Autor
Tanium-Mitarbeiter
Die Uhr tickt: Ihr Fahrplan bis zum 31. Oktober
Die EZB verlangt von den bedeutenden Instituten einen Aktionsplan gegen KI-gestützte Cyberangriffe. Verlangt wird allerdings kein Strategiepapier, sondern der Nachweis operativer Bereitschaft.

Slash-Befehle bringen Expert SecOps-Workflows zu Atlas
Mit /hunt, /investigate und /signal verwandelt Atlas eine einfache Chat-Interaktion in einen geführten SecOps-Workflow, der im Live-Endpunktstatus basiert.
Tanium und Google Threat Intelligence bringen Bedrohungsinformationen von Google auf den Live-Endpunkt
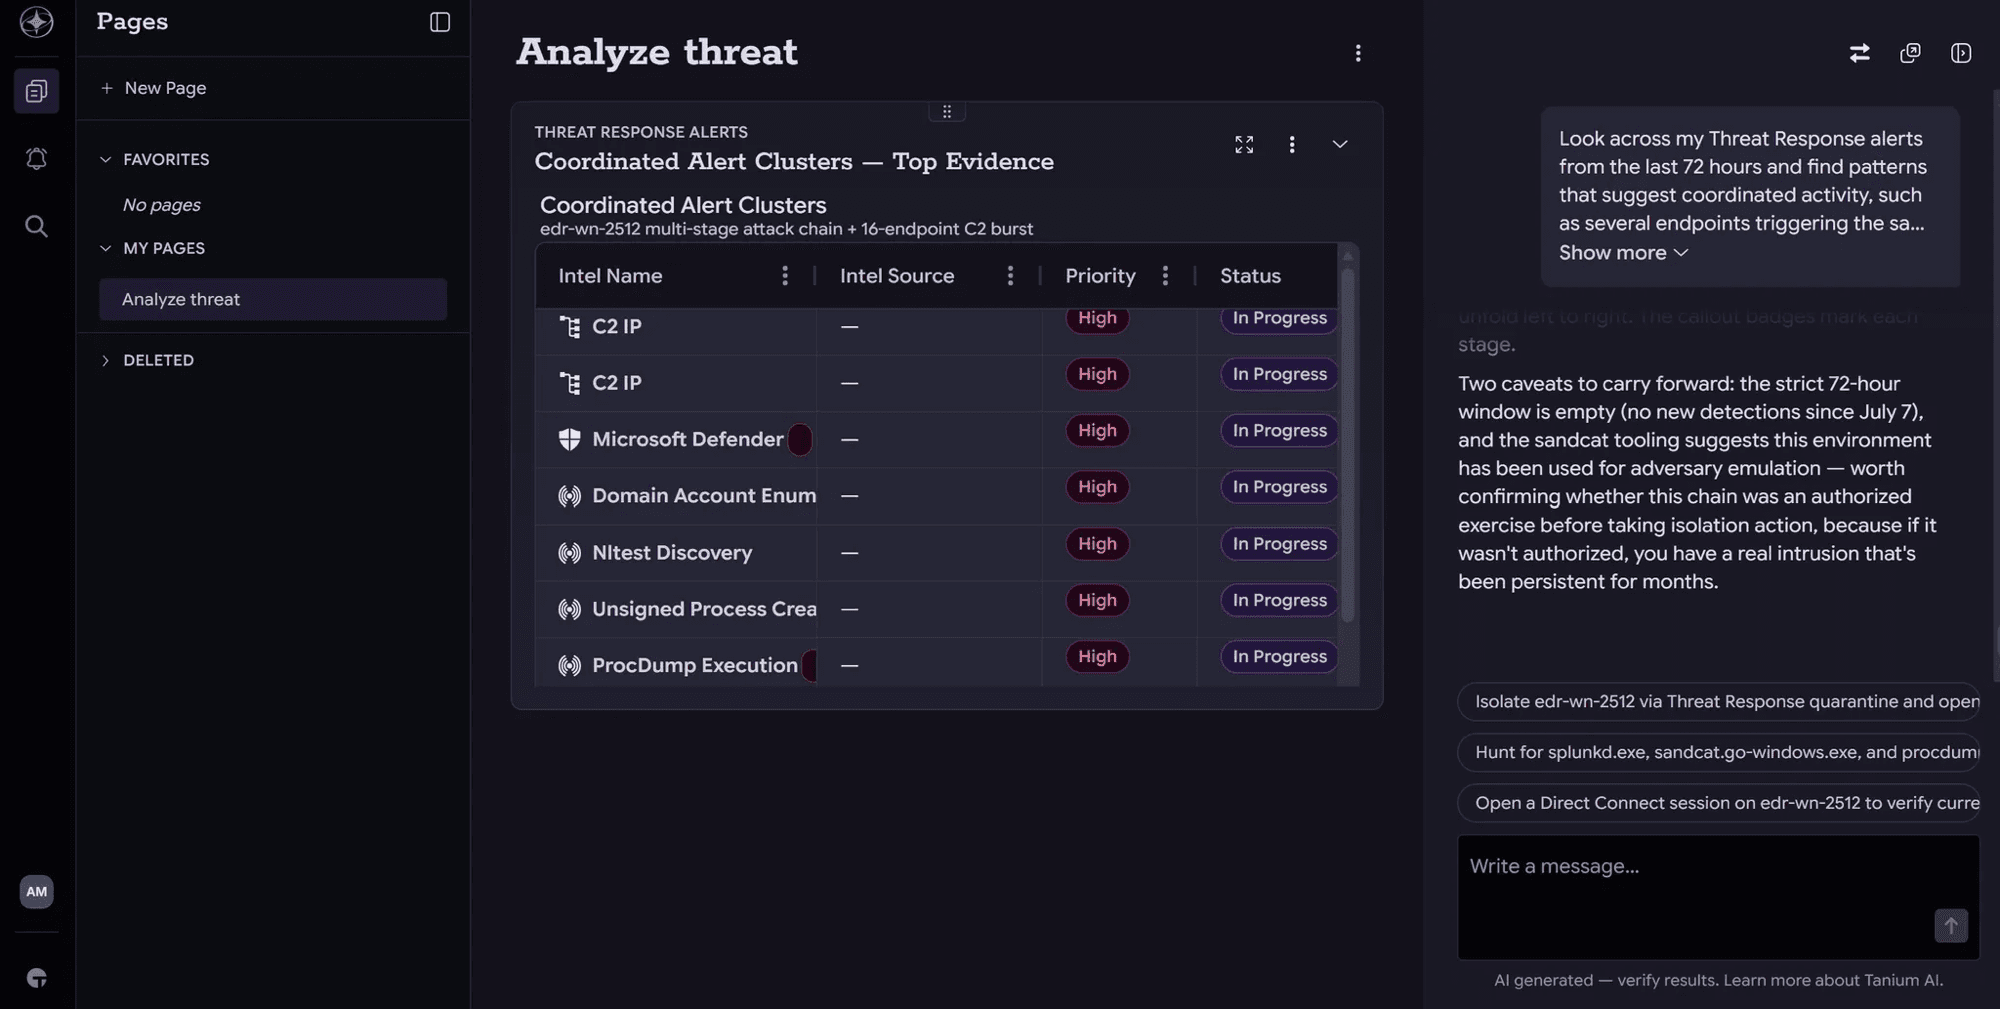
Einführung von Agentic SecOps: Live Endpoint Truth für den KI-gesteuerten SOC
Agentic SecOps ändert das Betriebsmodell: Mit Tanium Atlas können Sicherheitsteams die Arbeit in natürlicher Sprache steuern, über Live-Endpunktdaten argumentieren und den Menschen die Kontrolle behalten.

Einbringen der Endpunktintelligenz von Tanium in Echtzeit in KI-Workflows von Unternehmen mit MCP
Tanium Atlas MCP Server hilft Sicherheits- und IT-Teams dabei, KI-Clients und Agenten sicher mit geregelten Endpunktdaten zu verbinden, sodass Untersuchungen und Operationen schneller durchgeführt werden können, ohne die Kontrolle zu beeinträchtigen.
Das Sommerpraktikum von Tanium: Ein Launchpad für Führungskräfte im Bereich Cybersicherheit
Ein Blick auf das führende Sommerpraktikumprogramm von Tanium – und warum es eine großartige Option für Studenten und Fachleute ist, die Cybersicherheit betreten.
Tools zur Sicherheitsautomatisierung: Was sie sind und wie sie funktionieren
Sicherheitsautomatisierungstools verwenden softwaregesteuerte Workflows, um Cyberbedrohungen mit minimalem manuellem Eingriff zu erkennen, zu untersuchen und zu beheben. Durch die Integration in Ihren Sicherheitsstapel reduzieren diese Tools die Alarmermüdung, beschleunigen die automatisierte Reaktion auf Vorfälle und sorgen für eine kontinuierliche Compliance.
Automatisiertes Schwachstellenmanagement erklärt: Tools, Prozesse und Vorteile
Automatisiertes Schwachstellenmanagement verwendet kontinuierliches Scannen, risikobasierte Priorisierung und orchestrierte Behebungsworkflows, um Sicherheitsschwächen mit minimalem manuellen Eingriff zu identifizieren, zu bewerten und zu beheben.
Aufbau einer effektiven Endpunktsicherheitsstrategie im Jahr 2026
Eine Endpunktsicherheitsstrategie ist ein strukturierter Plan, der definiert, wie eine Organisation alle Geräte schützt, überwacht und verwaltet, die mit ihrem Netzwerk verbunden sind (einschließlich Laptops, Desktops, Server, mobile Geräte, Cloud-Workloads und OT-Systeme), durch koordinierte Richtlinien für Zugriffskontrolle, Bedrohungserkennung, Schwachstellenmanagement und Vorfallreaktion.
Innerhalb von Tanium: Frauen in der Technik mit Patentinhaberin und Problemlöserin Julia Grunewald feiern
Jede große Innovation beginnt mit jemandem, der bereit ist, eine bessere Frage zu stellen. Am International Women in Engineering Day feiern wir die Frauen, die sich einen gebrochenen Prozess ansehen und sich entscheiden, etwas Neues zu bauen. Bei Tanium haben wir viele dieser Frauen. Wir sind stolz darauf 23. Juni, Julia Grunewald in den Mittelpunkt zu stellen, eine Produktführerin, die anders gedacht hat, die Art und Weise verändert hat, wie unsere Kunden Risiken verstehen, und dabei zwei US-Patente erworben hat.
Kontinuierliches Schwachstellenmanagement: Ist Ihr Programm tatsächlich kontinuierlich?
Kontinuierliches Schwachstellenmanagement (CVM) ist ein fortlaufender, automatisierter Ansatz zur Erkennung, Analyse, Priorisierung und Behebung von Sicherheitsschwächen in der IT-Umgebung eines Unternehmens. Er ersetzt periodische Scans durch Echtzeit-Visibilität, die die Chancenfenster von Angreifern verkleinert.
Agentische KI-Sicherheit: Die wichtigsten Herausforderungen und wie man sie angeht
Agentische KI-Sicherheit schützt autonome KI-Systeme, die mehrstufige Aktionen in Unternehmensumgebungen ohne kontinuierliche menschliche Überwachung unabhängig planen, begründen und ausführen.
Risikobasiertes Schwachstellenmanagement erklärt
Risikobasiertes Schwachstellenmanagement (RBVM) ist eine Cybersicherheitsmethodik, die Schwachstellen basierend auf dem tatsächlichen Geschäftsrisiko priorisiert und nicht isoliert technische Schweregradbewertungen. RBVM kombiniert Schwachstellenschwere, Ausnutzungswahrscheinlichkeit, Bedrohungsintelligenz und Asset-Kritikalität, um die Behebung auf die Expositionen zu konzentrieren, die am wahrscheinlichsten gegen Ihre spezifische Umgebung bewaffnet werden.
Neueste agentische KI-Entwicklungen und Branchentrends
Ein Leitfaden für Praktiker zu Funktionsverschiebungen, Framework-Änderungen und regulatorischen Entwicklungen, der die Art und Weise neu gestaltet, wie IT- und Cybersicherheitsteams von Unternehmen autonome Agenten steuern, bereitstellen und verteidigen.
Automatisierte Schwachstellenbehebung: Eine Governance-, Validierungs- und Rollout-Anleitung für Unternehmensteams
Automatisierte Schwachstellenbehebung verwendet richtliniengesteuerte Workflows, um genehmigte Behebungsmaßnahmen, einschließlich Patch-Bereitstellung, Softwareaktualisierungen und Konfigurationsänderungen, konsistent über verwaltete Assets hinweg auszuführen. Innerhalb eines breiteren Schwachstellenmanagementprogramms hilft es Teams, die Lücke zwischen der Identifizierung einer Gefährdung und der sicheren Lösung in großem Maßstab zu schließen.
Was ist Schwachstellenbehebung?
Schwachstellenbehebung ist der Prozess der Behebung und Validierung von Sicherheitsfehlern in Systemen, Anwendungen oder Infrastrukturen mithilfe von Patches, Konfigurationsänderungen oder Kompensationskontrollen, nachdem sie identifiziert und priorisiert wurden.
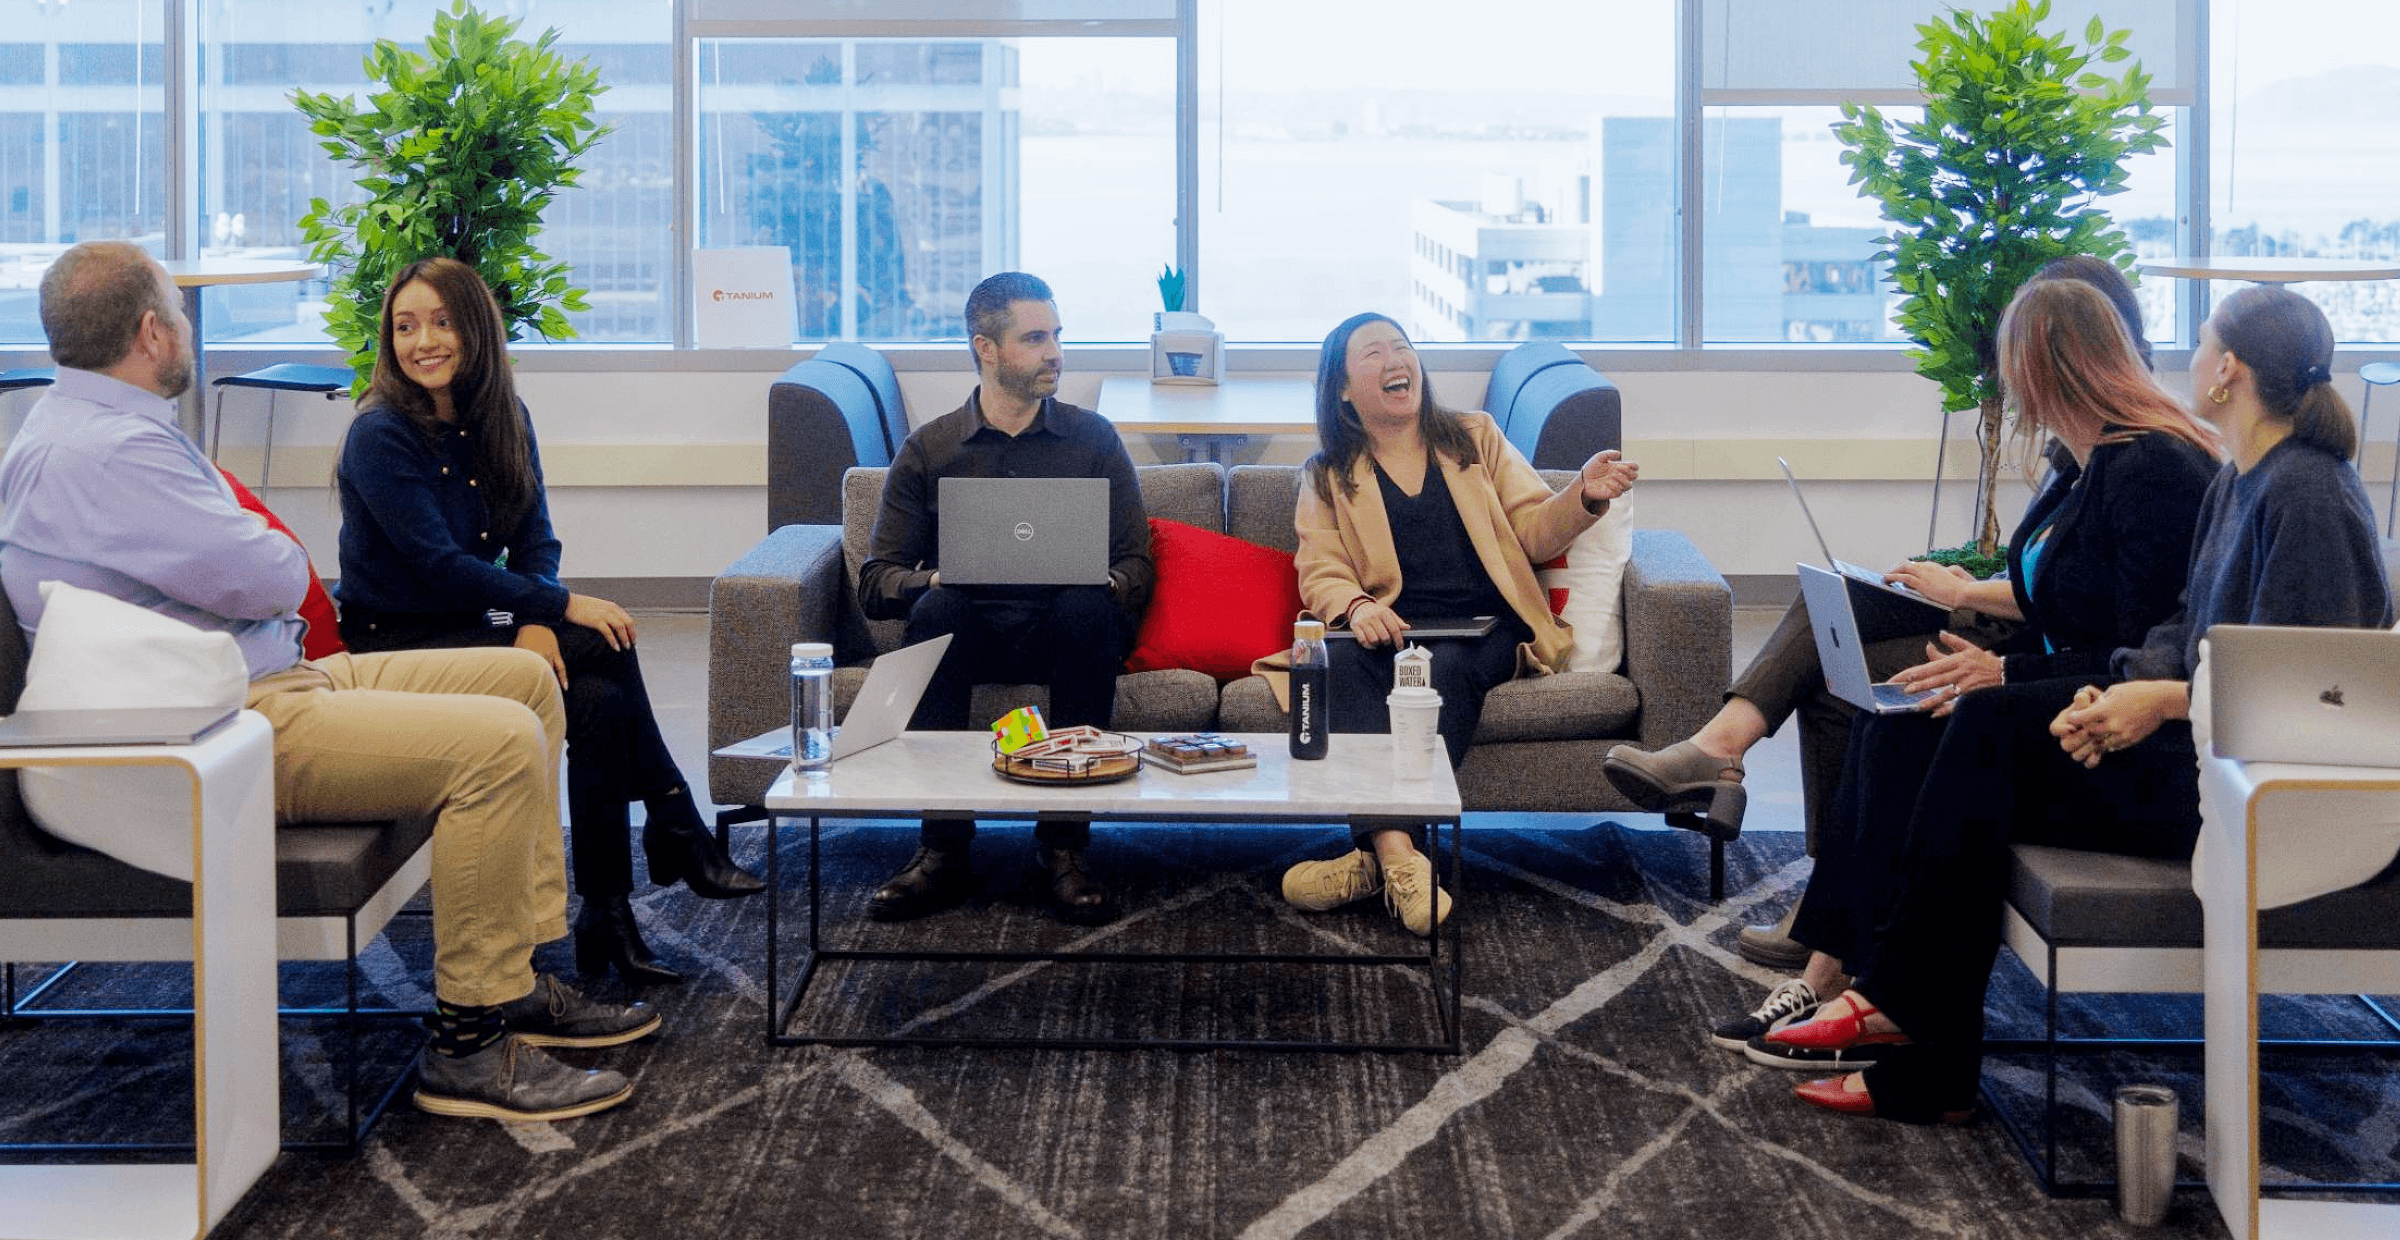
Innerhalb von Tanium: die preisgekrönte Kultur des Büros in der Bay Area
Solutions Engineer Kaylin Martin zeigt uns, warum das Tanium-Büro in Emeryville, Kalifornien, zu einem 2026 Best Workplace in der Bay Area ernannt wurde.
Verstehen des kontinuierlichen Bedrohungsexpositionsmanagements (CTEM)
Kontinuierliches Bedrohungsexpositionsmanagement oder CTEM ist ein fünfstufiges Programmrahmenwerk zur kontinuierlichen Reduzierung der realen Sicherheitsexposition. Es baut auf Schwachstellenscans auf, indem es risikoinformierte Priorisierung, Validierung der Expositionsbedingungen und Kontrolleffektivität sowie teamübergreifende Mobilisierung hinzufügt, um die Behebung voranzutreiben.
Tanium auf dem Gartner Security & Risk Management Summit 2026
Während sich Sicherheitsverantwortliche darauf vorbereiten, die dringendsten Prioritäten der Branche anzugehen, wird Tanium die Echtzeitintelligenz und agentischen KI-Funktionen bereitstellen, die erforderlich sind, um die Lücke zwischen Einblick und Ausführung zu schließen.
Was Endpunkt-Sicherheitsmanagement tatsächlich ist und was nicht
Endpoint Security Management ist die zentrale IT- und Sicherheitsdisziplin für die Erkennung, Überwachung und Kontrolle aller Geräte in einem Unternehmensnetzwerk, einschließlich Laptops, Servern, mobilen Geräten und IoT-Hardware, um unbefugten Zugriff zu reduzieren und zu begrenzen, wie weit Bedrohungen einmal innerhalb des Unternehmens zurückgelegt werden können.
Erleben Sie Resilienz in großem Maßstab auf der Converge World Tour
Eine Vorschau der Gespräche, die im Mai auf der Converge London und Paris stattfinden – und warum sie über die Veranstaltungsfläche hinaus wichtig sind.
Was sind Schwachstellen-Scan-Tools? Ein Leitfaden für Sicherheitsteams von Unternehmen
Schwachstellen-Scantools sind Softwarelösungen, die Netzwerke, Systeme und Anwendungen auf bekannte Sicherheitsschwächen, Fehlkonfigurationen und ungepatchte Software bewerten, indem sie den beobachteten Zustand mit Schwachstelleninformationen vergleichen.
Was ist Cloud-Patch-Management? Eine vollständige Anleitung
Cloud-Patch-Management ist der Prozess der zentralen Identifizierung, Validierung und Bereitstellung von Betriebssystem- und Software-Updates über Cloud-basierte und Remote-Workloads hinweg, wodurch die Abhängigkeit von On-Premises-Patching-Infrastruktur reduziert und gleichzeitig die Sicherheitsrisiken reduziert werden, die mit ungepatchten Systemen verbunden sind.
Server Patch Management 101: Strategien für eine sichere Infrastruktur
Server-Patch-Management ist der Prozess der Identifizierung, des Testens und der Bereitstellung von Software-Updates, um Sicherheitsschwachstellen in Serverbetriebssystemen und -anwendungen zu schließen.
Mac Patch Management: Die Realitäten von macOS Patching
Mac-Patch-Management ist der Prozess der Identifizierung, des Testens und der Bereitstellung von Software-Updates über macOS-Endpunkte und Anwendungen von Drittanbietern hinweg, um das Expositionsfenster zu reduzieren, bevor Angreifer bekannte Schwachstellen ausnutzen können. Es ist eine grundlegende Praxis in jedem Cybersicherheitsprogramm von Unternehmen, insbesondere da die Mac-Einführung in Unternehmensumgebungen weiter wächst.
Was ist ein Software-Patch? Wie es funktioniert und warum es wichtig ist
Ein Software-Patch ist ein gezieltes Code-Update, das Anbieter veröffentlichen, um Cybersicherheitsfehler zu beheben, Fehler zu beheben oder Leistungsprobleme in einer vorhandenen Anwendung oder einem Betriebssystem zu beheben, ohne die Software vollständig zu ersetzen.
Tanium + Moveworks + ServiceNow: Darstellung der End-to-End-Vorfalllösung in einer einzigen Erfahrung
IT-Abwickler jonglieren typischerweise mit mehreren Systemen, um einen einzelnen Vorfall zu lösen: das Ticket in ServiceNow, Endpunktdaten in einer separaten Konsole und eine Wissensdatenbank voller vorheriger Lösungen. Die bevorstehende Moveworks-Integration mit Tanium ändert dies. Endpunktintelligenz in Echtzeit wird direkt im Chatfenster angezeigt, in dem bereits Abwickler arbeiten, unabhängig davon, ob es sich um Slack, Microsoft Teams oder das ServiceNow-Weberlebnis handelt. Das Ergebnis ist ein schnellerer, fokussierterer Workflow, der bald über den Service Operations Assistant für Fulfillers verfügbar ist, der mit Moveworks von ServiceNow verfügbar ist.
Copy Fail (CVE-2026-31431): Was Linux-Administratoren jetzt wissen müssen
Copy Fail oder CVE-2026-31431 ist eine lokale Linux-Kernel-Privilegseskalationsschwachstelle, die es einem unprivilegierten lokalen Benutzer ermöglichen kann, seitencache-gesicherte Dateidaten unter bestimmten Bedingungen zu beschädigen und möglicherweise Privilegien zu eskalieren. Exposure hängt vom laufenden Anbieterkernel und Backported-Fixes ab. Die Installation eines vom Anbieter bereitgestellten Kernelfixes ist die primäre Behebung, wobei in einigen Umgebungen temporäre Minderungen verfügbar sind, wenn sich das Patching verzögert.
Arten von KI-Agenten: Vom einfachen Reflex zu autonomen Systemen
KI-Agenten fallen in fünf grundlegende Kategorien: einfache Reflexe, modellbasierte Reflexe, zielbasierte, Utility-basierte und Lernagenten. Jede davon wird definiert, wie viel Umweltbewusstsein und Entscheidungskomplexität das System bewältigen kann, von festen Bedingungen bis hin zu Feedback-gesteuerter Selbstverbesserung.
Erstellen einer Patch-Management-Richtlinie in 5 Schritten
Eine Patch-Management-Richtlinie ist ein formelles Organisationsdokument, das definiert, wie Software-Updates identifiziert, priorisiert, getestet und in den Systemen einer Organisation bereitgestellt werden, um Sicherheitsschwachstellen zu beheben, die Angreifer häufig ausnutzen, um einen ersten Zugriff zu erhalten.
Best Practices für Patch-Management: Ein Unternehmensleitfaden
Effektives Patch-Management erfordert einen strukturierten Prozess zur Bestandsaufnahme von Assets, zur Priorisierung von Schwachstellen nach Risiko, zum Testen von Korrekturen vor einer breiten Bereitstellung und zur Automatisierung der Einführung: Schritte, die zusammen dazu beitragen, das Fenster zwischen der Patch-Veröffentlichung eines Anbieters und der aktiven Ausnutzung in Unternehmenssystemen zu begrenzen.
Wie Mythos die Sicherheitslage von Unternehmen neu gestaltet
Tanium CRO Pedro Diaz und Sr. Director of Solution Engineering Mark Liu erläutern, warum Anthropics Mythos-Modell die Bedrohungslandschaft grundlegend verändert und was Unternehmenssicherheitsteams jetzt sofort tun müssen, um mit maschinengeschnellen Angriffen Schritt zu halten.
Dan Streetman mit NASDAQ: Autonome IT skaliert den Erfolg
Auf der RSAC 2026 erklärt Taniums CEO Kristina Ayanian von Nasdaq, wie selbstlernende, selbstheilende Systeme IT-Ops- und Cybersicherheitsteams dabei helfen, im KI-Zeitalter erfolgreich zu sein.
Tanium bei ServiceNow Knowledge26: Endpunktverwaltung für das KI-Zeitalter
Gemeinsam helfen Tanium und ServiceNow Organisationen, eine sicherere, belastbarere und zuversichtlichere Zukunft aufzubauen. Besuchen Sie uns unter Knowledge26.
VibeScamming: Warum KI-gefertigte Betrugsfälle das Phishing-Risiko verändern
VibeScamming bezieht sich auf KI-unterstützte Phishing-Operationen, bei denen Angreifer natürlichsprachige Tools verwenden, um Phishing-Inhalte und Webseiten schnell zu generieren und zu ändern, was die erforderlichen technischen Fähigkeiten verringert (aber nicht eliminiert). Eine der primären Auswirkungen auf das Unternehmen ist eine schnellere Phishing-Iteration und Rekonstitution nach Blöcken oder Takedowns, wobei Identitätskompromittierung neben Malware und anderen Payload-basierten Angriffen ein großes Risiko bleibt.
Vercel-Sicherheitsvorfall: Was der Verstoß über OAuth-Vertrauen, Lieferkettenrisiko und Reaktionsgeschwindigkeit offenbart
Die öffentliche Berichterstattung legt nahe, dass der Vorfall den Missbrauch einer Drittanbieteranwendung beinhaltete, der OAuth-Zugriff auf ein Vercel-Mitarbeiterkonto erhalten hatte, was den unbefugten Zugriff auf einige interne Ressourcen ermöglichte. Bestimmte kundenbezogene Token, Umgebungsvariablen oder andere Zugriffsartefakte wurden möglicherweise offengelegt, obwohl Vercel nicht angegeben hat, dass Passwortdiebstahl Teil des anfänglichen Zugriffspfads war. Die Sicherheitsverletzung veranschaulicht, wie vertrauenswürdige SaaS-Integrationen und delegierter Zugriff zu einer signifikanten Angriffsfläche für Unternehmen mit vernetzten Entwicklerworkflows geworden sind, selbst wenn keine Softwareschwachstelle in der Produktionsinfrastruktur ausgenutzt wird.
Autonome IT-Betriebsabläufe: Transformation des unternehmensweiten IT-Managements
Auf der RSAC 2026 legt Tanium-CTO Matt Quinn dar, warum autonome IT – also echtzeitbasierte, endpunktgesteuerte Entscheidungsfindung im großen Maßstab – das operative Fundament ist, das Unternehmen aufbauen müssen, bevor die KI-Beschleunigung sie abhängt.
Sicherheitsrisiken von Claude Mythos: Was uns die Anthropic System Card sagt
Die Claude Mythos Preview von Anthropic zeigte eine signifikante Beschleunigung der Fähigkeiten zur autonomen Identifizierung von Schwachstellen und zur Ausnutzung von Ketten in wichtigen Software- und Betriebssystemen. Regierungs- und Branchenführer konzentrieren sich darauf, die realen Risiken des Modells zu verstehen und wie diese fortschrittlichen Technologien zum Schutz und zur Verteidigung gegen gegnerische Nutzung genutzt werden können.
Warum die meisten Patch-Management-Prozesse vor der Bereitstellung ausfallen
Erfahren Sie, warum der Patch-Management-Prozess eine durchgängige Betriebsdisziplin und keine einmalige Aufgabe ist.
Kompromittierung des Axios-npm-Pakets: Was passiert ist, was wichtig ist und wie man reagiert
Erfahren Sie, was mit der Axios npm Paketschwachstelle passiert ist, wie Sie die Exposition gegenüber bösartigen Versionen bestätigen und wie Tanium Guardian bei der Untersuchung helfen kann.
Claude Code Source Exposure: Was Unternehmen als nächstes tun sollten
Innerhalb des npm-Verpackungsfehlers, der eine halbe Million Zeilen des Claude-Codes freilegte.
Endpunktintelligenz in Echtzeit für die Sicherheit im KI-Zeitalter: Tim Morris bei RSAC 2026
Sehen Sie sich Tim Morris bei RSAC 2026 an, warum die Echtzeit-Endpunktvisibilität Schritt Null für vertrauenswürdige Automatisierungs- und autonome Sicherheitsoperationen ist.
CVE‑2025‑47813: Wing FTP Server-Schwachstelle markiert durch CISA
CISA KEV-gelistet CVE‑2025‑47813 zeigt die Installationspfade des Wing FTP Servers an, die in Angriffsketten verwendet werden. Erfahren Sie, welche Versionen betroffen sind und wie Sie sie beheben können.
Warum unsere KI-Welt einen Ansatz erfordert, bei dem die Behebung an erster Stelle für das Expositionsmanagement steht
Erfahren Sie, wie ein Modell mit erster Abhilfe Expositionsdaten in eine bedeutende Risikoreduzierung in einer KI-Welt verwandelt.
Was ist eine Schwachstellenbewertung?
Lesen Sie diesen Leitfaden zur Schwachstellenbewertung, um zu erfahren, wie Sie Assets identifizieren, Schwachstellen aufdecken und Risiken priorisieren können, bevor Angreifer bekannte Lücken ausnutzen.
Was ist Bedrohungs- und Schwachstellenmanagement? Grundlegender Leitfaden zur Cybersicherheit
Erfahren Sie, was Bedrohungs- und Schwachstellenmanagement ist, wie TVM Bedrohungen mit Exposition verbindet und warum risikobasierte Priorisierung für Sicherheitsteams wichtig ist.
Was ist KI-Compliance?
Erfahren Sie, was KI-Compliance in 2026 bedeutet, wichtige Risiken und Vorschriften und warum Echtzeittransparenz und Leitplanken für sichere, verantwortungsvolle KI in großem Maßstab unerlässlich sind.
Was ist ein Sicherheitspatch?
Ein Sicherheitspatch ist ein Software-Update, das eine Schwachstelle (wie einen ausnutzbaren Fehler oder einen Designfehler) in einer Software behebt, um sie vor Cyberangriffen zu schützen. Das Einspielen von Sicherheitspatches ist eine wesentliche Maßnahme zur Stärkung der Cybersicherheit, zur Risikominimierung und zur Sicherstellung der Compliance.
Was ist Hardware-Inventarverwaltung?
Hardware-Inventarverwaltung ist die systematische Praxis der Identifizierung, Nachverfolgung und Pflege einer genauen Aufzeichnung aller physischen IT-Assets – wie Laptops, Server, Drucker und Netzwerkgeräte – über ihren gesamten Lebenszyklus hinweg, von der Beschaffung bis zur Außerbetriebnahme.
Zusammenfassung Converge 2025 : Top 5 Erkenntnisse (falls Sie sie verpasst haben)
Konnte es nicht nach Orlando schaffen? Oder möchten Sie die Highlights noch einmal erleben? Dies sind die Momente, die Converge 2025 definiert haben.
Was ist Windows Patch Management?
Windows Patch Management ist die Praxis der Bereitstellung und Verwaltung von Funktionsaktualisierungen, Fehlerbehebungen und Sicherheitspatches in großem Maßstab für Windows-Betriebssysteme und -Anwendungen. Diese Updates gehen über das Hinzufügen neuer Funktionen hinaus und fungieren als kritische Sicherheitsmaßnahmen, die Schwachstellen beheben, auf die Angreifer häufig abzielen.
Converge 2025 Keynote Insights am Mittwoch: Die Zukunft der autonomen IT
Die Keynote vom Mittwoch lieferte eine dynamische Mischung aus Vordenkerrolle, Produktinnovation und Kundenerkenntnissen.
Converge 2025 Dienstag Keynote Highlights: Aufbau einer unaufhaltsamen Dynamik
Die Keynotes von Dienstag wurden mit einer klaren Botschaft geöffnet: Resilienz reicht in einer Ära der Komplexität und KI-gesteuerter Bedrohungen nicht aus.
Was Sie bei Converge 2025 erwartet
Nehmen Sie an der 10. jährlichen Converge von Tanium teil, wo Sie erfahren, wie Tanium die nächste Ära sicherer, belastbarer Endpunkttechnologie gestaltet.
Was ist Schwachstellen-Scanning?
Erfahren Sie, was Schwachstellen-Scanning ist und warum seine Rolle in der Cybersicherheit wächst, um den heutigen schnelllebigen Bedrohungen gerecht zu werden.
Von fragmentiert zu vereinheitlicht: Förderung des autonomen Endpunktmanagements über mobile und Computergeräte mit dem Tanium Connector für Microsoft Intune
Der Tanium Connector für Microsoft Intune ermöglicht es Unternehmen, alle ihre Endpunkte über eine einzige Plattform zu vereinheitlichen, zu verwalten und darüber zu berichten.
Was ist Patchmanagement von Drittanbietern?
Patch-Management von Drittanbietern ist eine wichtige Sicherheitspraxis, die das Identifizieren, Testen und Anwenden von Updates auf Drittanbietersoftware umfasst, einschließlich geschäftskritischer Anwendungen wie Browser, Plug-ins und Produktivitätstools, um Risiken zu reduzieren, die Compliance aufrechtzuerhalten und die Endpunktstabilität zu gewährleisten.
Was ist Patch-Management in Linux?
Erfahren Sie, wie effektives Linux-Patch-Management Systeme sichert, Risiken reduziert, Compliance sicherstellt und Ihre Infrastruktur widerstandsfähig hält.
Cisco CVEs: Was Sie über diese Zero-Day-Schwachstellen wissen müssen
Details vom Guardian-Forschungsteam von Tanium zu CVE-2025-20333, -20362 und -20363—and RAYINITIATOR & LINE VIPER.
Was ist Advanced Endpoint Protection?
Erweiterter Endpunktschutz (AEP) sichert Geräte mithilfe intelligenter, mehrdimensionaler Abwehrmechanismen, die über herkömmliche Antivirenprogramme hinausgehen.
Die versteckten Kosten von Sicherheitsvorfällen beim Remote-Support – und wie man sie mit Tanium + ScreenMeet minimiert
Erfahren Sie, wie Tanium und ScreenMeet dazu beitragen, die versteckten Risiken des Remote-Supports zu mindern, indem sichere Echtzeitfunktionen in Endpunktmanagement-Workflows integriert werden.
Endpunkt-Datenverlustprävention: Alles, was Sie wissen müssen
Erfahren Sie, wie Endpoint Data Loss Prevention funktioniert und was Echtzeit-Visibilität, Automatisierung und Integration tun kann, um es intelligenter und effektiver zu machen.
Salesloft-Drift-Datenpanne: Was wir wissen und was wir unternehmen
Hacker drangen in einem groß angelegten Datendiebstahl in Salesloft ein und stahlen OAuth- und Refresh-Token von Drift AI.
Schritt für Schritt: Wandern nach Snowdon für Huntington’s
Jeden September geben Tanium-Teams etwas zurück – in diesem Jahr wandert es Yr Wyddfa für wohltätige Zwecke.
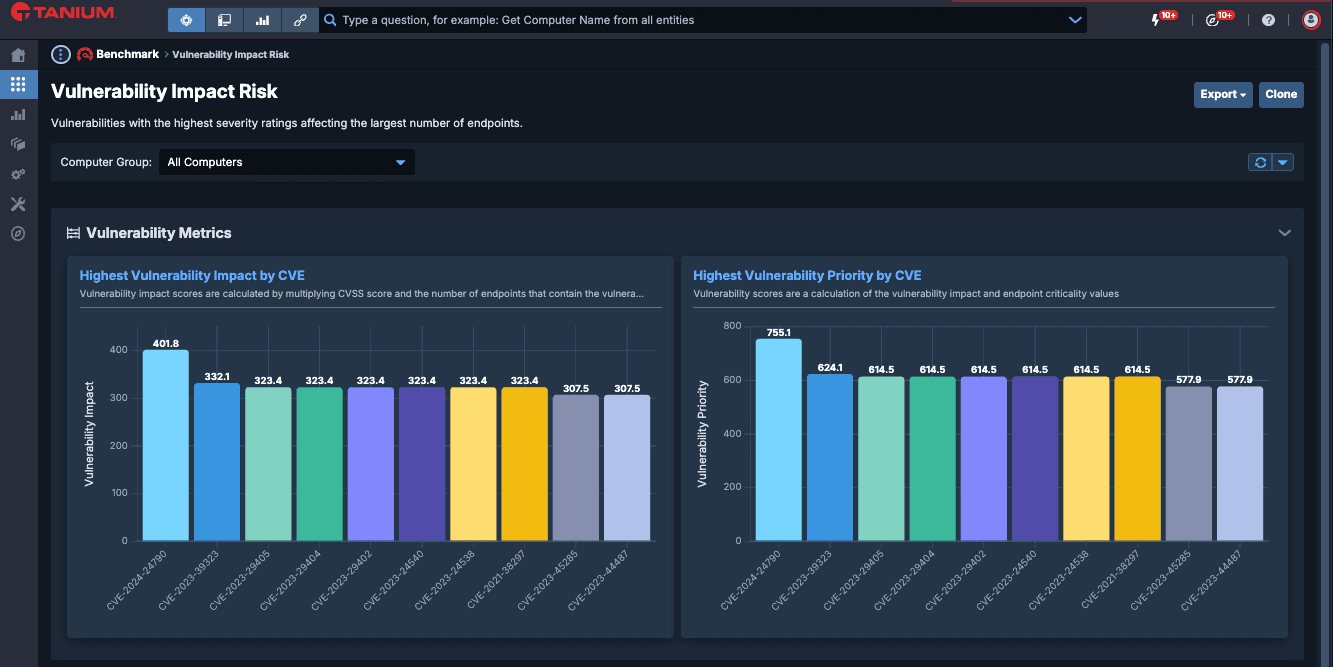
Risikoberichterstattung leicht gemacht: Tanium Risk Assessment jetzt in Benchmark integriert
Wir haben Tanium Risk in Benchmark integriert, um eine schnellere Echtzeit-Risiko- und Schwachstellenberichterstattung zu ermöglichen.
Was ist Schwachstellenmanagement in der Cybersicherheit? Es ist alles,
Schwachstellenmanagement ist der kontinuierliche, proaktive Prozess der Identifizierung, Bewertung, Behebung und Berichterstattung von Sicherheitsschwächen in Systemen, Netzwerken und Software, um die Angriffsfläche zu reduzieren und das Cyberrisiko zu minimieren.
Was ist Patchmanagement? Ihr Automatisierungsstarter-Leitfaden
Erfahren Sie, was Patchmanagement heute bedeutet und wie Automatisierung Geschwindigkeit, Konsistenz und Sicherheit im großen Maßstab steigert.
Was ist Identitäts- und Zugriffsmanagement (IAM)?
Ein umfassender Leitfaden zum Identitäts- und Zugriffsmanagement, einschließlich einer Erläuterung des Konzepts, der Funktionsweise und der Best Practices.
Die Kompetenzlücke in IT-Betrieb und -Sicherheit: Was, wenn wir nicht wissen, was wir nicht wissen?
Eine aktuelle Umfrage und ein Bericht, der von Tanium mitgesponsert und vom Enterprise Strategy Group, jetzt Teil von Omdia, durchgeführt wurde, hat Daten aufgedeckt, die manchen überraschend – vielleicht sogar beunruhigend – erscheinen mögen.
Wann KI-Agenten und automatisierten Workflows endlich vertraut werden kann: Wie Tanium AEM für ServiceNow das Unternehmen transformiert
Tanium Autonomous Endpoint Management (AEM) für ServiceNow vereint zwei Stärken: die Endpunktdaten in Echtzeit von Tanium und die KI-gesteuerte Workflow-Automatisierung von ServiceNow.
Was ist Bedrohungserkennung und -reaktion? Ein umsetzbarer Leitfaden
Erfahren Sie, wie Bedrohungserkennung und -reaktion Risiken reduziert, Maßnahmen beschleunigt und die Sicherheit im gesamten Unternehmen stärkt.
Was ist NIST Compliance?
NIST-Compliance bezeichnet die Einhaltung der Cybersicherheitsstandards und -richtlinien, die vom National Institute of Standards and Technology (NIST) entwickelt wurden und Organisationen dabei helfen sollen, Cybersicherheitsrisiken zu verwalten und zu reduzieren.
Was ist Active Directory-Sicherheit? Risiken und Best Practices
Was Sie über Active Directory-Sicherheit wissen sollten, einschließlich allgemeiner Angriffsmethoden und Best Practices zum Schutz Ihres Unternehmens vor Schwachstellen.
Cybersecurity Frameworks: Ein vereinfachter Leitfaden zur Compliance
Cybersicherheits-Frameworks bieten einen strukturierten Ansatz zum Management digitaler Risiken, zur Verbesserung der Compliance und zur Stärkung der allgemeinen Sicherheitslage Ihres Unternehmens. Dieser Leitfaden beschreibt häufig verwendete Frameworks, vergleicht ihre Relevanz branchenübergreifend und untersucht, wie Tanium die Compliance-Bemühungen von Unternehmen durch Echtzeittransparenz, Kontrolle und Automatisierung unterstützt.
Was ist Cybersicherheits-Expositionsmanagement?
Erfahren Sie, wie das Cybersicherheits-Expositionsmanagement mithilfe des CTEM-Frameworks und umsetzbarer Erkenntnisse Risiken reduziert.
Vorbereitung auf das Ende des Windows-10Supports
Taniums Guardian Spotlight - Windows 10 End of Support Dashboard bietet eine umfassende, flexible Lösung für diesen Übergang.
CMMC-2,0Compliance: Was DoD-Auftragnehmer wissen müssen
Entdecken Sie die Ein- und Ausgänge der CMMC 2,0 -Compliance und wie Tanium Auftragnehmer dabei unterstützt, Cybersecurity-Reifeanforderungen zu erreichen, aufrechtzuerhalten und zu übertreffen.
Was ist CIS-Compliance? Top-Kontrollen, die Sie nicht ignorieren können
Erfahren Sie, was CIS-Compliance bedeutet, warum es für Cybersicherheit wichtig ist und wie die Ausrichtung an CIS-Benchmarks hilft.
Freuen Sie sich mit Tanium Certificate Manager über erweiterte Visibilität und Kontrolle
Mit dem Certificate Manager können Sie mehr Ihrer Endpunkte auf mehr Arten als je zuvor verwalten und absichern.
Was ist Multi-Faktor-Authentifizierung (MFA)?
Erfahren Sie, was Multifaktor-Authentifizierung ist, wie sie funktioniert, häufige Typen und warum sie für moderne Cybersicherheit entscheidend ist.
Digitale Mitarbeitererfahrung (DEX) mit Tanium Performance verbessern
Die Kombination von Tanium Engage und Performance bietet eine leistungsstarke DEX-Lösung, die die Lücke zwischen IT-Betrieb und Mitarbeitererfahrung durch Endpunkt-Performance-Analysen und Stimmungsdaten überbrückt.
Wir stellen Tanium HuntIQ vor: Finden Sie, was andere verpassen, verbessern Sie, was Sie bereits besitzen
Expertengesteuerte Bedrohungssuche deckt versteckte Gegner auf, stärkt die Verteidigung und optimiert die Sicherheitsreaktionen.
Was ist Vibe Codierung? Die Vor-, Kontroversen und Kontroversen
Entdecken Sie Vibe Codierung – eine neue KI-Methode, die große Fragen aufwirft. Denken Sie an KI, Geschwindigkeit und Code, den Sie nicht geschrieben haben – aber sichern müssen
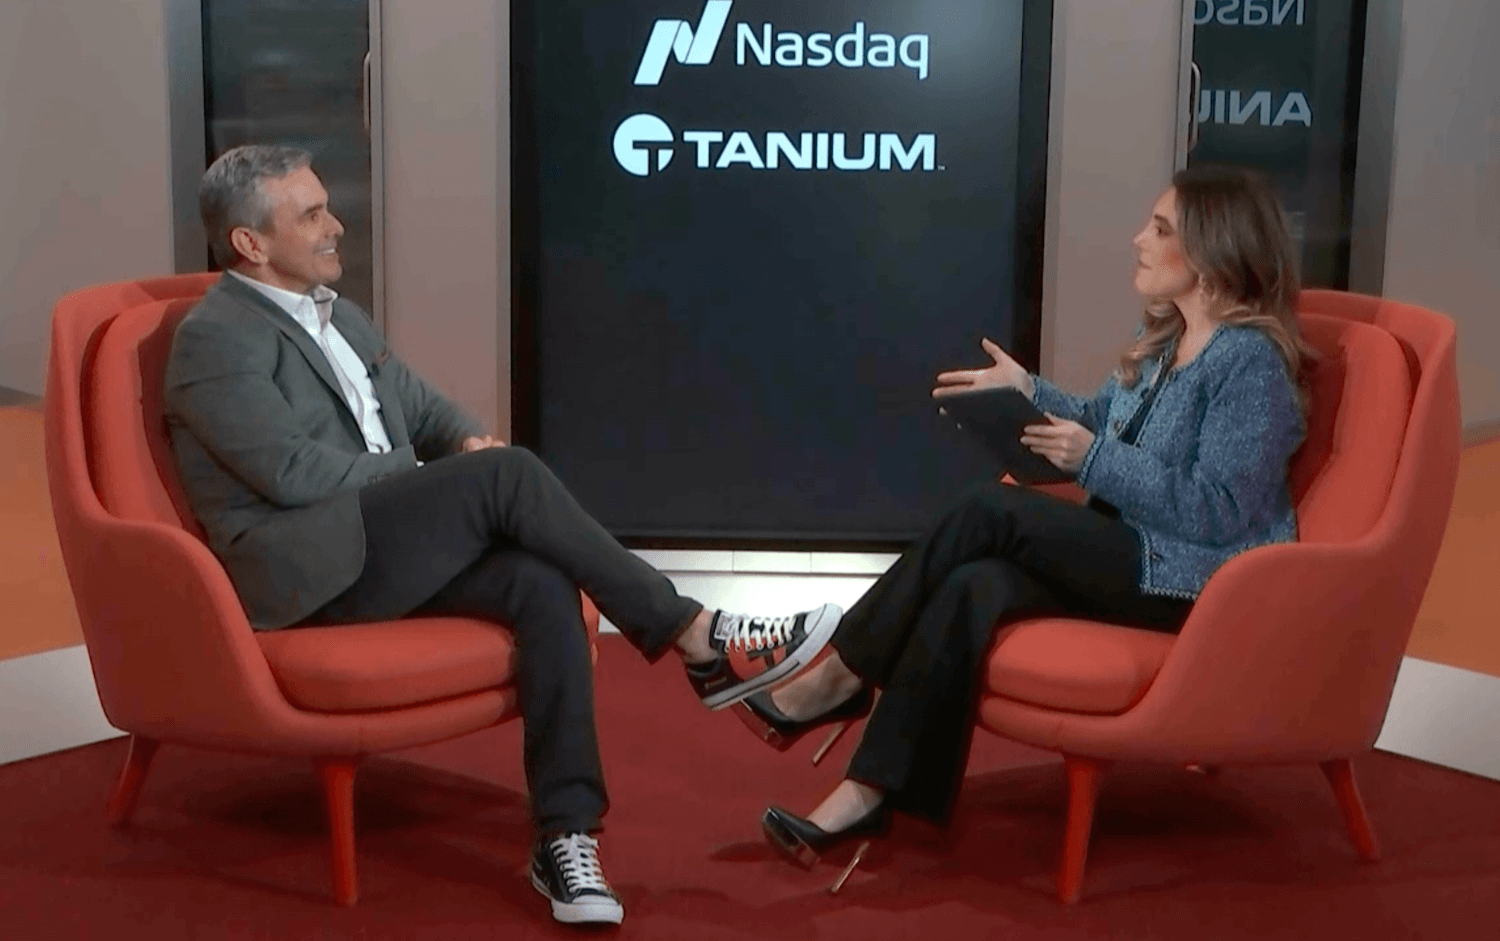
Dan Streetman auf NASDAQs Live von Marketsite | 12. Mai 2025
Dan Streetman, CEO von Tanium, tritt der Kristina Ayanian von Nasdaq auf der RSA Conference bei, um zu entpacken, was sein Unternehmen in der wettbewerbsorientierten Welt der Cybersicherheit von anderen abhebt und sich in das eintaucht, was ihre Kunden priorisieren.
8 Tanium-Führungskräfte als 2025 CRN Women of the Channel ausgezeichnet
Acht Tanium-Frauen. Unzählige Erfolge. Eine unglaubliche Ehre: Anerkannt im 2025 Women of the Channel-Programm von CRN.
Was ist der World Password Day? Und warum wir es immer noch brauchen
Trotz gegenteiliger Vorhersagen bleiben Passwörter erhalten. Vier Schritte zur Stärkung von Passwörtern, damit sie zu einem Sicherheitsvermögen und nicht zu einer Haftung werden.
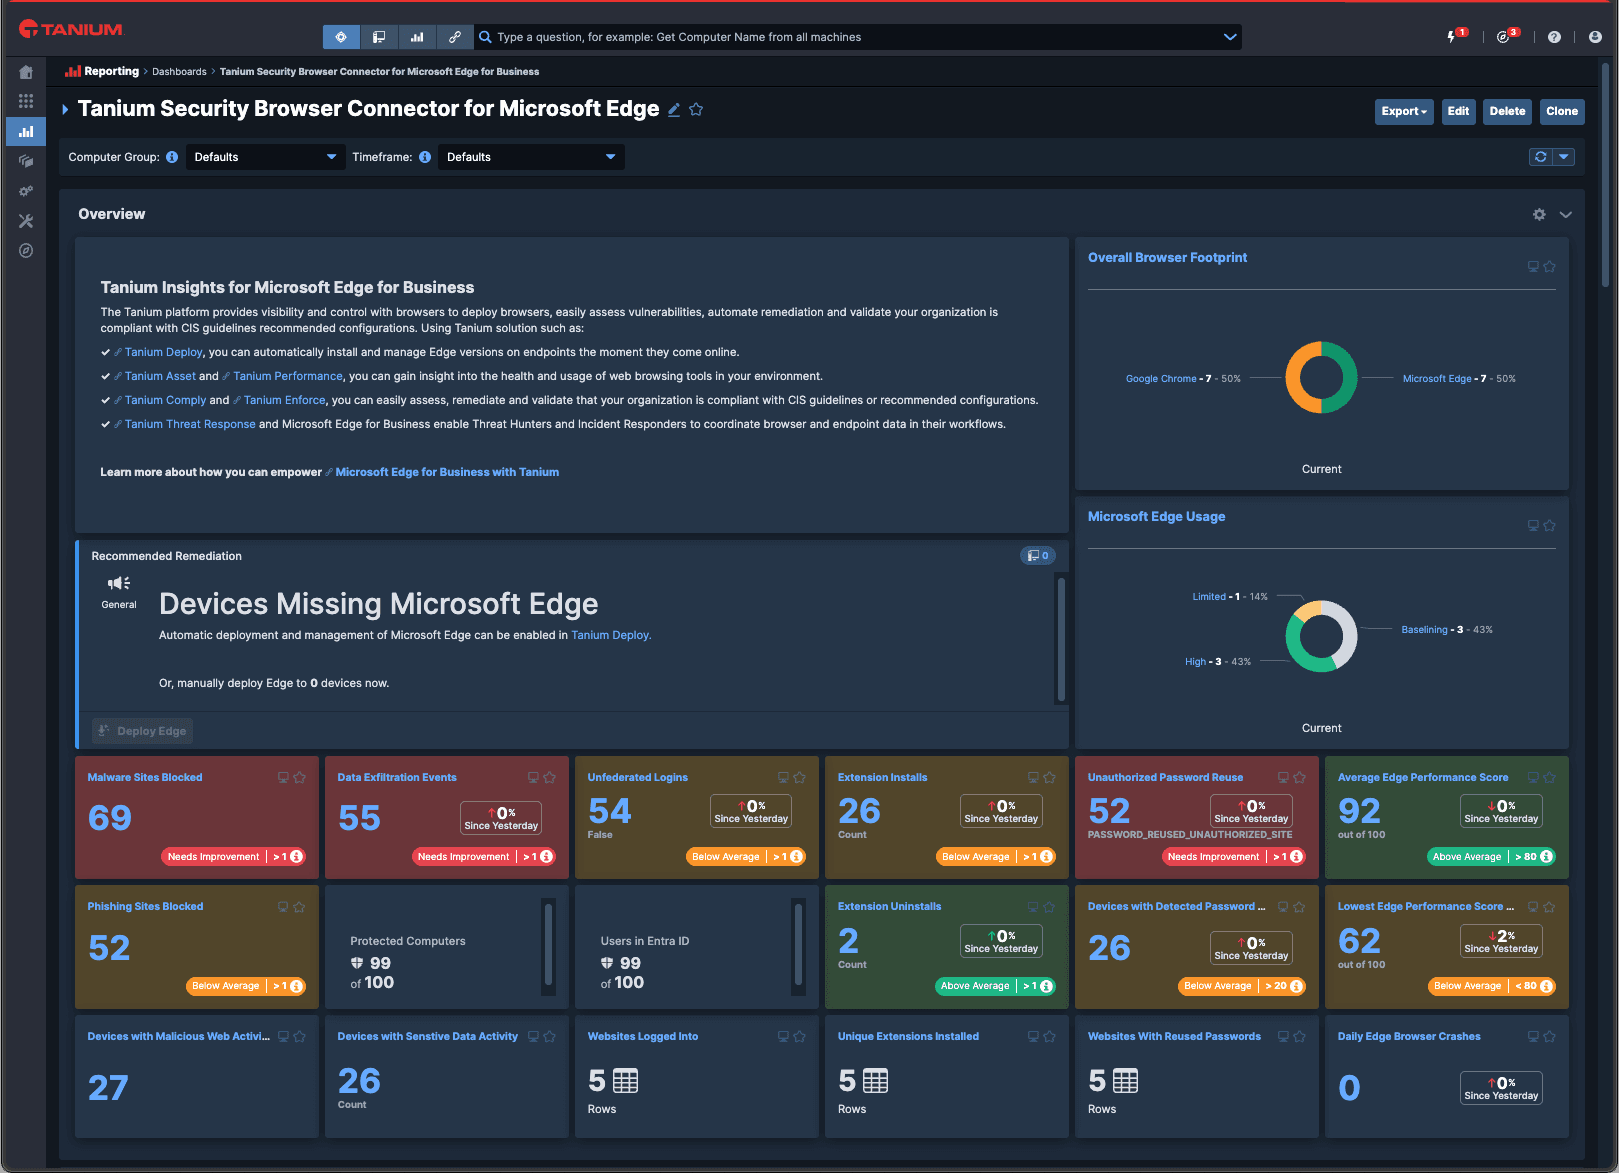
Tanium entwickelt Echtzeit-Browser-Connector für Microsoft Edge for Business
Tanium plant, die Leistungsfähigkeit des autonomen Endpunktmanagements mit Echtzeit-Visibilität für Webbrowser zu nutzen.
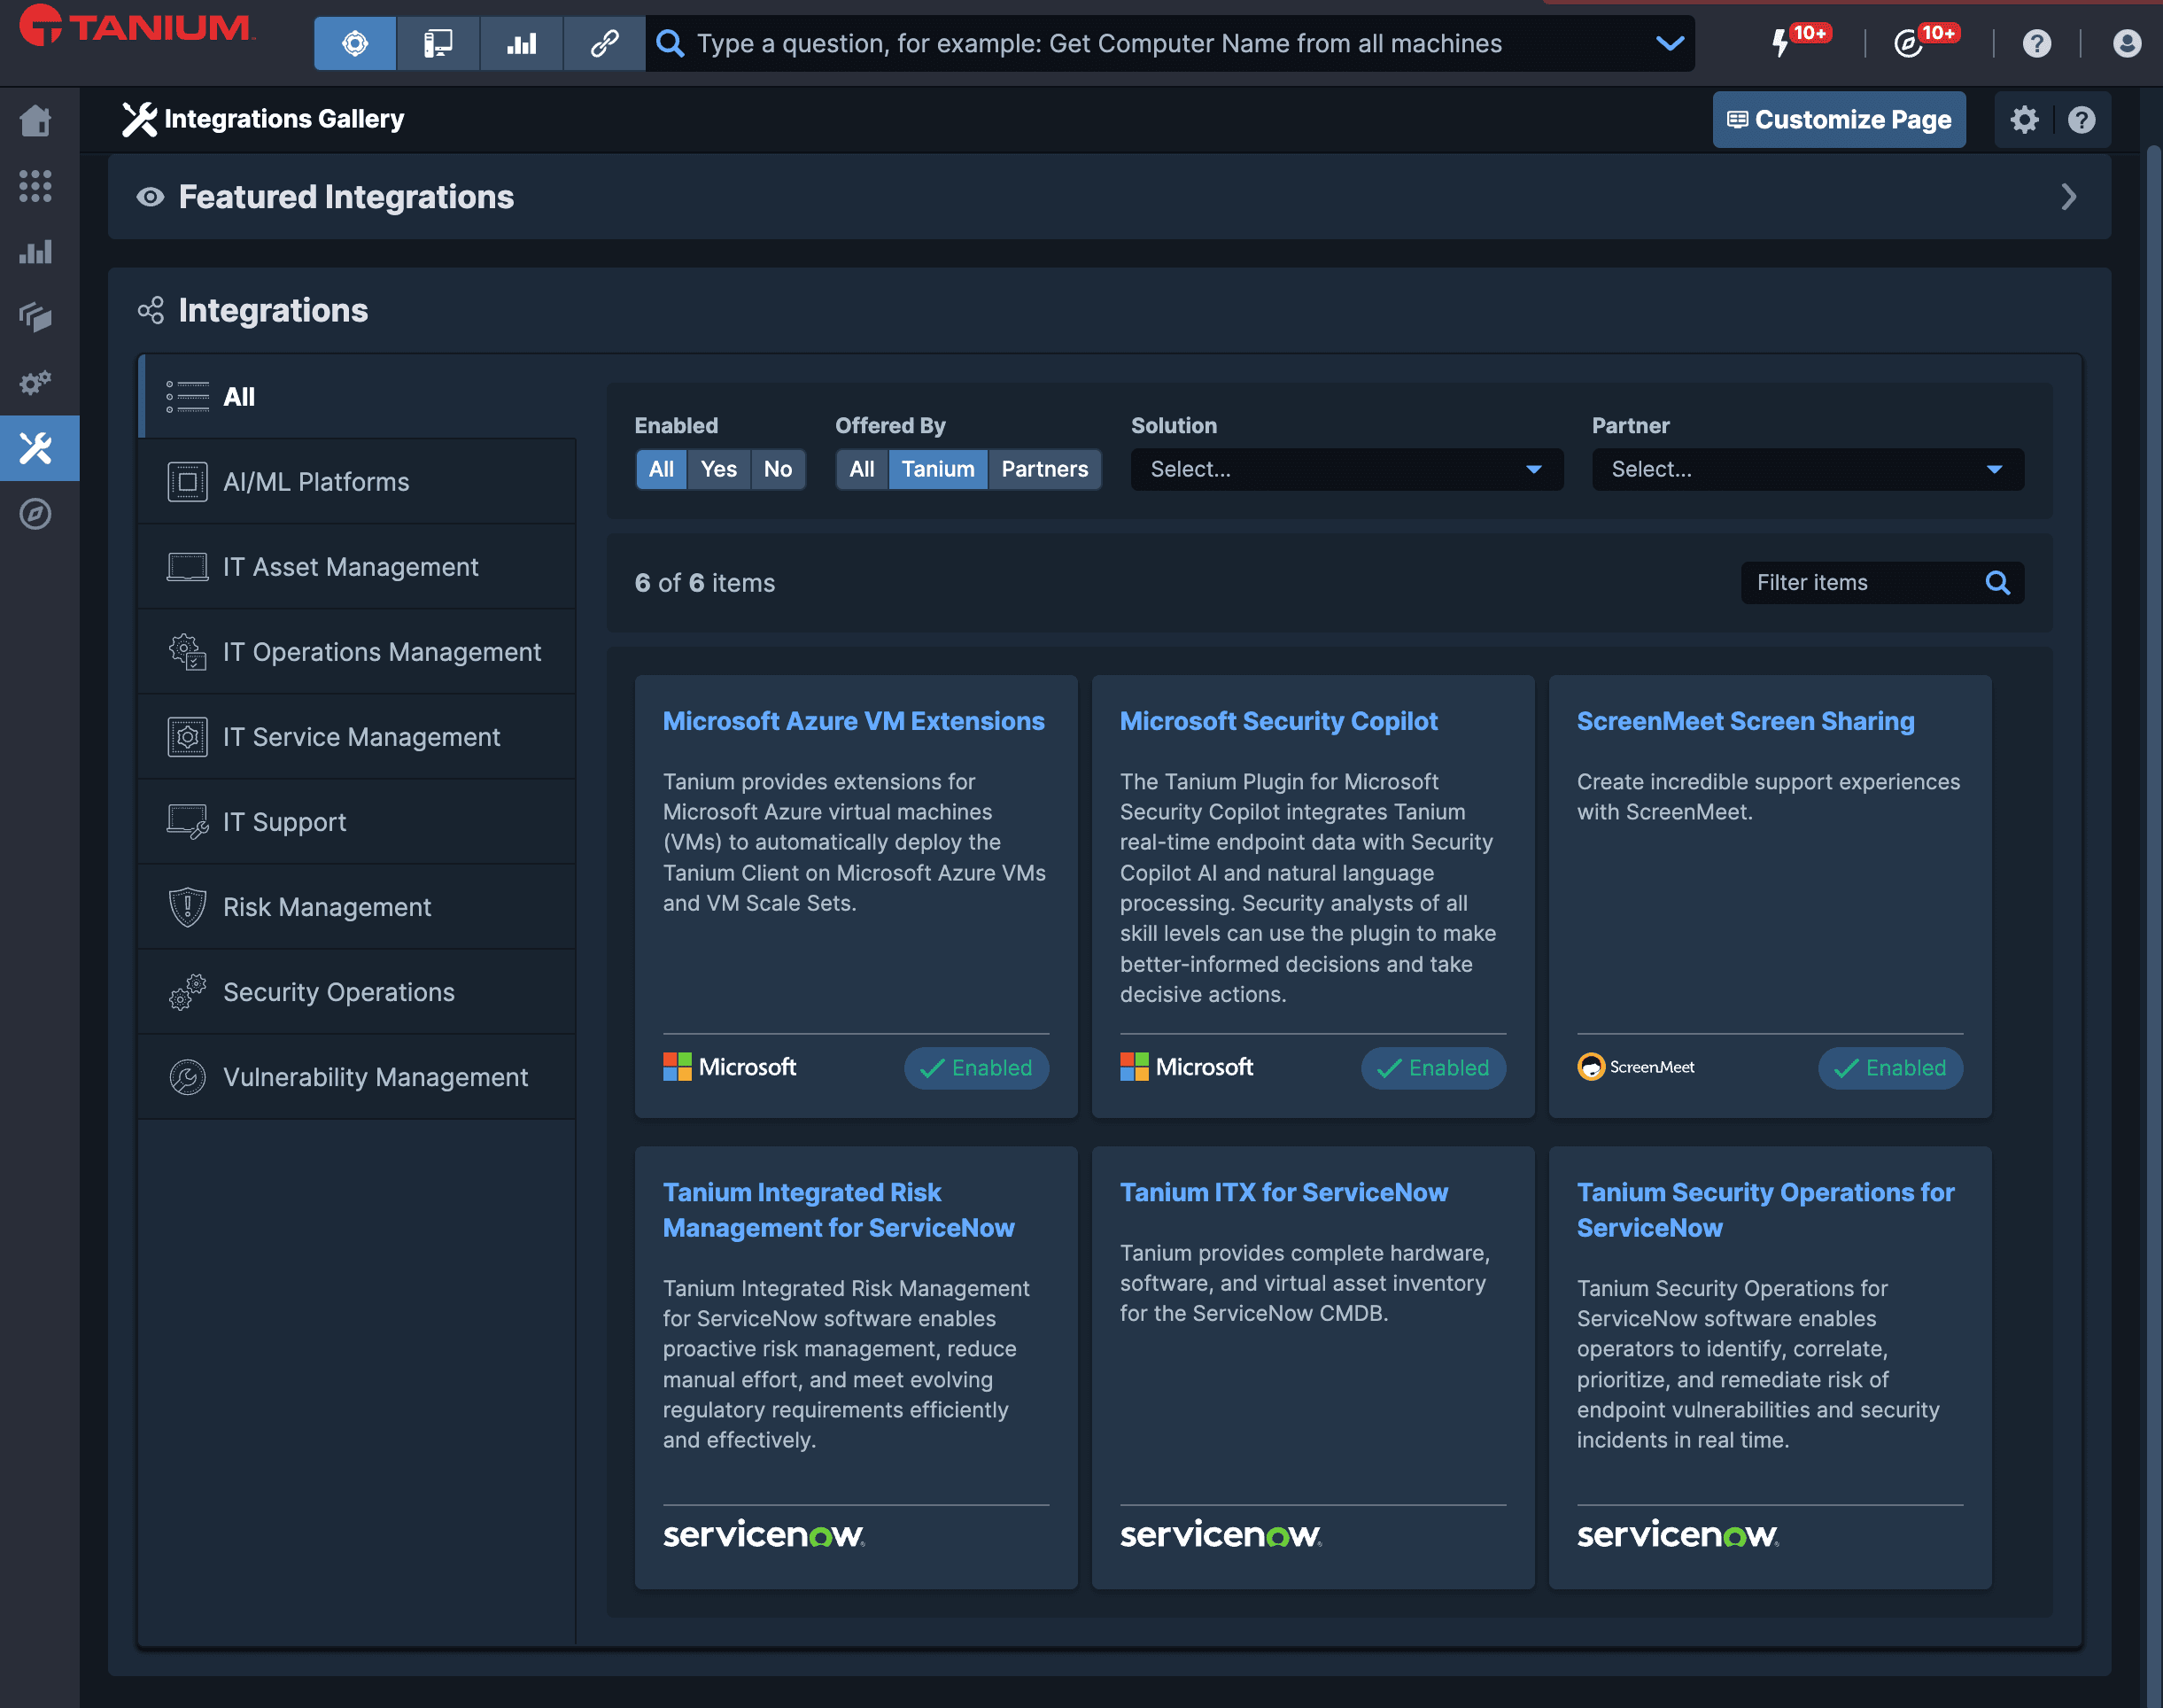
Wir stellen die Tanium Integrations Gallery für Tanium Cloud vor: Gemeinsame Lösungen und Integrationen mit Tanium entdecken, bereitstellen und verwalten
Diese neue Funktion ermöglicht es Benutzern, gemeinsame Lösungen und Integrationen innerhalb der Tanium-Plattform nahtlos zu entdecken, bereitzustellen und zu verwalten, ohne dass umfassende technische Expertise erforderlich ist.
Was ist Data Loss Prevention? Und warum Sie es brauchen
Lesen Sie diesen vereinfachten Leitfaden, um das Konzept und die Vorteile der Verhinderung von Datenverlust für Ihr Unternehmen zu verstehen.
Was ist agentische KI? Was Sie über diesen neuen KI-Typ wissen sollten
Erfahren Sie, wie agentische KI Prozesse mit autonomen, intelligenten Workflows und realen Anwendungen revolutioniert.
Was ist Cyber Threat Intelligence? Ein vereinfachter Leitfaden
Erfahren Sie, wie Cyber Threat Intelligence Sicherheitsstrategien transformiert, um Organisationen vor sich entwickelnden Bedrohungen zu schützen.
Windows 10 End-of-Life-Leitfaden: Zeitpläne und Vorbereitung
Machen Sie sich bereit für das Windows 10 -Ende der Lebensdauer mit unserem umfassenden Leitfaden zum Wissensstand und den Best Practices, um das Upgrade zu vereinfachen.
Wie KI für Automatisierung die heutigen IT-Workflows revolutionieren wird
Erfahren Sie, wie KI für Automatisierung IT-Prozesse verbessern, die Effizienz steigern und Innovationen vorantreiben kann.
Tanium entwickelt neue KI-Agentenintegration mit Microsoft Security Copilot
Tanium entwickelt einen neuen KI-Agenten für Microsoft Security Copilot, verbessert unsere bestehende Integration und ermöglicht SecOps-Teams.
IT-Automatisierung: Funktionsweise, Vorteile und zukünftige Tools
Entdecken Sie mit diesem umfassenden Leitfaden, wie IT-Automatisierung Effizienz, Sicherheit und Innovation transformiert.
Tanium gibt britischen Institutionen für höheres Lernen Sicherheit
Erfahren Sie von IT-Führungskräften einiger der Top-Universitäten des Vereinigten Königreichs mehr über die Herausforderungen, denen sie sich stellen, und wie sie die Mission ihrer Institution des höheren Lernens mit Hilfe von Tanium unterstützen.
Cybersecurity Asset Management (CSAM): Definition, Vorteile und Trends
Erfahren Sie, wie Cybersecurity Asset Management IT-Assets vor sich entwickelnden Bedrohungen und wachsenden KI-Nutzungen schützt.
Was ist IT Asset Liifecycle Management? Warum Transparenz wichtig ist
Erfahren Sie, wie das Lebenszyklusmanagement von IT-Assets eine optimale Asset-Nutzung gewährleistet und die entscheidende Rolle der Echtzeit-Visibilität in einer effektiven Asset-Strategie spielt.
Was ist Softwareinventar? Top-Vorteile und -Funktionen
Erfahren Sie, wie ein effektiver Softwarebestand das Potenzial Ihrer IT-Assets entfesselt, den Unternehmenserfolg zu steigern.
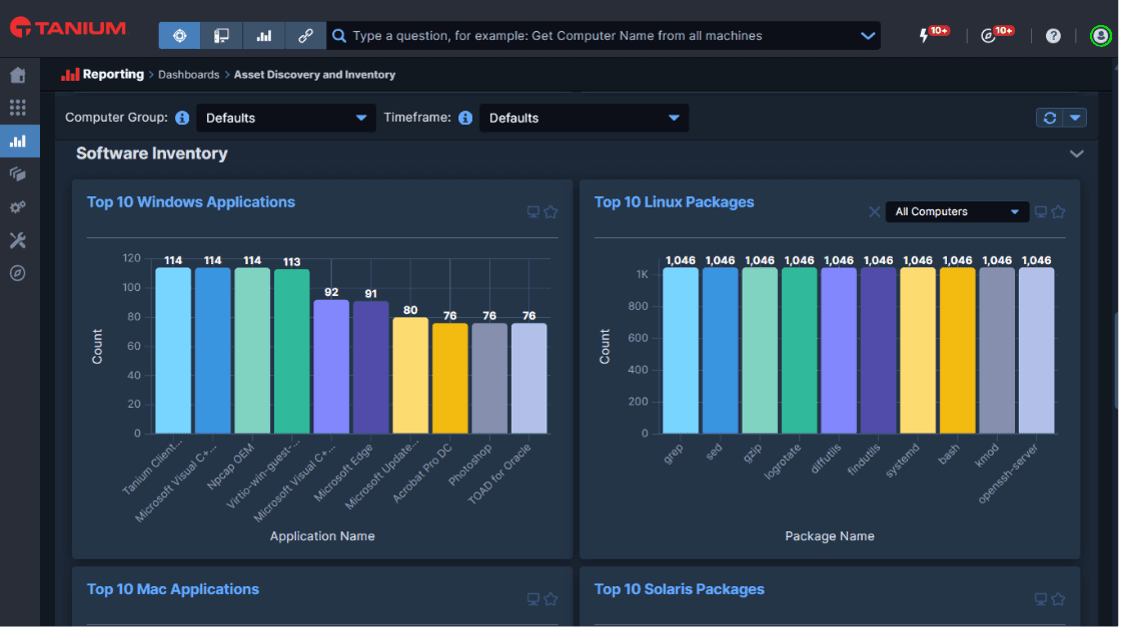
Tanium Software-Inventar & -Nutzung: Der Schlüssel zu einem präzisen Software-Management
Tanium Software Inventory & Usage bietet eine einzige Quelle der Wahrheit, die es Organisationen ermöglicht, Echtzeiteinblicke zu gewinnen.
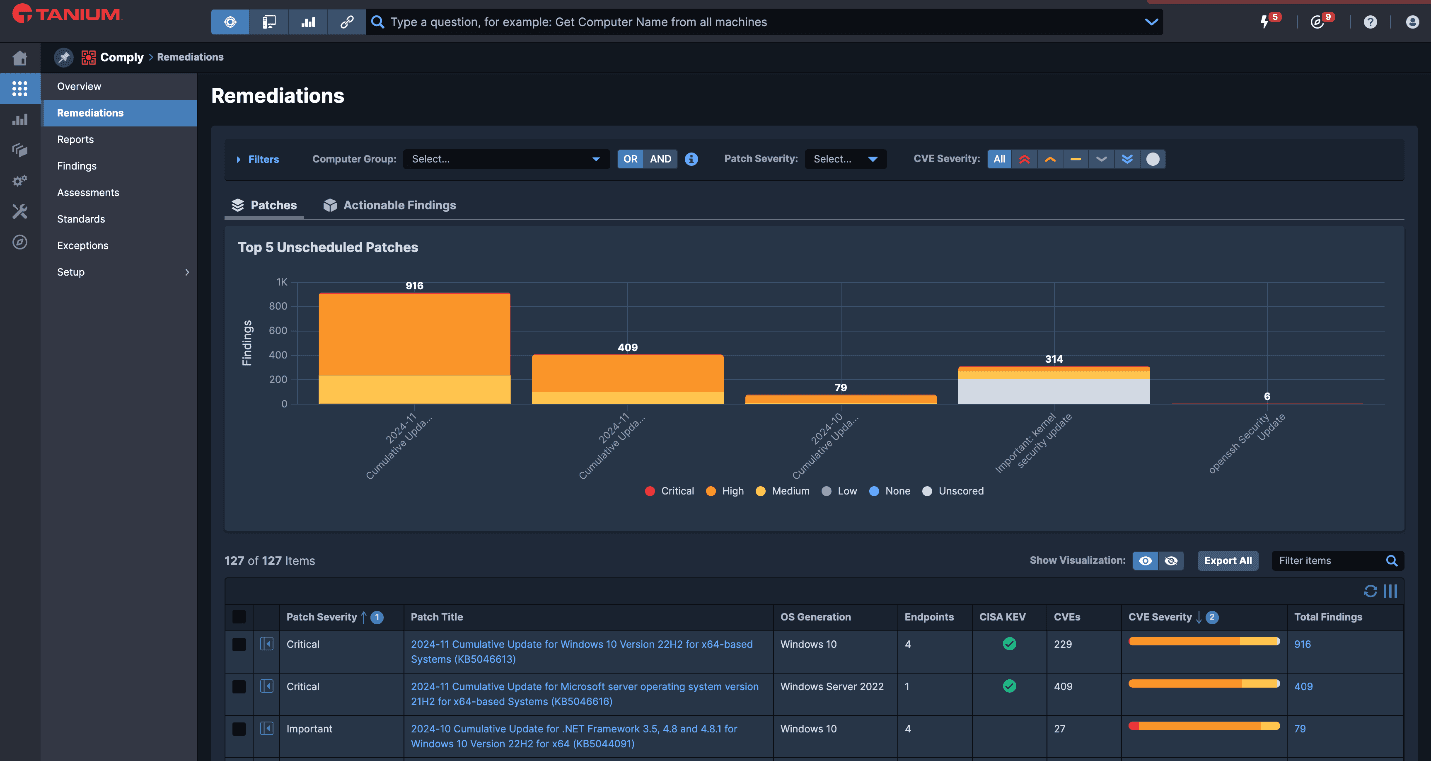
Optimieren Sie Ihre Sicherheit mit Remediation Visibility
Wir stellen vor: Remediation Visibility, ein automatisierter Workflow in Tanium Comply, der Schwachstellen-, Exposure- und Sicherheitsmanagement revolutioniert.
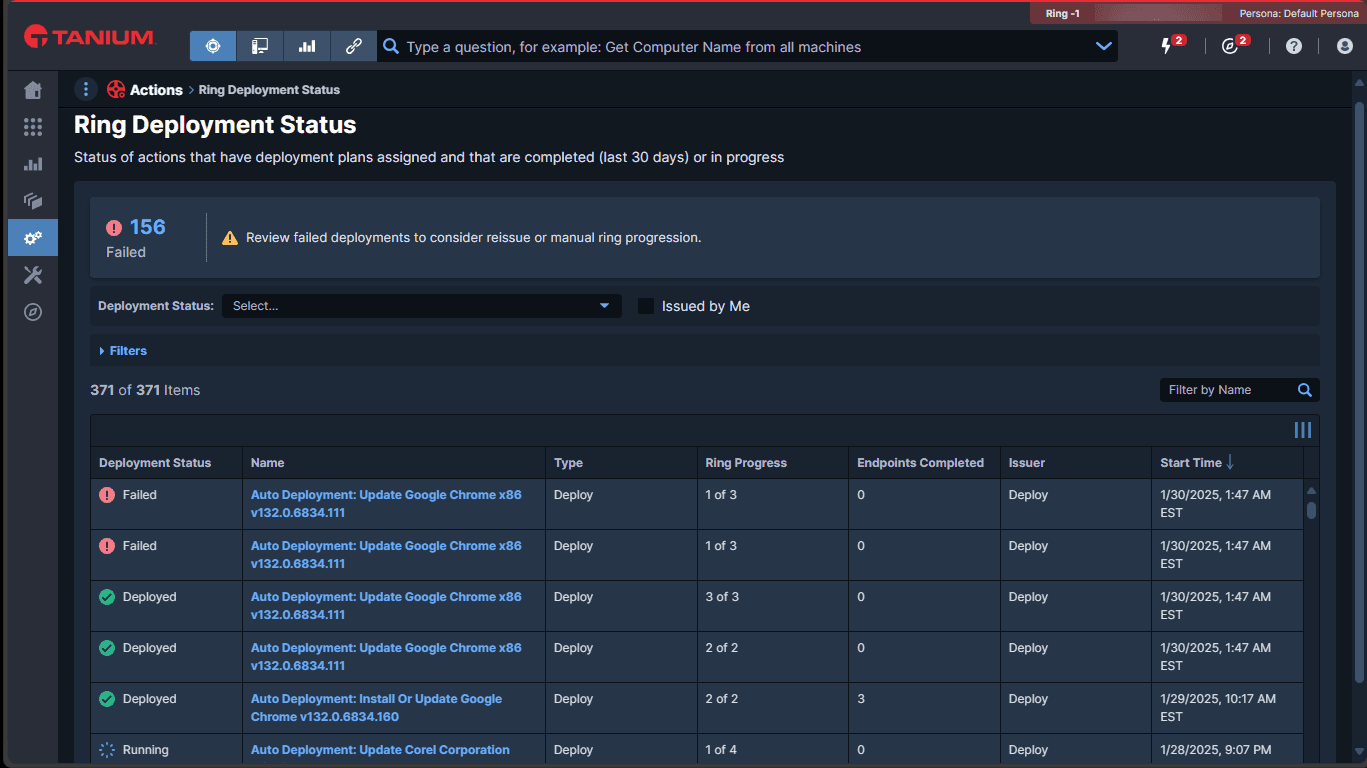
Tanium Autonomous Endpoint Management (AEM): Die Erfahrungen, die IT- und Sicherheitsausführung skalieren
Erfahren Sie, wie Tanium AEM-Funktionen Tanium Guide, Adaptive Actions und Action Oversight verwendet werden können, um Änderungen in der IT-Umgebung sicher bereitzustellen.
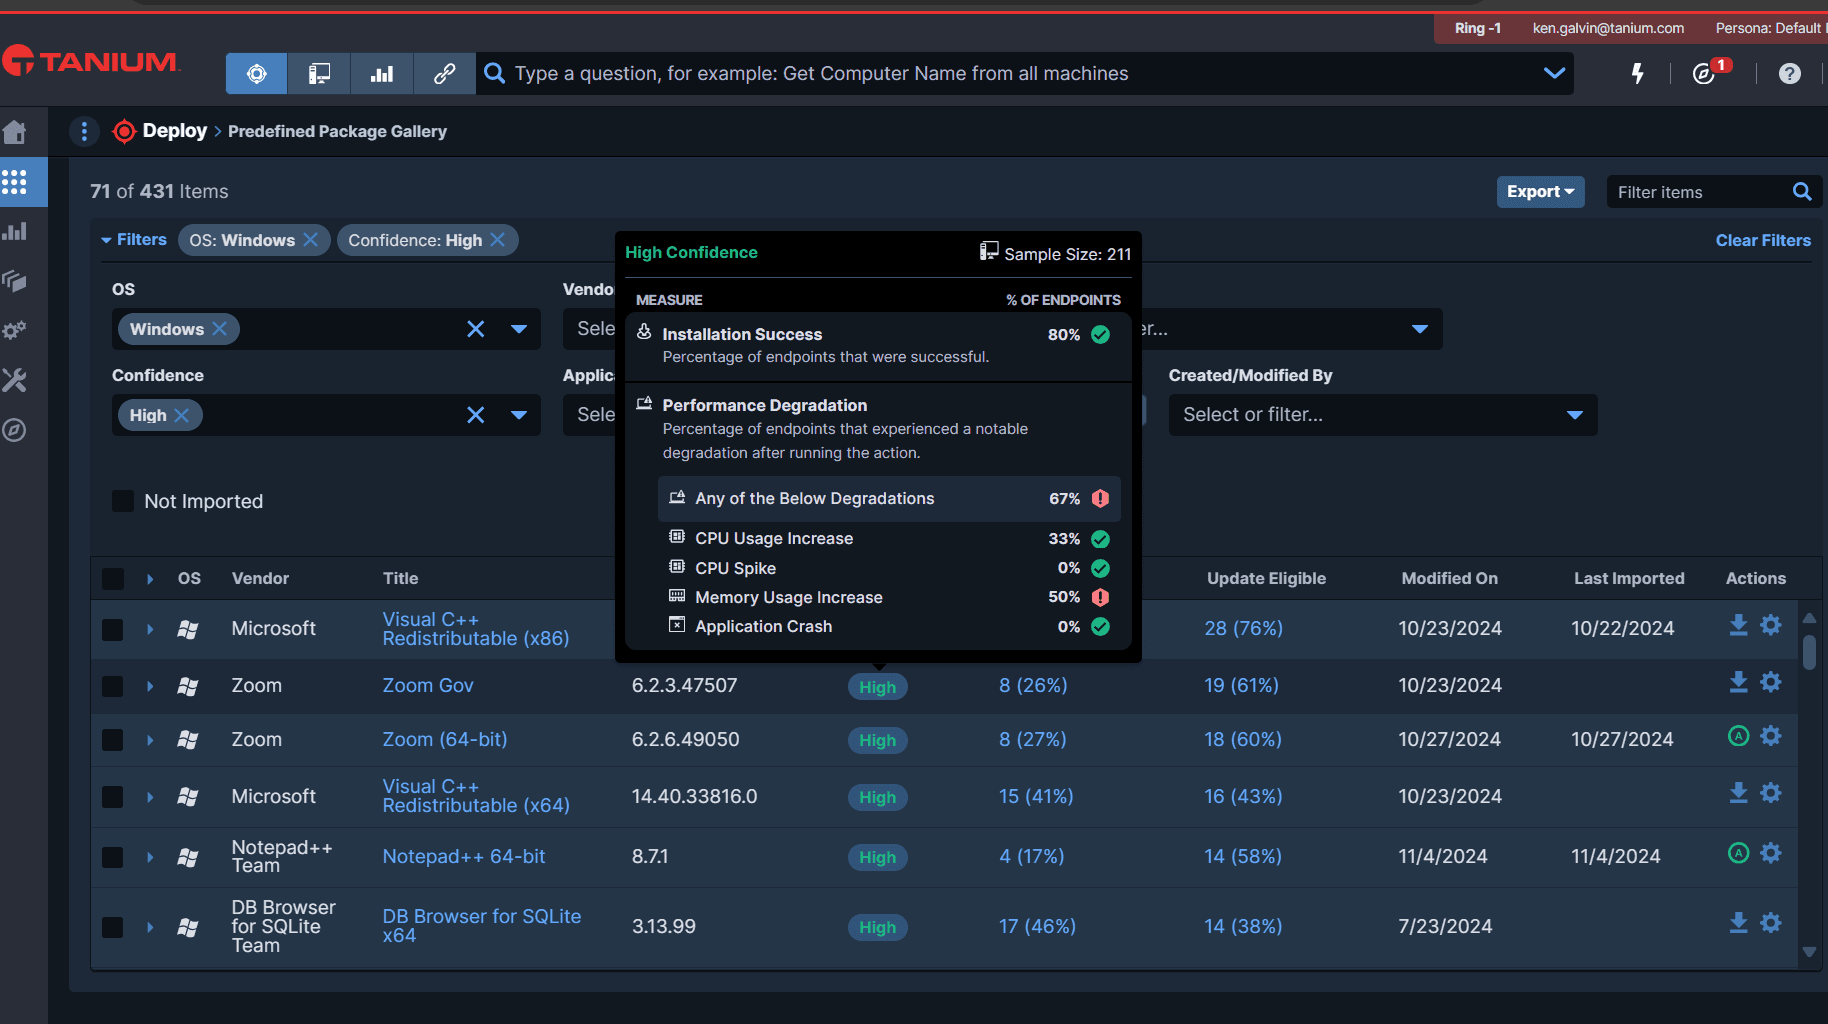
Wir stellen den Tanium Confidence Score vor: Ein Game Changer im IT-Betrieb und in der IT-Sicherheit
Tanium Confidence Score aggregiert globale Echtzeiteinblicke und bietet Kontext zur Sicherheit und Zuverlässigkeit Ihrer geplanten Aktionen und Änderungen.
IT-Asset-Management oder Inventarsystem: Gemeinsam stärker?
Wir wissen, dass dies verwirrend ist: Entdecken Sie die wichtigsten Unterschiede zwischen IT-Asset-Management und Bestandssystemen.
2025 CRN Tanium Channel Chief
Tanium freut sich, bekannt geben zu können, dass CRN, eine Marke der Channel Company, die folgende Tanium-Führungskraft in ihre 2025 -Liste der Channel Chiefs aufgenommen hat.
Was ist IT-Inventarmanagement? Warum die Verfolgung von Assets wichtig ist
Erfahren Sie, warum IT-Bestandsverwaltung entscheidend ist, wie sie sich von ITAM unterscheidet und welche Vorteile die Verwendung von Software der nächsten Generation bietet.
Was ist IT Asset Management? ITAM erklärt
Entdecken Sie die Grundlagen des IT-Asset-Managements, einschließlich Best Practices und Beispiele aus der Praxis.
Was ist IT-Asset-Inventar? Eine wichtige Anleitung
Erfahren Sie, wie IT-Asset-Inventar die Hardware, Software und Assets Ihres Unternehmens in Echtzeit erkennt, um Risiken zu verwalten, Bedrohungen zu erkennen und die Sicherheit zu gewährleisten.
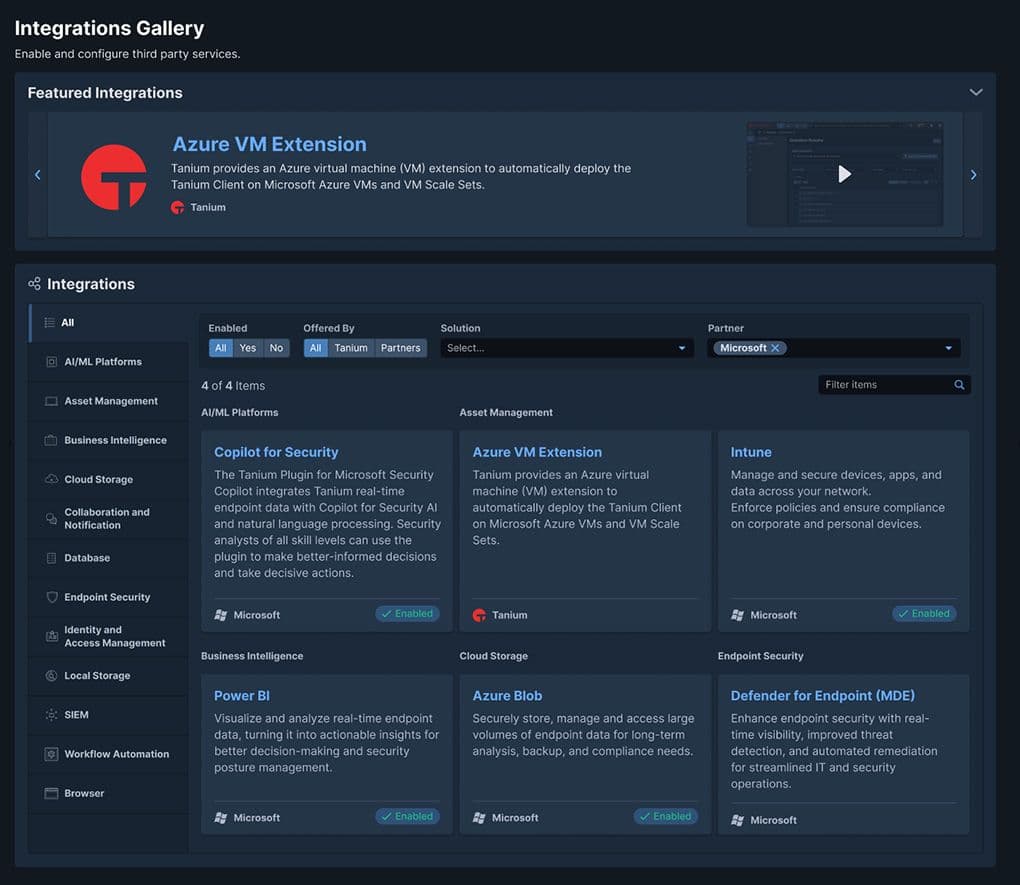
Verbessern Sie Ihre Sicherheitslage mit nativen Microsoft Azure-Tools und Tanium
Erfahren Sie, wie die Verbesserung der Sicherheit und Visibilität für virtuelle Maschinen von Microsoft Azure mit Tanium Azure VM Extensions Verwaltung, Compliance und Kosten verbessert.
Ist Ihre Organisation auf die Risiken von morgen vorbereitet? Ankündigung von Tanium Integrated Risk Management für ServiceNow
Erfahren Sie, wie Tanium Integrated Risk Management (IRM) für ServiceNow die Visibilität und Kontrolle transformiert.
Was ist DORA? Was Banken wissen müssen
Hier sind die wichtigsten Erkenntnisse zum Digital Operational Resilience Act (DORA) der EU.
Compliance vs. Risikomanagement: Definitionen und Unterschiede
Vergleichen Sie Compliance- und Risikomanagement, einschließlich ihrer Ähnlichkeit, aber Unterschiede, und lernen Sie wichtige Best Practices zur Vereinheitlichung dieser Strategien kennen.
Risiken und Minderung von ungepatchter Software: Die nicht so verborgenen Kosten
Erfahren Sie, wie ungepatchte Software Ihre Sicherheit gefährden kann, und entdecken Sie Strategien zur Minderung dieser Risiken.
Was ist Risikomanagement? Vereinfachte Übersicht
Entdecken Sie die Grundlagen des Risikomanagements, seine Bedeutung und effektive Strategien für Organisationen mit diesem übergeordneten Leitfaden.
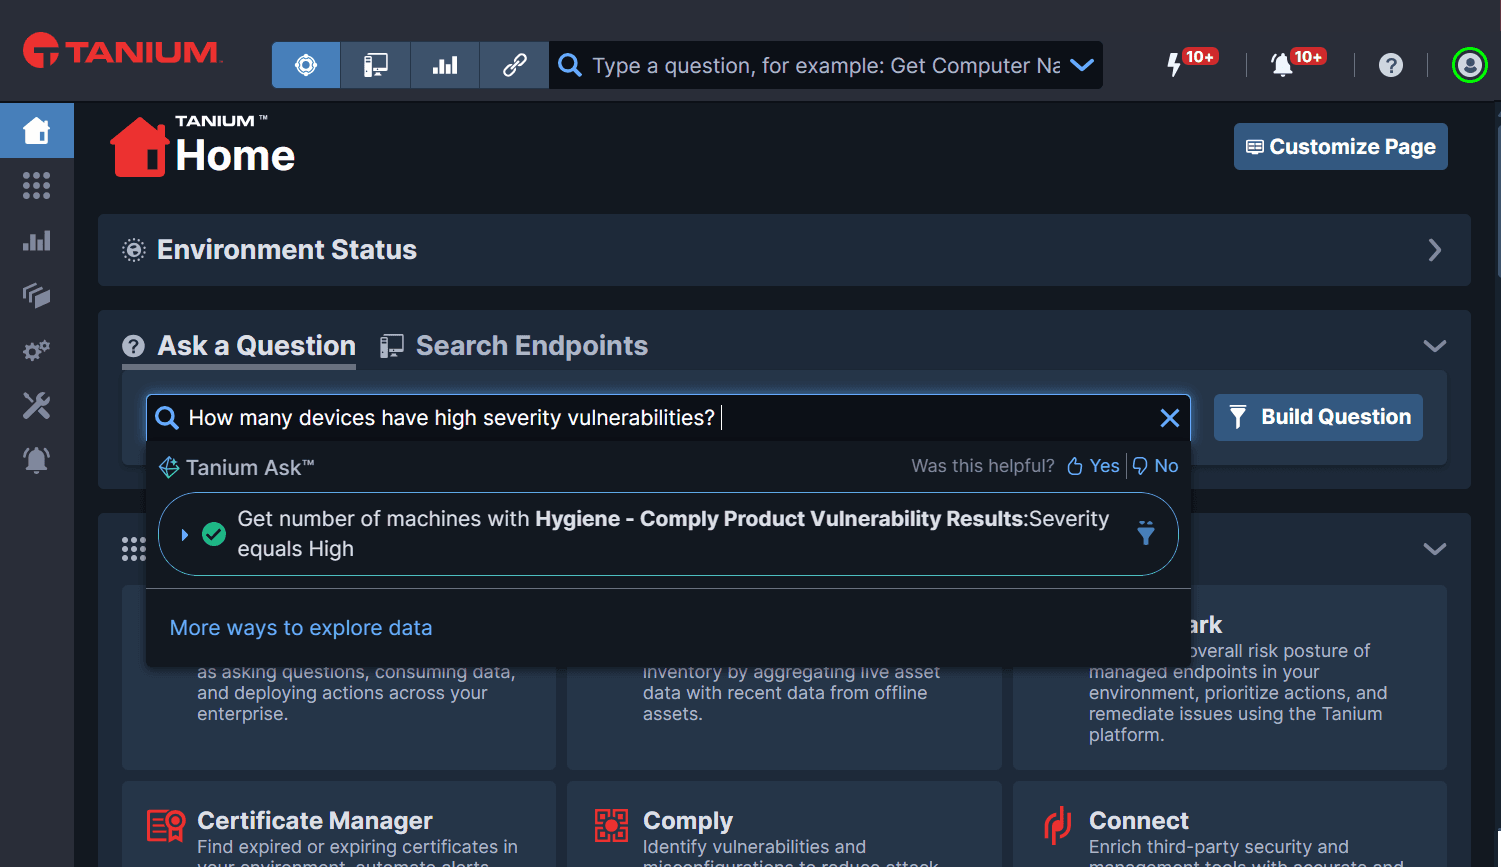
Wir stellen vor: Tanium Ask™: KI verwenden, um Fragen zu beantworten
Tanium Ask ist eine KI-gestützte Verbesserung, die die Frage automatisch in die Interact-Syntax von Tanium übersetzt, um Antworten zu erhalten.
Was ist Compliance Management? Arten und Verbesserungstipps
Lernen Sie wichtige Strategien für ein effektives Compliance-Management kennen, um die Einhaltung von Vorschriften und Standards zu gewährleisten, Risiken zu mindern und die Sicherheit zu verbessern.
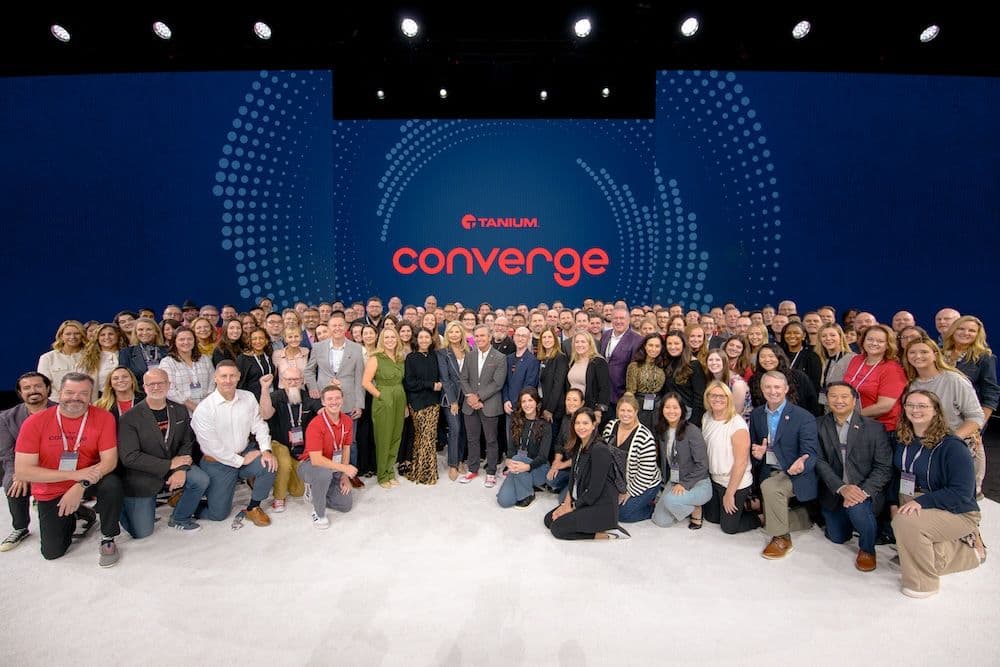
Zusammenfassung Converge 2024 : Top 5 Takeaways (falls Sie es verpasst haben)
Ob Sie nicht teilnehmen konnten oder persönlich oder virtuell teilgenommen haben, wir haben die fünf wichtigsten Highlights für Sie.
Warum Tanium ein führendes Unternehmen im neuen Patch-Management-Bericht von GigaOm für 2024 ist
Tanium ist im neuen Bericht „Radar for Patch Management Solutions“ von GigaOm für 2024 als Patchmanagementführer eingestuft.
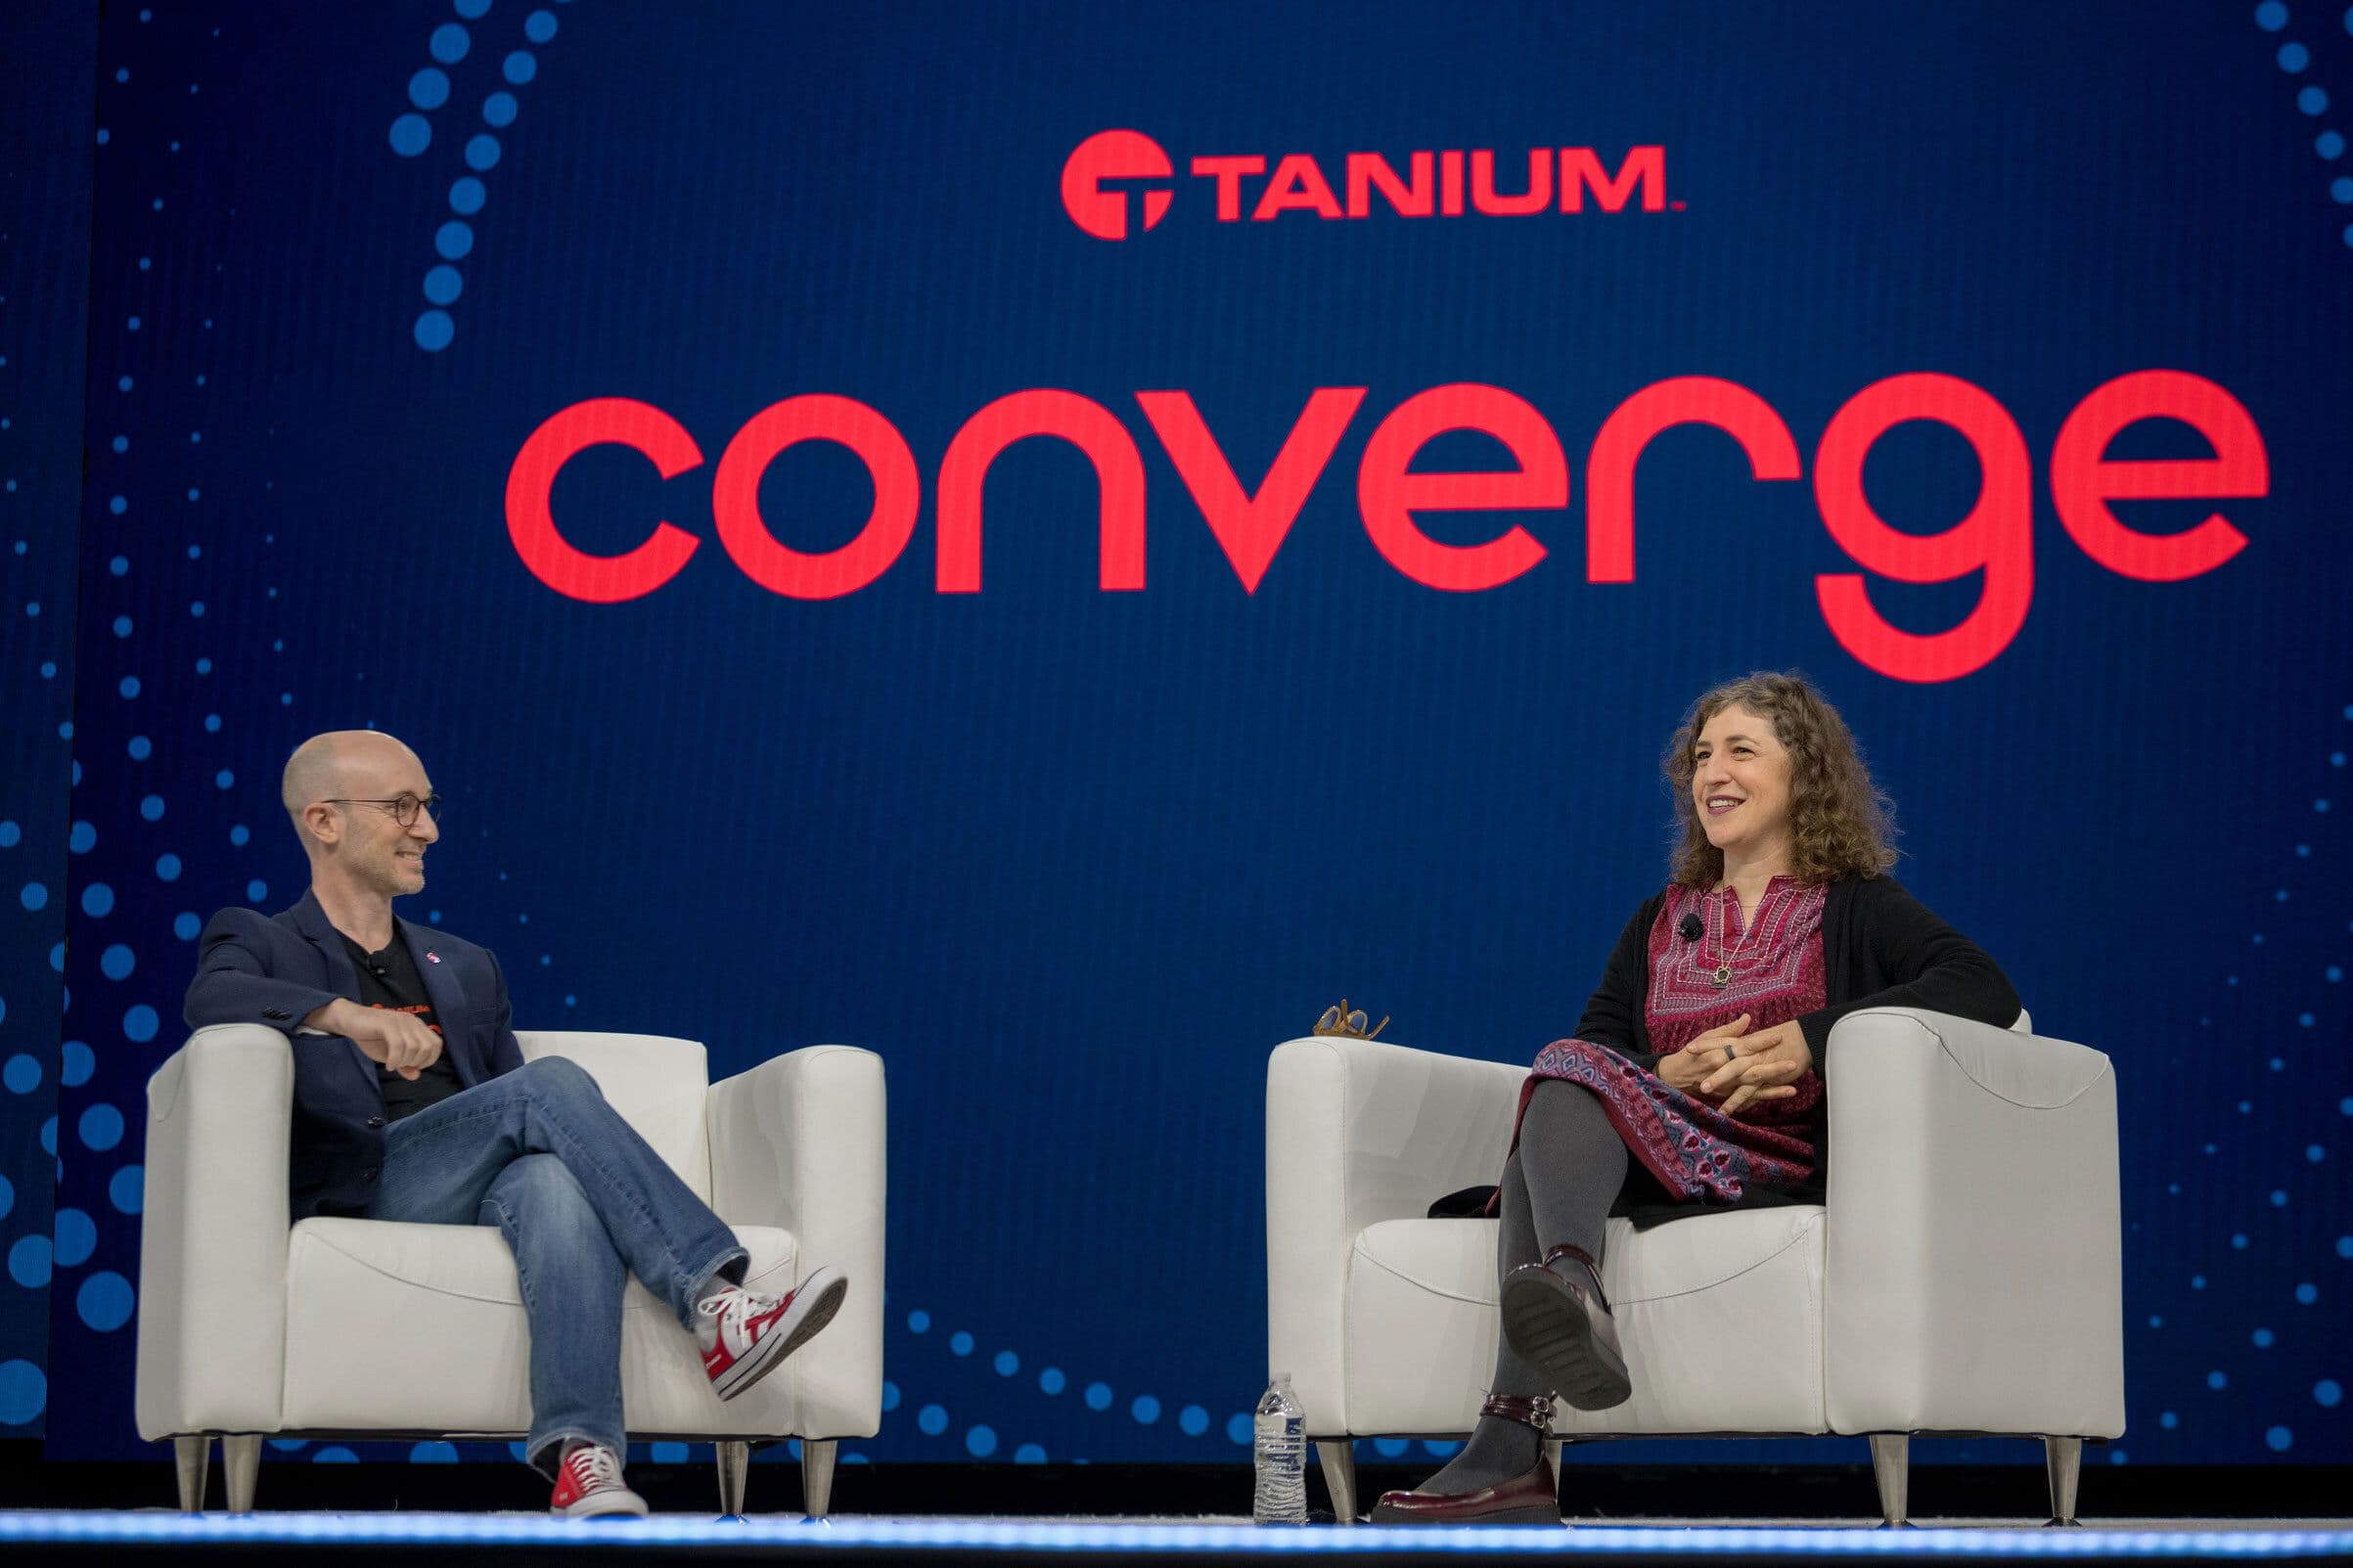
Zweiter Tag Tanium Converge 2024 Zusammenfassung: Neue Produktfunktionen und Mayim Bialik zur psychischen Gesundheit und zum Aufbau von Vertrauen in KI
Hier erfahren Sie, was am zweiten Tag von Converge passiert ist, einschließlich Ankündigungen der Tanium-Plattform und mehr.
Tag Eins Tanium Converge 2024 Highlights: Vertrauen in die heutige Sicherheitslandschaft gewinnen
Eine Übersicht über den ersten Tag bei Converge, einschließlich der Frage, wie unsere Innovationen und Automatisierungsfunktionen Kunden befähigen, Vertrauen und Ausfallsicherheit aufzubauen.
Stärkung der Cloud-Sicherheit
Erfahren Sie, wie Tanium Haltungs- und Laufzeitschutz für containerisierte Umgebungen mit Cloud-Workloads überbrückt.
Entschlüsselung der wesentlichen 8 Compliance: Wie man mit Tanium vereinfacht und automatisiert
Erfahren Sie, wie Tanium Organisationen ermöglicht, ihre Essential Eight Maturity innerhalb von Tagen nach der Installation wirklich zu erhöhen.
Was Sie bei Tanium Converge 2024 erwarten können: Vertrauen und Belastbarkeit durch Innovation aufbauen
Hier erfahren Sie, was auf der Agenda für die jährliche Veranstaltung von Tanium steht, die zum ersten Mal in Orlando, Florida, stattfindet.
Was ist Endpunktüberwachung? Warum effektive Sicherheit erforderlich ist
Entdecken Sie die Grundlagen der Endpunktüberwachung, einschließlich der Unterschiede von Antivirensoftware, Vorteilen und Einblicken in zukünftige Trends und Funktionen der nächsten Generation.
Warum Tanium ein großartiger Arbeitsplatz ist
Hier ist ein Blick darauf, was Tanium zu einem besonderen Arbeitsplatz macht – und warum unsere Unternehmenskultur der Schlüssel zu unserem Erfolg ist.
Jeder gewinnt: Die Partnerschaft von Tanium mit der National Cyber League unterstützt Wettbewerb, Wachstum und Karrieren für Studenten
Wir betonen unsere Partnerschaft mit der National Cyber League und wie sie den Weg für Schüler ebnet, das Sicherheitsfeld zu betreten.
Was ist Threat Hunting? Übersicht mit realem Beispiel
Lernen Sie die Grundlagen der Bedrohungssuche kennen, einschließlich Best Practices und Tools zur Integration proaktiver Bedrohungssuche in Ihre Sicherheitsstrategie.
Was ist MTTR? MTTR erklärt: Eine Schlüsselmetrik für den Erfolg
Erfahren Sie, wie die mittlere Reparaturzeit (MTTR) und ähnliche Metriken Ihren IT-Betrieb revolutionieren können.
Was ist MTTD? MTTD erkunden: Aufdecken von Metriken, die wichtig sind
Erfahren Sie mehr über die Auswirkungen der mittleren Erkennungszeit (MTTD) auf die Effektivität der Vorfallreaktion und praktische Schritte zur Verbesserung Ihrer Erkennungsfähigkeiten.
Reicht Unified Endpoint Management (UEM)? Definition und zukünftige Innovationen
Erfahren Sie, wie UEM die Gerätemanagementbemühungen stärkt und wie sich das Endpunktmanagement entwickelt, um moderne Anforderungen an die Endpunktsicherheit zu erfüllen.
Einführung von Tanium Automate: Einfach zu erstellende Orchestrierung und Automatisierung im großen Maßstab
Die Orchestrierungsfunktionen von Automate helfen IT- und Sicherheitsorganisationen, zu skalieren, Effizienz zu steigern und Fehler zu reduzieren.
Was ist Endpunktmanagement? Neue Lösungen und Praktiken
Erfahren Sie, warum effektives Endpunktmanagement entscheidend ist, um Cyberbedrohungen einen Schritt voraus zu sein, und welche zukünftigen Fähigkeiten mehr Fortschritte bringen werden.
Beseitigung der Patch-Komplexität mit Tanium Patch Management für ServiceNow IT Operations
Die neueste Integration von Tanium für ServiceNow IT Operations Management ermöglicht das durchgängige Patch-Lebenszyklusmanagement und die Orchestrierung mit nahtlosen Workflows, Änderungsmanagementkontrollen und Audit-Berichten, die mit dem Service Desk und der CMDB verbunden sind.
Was ist Vorfallreaktion? Neueste Strategien und Trends
Erfahren Sie, wie Sie die Reaktion auf Vorfälle als proaktive Strategie nutzen können, um Cyberbedrohungen zu bewältigen, Schäden zu minimieren und den Ruf eines Unternehmens zu schützen.
So verwenden Sie PICERL zur Bewältigung von Sicherheitsvorfällen in 6 Schritten
Entdecken Sie PICERL – was es ist, wie es sich von anderen Cybersicherheitsmodellen unterscheidet und wie wichtig es ist, ein Framework an die Bedürfnisse Ihres Unternehmens anzupassen.
Was ist Digital Experience Monitoring (DEM)? Warum DEM-Strategie wichtig ist
Erkunden Sie die Grundlagen der digitalen Erlebnisüberwachung, einschließlich ihrer Rolle bei der Stärkung der Mitarbeiter- und Kundenerfahrungen und wie Sie eine effektive Strategie entwickeln, die die Geschäftsergebnisse verbessert.
Strategien zur Mitarbeiterbindung für die moderne Arbeitswelt neu denken
Erfahren Sie, wie Sie das Mitarbeiterengagement verbessern können, indem Sie dabei helfen, die Zufriedenheit am Arbeitsplatz zu erhöhen, die traditionelle Engagementstrategien übersehen.
Was ist Employee Experience (EX)? Ein vereinfachter Leitfaden
Lernen Sie die Grundlagen der Mitarbeitererfahrung kennen, einschließlich der Rolle der Technologie und der Notwendigkeit, digitale Arbeitsplätze zu verbessern, um die Mitarbeiterzufriedenheit zu verbessern.
4 Cyber-Taktiken direkt aus dem Sporthandbuch
Sportteams wissen, wie sie Straftaten und Verteidigung ausgleichen können, aber macht Ihre Cybersicherheitsstrategie das? Wir untersuchen Sporttaktiken und was sie uns beibringen können.
Tanium gewinnt zum zweiten Mal in Folge die Auszeichnung „Microsoft Partner des Jahres“
Die Anerkennung von Microsoft bestätigt unsere Rolle als führender Anbieter von Endpunktdaten in Echtzeit für KI-Sicherheitslösungen.
Verschlanken Sie sich in autonome Incident Response mit Endpunktreaktionen
Erfahren Sie, wie die Endpunktreaktionen von Tanium den Status quo weiterentwickeln, indem sie automatisierte Antworten in Echtzeit bereitstellen, die auf die spezifischen Bedrohungen Ihres Unternehmens zugeschnitten sind.
Was ist IT-Compliance? Grundlegende Übersicht und Richtlinien
Erfahren Sie, warum IT-Compliance in der digitalen Landschaft von heute unerlässlich ist, mit Einblicken, warum sie wichtig ist, allgemeinen Vorschriften und Best Practices-Checkliste.
Mitarbeiterengagement-Umfragen meistern: Von Daten zu Maßnahmen
Erfahren Sie, wie Sie Umfragen zum Mitarbeiterengagement nutzen können, um eine erfolgreiche Organisation aufzubauen, von der Auswahl von Fragen bis hin zur Umwandlung von Ergebnissen in Erkenntnisse.
Was ist das MITRE ATT&CK® Framework?
Einblicke in den Einstieg in das MITRE ATT&CK-Framework, einschließlich realer Beispiele.
Was ist Digital Employee Experience (DEX)?
Erfahren Sie, wie die Verbesserung der digitalen Mitarbeitererfahrung Unternehmen dabei unterstützt, bessere Ergebnisse und zufriedenere Mitarbeiter zu erzielen.
Was ist die Zugangskontrolle in der Sicherheit? Ein ausführlicher Leitfaden zu Typen und Best Practices
Erfahren Sie mehr über die wesentliche Rolle der Zugriffskontrolle in der Cybersicherheit, von den Grundlagen ihrer Funktionsweise, Komponenten und Typen bis hin zu Zero Trust und Best Practices.
Was ist Social Engineering im Bereich Cybersicherheit? Ein umfassender Leitfaden
Der Schutz Ihrer Organisation vor kostspieligen Social Engineering-Cyberangriffen beginnt mit effektiver Prävention.
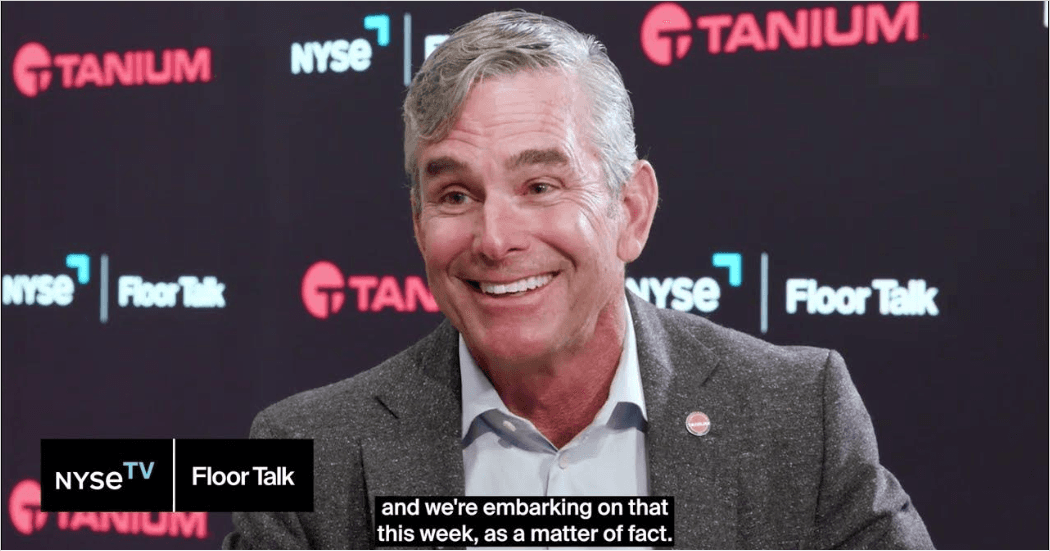
Dan Streetman Interview auf dem NYSE Floor Talk
Am wurde Tanium CEO Dan Streetman auf dem NYSE Floor Talk vorgestellt 3. Mai 2024, um das Geschäft von Tanium und mehrere Probleme mit der IT-Sicherheits- und Betriebsbranche zu besprechen.
Sechs Tanium-Teammitglieder wurden zu 2024 CRN Women of the Channel ernannt
Tanium freut sich, bekannt geben zu können, dass sechs seiner weiblichen Channel-Führungskräfte im 2024 Women of the Channel-Programm von CRN®, einer Marke von The Channel Company, anerkannt werden.
Was ist eine geschäftliche E-Mail-Kompromittierung (BEC)? Die steigenden Kosten von BEC-Angriffen
Was Sie über Betrugsversuche bei der Kompromittierung geschäftlicher E-Mails wissen müssen, einschließlich der Gründe, warum sie funktionieren und wie Hacker legitime E-Mails verwenden, um Menschen zu verleiten.
Was ist Phishing? Arten, Risiken und Prävention
Erfahren Sie, wie Phishing-Angriffe Mitarbeiter betrügen und Computernetzwerke gefährden. Hier erfahren Sie, was Führungskräfte in den Bereichen Wirtschaft und Sicherheit wissen müssen.
Das neue Tanium Security Operations für ServiceNow bietet Organisationen eine leistungsstarke Cybersicherheitslösung
Diese neue Lösung ermöglicht es Teams, das Risiko von Endpunktschwachstellen und -vorfällen in Echtzeit zu identifizieren, zu korrelieren, zu priorisieren und zu beheben.
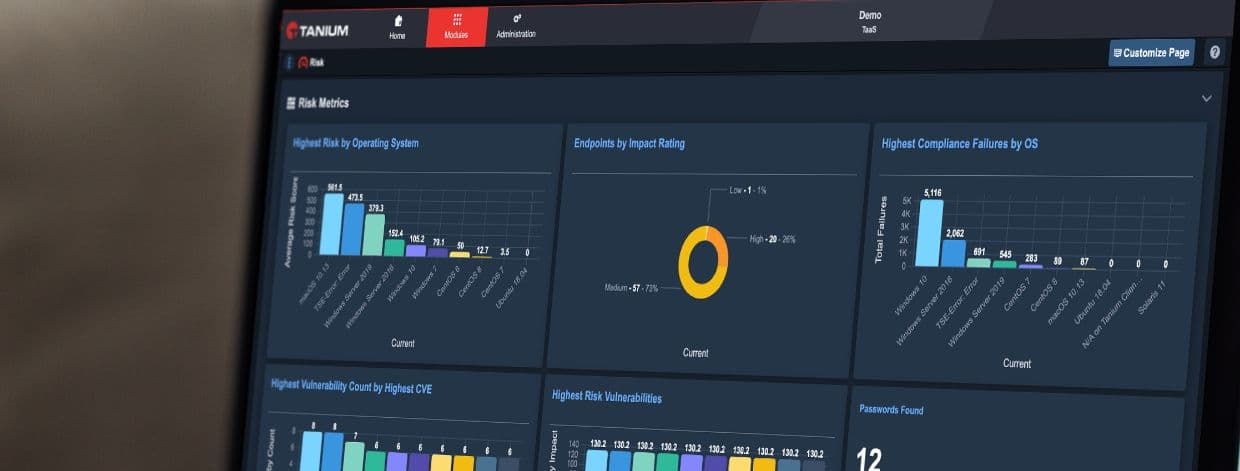
Vorstellung der neuesten Version von Tanium Benchmark
Erfahren Sie, wie die neueste Version für Tanium Benchmark Verbesserungen für die Risikobewertung bietet.
Was ist Endpunktsicherheit? Geräteschutz vereinfacht
Erfahren Sie in diesem Leitfaden, wie Endpunktsicherheit funktioniert, welche Vorteile sie bietet, wie Sie beginnen und warum jede moderne Cybersicherheitsstrategie Endpunktsicherheit benötigt.
CVE-2024-3094: XZ Utils Backdoor bedroht Linux-Systeme
Ein Blick auf die kürzlich entdeckte Hintertür, die sich im Open-Source-Komprimierungsdienst XZ Utils versteckt.
Tanium integriert sich mit Microsoft Security Copilot – Das Spiel für Cybersicherheitsteams verändern
Erfahren Sie, wie Tanium und Microsoft Security Copilot sich zusammengetan haben, um SOC-Teams mit KI-gesteuerter Sicherheit in Echtzeit zu unterstützen.
Was ist Sicherheitsautomatisierung? Vorteile, Bedeutung und Merkmale
Erfahren Sie, wie die Sicherheitsautomatisierung proaktive Verteidigung und betriebliche Effizienz angesichts steigender Cyberbedrohungen neu definiert.
Was sind Cybersicherheitsanalysen?
Erfahren Sie, was Cybersicherheitsanalysen sind und wie die Nutzung dieser Erkenntnisse Ihre Verteidigung gegen sich ständig weiterentwickelnde Bedrohungen stärken kann.
Tanium treibt automatisierte Cybersicherheit voran – mit Unterstützung unserer strategischen Partner
Plattformpartner Microsoft und ServiceNow sowie Managed Service Partner wie EY helfen Tanium, die Leistungsfähigkeit von KI und Cybersicherheitsautomatisierung zu nutzen.
Microsoft zeigt den Wert seiner Partnerschaft mit Tanium in der neuen JLL-Fallstudie
Durch die Verwendung von Tanium und Microsoft Defender for Endpoint modernisierte JLL sein Cybersicherheits-Framework und senkte die Ausgaben um 20 Prozent.
Tanium reduzierte Software-Schwachstellen laut einer neuen Studie um 97%
Erfahren Sie, wie Forrester die Total Economic Impact-Studie zu Tanium Converged Endpoint Management (XEM) durchgeführt hat und welchen Wert XEM Organisationen bieten kann.
2038 Fehler-Überlebensratgeber: Lektionen aus Schaltjahr-Code-Problemen
Erfahren Sie, was der 2038 -Fehler ist, warum er wichtig ist und wie Sie verhindern können, dass er in Zukunft Ihre Systeme abstürzt.
Maschinelles Lernen in der Cybersicherheit: Ein Primer für Anfänger
Erfahren Sie, wie maschinelles Lernen das Potenzial hat, die Art und Weise, wie Organisationen Cybersicherheitsherausforderungen angehen und die Verteidigung verbessern, vollständig zu transformieren.
Ankündigung der allgemeinen Verfügbarkeit: Tanium Autonomous Endpoint Management (AEM)
Entdecken Sie die nächste Evolution des konvergierten Endpunktmanagements, mit der IT- und Sicherheitsteams den Betrieb skalieren und die Sicherheitslage verbessern können.
Was sind Endgeräte? Beispiele und Top-Risiken
Dieser Blog-Beitrag untersucht, was Endpunktgeräte sind und warum Unternehmen jeder Größe die Endpunktsicherheit priorisieren sollten.
Developer.Tanium.Com: Der Hub für Tanium-Entwickler
Sind Sie ein Tanium-Kunde mit der Leidenschaft, Ihre Ärmel hochzukrempeln und tief in Tanium und all seine Anpassungsmöglichkeiten einzutauchen? Möchten Sie neue Funktionen codieren und entwickeln? Sie sind nicht allein und können uns jetzt auf eine Reise der Zusammenarbeit, des Wissensaustauschs und der Innovation begleiten, während wir zusammenarbeiten, um Herausforderungen zu lösen und erstaunliche Dinge zu schaffen.
2024 CRN Tanium Channel Chiefs
Tanium freut sich, bekannt geben zu können, dass CRN®, eine Marke von The Channel Company, die folgenden Führungskräfte von Tanium in seine 2024 -Liste der Channel Chiefs aufgenommen hat.
Ultimativer Leitfaden zur KI-Cybersicherheit: Vorteile, Risiken und Vorteile
Wenn Sie künstliche Intelligenz und Cybersicherheit kombinieren, sind Vorteile nur ein Teil dessen, was Sie wissen müssen. Lesen Sie unseren Leitfaden zur KI-Cybersicherheit, um mehr zu erfahren.
Ankündigung von Tanium Benchmark 2,6
Optimierung des IT-Betriebs und Stärkung Ihrer Cybersicherheitslage mit Tanium Benchmark Version 2,6
PIT Crew: Die exklusive Community der Top Partner Engineers von Tanium kann Ihr Unternehmen unterstützen!
Erfahren Sie mehr über die Tanium PIT Crew. Wer sie sind und wie sie Ihr Unternehmen unterstützen können. Sehen Sie sich die neuesten 1:1 Interviews an, die auf Converge 2023 aufgezeichnet wurden.
Die Zukunft des konvergenten Endpunktmanagements ist autonom: Highlights aus der Keynote von CTO Matt Quinn zum autonomen Endpunktmanagement (AEM)
Während der Veranstaltung Converge 2023 diskutierte Matt Quinn, der CTO von Tanium, den Fortschritt des Unternehmens im vergangenen Jahr und kündigte die Entwicklung des autonomen Endpunktmanagements (AEM) an.
Entschlüsselung wesentlicher 8 Compliance: Taniums einzigartiger Weg zum Erfolg
Lernen Sie die grundlegenden Minderungsstrategien kennen, die vom Australian Cyber Security Centre (ACSC) entwickelt wurden, und wie Tanium Ihrem Unternehmen helfen kann, sicher und konform zu bleiben.
Einführung von Tanium Guardian
Tanium Guardian bietet Einblicke und Empfehlungen, um IT SecOps-Teams dabei zu helfen, sich neuen Sicherheitsproblemen zu stellen.
Tanium Converge 2023: Lautsprecher, Zeitplan und Highlights
Und wir sind live! Converge ist die wichtigste Veranstaltung, um neue Fähigkeiten, Strategien und Erkenntnisse zu gewinnen, um Ihre Cybersicherheitsbereitschaft besser zu optimieren.
Künstliche Intelligenz: Über Künstlichkeit hinausdenken mit Larry Godec
Künstliche Intelligenz (KI) ist das heiße Thema des Moments, daher haben wir das Mitglied des Tanium Executive Advisory Board Larry Godec nach seinen Gedanken zu generativer KI im Allgemeinen und seinen bekannteren Anwendungen wie ChatGPT gefragt.
Von Bewusstsein zu Aktion: Die 4 Themen des Cyber-Sicherheitsbewusstseins leben Monat 2023
Der Oktober ist fast vorbei, und damit ist der 20. jährliche Cybersecurity Awareness Month zu Ende. Nehmen wir uns einen Moment Zeit, um die wichtigsten Themen dieses Monats zu besprechen und Einblicke zu geben, wie Sie alle Themen implementieren können, die noch offen für Aufgaben sind.
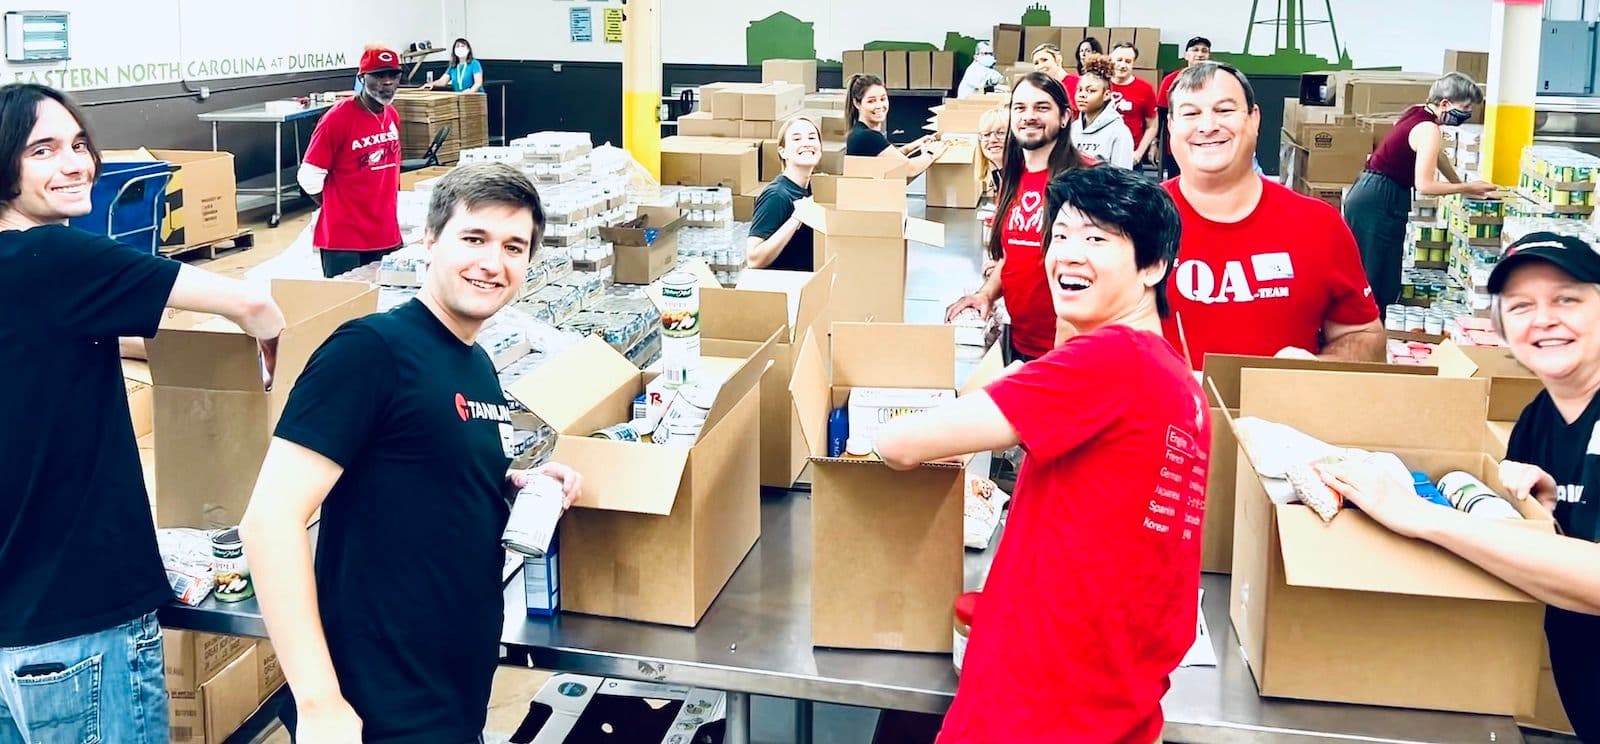
Geschafft: Rückblick auf den sechsten alljährlichen „Monat des Gebens“ bei Tanium
Für Tanium war der September ein Monat des Gehens und Laufens, des Zusammenstellens von MINT-Kits, des Verteilens köstlicher Grillgerichte, der Unterstützung der örtlicher Rettungskräfte und vielem mehr.
Nutzen Sie Tanium Software Bill of Materials, um Ihre Organisation vor Schwachstellen in der Software-Lieferkette zu schützen
Der jüngste Hype, der sich auf die cURL-Schwachstelle konzentriert, unterstreicht die Notwendigkeit einer besseren Visibilität und Kenntnis der Software-Materialliste (SBOM) Ihrer Anwendungen.
Tanium bereitet sich darauf vor, die Macht der Partnerschaft zu feiern
Global Partner Summit startet die einwöchige Konferenz Converge 2023 .
Zero Trust in großem Maßstab mit Tanium und Microsoft Entra ID erreichen
Erfahren Sie, wie Sie mithilfe von Echtzeitdaten ein Zero-Trust-Framework erstellen, das die Angriffsfläche des Unternehmens minimiert und die Produktivität minimal beeinträchtigt.
Tanium hilft Gemeinschaften rund um die Welt mit seinem sechsten jährlichen Monat des Gebens
Schließen Sie sich dem Gebenden Spirit an! Taniums Monat des Gebens ist da. Machen Sie einen bedeutenden Einfluss auf Ihre Community. Seien Sie unaufhaltsam – jetzt freiwillig!
Risiken reduzieren, Kontrolle erhöhen mit Vulnerability Risk and Compliance (VRC) für ServiceNow
Holen Sie mehr aus Ihrer Investition in ServiceNow heraus. Sichern Sie IT-Assets, indem Sie proaktiv Endpunktsicherheits- und Compliance-Risiken identifizieren, Patching von Schwachstellen automatisieren und vieles mehr.
Ihre Partnerschaft auf ein neues Niveau heben: Das Tanium Partner-Akkreditierungsprogramm
Unser Akkreditierungsprogramm eröffnet neue Wege für Partnerschafts- und Umsatzmöglichkeiten und fördert gleichzeitig die Zufriedenheit der Endbenutzer und den gesamten Partnererfolg.
Gefährdet die Tool-Proliferation die Sicherheit Ihrer Organisation?
IT-Organisationen werden oft durch die Tool-Ausweitung abgewogen, eine Menge von Punktlösungen, die ursprünglich ausgewählt wurden, um spezifische Sicherheitsanforderungen zu erfüllen. Diese Toolverbreitung führt zu operativen Ineffizienzen, erhöhten Kosten und unerwarteten Sicherheitsschwachstellen. Um die Ausbreitung von Tools zu verhindern, sollten Unternehmen eine einheitliche Plattform für Sicherheitsoperationen bereitstellen.
Tanium und Microsoft sind gemeinsam besser – deshalb wurden sie uns zum Partner des Jahres ernannt
Tanium und Microsoft ermöglichen es Kunden, ein Zero-Trust-Ökosystem zu implementieren, das Sicherheits- und Betriebsteams Visibilität, Kontrolle und Behebung bietet.
Technologische Zugänglichkeit und Cybersicherheit für K-12-Schulbezirke in Einklang bringen
Ein kürzlicher CoSN-Podcast mit Doug Thompson von Tanium und Henry Martin, CIO des Walton County School District in Florida, hat einige faszinierende Einblicke in die K-12-Cybersicherheit.
Aktuelle aufkommende Endpunkt-Risiken stoppen: Ankündigung von Tanium SBOM für Comply, erweiterter ARM-Unterstützung sowie Aktualisierungen zu Risk & Compliance
Unsere neueste Produkt- und Funktionsversion sichert Software-Lieferketten weiter, erweitert die einzige Ansicht von Tanium von Endpunktdaten auf zusätzliche ARM-gestützte Geräte und erweitert die Fähigkeiten unserer Risiko- und Compliance-Lösung.
Alles zusammenführen: IDC erklärt, wie konvergiertes Endpunkt-Management zum Erfolg führen kann
Ein Analystenbericht von IDC zeigt, wie die Tanium-Plattform Kosten, Komplexität, Zusammenarbeit und Benutzererfahrungsherausforderungen überwindet.
IDC findet, dass fast 90 % der IT-Entscheidungsträger planen, bis 2024 von Point Solutions auf konvergente Plattformen zu wechseln
Neue Erkenntnisse von IDC zeigen die Notwendigkeit eines plattformbasierten Ansatzes für Endpunktmanagement und -sicherheit auf und reduzieren Kosten, Komplexität und Risiken im gesamten Unternehmen.
NYSE mit Tanium-CEO Dan Streetman bei RSA 2023
Tanium CEO Dan Streetman setzt sich mit der New York Stock Exchange zusammen, um zu besprechen, wie Tanium einen Unterschied macht, seine Partnerschaftsprogramme und Produktinnovationen.
Wie Taniums StateRAMP-Autorisierung Behörden des öffentlichen Sektors unterstützt
Als autorisiertes Mitglied ist Tanium jetzt ein zugelassener StateRAMP-Cloud-Dienstanbieter im StateRAMP Marketplace.
Heben Sie Ihr Unternehmen von der Konkurrenz ab und beschleunigen Sie Ihr Wachstum mit Total Experience (TX) für ServiceNow
Erfahren Sie mehr über die Gesamterfahrung (TX) von Endbenutzern für ServiceNow mit Tanium und optimieren Sie die Servicebereitstellung und Benutzerzufriedenheit in IT-Umgebungen.
Wie Cylitic Security KMUs bei der Nutzung von Tanium unterstützt
Erfahren Sie, wie einer der wichtigsten Managed-Service-Anbieter von Tanium, Cylitic Security, unsere IT-Sicherheits- und Operations-Plattform auf Unternehmensebene für aufstrebende Unternehmen und KMU-Kunden bereitstellt.
Wir feiern die 2023 Frauen des Kanals von Tanium
Tanium freut sich, bekannt geben zu können, dass vier seiner weiblichen Channel-Führungskräfte im 2023 Women of the Channel-Programm von CRN®, einer Marke von The Channel Company, anerkannt werden.
Tanium XEM fügt einen neuen Lösungsbereich für digitale Mitarbeitererfahrung (Digital Employee Experience, DEX) zur Plattform hinzu
Entdecken Sie die innovative DEX-Lösung von XEM für eine verbesserte digitale Mitarbeitererfahrung. Steigern Sie noch heute die Produktivität!
Wissen Sie, wie Ihre Mitarbeiter ihre digitale Mitarbeitererfahrung wahrnehmen?
15 Möglichkeiten, wie Tanium Ihnen helfen kann, digitale Mitarbeitererlebnisse zu bieten, die Sie begeistern, anstatt frustriert und enttäuschen
Skalierbarkeit ist entscheidend: Wie ein Tanium-MSP-Partner mit Ihrem Unternehmen wachsen kann
Ein Managed Service Provider kann Ihre IT-Infrastruktur schnell skalieren, wenn sich Ihre Geschäftsanforderungen ändern. Lernen Sie die Vorteile eines MSP-Partners kennen.
Worauf Sie bei einem Managed Service Provider achten sollten
Ihr Managed Service Provider sollte eine nahtlose Erweiterung Ihres internen Teams sein. Hier sind fünf Bereiche, die bei der Suche nach einem Anbieter zu berücksichtigen sind.
Erkennen und Beheben der trojanisierten 3CX DesktopApp
Kunden der beliebten 3CX -Sprach- und Videoanruf-Desktop-Anwendung sollten aufmerksam sein. So kann Tanium helfen.
ABB Electrification Americas spart Tausende von Stunden und bietet mit Tanium einen hohen ROI
Die anfängliche dreijährige Investition von ABB Americas in Tanium betrug 130 000 USD und sein geschätzter ROI beträgt 1,75 Millionen USD.
Warum Managed Service Provider für moderne Unternehmen unverzichtbar sind
Die am besten verwaltete Servicelösung in Verbindung mit einem Top-verwalteten Serviceanbieter bedeutet, dass Ihre Betriebsabläufe belastbarer sind. Hier sind fünf Gründe, warum Unternehmen die Zusammenarbeit mit einem Tanium MSP-Partner in Betracht ziehen sollten.
Vertrauen Sie den Daten in Ihrer Configuration Management Database (CMDB)?
Erhalten Sie mit Tanium und ServiceNow einen vollständigen, genauen und aktuellen Überblick über Ihr Hardware-, Software- und virtuelles Asset-Inventar Ihres Unternehmens.
Anatomie eines Cyberangriffs: Drei Wege zur kontinuierlichen Reduzierung von Geschäftsrisiken
Ganz gleich, ob es darum geht, einen Ransomware-Verstoß zu mindern oder Cyber-Spionageversuche zu verhindern, der Schlüssel liegt darin, die Grundlagen der Cyber-Hygiene richtig zu machen.
CONVERGE 2022: Kamingespräch mit Kris Burkhardt von Accenture
Orion Hindawi, Mitbegründer und Vorstandsvorsitzender von Tanium, setzt sich mit Accenture CISO Kris Burkhardt zusammen, um die Verbreitung von Sicherheitstools für die Punktlösung zu besprechen und zu besprechen, wie Tanium und die Partnerschaft von Accenture IT-Workflows optimieren möchten.
CONVERGE 2022: Produktvision und Roadmap mit Chief Product Officer Nic Surpatanu
Der Chief Product Officer von Tanium, Nic Surpatanu, nimmt die Teilnehmer von Converge mit auf eine Fahrt entlang der Produkt-Roadmap des Unternehmens.
CONVERGE 2022: Konvergiertes Endpoint-Management mit Tanium CMO Steve Daheb
Steve Daheb, Chief Marketing Officer von Tanium, leitet eine Sitzung zum Tanium Converged Endpoint Management (XEM).
CONVERGE 2022: Managed-Service-Provider-Panel mit EY, NTT, Novacoast & Capgemini
Todd Palmer, Senior VP of Partner Sales bei Tanium, leitet ein Gremium von Vertretern von Capgemini, EY, NTT Corp. und Novacoast Inc. – was die globale Reichweite der Branche widerspiegelt, kamen die Panelisten aus Australien, den Niederlanden und Spanien.
CONVERGE 2022: Strategischer Überblick und Integrationen mit Salesforce, Mandiant & AWS
Eine Diskussionsrunde von Tanium-Partnern unter der Leitung von Rob Jenks, Senior VP für Strategie und Geschäftsentwicklung von Tanium. Diese Präsentation umfasst Führungskräfte von AWS, Salesforce und Mandiant.
CONVERGE 2022: Microsoft Sentinel- und Azure Active Directory-Integrationen mit Nic Surpatanu
In dieser Präsentation durch den Chief Product Officer von Tanium konzentriert sich Nic Surpatanu auf die neue Integration von Tanium mit Microsoft Sentinel, Azure Active Directory und anderen verwandten Tools.
CONVERGE 2022: Die Notwendigkeit skalierbarer Sicherheit mit Raytheon, Aon & Cargill
Eine Vier-Wege-Diskussion mit Charles Ross, dem Chief Customer Officer von Tanium, und drei der wichtigsten CISO-Kunden von Tanium: Jim O’Connor von Cargill Inc., Daniel Conroy von Raytheon Technologies Corp. und David Damato von Aon PLC.
CONVERGE 2022: Kamingespräch mit Rob Lefferts von Microsoft
Tanium-Mitbegründer und Vorstandsvorsitzender Orion Hindawi setzt sich mit Rob Lefferts, Microsofts Corporate VP of Modern Protection and SOC, zusammen, um die wachsende Partnerschaft der beiden Unternehmen zu besprechen.
K-12 absichern: Eine sicherere Lernumgebung für die Schulen der Nation schaffen
Ein neuer CISA-Bericht zeigt, wie das Cybersicherheitsrisikomanagement für die Sicherung von K-12-Schulen in diesem Jahr priorisiert werden kann.
2023 CRN Tanium Channel Chiefs
Tanium freut sich, bekannt geben zu können, dass CRN®, eine Marke von The Channel Company, die folgenden Führungskräfte von Tanium in seine 2023 -Liste der Channel Chiefs aufgenommen hat.
Wie Con Edison New York mit Energie versorgt
Erfahren Sie, wie das Energieunternehmen Con Edison New York City mit der Leistungsfähigkeit der Tanium-Plattform am Laufen hält.
Wie Zurich die Cyber-Resilienz über 100 000 Endpunkte hinweg verbessert
Zurich ist führend im Bereich Immobilien- und Unfall- und Lebensversicherungen und teilt mit Tanium, wie es Cyberkriminalität bekämpft.
Der Rosetta Stone für Sicherheitsdaten: Wie OCSF, Amazon Security Lake und Tanium Sicherheitsteams eine einheitliche Ansicht geben, um Bedrohungen schneller zu stoppen
Tanium hat sich mit OCSF und Amazon Security Lake zusammengetan, um einen ganzheitlichen Überblick über die Sicherheitsrisiken Ihres Unternehmens zu schaffen.
Die Integrationslösung: Tag zwei von Tanium Converge 2022
Haben Sie zu viele Tools? Überkomplexe Schnittstellen? Hohe Kosten und zeitaufwändige Aufgaben? Integration in die Rettung.
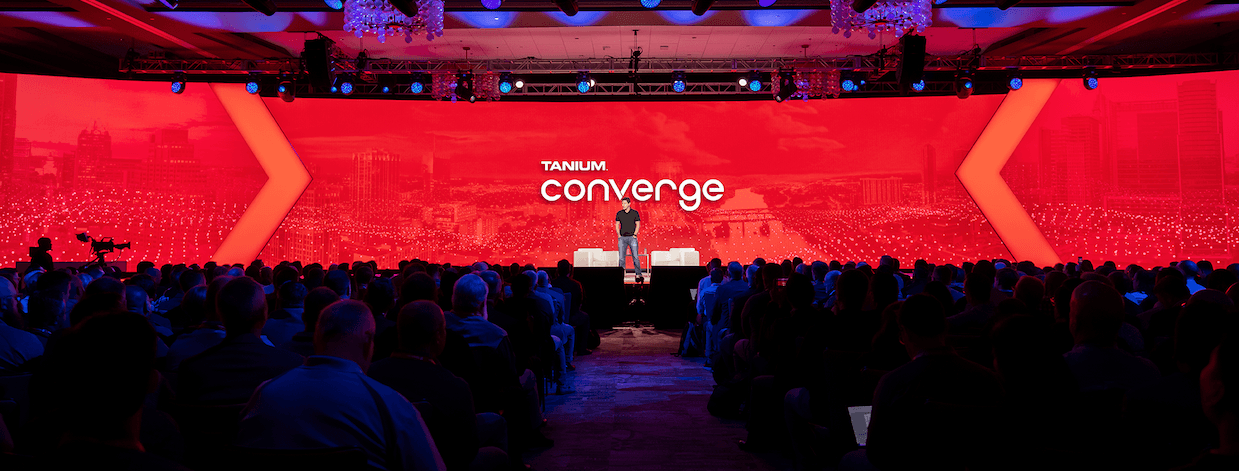
Die Kraft der Partnerschaft: Tag eins von Tanium Converge 2022
Partner und Partnerschaften standen an Tag 1 von Tanium Converge 2022 an erster Stelle.
Neu auftretende Probleme mit Tanium schnell identifizieren und darauf reagieren
Die neuen Warnmeldungen und umsetzbaren Workflows von Tanium für neu auftretende Probleme können Organisationen dabei helfen, ihre Exposition gegenüber Schwachstellen zu identifizieren.
Warum Business-E-Mail-Kompromittierung Unternehmen mehr kostet als Ransomware-Angriffe
Betrüger geben sich aus und erhalten Zugriff auf E-Mail-Konten. So stoppen Sie sie.
Innerhalb von Tanium: Wie ein US-Servicemitglied Missionen kombiniert und feiert 11. November
Am Veterans and Remembrance Day erkennen wir aktuelle und ehemalige Militärdienstmitglieder an und zeigen Cat Kearns, einen US-Reservisten im Vereinigten Königreich, der zwei bedeutende Missionen bedient.
Wie sich Taniums Partnerprogramm weiterentwickelt, um Partnern und Kunden zu helfen
Erfahren Sie mehr über einige neue Änderungen am Tanium-Partnerprogramm, die Partnern und Kunden helfen, erfolgreicher zu sein.
Ratschläge vom CISO Arizonas zur Umsetzung einer gesamtstaatlichen Strategie
Tim Roemer, CISO von Arizona und Direktor des Arizona Department of Homeland Security, gibt Ratschläge aus erster Hand zur Umsetzung einer umfassenden Cybersicherheitsstrategie.
Sicherheitsrisiken mit einer Echtzeit-Software-Stückliste minimieren
Mit der Tanium Software Bill of Materials kennen Sie alle Schwachstellen Ihrer Software-Lieferkette in Sekundenschnelle.
So verwenden Sie Tanium Software Bill of Materials, um Ihr Unternehmen vor der OpenSSL v3-Schwachstelle zu schützen
Entwickler des Open-Source-Toolkits kündigen zwei Schwachstellen mit dem Schweregrad „Hoch" in OpenSSL v3 an, und Tanium hat die Lösung, um zu helfen.
Risiken mit Tanium Benchmark messen, priorisieren und vergleichen
Tanium Benchmark ist die einzige Lösung, die Echtzeit-Risikovergleiche mit Branchenkollegen bietet, sodass Sie Ihr IT-Risiko verbessern können.
Was ist auf der Agenda für Tanium Converge 2022? Malcom Gladwell, Forrester’s Renee Murphy und mehr
Entdecken Sie alles, was wir für die wichtigste jährliche Veranstaltung von Tanium zur Verfügung haben. Melden Sie sich noch heute an, um live bei uns in Austin, Texas, zu sein.
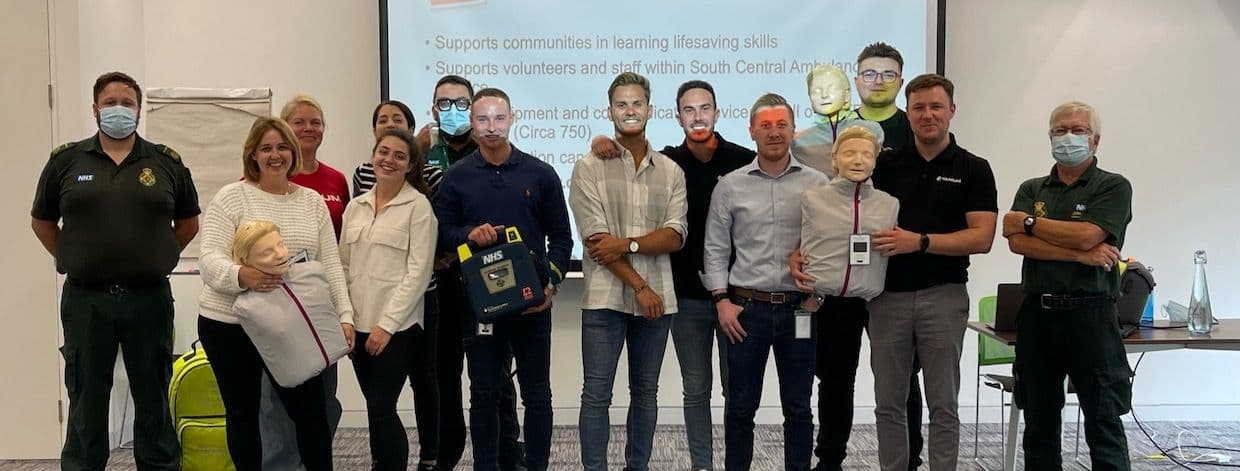
Tanium gibt zurück: 24 Stunden Wiederbelebungsmaßnahmen (CPR) zu Ehren einer ehemaligen Kollegin
Der Tod der ehemaligen Kollegin Angela Davies inspiriert das britische Team von Tanium, einen CPR-Event zu veranstalten, bei dem Mitarbeitern die Möglichkeit gegeben wird, Leben zu retten.
Die Zukunft des Endpoint-Managements: Wohin geht die Reise als Nächstes?
Der vorgestellte Redner Forrester Senior Analyst Andrew Hewitt argumentiert für einen plattformbasierten Ansatz.
Ein besserer Ansatz zur Abwehr von Bedrohungen: Schnelleres Verhindern, Reagieren und Beheben mit Microsoft und Tanium
Die Integration von Tanium mit Microsoft Sentinel hilft Organisationen, die Prävention, Reaktion und Behebung von Vorfällen zu beschleunigen.
Arizonas CISO und Direktor für Innere Sicherheit erklärt, wie eine gesamtstaatliche Strategie Cyberangriffe abwehren kann
Der CISO von Arizona, Tim Roemer, gibt Ratschläge zum Aufbau einer umfassenden Cybersicherheitsstrategie.
Die Art und Weise, wie Organisationen über Endpunktsicherheit denken, verändern
Revolutionieren Sie Ihren Ansatz für Endpunktsicherheit. Entdecken Sie, wie Tanium die Art und Weise verändert, wie Organisationen denken.
Bedrohungen mit Tanium und Microsoft schneller verhindern, darauf reagieren und sie beheben
Tanium schließt sich der Microsoft Intelligent Security Association an, um die effektivste integrierte Lösung der Branche für Sicherheits- und IT-Operationen bereitzustellen.
Wie man die neue Welt des Einzelhandels annimmt, ohne Kunden zu verlieren
Verwaltung von Technologiekosten und -risiken für Einzelhändler
Wie GAF mit Tanium in die Cloud gewechselt ist
Erfahren Sie, wie die Cloud-Migration von Tanium durch GAF in etwa vier Wochen abgeschlossen wurde, was das Sicherheits- und Schwachstellenmanagement verbessert.
Einblick in Tanium: Eine leitende QA-Ingenieurin entfaltet ihre Karriere mit einer „Testen ist Lernen"-Mentalität
Um den International Women in Engineering Day zu feiern, treffen wir uns mit Cathy Nguyen, Senior QA Engineer, um mehr über ihre Reise als Ingenieurin und Karriere bei Tanium zu erfahren.
Wie Frasers Group mit Tanium Wachstum sichert
Um seine zusammengeführten Systeme sicher und unter Kontrolle zu halten und die Cyberhygiene zu verbessern, wandte sich die Frasers Group an Tanium.
Wie Genpact Netzwerk- und Hosting-Kosten um 75% mit Tanium Cloud gesenkt hat
Als dieses Professional-Services-Unternehmen sein Software-Management-Tool überholte, wechselte es stattdessen zu Tanium. Und als die Pandemie eintraf, wechselten sie zur Tanium Cloud. Das ist der Grund.
Die Zukunft des Risikomanagements dreht sich alles um Automatisierung
Renee Murphy von Forrester hebt hervor, warum IT-Teams robuste Schwachstellen- und Risikomanagementlösungen in Echtzeit verwenden müssen
Einblick in Tanium: Ein Enterprise Services Engineer spricht über die Kraft, man selbst zu sein
Cole Waggoner erklärt, wie der Fokus von Tanium auf Visibilität und Inklusion weit über Endpunkte hinausgeht, um seine Mitarbeiter zu unterstützen
RSA Conference Vorschau: Wie lokale Behörden Ransomware bekämpfen können
Vor dem RSAC erklären wir, wie lokale Regierungen wirksame Abwehrmaßnahmen aufbauen können, die das Risiko und die Auswirkungen von Ransomware-Verstößen reduzieren.
Neue Technologiepartnerschaften stärken Integrationen
Großartige Köpfe arbeiten zusammen, nicht nur gleich – daher entwickeln wir mit unseren technischen Partnern ein neues Framework, das es uns ermöglicht, gemeinsame Kundenherausforderungen zu lösen.
Tanium-Risikobewertung: 5 Tage bis zu einem umfassenden Score für die IT-Sicherheit Ihrer Organisation
Bewerten Sie das Risiko all Ihrer Endpunkte in nur fünf Tagen kostenlos mit der Tanium-Risikobewertung gegen mehrere Vektoren.
Tanium feiert seine großartige Unternehmenskultur gemeinsam mit anderen Top-Unternehmen
Unsere Mitarbeiter und unterstützende Arbeitskultur haben Tanium zu einer Elitegruppe von Unternehmen gemacht, die Great Place to Work-zertifiziert sind.
Wie Honeywell das Server-Patch-Management mit ServiceNow und Tanium automatisiert
Durch die Integration von Tanium in seine ServiceNow CMDB hat Honeywell automatisierte Server-Patch-Management-Funktionen, die eine enorme Zeitersparnis ermöglichen.
Wir feiern Taniums Women of the Channel
Taniums Kim Harris und Cindi Johnson wurden in die 2022 -Liste von CRN für Frauen im Kanal aufgenommen.
Wie BIMA mit Tanium Endpunkt-Transparenz und -Kontrolle gewann
Mit einer dringenden Frist, um die Kontrolle über seine Systeme zu erlangen, wechselte BIMA nicht nur zur Tanium Cloud, um dieses Ziel zu erreichen, sondern auch sein Schwachstellenrisiko zu schließen.
Sichtbarkeit, Kontrolle und Vertrauen: Die Macht des konvergierten Endpunkt-Managements aufdecken
David Mkrtchian erläutert, wie Tanium IT-Operations-, Sicherheits-, Risiko- und Compliance-Management erreicht.
Einzellösungen können Sie nicht vor den heutigen Problemen schützen – deshalb brauchen Sie konvergiertes Endpunkt-Management
Tanium bietet die Konvergenz von IT-Operationen und Sicherheit mit einer einzigen integrierten Plattform unter einer neuen Kategorie, dem Converged Endpoint Management (XEM).
Umfrage von Harvard Business Review Analytics Services deckt Kommunikationsprobleme bei der Risikoberichterstattung auf
Neuer Harvard Business Review Analytic Services-Bericht, der von Tanium gesponsert wird, zeigt, dass Organisationen Schwierigkeiten haben, Cyberrisiken zu messen und zu überwachen.
Spring4Shell Schwachstelle: Kritische Details und wie Sie Ihre Organisation schützen können
Diese Schwachstelle im weit verbreiteten Spring Framework wurde CVE-2022-22965 genannt und hat erhebliches Ausnutzungspotenzial.
Warum Organisationen eine kritische Zero-Day-Schwachstelle in Chrome beheben müssen
Eine neue Schwachstelle wurde sowohl in Chrome- als auch in Microsofts Chromium-basierten Edge-Produkten gefunden. Hier erfahren Sie, was Sie wissen müssen.
Inside Tanium: Kundenmehrwert steigern ist ihre Mission – und alle profitieren davon
Die Direktorin für Kundenengagement Paige Galles spricht über ihre Karriere und ihre Leidenschaft, Menschen dabei zu helfen, in Technologie zu investieren, um echte Probleme zu lösen.
Elsevier verwaltet Tausende von AWS-EC2-Instanzen mit Unterstützung von Tanium
Elsevier wechselt zur Tanium Cloud, um mit verbesserter Visibilität, automatisiertem Patching und Schutz vor Cyberbedrohungen zu helfen.
Militärischer Auftragnehmer überwacht seine Cyberschwachstellen mit Tanium
Verteidigungsunternehmen reduzieren ihre Angriffsfläche und erhöhen das Vertrauen mit proaktivem Schwachstellenmanagement.
Das Management von Risiken in der Software-Lieferkette beginnt mit Transparenz
Tim Morris von Tanium erklärt, warum kontinuierliche Visibilität eine Voraussetzung für eine effektive Software-Lieferkettensicherheit ist.
Innerhalb von Tanium: Naveen Goelas Mission, Sicherheit und Betrieb mit Wissenschaft zu reifen
Lernen Sie Naveen Goela kennen, den ersten Datenwissenschaftler von Tanium. Wir haben mit ihm geplaudert, um mehr über seinen Weg in diese herausfordernde Domäne zu erfahren.
Versteckt im Verborgenen: Forscher entdecken kritischen Linux-Fehler
Erfahren Sie, was Sie über CVE-2021-4034 wissen müssen, die PwnKit-Schwachstelle, die auf allen wichtigen Linux-Distros verwurzelt ist, und wie Tanium helfen kann.
Cybersicherheitstrends, die man im 2022 im Auge behalten sollte
Letztes Jahr hat uns gezeigt, dass Cybersicherheitsteams sich darauf konzentrieren müssen, die Grundlagen richtig zu machen: Cyberhygiene, Endpunktschutz, Datenrisikomanagement und Compliance.
Cybersicherheit in der Fertigung: Risikomanagement im großen Maßstab
Der Fertigungs-CIO von Tanium erklärt, wie Cybersicherheit in der Fertigung eine einheitliche Plattform erfordert, die Endpunktvisibilität und -kontrolle bietet.
Überwachung sensibler Daten: mit Tanium genau, umfassend und schlank – 10 Methoden
Tanium bietet Ihnen einen modernen Ansatz, um in wenigen Minuten ein vollständiges und genaues Inventar Ihrer sensiblen Daten in Ihrer Umgebung zu erstellen.
Wie Tanium Risk Bundesbehörden dabei hilft, die Anforderungen des Risikomanagement-Frameworks zu erfüllen
Erfahren Sie, wie die Risikolösungen von Tanium Behörden des öffentlichen Sektors dabei helfen können, die Einhaltung des Risikomanagementrahmens (RMF) zu erreichen.
Log4j: Tanium-Experten beantworten Ihre Fragen
Alles, was Sie über das beliebte Dienstprogramm wissen müssen und wie Sie es beheben können.
Threat Hunting: mit Tanium schnell, flexibel und einheitlich – 10 Methoden
Entdecken Sie, wie Tanium Unternehmen dabei unterstützt, bekannte und unbekannte Bedrohungen mit branchenführenden Tools zur Cyber-Bedrohungssuche zu entdecken, zu untersuchen und einzudämmen.
Mehrschichtige Sicherheitsmethoden halten Bedrohungen in Schach
Intelligente Sicherheitsebenen können Ihre IT-Hygienepraktiken ergänzen und immer häufigere Cyberangriffe verhindern.
Q&A mit Miguel Llerena: Wie Tanium Cybersicherheitsherausforderungen in Lateinamerika begegnet
Entdecken Sie, wie Tanium hilft, Cybersicherheit in Lateinamerika durch IT-Endpunktvisibilität und Cyber-Hygiene-Tools anzugehen
Asset-Erkennung und -Inventarisierung: 9 Möglichkeiten, wie Tanium es schnell, vollständig und präzise gestaltet
Erfahren Sie, wie die modernen Asset-Discovery-Tools von Tanium IT-Teams genaue und vollständige Daten über ihren gesamten Bestand in Echtzeit bereitstellen.
Was gibt es Neues für 2022: Taniums EMEA-Experten geben ihre Cybersicherheitsprognosen
Unsere Zusammenfassung dessen, was die kommenden 12 Monate für IT- und Sicherheitsleiter bereithalten.
Wie Tanium innerhalb von drei Jahren einen ROI von 277 % erzielen konnte
In diesem Video-Interview mit Tsih Formuluh, Berater bei Forrester TEI, werden die Ergebnisse dieser ROI-Studie erklärt.
Was ist Log4j und wie kann ich meine Organisation schützen?
Erfahren Sie mehr über die Zero-Day-Schwachstelle Log4j (oder Log4Shell) und wie Sie Ihr Unternehmen vor Cyberangriffen schützen können.
Einblick in Tanium: Ein Mitarbeiter, der sich der Vereinigung von Design und Technologie bei Tanium verschrieben hat
Die UX-Designerin Erika Haydon ist der Schlüssel, um die Interaktion zwischen Tanium und seinen Benutzern effizient, verständlich und angenehm zu gestalten.
Neue Umfrage: Cyber-Fachleuten fehlt es an Transparenz und Schnelligkeit für ein effektives Bedrohungsmanagement
Die globale Umfrage von PwC unter mehr als 3 000 Sicherheits-, Geschäfts- und IT-Führungskräften deckt Probleme mit dem Bedrohungsmanagement in Bezug auf Visibilität und Komplexität auf.
Wie Ring Power mit Tanium bei der Ransomware-Wiederherstellung zusammengearbeitet hat
Erfahren Sie, wie dieser Schwermaschinenhändler mit Tanium eine schnelle Ransomware-Wiederherstellungs- und Patchmanagementstrategie umsetzte.
Gemeinsam ist es immer besser: Tag zwei von Tanium Converge 2021
Machen Sie sich am zweiten Tag von Tanium Converge auf, der die Macht von Partnern, Teams, Daten und Innovation umfasst.

Die Kraft der Gewissheit: Tag eins von Tanium Converge 2021
Erfahren Sie mehr über die Erkenntnisse vom ersten Tag der Converge 2021, einschließlich technologischer Veränderungen in der Cloud, Virtualisierung und digitalen Transformation.
Einblick in Tanium: Kyle Dewar berichtet von seinen Erfahrungen beim Dienst beim Generalstab im Pentagon
Tanium-Mitarbeiter teilt mit den Joint Chiefs of Staff, was er im Militärurlaub gelernt hat und wie es seiner Karriere geholfen hat.
Client Management: mit Tanium schneller, einfacher und leichter – 10 Methoden
Erfahren Sie, wie eine moderne CM-Lösung die Kontrolle Ihrer Endpunktgeräte und der darauf gespeicherten Daten unterstützen kann.
Einblick in Tanium: Technologiestratege Ashley McGlone
Erfahren Sie mehr über Technologiestratege Ashley McGlone und wie er über neue digitale Kanäle das Wort über Tanium verbreitet.
Wie Anwaltskanzleien IT- und Cybersicherheitsherausforderungen bewältigen können
Erfahren Sie von Experten, wie Anwaltskanzleien Best Practices anwenden können, um sich vor den größten Cybersicherheitsbedrohungen von heute zu schützen.
Cybersicherheit für das Gute: Wie NPower Vielfalt und Chancen in die Branche bringt
Die Cybersicherheitsbranche sieht sich zwei Bedrohungen ausgesetzt: Fachkräfteengpässe und mangelnde Vielfalt. Erfahren Sie, wie NPower beide Herausforderungen angeht.
Neue Podcast-Reihe: Unser Beitrag zu #BeCyberSmart
Erfahren Sie mehr über unsere neue Podcast-Serie mit MeriTalk, „The Human Side of Cyber“, die sich auf den menschlichen Aspekt der Cybersicherheit konzentriert.
Ankündigung von Tanium Risk: Eine neue, einheitliche Lösung zur Bewertung und Beseitigung von IT-Risiken
Erfahren Sie, wie Tanium Risk, ein neues Produkt in unserer Risiko- und Compliance-Managementlösung, Ihre IT-Risikolage verbessern kann.
Endpunkterkennung und -reaktion 101: Was ist EDR und wo fällt es unter?
Finden Sie heraus, warum Sie immer noch eine Lösung zur Reaktion auf Vorfälle benötigen, wenn Sie über ein Endpunkterkennungs- und -reaktionstool (EDR) verfügen.
Cyber-Hygiene: Proaktives Risikomanagement beginnt hier
Erfahren Sie, wie Kunden Tanium nutzen, um die Visibilität und Kontrolle zu erhalten, die sie benötigen, um die Cyberhygiene zu unterstützen und kritische Angriffswege zu schließen.
Wie Tanium IT-Umgebungen beleuchtet
ProNet Designs hilft Kunden, ihr IT-Inventar mit den Asset- und Discovery-Tools von Tanium zu verwalten, die ein umfassendes Inventar an Assets in Echtzeit bieten.
Einblick in Tanium: Von Taniums erstem Praktikanten zu einer Karriere, in der IT- und Sicherheitsherausforderungen von Kunden gelöst werden
Erfahren Sie in diesem Mitarbeiter-Spotlight, wie Zach Nandapurkar IT- und Sicherheitsherausforderungen für Kunden als technischer Account Manager löst.
Wie ein Anbieter von Zahnarztdienstleistungen das Patching für 30 000 Endpunkte vereinfacht hat
Erfahren Sie, wie Tanium einem Anbieter von Dentaldienstleistungen geholfen hat, Visibilität zu erhalten und die Leistungsüberwachung seiner 30 000 Endpunkte zu verbessern.
Drei Endpunkt-Herausforderungen im neuen hybriden Arbeitsumfeld – und wie man sie bewältigt
Erfahren Sie, warum ein ganzheitlicher Ansatz für das IT-Asset-Management in Kombination mit detaillierten Produktinformationen am neuen hybriden Arbeitsplatz entscheidend ist.
Asset-Erkennung und -Inventarisierung: Die Grundlage für Transparenz und Geräteverwaltung
Der beste Ansatz für Endpunktsicherheit beginnt mit umfassender und kontinuierlicher Asset-Erkennung und -Bestandsaufnahme.
Warum gute Cyber-Hygiene – beginnend am Endpunkt – für die US-amerikanische Cybersicherheit unerlässlich ist
Bundesbehörden können Schwachstellenlücken schließen und ihre Cyberhygiene verbessern, indem sie sich zuerst auf Endpunktgeräte konzentrieren.
Wie Echtzeit-Incident-Response auf unvermeidliche Sicherheitsverletzungen reagiert
Erfahren Sie, wie Tanium die Cyber-Vorfallreaktion Ihres Unternehmens in der heutigen Remote-Arbeitsumgebung verbessern kann.
Wie endpointX als erster akkreditierter Tanium-Partner globale Kunden unterstützt
Erfahren Sie mehr darüber, wie endpointX globalen Kunden hilft, ihre Endpunkte als erster akkreditierter Tanium-Partner zu verwalten und zu sichern.
Datenverknüpfung mit Tanium und Cribl LogStream
Mit Tanium Connect und Cribl LogStream können Sie praktisch jedes IT- oder Sicherheitsanalysetool mit Tanium-Endpunktdaten betreiben.
Was sind die größten IT- und Cybersicherheitsherausforderungen von heute?
Hier sind 10 Erkenntnisse aus unserer neuen Umfrage unter Technologieführern und wie Sie die heutigen Cybersicherheitsherausforderungen mit Cyber-Hygiene überwinden können.
Maximierung des Help-Desk-ROI mit einer modernen, einheitlichen ITSM-Plattform
Erfahren Sie, wie die Standardisierung der Helpdesk-Tools Ihres Unternehmens mit einer modernen einheitlichen ITSM-Plattform Geld sparen und Ergebnisse verbessern kann.
Innerhalb von Tanium: Ein Mitarbeiter, der seinen Kunden hilft, mehr Wert mit Tanium zu erzielen
Erfahren Sie mehr über Taniums Manager of Technical Documentation, Sajida DiAugustine, und wie ihre Arbeit Kunden hilft, mehr Wert mit Tanium zu erzielen.
Q&A mit Chris Cruz: Aktuelle Cybersicherheitsbedrohungen im SLED-Bereich bewältigen
Erfahren Sie mehr über den neuen SLED-CIO von Tanium, Chris Cruz, und wie SLED-Agenturen Cybersicherheit bekämpfen können.
Professionelles Dienstleistungsunternehmen verwaltet neu erworbene Endpunkte mit Tanium
Erfahren Sie, wie ein globales Beratungsunternehmen nach mehreren Übernahmen von der cloudbasierten Plattform von Tanium für Endpunktmanagement und -sicherheit profitiert.
Wie man IT-Resilienz aufbaut: Themen und Taktiken
Lernen Sie einige der Risiken und Chancen rund um die IT-Resilienz und Best Practices für den Aufbau robuster IT-Systeme kennen, um Datenrisiken und Datenschutz anzugehen.
Weltpassworttag: Tanium Experts Bust Allgemeine Passwortmythen
Am Weltpassworttag teilen wir einige der Mythen und Wahrheiten über Passwortsicherheit und wie eine gute Passwortrichtlinie aussieht.
Fünf Gründe, Ihre neue Tanium-Zertifizierung zu erwerben
Erfahren Sie, wie eine Tanium-Zertifizierung es Ihnen ermöglicht, Ihre Expertise, Fähigkeiten und Fähigkeiten mit Tanium-Lösungen zu validieren.
Zero-Days, Datenpannen und die Lieferkette: Die fünf größten Cyberangriff-Geschichten in den Schlagzeilen
Sehen Sie sich die neuesten Cybersicherheitsnachrichten an und erfahren Sie, wie Sie mit Schwachstellenmanagement-Tools auf alles vorbereitet sind, was als Nächstes kommt.
Warum Echtzeit-Daten für die Effektivität des IT-Helpdesks unerlässlich sind
Erfahren Sie, wie moderne IT-Helpdesk-Tools Ihnen Echtzeitzugriff auf Daten ermöglichen können, um zu erkennen, was auf den Endpunkten Ihres Unternehmens geschieht.
Zeit zum Patchen: Die Uhr tickt bei vier weiteren Microsoft Exchange-Schwachstellen
Erfahren Sie, wie Tanium Ihnen helfen kann, betroffene Server mit den neuesten Microsoft Exchange-Schwachstellen zu finden und zu patchen.
Wie Tanium die größten IT-Betriebsherausforderungen Ihrer Organisation lösen kann
Erfahren Sie, wie Sie die wichtigsten IT-Betriebsherausforderungen Ihres Unternehmens mit Tanium Endpoint Management-Tools lösen können.
Seitliche Bewegung: Wie Cyberkriminelle sich in Ihrem Netzwerk bewegen und wie sie sie stoppen können
Erfahren Sie, wie Cyberkriminelle Zugriff erhalten und dann seitliche Bewegungen über Ihr Unternehmensnetzwerk vornehmen und die besten Praktiken zur Verhinderung dieser Entwicklung anwenden.
Lumentums Ralph Loura sieht die Pandemie als seltene Gelegenheit, die digitale Zukunft neu zu gestalten
CIO teilt Bedenken über die Sicherheit, sobald die Remote-Mitarbeiter von Lumentum in die Büros zurückkehren und seine Vision der digitalen Transformation über die Pandemie hinaus.
Wie VITAS Healthcare das Patchen auf Tausenden von Geräten beschleunigt hat
Größter Hospizpflegeanbieter in den USA wendet sich an Tanium, um Softwareaktualisierungs- und Patchingprozesse drastisch zu optimieren und gleichzeitig IT und Sicherheit zu vereinen
Die aufkommende Bedrohung Teil 3: Warum Gesundheitsdienstleister eine einheitliche Plattform zur Abwehr von Ransomware-Angriffen benötigen
Diese dreiteilige Serie zu Ransomware wird Gesundheitsdienstleistern helfen, die Tools zu verstehen, die sie benötigen, um ihre Sicherheit und IT-Hygiene zu verbessern.
Wie GenesisCare 16 000 Endpunkte auf drei Kontinenten absicherte
Der Leiter der IT-Sicherheit Mike Kleviansky von GenesisCare stellte fest, dass die Tanium Platform das Endpunktmanagement bereitstellen konnte, das er zur Risikokontrolle benötigte.
Eine Cybersicherheitsreise von der Army National Guard zu Tanium
Ein Mitarbeiter von Tanium erzählt seine Geschichte und die Lektionen, die er von der Nationalwache der Armee bis zur Arbeit bei Tanium gelernt hat.
Wie der Hersteller Lumentum während der Pandemie sicher, agil und leistungsfähig blieb
Lumentum wechselte zu einer Richtlinie für die Heimarbeit und hielt Geräte und Daten mit der Endpunktmanagement- und Sicherheitsplattform von Tanium sicher.
5 Möglichkeiten, wie Tanium Impact Unternehmen dabei hilft, sich gegen laterale Bewegungen bei Cyberangriffen zu schützen
Tanium Impact bietet Visualisierungen und Risikoanalysen, um effektiv zu handeln, unabhängig davon, ob proaktives Risikomanagement durchgeführt oder auf Bedrohungen reagiert wird.
Den Microsoft Exchange Server-Angriffen mit Tanium einen Riegel vorschieben
Mit zunehmenden Cyberangriffen müssen Unternehmen für alles bereit sein, was als Nächstes kommt. Erfahren Sie, wie proaktive Prävention und schnelle Reaktion mit Tanium zur Risikominderung beitragen.
7 Best Practices für die Überwachung der Endpunkt-Performance
Da so viel Risiko besteht, ist die Überwachung der Endpunktleistung für jedes Unternehmen entscheidend, das daran interessiert ist, das Beste aus seinen Mitarbeitern und seiner Technologie herauszuholen.
Q&A mit Taniums Todd Palmer, einem der einflussreichsten Channel Chiefs von CRN 2021
Der Leiter des Partnervertriebs von Tanium erklärt, wie das Unternehmen in seine Vertriebspartner investiert, um mehr Organisationen bei der Verwaltung und Sicherung von Endpunkten zu unterstützen.
Stärkung des föderalen Technologie-Risikomanagements
Der Übergang zur Remote-Arbeit hat die Bedrohungsflächen von Agenturen erweitert – und es ist nicht nur das Cybersicherheitsrisiko, mit dem IT-Teams von Agenturen zu tun haben; es sind erhöhte Risiken für Daten, die Mission und das Personal. Menschen verwenden jetzt Geräte, die sie zuvor nicht genutzt haben, an Orten und Netzwerken, von denen sie zuvor nicht gearbeitet haben – was es schwieriger macht, alle Endpunkte vor Phishing- oder Malware-Versuchen zu schützen.
Ist es an der Zeit, Ihre Software-Management-Praktiken zu überdenken?
Verteilung und Patching von Software sind zwei der wichtigsten Aufgaben, die dem IT-Team einer Organisation zugewiesen werden. Viele Tools wurden entwickelt, um diese Aufgaben zu bewältigen, die unter die allgemeine Überschrift des Softwaremanagements fallen.
So stärken Sie föderale Endpunkte und Netzwerke mit präventiver Sicherheit
Agenturen verlassen sich seit langem auf reaktive Sicherheit (Kompensation von Sicherheitskontrollen) gegenüber präventiver Sicherheit (Baseline-Sicherheitskontrollen), um ihre Informationssysteme zu schützen. Infolgedessen sind viele am Ende mit einer Werkzeugverbreitung konfrontiert – und übernehmen zu viele einmalige spezialisierte Lösungen, die die Risikoentscheidungsfindung erschweren, nicht skalieren und in einer grenzenlosen Umgebung auseinanderfallen.
Wie Behörden ihre FITARA-Cyber-Scores mit Echtzeit-Daten verbessern können
Die Ergebnisse des neuesten Federal Information Technology Acquisition Reform Act (FITARA) sind ausgefallen. Gute Nachrichten: Es zeigte allgemeine Verbesserungen für alle Agenturen. Überraschende Nachrichten: Der Cyber-Score einer Agentur hat sich nicht von der vorherigen Scorecard geändert.
IT-Hygiene beginnt mit Asset-Erkennung und -Inventarisierung
Für Menschen ist Hygiene eine Reihe von Praktiken, die durchgeführt werden, um die Gesundheit zu erhalten und die Ausbreitung von Krankheiten zu verhindern. Aber wir haben Computer so weit humanisiert, dass wir das Konzept der Hygiene auf die IT anwenden.
Die bevorstehende Bedrohung, Teil 2: Wie Gesundheitsdienstleister sich gegen Ransomware schützen können
Ransomware ist ein komplexer, mehrstufiger Angriff. Es gibt keine Silberkugel, die Gesundheitsdienstleister verteidigt.
7 Möglichkeiten zur Minimierung von Datenrisiken und Verbesserung der Datenschutz-Compliance
Veränderung ist die neue Realität für die heutigen Führungskräfte in den Bereichen Information und Governance, Risikomanagement und Compliance (GRC). Die sich schnell entwickelnden Compliance-Vorschriften, eskalierende Geldstrafen und eine strengere Durchsetzung sind der Name des Spiels.
7 Möglichkeiten, wie Tanium Ihre Organisation vor sich entwickelnden Cyber-Bedrohungen und Datenschutzverletzungen schützen kann
Vor fünfzehn Jahren machten sich die meisten Organisationen Sorgen über sehr rezeptreiche Cyberangriffe, die auf jedes Unternehmen oder jeden Computer da draußen zutreffen. Angreifer waren für den Ruhm dabei.
Kontinuierliche Diagnose und Schadensbegrenzung (CDM) und Zero Trust sind die Grundbausteine der Cybersicherheit
Während die verteilte Belegschaft wächst, stehen Bundesbehörden einer breiteren Bedrohungslandschaft gegenüber. Schlechte Akteure erhalten Zugang zu mehr Benutzeranmeldeinformationen als je zuvor, wobei ihre Algorithmen Menschen von 1 000 zu eins übertreffen.
10 Möglichkeiten, wie Tanium das Konfigurationsmanagement verbessert
Konfigurationsmanagement bedeutet, Mitarbeitercomputer einzurichten, um IT-Richtlinien einzuhalten und gleichzeitig sicherzustellen, dass Mitarbeiter Zugriff auf Anwendungen und Daten haben, die sie für ihre Aufgaben benötigen. Vor einigen Jahrzehnten entwickelte Legacy-Konfigurationsmanagementprodukte wurden für eine Welt entwickelt, die es nicht mehr gibt.
9 Möglichkeiten, wie Tanium Ihnen die Kontrolle über Ihre Endpunkt-Softwareumgebung gibt
Mit Endpoint Management können IT-Teams jede Endpunktumgebung von einem einzigen Kontrollpunkt aus verwalten. Aber Unternehmen haben oft Schwierigkeiten, die Software auf ihren Endpunkten mit den neuesten Patches und Anwendungen auf dem neuesten Stand zu halten.
9 Möglichkeiten, wie Tanium die Asset-Erkennung und -Inventarisierung schneller, einfacher, unkomplizierter und … besser macht
Endpoint Management ermöglicht IT-Teams die Verwaltung der Endgeräte eines Unternehmens – einschließlich Laptops, Tablets, PCs, Server und BYoD-Assets (Bring Your Own Device). Aber Sie können sie nicht verwalten, wenn Sie sie nicht finden können.
10 Möglichkeiten, wie Tanium das Datenrisiko und den Datenschutz verbessert
Globale Organisationen gaben im Jahr 2019 durchschnittlich mehr als 255 Millionen US-Dollar für die Einhaltung der Datenschutzvorschriften aus. Das ist ein aussagekräftiger Indikator dafür, wie weit die Unternehmensprioritätsliste zur Verwaltung von Datenrisiko und Datenschutz gestiegen ist.
Experten geben Ratschläge für den Einstieg in Zero Trust für Remote-Infrastrukturen
Während des Cyber Security Experts Panel bei CDM Central letzten Monat kam ich zusammen mit anderen Branchenexperten zu Regierungsexperten der U.S. Small Business Administration und des Department of Health and Human Services, um zu besprechen, was die Zukunft als Technologien und Arbeitsumgebungen weiterhin verändert. Wir haben auch Ratschläge gegeben, wie Bundesbehörden mit der Implementierung von Zero-Trust-Modellen beginnen können.
Die aufkommende Bedrohung: Warum Gesundheitsorganisationen sich gegen Ransomware schützen müssen
Gesundheitsdienstleister – es ist an der Zeit, Ransomware ernst zu nehmen. Tägliche Angriffe nehmen zu.
Cybersicherheit: Globale Bedrohungen erfordern eine globale Reaktion
Cyberangriffe, die von Nationen und Staaten gegen private Unternehmen – und untereinander – begangen werden, sind nichts Neues. Aber ihre Kühnheit, Häufigkeit und Raffinesse haben stetig zugenommen.
Wie ein Bundesgesetz zur Telearbeit dazu beitragen kann, Remote-Arbeit zu modernisieren und zu sichern
Während die Bundestelearbeit weitergeht, versuchen Agenturen, Geldmittel zuzuweisen und Remote-Umgebungen für die Zukunft zu modernisieren. Der Pandemic Federal Telework Act würde, wenn er verabschiedet würde, Bundesbehörden anweisen, berechtigten Mitarbeitern während der COVID-19-Pandemie Vollzeit Telearbeit zu ermöglichen.
Strategien zur Optimierung von Remote-Arbeit in 2021
Im Jahr 2020 war die Priorität des Bundessektors die Geschäftskontinuität, als die Pandemie eine neue Welt der Fernarbeit erzwungen hat. Aber jetzt, da sich der Staub eingependelt hat, bietet 2021 eine entscheidende Chance für die Regierung, die Sicherheit zu verbessern und die Architektur in Bundesnetzwerken zu modernisieren, während die verteilte Belegschaft weiter anhält.
Zerologon braucht mehr als einen Patch: Wie föderale IT-Teams diese Schwachstelle beheben können
Die Zerologon-Schwachstelle, die eine seltene Notfallanordnung durch die Cybersecurity and Infrastructure Security Agency (CISA) ausgelöst hat, stellt weiterhin eine Bedrohung dar – insbesondere für die zivile Exekutive des Bundes. CISA verlangt von allen Bundesbehörden, dass sie das Windows Server- August 2020 Sicherheitsupdate sofort anwenden oder von Bundesnetzwerken trennen.
Das Ende von Adobe Flash: So verwalten und schützen Sie Ihre Organisation
Eine Frist von drei Jahren steht an 31. Dezember 2020. Dann beendet Adobe die Unterstützung von Flash.
Bereit für das, was als Nächstes kommt? Tanium Experts teilen Technologievorhersagen für 2021
Als die Pandemie auftrat und die Welt zu Hause blieb, war die Sicherstellung der Geschäftskontinuität für alle von höchster Priorität. Sowohl Führungskräfte als auch IT-Führungskräfte hatten eine einfache Aufgabe – das Licht eingeschaltet zu halten.
Absicherung föderaler Telearbeit mit Zero Trust
Der Netzwerkperimeter löst sich auf. Als Folge der Pandemie wird die weit verbreitete Telearbeit wahrscheinlich hier bleiben.
Accenture, Google und Tanium: Gemeinsam gegen Sicherheitsrisiken in Unternehmen
Die Welt der IT-Sicherheit hat sich im letzten Jahr dramatisch verändert, aber welche Veränderungen sind wirklich wichtig und wie sollten Unternehmen reagieren, um ihre Mitarbeiter und Daten zu schützen? Ein kürzlich durchgeführtes Tanium-Webinar, „Die Geheimnisse der Hochgeschwindigkeits-Bedrohungserkennung unter Verwendung von Petabytes an Daten“, stellte Experten von Accenture, Google und Tanium vor.
San Joaquin County: Technologievorreiter in der Verwaltung
Im Laufe der Jahre hat sich Tanium einen beneidenswerten Ruf für die Förderung kritischer Erfolge in Organisationen erworben, die einige der größten und komplexesten Netzwerke der Welt betreiben. Von oben nach unten wird unser Unternehmen von einer Leidenschaft für den Kundenerfolg angetrieben, daher ist es aufregend, wenn diese Bemühungen extern anerkannt werden.
Führend an der Spitze: Tag zwei bei Converge 2020
In diesem Jahr gab es zahlreiche IT-Geschichten in einem ähnlichen Farbton: Remote-Mitarbeiter, die auf eskalierende Cyberangriffe abzielen, virtuelle private Netzwerke (VPNs), die mit Datenverkehr überfordert sind, digitale Projekte wurden auf Eis gelegt, Zoom-Meetings werden gehackt. Diese Geschichten sprechen alle für das Überleben.
„Erhöhte und unmittelbare Bedrohung" für Gesundheitsorganisationen rückt Endpunktsicherheit in den Fokus
Eine kürzliche gemeinsame Beratung des United States Federal Bureau of Investigation, der Cybersecurity and Infrastructure Security Agency und des Department of Health and Human Services hat eine „unmittelbare und unmittelbare Bedrohung“ gegen Gesundheitsorganisationen angekündigt. Während Cybersicherheitsbedenken für alle Organisationen zunehmen, unterstreicht eine solche gezielte gemeinsame Beratung dieser Bundesbehörden die kritische Notwendigkeit für Gesundheitsorganisationen, ihre digitalen Sicherheitsbemühungen zu verdoppeln.
Endpunkt-Identität: Der neue Schwerpunkt in einer Zero-Trust-Welt
Wir leben in komplizierten Zeiten. Wo es einst ein klares binäres Modell für Netzwerksicherheit gab – mit dem Fokus darauf, die guten Jungs hereinzulassen und die schlechten Jungs fernzuhalten – sind heute die Dinge komplexer.
Eine Zero-Trust-Zukunft aufbauen: Wichtige Überlegungen zur Verwaltung von Netzwerken, Benutzern und Endpunkten
Alles begann im Jahr 2009 mit einem raffinierten Angriff auf Google-Server. Dies hat die erste bedeutende, nachhaltige Anstrengung angeregt, eine Architektur aufzubauen, die Forrester als „Zero Trust“ bezeichnet hat.
Koordiniert sein. Seien Sie kohärent. Seien Sie schnell und bedauern Sie es nicht.
Unternehmen sind gezwungen, innovativ zu sein, sich neu zu erfinden und ihre Arbeitsweise zu verändern, um die Belastbarkeit zu verbessern, effizienter zu werden und ihre Verluste aufgrund von COVID-19 auszugleichen.
Zero Trust zur Absicherung von Remote-Work-Infrastrukturen nutzen
Für Bundesbehörden hat die effiziente, schnelle und sichere Bereitstellung von Bürgerdiensten oberste Priorität. Heutzutage besteht die Herausforderung darin, diese Dienste weiterhin mit Mitarbeitern (und IT-Teams) zu erbringen und weiterzuentwickeln, die von zu Hause aus arbeiten.
So schützen Sie sich vor Social Engineering bei weitverbreitetem Remote-Arbeiten
Um Ihre Organisation sicherer zu machen, lautet die Antwort, war und wird immer in Menschen sein. Jenny Radcliffe ist Gründerin und Direktorin von Human-Centered Security, einem auf Social Engineering ausgerichteten Cybersicherheitsunternehmen.
Den Pflaster der Endpunktsicherheit abreißen
Bandaid-Lösungen verhindern die Unternehmensresilienz. Wenn ein Endpunkt kompromittiert wird, ist die Zeit von entscheidender Bedeutung und es gibt wichtige Fragen, die so schnell wie möglich beantwortet werden müssen: Wie wurde Ihr System anfänglich infiziert? Welche Konten wurden kompromittiert? Wurde Malware installiert? Hat sich Ihr Angreifer seitlich bewegt? Vielleicht überzeugendstes: Wurden Daten abgerufen oder gestohlen?
Weiterentwicklung des föderalen Technologierisikomanagements in der verteilten Belegschaft
Heutige Netzwerke – und die mit ihnen verbundenen Geräte – sind verteilter, vielfältiger und schwieriger zu verwalten als je zuvor. Dies führt zu einem kritischen Bedarf an einem umfassenden Bild von Endpunkten.
Wie Finanzdienstleister die IT-Hygiene nach der Pandemie wiederherstellen können
Diese Art von Ereignis findet einmal im Leben statt. Scott Lowe ist Managing Director und Gründer von EndpointX, einem einheitlichen Endpunktmanagement- und Sicherheitsunternehmen, das hauptsächlich Finanzdienstleistungsinstitute betreut.
Die nächste Phase der Tanium-Reise – und meine.
Seit der Einführung seines Flaggschiffprodukts im Jahr 2012 ist Tanium eines der am schnellsten wachsenden Technologie-Startups im Sicherheits- und IT-Betriebsmarkt mit einer Bewertung von mehreren Milliarden Dollar und einer Reihe von Fortune- 500 - und Regierungskunden. Die Geschwindigkeit und Skalierbarkeit, die unser Produkt bietet, ist von jedem anderen Unternehmenssoftwareunternehmen im Endpunktbereich unübertroffen.
Wie ein Gesundheitsdienstleister einen reibungslosen Übergang zum Homeoffice sicherstellte
Fehler war keine Option. Mitch Teichman ist Senior Manager of Client Engineering bei VITAS Healthcare, einem Anbieter von Hospizversorgung für Patienten am Ende ihres Lebens.
IT-Risikomanagement in Finanzdienstleistungen: Warum Transparenz in Krisenzeiten entscheidend ist
Zu Beginn des Jahres hatten IT-Führungskräfte im Bereich Finanzdienstleistungen (FSI) viel zu tun, um sie zu beschäftigen. Da sich die regulatorischen Rahmenbedingungen nach der Finanzkrise endlich eingependelt haben, ging es um Organisationen, die digitale Disruption annehmen möchten, um sich am besten für den Erfolg zu positionieren.
Risikoprioritäten nutzen, um die Sicherheit verteilter Belegschaften zu stärken
Die Grundlagen der Telearbeit liegen für Agenturen vor – IT-Teams priorisieren eine sorgfältige Bewertung von Cyberrisiken, aktuellen Schutzmaßnahmen und was erforderlich ist, um Systeme und Daten in einer Umgebung mit exponentiell mehr Endpunkten sicher zu halten. Wenn die Anzahl der Geräte außerhalb des geschützten Netzwerks wächst, erweitert sich die Angriffsfläche und das Risiko steigt.
Warum manche erfolgreich waren – und andere Schwierigkeiten hatten – beim plötzlichen Wechsel ins Homeoffice
Menschen müssen sich an diese neue Umgebung anpassen können. Charles Ross ist Chief Customer Officer bei Tanium, einer einheitlichen Endpunktmanagement- und Sicherheitsplattform.
So stellen Sie den Schutz für neu remote arbeitende Belegschaften wieder her
Betrieb ohne Sicherheit ist keine Option. Robin Vann ist Chief Solution Officer und CTO bei Reliance acsn, einem End-to-End-Cybersicherheitsunternehmen mit Sitz in London.
Perspektiven der Tanium Federal User Group: Risikomanagement in einer zunehmend komplexen Welt
Vor ein paar Wochen haben wir unsere Federal Virtual User Group abgehalten, in der wir von Behörden des Zivil- und Verteidigungsministeriums gehört haben, wie sie die Tanium-Plattform nutzen, um sich an eine verteilte Belegschaft anzupassen, Tools und Punktlösungen zu modernisieren und zu konsolidieren und vor allem Risiken zu verwalten. Wir haben die Veranstaltung gestartet, indem wir die Definition des Technologierisikomanagements erweitert haben. Wenn Sie mit verschiedenen Führungskräften in einer Agentur sprechen, ergeben sich oft viele Risikodefinitionen.
Konfigurationsmanagement auf Unternehmensebene: Einführung von Tanium Enforce
Als Richtlinienmanagement-Tools wie Active Directory Group Policy vor mehr als 20 Jahren erstellt wurden, war das primäre Endpunkt-Computergerät etwas, das Mitarbeiter in ein Büro kamen, um es zu verwenden, und von dem erwartet wurde, dass es sich immer im Netzwerk befindet. Damals setzten sich Organisationen zum ersten Mal für Active Directory (AD) ein und hatten große Hoffnungen, dass sie weiterhin eine einzelne Domain oder einen einzigen AD-Forest verwalten konnten. Aber die Zeiten haben sich geändert.
Wie Unternehmen ihre Sicherheitsstrategie überdenken müssen: Die Perspektive eines Hackers
Wir müssen unsere Position einfach unangreifbar machen. Alissa Knight ist Hackerin, Serienunternehmerin, Autorin und Vordenkerin.
Tanium für Managed Service Provider: Transparenz und Kontrolle gewinnen, Kosten senken und SLAs einhalten
COVID-19 setzt etablierte Normen um und leitet eine neue Ära des flexiblen Arbeitens ein: die Zeit des Arbeitens von überall. Dies bietet Managed Service Providern (MSPs) einige wertvolle Möglichkeiten: neue Kundenanforderungen nach mehr Visibilität und Kontrolle verteilter Unternehmensendpunkte zu erfüllen und die Lücke zu schließen, in der Kunden gezwungen waren, interne IT-Rollen zu reduzieren.
IT-Systeme modernisieren, Cybersicherheit stärken, FITARA-Cyber-Scores verbessern
Der Federal Information Technology Acquisition Reform Act (FITARA) wurde ins Leben gerufen, um Verschwendung und Vervielfältigung bei der IT-Akquisition auf Bundesebene zu reduzieren. Viele Agenturen verlassen sich jedoch weiterhin auf veraltete Legacy-Systeme für einige ihrer kritischsten Operationen.
Die Transformation des CISO
In diesem Blog hat sich Chris Hodson, Global CISO bei Tanium, mit Geoff Fisher, Cybersecurity and Incident Response Executive bei EY zusammengetan, um die Rolle von CISOs zu besprechen und wie sie sich infolge der COVID-19-Pandemie verändert haben. Umsetzen von Cybersicherheit in Geschäftsmetriken.
Mein Semester als Praktikant im Produktmanagement bei Tanium
Roshni kam im Sommer 2019 als Engineering-Praktikant zu uns. Nach ihrer Leidenschaft verfolgte sie ein Produktmanagementpraktikum. Dies ist ihre Tanium-Geschichte.
Tanium als Preisträger der 2020 Cybersecurity Impact Awards ausgezeichnet
Wir fühlen uns geehrt, bekannt geben zu können, dass Tanium in der Kategorie „Bundeszentrale“ als 2020 Cybersecurity Impact Award ausgezeichnet wurde. Das Auszeichnungsprogramm widmet sich dem Scheinwerfer der Unternehmen und Einzelpersonen in Maryland, Virginia und Washington, D.C. für ihre Führung und Innovation in der Cybersicherheitsbranche.
Risikopriorisierung und -behebung zur Bewältigung von Herausforderungen in der verteilten Belegschaft
Die meisten Agenturen haben die anfänglichen Telework-Überspannungsanforderungen erfolgreich erfüllt – indem sie die Grundlagen für die Fortführung wesentlicher Operationen eingerichtet haben. Aktuelle Untersuchungen haben ergeben, dass etwa 90 Prozent der Bundesmitarbeiter jetzt Telearbeit leisten und 76 Prozent glauben, dass sie in Zukunft zumindest in Teilzeit Telearbeit leisten können.
Absicherung föderaler Remote-Infrastrukturen in einer verteilten Belegschaft
Mit der COVID-19-Pandemie ist der Großteil der Bundesbelegschaft erstmals dezentralisiert. Im März veröffentlichte die Cybersecurity and Infrastructure Security Agency (CISA) einen Enterprise VPN Security Alert, der Organisationen dazu anregte, einen erhöhten Zustand der Cybersicherheit in Bezug auf die Wartung ihrer VPNs zu übernehmen. Während dies logisch erscheinen mag, unterstreicht die Tatsache, dass CISA die Notwendigkeit hatte, die Angelegenheit anzugehen, den Kampf, mit dem alle Agenturen seit Jahren konfrontiert waren.
Ein neuer Ansatz zur Verwaltung und Absicherung von Betriebsumgebungen
Bundesbehörden haben die Art und Weise, wie sie als Reaktion auf die COVID-19-Pandemie arbeiten, verändert – aber die erhebliche Verschiebung hat Herausforderungen für Agenturen geschaffen, die möglicherweise bereits mit der grundlegenden Blockierung und Bewältigung von Endpunkthygiene und Systempatching zu kämpfen hatten. Agenturen müssen nun einen Bestand verwalten, in dem sich die Mehrheit der Endpunkte außerhalb der Unternehmensgrenze befindet, während sie sich auf eine Kombination aus staatlich ausgestellten und Bring-Your-Own-Devices stützen – was das Risiko auf ein Niveau erhöht, das noch nie zuvor erreicht wurde.
IT-Betrieb und Sicherheitsteams trotz räumlicher Distanz eng zusammenhalten
Effiziente und effektive Zusammenarbeit zwischen IT-Betriebs- und Cybersicherheitsteams bleibt eine ständige Herausforderung für Technologieführer. Die Silos, die sich so häufig um und innerhalb dieser Gruppen entwickeln, resultieren aus einer Vielzahl von Faktoren, wobei die Toolproliferation, strategische Ausrichtung, Kultur und viele andere Faktoren zum Problem beitragen.
Taniums Partner Advantage Program geht live
Dies ist eine aufregende Zeit, um ein Tanium-Partner zu sein. Nach unserer Ankündigung bei Tanium CONVERGE freuen wir uns, Ihnen mitteilen zu können, dass das Tanium Partner Advantage-Programm jetzt live ist.
Cyber-Risiken in einem sich wandelnden föderalen Umfeld managen
Während die Bedrohung durch Datenschutzverletzungen und Phishing nicht neu ist, sehen sich Agenturen einem wachsenden Risiko ausgesetzt, da sich bösartige Akteure darauf konzentrieren, die inkonsistente Sicherheit in der verteilten Bundesbelegschaft zu nutzen. In einem kürzlich erschienenen Artikel des Cybersecurity Magazine bespreche ich, warum der Ansatz der Bundesbehörden zur Stärkung der Sicherheit neu strukturiert und aktualisiert werden muss.
Die Experten – Eine Originalserie von Tanium
Tanium freut sich, „The Experts“ anzukündigen, eine Tanium Original Series für IT-Betriebs- und Sicherheitsleiter. „Die Experten“ bringt verschiedene Branchenanalysten und Vordenker zusammen, um ihre einzigartigen Perspektiven auf die bestehenden IT-Lücken in Bezug auf Visibilität, Verantwortlichkeit und Resilienz durch eine Reihe von Whitepapern, Webinaren, virtuellen Panels und mehr zu bieten.
Tanium stärkt Zero-Trust-Fähigkeiten durch Partnerschaft mit Cloudflare weiter
Seit heute erhöht Cloudflare die Sicherheit und Leistung von Websites und Diensten globaler Organisationen, und Tanium arbeitet zusammen, um die Zero Trust-Zugriffsrichtlinien von Organisationen weiter zu stärken. Kunden beider Plattformen können jetzt die branchenführende Endpunkttransparenz von Tanium in Cloudflare for Teams integrieren, wobei Cloudflare Access-Richtlinien entscheiden, ob eine Anfrage die Anwendungen erreichen kann, die eine Organisation unterstützen.
Ein großartiger Arbeitsplatz: Warum Werte bei Tanium den Unterschied ausmachen
Tanium ist ein Unternehmen mit der Mission, Endpunktmanagement und -sicherheit für unsere globalen Kunden zu revolutionieren. Die bahnbrechende Technologieplattform, die wir aufgebaut haben, hilft den weltweit größten Organisationen und Regierungen, ihre Unternehmensumgebungen zu verwalten und vor ständig wachsenden Cyberbedrohungen und -unterbrechungen zu schützen.
Wie Tanium und das MITRE ATT&CK-Framework Entscheidungsträger im öffentlichen Sektor befähigen, Risiken in komplexen Umgebungen zu verwalten und zu priorisieren
Der Ursprung des MITRE ATT&CK Framework. Das ständig wachsende Volumen an Cyberangriffen kann für diejenigen, die für die Sicherheit ihrer Organisationen verantwortlich sind, überwältigend sein.
Planung für eine neue Normalität: Das ist erst der Anfang
Das Leben bewegt sich bei Tanium ziemlich schnell. Als ich Ende 2019 beitrat, war es für das Unternehmen bereits eine sehr spannende Zeit.
Ankündigung von Tanium Discover 3,2: Mehr Transparenz, mehr Kontrolle
Heute freuen wir uns, die allgemeine Verfügbarkeit von Tanium Discover Version 3,2 bekanntzugeben, die die Möglichkeit umfasst, in Netzwerke ohne bereitgestellte Tanium Clients zu scannen.
Warum Tanium für die Zukunft der IT entwickelt wurde
Da ich in den letzten 30 Jahren in der Branche war, habe ich technologische Fortschritte gesehen und sehe sie weiterhin, die mit allem konkurrieren, was eine vernünftige Person hätte vorhersagen können. Doch in all dieser Zeit scheint es, dass wir immer noch mit den Fundamentaldaten kämpfen.
Angesichts der rasanten Transformation zur verteilten Belegschaft konzentrieren sich Behörden auf Zugang und Sicherheit
Organisationen des öffentlichen und privaten Sektors arbeiten an der Skalierung der Telearbeitsfähigkeiten, um eine Rekordzahl von Remote-Mitarbeitern aufzunehmen. Gleichzeitig belastet der Anstieg des Bedarfs an finanzieller Entlastung durch den CARES Act die Internal Revenue Service-Systeme und verursacht Website- und App-Ausfälle aufgrund eines hohen Datenverkehrsvolumens, das mit der Verteilung von Stimulusprüfungen und Arbeitsministeriumsystemen im ganzen Land verbunden ist.
Hinweis für den öffentlichen Sektor: Tanium ist für den öffentlichen Sektor in Ontario verfügbar
Wir freuen uns sehr, bekannt geben zu können, dass Tanium dem öffentlichen Sektor von Ontario (OPS) im Rahmen der Vereinbarung für IT Security Products and Service Vendor of Record (VOR) (Tender-11558) zur Verfügung gestellt wurde. Taniums einheitliche Endpunktmanagement- und Sicherheitsplattform ist sofort für alle Behörden und Institutionen des öffentlichen Sektors in Ontario erhältlich.
TAMs teilen ihre Tipps zur Produktivität in einer verteilten Belegschaft
Seit der neuartigen Coronavirus-Pandemie haben viele von zu Hause aus gearbeitet. Die Dinge können sich wieder normalisieren oder sie können sich für immer als neue „Normalität“ ändern, da mehr Menschen für längere Zeiträume in einer verteilten Belegschaft arbeiten.
Kritische IT-Transparenzlücken bestehen trotz Ausgaben in Millionenhöhe für Compliance [404]
Organisationen haben allein in den letzten 12 Monaten durchschnittlich jeweils 70,3 Millionen US-Dollar ausgegeben, um die Datenschutzbestimmungen einzuhalten. Trotz dieser schrittweisen Investition fehlt ihnen die vollständige Visibilität und Kontrolle der Endpunkte, die erforderlich sind, um sicher zu bleiben, betriebliche Herausforderungen zu vermeiden und kostspielige Compliance-Bußgelder zu vermeiden.
Unified Endpoint Management Plattform hilft dabei, Cyber-Risiken zu minimieren
Fast jeden Tag kommt es zu einer neuen Datenschutzverletzung oder einem neuen Cyberangriff – und der öffentliche Sektor ist ein bedeutendes Ziel. Obwohl die Anzahl der Datenschutzverletzungen und Cyberangriffe jetzt höher ist als je zuvor, ist dies nicht neu – die Informationssicherheit wurde seit 1997 vom Government Accountability Office als Hochrisikobereich eingestuft.
Tanium von FORTUNE in die Liste der besten Arbeitsplätze in der Technologiebranche aufgenommen
Wir fühlen uns geehrt, Ihnen mitteilen zu dürfen, dass Tanium in die Liste der „Best Workplaces in Technology“ des FORTUNE Magazine aufgenommen wurde, eine Anerkennung, die von Great Place to Work® festgelegt wurde. Dies ist ein stolzer Meilenstein und folgt einem Rekordgeschäftsjahr, in dem wir ein gesteigertes Umsatzwachstum, verstärkte Partnerschaften, Kundenexpansion, neue Teammitglieder und eine herausragende Branchenanerkennung erlebt haben.
Unterstützung bei der Aufrechterhaltung der Gesundheit und Sicherheit der Tanium-Teammitglieder und unserer Kunden während des Coronavirus-Ausbruchs (COVID-19)
Während die globale Gemeinschaft auf den Coronavirus-Ausbruch reagiert, teilen wir die Maßnahmen, die wir im Geiste der Transparenz und sozialen Verantwortung ergreifen. Diese Maßnahmen sind Teil unserer laufenden Bemühungen, die Gesundheit und Sicherheit unserer Teammitglieder, Kunden, Partner und aller ihrer Familien zu gewährleisten.
Anwendungstransparenz und -kontrolle mit vArmour und Tanium
Taniums Integration mit vArmour. Bei Tanium hilft unser Ökosystem vertrauenswürdiger und erfahrener Partner Unternehmen und Regierungsorganisationen auf der ganzen Welt, die schwierigsten Herausforderungen in den Bereichen Sicherheit, Compliance und IT-Betrieb zu lösen.
CRN ernennt Taniums Tom Herrmann zum 2020 Channel Chief
Wir freuen uns, Ihnen mitteilen zu können, dass CRN Tom Herrmann, Global VP of Channel and Alliances bei Tanium, in die Liste der CRN Channel Chiefs 2020 aufgenommen hat. Diese jährliche Liste zeichnet die Führungskräfte der Top-Anbieter aus, die kontinuierlich beispielhafte Führung, Einfluss, Innovation und Wachstum für den IT-Kanal demonstrieren.
Mehr Endpunkte, mehr Komplexität, mehr Risiko – Warum Bundesbehörden ihren Ansatz zum Unified Endpoint Management überdenken müssen
Erhöhte Komplexität in den Netzwerken der Bundesregierung. Der Anstieg mobiler Apps und IoT-Geräte in Kombination mit der Nutzung kommerzieller Clouds sind nur einige Gründe für eine erhöhte Komplexität in den Netzwerken der Bundesregierung.
Teams durch Transformation führen: Dylan DeAndas Geschichte
Dylan DeAnda ist Vice President der Enterprise Services Organization (ESO) von Tanium. Vor einem Jahr wurde Dylan gebeten, dieses neue ESO-Team aufzubauen und zu leiten. Dies ist seine Tanium-Geschichte.
Ankündigung von Tanium Discover 3,1: Endpunkte entdecken, die in der AWS Cloud Share bereitgestellt werden
Heute freuen wir uns, die allgemeine Verfügbarkeit von Tanium Discover Version 3,1 bekanntzugeben, die die Möglichkeit umfasst, Endpunkte zu entdecken, die in der Amazon Web Services (AWS)-Cloud bereitgestellt werden.
Endpoint Management, die blinden Männer und der Elefant
Die Blinden Männer und der Elefant. Die Parable der blinden Männer und des Elefanten ist Tausende Jahre alt und hat mehrere bekannte Variationen.
HIPAA-Compliance leicht gemacht: Verwaltung mit Taniums Innovation
Innovation und Compliance in der Gesundheitsbranche. Die Verwendung von Big Data zur Unterstützung von Anbietern bei Entscheidungen zur Patientenversorgung, 3D gedruckte Haut für Verbrennungsopfer und der sofortige Zugriff von Patienten auf ihre Krankenakte sind nur einige Beispiele für erstaunliche technologische Fortschritte, die die Gesundheitsbranche transformieren.
Modernisierung des IT-Betriebs: Alles in Ihrem Netzwerk finden und kontrollieren
Wenn Sie kürzlich an einer IT-Konferenz oder Fachmesse teilgenommen haben, wurden Sie wahrscheinlich mit einer Reihe von berauschenden Technologien überflutet, die Sie sich gefragt haben, wie sie alle in Ihre IT-Initiativen passen würden. Künstliche Intelligenz, maschinelles Lernen, Hyperautomatisierung sind Beispiele für zentrale und transformative Technologien, einige bereits in den heutigen Tools vorhanden und werden bald noch stärker in IT-Arbeitsabläufen verankert sein.
Wie das angespannte Verhältnis zwischen Sicherheit und IT-Betrieb das Geschäft beeinträchtigt
IT-Entscheidungsträger haben viel auf ihrem Teller, von der Sicherstellung, dass ihre Organisationen konform sind und kritische Informationen gesichert sind, bis hin zur Verwaltung von Flotten vernetzter Geräte und der Positionierung von Technologieinvestitionen als Wegbereiter für das Geschäftswachstum. Eine der größten Herausforderungen in der IT ist jedoch die oft eingeschränkte Beziehung zwischen IT-Betriebs- und Sicherheitsteams.
Auf dem Weg zu IT-Hygiene | Herausforderung #3 Fragmentierte Arbeitsabläufe
Die Verwaltung von Unternehmens-IT-Umgebungen wird immer komplexer. In dieser Serie betrachten wir sorgfältig die Herausforderungen, die sich aus dieser wachsenden Komplexität ergeben haben.
5 Tanium-Community-Artikel zur Risikominimierung
Wir haben fünf unserer beliebtesten und wirkungsvollsten Artikel der Tanium Community als Primer für diejenigen zusammengestellt, die neu auf der Tanium-Plattform sind oder mehr über alles erfahren möchten, was Sie mit Tanium tun können.
Ankündigung des Remote-Scannens für Tanium Comply: Schwachstellen auf jedem verbundenen Gerät identifizieren
Mit dem Ende von 2018 freuen wir uns, die nächste große Version von Tanium Comply, unserem Modul für die Sicherheits-Compliance und Schwachstellenverwaltung, bekanntzugeben. In den letzten zwei Jahren hat Comply es unseren Kunden ermöglicht, ihre von Tanium verwalteten Endpunkte mit skalierbarer und schneller Visibilität in Fehlkonfigurationen und Schwachstellen zu sichern.
Eine Karriere in der Technik als Kunstabsolvent: Katie Huberts Geschichte
Oktober 2019Katie Hubert feierte ein Jahr bei Tanium. Sie kam als Marketingkoordinatorin zu uns, nachdem sie ihr Studium mit ihrem Hauptfach Fotografie und Grafikdesign abgeschlossen hatte.
Willkommen, Chief Marketing Officer Chris Pick
Ich freue mich sehr, Chris Pick offiziell als Chief Marketing Officer von Tanium begrüßen zu dürfen. Ab wird Chris unsere globale Marketingorganisation in Richtung unserer Ziele führen Dezember 2019, vorhersehbares Wachstum zu fördern, Markeneigenschaft in unserem massiven, insgesamt adressierbaren Markt aufzubauen und Tanium für langfristige strategische Relevanz zu positionieren.
Gemeinsam stärker: Vorstellung unseres Tanium Partner Advantage-Programms
Diesen Monat haben wir auf der CONVERGE 2019 unseren allerersten Tanium Global Partner Summit veranstaltet und auch Tanium Partner Advantage vorgestellt, ein neues Partnerprogramm, das auf Einfachheit, Vorhersehbarkeit und Rentabilität ausgelegt ist. Tanium Partner Advantage wurde entwickelt, um Vorteile durch Messung des Gesamtpartnerwerts zu erschließen, der die Beziehung eines Partners zu Tanium über die finanzielle Leistung, den Aufbau von Fachwissen, Investitionen und Wachstum und den Kundenerfolg hinweg berücksichtigt.
Die schwierigsten IT-Herausforderungen gemeinsam bei CONVERGE lösen 2019
Das ist ein Abschluss unserer bisher größten CONVERGE-Konferenz! Das diesjährige Thema lautete „Lösung der schwierigsten IT-Herausforderungen. Zusammen“, und mit etwa 1 200 Gästen aus der ganzen Welt, die uns in Nashville begleiteten, hatten wir eine großartige Gelegenheit, miteinander zu interagieren, zu erleben, Kontakte zu pflegen und voneinander zu lernen.
Das ist neu in der Tanium Core-Plattform 7,4
IT-Teams haben heute Schwierigkeiten, End-to-End-Visibilität und Kontrolle über ihre Endpunkte zu erhalten, sodass sie sich für Cyberangriffe und andere Formen von Unterbrechungen offen lassen. Eine übermäßige Abhängigkeit von Punktprodukten verschlimmert oft nur das Problem; das moderne IT-Team benötigt eine einzige, einheitliche Endpunktmanagement- und Sicherheitsplattform mit der Breite, Endpunkte zu verwalten und zu sichern – vor Ort oder in der Cloud.
Das passiert, wenn Sicherheit und IT-Betrieb im Widerspruch stehen
Die riskanten Folgen von belasteten Sicherheits- und IT-Betriebsbeziehungen. Heute teilen wir die Ergebnisse einer neuen Studie von Forrester Consulting, die von Tanium in Auftrag gegeben wurde und zeigt, wie angespannte Beziehungen zwischen Sicherheits- und IT-Betriebsteams Unternehmen gefährden.
4 Tipps, um das Beste aus CONVERGE herauszuholen 2019
Am Montag begrüßen wir mehr als 1 000 Teilnehmer auf unserer vierten jährlichen Benutzerkonferenz CONVERGE 2019 in Nashville, Tennessee. Hier sind einige Insider-Tipps, um das Beste aus CONVERGE herauszuholen – und wie Sie mitmachen können, auch wenn Sie diesmal nicht da sein werden.
Unternehmen mit der Community verbinden
Wir tun das Richtige. Das Richtige zu tun ist einer unserer Kernwerte hier bei Tanium und einer von vielen Gründen, warum wir uns immer darauf konzentriert haben, unseren Gemeinschaften etwas zurückzugeben.
Best-Practice-Workflow für den Einstieg in die Erkennung und Reaktion auf Vorfälle mit Tanium Threat Response
In einem kürzlich erschienenen Tanium-Blog, „Modernisieren von Security Operations Centers mit integrierter Bedrohungserkennung und -reaktion“, haben wir die Bedeutung besprochen, dass Ihre SOC-Teams in der Lage sind, Aktionen zu priorisieren und eine schnelle Wiederherstellung von Vorfällen zu ermöglichen, um Geschäftsunterbrechungen zu minimieren. Die Tanium Community bietet eine dreiteilige Serie, die Best-Practice-Workflows zeigt, um den Status von Tanium Threat Response auf Ihren Endpunkten schnell zu erkennen und die Informationen zu finden, die Sie benötigen, um sofort mit der Erkennung und Reaktion auf Vorfälle zu beginnen.
Cyber-Sicherheitsbarrieren überwinden: CONVERGE Q&A mit Stephanie Aceves
Bei CONVERGE 2019 wird Stephanie Aceves, Director Technical Account Management bei Tanium, das Technical Lab hosten, „das Beste aus der Tanium Threat Response herausholen, indem Sie Ihre Workflows an Best Practices ausrichten“. Wir haben uns mit Stephanie vor CONVERGE getroffen, um eine aufschlussreiche Frage und Antwort zu erhalten.
Einen überzeugenden Business Case aufbauen: CONVERGE Q&A mit Trevor Walsh
Während CONVERGE 2019 wird Trevor Walsh, Director of Commercial Programs bei Tanium, eine Reihe von Kunden auf der Bühne vorstellen und mitteilen, wie sie ihren Business Case für Tanium erstellt haben. Wir haben uns mit Trevor vor CONVERGE getroffen, um eine aufschlussreiche Frage und Antwort zu erhalten.
5 Tanium-Community-Artikel zur Verbesserung Ihres IT-Betriebs
Die Tanium Community hostet Hunderte von Best-Practice-Artikeln. Jede einzelne soll technischen Benutzern helfen, wertvolle Ergebnisse bei der Verwendung von Tanium zu erzielen.
Neue Google-Chrome-Zero-Day-Schwachstelle mit Tanium finden und beheben
Google hat zwei neue Zero-Day-Exploits 31. Oktober veröffentlicht, die Chrome betreffen, und ein dringendes Update empfohlen. Einer dieser Exploits wird bereits in freier Wildbahn ausgenutzt und wird als CVE-2019-13720 bezeichnet.
IT-Herausforderungen gemeinsam lösen: CONVERGE Q&A mit Matthew Hastings
Auf der CONVERGE 2019 wird Matt Hastings, Security & Risk Portfolio Product Manager bei Tanium, zwei Breakout-Sitzungen veranstalten, in denen er erklärt, was als Nächstes auf der Produkt-Roadmap von Tanium steht. Wir haben uns vor CONVERGE mit Matt getroffen, um eine aufschlussreiche Frage und Antwort zu erhalten.
Sensible Daten aufspüren: CONVERGE Q&A mit Harman Kaur
Tanium Reveal kann Ihnen den Echtzeit-Compliance-Status in Ihrem gesamten Unternehmen geben, indem Sie sensible Daten innerhalb von Sekunden in großem Maßstab lokalisieren. Bei CONVERGE 2019 wird Harman Kaur, Director of Technical Account Management bei Tanium, das technische Labor „Verwendung von Tanium Reveal, um sensible Daten zu finden und Compliance zu erfüllen“ hosten.
Analyse eines PowerShell-Angriffs: CONVERGE Q&A mit Ashley McGlone
PowerShell-Toolkits nach der Nutzung sind erfolgreich! Woher wissen Sie, ob sie in Ihrem Unternehmen verwendet werden? Bei CONVERGE 2019 wird Ashley McGlone, Director of Technical Account Management bei Tanium, das Technical Lab „Dissecting a Live PowerShell Attack“ hosten. Wir haben uns vor CONVERGE mit Ashley getroffen, um eine aufschlussreiche Frage und Antwort zu erhalten.
Tanium erhält SLP+-Vertrag für den Bundesstaat Kalifornien
Wir freuen uns sehr, bekannt geben zu können, dass Tanium den Software Licensing Program Plus (SLP+)-Vertrag für den Bundesstaat Kalifornien erhalten hat. Taniums einheitliche Endpunktmanagement- und Sicherheitsplattform ist sofort für alle Behörden und Institutionen des öffentlichen Sektors in Kalifornien erhältlich.
Was wir wirklich mit „Digitaler Transformation" meinen
In seiner Rolle als Tanium CISO trifft sich Christopher Hodson häufig mit CIOs, CTOs und CISOs, die mit der Unterstützung von Technologie-Refactoring-Initiativen im Unternehmensmaßstab beauftragt sind, oft ohne die Voraussetzungen, die erforderlich sind, um sicherzustellen, dass Informationsschutz und geschäftliche Resilienz erhalten bleiben. Dieser Blog ist einer von 3 in einer Serie, die die digitale Transformation im Zeitalter der aggressiven Einhaltung gesetzlicher Vorschriften untersucht, beginnend mit der Frage, wie man über den viel verwendeten, viel missverstandenen Begriff selbst nachdenkt.
Den aktuellen und vollständigen Überblick über den IT-Betrieb gewinnen: Integration von Tanium und Splunk
Die Verwaltung der Sicherheit in einer Umgebung mit Tausenden von Computern, die auf der ganzen Welt verteilt sind, ist keine kleine Aufgabe, und wenn ein erfolgreicher Cyberangriff auftritt, ist Zeit von entscheidender Bedeutung. Die Tanium App für Splunk Enterprise fügt kontextbezogene Informationen über Endpunkte hinzu, sodass Organisationen Betriebs- und Sicherheitsinformationen erhalten können.
Auf dem Weg zur IT-Hygiene | Herausforderung #2: Sichtbarkeitslücken
Die Verwaltung von Unternehmens-IT-Umgebungen wird immer komplexer. In dieser Serie betrachten wir sorgfältig die Herausforderungen, die sich aus dieser wachsenden Komplexität ergeben haben.
Ankündigung von Tanium Discover 3,0: Die Kontrolle durch besseren Kontext zurückgewinnen
Heute freuen wir uns, die allgemeine Verfügbarkeit von Tanium Discover Version 3,0 bekanntzugeben, die neue Discover-Scanprofile, Schnittstellenorte und verbesserte Berechtigungen für die Visibilität verwalteter und nicht verwalteter Endpunkte enthält. Tanium Discover scannt Netzwerke, um verborgene, nicht verwaltete Assets zu finden, selbst über große, verteilte globale Netzwerke mit Hunderttausenden von Endpunkten.
Tanium belegt Platz Nr. 10 auf FORTUNEs 100 Liste der besten mittleren Arbeitgeber
Ich freue mich, Ihnen mitteilen zu können, dass Tanium zum zweiten Mal in Folge in die jährliche Liste der “100 besten mittelgroßen Arbeitsplätze des Magazins FORTUNE aufgenommen wurde“, eine Anerkennung, die von der globalen Forschungs- und Beratungsfirma Great Place to Work® festgelegt wurde. Up 45 places from last year’s ranking, Tanium placed No. 10 on the 2019 list.
Countdown zu CONVERGE 2019: Noch ein Monat
CONVERGE 2019 ist nur einen Monat entfernt und wir freuen uns, bald mehr als 1 200 Teilnehmer bei unserer bisher größten Benutzerkonferenz begrüßen zu dürfen! Wir haben bereits die technischen Labore und Breakout-Sitzungen vorgestellt. Und jetzt können wir zeigen, dass CONVERGE 2019 eine Capture the Flag-Herausforderung enthält!
Wie ein besseres Endpoint-Management zu reibungslosen Cloud-Migrationen führt
Die Nutzung von Cloud-Umgebungen zum Hosten von Daten ist eine strategische Priorität für IT-Abteilungen von Unternehmen. Die meisten Verwaltungstools gehen jedoch heute vor Cloud-Computing zurück und machen sogar einfache Aufgaben wie das Wissen, was mit dem Netzwerk verbunden ist, Tage, Wochen oder Monate.
Auf dem Weg zur IT-Hygiene | Herausforderung #1: Tool-Proliferation
Die Verwaltung von Unternehmens-IT-Umgebungen wird immer komplexer. In dieser Serie betrachten wir sorgfältig die Herausforderungen, die sich aus dieser wachsenden Komplexität ergeben haben.
CMDB anreichern und SecOps orchestrieren mit Tanium und ServiceNow
Organisationen ändern sich schnell und die IT steht im Mittelpunkt des Unternehmens. Alles dreht sich um Geschwindigkeit und Agilität in Kombination mit Sicherheit und Compliance.
Treffen Sie Tanium auf der NASCIO: IT-Betrieb und Sicherheit modernisieren und bessere Ergebnisse erzielen
Die National Association of State Chief Information Officers (NASCIO) veranstaltet ihre Jahresversammlung am 13-16 . Oktober in Nashville und Tanium wird das dritte Jahr in Folge in Kraft sein. Wir fühlen uns geehrt, solch großartige Partner in NASCIO und US-Bundesstaats- und lokalen Regierungsbehörden zu haben, die sich der Verbesserung der Cyberhygiene, der Vereinigung von Sicherheits- und IT-Betriebsteams um umsetzbare Daten und der Erzielung von Echtzeittransparenz und Kontrolle von Endpunkten verschrieben haben.
Ein Tag des Gebens im Vereinigten Königreich
Im Oktober startete das Tanium-Team eine einmonatige Spendenkampagne, die sich dazu verpflichtete, weltweit über 2 000 Stunden ehrenamtlich tätig zu sein. Day of Giving ist eine Gelegenheit für Tanium-Mitarbeiter, mehrere Aktivitäten zu leiten und zusammenzuarbeiten, um die Gemeinschaften, in denen wir alle arbeiten, zu unterstützen und zurückzugeben.
Tanium-Anwendungsfall: Erkennen, wenn sensible Daten auf einem verwalteten Computer erscheinen
In jeder Organisation sind Daten ständig in Bewegung. Im Kontext der Datenschutzgesetze und -vorschriften können Sie nicht sicherstellen, dass angemessene Kontrollen vorhanden sind, um sie zu schützen, wenn Sie keine Visibilität in Ihre Daten haben oder nicht wissen, wo sich Ihre sensiblen Daten befinden – möglicherweise werden sie offengelegt und Ihre Organisation wird herausgefordert, Compliance-Standards zu erfüllen.
Willkommen zu einer neuen Blog-Serie zur Verbesserung der IT-Hygiene
Die Verwaltung von Unternehmens-IT-Umgebungen wird immer komplexer. In dieser Serie werden wir einen genauen Blick auf die zentralen Herausforderungen werfen, die sich aus dieser wachsenden Komplexität ergeben haben.
Tanium-Anwendungsfall: Bedrohungswarnung & Analyse und SIEM-Integration
Heartbleed, Shellshock und kürzlich Intel AMT und Spectre/Meltdown sind Beispiele für hochkarätige Schwachstellen, die Computergeräte und Netzwerkprotokolle auf einem Niveau beeinträchtigen, das sie ziemlich gefährlich macht. Kein Tool wurde entwickelt, um sie zu verhindern, ganz zu schweigen davon, nach ihnen zu suchen, und die meisten Organisationen haben keinen Plan für sie.
Beschleunigung von Untersuchungen mit Tanium und Chronicle Backstory
Die Mission von Tanium ist es, vollständige Visibilität und Kontrolle aller netzwerkverbundenen Geräte zu bieten. Unsere Partnerschaften konzentrieren sich auf die Förderung dieser Mission für unsere Kunden.
Compliance wird mit den richtigen Technologieinvestitionen einfacher
DSGVO und der California Consumer Privacy Act (CCPA) sind zwei Beispiele dafür, wie globale Datenschutzbestimmungen immer häufiger, strenger und bestrafender werden. Unternehmen müssen proaktiv in Sicherheits- und Systemmanagementlösungen investieren, die sensible Daten über alle Computergeräte hinweg lokalisieren, verwalten und kategorisieren können und sicherstellen, dass ihre Investitionen ein robustes Engagement für die Visibilität und Kontrolle aller Endpunkte widerspiegeln.
CONVERGE 2019: Besuchen Sie uns in Nashville im November 18-21!
Unsere vierte jährliche CONVERGE-Benutzerveranstaltung findet ab dem 18-21—and . November in Nashville, Tennessee, statt! Tanium CONVERGE ist so konzipiert, dass es sich von anderen Sicherheits- und IT-Betriebskonferenzen unterscheidet.
Betriebssystem-Patching...Schrecklich, oder? Das sollte es nicht sein.
Seit dem Tag des ersten Betriebssystems gibt es es sie und es wird immer eine Aufgabe sein, auf die jeder achten muss: Patching. Kein Softwareentwickler kann es sich leisten, jeden Fehler in seiner Software vor der Veröffentlichung zu finden und zu beheben, da es uralte Einschränkungen in Bezug auf Zeit, Ressourcen und Wettbewerbsvorteil gibt, da er der Erste auf dem Markt ist.
Lassen Sie sich nicht von typischen Sicherheitsereignissen aufhalten: Ein PuTTY-Beispiel
Wenn Sie mit Windows- und Unix/Linux-Plattformen arbeiten, kennen Sie zweifellos PuTTY, eines der allgegenwärtigeren Tools, das auf vielen Administrator- und Entwickler-Workstations zu finden ist. Microsoft Windows fehlte bis vor einiger Zeit ein SSH-Client, und wenn Sie zuvor eine Verbindung zu einem Unix-System von einem Windows-Computer herstellen wollten, benötigen Sie einen SSH-Client.
Tanium mit dem Morgan Stanley CTO Innovation Award ausgezeichnet
Tanium hat sich letzte Woche über den 19. TechWeek- und CTO Innovation Summit-Preis von Morgan Stanley gefreut, der uns als außergewöhnlichen Technologiepartner für die Bank auszeichnet. Das Team von Morgan Stanley begann vor einigen Jahren mit der Bereitstellung unserer Plattform, um ihnen dabei zu helfen, Visibilität und Kontrolle über ihre Desktop-, Laptop-, Server- und Cloud-Umgebungen zu erhalten.
Nehmen Sie die Angst vor Veränderungen: Welche Fragen zur Windows-10-Migration müssen Sie beantworten?
Der allgemeine Support und die Updates für Windows 7 enden ab 14. Januar 2020, was bedeutet, dass Sicherheitsupdates auch nach diesem Datum enden und Ihre Organisation potenziellen Schwachstellen aussetzen. Dies stellt eine großartige Gelegenheit dar, Ihre Workstation-Bestandteile zu vereinfachen, Ihre Organisation von einigen der technischen Schulden zu befreien, die im Laufe der Jahre entstanden sind, und den verbesserten nativen Sicherheitsstapel zu verwenden, der von Microsoft in Windows 10 verfügbar gemacht wird, einschließlich Funktionen wie Antivirus, hostbasiertes IPS, Datenverlustprävention, Codesignierung und OS/Hardware-Sicherheitsintegration.
Neu bei Tanium Protect: Windows- und macOS-Verschlüsselungsverwaltung in großem Maßstab
Die Verschlüsselung von Daten im Ruhezustand ist für die Sicherung tragbarer Endpunkte (z. B. Laptops) für den Fall, dass sie verloren gehen, gestohlen oder unangemessen außer Betrieb genommen werden, unerlässlich. Sie ist nicht optional; sie ist eine grundlegende Sicherheitskontrolle, und die meisten Compliance-Vorschriften, wie HIPAA und PCI, erfordern heute die Verwendung von Verschlüsselung zum Schutz sensibler Daten.
Eingeschränkte Transparenz hindert uns daran, unser tatsächliches Risiko einzuschätzen
Welche Metriken benötigen CISOs? Es ist eine Frage, die ich täglich höre, wenn ich CISOs und CIOs einiger der weltweit bekanntesten Organisationen aus den Bereichen Finanzen, Einzelhandel, Luft- und Raumfahrt, Medien, Telekommunikation, Beratung und vielen anderen Branchen treffe.
Gestalten Sie die Zukunft
Wenn Sie mit der Technologie eines Unternehmens auf einer Ebene arbeiten, die über Nischenspezialitäten hinausgeht, sind die Chancen hoch, dass Sie mit einem Architekten zusammenarbeiten. Der Begriff „architect“ selbst kann sich auf mehrere verschiedene Disziplinen beziehen.
Die NEC-Partnerschaft unterstreicht Taniums anhaltenden Erfolg in Japan
Tanium ist stolz darauf, mit einigen der bekanntesten Technologieunternehmen in Japan zusammenzuarbeiten. Kürzlich haben wir eine neue Partnerschaft mit NEC gefeiert, um Managed Security Services für Organisationen bereitzustellen, die vollständige Transparenz und Kontrolle über ihre IT-Umgebungen erreichen möchten, einschließlich Schwachstellenmanagement.
Warum halten 81% der CIOs und CISOs wichtige Sicherheitsupdates zurück?
Bewältigung der Herausforderung der Business Resilience. Eine belastbare Organisation kann sich auf ihre Mitarbeiter, Prozesse und Technologien verlassen, um sich schnell an Cyberangriffe, Ausfälle und andere Arten von Störungen anzupassen.
Windows 10-Upgrades und -Wartung leicht gemacht mit Tanium
Allgemeiner Support und Updates für Windows 7 enden am 14. Januar 2020. Wie jeder größere OS-Übergang ist dies für die meisten Organisationen kein kleines Unterfangen und erfordert normalerweise Monate, wenn nicht ein Jahr oder mehr Planung, Tests und Schulungen sowie die Zeit, um die Migration tatsächlich durchzuführen.
Einführung von Tanium Performance: Verbesserte Endbenutzererfahrung auf Endpunkten in großem Maßstab
Verbesserung der Endpunkt-Benutzererfahrung. Heute freuen wir uns, Tanium Performance bekanntzugeben, mit der Unternehmen Probleme mit der Endpunkt-Performance schnell und in großem Maßstab überwachen, untersuchen und beheben können.
Einführung von Tanium User Research
Wir freuen uns, die Einführung von Tanium User Research bekanntzugeben, einem neuen Forschungsprogramm, das unserem User Experience-Team die Möglichkeit gibt, direkt von den Personen zu lernen, die IT-Assets sichern, kontrollieren und verwalten. Großartige Produkte sind nützlich und verwendbar, nicht nur das eine oder das andere, und es ist eine Forschung aus erster Hand erforderlich, um Lösungen zu entwickeln, die beide Ziele erreichen.
Ankündigung der Tanium-Integration mit der Backstory Security Analytics Platform von Chronicle
Heute freuen wir uns, unsere Integration mit der Sicherheitsanalyseplattform von Chronicle Backstory bekanntzugeben. Diese Integration bietet unseren gemeinsamen Kunden das Beste an Endpunktvisibilität und -kontrolle in Kombination mit der unübertroffenen Datenverarbeitung und Intelligenz der Chronicle-Plattform.
Es ist 2019, nicht 1997. Zeit für die Modernisierung Ihres IT-Betriebs.
Ich erinnere mich an mein erstes Mobiltelefon. Es war klobig und wiegt viel, wie eine Autobatterie mit abgerundeten Kanten, die ich irgendwie verwenden konnte, um mit Leuten zu sprechen.
Übernehmen Sie die Kontrolle über Ihre SSL/TLS-Server, um Sicherheitsverletzungen und öffentliche Ausfälle zu vermeiden
Es ist von entscheidender Bedeutung, dass Unternehmen ihre SSL/TLS-Server im Rahmen eines regelmäßigen Sicherheitshygienebewertungsprozesses überprüfen. Andernfalls kann es zu Sicherheitsverletzungen und Serviceausfällen kommen.
Verwaltung sensibler Daten – schnell und einfach: Einführung von Tanium Reveal
Compliance-Anforderungen ändern sich schnell. Tanium ist da, um zu helfen.
Patchen Sie einfach Ihre Systeme. Bitte.
Vergessen Sie den Boogeyman für einen Moment. Für einen Moment vergessen Sie die Bedrohungen des Nationalstaats.
Erfolg im IT-Betrieb erfordert Kenntnisse über Ihre Assets
Es ist überraschend, wie oft ich wochen- oder sogar monatealte Bestandsdaten höre, die alle Arten von Projekten und sogar sicherheitsbezogene Prozesse steuern. Sie würden kein Haus ohne eine Blaupause und einen vollständigen Bestand an Verbrauchsmaterialien bauen.
IT-Betrieb beginnt mit Visibilität für alle Geräte
Sie können nicht verwalten, was Sie nicht sehen können. Bevor Software installiert, Compliance bewertet, Inventar gesammelt oder Patches installiert werden können, muss ein System bekannt und verwaltet werden.
Es ist an der Zeit, den IT-Betrieb zu modernisieren. Geschäftliche Ausfallsicherheit hängt davon ab.
Neue Herausforderungen. Gleiche Erwartungen.
Designkonsistenz schafft Effizienz
Lösung realer Kundenprobleme. Unser Ziel bei Tanium ist es, Lösungen für reale Kundenprobleme bereitzustellen.
Nutzung von Tanium Protect zur Behebung von Vorfällen
Die Behebung ist wohl der wichtigste Schritt in der Incident Response, da sie sicherstellt, dass bösartige Artefakte und andere Reste der Angreiferaktivität beseitigt werden, um sicherzustellen, dass die Umgebung in Zukunft widerstandsfähiger gegen ähnliche Angriffe ist. Leider wird dieser Schritt oft übersehen oder Aufgaben werden unter isolierten IT-Teams verteilt und können im Äther verloren gehen.
Jetzt für Tanium CONVERGE registrieren 2018!
Wir freuen uns, Ihnen mitteilen zu können, dass die Registrierung jetzt für unsere jährliche Benutzerkonferenz, Tanium CONVERGE 2018, geöffnet ist! Dieses Jahr nehmen wir CONVERGE zum Grand Hyatt im Herzen von Washington, D.C., den 12-15. November.
Warum „Best of Breed" nicht immer das Beste ist
Es ist kein Geheimnis, dass viele Organisationen auf zahlreiche Tools angewiesen sind, um Technologieoperationen und Sicherheit zu verwalten. Diese Tools wurden im Laufe der Jahre gekauft, um das heißeste neue Problem zu lösen, und bilden Schichten von häufig überlappenden Fähigkeiten.
Einführung von Tanium Deploy
Stellen Sie Software mit beispielloser Geschwindigkeit und Skalierbarkeit bereit. Heute haben wir die Bandbreite der Betriebsfunktionen erweitert, die Tanium mit der Einführung von Tanium Deploy bereitstellt.
Eine andere Persistenzmethode, die über Nacht auf Twitter gemeldet wurde? Wie Tanium helfen kann
Registry-Konfigurationen, die für die Fehlerbehebung und Entwicklung entwickelt wurden, sind jetzt ein Mittel zur verdeckten Persistenz aufgrund der mangelnden Sichtbarkeit durch Sicherheitstools wie Autoruns. Hier heben wir drei wichtige Möglichkeiten hervor, wie Tanium-Module, einschließlich Trace und Detect, verwendet werden können, um das Vorhandensein dieses relativ unbekannten Persistenzmechanismus schnell zu bestimmen.
SamSam-Ransomware: Wie Tanium helfen kann
Während wir mit unseren Kunden zusammenarbeiten, um ihre Organisationen vor den neuesten Varianten der SamSam-Ransomware zu schützen, haben wir mehr darüber erfahren, wie sie funktioniert. Wir teilen diese Ergebnisse hier mit, zusammen mit Anleitungen dazu, wie unser Threat Response-Modul es Bedrohungsjägern ermöglicht, diese Bedrohung schnell zu erkennen und darauf zu reagieren.
Tanium spielt eine Schlüsselrolle im Verizon-Risikobericht
Die Tanium-Plattform wird als Teil eines neuen Serviceangebots von Verizon verwendet. Der Verizon-Risikobericht stellt Kunden wichtige Daten über ihre interne Infrastruktur zur Verfügung, damit sie ihre Risikolage quantifizieren, verstehen und verbessern können.
2018 Endpoint-Security-Umfrage: Was InfoSec-Experten nachts wachhält
Wir haben 270 IT-Sicherheitsexperten befragt, um ihre dringendsten Bedenken in Bezug auf die Reaktion auf Vorfälle, die Untersuchung und die Behebung von Endpunkten aufzudecken. Hier sehen Sie, was wir gelernt haben.
Cyber-Verteidiger der Marine gewinnen mit Tanium beispiellose Kontrolle über ihr Netzwerk
Erfahren Sie, wie Cyber-Verteidiger der U.S. Navy Tanium nutzen, um die Geschwindigkeit und Visibilität zu erhalten, die für die Sicherung ihres Netzwerks erforderlich sind.
Meltdown und Spectre – Mikroprozessor-Schwachstellen: Wie Tanium helfen kann
Technische Account Manager von Tanium arbeiten eng mit unseren Kunden zusammen, um die Schwachstellen des Meltdown- und Spectre-Mikroprozessors zu beheben. Hier sind einige der Möglichkeiten, wie wir begonnen haben, bei Visibilität, Patching, Leistungsüberwachung sowie Erkennung und Reaktion zu helfen.
EDR im Fokus: Ein proaktiver Ansatz für Cyber Hunting
Dies ist die zweite Rate in unserer dreiteiligen EDR Matters-Blogreihe. In dieser Serie teilt Chris Hallenbeck, Direktor des Endpunkterkennungs- und Reaktionsteams von Tanium, seine persönlichen Ansichten darüber, wie Unternehmen sich proaktiv und nicht rein reaktiv positionieren können, wenn es um das Scoping, die Jagd und die Analyse von Vorfällen geht.
Cybersicherheit und IT-Betrieb: 3 Kräfte, die 2018 prägen
Während wir die wichtigsten Entwicklungen im Bereich Cybersicherheit und IT-Betrieb von 2017 in Betracht ziehen, haben wir drei wichtige Kräfte identifiziert, von denen wir glauben, dass sie in den kommenden Jahren Unternehmen im öffentlichen und privaten Sektor beeinflussen werden. Und wir stellen Aktionspunkte bereit, die Sie in Ihren eigenen Organisationen ergreifen können, um diese Kräfte im Jahr 2018 anzugehen.
EDR im Fokus: So reduzieren Sie die Zeit bis zur Erkennung
Dies ist der erste in unserer dreiteiligen EDR Matters-Blogreihe. In dieser Serie teilen Tyler Oliver, Tanium Director of Endpoint Detection and Response in EMEA und Ben Crocker, Senior Director EMEA Technical Account Management, ihre persönlichen Ansichten darüber, wie Organisationen den Zeit- und Ressourcenbedarf in den Bereichen Erkennung, Untersuchung und Behebung von Sicherheitsvorfällen unabhängig von der Größenordnung reduzieren können.
EPP oder EDR? Warum Sie beides in Ihrem Cybersicherheitsportfolio benötigen
EDR-Tools – wie die forensischen Analyseprodukte, denen sie vorausgingen – passen sich an viele Anwendungsfälle an, bei denen EPP unterschritten wird. Eine effektive Endpunktsicherheitsstrategie umfasst jedoch eigenständige EDR und EPP, sodass Sie auf die breite Palette von Vorfällen reagieren können, die in jeder Unternehmensumgebung üblich sind.
CONVERGE17: Drei Erkenntnisse vom Tag 2
Wir haben die neuesten Informationen zur globalen Sicherheitsverletzungslandschaft gehört und unter vielen anderen Themen über die Herausforderungen gesprochen, die durch staatlich gesponsertes Hacking verbunden sind. Im Laufe des Tages haben wir drei Schlüsselthemen gesehen.
CONVERGE17: Drei Erkenntnisse vom ersten Tag
Wir haben die neuesten Tanium-Produkte kennengelernt und gedankenanregende Ansichten zu allem gehört, von künstlicher Intelligenz bis hin zu Quantencomputern. Im Laufe des Tages haben wir drei Hauptthemen gesehen.
Einführung von Tanium Asset
Tanium Asset wird heute auf der Tanium CONVERGE17 angekündigt und bietet IT-Operations und Asset-Managern ein aktuelles Bild ihrer Endpunkte und der Software, die sich auf ihnen befindet, sodass sie immer einen genauen Überblick darüber haben, was sich in ihrer Umgebung befindet. Die erste Beobachtung, die viele Kunden nach der Bereitstellung von Tanium machen, ist, wie einfach es ist, vollständige Transparenz in ihrer Endpunktumgebung zu erhalten.
CONVERGE17: Die Kraft in Ihnen entfesseln
Unsere jährliche CONVERGE-Benutzerkonferenz ist Ihr Ort, um Ideen auszutauschen, von Ihren Kollegen zu lernen, eng mit uns zusammenzuarbeiten, um die Richtung unseres Produkts zu gestalten und Ihr Unternehmen stärker denn je zu machen. Hier sehen Sie, was wir für Sie bei CONVERGE17 vorrätig haben.
Prioritäten der staatlichen CIOs 2017: Warum Transparenz und Kontrolle entscheidend sind
Landesregierungen suchen eindeutig nach Möglichkeiten, ihre Bürger effizienter zu bedienen und gleichzeitig ihre Daten und die Dienste, auf die sie sich verlassen, sicher zu halten. Die vollständige Visibilität und Kontrolle über jedes Asset in ihrem Netzwerk ist für staatliche CIOs von grundlegender Bedeutung, um diese Ziele zu erreichen.
Windows-10-Migration: Verborgenen ROI aufdecken
In der letzten unserer dreiteiligen Serie zur Windows 10 -Migration untersucht Egon Rinderer, Senior Director of Technical Account Management bei Tanium, die vielen Möglichkeiten, ROI durch die Verwendung von Tanium in Ihrer Windows 10 -Migration zu erzielen. ROI ist normalerweise nicht das Erste, was Ihnen während einer Betriebssystemmigration einfällt.
Windows-10-Migration: So entlasten Sie Ihre Ressourcen
In der zweiten unserer dreiteiligen Serie zur Migration von Windows 10 untersucht Egon Rinderer, Senior Director of Technical Account Management bei Tanium, die Migrationsausführung und die Phasen nach der Migration des Prozesses. In jeder dieser Phasen zeigen wir Wege auf, um die Belastung Ihrer Ressourcen – personell und technisch – zu verringern, um eine erfolgreiche Migration zu erreichen.
Windows 10 Migration: So reduzieren Sie den Zeit- und Arbeitsaufwand
In der ersten unserer dreiteiligen Serie zur Windows 10 -Migration untersucht Egon Rinderer, Senior Director of Technical Account Management bei Tanium, warum sich der Wechsel zum neuesten Microsoft-Betriebssystem so stark von allen unterscheidet, die zuvor schon einmal aufgetreten sind. Er teilt die Anforderungen an Mitarbeiter, Prozesse und Technologie auf und bietet Anleitung, wie Sie wichtige Aspekte Ihrer Reise vor und nach der Migration beschleunigen können.
Wie Tanium-Kunden die Risiken aktueller Ransomware-Angriffe gemindert haben
Tanium wurde in einigen der größten Netzwerke der Welt verwendet, um die Risiken mehrerer neuer Schwachstellen zu mindern, darunter WannaCry, Intel AMT und den HP Audio Driver Keylogger. Für jede Schwachstelle boten wir den Kunden die Möglichkeit, die beste Minderungsstrategie für ihr Unternehmen zu bestimmen.
Windows 10 Migration: Lassen Sie sich nicht von der Komplexität aufhalten
Dushyanth Nataraj, Director of Product Marketing bei Tanium, untersucht, warum sich die Umstellung auf das neueste Microsoft-Betriebssystem so stark von allen unterscheidet, die zuvor schon einmal aufgetreten sind. Er teilt die Anforderungen an Mitarbeiter, Prozesse und Technologie auf und bietet Anleitung, wie Sie wichtige Aspekte Ihrer Reise vor und nach der Migration beschleunigen können.
Tanium erhält ein überwältigendes Vertrauensvotum von der Investorengemeinschaft
Eine Aktienrunde, die von TPG Growth und anderen bestehenden Investoren geleitet wird, bringt zusätzliche 100 Millionen US-Dollar für das Unternehmen auf. Diese letzte Runde ist ein Beweis für die Stärke des Angebots von Tanium als wesentliche Plattform, die Unternehmen dabei unterstützt, kritische Herausforderungen im Bereich Cybersicherheit und IT-Betrieb zu lösen.
Staatliche Behörden bei der Reaktion auf Cybersicherheitsvorfälle unterstützen
Wenn es um Cybersicherheitsvorfälle geht, tragen Staaten eine große Last. Sie sind für den Schutz unzähliger Ressourcen verantwortlich, die wichtige Dienstleistungen für die Bürger bereitstellen – von Transport und Straßen über Schulsysteme und Medicaid-Systeme bis hin zum Energienetz und der Wahlinfrastruktur.
WannaCry-Angriff: Wie uns die Angst vor Veränderungen hierher gebracht hat
Als Chief Security Architect von Tanium hat Ryan Kazanciyan im Zuge des WannaCry-Ransomware-Angriffs die internen Reaktionsprozesse in Dutzenden von Unternehmen auf der ganzen Welt erlebt. Seine größte Erkenntnis? Institutioneller Widerstand gegen Veränderungen – nicht einfache Vernachlässigung – ist einer der größten Gründe, warum so viele Unternehmen verwundbar blieben.
Diesmal ist es persönlich: WannaCry und die Psychologie der Cyber-Verantwortungslücke
Während die Geschwindigkeit, mit der WannaCry Ransomware verbreitet, nicht neu ist, wirft sie neue Probleme der Verantwortlichkeit auf – insbesondere die persönliche Verantwortlichkeit dafür, wie wir uns vor Cyberangriffen schützen sollten und, was noch wichtiger ist, sowohl Regierungen als auch Anbieter für die Entwicklung sicherer Technologien zur Rechenschaft ziehen. Um die nächste WannaCry-Epidemie einzudämmen, benötigen wir den gleichen kombinierten Aufwand, den es erforderte, Autos zu schützen – von Sicherheitsgurten und Airbags bis hin zu Kontrollmotorleuchten und Backup-Kameras –, die auf die Cybersicherheit angewendet werden, damit jeder seinen Teil zum Schutz vor zukünftigen Cyberangriffen versteht.
„WannaCry" / „Wcry" Ransomware-Ausbruch: Wie Tanium helfen kann
Bei den ersten Anzeichen dafür, was ein globaler Ransomware-Angriff auf werden sollte 12. Mai, ist das Endpunkterkennungs- und Reaktionsteam (EDR) bei Tanium in Aktion getreten, um unseren Kunden zu helfen. Hier bieten wir Anleitungen zur Verwendung von Tanium, um die Probleme schnell zu entdecken und zu mindern.
Wie wir die mittlere Reaktionszeit verfolgen
Dies ist der letzte in unserer vierteiligen Blog-Serie, die veranschaulicht, wie wir kritische Metriken verfolgen. In dieser Rate erörtert Tanium SecOps Engineer Greg Pothier, wie wir auf Vorfälle reagieren, bietet Richtlinien zur mittleren Reaktionszeit und erklärt, warum schnelle Reaktionszeiten für jedes Unternehmen entscheidend sind.
Aktualisierungen des NIST-Cybersicherheitsrahmens betonen Lieferkette und Kennzahlen
Das überarbeitete NIST Cybersecurity Framework enthält zwei wichtige Änderungen: erweiterte Details zum Risikomanagement der Cyber-Lieferkette und einen neuen Abschnitt zu Cybersicherheitsmetriken und -messungen. Tanium CSO David Damato erklärt, warum diese Updates für Unternehmen wichtig sind und wo wir Raum für weitere Verbesserungen sehen.
Warum die IT bei der Sicherheitshygiene versagt: Umfrage
IT-Führungskräfte haben ein Problem mit der Wahrnehmung gegenüber der Realität, wenn es darum geht, zu verstehen, was mit ihren Endpunkten passiert, besagt eine kürzlich von Tanium in Auftrag gegebene Umfrage von Frost und Sullivan. Hier erfahren Sie, was wir über Sicherheitshygienepraktiken herausgefunden haben und was Sie dagegen tun können.
Die drei Phasen der Sicherheitshygiene: Framework
In der zweiten Folge unserer dreiteiligen Serie untersucht Tanium CSO David Damato, wie risikobasierte Frameworks verwendet werden können, um ein ausgereiftes und nachhaltiges Cybersicherheitsprogramm aufzubauen. Beim Aufbau eines Cybersicherheitsprogramms konzentrieren sich viele Organisationen nur auf Prävention.
Interne Suche nach den besten Bedrohungsdaten
Organisationen können es sich nicht leisten, vollständig von einem Sicherungsseil aus Datenfeeds in einer Größe abhängig zu bleiben, um Angriffe zu erkennen. Taniums Chief Security Architect Ryan Kazanciyan bietet Anleitungen, wie Sie die besten Bedrohungsdaten finden, um die einzigartigen Bedürfnisse Ihres Unternehmens zu erfüllen.
Die drei Phasen der Sicherheitshygiene: Bewertung
In der ersten Ausgabe unserer dreiteiligen Serie untersucht Tanium CSO David Damato, warum eine gute Sicherheitshygiene so wichtig ist, und beschreibt die erste Phase, um Ihre IT-Organisation in Ordnung zu bringen. Haben Sie sich einer schlechten Sicherheitshygiene schuldig gemacht? Wenn ja, nehmen Sie sich das Herz.
Wie wir die mittlere Zeit bis zur Patch-Einspielung verfolgen
Dies ist das dritte unserer vierteiligen Blog-Serie, die untersucht, wie wir die Tanium-Plattform in unserer eigenen Organisation verwenden. In dieser Rate erläutert SecOps-Ingenieur Greg Pothier, wie Tanium und Splunk gemeinsam verwendet werden können, um Patch-Managementdaten bereitzustellen, auf die CSOs und andere Sicherheitsleiter tippen können, um das Risikopotenzial zu bewerten.
Wie wir kritische Compliance-Kennzahlen verfolgen
Dies ist Teil zwei unserer vierteiligen Blogreihe, in der wir untersuchen, wie wir die Tanium-Plattform in unserer eigenen Organisation verwenden. In Teil eins haben wir aufgezeigt, wie wir kritische Schwachstellen verfolgen.
Wo Compliance und Sicherheitshygiene aufeinandertreffen: Die PCI-TLS-Verschlüsselungsaktualisierung im Überblick
Wenn Sie Compliance als das Endspiel Ihrer allgemeinen Sicherheitshygienepraktiken betrachten, verpassen Sie wichtige Updates. Das bevorstehende PCI-TLS-Verschlüsselungsupgrade bietet uns einen erstklassigen Fall.
IT-Führungskräfte im öffentlichen Sektor erkennen den Bedarf an Schnelligkeit
Beamte des U.S. Cyber Command, der Air Force und des Department of Homeland Security finden Wege, die IT-Verteidigungen unseres Landes in kurzer Zeit zu stärken. So machen sie es.
Die 3 Sicherheitsherausforderungen bei der Digitalisierung des NHS
Hintergrund zum National Health Service. Letztes Jahr hat die britische Regierung ein ehrgeiziges Ziel festgelegt, den National Health Service (NHS) bis 2020 papierlos zu machen, ein Schritt, bei dem Hunderttausende von Patientenakten digitalisiert werden.
Fünf Cybersicherheitsvorhersagen für 2017
Der Aufruf von 2016 „erfinderisch“ im IT- und Cybersicherheitsbereich wäre eine Untertreibung. Von Mirai über Ransomware und NSA-Schattenmakler bis hin zu Yahoo! führte dieses Jahr neue Bedrohungen ein, die aus alten Herausforderungen entstanden sind.
Maker und Builder stärken
Ich kam 2012 als einer unserer ersten beiden technischen Account Manager (TAMs) zu Tanium. Wie so viele, die in der Technologie arbeiten, habe ich im Laufe der Jahre eine Reihe von IT-Hüten getragen – vom Helpdesk über Operations bis hin zur Sicherheit und Software.
CONVERGE 2016: Highlights unserer Auftaktkonferenz
Lassen Sie sich das nicht entgehen. Besuchen Sie uns am CONVERGE17. Oktober 16-19, 2017 in San Francisco. Und das ist eine Zusammenfassung von Tanium CONVERGE16, unserer ersten und ausverkauften Benutzerkonferenz.
Einführung von Tanium Trends
Unsere Kunden sagen mir häufig, wie effektiv Tanium bei der Verwaltung und Sicherung ihres Netzwerks ist. Als Chief of Design and User Experience ist es meine Aufgabe, sicherzustellen, dass alle Tanium-Benutzer aller Qualifikationsstufen diese Macht nutzen und verstehen können, und Möglichkeiten zur Verfolgung und Kommunikation des Zustands ihrer Umgebung an ihre Stakeholder bereitzustellen.
Großbritannien braucht Taten, keine Worte, um grundlegende Cyber-Hygiene zu fördern
Matt Hancock über Cybersicherheit. Der neu ernannte britische Minister für Digital Industries Matt Hancock hielt letzten Monat seine erste Rede über Cybersicherheit.
Was bedeutet Cybersicherheitsbewusstsein für Sie?
Bewusstsein als Grundlage. Bei Tanium ist Bewusstsein die Grundlage dessen, was wir tun: Das Bewusstsein für Ihr gesamtes Netzwerk und was darauf geschieht, ist der erste Schritt beim Aufbau einer IT-Sicherheitsstrategie, die für die heutige Bedrohungsumgebung geeignet ist.
Mangelhafte Cyber-Hygiene: Eine Fallstudie
Kein Mangel an Informationssicherheitstools. Mit mehr als 200 verschiedenen Produkten von 125 Anbietern zur Lösung der wichtigsten 20 Sicherheitskontrollen (Deep Breath) gibt es keinen Mangel an Informationssicherheitstools auf dem Markt.
Die wachsende Beliebtheit des NIST-Cybersicherheitsrahmens
Das NIST Cybersecurity Framework. Im Jahr 2014 erstellte das National Institute of Standards and Technology (NIST) des US-Handelsministeriums eine der wichtigsten Cybersicherheitsleitfäden namens NIST Cybersecurity Framework, einen gemeinsamen Nenner für Unternehmen aller Branchen, um Risiken besser zu bewerten und die Sicherheit und Belastbarkeit kritischer Infrastruktur zu verbessern.
Zusammenfassung des Podiumsgesprächs der U.S. Chamber of Commerce: Drei Schlüssel zu besserer Cybersicherheit
Die Welt der Cybersicherheit ist mit einem einzigartigen Problem konfrontiert. Einerseits wird die Cybersicherheit in unserem täglichen Leben immer präsenter.
Die Vielzahl von Datenpannen kann zu Untätigkeit führen
Cyber-Sicherheitsbedrohungen, denen britische Unternehmen ausgesetzt sind. Berichte erscheinen jeden Tag über die Cybersicherheitsbedrohung, mit der britische Unternehmen konfrontiert sind.
Seien Sie bereit: Der CONVERGE-Countdown beginnt
Seien Sie bereit. Was bedeutet dieser einfache Befehl für Sie? Bedenken? Vertrauen? Oder vielleicht erinnert es Sie an die laufende To-do-Liste, die Sie haben, aber nie zu beenden scheinen?
Fünf Wege, wie die Gesundheitsbranche ihre Cyber-Gesundheit durch Sicherheitshygiene verbessern kann
Die Gesundheitsbranche leidet unter erheblichen Sicherheitsverletzungen. Die Gesundheitsbranche hatte bemerkenswert schwierige Jahre, wenn es um Sicherheit geht.
Die 5 Fragen, die Sie für eine gute Sicherheitshygiene beantworten müssen
Fragen, die IT-Experten beantworten müssen. Wir alle wissen, dass IT-Experten zu häufig zwischen Bränden wechseln.
Bundesbehörden sollten den MEGABYTE Act nutzen, um ihre Cybersicherheit zu verbessern
Der MEGABYTE Act. Um Ihr Netzwerk zu schützen, müssen Sie Ihr Netzwerk kennen.
US-Wahlupdate: Cybersicherheits-Edition
Wahl-Hacking steht wieder im Rampenlicht. Diese Woche berichtete die Washington Post, dass die US-Nachrichten- und Strafverfolgungsbehörden eine potenzielle verdeckte russische Operation untersuchen, um die Wahlen im November zu stören.
Einführung von Tanium Comply
Ankündigung von Tanium Comply. Heute stellen wir das neueste Tanium-Produktmodul Tanium Comply™ vor.
Ist normaler Geschäftsbetrieb in der Cloud möglich?
Ich habe das Privileg, in meiner Karriere an zwei massiven IT-Transformationen teilgenommen zu haben. Bei VMware arbeitete ich mit Unternehmen zusammen, als sie eine einmalige Transformation in virtuelle Maschinen und dann in die private Cloud begannen.
Cyber Grand Challenge: Die einfachen Dinge automatisieren
Cyber Grand Challenge (CGC) von Darpa. Diese Woche veranstaltete Las Vegas das erste All-Machine-Hacking-Turnier der Welt.
Zusammenarbeit mit Accenture, Palo Alto Networks und Splunk auf einer neuen Cyber Defense-Plattform
Heute freuen wir uns, bekannt geben zu können, dass Tanium mit Accenture, Splunk und Palo Alto Networks zusammenarbeitet, um die Accenture Cyber Defense Platform (ACDP) zu betreiben, eine neue Plattform zum Schutz vor Sicherheitsverletzungen, die es Unternehmen ermöglicht, ihren gesamten Cybersicherheitslebenszyklus mit einer integrierten Lösung effizient zu steuern. Die Plattform integriert die Funktionen von Splunk, Palo Alto Networks und Tanium, um die Sicherheit und Visibilität auf jedem Endpunkt zu verbessern – unabhängig von der Größe des Netzwerks – und gibt Sicherheitsteams die Möglichkeit, Angriffe innerhalb von Sekunden zu identifizieren, zu verhindern, zu schützen, zu erkennen und darauf zu reagieren.
E-Mails stehlen – auf wie viele Arten?
Der kürzlich veröffentlichte Hack des demokratischen nationalen Komitees hat eine unglaublich häufige Form des Datendiebstahls wieder ins Rampenlicht gerückt: Angriffe, die auf E-Mails abzielen. Die Knie-Ruck-Reaktion auf solche Verstöße befürwortet oft Kontrollen wie Nachrichtenverschlüsselung und Zwei-Faktor-Authentifizierung.
Mr. Robot: Die Bedeutung, es richtig zu machen
Fragen und Antworten mit Andre McGregor und Ryan Kazanciyan, dem Tanium Duo, das hinter den Kulissen auf der Hit Show des USA Network arbeitet. Herr Robot, der von der Kritik gefeierte Cyberthriller von USA Network, bietet Zuschauern einen Einblick in die dunkle fiktive Welt eines Vigilante-Hackers, der die Welt retten soll.
Zeit für ein Upgrade der Bundes-IT: Verabschiedung des ITMF
Bundesregierungsfinanzierung für IT. Stellen Sie sich vor, Sie führen Ihr Unternehmen auf Computersystemen vom 1980s oder 90s aus.
Mit Bedeutung kommt Verantwortung
Tanium als eines der 25 wichtigsten privaten Unternehmen. Fortune Magazine hat Tanium kürzlich zu einem der 25 wichtigsten privaten Unternehmen von 2016 ernannt und die einflussreichsten privaten Unternehmen für ihre „großartigen Einnahmen oder Vermögenswerte, ihre soziale Währung, ihre tiefe Verbindung zu unserem täglichen Leben und ihre störenden Auswirkungen“ anerkannt.
Integration von Tanium und SCCM: Client Health
In meiner Rolle bei Tanium bin ich häufig mit komplexen IT-Umgebungen konfrontiert. Jede Client-Situation ist wirklich einzigartig; eines der erstaunlichen Dinge an Tanium ist jedoch, wie gut es sich anpasst und tatsächlich in chaotischen Unternehmensnetzwerken gedeiht.
Einführung der PwC Threat Intelligence Stream Integration
Die neue PwC Threat Intelligence Stream-Integration. Eine der Kernaufgaben von Tanium ist es, umständliche manuelle Prozesse in automatisierte Aufgaben umzuwandeln, die IT-Sicherheitsteams mehr Zeit, bessere Daten und weniger Verschwendung ermöglichen.
Risikobereitschaft definieren: Cyber-Risiko und unser Hunger nach Führung
„Sie müssen nicht eines der jüngsten, hochkarätigen Unternehmensopfer eines Cyberangriffs sein, um zu erkennen, dass Cyber eine klare und bestehende Gefahr ist.“ So begann Will Brandon, Chief Information Security Officer der Bank of England, in seiner Rede zur kürzlichen City Week-Konferenz.
Führender DHS-Beamter spricht über die Notwendigkeit, die Kontrolle über Ihr Netzwerk in Sekunden statt in Tagen zu erlangen
Bedrohungsumgebung, mit der Unternehmen konfrontiert sind. Hier bei Tanium sprechen wir mit vielen Menschen in Washington – von unseren Klienten und potenziellen Klienten bis hin zu politischen Entscheidungsträgern, die neue Bedrohungen verstehen und wie sie gestoppt werden können.
Der Staat muss mutig handeln, wenn er Unternehmen bei der Bewältigung von Cyber-Bedrohungen unterstützen will
Ein Gespräch über steigende Cybersicherheitsbedrohungen. Im Vereinigten Königreich findet ein Gespräch über die Verantwortung von Unternehmen gegenüber ihren Kunden angesichts steigender Cybersicherheitsbedrohungen statt.
Unsere Design-Reise
Als ich mich als Chief of Design and User Experience anmeldete, wurde ich von der Philosophie der kundenorientierten Innovation von Tanium angezogen, da sie ganzheitlich mit den Prinzipien des benutzerzentrierten Designs übereinstimmt. Ich liebe es, in Branchen zu arbeiten, die sich früh auf der Designkurve befinden.
Zurück zu den Grundlagen zur Verhinderung von Ransomware-Angriffen
Ransomware-Angriffe täglich. Ransomware-Angriffe sind jetzt tägliche Nachrichten, da neue Malware-Familien mit nahezu der gleichen Häufigkeit entstehen und Unternehmen zunehmend zum Ziel werden.
Zurück zu den Grundlagen: Erkennen bösartiger Windows-Dienste mit Tanium
Ein wesentlicher Teil des „Kennens Ihres Netzwerks“ ist die Verfolgung von Endpunktpersistenzmechanismen – die Vielzahl von Möglichkeiten, wie ein Betriebssystem Code automatisch laden und ausführen kann. Seit über einem Jahrzehnt gehören Hintergrunddienste zu den am häufigsten genutzten Persistenzstandorten in Windows.
Cyber-Kompetenz und der Vorstand
Die Verantwortlichkeitslücke. Tanium hat sich mit NASDAQ zusammengetan, um die Lücke zwischen dem mutmaßlichen und tatsächlichen Verständnis der eigenen Cybersicherheitsschwachstelle von Unternehmensleitern zu erkennen.
Es ist Zeit, den Endpoint-„Tool-Wildwuchs" ernsthaft zu bekämpfen
Endpunkt „Tool-Bloat“ erklären. Haben Sie es geschafft, eine Reihe von Sicherheitstools in Ihrer Organisation zu erwerben, die ungenutzt sind? Es ist ein häufiges Problem und es ist eines, das wir viel im Bereich der Endpunktsicherheit sehen.
Lassen Sie sich nicht entführen! Suchen nach DLL-Ladeauftragsangriffen mit Tanium
Erklärung der DLL-Hijacking. DLL Hijacking, allgemein als Load Order oder Search Order Hijacking bezeichnet, ist eine gut dokumentierte Malware-Persistenztechnik, die weiterhin Erkennung ausschließt und eine erhebliche Herausforderung für die Ermittler darstellt.
Was kommt als Nächstes in der Endpoint-Sicherheit: Ankündigung von Tanium Protect™
Vor einem Jahrzehnt oder mehr war die Wahl für die Zuweisung wertvoller Informationssicherheitsdollars einfach. Die Realität von heute ist viel komplexer.
Bewertung des Wesentlichen in einer EDR-Lösung
Wenn man auf 2015 zurückblickt, ist es schwer zu bestreiten, dass die Sicherheitsbranche mit Endpoint Detection and Response (EDR)-Produkten überflutet wurde. Gehen Sie auf jeder Konferenz durch den Sponsor oder probieren Sie die Whitepaper und Marketing-Pitches von jeder Anbieterwebsite, und Sie werden die gleichen Behauptungen wiederholt sehen: „Verhindern, Erkennen und Antworten“ in „Unternehmensskala“ in „Echtzeit“.
Podcast a16z : Die Grundlagen der Sicherheit und die Geschichte des Wachstums von Tanium
Beim Kapitalgipfel im September a16z trafen sich Ben Horowitz von Andreessen Horowitz und Orion Hindawi von Tanium, um „Die Grundlagen der Sicherheit und die Geschichte des Tanium-Wachstums“ zu diskutieren, die diese Woche auf dem Podcast a16z vorgestellt wurden.
So beheben Sie die OpenSSH-Schwachstelle schnell
Letzte Woche veröffentlichte Qualys einen Sicherheitshinweis, der Schwachstellen (CVE-2016–0777 und 0778) in den OpenSSH-Client-Versionen 5,4 bis 7,1 aufdeckte. Wenn diese Schwachstellen ausgenutzt werden, können sie zum Diebstahl von privatem Schlüsselmaterial führen.
Risikominimierung bei Fusionen und Übernahmen
Eine Checkliste zur Erstellung unternehmensübergreifender Visibilität aller Systeme. Fusionen und Akquisitionen unter den größten Unternehmen der Welt sind seit 2014 auf dem Aufschwung, wobei Dow und DuPont letzte Woche Schlagzeilen als neueste Blockbuster-Fusion machten, nach Namen wie Starwood und Marriott und AT&T und DirecTV.
So kommen Sie dem Kern von Zertifikatssicherheitsrisiken auf den Grund
Dells Zertifizierungsstelle (CA). Nachrichten haben kürzlich über den Versand eines selbstsignierten Root Certificate Authority (CA)-Zertifikats und seines privaten Schlüssels auf einer Vielzahl von Windows-basierten Systemen durch Dell berichtet.
Jetzt ist die Zeit, die Cybersicherheit des Bundes zu reformieren
Wie Regierungen einen Schritt voraus bleiben und sich von Cyberangriffen erholen können. Diese Woche wird Bundes-CIO Tony Scott voraussichtlich einen öffentlichen Bericht über Ideen veröffentlichen, die von Industrie, Regierung und Hochschule an den American Council for Technology and Industry Advisory Council (ACT-IAC), eine öffentlich-private Partnerschaft, eingereicht wurden, um zu erfahren, wie Agenturen Cyberangriffen einen Schritt voraus bleiben und sich von diesen erholen können.
Wichtigste Erkenntnisse des Cybersicherheitspanels: Was Vorstandsmitglieder wissen müssen
Was ist ein Cybersicherheitsrisiko? Tanium CFO & COO Eric Brown hat kürzlich an einem von Nasdaq moderierten Panel mit dem Namen Cyber Security: What Board Members Need to Know teilgenommen, zusammen mit Moderator T.K. Kerstetter, CEO & Talk Show Host, Boardroom Resources LLC und Panelisten, Yafit Cohn, Associate bei Simpson Thatcher & Bartlett, A.J. Kess, Partner bei Simpson Thatcher & Bartlett und Martin Liutermoza, AVP of Information Security Engineering bei Nasdaq.
Im Gespräch: Nasdaqs Brad Peterson und Taniums Orion Hindawi über die sechs Fragen, die jeder Vorstand seiner InfoSec-Führung stellen muss
Wenn es zu einer massiven Datenschutzverletzung kommt, kann der Status Quo eines Unternehmens – und vielleicht seine Existenz – innerhalb von Sekunden verschwunden sein. Tanium-Mitbegründer und CTO Orion Hindawi und Brad Peterson, Executive Vice President und Chief Information Officer für Nasdaq, verstehen besser als die meisten anderen, dass unzählige Unternehmen an der Schwelle einer vermeidbaren Katastrophe stehen.
Tanium Incident Response Updates: WMI, geplante Aufgaben und erweiterte Dateisuche
Am Freitag, 30. Oktoberveröffentlichte Tanium eine aktualisierte Version unseres Incident Response-Moduls. Ich freue mich über mehrere der neuen Funktionen, die durch diese Punktaktualisierung eingeführt werden, einschließlich der Möglichkeit, böswillige WMI-Ereignisverbraucher zu finden, eine umfassende Analyse geplanter Aufgaben durchzuführen und innerhalb von Sekunden nach Dateien zu suchen, die sich im Ruhezustand befinden.
Die Argumente für die Überwachung des Cyberrisikos des Vorstands
Enterprise Risk Management Model (ERM). Als Vorsitzender des Prüfungsausschusses für ein börsennotiertes Unternehmen bewerte ich kontinuierlich das ERP-Modell (Enterprise Risk Management), um mehrere Risikokomponenten für das Unternehmen zu überwachen.
Gemeinschaften dabei helfen, während der Verbindung geschützt zu bleiben
Schutz der Daten von Bürgern. Smart Government ist wirklich der Name des Spiels, wenn es um Cybersicherheit geht.
Der globale Stand der Informationssicherheit
Als Senior Associate habe ich eng mit Kunden bei PwC zusammengearbeitet, um Informationen für ihre jährliche Global State of Information Security Survey (GSISS) zu sammeln. Ein Jahrzehnt später war ich erfreut, eine Kopie von PwC, einem der Partner von Tanium, zu erhalten.
Verbesserung der Bundes-Cybersicherheit ist eine gemeinsame Verantwortung
Heute beginnt der National Cyber Security Awareness Month und der fünfte Jahrestag des Stop.Think.Connect-Kampagne, die Initiative der Bundesregierung, Amerikaner darüber aufzuklären, wie sie online sicherer sein können. Um die Schwerkraft unserer aktuellen Cyber-Sicherheitslandschaft zu demonstrieren, fragen Sie einfach herum.

