AKTUALISIERUNG: Dieser Beitrag, der ursprünglich auf 3. Mai 2024 veröffentlicht wurde, wurde überarbeitet, um die erweiterte Berichterstattung zu Sicherheitsrisiken im Zusammenhang mit Active Directory, aktualisierte Best Practices auf der Grundlage aktueller Bedrohungsinformationen sowie neue Leitlinien zur Nutzung von Tanium für Transparenz und Kontrolle in Active Directory widerzuspiegeln.
Bei der Active Directory-Sicherheit geht es darum, das zentrale Identitätssystem Ihres Unternehmens durch eine intelligente Konfiguration und ständige Überwachung vor Cyberbedrohungen zu schützen.
Diese Bedeutung hängt unmittelbar davon ab, wie weit verbreitet Active Directory ist. Ein Grund für die große Beliebtheit von Active Directory ist dessen Skalierbarkeit. Damit können Unternehmen Zugriffskontrollen verwalten und Sicherheitsrichtlinien in Umgebungen durchsetzen, die von Zehntausenden von Benutzern bis hin zu einem einzelnen Remote-Gerät reichen. Aufgrund seiner zentralen Rolle bei der Authentifizierung und Autorisierung ist es zudem zu einem bevorzugten Ziel für Angreifer geworden.
In diesem Blogbeitrag wird erläutert, warum die Absicherung von Active Directory so entscheidend ist, wie Angreifer es üblicherweise ausnutzen und was Sie tun können, um sich vor Sicherheitsverletzungen zu schützen. Sie erfahren mehr über die Fehler, die zu Schwachstellen im Active Directory führen, über die sich ständig verändernde Bedrohungslage sowie über die grundlegenden bewährten Verfahren, die erforderlich sind, um Ihre Umgebung abzusichern und gleichzeitig die Produktivität und Agilität Ihres Unternehmens zu gewährleisten.
Wir werden zudem untersuchen, wie moderne Technologien, darunter KI und autonome Lösungen, IT- und Sicherheitsteams dabei unterstützen, die Transparenz zu verbessern, die Behebung von Problemen zu optimieren und in immer komplexer werdenden Umgebungen die Kontrolle zu behalten.
Active Directory – Architektur und Sicherheit: Was Sie wissen müssen
Um die Anforderungen an die AD-Sicherheit besser zu verstehen, ist es hilfreich, deren Struktur zu kennen. Active Directory nutzt das Konzept von Domänen, Gesamtstrukturen und Baumstrukturen, um Zugriffskontrollen zu organisieren und die Verwaltung von Benutzer- und Gerätekontos zu optimieren:
- Eine Domänen ist eine Unterstruktur innerhalb einer Active-Directory-Umgebung, in der Objekte eines Netzwerks wie Benutzer, Computer und Gruppen in einer gemeinsamen Authentifizierungsdatenbank gespeichert sind. Domänen stützen sich auf spezielle Server, sogenannte Domänencontroller (DCs), die die Speicherung und Verwaltung von Objektinformationen sowie von Benutzerauthentifizierungsanfragen an einem Ort bündeln. Sicherheitsgruppen, Organisationseinheiten (OUs) und Gruppenrichtlinienobjekte (GPOs) sind Standardmethoden, die auf Domänenebene zur Optimierung administrativer Aufgaben eingesetzt werden.
- Eine Baumstruktur ist eine strukturierte, mehrstufige Anordnung einer oder mehrerer Domänen innerhalb von Active Directory. In einem Unternehmensnetzwerk können zahlreiche Benutzer und einzelne Baumstrukturen aus mehreren Domänen oder Unterdomänen bestehen, die alle von einer Stammdomäne ausgehen. Die Stammdomäne in Active Directory bildet die „Wurzel“ der Baumstruktur und legt die Standard-Namenskonventionen für die gesamte Gesamtstruktur fest.
- Eine Wald ist eine Sammlung aus einem oder mehreren Domänenbäumen, die sich Schemata, Konfigurationen und globale Kataloge teilen, was eine zentralisierte Verwaltung mehrerer Domänen ermöglicht. Jeder Wald fungiert zudem als Sicherheitsgrenze, und Domänenvertrauensbeziehungen müssen sorgfältig konfiguriert werden, um unbeabsichtigten Zugriff zwischen den Wäldern zu vermeiden. Das bedeutet, dass, damit Objekte in getrennten Active Directory-Wäldern miteinander interagieren können, von den für die jeweiligen Wälder zuständigen Administratoren eine Vertrauensbeziehung eingerichtet werden muss. Ohne dieses Vertrauen ist eine Interaktion zwischen den Objekten über verschiedene Forests hinweg nicht möglich.
Hier finden Sie eine kurze Übersicht darüber, wie diese Komponenten funktionieren und warum sie für die Sicherheit von Bedeutung sind:
| AD-Komponente | Beschreibung | Wesentliche Auswirkungen auf die Sicherheit |
|---|---|---|
| Domäne | Unterstruktur zur Unterbringung von Benutzern, Computern und Gruppen | Zentralisierte Authentifizierung und Durchsetzung von Richtlinien |
| Baum | Hierarchische Anordnung von Domänen | Übernimmt die Namensgebung und das Vertrauensverhältnis von der Stammdomäne |
| Wald | Sammlung von Domänenbäumen mit gemeinsamem Schema | Dient als Sicherheitsgrenze, die Vertrauensbeziehungen voraussetzt |
Anhand dieser Übersicht über die AD-Struktur können Sie erkennen, wie die Verwaltung von Active Directory zu einer ziemlichen Herausforderung werden und zunehmend komplexer werden kann. Unternehmen müssen Active Directory verwalten und warten, um sicherzustellen, dass die richtigen Benutzer, Endgeräte und Dienste über die entsprechenden Zugriffsrechte verfügen, denn schon eine einzige Fehlkonfiguration reicht aus, um Angreifern die Schlüssel zu Ihrem IT-Reich zu übergeben.
Gerade diese Komplexität – und die Gefahr von Fehlern – macht Active Directory zu einem besonders attraktiven Angriffsziel.
Warum ist die Absicherung von Active Directory wichtig?
Active Directory bildet das Rückgrat der Identitätsverwaltung in Unternehmen. Es authentifiziert Benutzer, erteilt Zugriffsberechtigungen und regelt Zugriffsrechte für nahezu jeden Endpunkt, jede Anwendung und jeden Dienst in Ihrer Umgebung. Diese zentrale Rolle macht das System unverzichtbar und für Angreifer gefährlich attraktiv, unabhängig von deren letztendlichem Ziel – sei es ein massiver Datenverlust, der Einsatz von Ransomware, der Diebstahl geistigen Eigentums oder andere Formen böswilliger Handlungen, die darauf abzielen, den Geschäftsbetrieb zu stören.
Active Directory wird häufig als „Schlüssel zum IT-Reich“ bezeichnet, da es als zentraler Speicherort für Anmeldedaten dient und die Zugriffskontrolle für nahezu jeden Endpunkt, jede Anwendung und jeden Dienst innerhalb eines Unternehmens verwaltet.
Aus diesem Grund ist das Active Directory häufig das erste Angriffsziel bei raffinierten Angriffen. Darin sind die Anmeldedaten der Benutzer, die Zugriffspfade und die Kontrollmechanismen gespeichert, die Angreifer benötigen, um sich lateral zu bewegen, Berechtigungen zu erweitern und Systeme zu übernehmen.
Zwar optimiert AD den IT-Betrieb und vereinfacht die Benutzerverwaltung, doch aufgrund seiner Leistungsfähigkeit stellt es zugleich einen Single Point of Failure dar. Eine Sicherheitslücke an dieser Stelle betrifft nicht nur ein einzelnes System – sie kann zu weitreichenden Systemstörungen im gesamten Unternehmen führen.
Warum Angreifer es auf Active Directory abgesehen haben
- Es speichert Anmeldedaten zentral
- Es regelt den Zugriff auf kritische Systeme, Dienste, Endgeräte von „
“ und Daten - Es ist häufig falsch konfiguriert und wird nicht ausreichend überwacht
Und diese Gefahr ist keineswegs nur theoretischer Natur. Branchenberichte zeigen , dass ein erheblicher Prozentsatz der Unternehmen Angriffe erlebt hat, die gezielt auf Active Directory abzielten. Sobald ein System kompromittiert ist, können Angreifer Dienstkonten missbrauchen, Berechtigungen erweitern und Daten abziehen – oft, ohne dabei Alarme auszulösen.
Das Ergebnis? Betriebsunterbrechungen, Datenverluste, Reputationsschäden und rechtliche Konsequenzen.
Wie schützt man also etwas, das so mächtig und zugleich so verwundbar ist? Beginnen wir mit den gängigsten Methoden, mit denen Angreifer Active Directory ausnutzen – und mit den Fehlern, die ihnen dies erleichtern.
Was sind häufige Sicherheitsrisiken im Zusammenhang mit Active Directory?
Active-Directory-Umgebungen sind einer Reihe von Sicherheitsrisiken ausgesetzt, darunter Fehlkonfigurationen von „ “, Diebstahl von Anmeldedaten und die Ausweitung von Berechtigungen. Angreifer nutzen diese Schwachstellen häufig aus, um sich unbefugten Zugriff zu verschaffen und sich lateral durch Netzwerke zu bewegen.
Wie die NSA und die CISA feststellten, sind viele AD-bezogene Vorfälle auf mangelhafte Cyberhygiene-Praktiken zurückzuführen, die durch strengere grundlegende Maßnahmen hätten verhindert werden können.
Microsoft betont in einem aktuellen Bericht der „ “ mit dem Titel „“ die Notwendigkeit, diese potenziellen Schwachstellen zu beheben, und identifiziert dabei mehrere Schwachstellen mit erheblichen Auswirkungen, deren Behebung Unternehmen vorrangig angehen sollten, um ihre Active Directory- und Identitätsinfrastruktur zu stärken:
- Fehlender angemessener Schutz für lokale Verwaltungskonten
- Eine durchbrochene Sicherheitsbarriere zwischen der Verwaltung vor Ort und der Cloud-Verwaltung
- Nichteinhaltung des Prinzips der geringsten Berechtigungen
- Veraltete Authentifizierungsprotokolle
- Unsichere Active-Directory-Konfigurationen
Diese Liste verdeutlicht zudem, wie scheinbar unbedeutende oder veraltete Komponenten – wie beispielsweise veraltete Dienste und nicht mehr unterstützte Protokolle – unbemerkt in Unternehmensumgebungen fortbestehen und zu einfachen Angriffspunkten für Angreifer werden können. Beispielsweise können ältere Dienste wie der Druckspooler Sicherheitslücken verursachen, wenn sie nicht ordnungsgemäß gesichert oder deaktiviert werden. Ebenso sollten veraltete Protokolle wie SMBv1 deaktiviert werden, um die Anfälligkeit für bekannte Sicherheitslücken zu verringern.
Um Ihnen dabei zu helfen, schnell zu erkennen, wo in Ihrem Unternehmen möglicherweise Sicherheitslücken bestehen, finden Sie hier einen Überblick über einige der häufigsten Sicherheitsrisiken im Zusammenhang mit Active Directory:
| Risk | Beschreibung | Beispiel |
|---|---|---|
| Schwache/Standardpasswörter | Einfacher Einstiegspunkt für Angreifer | Standard-Anmeldedaten für Administratoren |
| Übermäßige Privilegien | Benutzer erhalten unnötige Zugriffsrechte | Domänenbenutzer, die Arbeitsstationen hinzufügen |
| Fehlerhaftes Patch-Management | Nicht gepatchte Systeme sind anfällig für Angriffe | Verzögerte Windows Server-Updates |
| Konflikte zwischen Richtlinien | Fragen der Domänen- und der lokalen Richtlinien | Überschriebene Sicherheitseinstellungen |
Im Folgenden werden wir jedes dieser Risiken genauer untersuchen, um Ihnen ein klares Bild davon zu vermitteln, wie sie sich auf die AD-Sicherheit auswirken – einschließlich der Frage, wie sie in der Praxis aussehen, wie Angreifer sie ausnutzen und warum sie von Bedeutung sind.
Die Verwendung schwacher und voreingestellter Passwörter
Die Verwendung eines schwachen Passworts für das Active-Directory-Administratorkonto oder ein anderes wichtiges Konto erleichtert Angreifern den Zugriff. Sobald sie sich Zugang verschafft haben, können sie versuchen, ihre Berechtigungen zu erweitern, neue Konten anzulegen, um sich weiteren Zugriff zu verschaffen, und sogar Berechtigungen zu ändern oder Konten zu löschen, um den Betrieb lahmzulegen, indem sie Mitarbeiter vom Zugriff auf geschäftskritische Dienste ausschließen.
Darüber hinaus kann die Verwendung von Standardpasswörtern Angreifern Zeit und Rätselraten ersparen und ihnen einen schnellen und wahrscheinlich unentdeckbaren Zugriff auf wertvolle Ressourcen ermöglichen. Da Active Directory mit von Microsoft festgelegten Standardkennwörtern vorkonfiguriert ist, sollten sich Administratoren die Zeit nehmen, die Standardkennwörter für Active Directory sowie für alle zugehörigen Anwendungen, Dienste und Geräte zu ändern.
Benutzerkonten mit falschen Berechtigungsstufen
Bitte beachten Sie, dass Benutzerkonten die Berechtigungen ihrer Gruppen übernehmen. Eine regelmäßige Überprüfung der Zugriffsrechte kann dazu beitragen, sicherzustellen, dass Active-Directory-Benutzern keine Rechte gewährt werden, die über das für ihre Aufgaben erforderliche Maß hinausgehen, nur weil sie einer bestimmten Gruppe angehören. Beispielsweise können Domänenbenutzerkonten standardmäßig Arbeitsstationen hinzufügen, was bedeutet, dass Angreifer, die im Besitz dieser kompromittierten Zugangsdaten sind, PCs hinzufügen können, um leichter Zugriff auf Ihre Umgebung zu erlangen.
Ein weiteres Beispiel für Angreifer, die AD-Konten ausnutzen, ist „Kerberoasting“, dessen Name sich von „Kerberos“ ableitet – einem Authentifizierungsprotokoll, das von Windows zur Authentifizierung von Diensten in nicht vertrauenswürdigen Netzwerken verwendet wird. Angreifer kompromittieren zunächst ein Benutzerkonto mithilfe von Phishing-Angriffen über , Keylogging, einem Tool zum Auslesen von Speicherinhalten wie Mimikatz oder einer anderen Technik, um sich Zugriff auf die Anmeldedaten zu verschaffen. Sobald der Angreifer angemeldet ist, sucht er nach Active-Directory-Dienstkonten, bei denen Service Principal Names (SPNs) aktiviert sind.
Dienstkonten werden häufig ins Visier genommen, da ihnen erweiterte Berechtigungen gewährt werden; Unternehmen richten diese Konten in der Regel mit weitreichenden Domänenrechten ein, um sicherzustellen, dass die Benutzer ununterbrochenen Zugriff auf die benötigten Ressourcen haben. Der Angreifer fordert daraufhin Tickets vom Kerberos Ticket Granting Service (TGS) an, der verschlüsselte, gehashtete Versionen der Passwörter für die Konten zurückgibt, die der Angreifer extrahieren und offline knacken kann. Kurz gesagt: Angreifer können das Active Directory dazu bringen, verschlüsselte Anmeldedaten preiszugeben, die sie später entschlüsseln können.
Im Falle eines erfolgreichen Einbruchs stehen Angreifern zahlreiche Möglichkeiten offen – sie können ihre Berechtigungen erweitern, indem sie ein Konto nutzen, um privilegierteren Zugriff auf andere Ressourcen innerhalb des Netzwerks zu erlangen. Angreifer können zudem Ransomware installieren, die sich rasch im gesamten Unternehmen ausbreitet, Systemstörungen verursacht, den Geschäftsbetrieb lahmlegt und irreparable Datenverluste zur Folge hat.
Es ist ein schmaler Grat zwischen der Durchsetzung von Richtlinien zur Aufrechterhaltung der AD-Sicherheit und der Gewährleistung, dass die Benutzer über die erforderlichen Zugriffsrechte verfügen, um ihre Aufgaben zu erfüllen. Wird dies nicht ordnungsgemäß gehandhabt, kann dies zu Sicherheitslücken und Problemen bei der Einhaltung von IT-Vorschriften führen, die das Unternehmen anfällig für Sicherheitsverletzungen machen.
Unzureichendes Richtlinien- und Patch-Management
Wie jede Unternehmenssoftware muss auch Active Directory gelegentlich aktualisiert werden, um die Leistung zu verbessern und kürzlich entdeckte Sicherheitslücken zu beheben. Werden Sicherheitspatches für Active Directory nicht rechtzeitig installiert, ist das System Software-Schwachstellen ausgesetzt, die Angreifer ausnutzen können. Es ist zudem von entscheidender Bedeutung, sicherzustellen, dass Windows Server-Betriebssysteme und andere Software auf dem neuesten Stand sind.
[Lesen Sie auch: Risiken und Gegenmaßnahmen bei nicht gepatchter Software]
Auch widersprüchliche Richtlinien von Active Directory und lokalen Richtlinien können zu Komplikationen führen. Wenn beispielsweise ein Endgerät einer Domäne angehört und eine Domänenrichtlinie erhält, die dieselbe Richtlinieneinstellung enthält, die eine lokale Richtlinie anzuwenden versucht, hat die Domänenrichtlinie Vorrang, was zu Verwaltungsproblemen führen kann.
Angreifer nutzen häufig Fehlkonfigurationen aus, um Active Directory dazu zu bringen, gefälschte Zertifikate auszustellen oder die gewährten Berechtigungen auf Administratorrechte auszuweiten. Ähnlich wie bei Kerberoasting sind diese Angriffe schwer zu erkennen, da die Aktionen den Anschein erwecken, rechtmäßig ausgeführt zu sein, was Angreifern eine längere Verweildauer in den Systemumgebungen und mehr Gelegenheiten verschafft, Schaden anzurichten.
Sie müssen sich nicht zwischen Sicherheit und Flexibilität entscheiden. Diese fünf grundlegenden bewährten Vorgehensweisen zeigen, wie Sie sich gegen die heutigen Bedrohungen schützen und gleichzeitig die Flexibilität Ihrer Umgebung gewährleisten können.
5 bewährte Verfahren zur Active Directory-Sicherheit
Bei der Absicherung von Active Directory geht es nicht darum, den Zugriff einzuschränken – es geht darum, den richtigen Personen den richtigen Zugriff zu gewähren. Diese grundlegenden Vorgehensweisen sind proaktive Sicherheitsmaßnahmen, die Ihnen dabei helfen, dieses Gleichgewicht zu finden. Durch deren Umsetzung können Sie Ihre AD-Umgebung gegen Cyberbedrohungen absichern und Ihre allgemeine Sicherheitslage über Domänen, Benutzerkonten und IT-Ressourcen hinweg stärken.
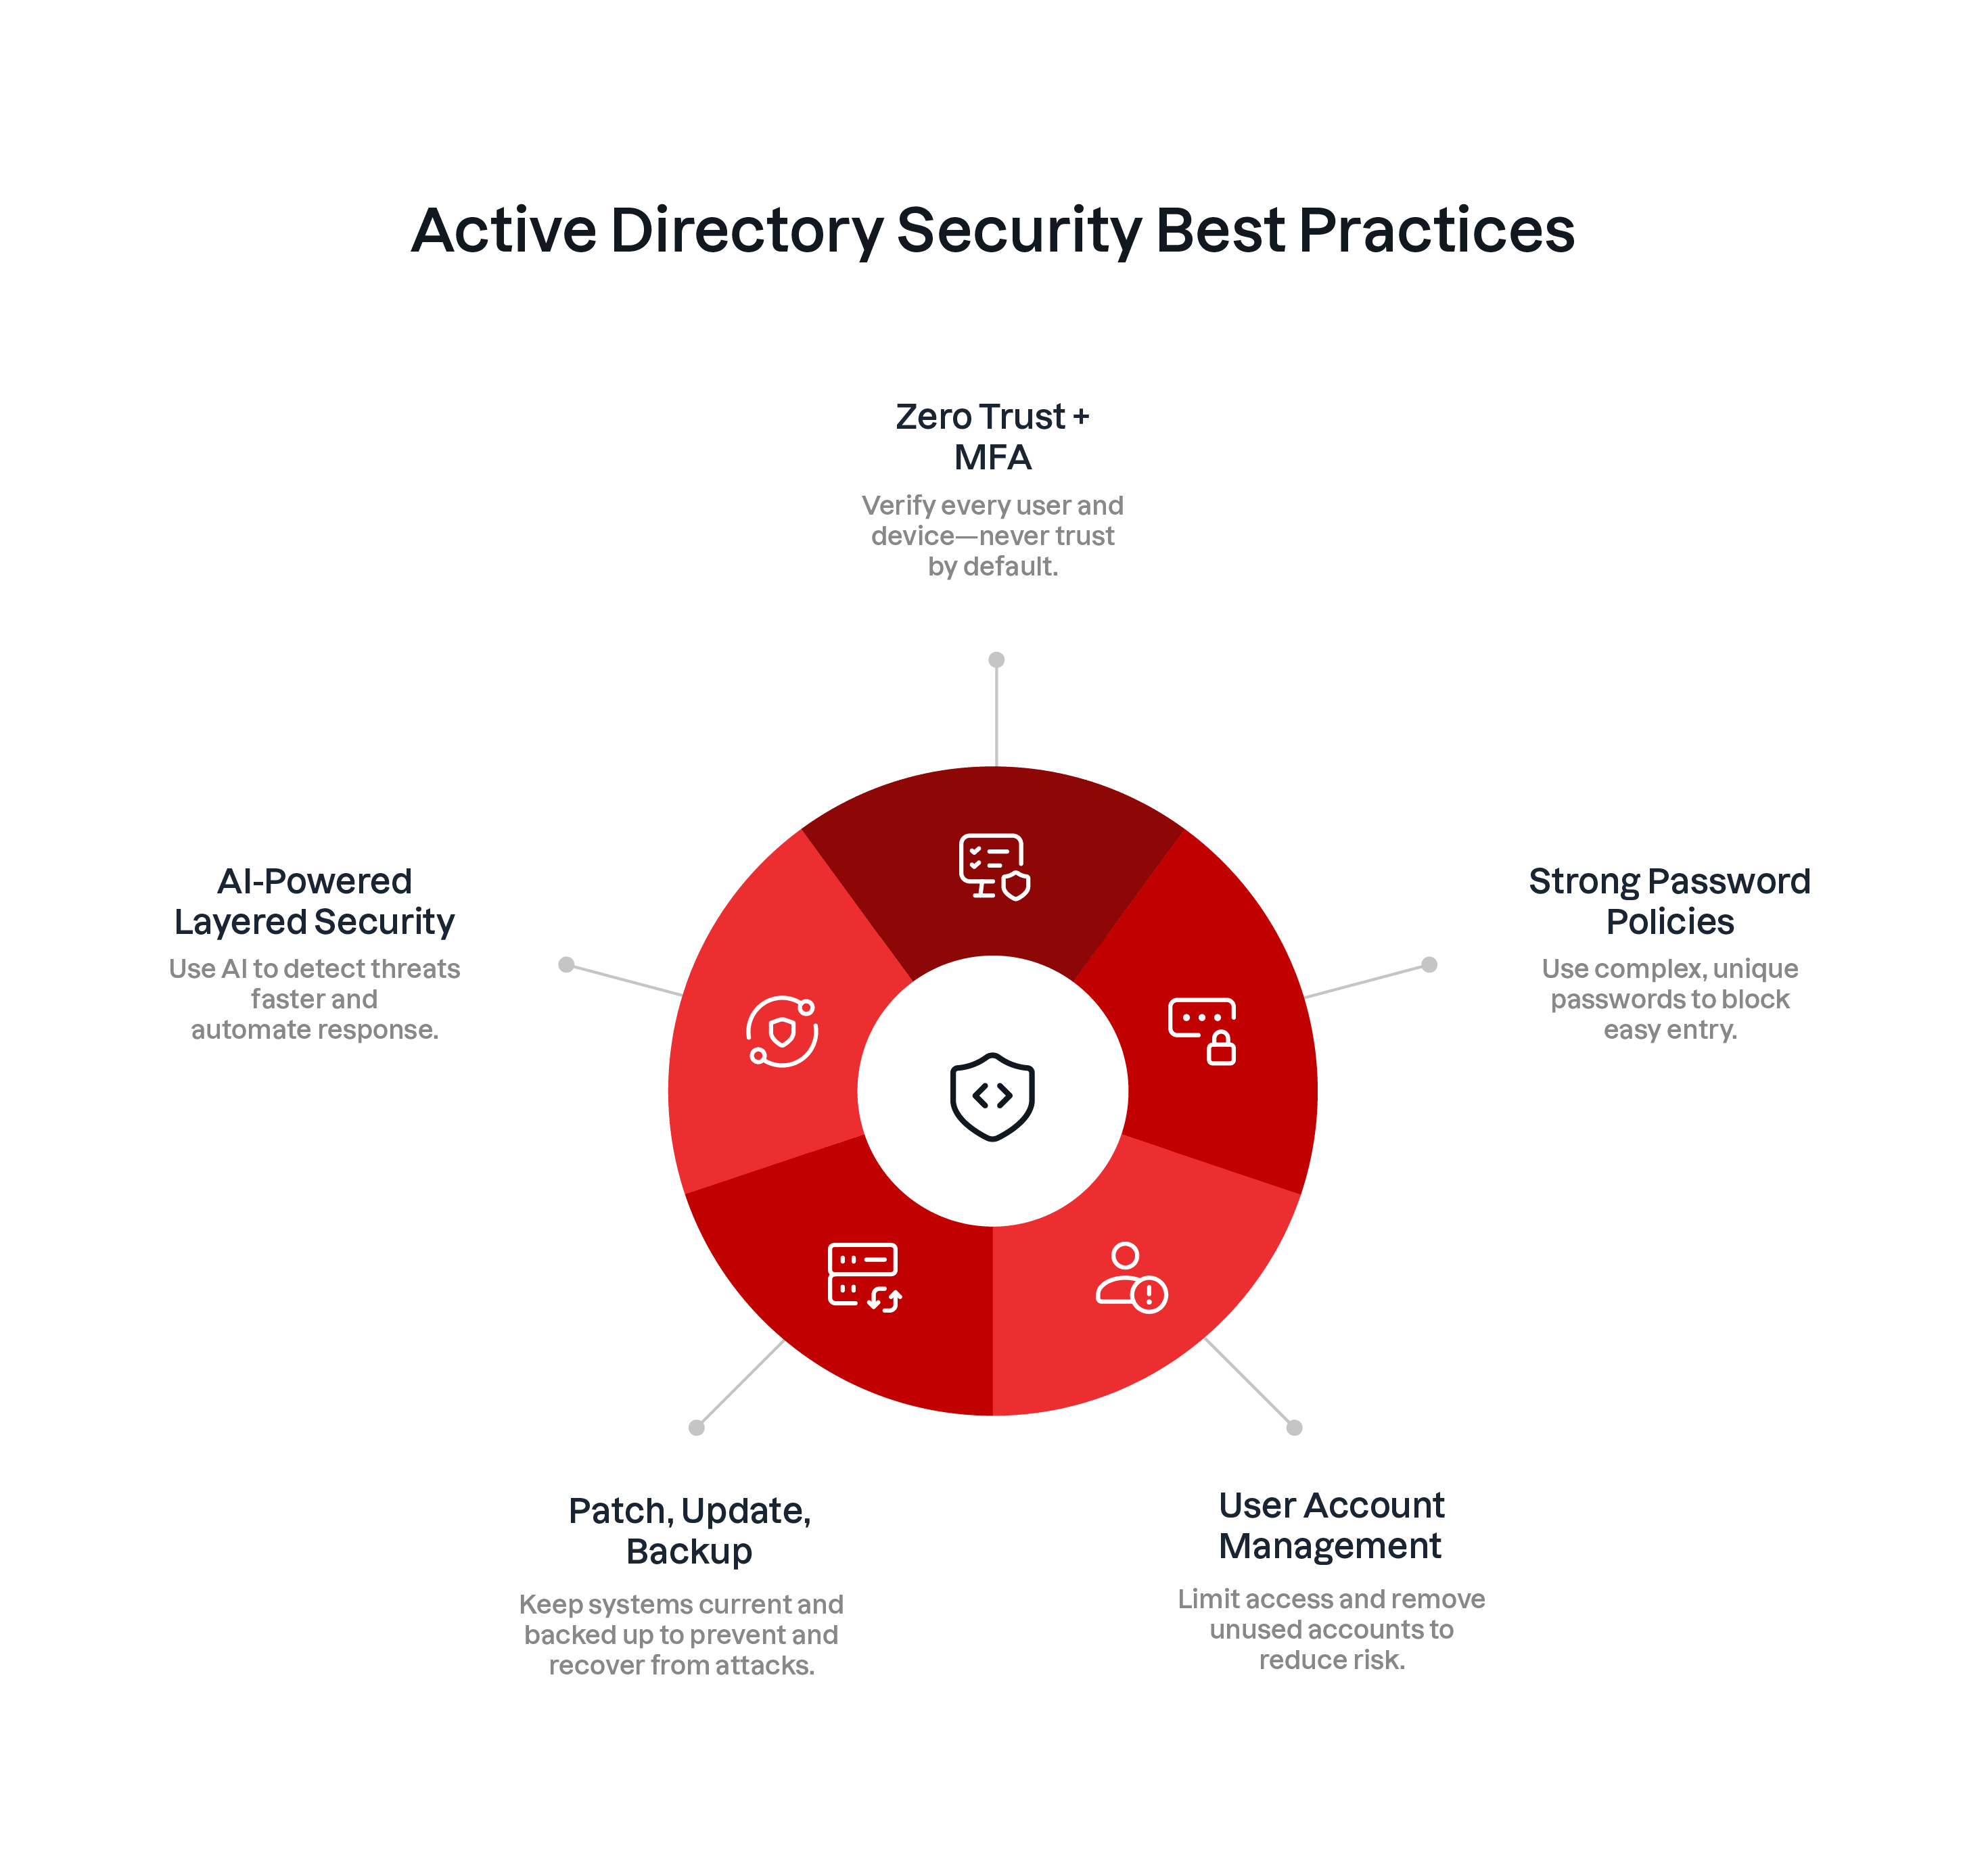
Durch die Befolgung dieser bewährten Verfahren zur AD-Sicherheit können Unternehmen dazu beitragen, Active Directory sowie alle darin verwalteten Domänen, Benutzerkonten und IT-Ressourcen besser zu schützen.
- Setzen Sie auf Zero Trust und Multi-Faktor-Authentifizierung (MFA)
Ein Zero-Trust-Ansatz, ergänzt durch eine obligatorische Multi-Faktor-Authentifizierung, stellt sicher, dass keinem Benutzer und keinem Gerät von vornherein Vertrauen entgegengebracht wird, sodass vor der Gewährung des Zugriffs eine kontinuierliche Überprüfung erforderlich ist.
Zero-Trust-Sicherheit bedeutet, dass Benutzern und Geräten standardmäßig kein Vertrauen entgegengebracht wird und sie erst nach einer Überprüfung als vertrauenswürdig eingestuft werden. Benutzern werden Zugriffsrechte gemäß dem Prinzip der geringsten Berechtigungen erst nach einer Überprüfung gewährt. Die Anwendung des Prinzips der geringsten Berechtigungen bei der Konfiguration von Zugriffskontrollen für Konten – sei es für Benutzer oder Dienste – gewährt den Benutzern genau die Zugriffsrechte, die sie zur Erfüllung ihrer Aufgaben benötigen – und nicht mehr. Wenn ein Benutzer beispielsweise für seine Arbeit Lesezugriff auf eine Finanzanwendung benötigt, würde das Prinzip der geringsten Berechtigungen bedeuten, dass ihm nur Zugriff auf diese spezifische Anwendung gewährt wird und nicht auf alle Unternehmensanwendungen, um sicherzustellen, dass Angreifer so wenig Zugriff wie möglich haben, falls es ihnen gelingen sollte, das Konto zu übernehmen. Die Multi-Faktor-Authentifizierung ist ebenfalls von entscheidender Bedeutung für die Umsetzung des Zero-Trust-Ansatzes. MFA schreibt vor, dass jeder, der auf ein Konto zugreift, ein Passwort und eine sekundäre Authentifizierungsmethode verwenden muss, beispielsweise einen zufällig generierten Zahlencode, der per SMS oder E-Mail übermittelt wird, oder eine verschlüsselte digitale Signatur, die auf einem Hardware-Schlüssel gespeichert ist. Die Verpflichtung zur Multi-Faktor-Authentifizierung kann es Angreifern erschweren, sich mithilfe kompromittierter Benutzerkonten Zugang zum AD zu verschaffen.
- Strenge Passwortrichtlinien durchsetzen
Die Umsetzung strenger Passwortrichtlinien, einschließlich Anforderungen an Komplexität, Länge und regelmäßige Änderung, dient als grundlegender Schutz vor Angriffen, die auf Zugangsdaten abzielen. Selbst wenn MFA und Zero Trust implementiert sind, ist kein System absolut sicher.
Strenge Passwortrichtlinien stellen nach wie vor einen entscheidenden Schutzmechanismus zur Stärkung der Active-Directory-Sicherheit dar und dienen als zusätzliche Sicherheitsvorkehrungen, die gewährleisten, dass die Integrität von Active Directory auch dann gewahrt bleibt, wenn andere Sicherheitsebenen kompromittiert werden.
Viele moderne Passwortrichtlinien verlangen komplexe Passwörter, die Groß- und Kleinbuchstaben, Zahlen und Sonderzeichen enthalten. Sichere Passwörter sollten zudem least 12 Zeichen lang sein, auch wenn Microsoft empfiehlt, dass 14 oder mehr Zeichen sogar noch besser sind.
Ziehen Sie in Erwägung, zufällig generierte Passwörter aus Passwortmanagern zu verwenden, anstatt Passwörter, die aus gängigen Wörtern bestehen, denen Zahlen und Sonderzeichen hinzugefügt wurden. Zu den weiteren Arten von Passwortrichtlinien, die Unternehmen umsetzen können, gehören die zeitliche Begrenzung der Gültigkeit von Passwörtern, Sperrrichtlinien sowie die Sperrung häufig verwendeter Passwörter, von denen bekannt ist, dass sie anfällig sind.
„“ Um [Sicherheitslücken und Angriffsvektoren wie unsichere Active-Directory-Konfigurationen] zu mindern und sich davor zu schützen, empfehlen wir, die Passwörter lokaler Administratorkonten zu randomisieren, lokale Administratorkonten nicht mit der Cloud zu synchronisieren sowie separate Konten und speziell für diesen Zweck gehärtete Arbeitsstationen für die Verwaltung vor Ort und in der Cloud zu verwenden.1“Microsoft, „ 2024 Digital Defense Report“
- Verringern Sie die Angriffsfläche durch eine ordnungsgemäße Verwaltung der Benutzerkonten
Eine sorgfältige Verwaltung von Benutzerkonten, einschließlich der rechtzeitigen Deaktivierung und der Einschränkung von Administratorrechten, minimiert erheblich die Angriffsmöglichkeiten, die Angreifer in einer Active-Directory-Umgebung ausnutzen können.
Die Angriffsflächen nehmen weiter zu, da die Anzahl der Endgeräte steigt und Teams Multi-Cloud-Strategien umsetzen. Mit einem kompromittierten Konto können Angreifer erfolgreich von einem Endpunkt zum anderen wechseln oder anfällige Netzwerkports nutzen, um Angriffe durchzuführen – ein Vorgang, der als „“ (laterale Bewegung) bezeichnet wird.
Die Überwachung von Active Directory ist unerlässlich, um Fehlkonfigurationen, Berechtigungserweiterungen und potenzielle Angriffswege aufzudecken, bevor diese ausgenutzt werden können. Durch die proaktive Überwachung von Endgeräten , die Erfassung wahrscheinlicher Angriffsvektoren sowie die Analyse von Benutzerrollen, Berechtigungen und Zugriffsebenen können Unternehmen ihre AD-Sicherheitsmaßnahmen stärken. Die Verbesserung der Sicherheitseinstellungen für Benutzerkonten zur Einschränkung der lateralen Bewegung – für den Fall, dass ein Angreifer Zugriff erlangt – verringert das Risiko einer weitreichenden Kompromittierung zusätzlich.
[Lesen Sie auch: Was ist Endpunktsicherheit? Vorteile, Arten und bewährte Vorgehensweisen]
Eine weitere Möglichkeit, die Angriffsfläche zu verringern, besteht darin, Konten umgehend zu löschen, wenn ein Benutzer – insbesondere ein Benutzer mit einem privilegierten Konto – Ihr Unternehmen verlässt oder den Arbeitsplatz wechselt.
Dies kann dazu beitragen, das Risiko auszuschließen, dass Angreifer ungenutzte Konten übernehmen oder kompromittieren. Die Begrenzung der Anzahl der Domänenadministratoren und die Durchsetzung strenger Zugriffskontrollen in einer Active-Directory-Umgebung können ebenfalls dazu beitragen, Ihre Angriffsfläche zu minimieren.
Da Domänenadministratoren befugt sind, Konten anzulegen und Zugriffsrechte dafür zu konfigurieren, und in der Regel Mitglieder der Administratorengruppe auf allen Domänencontrollern sind, steigt das Risiko einer Kompromittierung der Domäne mit zunehmender Anzahl von Benutzern in privilegierten Sicherheitsgruppen.
- Sorgen Sie dafür, dass Ihre Systeme stets auf dem neuesten Stand sind, aktualisiert werden und regelmäßig gesichert werden
Regelmäßige Patches, Systemaktualisierungen und umfassende Sicherungsstrategien sind von entscheidender Bedeutung, um die Integrität von Active Directory zu gewährleisten, die Geschäftskontinuität sicherzustellen und die Auswirkungen von Sicherheitsvorfällen zu minimieren.
Sollte Active Directory ausfallen, können sich die Benutzer im gesamten Unternehmen nicht mehr authentifizieren. Durch die Einrichtung eines Backup-Servers für Ihre Active-Directory-Domäne können Sie auf diesen zurückgreifen und Zugriffsrechte wiederherstellen, um die Aufrechterhaltung des täglichen Geschäftsbetriebs zu gewährleisten, falls Ihr Hauptserver ausfällt oder durch einen Cyberangriff kompromittiert wird.
Die Erstellung eines formellen Wiederherstellungsplans für Ihren AD-Server und dessen regelmäßige Überprüfung können Ihnen ebenfalls dabei helfen, sicherzustellen, dass alles ordnungsgemäß funktioniert bzw. funktionieren wird, falls ein Sicherheitsvorfall eintritt.
Eine weitere bewährte Vorgehensweise besteht darin, sicherzustellen, dass alle Systeme stets auf dem neuesten Stand sind und mit den aktuellsten Sicherheitspatches ausgestattet sind. Dieser proaktive Ansatz verringert das Risiko einer Ausnutzung erheblich, indem bekannte Schwachstellen behoben und Sicherheitsprobleme beseitigt werden, sobald sie entdeckt oder bekannt gegeben werden.
Die rechtzeitige Installation von Patches trägt dazu bei, Sicherheitslücken zu verhindern, die die Verfügbarkeit, Integrität oder Vertraulichkeit von Active Directory-Diensten gefährden könnten, die häufig als Rückgrat der Identitäts- und Zugriffsverwaltung sowie der gesamten IT-Infrastruktur eines Unternehmens dienen.
Durch Aktualisierungen und effektive
Patch-Management
, stärken Unternehmen nicht nur ihre Sicherheitslage, sondern gewährleisten auch die Einhaltung von Branchenvorschriften und internen Standards, die ein Mindestmaß an Schutz für sensible Systeme und Daten vorschreiben.
- Entwickeln Sie Ihre mehrschichtige Sicherheitsstrategie mithilfe von KI weiter
Moderne Bedrohungen entwickeln sich rasant – und passen sich noch schneller an. Aus diesem Grund geht es bei einem mehrschichtigen Sicherheitsansatz nicht mehr nur darum, herkömmliche Schutzmaßnahmen wie Firewalls und Kontosperrungen einfach nur zu kombinieren. Heutzutage entwickeln Unternehmen ihre Strategien weiter, indem sie KI als grundlegende Ebene integrieren – eine Ebene, die Geschwindigkeit, Skalierbarkeit und Intelligenz in den AD-Schutz einbringt.
Der Einsatz mehrerer Cybersicherheitslösungen und -strategien für verschiedene Angriffsvektoren sorgt für einen umfassenden Schutz und erhöht die Widerstandsfähigkeit von Active Directory gegenüber vielfältigen Bedrohungen. Künstliche Intelligenz unterstützt diesen Ansatz, indem sie dabei hilft, subtile Anomalien zu erkennen, sich wiederholende Aufgaben zu automatisieren und die Reaktionszeiten zu verkürzen – insbesondere in komplexen Umgebungen wie Active Directory, in denen Schnelligkeit und Präzision von entscheidender Bedeutung sind.
Die harte Realität ist, dass keine einzelne Cybersicherheitslösung alle modernen Bedrohungen abwehren kann. Stattdessen können Unternehmen ihre Verzeichnisdienste besser schützen, indem sie mehrere Sicherheitsmaßnahmen in mehreren Ebenen einsetzen, die auf unterschiedliche Angriffsvektoren abzielen. So trägt beispielsweise der Einsatz von Firewalls – wie DNS- oder Windows-Firewalls – dazu bei, sowohl den eingehenden als auch den ausgehenden Datenverkehr zu kontrollieren, wodurch sichergestellt wird, dass nur die unbedingt notwendige Kommunikation zugelassen wird, und das Risiko eines unbefugten Zugriffs verringert wird.
Sie können zudem Tools einsetzen, die auf Active Directory ausgerichtete Angriffsarten erkennen, wie beispielsweise Brute-Force-Angriffe auf Passwörter. Bei diesen Angriffen nutzen Angreifer Skripte, um Passwortkombinationen zügig zu testen, in der Hoffnung, sich Zugang zu verschaffen.
Domänenadministrator-Konten und andere privilegierte Zugangsdaten sind häufige Angriffsziele. Schon wenn auch nur ein einziger Versuch erfolgreich ist, können sich Angreifer Zugang zu Ihrer Umgebung verschaffen.
Um dieses Risiko zu mindern, sollten Unternehmen Richtlinien zur Kontosperrung einführen, die nach einer festgelegten Anzahl fehlgeschlagener Anmeldeversuche greifen. Diese Kontrollmaßnahmen können in Verbindung mit Warnmechanismen dazu beitragen, Brute-Force-Angriffe zu erkennen und einzudämmen, bevor sie eskalieren.
KI spielt zudem eine entscheidende Rolle bei der Verbesserung von IT-Automatisierung. Von der Auslösung von Kontosperrungen bis hin zur Isolierung verdächtiger Benutzeraktivitäten auf allen Endgeräten während Sicherheitsvorfällen – die KI-gesteuerte Automatisierungs von „ “ verkürzt die Zeitspanne zwischen Erkennung und Maßnahmen und hilft Teams so, Bedrohungen einzudämmen, bevor sie sich ausbreiten.
„KI birgt das Potenzial, für die Menschheit eine ebenso tiefgreifende technologische Revolution darzustellen wie beispielsweise die Elektrizität oder die moderne Datenverarbeitung… Doch wie wir im Laufe der Geschichte immer wieder gesehen haben: Wenn ein ausreichend neues und mächtiges Werkzeug in die falschen Hände gerät, kann es dazu missbraucht werden, Schaden anzurichten.2“Kevin Scott, Chief Technology Officer bei Microsoft
Diese Dualität macht deutlich: KI ist kein Ersatz für mehrschichtige Sicherheit – sie ist ein Kraftmultiplikator. Bei einer durchdachten Integration versetzt es Unternehmen in die Lage, Bedrohungen frühzeitig zu erkennen, schneller zu reagieren und Risiken zu minimieren, bevor Schaden entsteht.
[Lesen Sie auch: Was ist Sicherheitsautomatisierung?]
Es ist wichtig zu erkennen, dass die Auswahl der richtigen Active-Directory-Sicherheitstools auf einem klaren Verständnis der spezifischen Anforderungen Ihres Unternehmens beruhen sollte. Ihre Wirksamkeit hängt nicht nur von der aktuellen Bedrohungslage ab, sondern auch davon, inwieweit sie mit Ihren Zielen, Ihrem Risikoprofil, den gesetzlichen Anforderungen und den betrieblichen Gegebenheiten im Einklang stehen. Die Durchführung einer gründlichen Bedarfsanalyse Ihres Unternehmens und die Ermittlung Ihres Cyber-Risiko-Scores sind entscheidende Schritte bei der Umsetzung der am besten geeigneten und wirkungsvollsten Sicherheitsstrategien für Active Directory.
Doch selbst wenn die richtigen Richtlinien vorhanden sind, ist Transparenz das A und O. Was Sie nicht sehen können, können Sie auch nicht sichern.
Hier kommt Tanium ins Spiel – es bietet Echtzeit-Transparenz und KI-gestützte Kontrolle über alle Endgeräte hinweg.
Wie Tanium die Transparenz und Kontrolle über die nativen AD-Tools hinaus erweitert
Die Stärkung der Active-Directory-Sicherheit ist keine Option – sie ist von grundlegender Bedeutung. Wie wir gesehen haben, sind die Risiken real, und die Folgen einer Sicherheitsverletzung können katastrophal sein. Deshalb sind Transparenz und Kontrolle nicht nur hilfreich – sie sind unverzichtbar. Es handelt sich um eine Art der Sicherheit, bei der es auf die Details ankommt, und schon die bloße Vergabe falscher Zugriffsrechte an einen Benutzer könnte Angreifern den Zugriff auf die wertvollsten Ressourcen Ihres Unternehmens ermöglichen.
Um den sich ständig weiterentwickelnden Bedrohungen einen Schritt voraus zu sein, müssen die IT-, Sicherheits- und Betriebsteams stets wachsam bleiben. Das bedeutet, Schwachstellen kontinuierlich zu überwachen, die bewährten Verfahren zur AD-Sicherheit gewissenhaft einzuhalten und über die richtigen Tools und Plattformen zu verfügen, um Angriffe zu erkennen, darauf zu reagieren und sie zu verhindern, bevor sie eskalieren.
Es kann jedoch eine erhebliche Herausforderung darstellen, sich einen umfassenden Überblick über den Status von Active Directory, lokale Benutzerkonten und Gruppenzugehörigkeiten über Tausende von Endgeräten hinweg zu verschaffen. Herkömmliche Ansätze mit direkten Abfragen können die Active Directory-Infrastruktur durch gleichzeitige Anfragen überlasten.
Die KI-gestützte Plattform von Tanium verbessert diese Wachsamkeit durch intelligente Automatisierung und autonomes Management. Durch die Kombination aus Echtzeitüberwachung, automatisierter Durchsetzung und einheitlicher Transparenz über alle Endgeräte hinweg versetzt Tanium Unternehmen in die Lage, ihre Angriffsfläche zu verkleinern, bevor Angreifer diese ausnutzen können, und das gesamte Sicherheitsmanagement durch Echtzeit-Transparenz und -Kontrolle zu verbessern. Es geht nicht nur um Transparenz – es geht darum, rasch und umsichtig zu handeln.
Eine Möglichkeit, wie Tanium die Transparenz von Active Directory unterstützt, ist die Active Directory-Abfrage unter DirectoryQuery. „Directory Query“ arbeitet mit „Tanium Criticality“ und „Impact“ zusammen, um Unternehmen dabei zu unterstützen, die Administratorrechte in ihren Verzeichnisserverumgebungen zu verstehen, und so eine grundlegende Transparenz zu schaffen, die umfassendere Sicherheits- und Compliance-Workflows ermöglicht.
Für Unternehmen, die administrative Beziehungen und Zugriffsrechte besser verstehen möchten, bietet der Einsatz einer Lösung wie „ “ Tanium Incident Response einen Überblick über privilegierte Konten und Gruppenmitgliedschaften – und unterstützt Teams dabei, unnötige Zugriffsrechte zu identifizieren und einzuschränken, insbesondere bei besonders wertvollen Ressourcen.
Darüber hinaus überwacht „ “ („Tanium Risk & Compliance“ ) kontinuierlich Schwachstellen und Compliance-Lücken sowohl auf verwalteten als auch auf nicht verwalteten Endgeräten, sodass Unternehmen ein hohes Sicherheitsniveau aufrechterhalten und die regulatorischen Anforderungen erfüllen können.
Diese einheitliche Plattform beschränkt sich nicht auf die interne Transparenz – sie erstreckt sich bis in die Cloud, indem sie direkt mit Identitätsanbietern wie Microsoft Entra ID (ehemals Azure AD) integriert wird. Diese Verbindung bietet in Echtzeit Einblicke in die Beziehungen zwischen Benutzern und Gruppen, in Administratorrechte sowie in mögliche Fehlkonfigurationen in hybriden Umgebungen.
Erfahren Sie, wie sich Tanium in Microsoft-Lösungen integrieren lässt, um die Transparenz bei der Identitätsverwaltung zu verbessern, die Zugriffskontrolle zu optimieren und Sicherheitsmaßnahmen in Echtzeit zu unterstützen.
Was Tanium auszeichnet, ist die Art und Weise, wie unsere Lösungen so konzipiert sind, dass sie nahtlos zusammenarbeiten – und wie wir interne Funktionen mit externen Integrationen wie Microsoft Entra ID vereinen, um Ihnen durchgängige Transparenz, Compliance und eine Analyse der Zugriffsrechte in Ihrer gesamten Umgebung zu bieten. Dieser ganzheitliche Ansatz ermöglicht es IT- und Sicherheitsteams, Ressourcen zu schützen, Bedrohungen zu untersuchen und die AD-Sicherheit zu optimieren, ohne zwischen verschiedenen Tools wechseln zu müssen oder dabei an Geschwindigkeit einzubüßen.
Häufig gestellte Fragen zur Active Directory-Sicherheit
Sie wissen nicht, wo Sie anfangen sollen? Sie sind nicht allein. Dies sind die Fragen, die uns am häufigsten von Teams gestellt werden, die ihre AD-Umgebung absichern möchten.
Welches ist das wichtigste Authentifizierungsprotokoll, das von Active Directory verwendet wird?
Active Directory nutzt in erster Linie das Kerberos-Authentifizierungsprotokoll , um die Identität von Benutzern zu überprüfen und ihnen Zugriff auf Netzwerkressourcen zu gewähren. Es unterstützt zudem NTLM (NT LAN Manager) zur Gewährleistung der Kompatibilität mit Altsystemen, wobei Kerberos aufgrund der Verwendung verschlüsselter Tickets und der gegenseitigen Authentifizierung die bevorzugte und sicherere Methode darstellt.
Ist Active Directory ein Sicherheitstool?
Auch wenn Active Directory kein spezielles Cybersicherheits-Tool im herkömmlichen Sinne ist, spielt es doch eine entscheidende Rolle für die allgemeine Sicherheitslage eines Unternehmens. Als zentrale Instanz für das Identitäts- und Zugriffsmanagement regelt AD, wer im gesamten Netzwerk auf welche Ressourcen zugreifen darf – daher ist seine Sicherheit für den Schutz von Systemen, Daten und Benutzern von entscheidender Bedeutung. In diesem Sinne ist es nicht nur ein Teil Ihrer Infrastruktur – es ist eine tragende Säule Ihrer Sicherheitsstrategie.
Was versteht man unter dem Sicherheitsprinzip der geringsten Berechtigungen in Active Directory?
Das Sicherheitsprinzip der geringstmöglichen Berechtigungen ist ein Kernprinzip in Active Directory, das sicherstellt, dass Benutzern und Systemen nur die für die Erfüllung ihrer spezifischen Aufgaben erforderlichen Mindestzugriffsrechte gewährt werden – nicht mehr und nicht weniger. Dieser Ansatz verringert das Risiko eines Missbrauchs oder einer Ausnutzung und begrenzt den potenziellen Schaden, falls ein Konto kompromittiert wird.
Worin besteht der Unterschied zwischen der Sicherheit von Azure AD und der von Active Directory?
Da immer mehr Unternehmen ihren IT-Betrieb in die Cloud verlagern, hat sich das Identitätsmanagement über die herkömmlichen lokalen Verzeichnisse hinaus ausgeweitet. Microsoft Entra ID (ehemals Azure AD) spiegelt diesen Wandel wider und bietet einen cloudbasierten Identitäts- und Zugriffsmanagement-Dienst (IAM), der sowohl Cloud- als auch Hybridumgebungen unterstützt.
Der wesentliche Unterschied liegt in ihrer Architektur und ihrem Einsatzbereich. Das herkömmliche Active Directory (AD DS) ist für lokale Umgebungen konzipiert und dient der Verwaltung lokaler Benutzer, Computer und Ressourcen innerhalb einer Windows-Domäne. Microsoft Entra ID hingegen ist ein cloudbasierter IAM-Dienst, der zur Verwaltung von Benutzern und zur Steuerung des Zugriffs auf SaaS-Anwendungen, Cloud-Dienste und hybride Umgebungen entwickelt wurde.
Zwar verwalten beide Plattformen Identitäten, doch unterscheiden sich ihre Sicherheitsmodelle in wesentlichen Punkten. Active Directory wird in der Regel in internen Netzwerken eingesetzt, während Entra ID mit dem Internet verbunden ist und sich gegen ein breiteres Spektrum externer Bedrohungen schützen muss. Entra ID umfasst zudem integrierte Funktionen wie bedingten Zugriff, Identitätsschutz und native Integration mit Cloud-Sicherheitstools, was seine Rolle in modernen, verteilten Umgebungen widerspiegelt.
Wie überprüfe ich die Sicherheit von Active Directory?
Die Durchführung einer regelmäßigen Sicherheitsbewertung von Active-Directory- n erfordert einen vielschichtigen Ansatz. Dazu gehören die Überprüfung von Protokollen auf verdächtige Aktivitäten, die Überprüfung von Gruppenrichtlinienobjekten auf Fehlkonfigurationen, die Suche nach schwachen oder Standardpasswörtern, die Identifizierung von Konten mit übermäßigen Berechtigungen sowie die Sicherstellung, dass alle Systeme und AD-Komponenten stets auf dem neuesten Stand sind und regelmäßig aktualisiert werden.
Spezialisierte Tools – wie beispielsweise die Microsoft Defender-Suite, Tanium und andere – können viele dieser Überprüfungen automatisieren und so den Prozess der Sicherheitsbewertung durch Funktionen wie Audits, Berechtigungsanalysen und die Erkennung von Fehlkonfigurationen optimieren.
Die Verbesserung Ihrer Fähigkeiten im Umgang mit Bedrohungen, Risiken und Compliance ist ein wesentlicher Bestandteil unserer Vision für die nächste Entwicklungsstufe der Tanium-Plattform. Die Lösung vereint vorkonfigurierte Playbooks, nahtlose Plattformintegrationen, KI-gestützte Erkenntnisse, Workflows sowie die Möglichkeit, Korrekturmaßnahmen durch Echtzeitkontrolle und Transparenz zu automatisieren, um IT-Betriebs- und Sicherheitsteams zu vereinen.
Möchten Sie erfahren, wie Tanium Ihnen dabei helfen kann, Active Directory abzusichern, ohne Ihr Team dabei zu behindern? Vereinbaren Sie eine kostenlose, individuell auf Sie zugeschnittene Vorführung unter, um zu erfahren, wie Tanium Ihnen unübertroffene operative Effizienz und Möglichkeiten zur Risikominderung bieten kann.