Anstatt sich ausschließlich auf ein Passwort zu verlassen – das eine Schwachstelle darstellt –, verlangt die Multi-Faktor-Authentifizierung (MFA) von den Benutzern, ihre Identität anhand von zwei oder mehr unterschiedlichen Faktoren zu bestätigen. Dieser mehrschichtige Ansatz stellt sicher, dass selbst bei einer Kompromittierung eines Zugangsdatums der unbefugte Zugriff auf Ihr Konto weiterhin verhindert wird.
UPDATE: Dieser Beitrag, der ursprünglich auf 22. November 2022 veröffentlicht wurde, wurde aktualisiert, um die neuesten Best Practices im Bereich der Multi-Faktor-Authentifizierung widerzuspiegeln, einschließlich neuer Erkenntnisse zu cloudbasierter MFA, adaptiver Authentifizierung und dazu, wie diese Technologien Zero-Trust-Strategien unterstützen.
In der heutigen Cybersicherheitslandschaft reichen Passwörter allein nicht mehr aus. Phishing, Credential Stuffing und Brute-Force-Angriffe haben dazu geführt, dass die Ein-Faktor-Authentifizierung zu einem Sicherheitsrisiko geworden ist. Hier kommt MFA ins Spiel – sie bietet zusätzliche Schutzebenen und wird zu einem Eckpfeiler jeder Zero-Trust-Strategie von .
Diese Faktoren lassen sich in verschiedene Kategorien einteilen: etwas, das Sie wissen (wie ein Passwort), etwas, das Sie besitzen (wie einen Passcode oder ein Software-Token – beispielsweise solche, die von Authentifizierungs-Apps wie Google Authenticator oder Microsoft Authenticator generiert werden und zeitbasierte Einmalpasswörter (TOTPs) bereitstellen, ohne dass physische Hardware erforderlich ist – oder etwas, das Sie ausmacht (wie ein Fingerabdruckscan).
MFA stärkt die Nutzer, indem es ihnen verschiedene Möglichkeiten bietet, ihre Identität nachzuweisen, wodurch es für böswillige Akteure erheblich schwieriger wird, sich als diese auszugeben. So reicht beispielsweise ein gestohlenes Passwort allein nicht aus, wenn der Angreifer nicht auch Zugriff auf Ihr Smartphone oder Ihren Fingerabdruck hat. MFA ist jedoch nicht nur eine bewährte Vorgehensweise – sie ist ein grundlegender Bestandteil moderner Sicherheitsstrategien, der Konten schützt, die Identitätsprüfung stärkt und Vertrauen zwischen Systemen und Diensten schafft.
In diesem Leitfaden wird erläutert, was MFA ist, wie sie funktioniert, welche verschiedenen Arten es gibt und wie man sie effektiv umsetzt. Ganz gleich, ob Sie gerade erst anfangen oder Ihre Lösung auf eine komplexe Umgebung ausweiten – hier finden Sie umsetzbare Erkenntnisse, die Ihnen helfen, alles richtig zu machen.
Arten der Multi-Faktor-Authentifizierung
Die Arten der MFA variieren je nach Anzahl und Art der Authentifizierungsfaktoren, wie beispielsweise Passwörter, biometrische Merkmale und intelligente Geräte.
Zwei-Faktor-Authentifizierung (2FA)
Bei der 2FA, der am weitesten verbreiteten Form der MFA, müssen Nutzer ihre Identität mithilfe von zwei unterschiedlichen Arten von Zugangsdaten bestätigen – in der Regel etwas, das sie wissen (wie ein Passwort), und etwas, das sie besitzen (wie einen Einmalcode aus einer Authentifizierungs-App oder per SMS). Dieser mehrschichtige Ansatz verringert das Risiko eines unbefugten Zugriffs erheblich, selbst wenn ein Passwort in die falschen Hände gerät.
Hinweis: Auch wenn die SMS-basierte 2FA -Methode besser ist als gar keine MFA, ist sie anfälliger für Abhör- und SIM-Swapping-Angriffe als app-basierte oder hardwarebasierte Verfahren.
2FA eignet sich besonders gut zum Schutz von Online-Konten und kritischen Systemen wie E-Mail, Cloud-Plattformen und Finanzdienstleistungen, bei denen bereits ein einziges gestohlenes Passwort zu schwerwiegenden Sicherheitsverletzungen führen kann. Wenn Sie sich beispielsweise bei Ihrem geschäftlichen E-Mail-Konto anmelden, benötigen Sie möglicherweise neben Ihrem üblichen Passwort einen sechsstelligen Code aus der Microsoft Authenticator-App auf Ihrem Smartphone, wodurch es für Angreifer wesentlich schwieriger wird, aus der Ferne Zugriff zu erlangen.
2FA schafft einen Ausgleich zwischen Benutzerfreundlichkeit und zusätzlicher Sicherheit und ist damit ein sinnvoller erster Schritt für Unternehmen, die ihre Zugriffskontrollen verstärken möchten, ohne ihre gesamte Authentifizierungsinfrastruktur grundlegend umzugestalten. Es ist einfach, effektiv und ein Kinderspiel für jedes Unternehmen, das sich nach wie vor ausschließlich auf Passwörter verlässt.
| Vorteile – Besserer Schutz vor Phishing und dem Diebstahl von Zugangsdaten – Einfache Integration in die meisten modernen Apps und Dienste – Gestärktes Vertrauen der Nutzer und Einhaltung von Sicherheitsstandards | Nachteile – Etwas langsamere Anmeldung – Abhängigkeit von einem zweiten Gerät (z. B. einem Smartphone) – Mögliche Frustration beim Benutzer, falls der Zugriff auf den zweiten Authentifizierungsfaktor verloren geht |
|---|
Drei-Faktor-Authentifizierung (3FA)
3FA baut auf den Grundlagen der Zwei-Faktor-Authentifizierung auf und fügt eine dritte, eigenständige Ebene der Identitätsprüfung hinzu, wodurch die Zugriffsverwaltung für Umgebungen mit hohem Risiko verbessert wird – in der Regel handelt es sich dabei um einen biometrischen Faktor wie einen Fingerabdruck, eine Gesichtserkennung oder einen Netzhautscan. Dieser Ansatz vereint:
- Etwas, das Sie kennen (z. B. ein Passwort)
- Etwas, das Sie besitzen (z. B. ein mobiles Gerät oder ein Sicherheitstoken)
- Etwas, das Sie sind (z. B. ein biometrisches Merkmal)
3FA erweist sich in Umgebungen mit erhöhten Sicherheitsanforderungen als besonders wirksam, wie beispielsweise in Regierungssystemen, Netzwerken des Gesundheitswesens, Finanzinstituten und kritischen Infrastrukturen, in denen die Folgen eines unbefugten Zugriffs schwerwiegend sind. Es wird zudem zunehmend in Telearbeitsszenarien eingesetzt, in denen von außerhalb der Unternehmensgrenzen auf sensible Daten zugegriffen wird.
3FA eignet sich ideal, wenn hohe Sicherheitsanforderungen bestehen und die Benutzerfreundlichkeit gegen das Risiko abgewogen werden kann. Auch wenn dies nicht bei jeder Anmeldung erforderlich ist, stellt es eine wirksame Sicherheitsmaßnahme zum Schutz geschäftskritischer Systeme und vertraulicher Daten dar.
Stellen Sie sich vor, Sie hätten Zugriff auf ein sicheres System für Patientenakten. Sie geben Ihr Passwort ein, bestätigen eine Push-Benachrichtigung auf Ihrem Smartphone und lassen Ihren Fingerabdruck scannen. Selbst wenn ein Cyberkrimineller Ihr Passwort und Ihr Mobiltelefon stiehlt, kann er ohne Ihre biometrischen Daten dennoch nicht auf das System zugreifen.
| Vorteile – Bietet das höchste Sicherheitsniveau unter den gängigen MFA-Verfahren – Starker Schutz vor Phishing, Diebstahl von Zugangsdaten und Kompromittierung von Geräten – Trägt zur Erfüllung strenger Compliance-Anforderungen bei (z. B. HIPAA, FIPS, CJIS) | Nachteile – Komplexere und kostspieligere Implementierung und Wartung – Kann zu Nutzungsproblemen oder Herausforderungen bei der Barrierefreiheit führen – Biometrische Daten können im Falle einer Kompromittierung nicht wie ein Passwort geändert werden, was langfristige Identitätsrisiken mit sich bringt, wenn sie nicht sicher gespeichert und verschlüsselt werden |
|---|
Adaptive MFA
Die adaptive oder risikobasierte MFA passt die Authentifizierungsanforderungen dynamisch auf der Grundlage kontextbezogener Signale an. Zu den kontextbezogenen Signalen können unter anderem Geräte-Fingerabdrücke, die Anmeldegeschwindigkeit, Browser-Metadaten sowie das bisherige Nutzerverhalten gehören.
Anstatt bei jedem Anmeldeversuch denselben Sicherheitsgrad anzuwenden, bewertet die adaptive Authentifizierung das Risiko in Echtzeit und fordert erst dann eine zusätzliche Verifizierung an, wenn etwas ungewöhnlich erscheint.
Die adaptive MFA ist besonders effektiv in hybriden oder Remote-Arbeitsumgebungen, in denen sich die Zugriffsverwaltung an unterschiedliche Risikostufen anpassen muss und die Benutzer von verschiedenen Standorten und Geräten aus auf Systeme zugreifen. Es zeichnet sich zudem in Branchen mit strengen Compliance-Anforderungen oder in dynamischen Bedrohungslandschaften aus, in denen die Erkennung von Risiken und die Reaktion darauf in Echtzeit entscheidend für die Aufrechterhaltung eines sicheren Zugriffs sind.
| Vorteile – Reduziert den Aufwand für die Benutzer durch die Minimierung unnötiger Abfragen – Erkennt und reagiert auf Anomalien in Echtzeit, wie beispielsweise ungewöhnliches Anmeldeverhalten – Lässt sich dank umfassender Signalunterstützung problemlos auf Hybrid- und Remote-Umgebungen skalieren | Nachteile – Erfordert eine komplexe Integration mit mehreren Datenquellen – Kann bei Benutzern aufgrund uneinheitlicher Eingabeaufforderungen Verwirrung stiften – Kann legitime oder böswillige Aktivitäten aufgrund einer unvollständigen Risikobewertung falsch einstufen |
|---|
Biometrische MFA
Diese Art der MFA stützt sich auf natürliche Merkmale wie Fingerabdrücke, Stimmerkennung oder Netzhautscans. Es handelt sich um eine der sichersten Methoden, da biometrische Daten nur schwer nachzuahmen oder zu stehlen sind.
Die biometrische Multi-Faktor-Authentifizierung (MFA) erweist sich insbesondere in streng kontrollierten Umgebungen oder dort als besonders wirksam, wo Passwortmüdigkeit und der Verlust von Geräten häufige Probleme darstellen. Beispielsweise könnte ein Gesundheitsdienstleister aus dem Bereich „ “ ( ) die Authentifizierung per Fingerabdruck nutzen, um sicherzustellen, dass nur autorisiertes Personal Zugriff auf Patientenakten erhält, wodurch die Notwendigkeit entfällt, sich mehrere Zugangsdaten merken oder verwalten zu müssen.
| Vorteile – Im Vergleich zu Passwörtern oder Tokens äußerst schwer zu fälschen oder zu stehlen – Bequem und schnell für die Nutzer – man muss sich nichts merken oder mit sich führen – Ideal für Umgebungen, in denen freihändiger oder schneller Zugang erforderlich ist (z. B. Krankenhäuser, Fertigungshallen) | Nachteile – Erfordert spezielle Hardware, die möglicherweise nicht überall verfügbar ist – Datenschutzbedenken hinsichtlich der Speicherung und Verwaltung biometrischer Daten – Kann durch körperliche Veränderungen (z. B. Verletzungen, Krankheiten) oder Umgebungsbedingungen (z. B. Handschuhe, Beleuchtung) beeinträchtigt werden |
|---|
Cloud-basierte MFA
Diese Methode stellt MFA über Cloud-Dienste bereit, wodurch sich die Integration in hybriden Umgebungen und für Remote-Benutzer vereinfacht. Es umfasst in der Regel Single Sign-On (SSO) und lässt sich in Identitätsanbieter integrieren.
Die cloudbasierte MFA ist auf unsere heutige Arbeitsweise zugeschnitten – remote, hybrid und stets verfügbar. Es bietet einen skalierbaren, identitätsorientierten Sicherheitsansatz, insbesondere für verteilte Belegschaften. Es erweist sich als besonders effektiv für Unternehmen mit verteilten Belegschaften oder solche, die Zero-Trust-Architekturen einsetzen, bei denen eine zentralisierte Steuerung und Skalierbarkeit von entscheidender Bedeutung sind.
So kann sich beispielsweise ein globales Marketingteam, das mehrere SaaS-Plattformen nutzt, auf eine cloudbasierte MFA verlassen, um einen sicheren und nahtlosen Zugriff zu gewährleisten – ganz gleich, ob sich die Mitarbeiter von Austin, Amsterdam oder einem beliebigen Ort dazwischen aus anmelden.
| Vorteile – Einfache Bereitstellung und Skalierung in Remote- und Hybridumgebungen – Zentralisierte Verwaltung über Identitätsanbieter und SSO-Plattformen – Regelmäßige Updates und Verbesserungen ohne Wartungsaufwand vor Ort | Nachteile – Abhängigkeit von der Internetverbindung und der Verfügbarkeit von Diensten Dritter – Es kann zu Verzögerungen oder Ausfallzeiten kommen, wenn beim Cloud-Anbieter Probleme auftreten – Mögliche Bedenken hinsichtlich der Einhaltung gesetzlicher Vorschriften in Branchen mit strengen Anforderungen an den Datenaufbewahrungsort |
|---|
Nachdem wir nun die verschiedenen Arten der MFA behandelt haben, wollen wir einen häufig auftretenden Punkt der Verwirrung klären: Worin unterscheidet sich 2FA eigentlich von der MFA?
MFA vs. 2FA: Den Unterschied verstehen
Die Begriffe „MFA and 2FA are “ und „MFA“ werden oft synonym verwendet, doch es handelt sich nicht um dasselbe.
2FA is gilt als Teilmenge von MFA. Es sind genau zwei Arten von Anmeldedaten erforderlich – in der Regel etwas, das Sie wissen (wie ein Passwort), und etwas, das Sie besitzen (wie einen Einmalcode oder ein Mobilgerät). Dies stellt eine erhebliche Verbesserung gegenüber der reinen Passwortsicherheit dar und wird häufig für E-Mail-, Online-Banking- und SaaS-Anmeldungen genutzt.
MFA hingegen ist flexibler. Es kann zwei oder mehr Faktoren aus verschiedenen Kategorien umfassen, wie beispielsweise biometrische Merkmale (etwas, das Sie sind) oder Verhaltensmerkmale (etwas, das Sie tun). Dieser mehrschichtige Ansatz ist besonders wertvoll für Umgebungen mit hohem Risiko oder für Benutzer mit erweiterten Berechtigungen.
| Funktionen | 2FA | MFA |
|---|---|---|
| Anzahl der Faktoren | Genau 2 | 2 oder mehr |
| Flexibilität | Begrenzt | Hoch |
| Sicherheit | Mäßig | Stärker |
| Häufige Anwendungsfälle | E-Mail, VPN, SaaS-Anwendungen | Finanzwesen, Gesundheitswesen, Zero-Trust-Umgebungen |
| Beispiele | Passwort + SMS-Code | Passwort + Token + Fingerabdruck |
2FA ist ein solider Ausgangspunkt – doch erst mit MFA beginnt die eigentliche Sicherheitsreife. Da sich Cyberangriffe weiterentwickeln und die Compliance-Anforderungen immer strenger werden, gehen Unternehmen über einfache Zwei-Faktor-Authentifizierungslösungen hinaus und wenden zunehmend anpassungsfähigere, risikobewusste Strategien an.
Allerdings sind nicht alle MFAs gleich. Die richtige Kombination hängt von Ihrem Risikoprofil, Ihrem Nutzerkreis und dem ab, was Sie schützen möchten. Dies bedeutet, dass moderne Unternehmen zunehmend darauf setzen, zusätzliche Ebenen wie biometrische Daten, den Zustand der Geräte, Standortdaten und sogar Verhaltenssignale einzubeziehen, um intelligentere, kontextbezogene Zugriffsentscheidungen zu treffen.
So funktioniert die Multi-Faktor-Authentifizierung
Bei MFA geht es darum, die Identitätsprüfung intelligenter zu gestalten – und sie schwerer zu fälschen zu machen. Anstatt sich auf ein einziges Passwort zu verlassen (das erraten, gestohlen oder durch Phishing erlangt werden kann), verlangt die MFA von den Benutzern, dass sie mehrere Identitätsnachweise vorlegen, bevor ihnen Zugriff gewährt wird.
So funktioniert die MFA in der Regel:
- Schritt 1: Geben Sie Ihren Benutzernamen und Ihr Passwort ein – etwas, das nur Sie kennen.
- Schritt 2: Bestätigen Sie Ihre Identität mit etwas, das Sie besitzen (z. B. Ihrem Smartphone), oder mit etwas, das Sie ausmacht (z. B. einem Fingerabdruck).
- Schritt 3: Sie haben Zugang – sobald alle Faktoren überprüft wurden, einschließlich Einmalcodes, biometrischer Daten oder sogar des Gerätezustands und des Standorts.
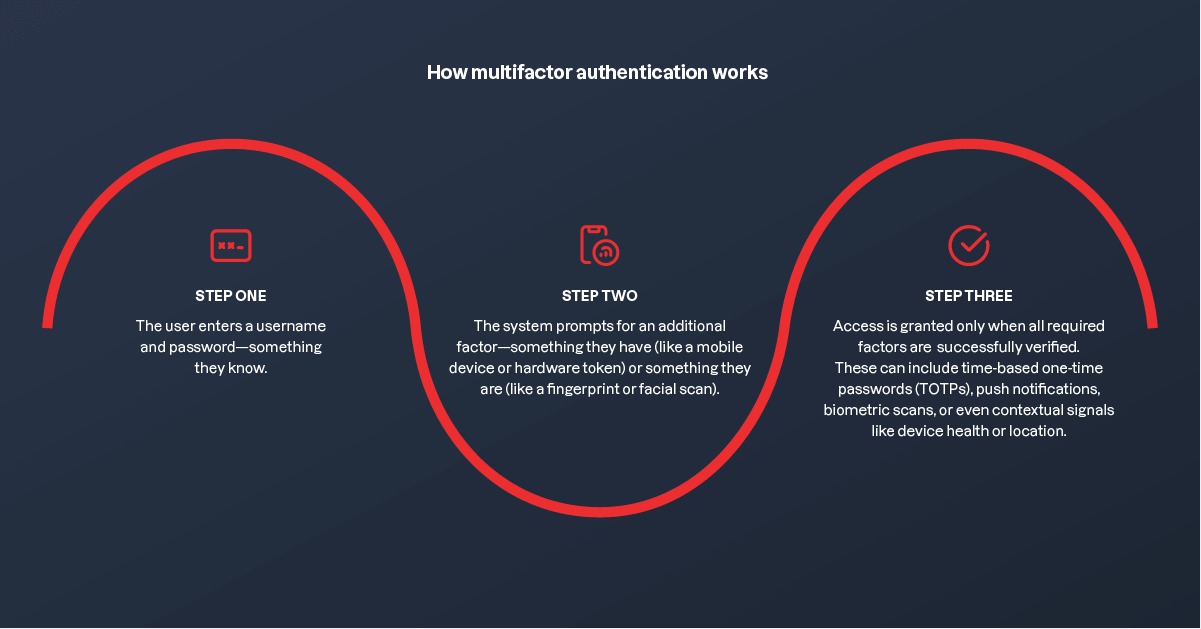
Dieser mehrschichtige Ansatz verringert die Wahrscheinlichkeit eines unbefugten Zugriffs drastisch, selbst wenn ein Faktor kompromittiert wird. Ein gestohlenes Passwort allein bringt Hacker nicht weit, wenn sie zusätzlich Ihr Smartphone, Ihren Fingerabdruck oder Ihren physischen Standort benötigen.
Und während sich die MFA weiterentwickelt, geht es nicht nur darum, weitere Schritte hinzuzufügen – es geht darum, intelligentere Schritte einzuführen. Moderne Implementierungen können sich in Echtzeit anpassen und den erforderlichen Authentifizierungsgrad auf der Grundlage von Risikosignalen wie dem Anmeldeverhalten, dem Gerätestatus oder geografischen Anomalien anpassen.
Die Faktoren der Multi-Faktor-Authentifizierung
Bei der MFA müssen Nutzer zwei oder mehr Arten von Nachweisen (Faktoren) aus verschiedenen Kategorien vorlegen, bevor ihnen Zugriff gewährt wird, um die Sicherheit von Online-Konten zu gewährleisten und die Identität des Nutzers zu schützen. Diese Faktoren lassen sich in fünf Hauptgruppen einteilen:
- Wissensfaktoren (etwas, das Sie wissen) sind Anmeldedaten, die sich der Benutzer merkt.
• Passwörter: Die gängigste Form, jedoch auch am anfälligsten für Phishing- und Wiederverwendungsangriffe
• PINs: Werden häufig auf Mobilgeräten oder Smartcards verwendet; kürzer als Passwörter, aber dennoch anfällig für Erratungsversuche
• Sicherheitsfragen: Weniger sicher, da die Antworten oft in sozialen Medien oder durch Social Engineering zu finden sind
- Besitzfaktoren (etwas, das Sie besitzen) setzen voraus, dass der Nutzer physisch im Besitz eines Geräts oder Gegenstands ist.
• Mobiltelefone: Dienen zum Empfang von SMS-Codes oder Push-Benachrichtigungen über Authentifizierungs-Apps oder Textnachrichten
• Hardware-Token: Erzeugen zeitbasierte Einmalpasswörter (TOTP), die häufig im Finanzdienstleistungssektor verwendet werden
• USB-Sticks/Smartcards: Physische Geräte, die zur Authentifizierung eingesteckt oder an ein Lesegerät gehalten werden müssen; äußerst sicher und in Behörden oder regulierten Branchen weit verbreitet
- Inhärente Faktoren (etwas, das Sie ausmacht) basieren auf biometrischen Merkmalen, die für den Nutzer einzigartig sind.
• Fingerabdrücke: Weit verbreitet bei Smartphones und Laptops; schnell und benutzerfreundlich
• Gesichtserkennung: Zunehmend in Mobilgeräten und Unternehmensgeräten im Einsatz
• Iris- oder Netzhautscans/Stimmerkennung: Hochpräzise Verfahren, die in gesicherten Einrichtungen oder Callcentern zum Einsatz kommen
- Standortbezogene Faktoren (Ihr Standort) ermitteln den physischen Standort oder den Netzwerkstandort des Nutzers.
• IP-Adresse: Hilft bei der Erkennung von Anmeldungen von ungewöhnlichen oder risikobehafteten Standorten
• GPS-Standort: Wird bei der mobilgerätebasierten MFA zur Überprüfung der geografischen Präsenz verwendet
• Netzwerk-ID: Bestätigt den Zugriff aus einem vertrauenswürdigen Unternehmensnetzwerk
- Verhaltensfaktoren (Ihr Handeln) analysieren Muster in der Interaktion der Nutzer mit Geräten.
• Tippverhalten: Misst Rhythmus und Geschwindigkeit der Tastenanschläge
• Mausbewegungen: Verfolgt, wie Nutzer durch Benutzeroberflächen navigieren
• Navigationsgewohnheiten: Untersucht typische Anmeldezeiten oder die App-Nutzung
Die Einschätzung von Tanium: Die Multi-Faktor-Authentifizierung (MFA) ist nur so sicher wie die Geräte, auf denen sie ausgeführt wird. Aus diesem Grund konzentrieren wir uns auf den Endpunkt – die Überprüfung des Sicherheitsstatus, die Erkennung von Abweichungen und die Bereitstellung des Echtzeit-Kontexts, den Identitätsplattformen benötigen, um intelligentere Zugriffsentscheidungen zu treffen.
Warum die Multi-Faktor-Authentifizierung für die Cybersicherheit unverzichtbar ist
MFA ist nicht nur eine Verbesserung der Sicherheit – es ist eine Verteidigungslinie an vorderster Front gegen die heute häufigsten und kostspieligsten Cyberbedrohungen. Da bei der MFA mehr als nur ein Passwort erforderlich ist, wird es für Angreifer exponentiell schwieriger, sich unbefugten Zugriff zu verschaffen – selbst wenn Zugangsdaten kompromittiert wurden.
Schutz vor dem Diebstahl von Zugangsdaten
Gestohlene Zugangsdaten gehören nach wie vor zu den Hauptursachen für Datenschutzverletzungen. Phishing--, Brute-Force-Angriffe und Credential-Stuffing zielen alle darauf ab, schwache oder wiederverwendete Passwörter auszunutzen. MFA durchbricht diese Kette. Selbst wenn ein Angreifer Ihr Passwort in Erfahrung bringt, benötigt er dennoch einen zweiten (oder dritten) Faktor – wie beispielsweise einen Fingerabdruck, ein Gerät oder die Übereinstimmung des Standorts –, um Zugriff zu erlangen. Dieser zusätzliche Schritt verhindert oft, dass ein Angriff überhaupt erst zustande kommt.
Einhaltung der Compliance-Anforderungen
Vorschriften wie HIPAA, PCI DSS und NIST empfehlen die MFA nicht nur – sie schreiben sie sogar vor. MFA ist eine Grundvoraussetzung für den Schutz regulierter Informationen und zum Nachweis, dass Zugriffskontrollen in Branchen wie dem Gesundheitswesen, dem Finanzsektor und der öffentlichen Verwaltung vorhanden sind. Es geht nicht nur darum, ein Kästchen anzukreuzen – es geht darum, Vertrauen bei Aufsichtsbehörden, Kunden und Partnern aufzubauen.
Verbesserung der Benutzerfreundlichkeit ohne Abstriche bei der Sicherheit
MFA muss nicht zwangsläufig Reibung bedeuten. Dank moderner Funktionen wie Push-Benachrichtigungen, biometrischer Verfahren und gerätebasierter Authentifizierung können Unternehmen die MFA so implementieren, dass sie für die Nutzer nahtlos in den Arbeitsablauf integriert ist. Ganz gleich, ob es sich um Mitarbeiter, Auftragnehmer oder Kunden handelt – mit MFA lassen sich die Zugriffsrichtlinien einheitlich festlegen, ohne dass dabei jemand beeinträchtigt wird.
Wussten Sie schon? Laut Microsoft (wird in einem neuen Tab geöffnet) kann die MFA über 99,9 % der Angriffe auf Konten verhindern, bei denen gestohlene Anmeldedaten
zum Einsatz kommen.
Herausforderungen und Überlegungen zur Einführung von MFA
Zwar erhöht MFA die Sicherheit erheblich, doch ist ihre Umsetzung nicht immer unkompliziert. Unternehmen müssen technische, finanzielle und personelle Faktoren berücksichtigen, um eine reibungslose Einführung und langfristigen Erfolg zu gewährleisten.
Nachfolgend finden Sie eine Übersicht über die häufigsten Herausforderungen und deren praktische Auswirkungen:
Kosten und Komplexität
Die Einführung von MFA erfordert häufig Vorabinvestitionen in Tools, Lizenzen und Infrastruktur, insbesondere bei großen oder hybriden Organisationen.
- Möglicherweise ist die Anschaffung von Hardware-Token, SMS-Gateways oder Tools zur Verwaltung mobiler Geräte erforderlich
- Die Lizenzkosten können über Abteilungen oder Regionen hinweg rasch ansteigen
- IT-Teams müssen möglicherweise die MFA plattformübergreifend und für verschiedene Identitätsanbieter konfigurieren
Integration mit Altsystemen
Ältere Systeme unterstützen möglicherweise keine modernen MFA-Protokolle, was die Integration erschwert oder zu Unstimmigkeiten führt.
- Für Legacy-Anwendungen sind unter Umständen individuelle Anpassungen oder Plugins von Drittanbietern erforderlich
- Eine uneinheitliche Durchsetzung der MFA kann Sicherheitslücken verursachen
- Dies kann zu Verzögerungen bei den Einführungszeitplänen führen oder den Einsatz paralleler Authentifizierungssysteme erforderlich machen
Widerstand seitens der Nutzer
Manche Nutzer empfinden die MFA möglicherweise als umständlich oder unnötig, insbesondere wenn sie mit dieser Technologie nicht vertraut sind.
- Das Hinzufügen weiterer Anmeldeschritte kann bei den Nutzern zu Frustration führen, wenn dies nicht klar erläutert wird
- Widerstand kann zu riskanten Behelfslösungen oder Supportanfragen führen
- Erfordert Schulungen und Kommunikation, um Vertrauen aufzubauen und die Akzeptanz zu fördern
Verlorene Geräte oder Zugangsdaten
Wenn Nutzer den Zugriff auf ihren zweiten Authentifizierungsfaktor – beispielsweise ein Mobiltelefon oder einen Token – verlieren, kann dies die Produktivität beeinträchtigen und den Zugriff auf kritische Systeme behindern.
- Benutzern könnte der Zugriff auf wichtige Tools oder Daten verwehrt werden
- Helpdesk-Teams benötigen klare Arbeitsabläufe für die Wiederherstellung oder erneute Registrierung
- Sicherungsmethoden (z. B. Wiederherstellungscodes oder alternative Ansprechpartner) müssen sicher und zugänglich sein
Cyberangriffe
Die MFA ist zwar sicher, aber nicht unfehlbar, insbesondere wenn sich die Benutzer nicht bewusst sind, wie Angreifer sie umgehen könnten.
- Phishing-Angriffe können Nutzer nach wie vor dazu verleiten, sekundäre Zugangsdaten preiszugeben
- Eine Überflutung mit Benachrichtigungen (z. B. wiederholte Push-Benachrichtigungen) kann zu versehentlichen Genehmigungen führen
- Benutzer erkennen verdächtiges Verhalten möglicherweise nicht, wenn die adaptive MFA nicht ausreichend erklärt wird
Was in vielen MFA-Anleitungen übersehen wird: Die meisten Ratschläge beschränken sich auf die Einrichtung. Doch die Sicherheit in der Praxis spielt sich in der unübersichtlichen Mitte ab – wenn Nutzer ihre Geräte verlieren, Richtlinien nicht mehr eingehalten werden oder Angreifer kreativ werden.
Passwortlose MFA: Die Zukunft der Authentifizierung
Passwörter waren schon immer das schwächste Glied in der Sicherheitskette – sie lassen sich leicht vergessen, leicht stehlen und werden oft systemübergreifend wiederverwendet. Die passwortlose MFA „ “ verzichtet auf den Wissensfaktor und stützt sich stattdessen bei der Authentifizierung auf den Besitz- und den Inhärenzfaktor. Anstatt sich auf etwas zu verlassen, das Sie wissen, wird die Identität anhand von etwas überprüft, das Sie besitzen oder das Sie ausmacht – ganz ohne Passwort.
Dieser Ansatz vereint die Vorteile der Multi-Faktor-Authentifizierung mit der Einfachheit, die sich die Nutzer wünschen. Denken Sie an biometrische Scans, gerätebasierte Authentifizierung oder FIDO2 Sicherheitsschlüssel, die den Zugang mit einem Fingertipp oder einem Blick freischalten. Das Ergebnis? Schnellere Anmeldungen, weniger Helpdesk-Anfragen und ein deutlich geringeres Risiko von Angriffen durch Missbrauch von Zugangsdaten.
Die passwortlose MFA ist besonders wirksam in Umgebungen mit hohen Compliance-Anforderungen oder hohem Risiko, in denen eine gute Passwortpraxis allein nicht ausreicht. Zudem unterstützt es die Zero-Trust-Prinzipien, indem es die Identität kontinuierlich überprüft, ohne sich auf statische Anmeldedaten zu stützen.
Zu den Vorteilen der passwortlosen MFA gehören:
- Beseitigt das Risiko der Wiederverwendung von Passwörtern und von Phishing-Angriffen
- Reduziert den IT-Aufwand durch Passwortzurücksetzungen und Sperrungen
- Bietet eine flüssigere und intuitivere Benutzererfahrung
Fazit: Die passwortlose MFA gewinnt als vielversprechende Weiterentwicklung im Bereich sicherer und benutzerfreundlicher Zugänge zunehmend an Bedeutung, doch ihre Einführung hängt von den Anforderungen der jeweiligen Organisation, der Infrastruktur und der Risikosituation ab.
Wie Tanium eine effektive Zugriffsverwaltung durch Echtzeit-Transparenz bei Geräten unterstützt
Tanium versetzt Unternehmen in die Lage, fundiertere Entscheidungen hinsichtlich des sicheren Zugriffs zu treffen, indem es die Echtzeit-Transparenz über Geräte in umsetzbare Erkenntnisse umwandelt – und zwar durch „ “-Integrationen mit Lösungen von Drittanbietern , wie beispielsweise Identitätsplattformen, um bedingte Zugriffsrichtlinien zu gestalten und durchzusetzen.
So ermöglicht Tanium beispielsweise die kontinuierliche Überprüfung der Compliance und des Risikostatus von Geräten, wodurch Unternehmen Echtzeitdaten über den Zustand eines Geräts erhalten, darunter den Verschlüsselungsstatus, die Firewall-Einstellungen und die Sicherheitsrichtlinien.
Identitätsplattformen wie Microsoft Entra ID können diese Gerätedaten in Echtzeit nutzen, um den Compliance-Status, das Risiko durch Sicherheitslücken sowie die Netzwerkzugriffsberechtigung eines Geräts zu ermitteln. Dies unterstützt Unternehmen dabei, Richtlinien für den bedingten Zugriff effektiver durchzusetzen und diese konsistent in der gesamten Umgebung anzuwenden, um Zero Trust in großem Maßstab umzusetzen.
Tanium bezieht den Endpunktkontext in Echtzeit mit ein und trägt so dazu bei, dass Zugriffsentscheidungen auf dem tatsächlichen Zustand des Geräts basieren und nicht nur auf dem des Benutzers.
Dies ist für Zero Trust von entscheidender Bedeutung.
Darüber hinaus unterstützt „“, das lokale Betriebssystem von Tanium, TanOS ( ), die Durchsetzung der MFA für den SSH-Zugriff auf die Tanium-Infrastruktur und trägt so zur Sicherung des administrativen Zugriffs auf kritische Systeme bei. Administratoren können MFA-Anforderungen, wie beispielsweise TOTP, konfigurieren, um sicherzustellen, dass nur verifizierte Benutzer Zugriff auf kritische Tanium-Systeme erhalten.
Diese Konfiguration verbessert den Schutz geschäftskritischer Infrastrukturen, indem sie das Risiko eines unbefugten Zugriffs verringert. Die Durchsetzung von MFA lässt sich an die Richtlinien Ihrer Organisation anpassen, und Administratoren können die bevorzugten Authentifizierungsmethoden direkt in der TanOS-Konsole festlegen.
Möchten Sie erfahren, wie sich MFA in eine umfassendere Zero-Trust-Strategie einfügt? Sehen Sie selbst, wie Tanium und Microsoft Entra ID zusammenarbeiten, um risikobasierte Zugriffsentscheidungen in Echtzeit zu treffen – ohne die Benutzer dabei zu behindern.
Häufig gestellte Fragen zur MFA
Welche 3 Anmeldedaten werden bei der Multi-Faktor-Authentifizierung verwendet?
- Etwas, das Sie kennen (z. B. ein Passwort)
- Etwas, das Sie besitzen (z. B. einen Passcode oder ein Software-Token)
- Etwas, das Sie sind (biometrisch)
Diese drei Kategorien werden von Normungsgremien wie dem NIST (SP 800-63B) definiert und finden in der gesamten Cybersicherheitsbranche breite Anwendung.
Einige Frameworks unterscheiden jedoch auch eine vierte Kategorie , die kontextbezogene Signale wie Standort, Gerät oder Verhalten einbezieht. Diese werden bei der adaptiven oder risikobasierten Authentifizierung verwendet, um zu beurteilen, ob ein Anmeldeversuch verdächtig ist und möglicherweise zusätzliche Verifizierungsschritte auslöst. Beispielsweise nutzen Microsoft und andere Identitätsanbieter die IP-basierte Geolokalisierung, um Anmeldungen aus ungewöhnlichen Regionen zu kennzeichnen und eine verstärkte Authentifizierung anzufordern.
Hinweis: Diese Signale verstärken die Sicherheitsmaßnahmen, gelten jedoch gemäß den Richtlinien des NIST oder der CISA nicht als eigenständige Authentifizierungsfaktoren.
Was ist die sicherste Form der Mehrfaktorauthentifizierung?
Zu den sichersten MFA-Implementierungen zählen solche, die biometrische Verfahren oder Hardware-Token mit einer adaptiven, risikobasierten Authentifizierung kombinieren, insbesondere in Umgebungen mit hohen Compliance-Anforderungen oder hohem Risiko. Die „sicherste“ Konfiguration hängt jedoch von Ihrem Bedrohungsmodell und Ihrer Infrastruktur ab.
Was sind Beispiele für die Multi-Faktor-Authentifizierung?
Mithilfe eines Passworts und eines Fingerabdrucks oder eines Passworts und eines Einmalcodes aus einer Authentifizierungs-App oder per SMS.
Bitte beachten Sie: App-basierte oder hardwarebasierte Codes sind in der Regel sicherer als SMS.
Ist MFA wirklich sicherer?
Ja. MFA senkt das Risiko eines unbefugten Zugriffs erheblich, indem es mehrere Authentifizierungsebenen einführt. Die CISA weist darauf hin, dass (wird in einem neuen Tab geöffnet) dazu beitragen kann, dass die Wahrscheinlichkeit, gehackt zu werden, um „99 % sinkt“.
Sollten Sie die MFA stets aktiviert haben?
In den meisten Fällen ja. Jedes Unternehmen sollte MFA einsetzen, um die Cybersicherheit zu stärken, sensible Daten zu schützen und das Risiko von Angriffen auf Anmeldedaten zu verringern. Bei der Umsetzung sollten jedoch die Benutzererfahrung, die Systemkompatibilität und das Risikoniveau berücksichtigt werden.
Verwandte Ressourcen
- Wird die Multi-Faktor-Authentifizierung den hohen Erwartungen gerecht?
- Experten von Tanium räumen mit verbreiteten Mythen rund um Passwörter auf
- Was versteht man unter Datenschutz? Und warum Sie es benötigen
- Realisieren Sie Zero Trust in großem Maßstab mit Tanium und Microsoft Entra ID
- Anwendungsfälle für die Tanium-Integration
Die „ “ von Tanium Autonomous Endpoint Management (AEM) versetzt IT- und Sicherheitsteams in die Lage, präzise und schnell zu handeln – durch die Automatisierung von Änderungen, die Bereitstellung von Empfehlungen in Echtzeit und die sichere Durchführung von Updates in großem Maßstab. Ganz gleich, ob Sie sich um die Patch-Verwaltung, die Einhaltung von Vorschriften oder die Reaktion auf Vorfälle kümmern: AEM vereint Transparenz und Handlungsmöglichkeiten auf einer einheitlichen Plattform.
Der MFA ist erst der Anfang. Mit Tanium setzen Sie nicht nur Richtlinien durch – Sie schaffen Vertrauen. Erfahren Sie, wie unsere Plattform Transparenz in Maßnahmen und Maßnahmen in Widerstandsfähigkeit umsetzt, indem Sie noch heute eine individuelle Live-Demo unter anfordern..

