Thema
Tech-Nachrichten
HTTP2Shell: Anfällige Brotli-Instanzen mit Tanium aufspüren und beheben
Eine kritische Sicherheitslücke im Brotli-Decoder von Google (CVSS 9,2) kann es einem Angreifer aus der Ferne ermöglichen, Anwendungen, die Brotli-Daten entpacken, zum Absturz zu bringen oder die Kontrolle über sie zu übernehmen. Aktualisieren Sie Node.js, Python, Brotli und Bun jetzt.
eMudhra CA-Sicherheitslücke: Erkennen und beheben Sie Ihre Sicherheitsrisiken mit Tanium
Die privaten Schlüssel für acht eMudhra-Zwischenzertifizierungsstellen lassen sich anhand ihrer öffentlichen Zertifikate berechnen. Browser blockieren diese nach der Aktualisierung; bei den meisten anderen Programmen ist eine Aktualisierung des Vertrauensspeichers erforderlich.
PHP2Shell: Antwort auf CVE-2026-109618 und CVE-2026-109619
Zwei kritische Sicherheitslücken im PHP-Kern (CVSS 9,2) ermöglichen es einem nicht authentifizierten Angreifer, mithilfe einer speziell gestalteten Webanfrage Code auszuführen. Führen Sie jetzt das Update auf Version 8,5,12, 8,4,27, 8,3,36 oder 8,2,35 durch.
KI-Rechenleistung ist nun zu einem Problem an den Endgeräten geworden
Das bedeutet, dass der Supercomputer zu einer Workstation wird und die Workstation zu etwas, das die IT-Abteilung bisher noch nie verwalten musste.
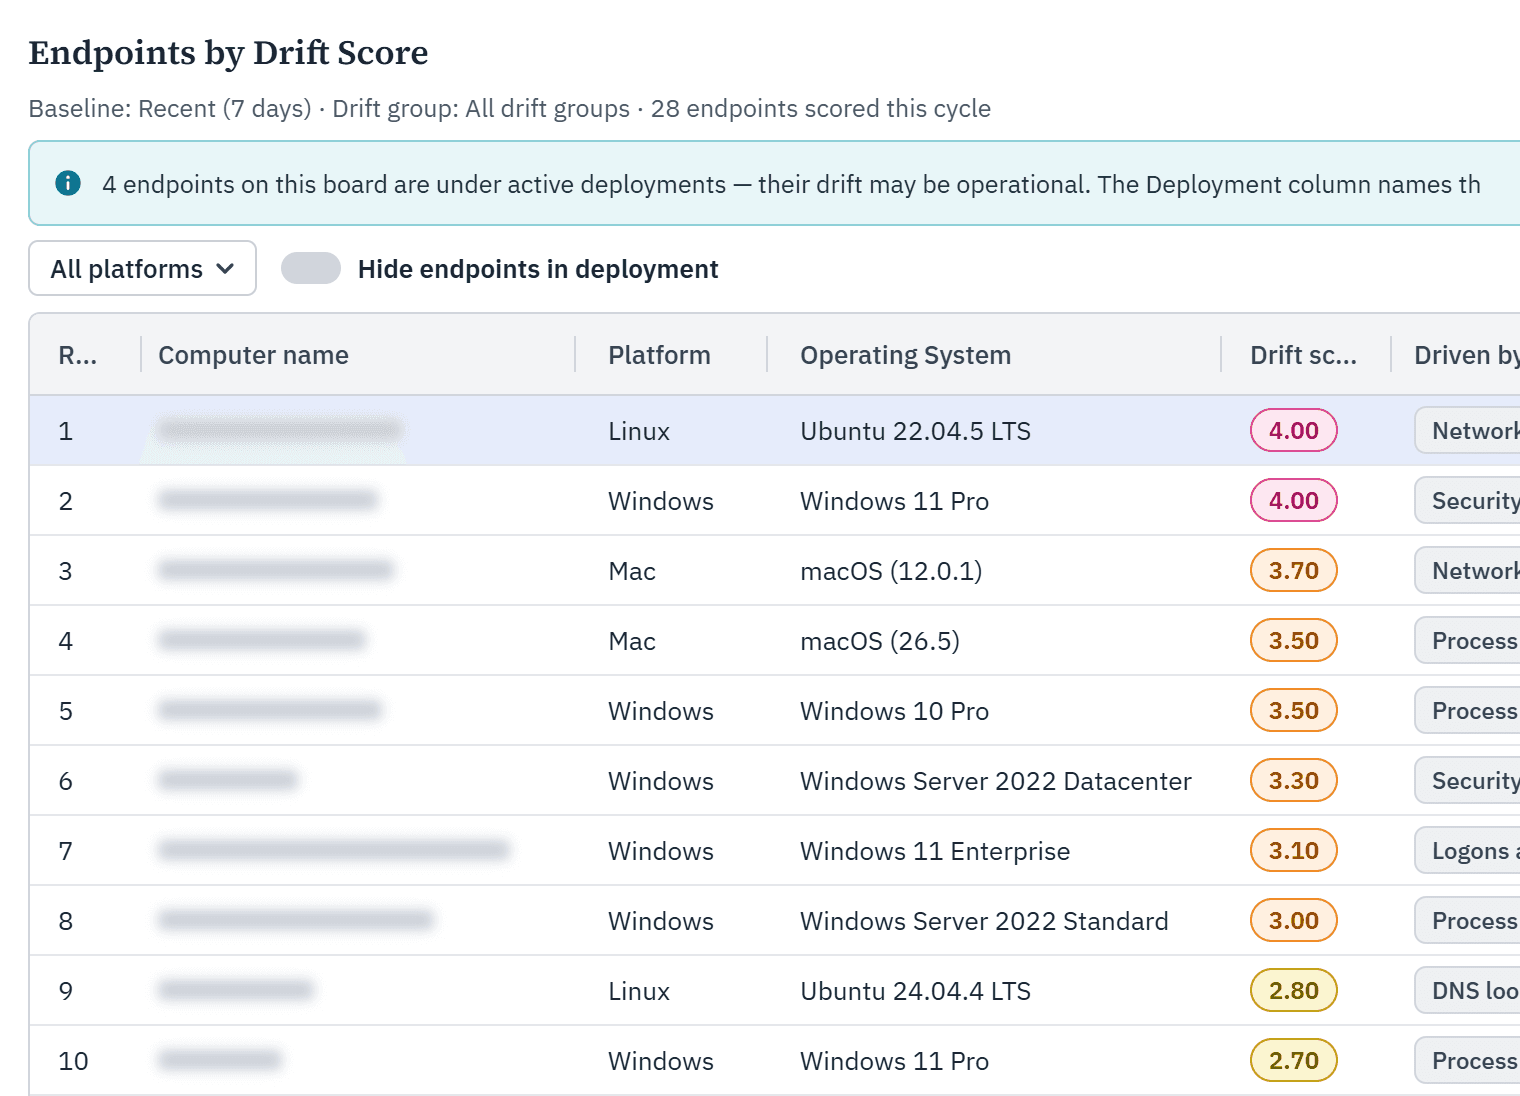
Erkennen Sie, wenn sich ein System nicht mehr wie gewohnt verhält: Wir stellen „Endpoint Drift“ vor
Angreifer, die gestohlene Zugangsdaten und Ihre eigenen Administrator-Tools verwenden, lösen keine einzige Regel aus – Endpoint Drift erkennt ohnehin, wenn sich ein Rechner nicht mehr wie gewohnt verhält.
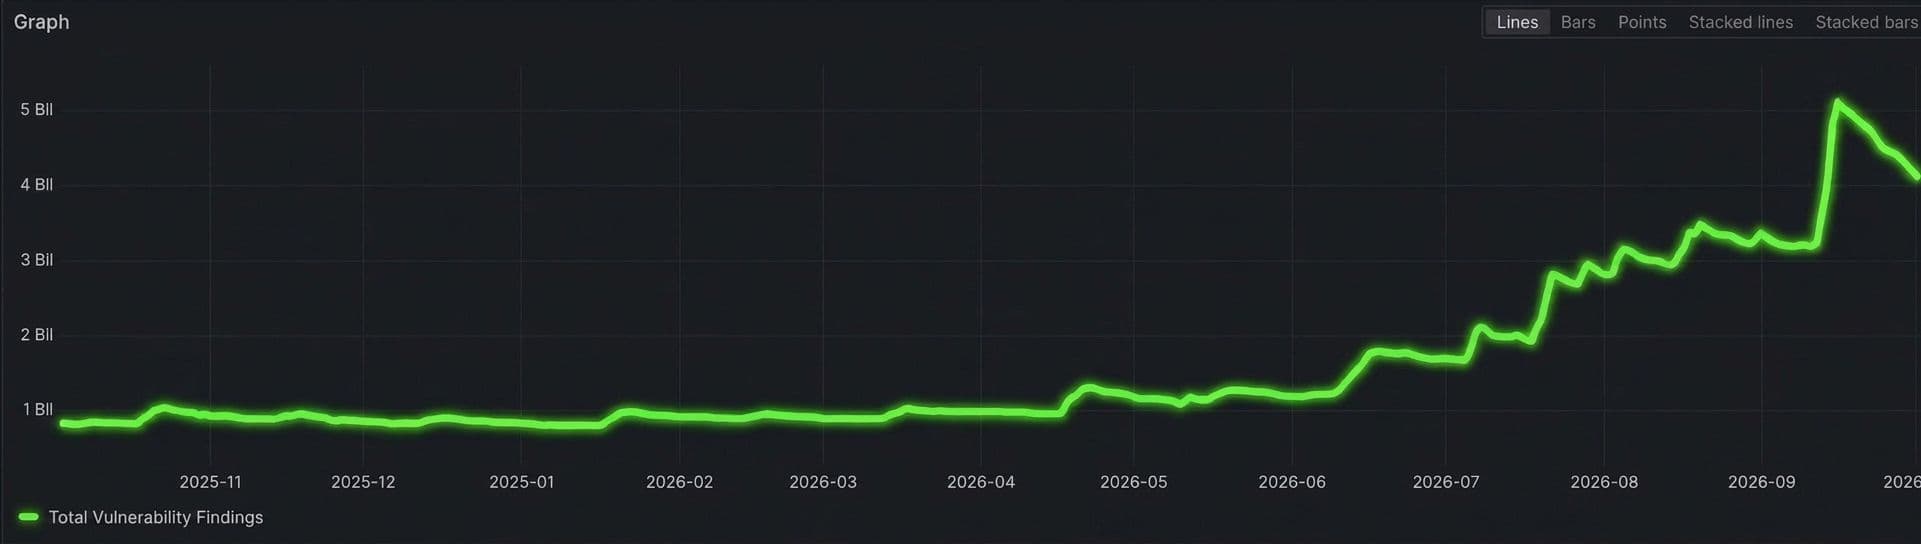
KI beschleunigt die Aufdeckung von Sicherheitslücken. Mit Tanium bleiben Sie auf dem Laufenden.
Die Zahl der täglich festgestellten Sicherheitslücken in den Tanium-Kundenumgebungen stieg von rund 1 Milliarde vor Mitte des Jahres „Juni 2026 “ auf bis zu 6 Milliarden im September. Hier erfahren Sie, was diesen Aufschwung antreibt und wie Sie Schritt halten können.
KI treibt die Entwicklung Ihrer Umgebung voran. Unser Connector hält Schritt: Die nächste Entwicklungsstufe des Service Graph Connectors für Tanium und ServiceNow
Der „Service Graph Connector“ für Tanium Atlas, der nun allgemein im ServiceNow Store erhältlich ist, nutzt die Delta-Synchronisierung, um Ihre CMDB auf dem neuesten Stand zu halten.
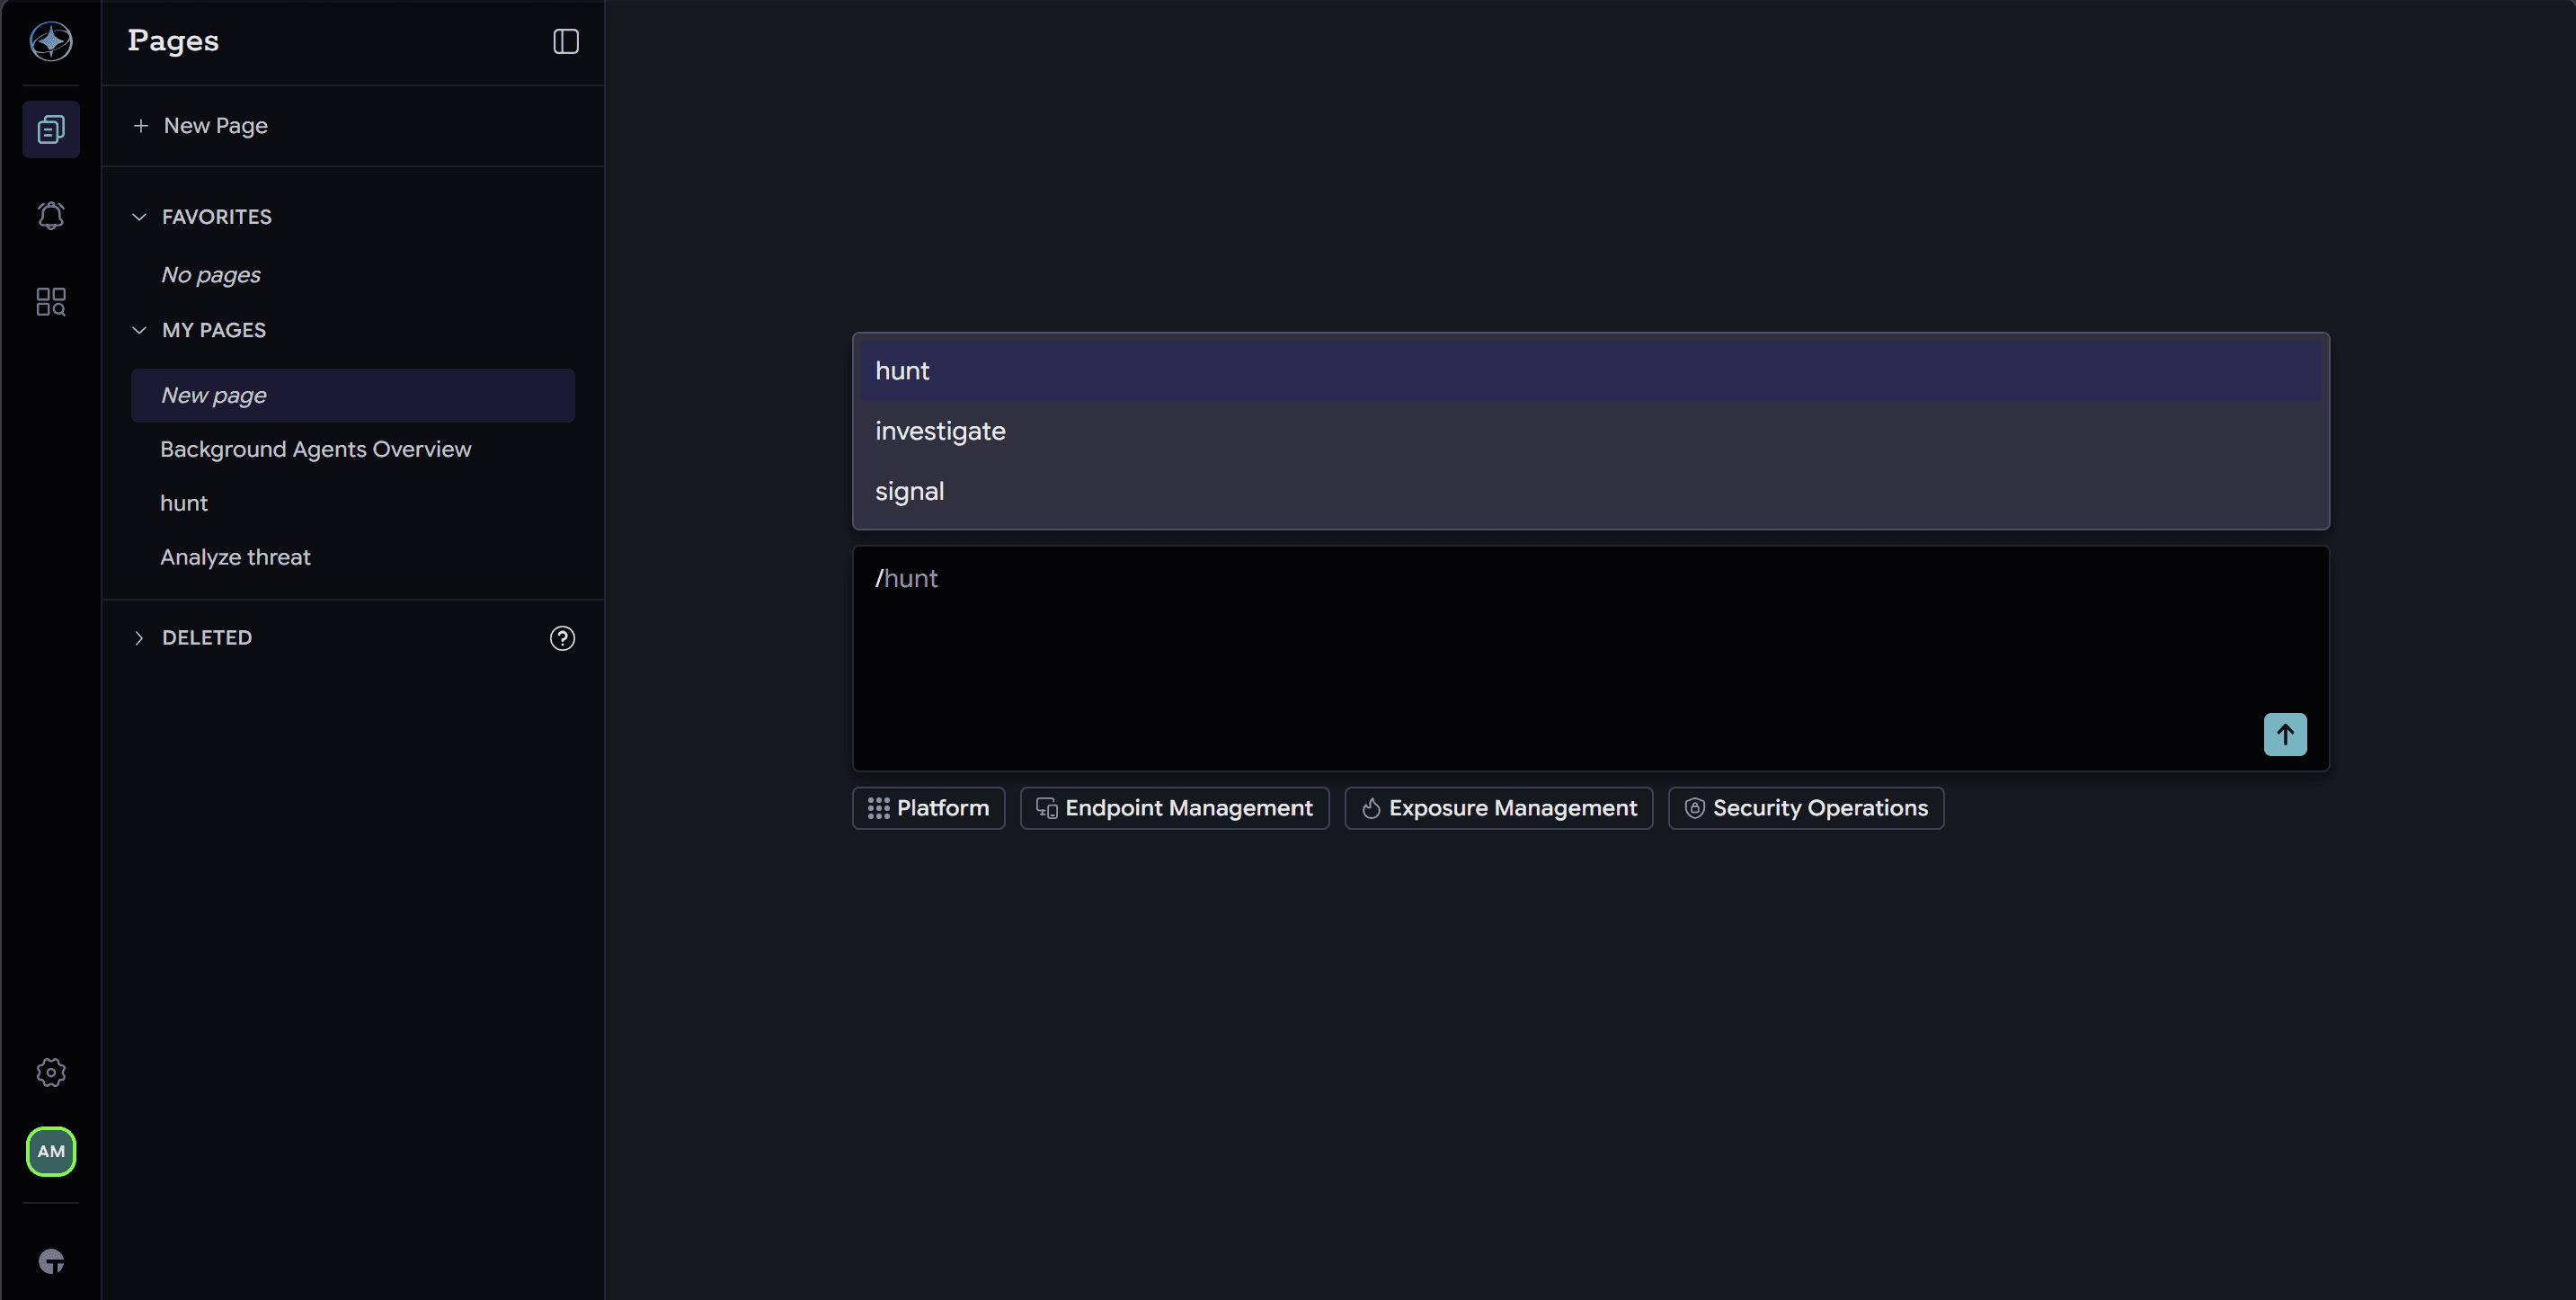
Slash-Befehle bringen professionelle SecOps-Workflows in Atlas
Mit den Befehlen /hunt, /investigate und /signal verwandelt Atlas eine einfache Chat-Interaktion in einen geführten SecOps-Workflow, der auf dem aktuellen Status der Endgeräte basiert.
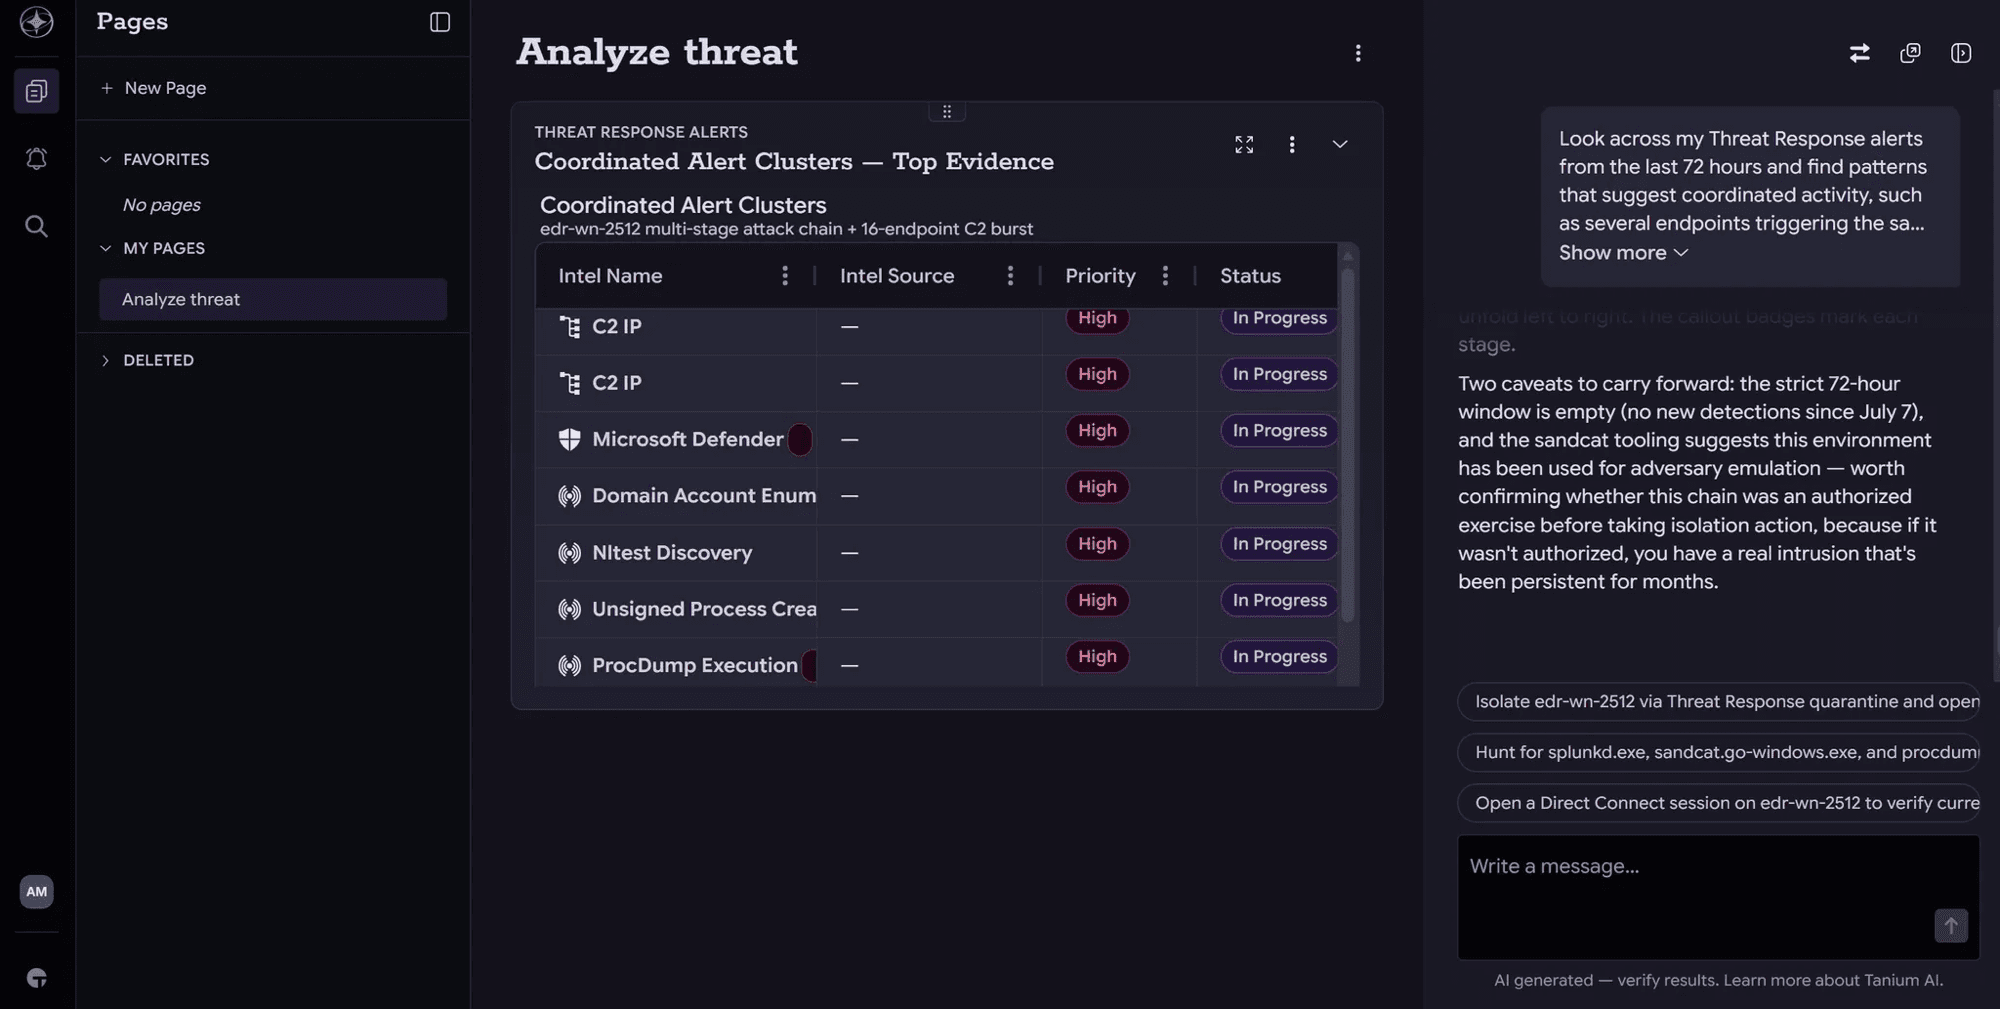
Wir stellen Agentic SecOps vor: Echtzeit-Endpunktdaten für das KI-gesteuerte SOC
Agentic SecOps verändert das Betriebsmodell: Mit Tanium Atlas können Sicherheitsteams Aufgaben in natürlicher Sprache steuern, Live-Endpunktdaten analysieren und die Kontrolle in menschlicher Hand behalten.
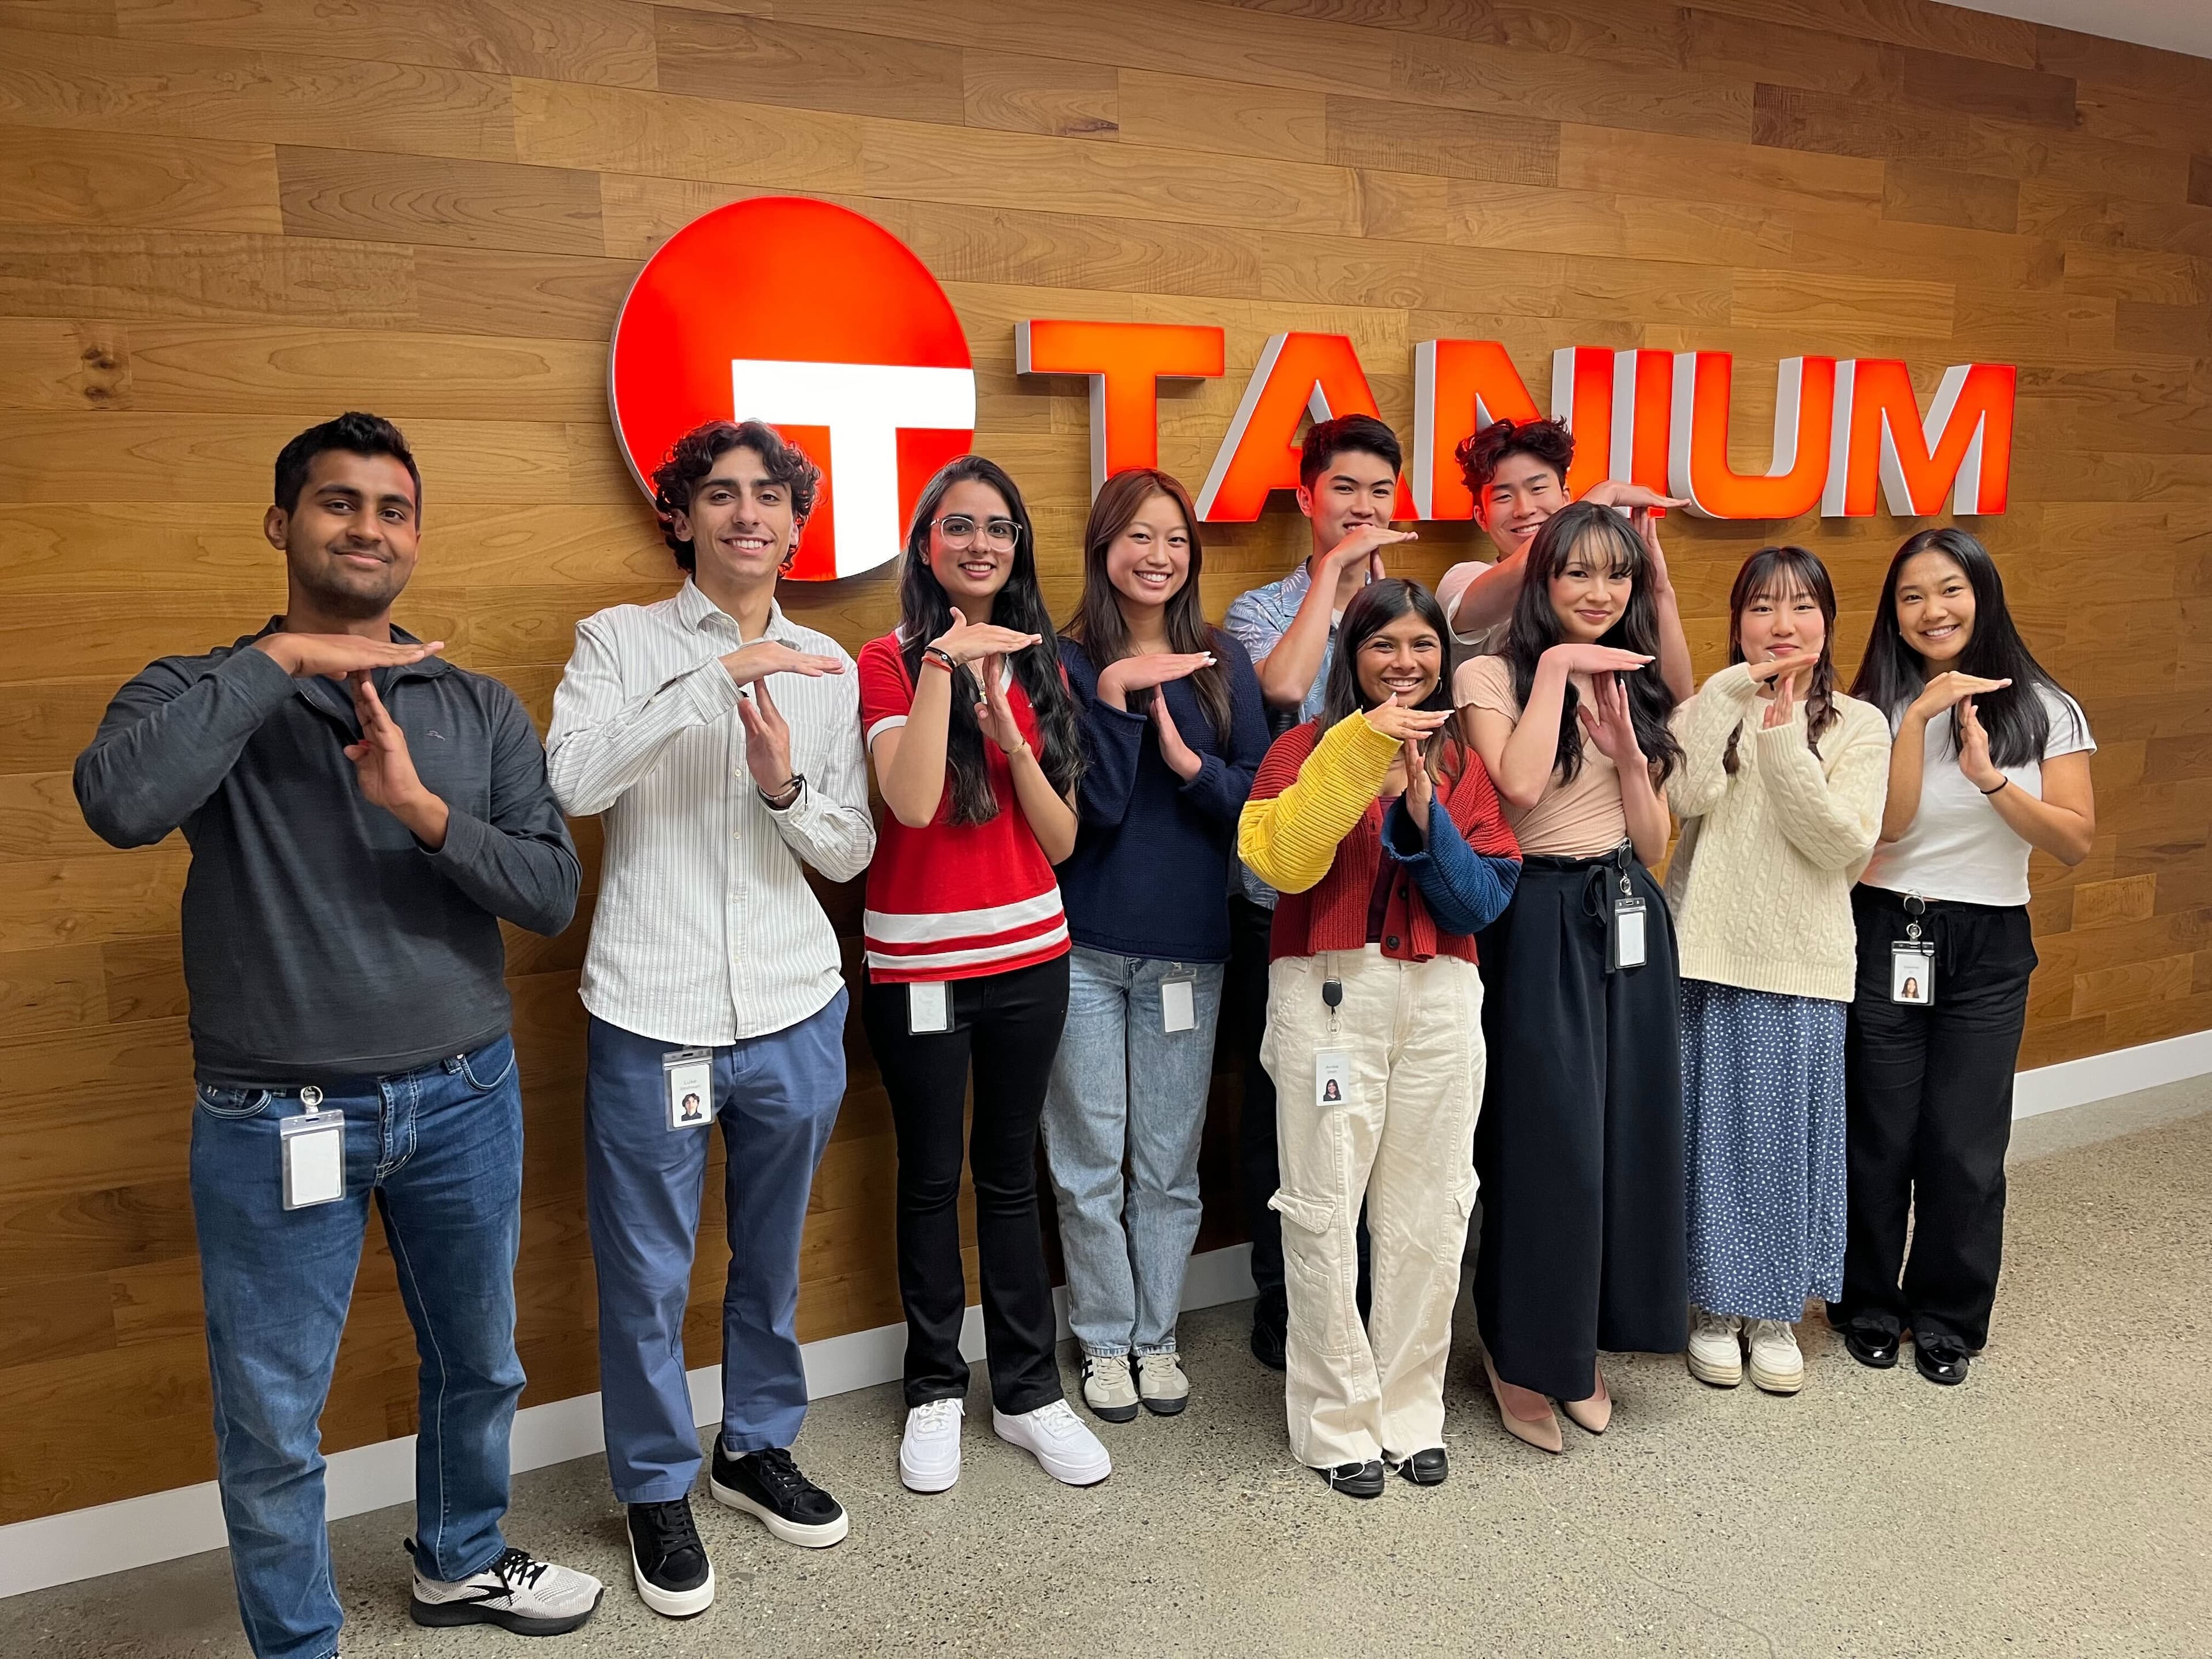
Tanium’s Summer Intern Program: A Launch Pad to Leadership in Cybersecurity
A look at Tanium’s leading summer internship program – and why it’s a great option for students and professionals entering cybersecurity.
Tanium Atlas: Ein Bediener. Das gesamte Gewicht der Plattform.
Tanium Atlas steht grundsätzlich allen gewerblichen Kunden sowie allen Cloud-Kunden der US-Regierung zur Verfügung. Hier erfahren Sie, was sich für die Fachkräfte ändert, die in einer von KI-Bedrohungen geprägten Landschaft tätig sind, und warum ich diesen Beitrag selbst verfassen wollte.
Verschaffen Sie sich einen Überblick über die gesamte Angriffsfläche. Handeln Sie in den Bereichen, auf die es wirklich ankommt.
Die Zahl der CVE-Einträge steigt, die von KI entdeckten Bedrohungen nehmen zu, und der Überblick über die gesamte Angriffsfläche ist nach wie vor lückenhaft. Nachrüstlösungen und manuelle Übergaben können einfach nicht mithalten. Unternehmen, die sich von der Konkurrenz abheben, haben eines gemeinsam: Sie haben fragmentierte Arbeitsabläufe durch eine KI-gestützte Priorisierung und autonome Fehlerbehebung ersetzt, und zwar auf der Grundlage einer einheitlichen Übersicht über interne und externe Risiken.

