An Daten mangelt es den Sicherheitsteams nicht. Es mangelt ihnen an Zeit, Wiederholbarkeit und der Fachkompetenz erfahrener Mitarbeiter, die genau dann zur Verfügung stehen, wenn ein Analyst sie benötigt.
Genau dieses Problem sollen die Atlas-Slash-Befehle lösen.
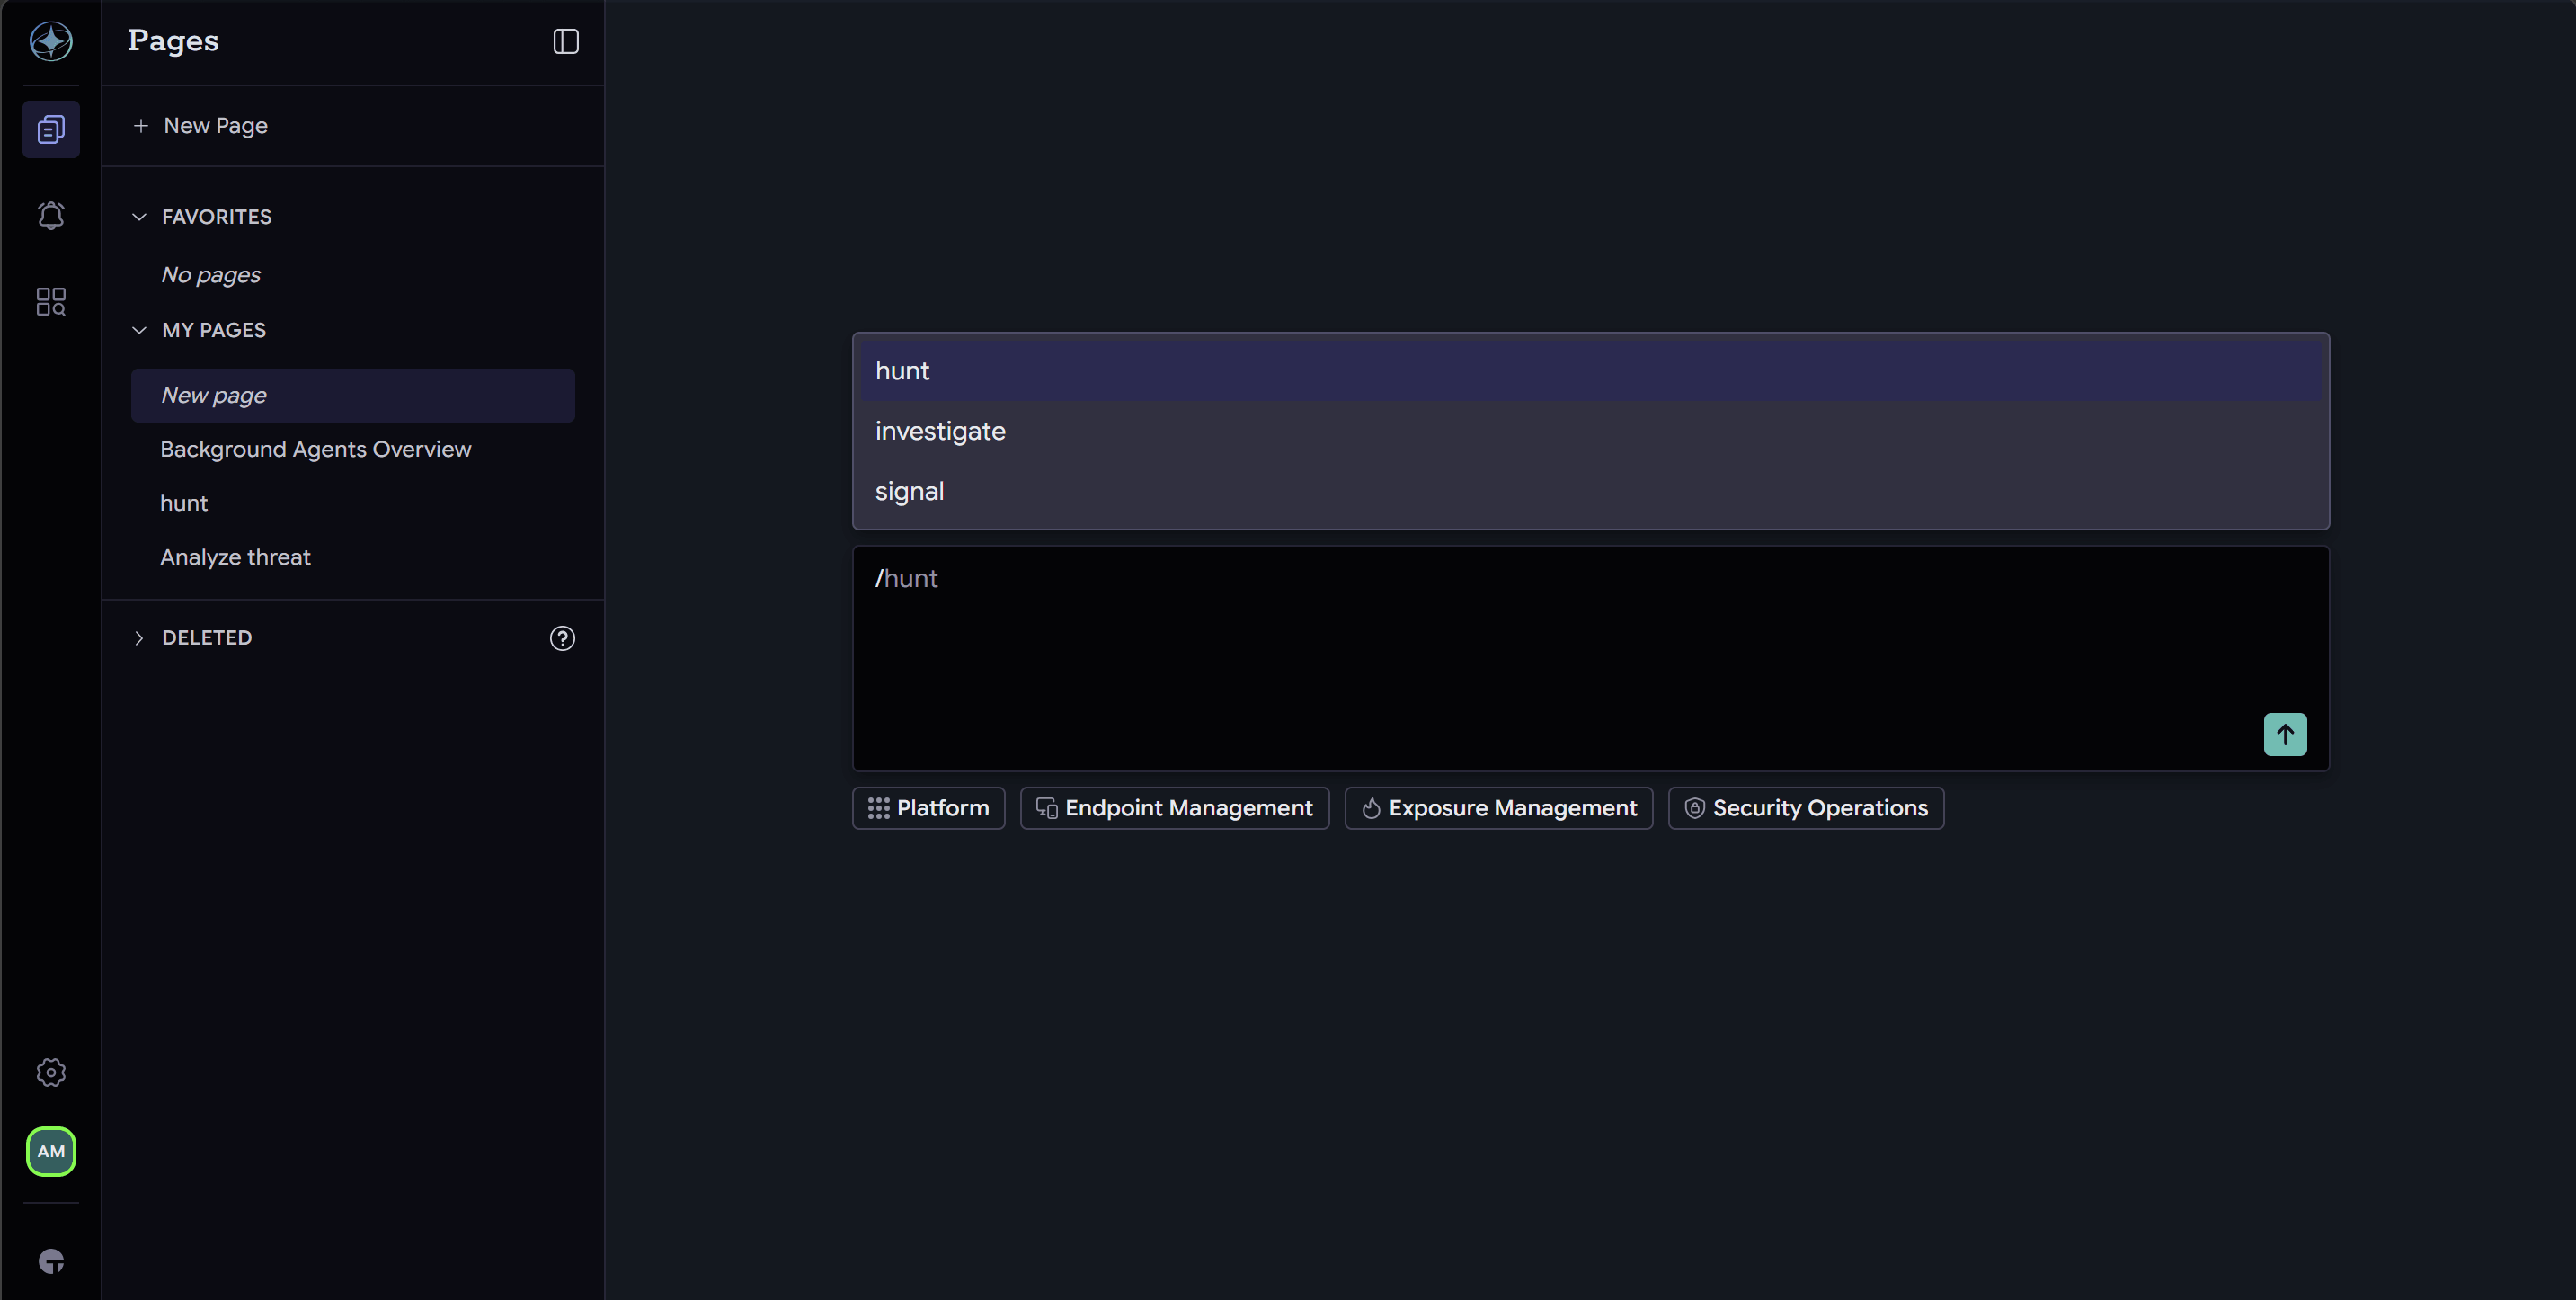
Mit „ “ /hunt, „ “ /investigate und „ “ /signal verwandelt Atlas eine einfache Chat-Interaktion in einen geführten SecOps-Workflow, der auf dem aktuellen Status der Endgeräte basiert. Anstatt mit einem leeren Eingabefeld zu beginnen und darauf zu hoffen, dass der Analyst genau weiß, was er fragen muss, bündeln Slash-Befehle das Fachwissen von Tanium in wiederholbare Arbeitsabläufe. Ein neuerer Analyst führt denselben Experten-Workflow durch wie ein erfahrener Hunter.
Geben Sie / ein, wählen Sie einen Befehl aus, fügen Sie ein paar Wörter als Kontext hinzu, und Atlas übernimmt die Arbeit. Es durchforstet das gesamte Netzwerk, geht verdächtigen Aktivitäten auf den Grund oder wandelt bestätigte Verhaltensmuster in eine kontinuierliche Überwachung um.
Der Analyst behält die Kontrolle. Atlas übernimmt die mühsame Arbeit.
Von der leeren Eingabeaufforderung bis zum professionellen Arbeitsablauf
Eine leere KI-Anweisung ist leistungsstark, aber auch variabel. Die Qualität des Ergebnisses hängt davon ab, wer die Frage eingibt, über welches Wissen diese Person verfügt, wie sie das Problem formuliert, an welche Datenquellen sie denkt, diese abzufragen, und ob sie die richtige Vorgehensweise bei der Recherche versteht.
Slash-Befehle ändern dieses Modell.
Jeder Befehl enthält einen von den hauseigenen Threat-Hunters von Tanium entwickelten Experten-Workflow – demselben Team, das auch hinter Tanium HuntIQ steht. Der Analyst muss weder die perfekte Eingabeformulierung verfassen noch sich die richtige Abfolge von Sensoren, Nachprüfungen, MITRE-Zuordnungen und Erkennungsschritten einprägen. Der Arbeitsablauf ist bereits im Befehl festgeschrieben.
Die Vorgehensweise ist ganz einfach.
- Öffnen Sie den Atlas-Chat.
- Geben Sie „
“ bzw. „“ ein. - Wählen Sie
/hunt,/investigateoder/signal. - Fügen Sie einen Kontext in einfacher Sprache hinzu.
- Absenden.
So einfach kann eine Jagd beginnen.
/Suche nach „lolbin“-Aktivitäten über „wmic“ und „ rundll32 “ auf Windows-Servern in den letzten 7 Tagen
Diese kurze Anweisung gibt Atlas das Ziel und den Umfang vor. Der Slash-Befehl enthält das Handbuch für Fortgeschrittene.
Das Ergebnis ist Flexibilität in der natürlichen Sprache auf der Grundlage eines festgelegten Verfahrens. Die Analysten steuern den Arbeitsablauf mit ihren eigenen Worten, und Atlas folgt jedes Mal demselben fachlichen Prozess.
Die drei Befehle
Atlas enthält drei Slash-Befehle für den Sicherheitsbetrieb. Sie sind im Tanium Security Operations-Abonnement enthalten.
| Befehl | Nutzen Sie es, wenn Sie es benötigen | Was Atlas zurückgibt |
|---|---|---|
| /jagd | Durchsuchen Sie die Infrastruktur nach einem IOC, einem Angreifer, einer Technik, einer Warnmeldung oder einer Hypothese | Ein Untersuchungsbericht mit Ergebnissen, MITRE-Kartierung, Lücken in der Abdeckung und Empfehlungen für die nächsten Schritte |
| /untersuchen | Einen bestimmten Endpunkt, ein bestimmtes Artefakt oder eine bestimmte Warnmeldung eingehend untersuchen | Ein zeitlicher Ablauf, ein Urteil, eine Analyse des Explosionsradius, eine Zusammenfassung der Beweislage sowie Empfehlungen für das weitere Vorgehen |
| /signal | Ein bewährtes Verfahren in eine kontinuierliche Erfassungsabdeckung umsetzen | Ein validiertes Tanium-Signal mit Testergebnissen, Metadaten und MITRE-Zuordnung |
Zusammen bilden sie einen praktischen SecOps-Kreislauf.
/hunt findet das verdächtige Muster.
/Unter „ “ erfahren Sie, was geschehen ist.
/signal hilft dabei, weiterhin nach Neuigkeiten Ausschau zu halten.
/hunt antwortet: „Haben wir das schon gesehen?“
Die Bedrohungssuche beginnt häufig mit unvollständigen Informationen, einer neuen Sicherheitsempfehlung, einem verdächtigen Hash-Wert, einer Hypothese zum Verhalten oder einer Warnmeldung, die auf eine umfassendere Sicherheitslücke hindeuten könnte.
/hunt verwandelt diesen Ausgangspunkt in einen anwesenweiten Arbeitsablauf.
Atlas klassifiziert die Suche, extrahiert relevante Artefakte, überprüft die vorhandene Abdeckung, wählt die richtigen Tanium-Datenquellen aus, fragt die Geräteflotte ab und sortiert die Ergebnisse nach Seltenheit und Verdachtsgrad. Das System kann auf der Grundlage strukturierter IOCs, unstrukturierter Berichte, benannter Techniken, des Alarmkontexts oder von Verhaltenshypothesen arbeiten.
Beispielaufforderungen
/hunt – Gibt es diesen Hash irgendwo: <sha256>/hunt: Hosts, die außerhalb der Geschäftszeiten Signale an seltene externe Domänen senden, Windows-Server, letzte 14 Tage/hunt-Basiswert: die seltensten geplanten Aufgaben in der gesamten Flotte/hunt, gefolgt von einem eingefügten Sicherheitshinweis oder einer Bedrohungsmeldung
Die Ausgabe besteht nicht lediglich aus einer Liste von Treffern. Atlas gibt einen strukturierten Jagdbericht aus. Der Bericht behandelt, wonach gesucht wurde, wo gesucht wurde, was gefunden wurde, welche MITRE-Techniken zur Anwendung kommen, wo die Abdeckung gut oder schwach ist und welche Ziele eine eingehendere Untersuchung verdienen.
/investigate beantwortet die Frage „Was ist hier geschehen?“
Sobald eine Untersuchung oder ein Alarm auf einen bestimmten Host, ein bestimmtes Artefakt oder ein bestimmtes Ereignis hinweist, besteht die nächste Herausforderung darin, den Verdacht in eine fundierte Schlussfolgerung umzuwandeln.
Hier kommt /investigate ins Spiel.
Verwenden Sie diese Option für einen bestimmten Endpunkt, eine bestimmte Alarm-ID, einen bestimmten Prozess, eine bestimmte Datei, einen bestimmten Hash-Wert, einen bestimmten Registrierungsschlüssel, eine bestimmte Domäne, eine bestimmte IP-Adresse, einen bestimmten Benutzer, eine bestimmte Aufgabe, einen bestimmten Dienst oder einen bestimmten Treiber. Atlas grenzt den Suchbereich ein, in dem das Element auftritt, hält an, wenn der Suchbereich zu groß ist, und rekonstruiert anschließend die Aktivität anhand der relevantesten Ziele.
Beispielaufforderungen
/Alarm 48213 untersuchen/investigate FINANCE-WKS-07: „svchost“ startet verschlüsselte PowerShell-Prozesse/Untersuchen Sie diese Domain: cdn-telemetry-sync[.]com und sichern Sie sie als Beweismittel/Untersuchung <sha256> auf dem gesamten Anwesen, bitte nur Bericht erstatten
Der Workflow schafft einen Kontext rund um das Ereignis, einschließlich Prozessherkunft, Dateiaktivitäten, Persistenz, Netzwerkverhalten, damit verbundener Warnmeldungen, Zeitachse, Indikatoren für laterale Bewegungen und Ausbreitungsradius. Der Abschlussbericht liefert den Analysten ein Urteil – „harmlos“, „verdächtig“ oder „nachweislich bösartig“ – zusammen mit einer Zuverlässigkeitsangabe und entsprechenden Belegen.
Atlas kann Maßnahmen zur Reaktion empfehlen, doch destruktive Handlungen bleiben weiterhin gesperrt. Maßnahmen wie Isolierung, Löschung, Beendigung von Prozessen, Quarantäne und Bereitstellung warten auf eine ausdrückliche Genehmigung durch einen Mitarbeiter.
/signal antwortet: „Wie können wir das beim nächsten Mal erkennen?“
Der letzte Schritt in diesem Kreislauf besteht darin, die Erkenntnisse des Teams in eine nachhaltige Berichterstattung umzusetzen.
/signal unterstützt Ermittlungsingenieure und Analysten dabei, Tanium-Signale auf der Grundlage bekannter Verhaltensmuster oder bestätigter Erkenntnisse zu erstellen, zu validieren, zu testen und vorzubereiten. Es setzt die Erkennungsabsicht in die Signal-Logik um, überprüft die Syntax und die unterstützten Felder, vergleicht die Ergebnisse mit historischen Daten und ordnet das Ergebnis dem MITRE ATT&CK-Modell zu.
Beispielaufforderungen
/signal erkennt geplante Aufgaben, deren Befehlszeile einen base64 -PowerShell-Blob enthält/signal wandelt diese Erkenntnis in eine einsatzfähige Erkennung um: <Prozessherkunft einfügen / Befehlszeile>/signal: Testen Sie diese Regel anhand der Daten der letzten 30 Tage, bevor Sie sie implementieren
Atlas kann Erkennungslogik vorschlagen und validieren, doch die Bereitstellung erfolgt weiterhin unter menschlicher Kontrolle. Der Analyst prüft die Ergebnisse, bestätigt die beabsichtigte Vorgehensweise und genehmigt jeden Schritt, der eine Änderung der Umgebung zur Folge hat.
Warum der aktuelle Status der Endgeräte von Bedeutung ist
Viele KI-Sicherheitsanwendungen stützen sich auf veraltete Kopien von Telemetriedaten in einem Data Lake. Das kann nützlich sein, ist jedoch nicht dasselbe, wie den Endpunkt zu fragen, was gerade zutrifft.
Die Atlas-Slash-Befehle basieren auf der Echtzeit-Endpunkt-Ebene von Tanium. Sie können aktuelle und historische Endpunktdaten aus der gesamten Plattform nutzen, darunter Telemetriedaten von Aufzeichnungsgeräten, den Kontext von Echtzeitreaktionen, den Dateistatus, Prozessaktivitäten und weitere Endpunktdaten.
Das ist von Bedeutung, da Entscheidungen im Bereich SecOps zeitkritisch sind. Wenn ein Analyst einen verdächtigen Prozess untersucht, muss er wissen, was gerade auf dem Rechner geschieht, und nicht nur, was gestern irgendwo erfasst wurde.
Slash-Befehle bringen KI-gestützte Unterstützung genau dorthin, wo Tanium bereits seine größten Stärken ausspielt, nämlich bei der Echtzeit-Erfassung des aktuellen, umsetzbaren Endpunktstatus.
Entwickelt für Geschwindigkeit, Beständigkeit und Kontrolle
Der Nutzen von Slash-Befehlen besteht nicht nur darin, dass sie die Bedienung von Atlas vereinfachen. Der Grund dafür ist, dass sie die Arbeitsabläufe von Experten wiederholbar machen.
Slash-Befehle helfen Teams dabei, schneller zu arbeiten, ohne dabei die Kontrolle abzugeben.
- Senken Sie die Mindestanforderungen. Mehr Analysten können Arbeitsabläufe auf Führungsebene durchführen, ohne jeden Schritt im Voraus kennen zu müssen.
- Verbessern Sie die Konsistenz. Der gleiche Befehl wird bei allen Benutzern und in allen Schichten nach demselben bewährten Verfahren ausgeführt.
- Handeln Sie zügiger. Atlas automatisiert die Datenerfassung, die Triage, die Erstellung von Zeitachsen und die Berichterstellung.
- Bewahren Sie das menschliche Urteilsvermögen. Analysten legen den Umfang fest, prüfen die Ergebnisse und genehmigen Maßnahmen.
- Einheitliche, strukturierte Berichte. Jeder Durchlauf endet mit einem Bericht, der die untersuchten Bereiche, die Ergebnisse, etwaige Einschränkungen, die Zuordnung zu den MITRE-Standards sowie empfohlene nächste Schritte umfasst.
- Schließen Sie den Kreislauf. Die Fahndung kann zu Ermittlungen führen. Ermittlungen können zu einer umfassenden Aufdeckung führen.
Der Analyst leitet, überprüft und trifft Entscheidungen. Atlas führt den Arbeitsablauf aus.
Von Grund auf sicher
Auch die Slash-Befehle sind auf eine praktische Bedienung ausgelegt.
Der Zugriff wird serverseitig durch Modulberechtigungen und rollenbasierte Berechtigungen geregelt. Wenn ein Benutzer keine Lizenz oder Berechtigung für einen Befehl besitzt, wird dieser Befehl nicht in der Auswahlliste angezeigt.
Die Befehle trennen zudem leseintensive Analysen von Aktionen, die die Umgebung verändern. Lesevorgänge und Untersuchungsschritte können autonom ausgeführt werden, während destruktive oder berechnende Aktionen jedoch erst nach ausdrücklicher Genehmigung durchgeführt werden.
Diese Leitplanke stellt keine Einschränkung dar. Das ist der springende Punkt.
Sicherheitsteams wünschen sich Autonomie bei der täglichen Arbeit, nicht jedoch eine unkontrollierte Automatisierung von Entscheidungen, die die Umgebung beeinträchtigen könnten.
Ein neues Betriebsmodell für SecOps
Slash-Befehle stellen eine einfache Änderung der Benutzeroberfläche dar, die jedoch tiefgreifende Auswirkungen auf das Betriebsmodell hat.
Dadurch müssen Analysten nicht mehr jeden Schritt eines Workflows zur Fahndung, Untersuchung oder Erkennung manuell zusammenstellen, sondern können stattdessen ein Expertensystem überwachen, das diese Schritte von Anfang bis Ende ausführt. Sie machen Atlas für neue Analysten zugänglicher und für erfahrene „Hunter“ effizienter. Zudem unterstützen sie Teams dabei, die Arbeitsabläufe vom ersten Verdacht bis zur bestätigten Erkennung zu standardisieren.
Das Ergebnis ist ein schnellerer und konsistenterer SecOps-Zyklus.
- Streben Sie nach Bekanntheit.
- Ermitteln Sie, worauf es ankommt.
- Setzen Sie bestätigte Verhaltensmuster in eine dauerhafte Erkennung um.
- Stellen Sie sicher, dass der Mensch die Kontrolle über jede Handlung behält, die die Umwelt verändert.
Genau das bringen /hunt, /investigate und /signal in Atlas ein. Professionelle SecOps-Workflows, die auf Abruf verfügbar sind und auf dem aktuellen Status der Endgeräte basieren.
Geben Sie „ “ bzw. „“ ein. Wählen Sie den Arbeitsablauf aus. Beeinflussen Sie das Ergebnis.
Möchten Sie die Befehle in Aktion sehen? Sehen Sie sich die Anleitung zu den Slash-Befehlen im „ -Atlas für SecOps“ an: (wird in einem neuen Tab geöffnet). Um einen umfassenderen Überblick darüber zu erhalten, in welche Richtung sich diese Entwicklung bewegt, lesen Sie bitte den Artikel „ : Einführung in Agentic SecOps“ unter. Und falls Ihr Team bereits Tanium Security Operations einsetzt, öffnen Sie Atlas und geben Sie / ein.

