Von den Sicherheitsteams wird erwartet, dass sie schneller als je zuvor handeln. Angreifer setzen auf Automatisierung, die Infrastruktur ändert sich von Minute zu Minute, und die Zahl der Warnmeldungen, Sicherheitslücken und Ermittlungsansätze nimmt stetig zu. Allerdings sind noch immer zu viele SOC-Arbeitsabläufe von der knappen Zeit der Experten abhängig. Ein leitender Analyst verfasst die Abfrage, setzt die Hypothese um, wechselt zwischen verschiedenen Tools hin und her, überprüft das Ergebnis und leitet die Erkenntnisse anschließend zur weiteren Bearbeitung weiter.
Das Kunsthandwerk funktioniert. Es braucht einfach Zeit, und es gibt nie genug Experten für alle Aufgaben.
Agentic SecOps verändert das Betriebsmodell. Mit Tanium Atlas können Sicherheitsteams Aufgaben in natürlicher Sprache steuern, Live-Endpunktdaten analysieren und durch Genehmigungsverfahren und Governance sicherstellen, dass der Mensch stets die Kontrolle behält. Anstatt Analysten zu bitten, jeden Schritt manuell zusammenzufügen, unterstützt Atlas Teams dabei, von der Fragestellung über die Fakten bis hin zur Maßnahme vorzugehen – und zwar auf der Grundlage der aktuellen, tatsächlichen Situation in der gesamten Endgeräteumgebung.
Warum Agentic SecOps, warum gerade jetzt?
Der Sicherheitsmarkt hat sich rasch von „Copiloten“ hin zu „Agenten“ entwickelt. Nahezu jeder große Sicherheitsanbieter erzählt eine Variante derselben Geschichte. KI kann Analysten dabei unterstützen, Probleme schneller aufzuspüren, zu priorisieren und darauf zu reagieren.
Doch die Sicherheit von Agenten hängt letztlich von der Qualität der Daten und der Arbeitsweise ab, auf denen sie basiert.
Die meisten KI-SOC-Lösungen führen Analysen anhand von Daten durch, die bereits erfasst, normalisiert und an anderer Stelle gespeichert wurden. Das kann für historische Analysen nützlich sein, führt jedoch zu einer Lücke, wenn es um operative und dringende Fragen geht. Läuft das gerade? Wo? Auf wie vielen Endpunkten? Können wir dies überprüfen, bevor wir handeln?
Genau darin unterscheidet sich Tanium von anderen. Tanium Atlas basiert auf aktuellen Endpunktdaten, Echtzeit-Transparenz über die gesamte Infrastruktur hinweg und verbindet diese Datengrundlage mit SecOps-Workflows, dem Fachwissen von HuntIQ sowie hochpräzisen Bedrohungsinformationen. Das Ergebnis ist eine proaktive SecOps-Erfahrung, die nicht nur darauf ausgelegt ist, zu erklären, was geschehen ist, sondern den Teams auch dabei zu helfen, aktuelle Vorgänge zu erkennen, zu überprüfen und entsprechend zu handeln.
Agentengesteuerte Bedrohungssuche in Atlas
Die erste bedeutende Initiative von Agentic im Bereich SecOps ist die agentengesteuerte Bedrohungssuche in Atlas.
Die Bedrohungssuche ist eine der wertvollsten Tätigkeiten, die ein SOC ausführen kann, zugleich aber auch eine der am schwierigsten zu skalierenden. Ein „Hunter“ muss eine Hypothese aufstellen, diese in geeignete Abfragen umsetzen, die gesamte Infrastruktur durchgehen, die Ergebnisse auswerten, die Erkenntnisse mit bekannten Verhaltensmustern von Angreifern abgleichen und entscheiden, welche Maßnahmen zu einer dauerhaften Erkennungsabdeckung führen sollen. Diese Arbeit erfordert in der Regel Fachwissen auf Führungsebene, was dazu führt, dass viele Teams seltener nach neuen Mitarbeitern suchen, als sie eigentlich sollten.
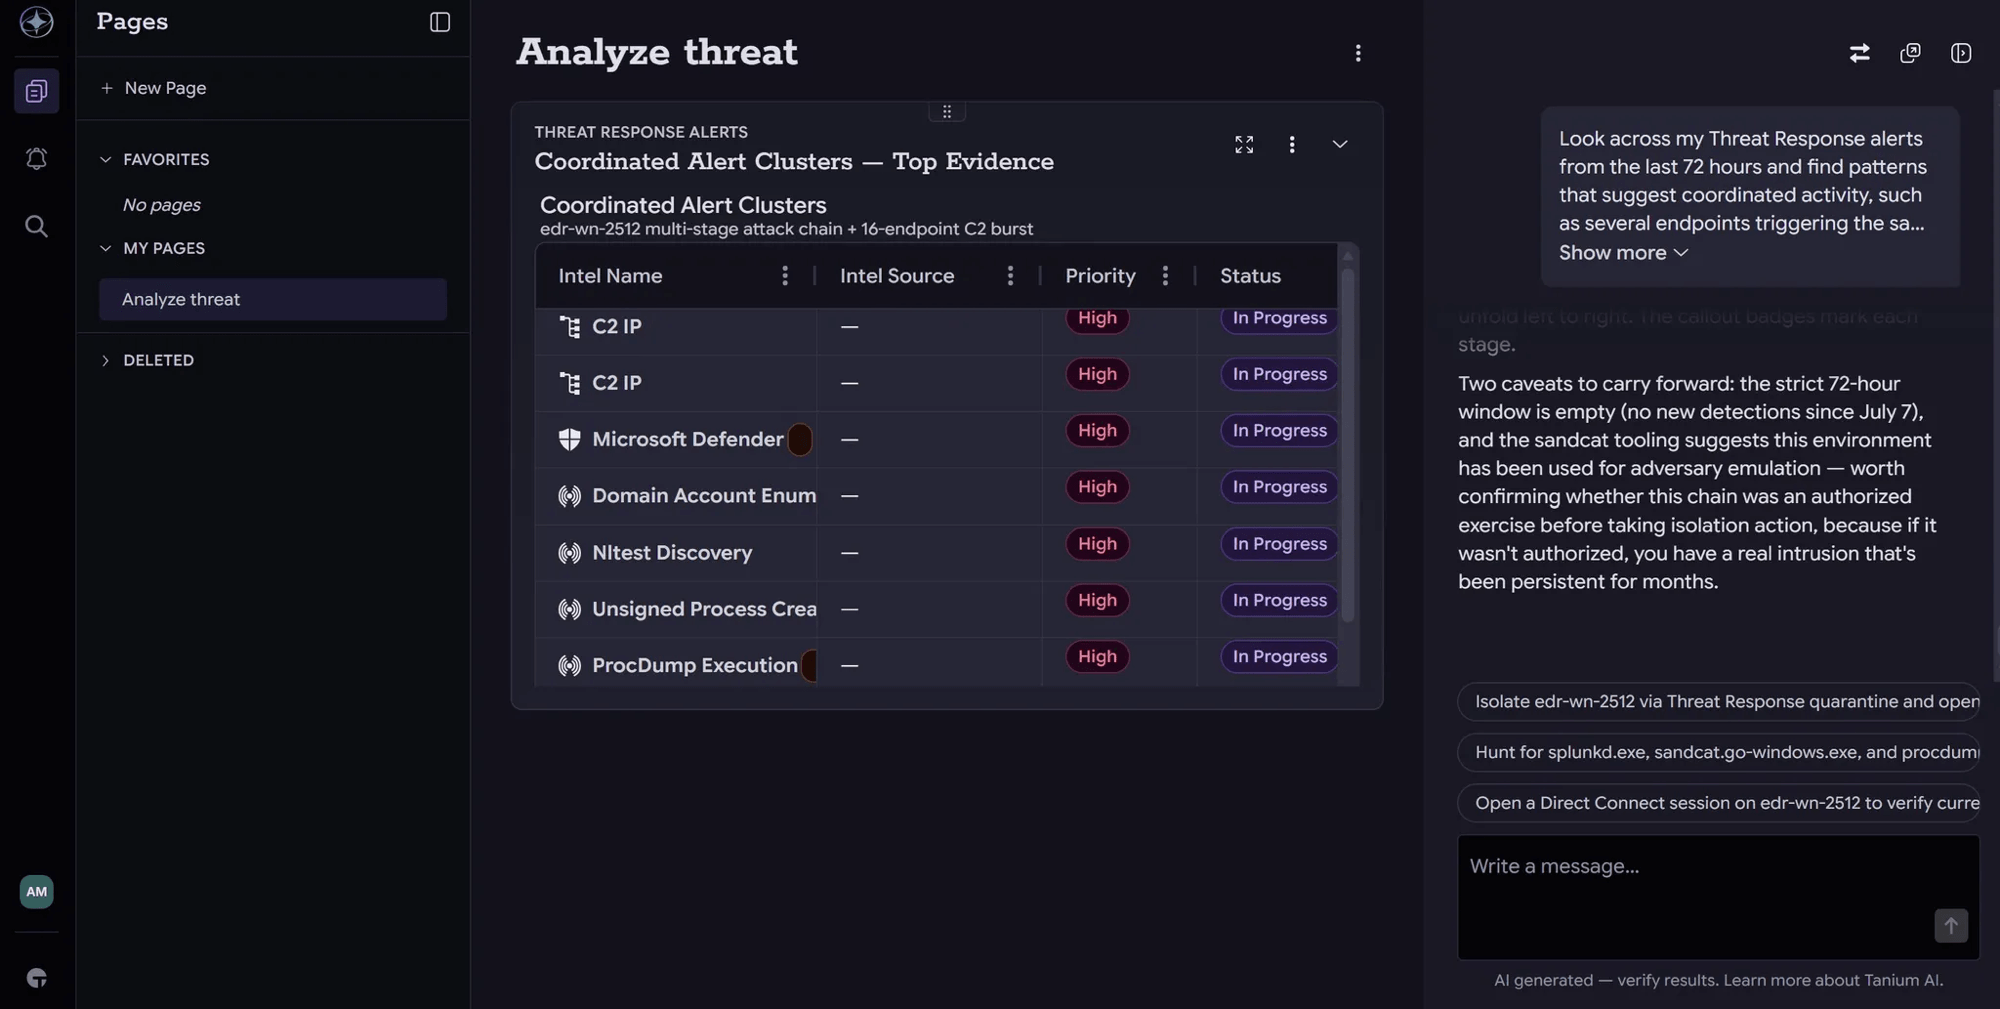
Mithilfe der agentengesteuerten Bedrohungssuche kann ein Sicherheitsteam eine Suchhypothese in einfacher Sprache formulieren. Atlas kann Live-Endpunktdaten auswerten, die verschiedenen Tanium-Funktionen zur Bedrohungssuche – wie beispielsweise den Threat Navigator – koordinieren und das Team bei der Durchführung der Suche unterstützen, ohne dass jeder Analyst die zugrunde liegenden Abfragen manuell erstellen muss.
Das Ziel besteht nicht darin, den Menschen aus dem Prozess zu entfernen. Es dient dazu, das Menschliche zu verstärken. Analysten behalten die Kontrolle, prüfen die Argumentation und die Belege und regeln sensible oder schädliche Maßnahmen durch Genehmigungen. Die sich wiederholenden Übersetzungs- und Koordinierungsarbeiten lassen sich jedoch zügiger erledigen, sodass die Teams mehr Suchläufe durchführen, mehr Analysten einbeziehen und bewährte Erkenntnisse in eine umfassendere Erkennungsabdeckung umsetzen können.
Für Kunden, die HuntIQ bereits nutzen, ist dies besonders leistungsstark. Die agentengestützte Bedrohungssuche (Threat Hunting) soll die Fachkompetenz von Experten ergänzen, nicht ersetzen. Sie unterstützt erfahrene Bedrohungsjäger dabei, effizienter zu arbeiten, und ermöglicht es den Teams der Kunden, von wiederholbaren, angeleiteten Suchmustern zu profitieren.
Echtzeit-Endpunktdaten sind das Alleinstellungsmerkmal
Agentic SecOps basiert auf einer einfachen Prämisse. Ein Agent kann keine fundierten operativen Entscheidungen treffen, wenn er auf der Grundlage veralteter oder unvollständiger Informationen Schlussfolgerungen zieht.
Der Vorteil von Tanium besteht darin, dass Atlas den aktuellen Zustand der Endgeräte analysiert. Wenn ein Jäger fragt, ob in der gesamten Flotte verdächtiges Verhalten vorliegt, kann Atlas diese Frage auf der Grundlage der aktuell ausgeführten Prozesse beantworten und nicht nur anhand der Daten, die vor Stunden erfasst wurden.
Das ist von Bedeutung, da es sich bei vielen SecOps-Fragen um Fragen zum aktuellen Stand handelt.
- Läuft dieser Prozess noch?
- Welche Endpunkte verfügen derzeit über diesen Persistenzmechanismus?
- Wo befindet sich diese verdächtige Binärdatei auf dem gesamten Gelände?
- Sind diese Indikatoren bei kritischen Anlagen vorhanden?
- Können wir diese Informationen überprüfen, bevor wir sie in eine Erkennungslogik umsetzen?
Historische Daten spielen nach wie vor eine wichtige Rolle. SIEMs und Data Lakes sind nach wie vor wichtige Bestandteile des SOC. Bei agentenbasierten Operationen hingegen verschaffen Echtzeit-Endpunktdaten den Verteidigern einen Vorteil ganz anderer Art. Sie können erkennen, was derzeit zutrifft, und handeln, solange es noch von Bedeutung ist.
Hochpräzise Informationen als Grundlage für das agentenbasierte SOC
Auch ein agentenbasierter SecOps benötigt bessere Ausgangspunkte. Wird ein Agent aufgefordert, anhand schwacher oder verrauschter Indikatoren zu suchen, wird sich dies in den Ergebnissen widerspiegeln. Hochwertige Bedrohungsinformationen dienen als Grundlage, die es agentenbasierten Arbeitsabläufen ermöglicht, das Wesentliche in den Vordergrund zu stellen.
Aus diesem Grund integriert Tanium Google Threat Intelligence (GTI) in den Live-Endpunkt-Workflow. Der strategische Wert besteht nicht lediglich im Zugang zu einem weiteren Feed. Es handelt sich um eine Operationalisierung, bei der Intelligenz auf Google-Niveau mit der Fähigkeit von Tanium kombiniert wird, festzustellen, ob ein Indikator, ein Verhalten oder ein Bedrohungssignal in der Live-Umgebung des Kunden vorliegt.
Auf der Black Hat beginnt diese Geschichte mit den von HuntIQ bereitgestellten Hunts, die auf Google Threat Intelligence basieren und den Kunden ab sofort zur Verfügung stehen. Tanium prüft derzeit Möglichkeiten, GTI im Laufe der Zeit stärker in die SecOps- und Atlas-Arbeitsabläufe zu integrieren, damit Analysten von solideren Ausgangspunkten ausgehen, die Triage von Fehlalarmen reduzieren und agentenbasierten Arbeitsabläufen Signale mit höherer Zuverlässigkeit zur weiteren Auswertung bereitstellen können.
Mit anderen Worten: Anhand von Bedrohungsinformationen erfahren Sie, was gefährlich ist. Tanium informiert Sie darüber, ob es derzeit in Ihrer Umgebung vorhanden ist, und unterstützt Ihr Team dabei, die nächsten Schritte zu beschließen.
Gesteuerte Autonomie, keine blinde Automatisierung
Sicherheitsteams tun gut daran, bei KI-Agenten Vorsicht walten zu lassen. Ein SOC kann sich keine „Black-Box“-Automatisierung leisten, die Maßnahmen ohne Kontext, Belege oder Kontrolle ergreift.
Der Ansatz von Tanium im Bereich „Agentic SecOps“ ist regelbasiert und wird von Menschen gesteuert. Atlas ist darauf ausgelegt, seine Schlussfolgerungen offenzulegen, seine Arbeit auf Echtzeitdaten zu stützen und Genehmigungsverfahren zu nutzen, damit Teams im Laufe der Zeit entscheiden können, wo sie sich auf dem Spektrum zwischen angeleiteter Unterstützung und größerer Autonomie positionieren möchten.
Das ist entscheidend für das Vertrauen. Ein Team kann mit risikoarmen, überprüfbaren Arbeitsabläufen beginnen. Stellen Sie eine Frage, führen Sie eine Suche durch, prüfen Sie die Beweise und bestätigen Sie das Ergebnis. Mit zunehmendem Vertrauen kann das Team mehr Aufgaben delegieren, während wichtige Maßnahmen weiterhin einer Überprüfung durch einen Menschen unterliegen.
Das Versprechen von Agentic SecOps lautet nicht: „Den Analysten ersetzen.“ Es geht darum, „dem Analysten Einfluss zu verschaffen“. Sorgen Sie dafür, dass erfahrene Jäger weniger Zeit damit verbringen, ihre Absichten in konkrete Maßnahmen umzusetzen, und mehr Zeit für das Treffen von Entscheidungen haben. Lassen Sie weniger erfahrene Analysten Arbeitsabläufe ausführen, für die bisher spezielle Kenntnisse im Bereich der Abfragen erforderlich waren. Geben Sie den SOC-Leitern die Möglichkeit, die Abdeckung und Kapazität zu verbessern, ohne jeden Prozess zwangsläufig durch dieselbe kleine Gruppe von Experten laufen zu lassen.
Was dies für die Sicherheitsteams bedeutet
Agentic SecOps vereint drei Aspekte, die Sicherheitsverantwortliche benötigen.
- Echtzeit-Referenzdaten zu Endgeräten: Atlas kann ableiten, was derzeit tatsächlich auf den Endgeräten geschieht, und unterstützt Teams dabei, ihre Erkenntnisse anhand des aktuellen Zustands zu überprüfen.
- Von Experten geleitete Threat-Hunting- und SecOps-Workflows: Die agentengestützte Threat-Hunting-Funktion von unterstützt Teams dabei, Hypothesen in natürlicher Sprache zu formulieren, wiederholbare Suchvorgänge durchzuführen, Ergebnisse dem MITRE ATT&CK-Kontext zuzuordnen und den Übergang von einmaligen Untersuchungen hin zu einer dauerhaften Abdeckung zu vollziehen.
- Hochpräzise Bedrohungsinformationen: Die Methoden von Google Threat Intelligence und HuntIQ bieten Analysten und Mitarbeitern eine solide Ausgangsbasis, wodurch Störfaktoren reduziert und die Zuverlässigkeit bei der Suche nach Bedrohungen sowie bei der Triage verbessert werden.
Gemeinsam tragen diese Funktionen dazu bei, dass Sicherheitsteams von einer reaktiven Alarmbearbeitung zu einer proaktiven, kontinuierlichen Verteidigung übergehen können. Sie tragen dazu bei, dass sich mehr Teammitglieder an anspruchsvollen Arbeitsabläufen beteiligen können. Zudem bieten sie Führungskräften einen praktischen Weg, um agentische KI einzuführen, ohne dabei die Kontrolle abzugeben.
Das nächste Kapitel für SecOps
Agentic SecOps ist kein einmaliger Einführungszeitpunkt. Es handelt sich um eine Ausrichtung der Plattform.
Atlas ist für kommerzielle Cloud-Kunden bereits allgemein verfügbar und erweitert Tanium um Funktionen für Befehle in natürlicher Sprache, Hintergrundagenten und die kontrollierte Ausführung von Workflows. Die Agentic SecOps-Lösung baut auf dieser Grundlage mit sicherheitsspezifischen Arbeitsabläufen auf. Es umfasst agentengesteuerte Bedrohungssuche, Validierung von Live-Daten, GTI-gestützte Erkenntnisse, HuntIQ-Fachwissen sowie eine Roadmap, die sich bis hin zu Black Hat und Converge erstreckt.
Das künftige SOC wird nicht durch ein weiteres Dashboard oder einen weiteren Data Lake bestimmt werden. Entscheidend wird sein, wie schnell die Verteidiger – gestützt auf Selbstvertrauen, klare Leitlinien und aktuelle Lageinformationen – vom Signal zum Verständnis und schließlich zum Handeln gelangen können.
Das ist die Chance für Agentic SecOps. Nutzen Sie die Echtzeit-Endpunktdaten von Tanium für gezielte, fachkundig geleitete Sicherheitsmaßnahmen, die mit der Geschwindigkeit der Bedrohung Schritt halten.

