TANIUM SECURITY OPERATIONS
Das reaktive SOC endet hier
Angreifer agieren mittlerweile mit maschineller Geschwindigkeit, und Ihr Sicherheitsteam sollte dies ebenfalls tun. Behalten Sie in Echtzeit im Blick, was auf jedem Endgerät geschieht, reagieren Sie sofort darauf und spüren Sie auf, was sich noch versteckt, bevor es zu einer Schlagzeile wird.

BAUEN SIE DIE SELBSTFAHRENDE GESELLSCHAFT AUF
Modernisieren Sie das SOC. Handeln Sie mit maschineller Geschwindigkeit.

Lernen Sie, was normal ist. Erkennen Sie, was nicht so ist.
Abfragen zu beliebigen Endpunkten flottenweit, sowohl in Echtzeit als auch historisch, sowie die Ermittlung des normalen Verhaltens als Referenzwert, um Abweichungen zu erkennen.

Von der Erkennung bis zur Lösung – im Handumdrehen
Erfassen Sie Vorfälle innerhalb von Sekunden, isolieren und beheben Sie Probleme an Endgeräten sofort und in großem Umfang – selbst wenn diese offline sind.

Maschinengeschwindigkeit – Sie haben die Kontrolle
Legen Sie für Atlas Grenzwerte fest, führen Sie für jede Reaktion einen Testlauf durch, verlangen Sie eine Genehmigung und regeln Sie den Zugriff nach Rollen.

Einblick in KI und agentische Infrastruktur
Machen Sie sich mit den in Ihrer Umgebung ausgeführten MCP-Servern, Modellmanagern und KI-Agenten vertraut.
SECURITY OPERATIONS
Entwickelt, um dem Angriff einen Schritt voraus zu sein
Erkennung, Reaktion und Suche arbeiten auf einer einzigen Plattform zusammen, wobei alle Funktionen auf der Grundlage von Echtzeitdaten von jedem Endgerät in Ihrem Besitz ausgeführt werden.
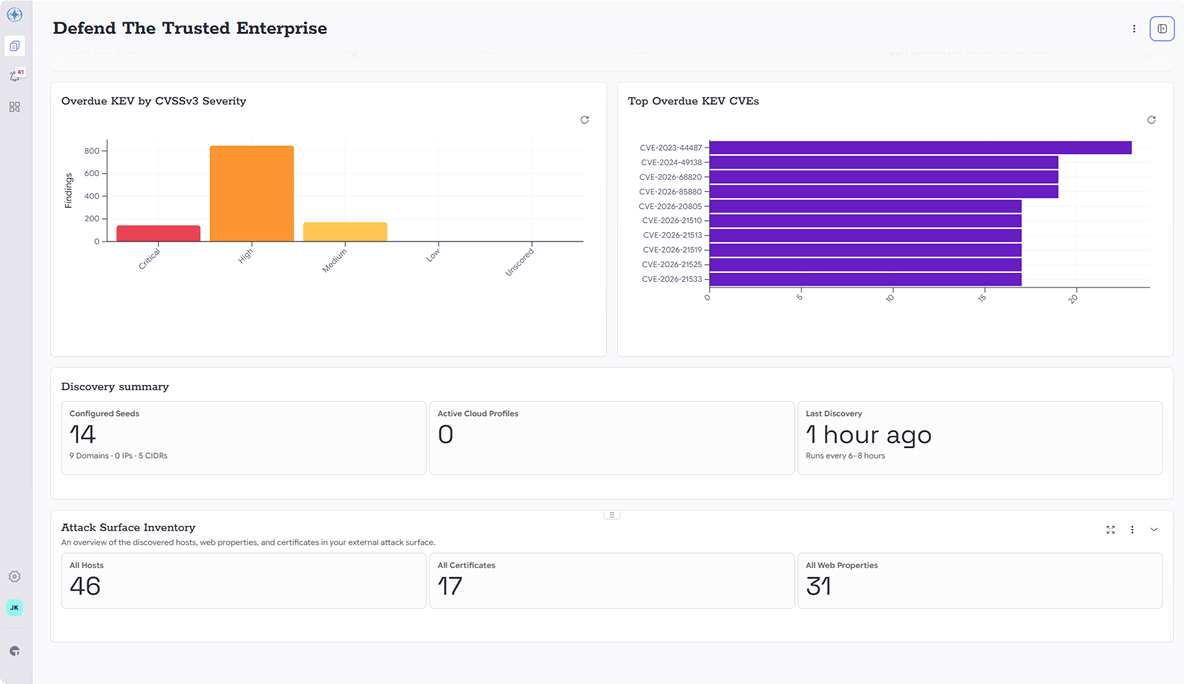
Erkennung moderner Bedrohungen
Erfahren Sie, was gerade geschieht, und nicht, was gestern geschehen ist.
- Erkennen Sie „Living-off-the-Land“-Angriffe und laterale Bewegungen, die sich in normalen Aktivitäten verbergen
- Durchsuchen Sie Ihre gesamte Flotte in Echtzeit – ergänzt durch historische Daten und forensische Analysen
- Bearbeiten Sie zunächst die risikoreichsten Warnmeldungen, die anhand von Google Threat Intelligence eingestuft wurden
HUNTIQ
Jagen Sie so, als hätten Sie ein Team von Experten an Ihrer Seite. Weil Sie es tun.
Die Bedrohungssuche ist eine der wertvollsten Aufgaben Ihres Sicherheitsteams und zugleich eine derjenigen, für die es am schwierigsten ist, geeignetes Personal zu finden. HuntIQ bindet die hauseigenen Bedrohungsjäger von Tanium in Ihre Umgebung ein, die gemeinsam mit Ihrem Team daran arbeiten, das aufzudecken, was die Automatisierung allein übersieht.

Erfahren Sie schneller, was wirklich zählt
Die erfahrenen Sicherheitsspezialisten von Tanium arbeiten direkt in Ihrer Umgebung und ermitteln mithilfe einer systematischen Methode, ob ein Risiko tatsächlich besteht oder nicht, sodass Ihr Team auf echte Bedrohungen reagieren kann, anstatt sich auf Vermutungen zu verlassen.

Weniger Fehlalarme
Optimierte Intelligenz, eine präzisere Erkennungslogik sowie speziell auf Ihre Umgebung zugeschnittene Sensoren und Abfragen filtern Störsignale heraus, sodass Sie sich auf die Risiken konzentrieren können, die Ihr Unternehmen tatsächlich betreffen.

Jede Jagd macht Sie stärker
HuntIQ lernt, wie normale Abläufe aussehen, kennzeichnet ungewöhnliches Verhalten in Ihrer gesamten Infrastruktur und leitet die gewonnenen Erkenntnisse an Ihr Entwicklerteam weiter, sodass jede Untersuchung intelligenter beginnt als die vorherige.
Aktuelles aus dem Bereich Sicherheitsbetrieb
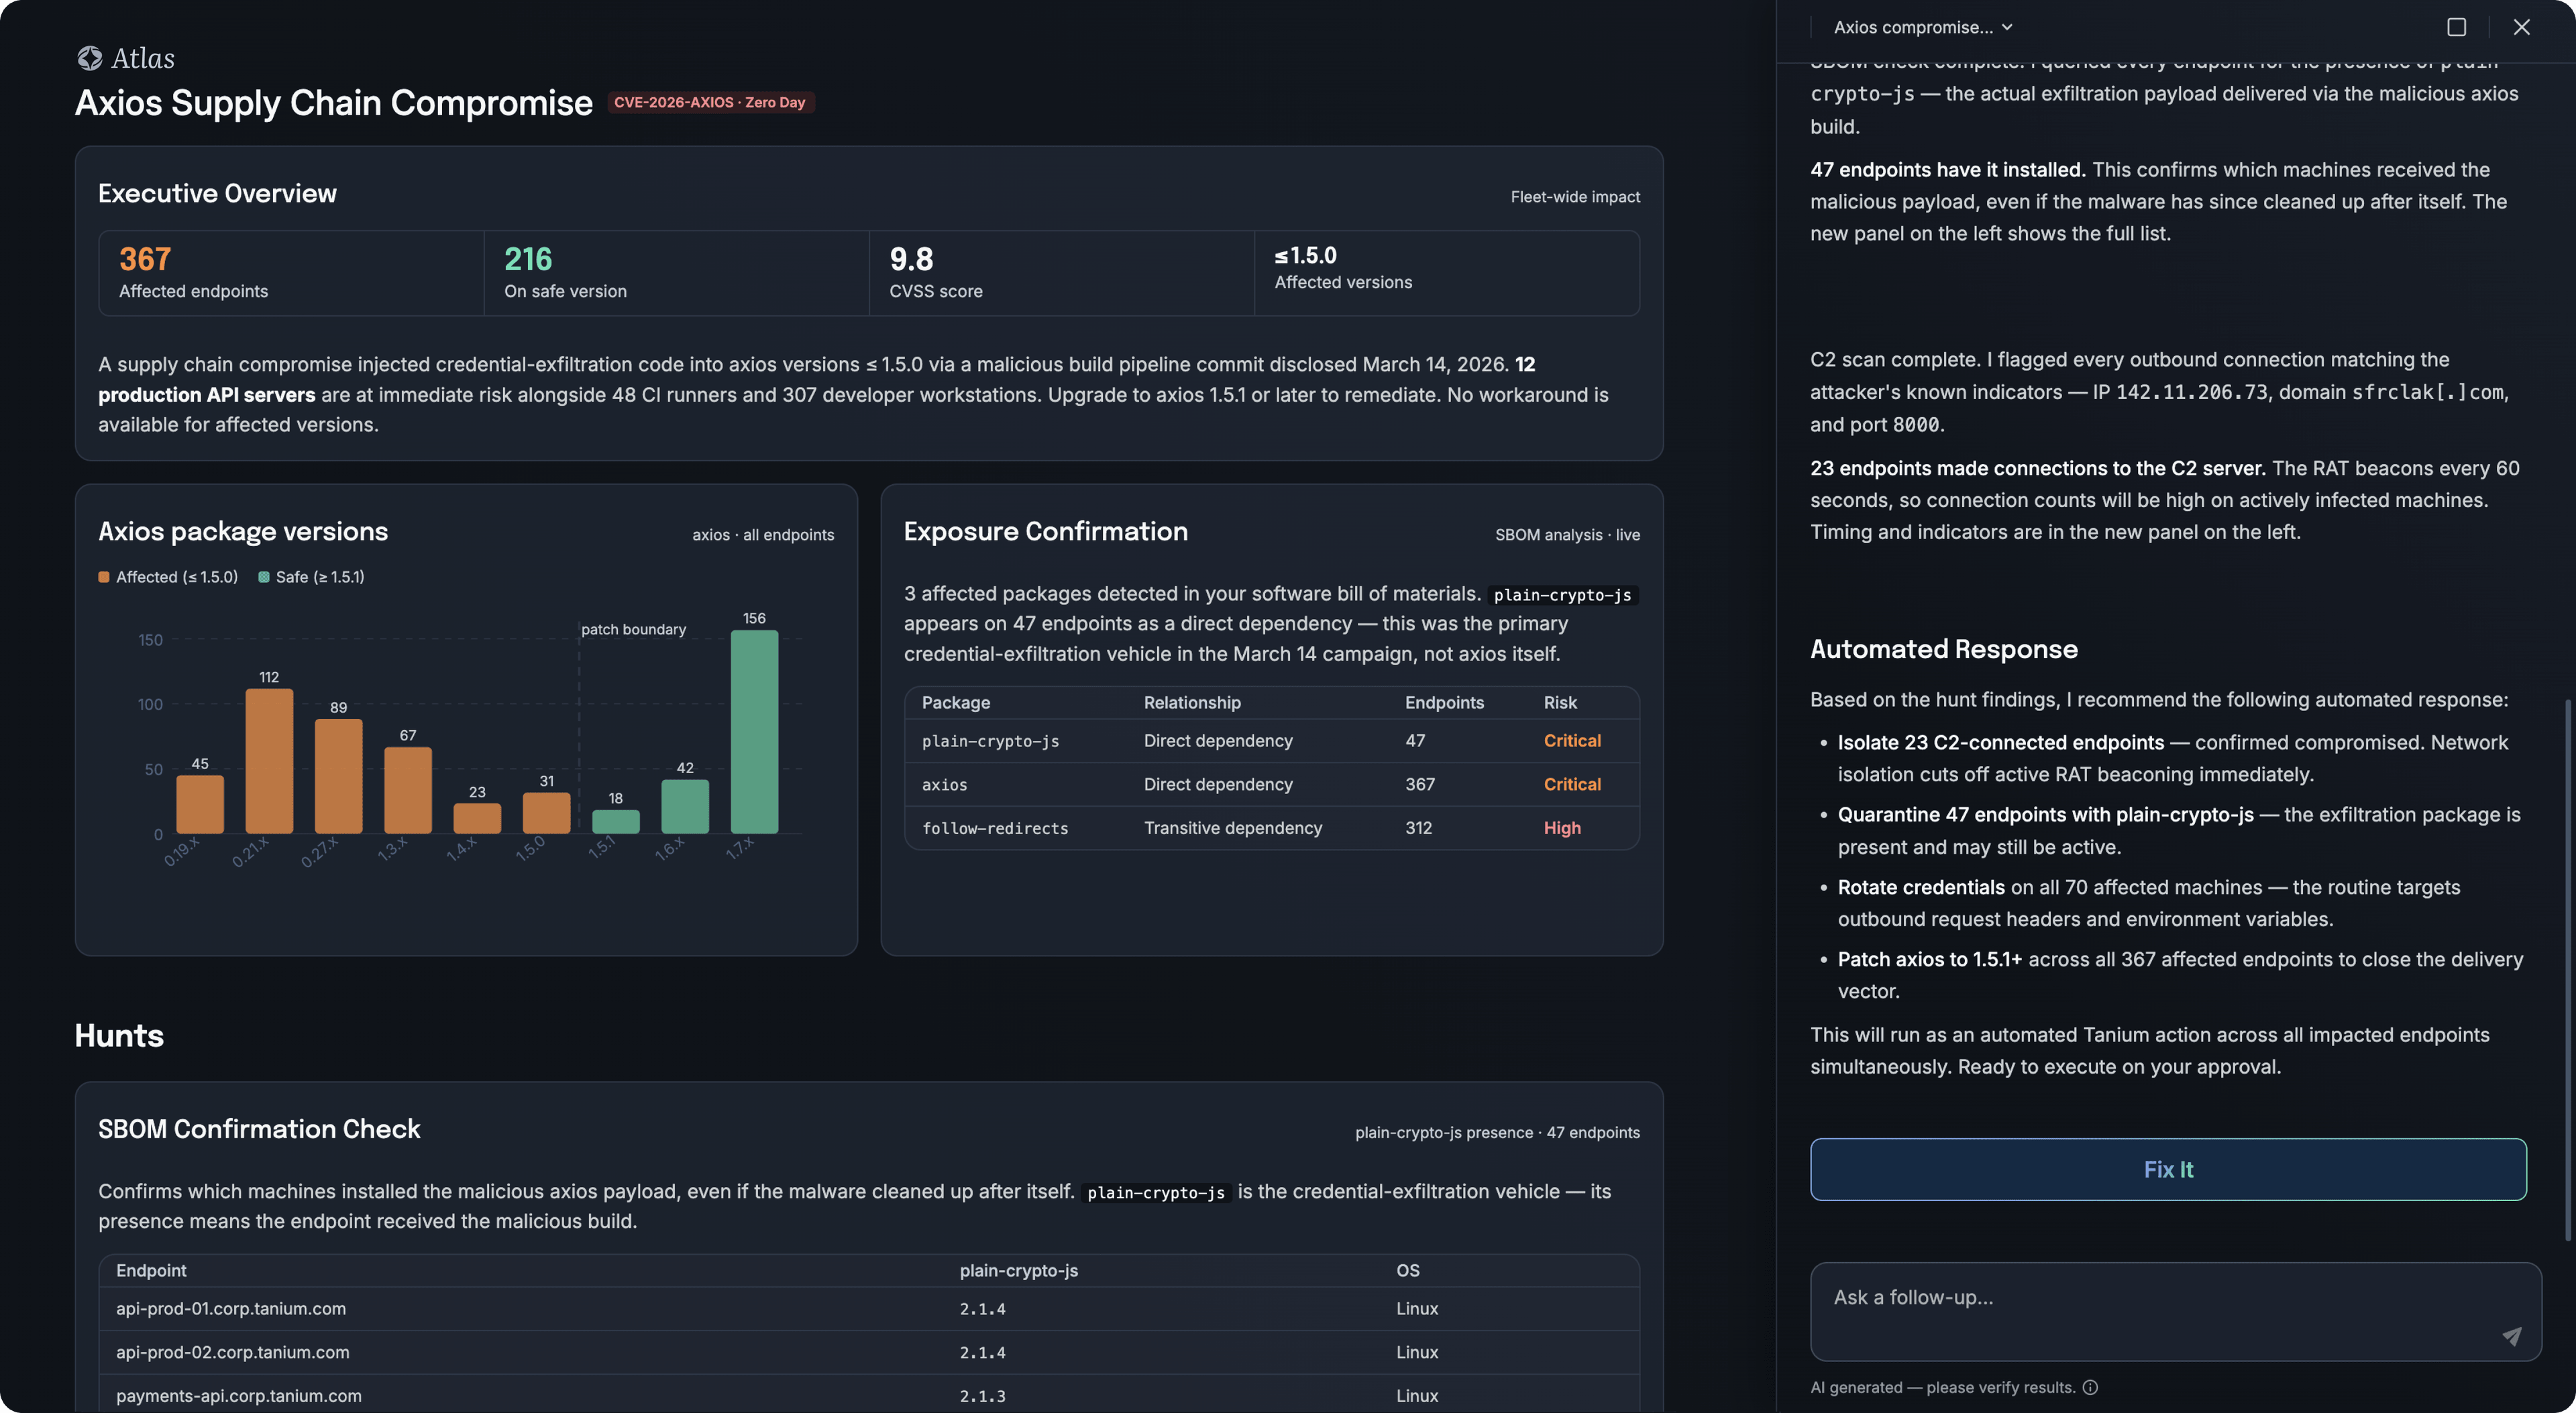
Vom Mythos zur Verteidigung in Maschinen-Geschwindigkeit
Frontier AI hat die Zeitspanne von der Entdeckung bis zur Ausnutzung auf wenige Stunden verkürzt. Erfahren Sie, wie Tanium Atlas einen Mitarbeiter von der Anfrage bis zur Lösung begleitet – mit integrierter menschlicher Freigabe.
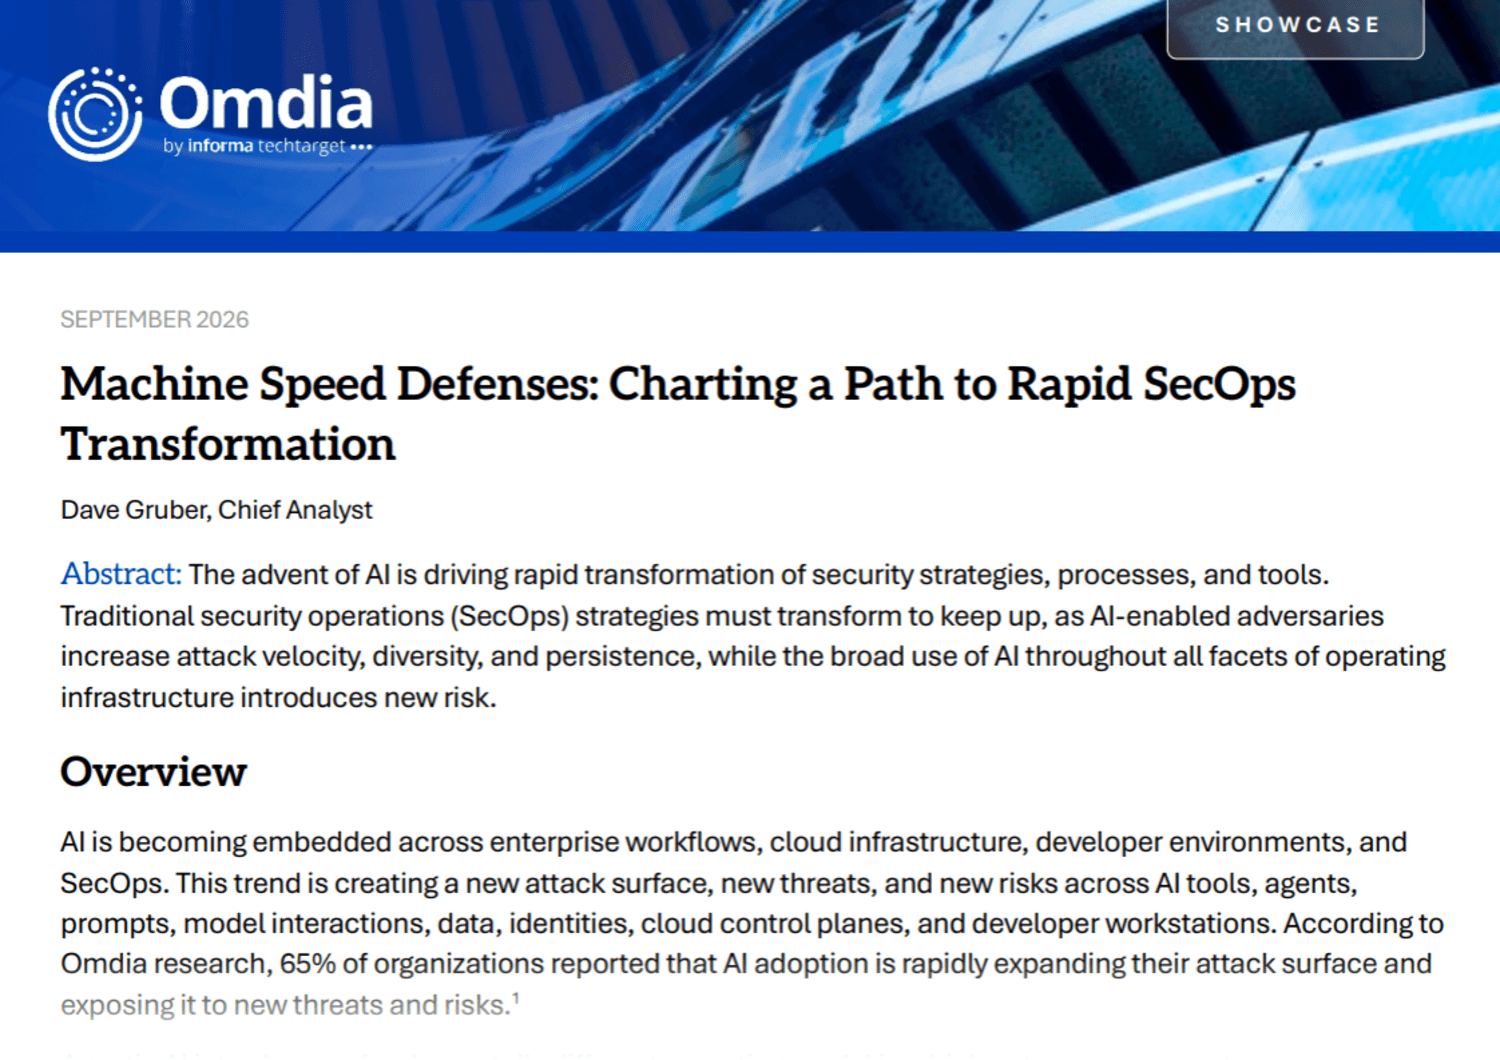
Maschinengestützte Sicherheitsmaßnahmen: Ein Weg zur raschen Transformation der SecOps
Omdia untersucht, wie KI den Sicherheitsbetrieb neu gestaltet und was SecOps-Teams benötigen, um mit Bedrohungen Schritt zu halten, die sich mit maschineller Geschwindigkeit ausbreiten.
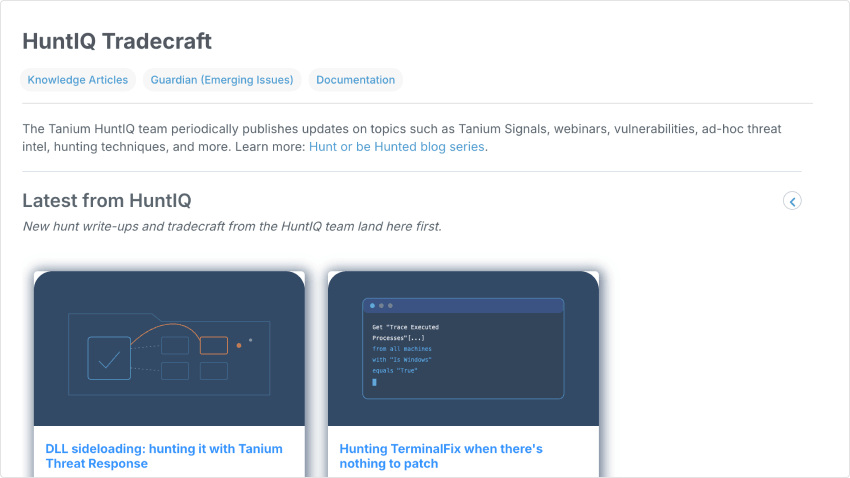
Hunter Wins: HuntIQ Tradecraft ist Ihre neue Jagd-Bibliothek
Die Reihe „Hunt or be Hunted“ erzählt Geschichten rund um die Jagd. „HuntIQ Tradecraft“, das nun im Tanium Resource Center verfügbar ist, stellt Ihnen die Anleitungen zur Verfügung, mit denen Sie diese selbst durchführen können.
KUNDENSTIMME
„Das automatisierte Endpunktmanagement stellt den bedeutendsten Fortschritt im Bereich des Endpunktmanagements seit über einem Jahrzehnt dar.“
DIE TANIUM-PLATTFORM
Sicherheit und IT – beide arbeiten auf der Grundlage derselben Daten.
Hören Sie auf, für Tools zu bezahlen, die nicht miteinander kommunizieren. Der Sicherheitsbetrieb läuft auf derselben Plattform wie Ihr Endpunkt- und Risikomanagement, sodass das Team, das ein Problem entdeckt, und das Team, das es behebt, auf denselben Echtzeitdaten zugreifen können.
Verwenden Sie die linke und rechte Pfeiltaste, um durch die Karten zu navigieren.
ANALYSTENANERKENNUNG
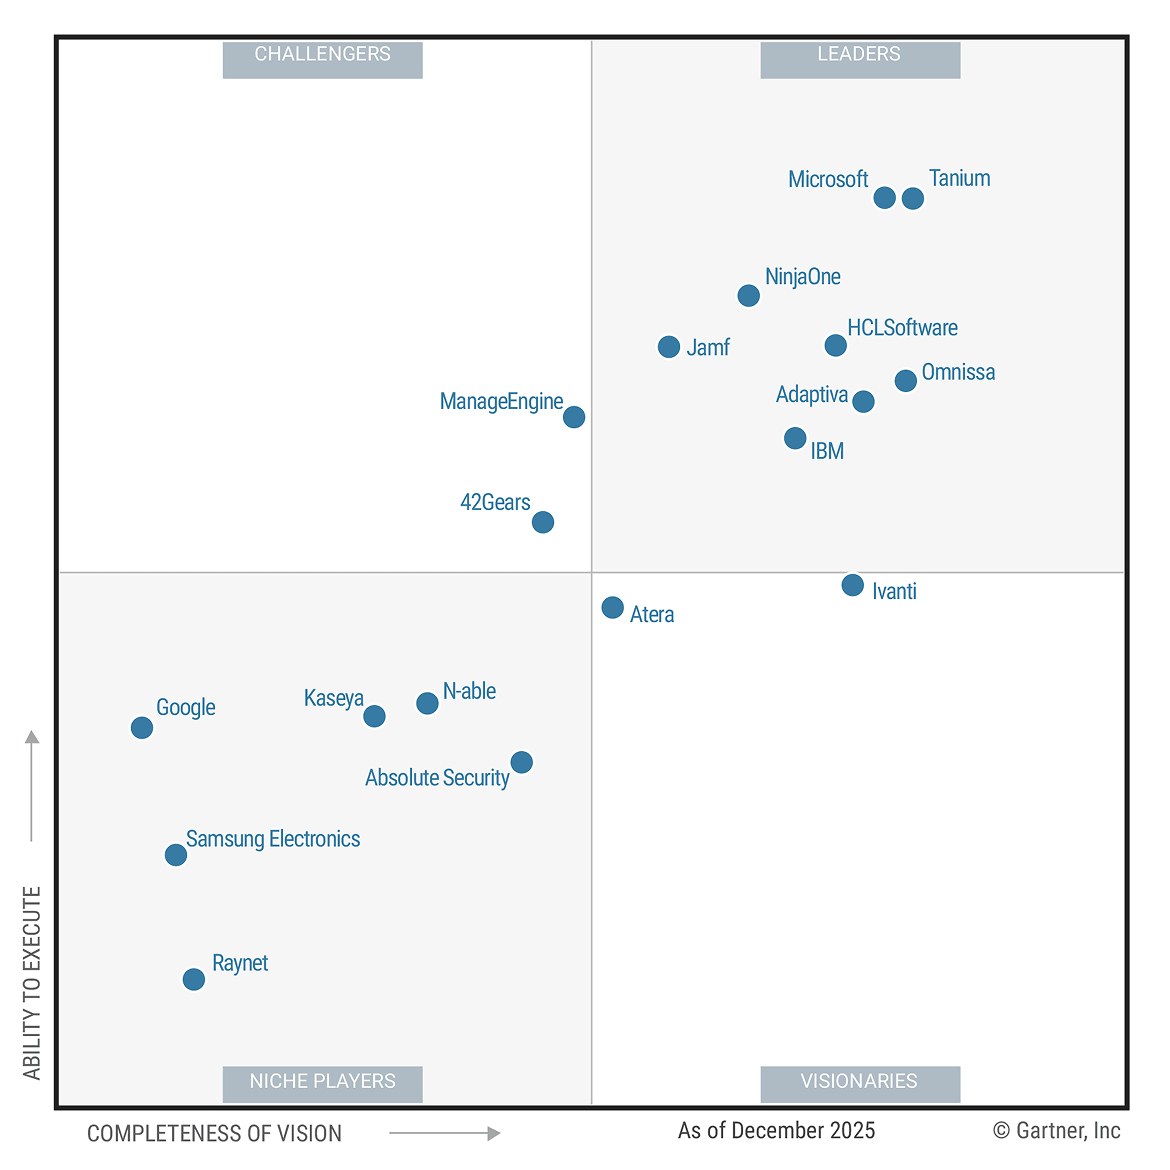
Tanium als Leader ausgezeichnet und am weitesten in der Vollständigkeit der Vision
FAQ
Fragen, beantwortet.
Häufig gestellte Fragen dazu, wie Tanium Sicherheitsteams dabei unterstützt, Bedrohungen zu erkennen, darauf zu reagieren und sie aufzuspüren.
JETZT BEREIT SEIN
Sind Sie bereit, dem reaktiven SOC ein Ende zu setzen?
Stellen Sie uns Ihre schwierigste Frage. Wir werden Ihre Anfrage in Sekundenschnelle live und auf allen Endgeräten beantworten.

