TANIUM HUNTIQ
Expertengeführte Bedrohungsjagd
Tanium HuntIQ kombiniert Sicherheitsforschung, erfahrene Experten und agentische KI, die auf Tanium Atlas aufgebaut ist, und liefert eine echtzeitbasierte, maßgeschneiderte Bedrohungserkennung, die die Reaktionszeit beschleunigt und das organisatorische Risiko minimiert.
AGENTISCHE JAGD
Intelligenter jagen. Schneller reagieren.
Tanium HuntIQ kombiniert erfahrene Threat Hunter mit Atlas, unserem autonomen Betriebssystem, und verwandelt eine einfache Suchanfrage in natürlicher Sprache in eine vollständig vorbereitete Reaktion – in Minuten, nicht Stunden.
Globale Sicherheitsforschung in lokale Erkenntnisse umwandeln
Das Endpoint-Forschungsteam von Tanium verfolgt neue Angriffstechniken in der globalen Bedrohungslandschaft. Diese Erkenntnisse bilden die Grundlage für jedes HuntIQ-Engagement und verschaffen Ihrem Team frühzeitig Einblick in die Techniken, die Angreifer andernorts einsetzen – damit Sie stets einen Schritt voraus sind.
Erfahrene Threat Hunter direkt in Ihrer Umgebung einsetzen
Die Threat Hunter von HuntIQ arbeiten direkt in Ihrer Tanium-Umgebung, nutzen ihr Sicherheits-Know-how und ihre Kenntnisse Ihrer Organisation, um potenzielle Bedrohungen zu identifizieren, Erkennungsmechanismen aufzubauen, Eindringlingsaktivitäten zu überwachen und die Reaktion auf Vorfälle zu unterstützen – ohne zusätzliche Tickets oder Zwischenstellen.
Eine vollständige Untersuchung mit einer einzigen Anfrage in natürlicher Sprache starten
Atlas nimmt eine Hypothese in natürlicher Sprache entgegen, aktiviert parallel alle relevanten Tanium-Funktionen in Ihrer gesamten Infrastruktur und fasst die Ergebnisse zu einer einzigen Beweiskette zusammen. Was früher Stunden an Triage, Analyse, Korrelation und Eindämmung für einen Analysten erforderte, wird jetzt in Minuten abgeschlossen – mit einem strukturierten Ergebnis, das zur Genehmigung per Mausklick bereitgestellt wird.
Führen Sie Ihr SOC wie ein vollständig besetztes, rund um die Uhr verfügbares Team
Atlas setzt spezialisierte Agenten für Triage, Forensik, Hunting, Erkennung, Identität und Baselines ein – und greift dabei auf Taniums Live-Endpunktdaten zurück. Atlas sorgt für einen reibungslosen SOC-Betrieb, während Ihr Team die Kontrolle über jede Aktion behält, die Ihre Umgebung verändert.
WARUM HUNTIQ
Funktionen, die jede Bedrohungssuche unterstützen
Proaktive Bedrohungssuche
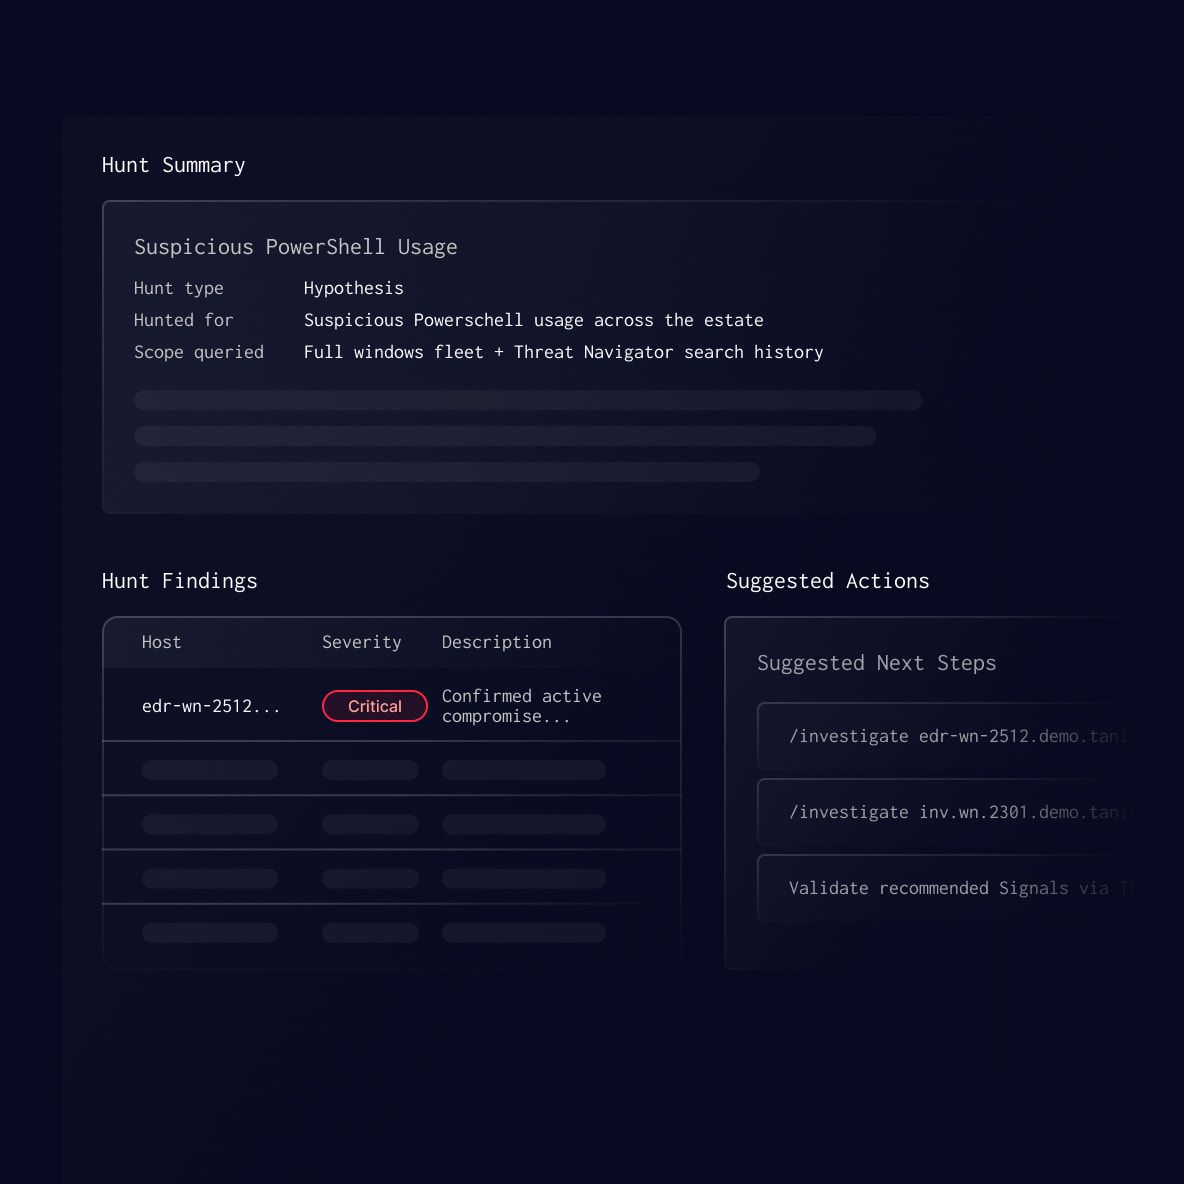
Die erfahrenen Analysten von HuntIQ suchen proaktiv nach ausgeklügelten Bedrohungen, die automatisierte Tools übersehen, und weisen Atlas an, im Moment der Hypothesenbildung alle relevanten Tanium-Funktionen parallel einzusetzen. Eine Untersuchung, die früher stundenlange Speicherforensik und manuelle Korrelation erforderte, liefert jetzt innerhalb von Minuten ein strukturiertes Ergebnis.
TANIUM-PLATTFORMANGEBOTE
Eine Plattform. Alles, was Ihre Endpunkte benötigen.
Hören Sie auf, für Tools auszugeben, die nicht miteinander kommunizieren. Tanium ist eine Plattform für Transparenz, Patching, Compliance, Bedrohungsabwehr und KI-gesteuerte Abläufe.
LÖSUNG
Security Operations
Stärken Sie Sicherheitsexperten mit automatisierter, kontinuierlicher Erkennung und Behebung von Schwachstellen und Bedrohungen.
SUCHEN, UNTERSUCHEN, REAGIEREN
Tanium Threat Response
Erkennen, untersuchen und beheben Sie Bedrohungen auf jedem Endpunkt in Echtzeit, bevor Angreifer sich bewegen, verstecken oder Schaden anrichten können. Basierend auf Live-Endpunktdaten, nicht auf einer vorab erfassten Kopie.
ACTIVE DIRECTORY VISIBILITY
Tanium Impact
Gewinnen Sie vollständige Transparenz über Active Directory-Berechtigungen, um Risiken zu reduzieren und Bedrohungen schneller einzudämmen.
FAQ
Haben Sie Fragen zu HuntIQ?
Hier finden Sie Antworten auf die Fragen, die Sicherheitsverantwortliche am häufigsten stellen, bevor sie expertengeführte Bedrohungssuche in ihr SecOps-Programm integrieren. Noch neugierig? Wenden Sie sich an unser Team.

