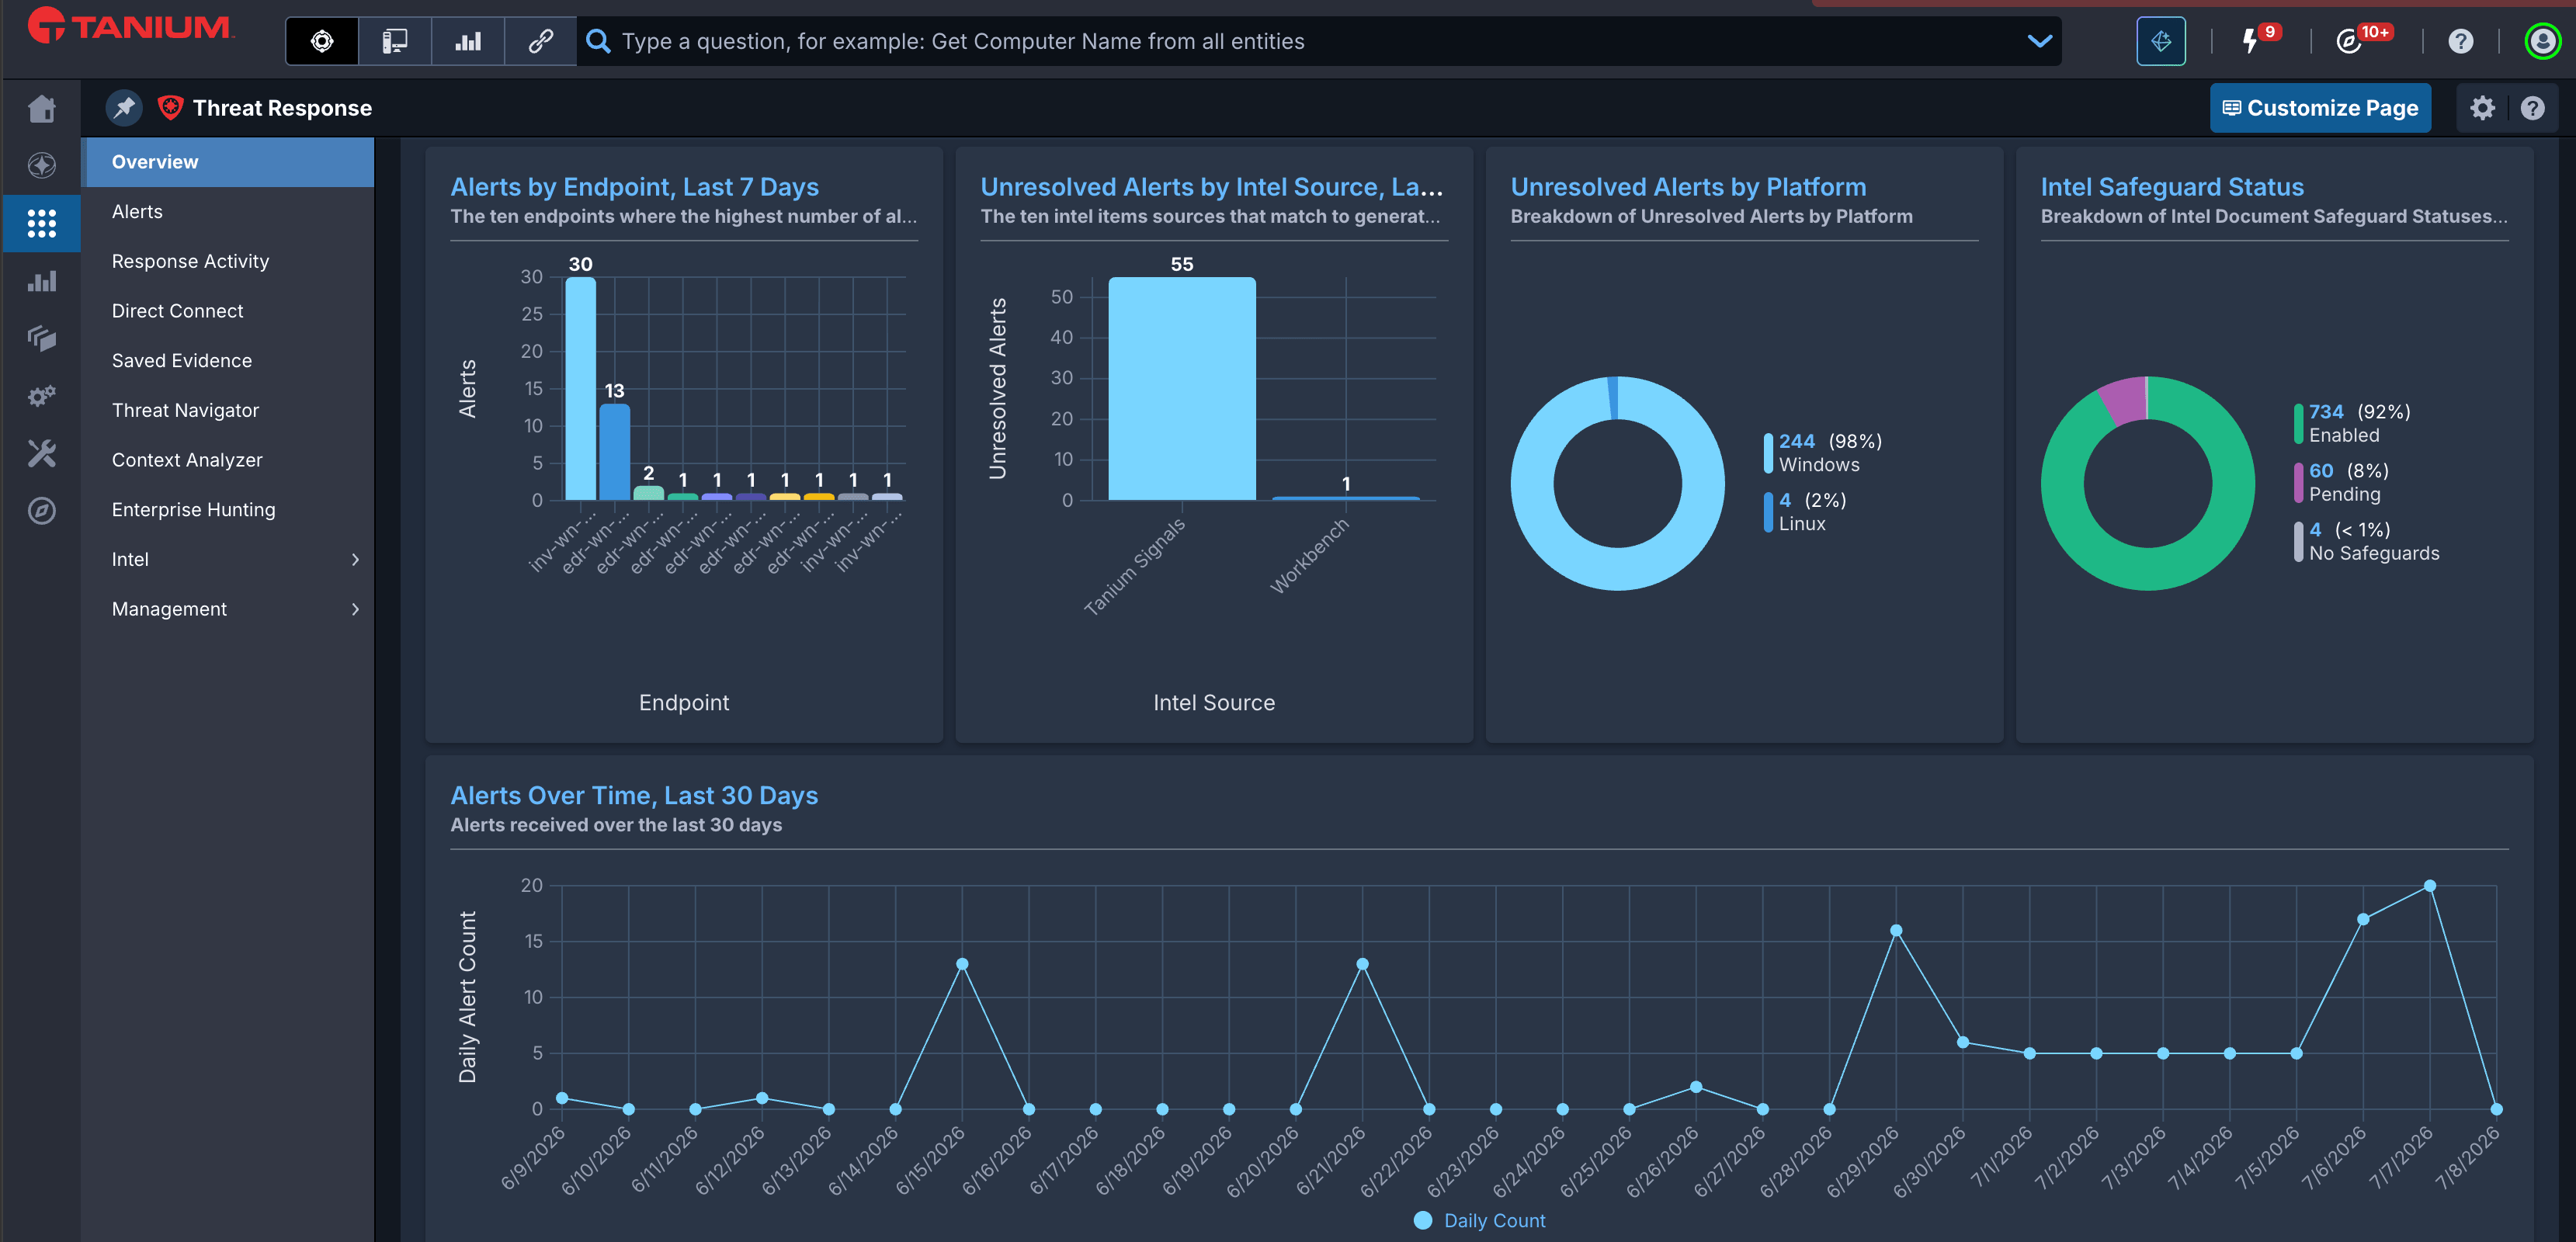
THREAT RESPONSE
Erkennen, Untersuchen, Reagieren – Sofort
Erkennen, untersuchen und beheben Sie Bedrohungen auf jedem Endpunkt in Echtzeit, bevor Angreifer sich bewegen, verstecken oder Schaden anrichten können. Basierend auf Live-Endpunktdaten, nicht auf einer vorab erfassten Kopie.
ENDPUNKTSICHERHEIT IN ECHTZEIT
Stoppen Sie Bedrohungen, bevor sie zu Vorfällen werden – in großem Maßstab
Die meisten Sicherheitsteams sind in einer reaktiven Incident-Response gefangen, da ihre SIEM- und EDR-Lösungen auf vorab erfassten, veralteten Daten arbeiten – und nicht auf dem Endpunkt, wie er aktuell existiert. Tanium Threat Response ändert das: Live-Endpunkt-Intelligenz, einheitliche Untersuchung und integrierte Behebung in einer einzigen Plattform, die die bereits vorhandenen Tools ergänzt.
Vollständige Endpunkttransparenz ohne einen weiteren Agenten
Der einzelne, schlanke Agent von Tanium übernimmt Endpunktverwaltung und -sicherheit gemeinsam. Sicherheitsteams erhalten Live-Forensik-Kontext wie laufende Prozesse, Netzwerkverbindungen, Registrierungsänderungen und Anmeldeereignisse – ohne einen zweiten Agenten, der neben den vorhandenen Tools bereitgestellt, verwaltet oder gewartet werden muss.
Vom reaktiven Reagieren zur proaktiven Bedrohungssuche
Geben Sie Analysten eine einheitliche Datenumgebung, Live-Endpunktkontext und KI-angereicherten Hunting-Kontext bei jeder Suche, um Vorfälle in Sekunden statt in Tagen einzugrenzen. Ermitteln Sie Grundursachen schneller und vermeiden Sie Zeitverluste durch den Wechsel zwischen nicht verbundenen Tools – so können Teams von der reaktiven Reaktion zur proaktiven Bedrohungssuche übergehen.
Einheitliche Erkennung und Behebung auf einer einzigen Plattform
Die meisten Stacks trennen Erkennung von Behebung, was zu Übergabeverzögerungen führt, die Angreifer ausnutzen. Tanium beseitigt dieses Problem – Sicherheit und IT arbeiten auf derselben Plattform, suchen nach Bedrohungen, isolieren Endpunkte und beheben Probleme auf Hunderttausenden von Geräten gleichzeitig, ohne Tickets oder Verzögerungen.
Tool-Wildwuchs reduzieren
Ergänzen Sie Ihren bestehenden Stack, anstatt ihn zu ersetzen. Tanium fügt die Live-Endpunktschicht hinzu, die den Kreislauf zwischen Alarm und Lösung schließt – mit einem gemeinsamen Arbeitsbereich und granularen rollenbasierten Zugriffskontrollen, sodass Sicherheits- und IT-Operations-Teams aus einer einzigen Ansicht heraus arbeiten.
FUNKTIONEN
Alle Tools, die Sie benötigen, um schnell zu reagieren
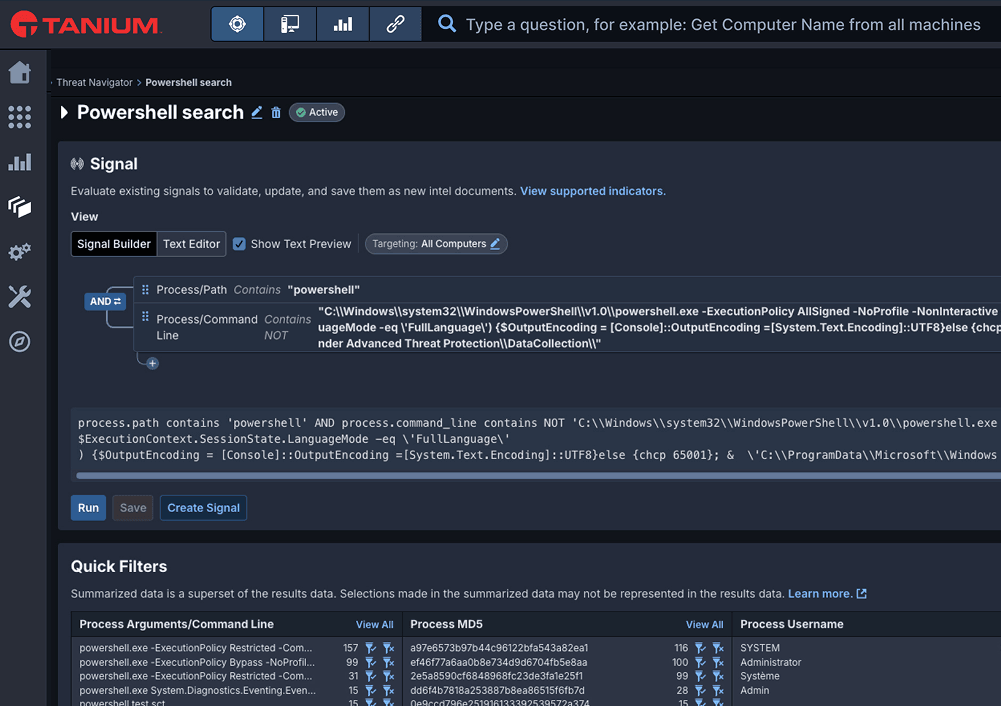
Bedrohungsnavigator
Threat Navigator bringt strukturierte, hypothesengesteuerte Bedrohungssuche in Tanium Threat Response. Analysten erstellen benannte Untersuchungen, verknüpfen Suchanfragen und Bedrohungsinformationen und führen diese gegen historische oder Live-Endpunkt-Telemetrie aus, ohne Produktionswarnungen auszulösen. Jede Suche und jede Hypothese wird den Taktiken und Techniken von MITRE ATT&CK® zugeordnet, wodurch Lücken in der Erkennungsabdeckung aufgedeckt werden. Bewährte Suchergebnisse werden mit einer einzigen Aktion in Erkennungen umgewandelt, wodurch jede Untersuchung in eine dauerhafte, wiederholbare Abdeckung überführt wird.
TANIUM-PLATTFORMANGEBOTE
Eine Plattform. Alles, was Ihre Endpunkte benötigen.
Hören Sie auf, für Tools auszugeben, die nicht miteinander kommunizieren. Tanium ist eine Plattform für Transparenz, Patching, Compliance, Bedrohungsabwehr und KI-gesteuerte Abläufe.
LÖSUNG
Security Operations
Stärken Sie Sicherheitsexperten mit automatisierter, kontinuierlicher Erkennung und Behebung von Schwachstellen und Bedrohungen.
ACTIVE DIRECTORY VISIBILITY
Tanium Impact
Gewinnen Sie vollständige Transparenz über Active Directory-Berechtigungen, um Risiken zu reduzieren und Bedrohungen schneller einzudämmen.
EXPERTENGEFÜHRTE BEDROHUNGSSUCHE
HuntIQ
Tanium HuntIQ kombiniert Sicherheitsforschung, erfahrene Experten und agentische KI, die auf Tanium Atlas aufgebaut ist, und liefert eine echtzeitbasierte, maßgeschneiderte Bedrohungserkennung, die die Reaktionszeit beschleunigt und das organisatorische Risiko minimiert.
FAQ
Haben Sie eine Frage?
Erhalten Sie Antworten auf häufige Fragen dazu, wie Tanium Threat Response funktioniert, welche Voraussetzungen es erfordert und wie es sich in Ihren bestehenden Sicherheits-Stack integriert.

