TANIUM IMPACT
Risiko lateraler Bewegungen visualisieren
Tanium Impact zeigt auf, wie weit sich ein Angreifer mithilfe bestehender Administratorrechte und AD-Gruppenmitgliedschaften bewegen könnte, sodass Sicherheitsteams die Angriffspfade schließen können, bevor sie ausgenutzt werden.
KENNEN SIE IHREN ZUGRIFFS-FOOTPRINT
Verwandeln Sie unsichtbare Privilege-Sprawl in eine priorisierte Verteidigung
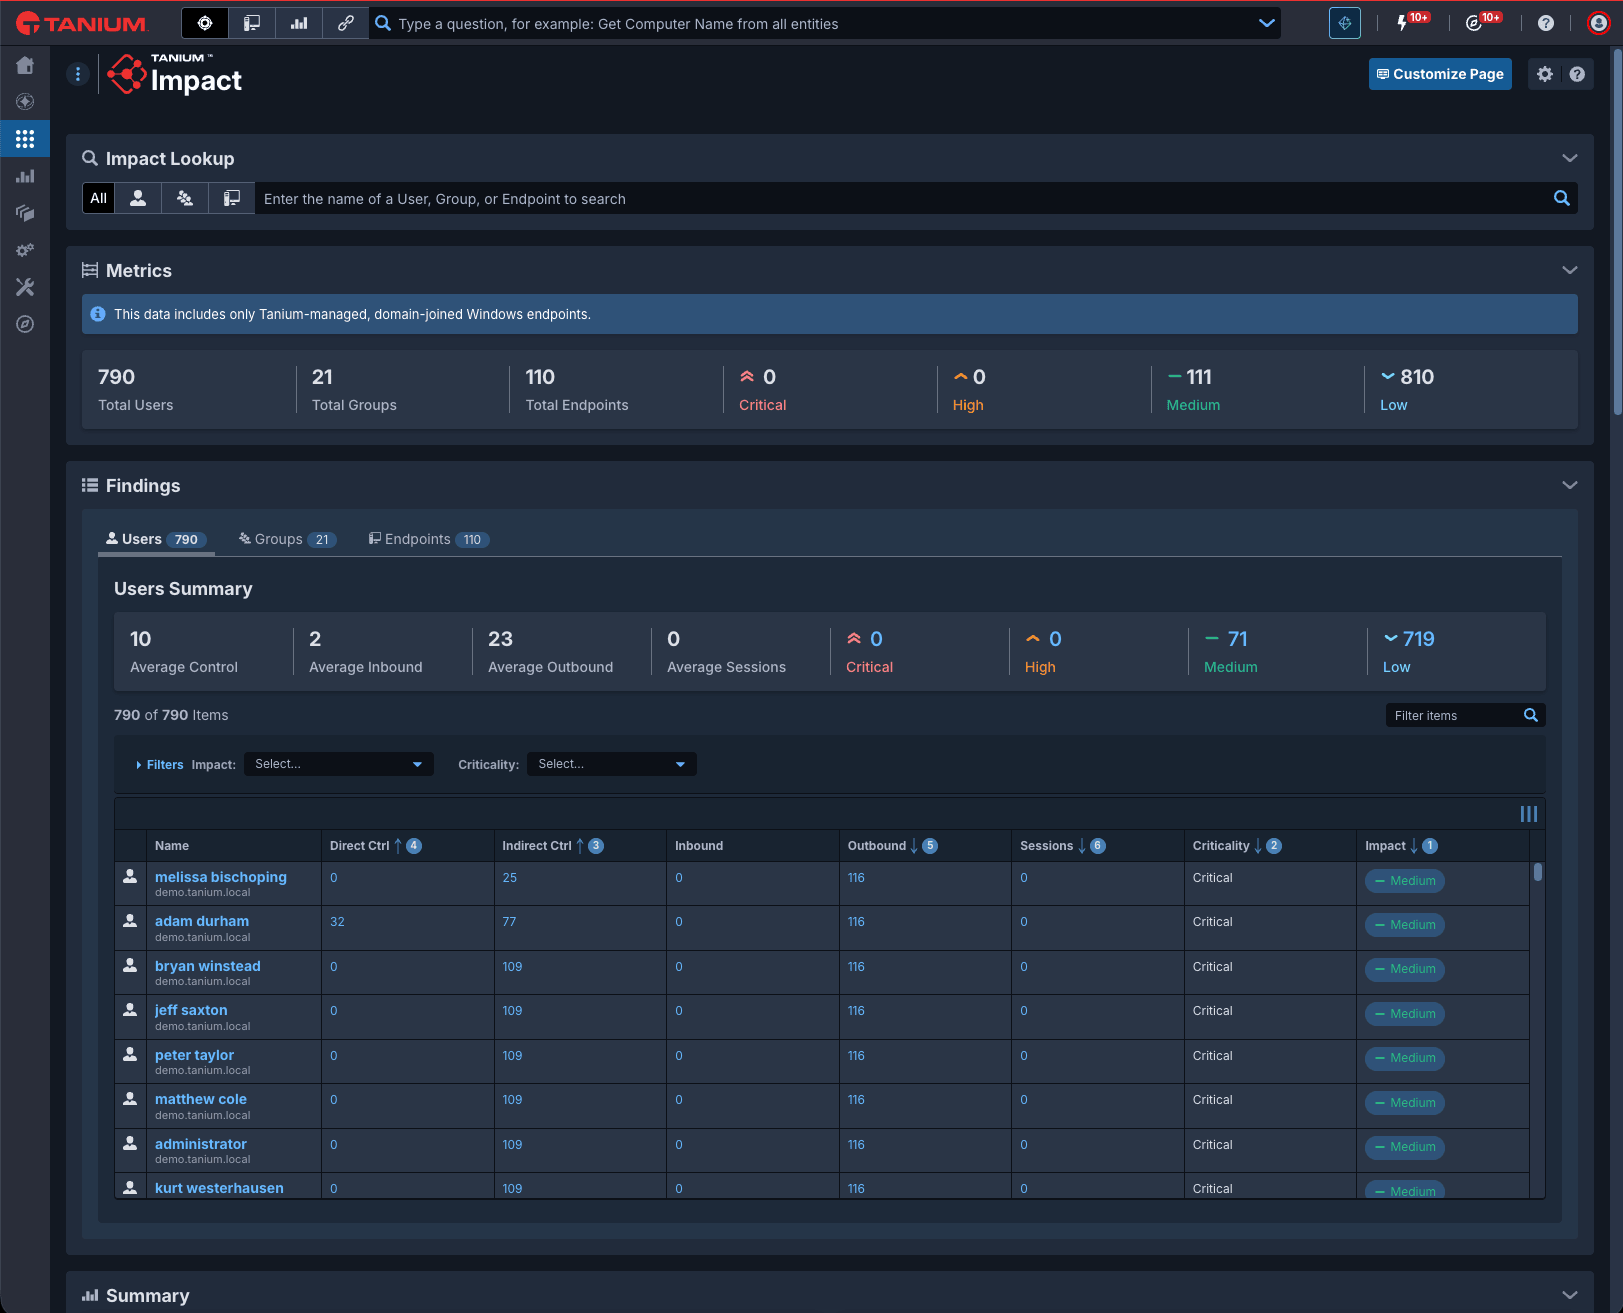
Impact wandelt Endpunktdaten und Active-Directory-Beziehungen in eine Live-Karte des Risikos lateraler Bewegungen um, sodass Sie die Pfade mit dem größten Handlungsbedarf zuerst beheben. Die Karte basiert auf Ihren Live-Endpunkten und nicht auf einer Momentaufnahme, sodass sie Ihre Umgebung so widerspiegelt, wie sie aktuell existiert.
Auswirkungen von Sicherheitsverletzungen und Eindämmungszeiten reduzieren
Durch die Visualisierung aller Pfade, die ein Angreifer durch Ihr Active Directory nehmen könnte – einschließlich versteckter Routen über verschachtelte Gruppen – können Sicherheitsteams die Angriffsfläche proaktiv verkleinern und Vorfälle schneller eindämmen, wenn sie auftreten. Dies führt zu geringerer Schwere von Sicherheitsverletzungen, kürzerer Verweildauer und weniger Geschäftsunterbrechungen durch ein einziges kompromittiertes Anmeldekonto.
Effizienz der Sicherheitsressourcen maximieren
Anstatt den Aufwand gleichmäßig auf alle Warnmeldungen oder Konten zu verteilen, können Teams begrenzte Ressourcen für die Behebung von Schwachstellen zuerst auf die Assets mit dem größten Handlungsbedarf konzentrieren. Dies führt zu einer schnelleren Risikominderung pro Arbeitsstunde der Analysten sowie zu einer nachvollziehbaren, datengestützten Methode, um zu begründen, wo privilegierter Zugriff vorrangig eingeschränkt wird.
Anmeldedatenbasierte Risiken aufdecken, bevor Angreifer sie ausnutzen
Der Einblick in aktuelle und kürzlich aktive Anmeldungen schließt einen häufigen blinden Fleck – veraltete oder übermäßig privilegierte Sitzungen –, den Angreifer ausnutzen. Dies verringert die Wahrscheinlichkeit, dass anmeldedatenbasierte laterale Bewegungen unentdeckt bleiben, und stärkt gleichzeitig die Prüfpfade für Compliance und die Überprüfung nach Sicherheitsvorfällen.
Geschwindigkeit und Genauigkeit der Reaktion auf Sicherheitsvorfälle verbessern
Indem der Kontext lateraler Bewegungen direkt in der Alert-Triage sichtbar gemacht und in Taniums unternehmensweiten Risikowert eingespeist wird, verbringen Analysten weniger Zeit mit der manuellen Korrelation von Daten und mehr Zeit mit der Bearbeitung der Alerts mit dem höchsten Risiko. Dies verkürzt die mittlere Zeit bis zur Triage, verbessert die Priorisierung bei Alert-Überlastung und stellt sicher, dass die Risikobewertung auch dann zuverlässig funktioniert, wenn sich Ihre AD- und Cloud-Umgebung weiterentwickelt.
SECURITY OPERATIONS
Ein klarer Überblick über Berechtigungen, Sitzungen und Risiken
Diagramme
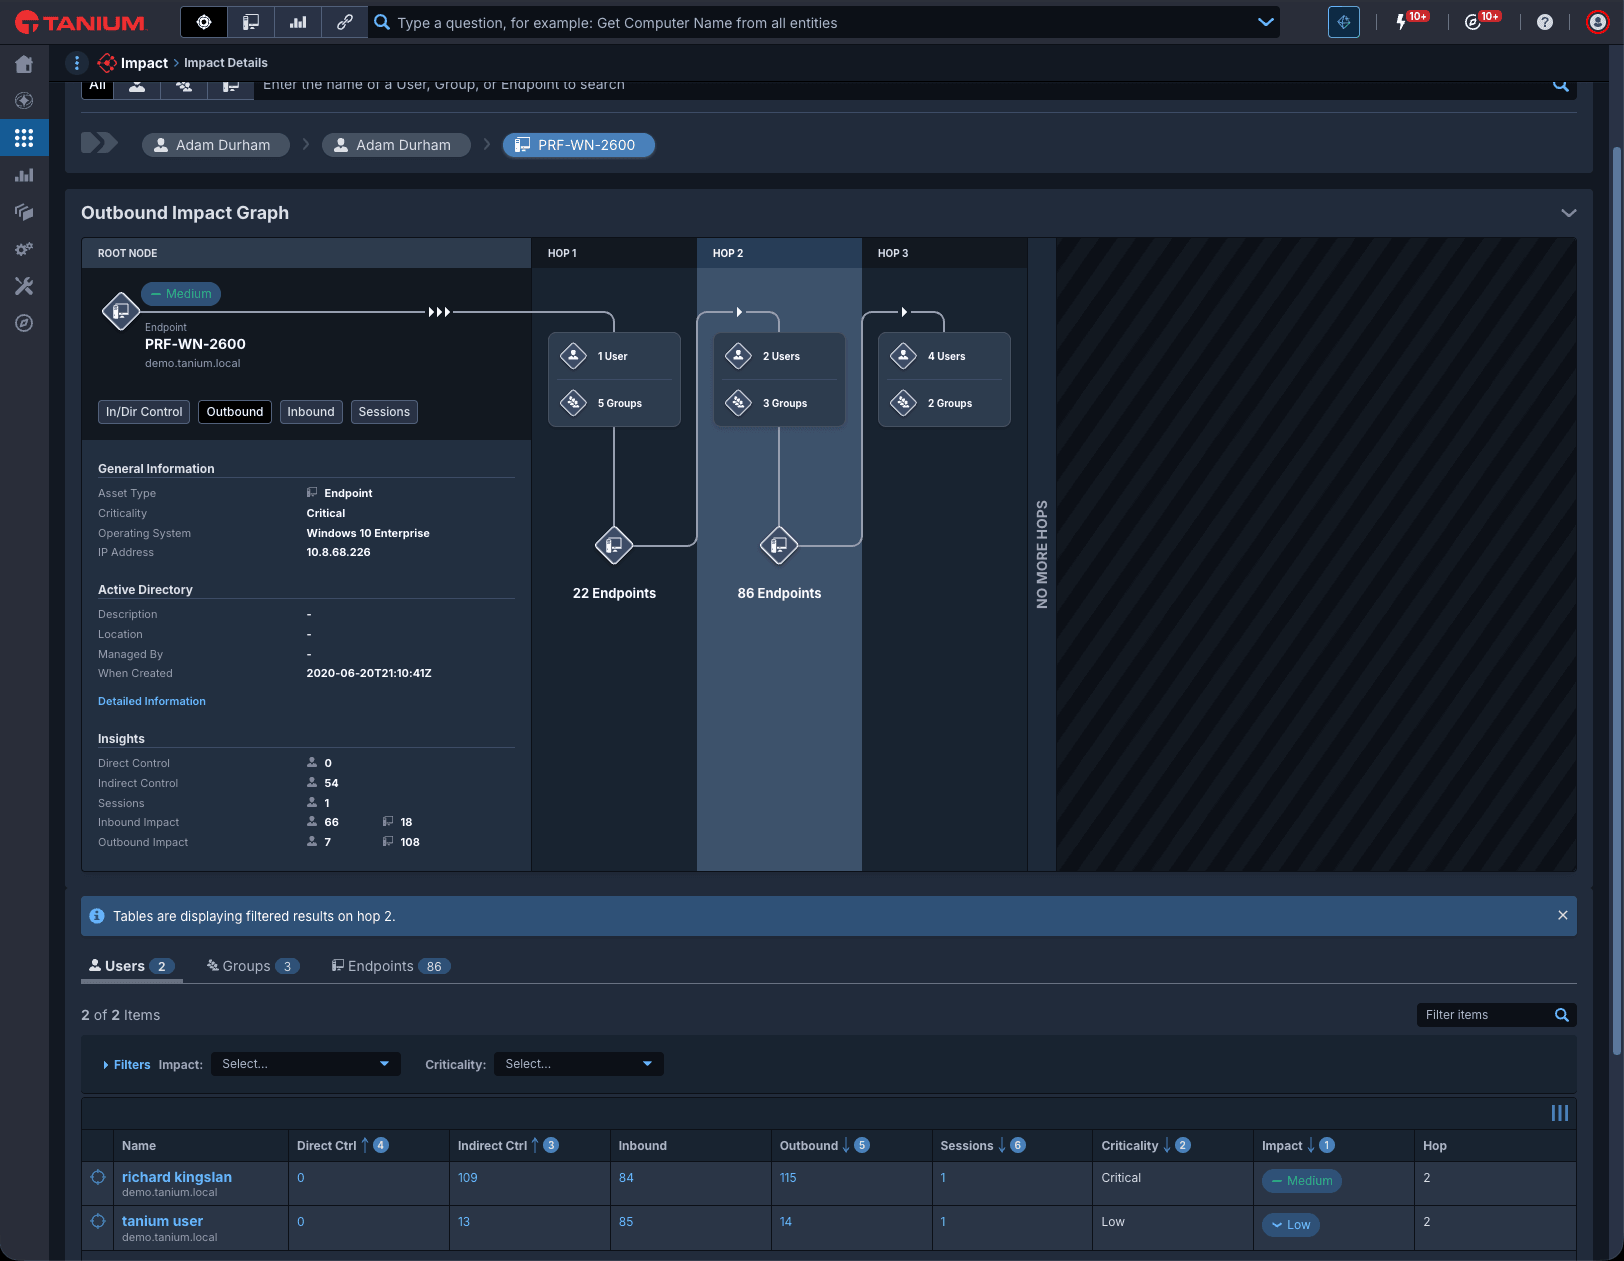
Sehen Sie den kürzesten Pfad zwischen zwei beliebigen Assets sofort ein. Impact erstellt in Echtzeit ein Diagramm der administrativen Kontrolle über alle domänengebundenen, von Tanium verwalteten Windows-Endpunkte und zeigt sowohl ausgehende als auch eingehende Auswirkungen an, einschließlich indirekter Kontrolle über verschachtelte Active Directory-Gruppen. Kein mühsames manuelles Entwirren jahrelanger AD-Ausbreitung mehr, um herauszufinden, wo sich das eigentliche Risiko verbirgt.
TANIUM-PLATTFORMANGEBOTE
Eine Plattform. Alles, was Ihre Endpunkte benötigen.
Hören Sie auf, für Tools auszugeben, die nicht miteinander kommunizieren. Tanium ist eine Plattform für Transparenz, Patching, Compliance, Bedrohungsabwehr und KI-gesteuerte Abläufe.
LÖSUNG
Security Operations
Stärken Sie Sicherheitsexperten mit automatisierter, kontinuierlicher Erkennung und Behebung von Schwachstellen und Bedrohungen.
SUCHEN, UNTERSUCHEN, REAGIEREN
Tanium Threat Response
Erkennen, untersuchen und beheben Sie Bedrohungen auf jedem Endpunkt in Echtzeit, bevor Angreifer sich bewegen, verstecken oder Schaden anrichten können. Basierend auf Live-Endpunktdaten, nicht auf einer vorab erfassten Kopie.
EXPERTENGEFÜHRTE BEDROHUNGSSUCHE
HuntIQ
Tanium HuntIQ kombiniert Sicherheitsforschung, erfahrene Experten und agentische KI, die auf Tanium Atlas aufgebaut ist, und liefert eine echtzeitbasierte, maßgeschneiderte Bedrohungserkennung, die die Reaktionszeit beschleunigt und das organisatorische Risiko minimiert.
FAQ
Haben Sie Fragen zu Impact?
Impact wird häufig mit einem IAM- oder PAM-Tool verwechselt. Hier erfahren Sie, was es tatsächlich leistet, was es voraussetzt und wie Teams es einsetzen.

