Das Problem, mit dem Sicherheitsteams tagtäglich konfrontiert sind
Die Zahl der Sicherheitslücken nimmt rapide zu,¹ die Ausbreitung der IT-Infrastruktur schreitet immer schneller voran, und innovative KI-Modelle haben die Spielregeln grundlegend verändert. Angreifer können nun Schwachstellen innerhalb weniger Stunden aufspüren und ausnutzen,2 noch bevor die meisten Teams reagieren können. IT-Betriebs- und Sicherheitsteams haben Schwierigkeiten, den Überblick darüber zu behalten, welche Ressourcen nach außen hin zugänglich sind. Sie verfügen selten über die Zeit oder die Ressourcen, um mehr zu tun, als auf die jeweils neu auftretende Bedrohung zu reagieren. Doch Angreifer machen keine Unterschiede. Sie können alles ausnutzen, einschließlich bekannter, seit Langem bestehender Sicherheitslücken, zu deren Behebung die Teams nie gekommen sind, oder weniger kritische Sicherheitslücken auf neuartige Weise miteinander verketten. Reaktive Ansätze reichen schlichtweg nicht aus. Teams benötigen KI-gestützte Erkenntnisse und Automatisierung, um alle Sicherheitslücken umfassend aufzudecken, diese unter Berücksichtigung des Angreiferkontexts zu priorisieren und die Behebung zu beschleunigen, bevor Angreifer dies tun.
So sieht es aus: einheitliche Transparenz, intelligentere Prioritäten, lückenlose Abdeckung
Die Lösung liegt nicht in einem weiteren Werkzeug. Es handelt sich um einen grundlegend anderen Ansatz. Unternehmen, die sich von der Konkurrenz abheben, zeichnen sich durch drei Merkmale aus: eine einheitliche, aktuelle Übersicht über interne und externe Risiken an einem Ort; eine Priorisierung auf der Grundlage des Angreiferkontexts statt reiner Schweregradwerte; sowie die direkt mit KI-gestützten, autonomen Abhilfemaßnahmen verknüpften größten Risiken.
Einheitliche Transparenz bedeutet, das zu sehen, was Angreifer sehen – mit dem Internet verbundene Ressourcen, offene Ports, Web-Ressourcen, Zertifikate und Fehlkonfigurationen –, korreliert mit internen Endpunktdaten in Echtzeit. Eine intelligentere Priorisierung bedeutet, über Schweregradbewertungen hinauszugehen. Mithilfe von KI-gestützten Erkenntnissen und Empfehlungen kann Ihr Team nachvollziehen, welche Sicherheitslücken auf potenziellen Angriffspfaden zu Ihren wichtigsten Ressourcen liegen und welche Korrekturmaßnahmen die risikoreichsten Sicherheitslücken auf einen Schlag beseitigen. Eine lückenlose Überwachung bedeutet eine kontinuierliche Erkennung und Bewertung, da sich die Angriffsfläche täglich verändert und ein wöchentlicher Scan niemals ausreicht.
Wir stellen Ihnen „Tanium External Attack Surface Management“ und „Tanium Attack Path Mapping“ vor
Heute stellen wir zwei neue Funktionen der Tanium Autonomous IT Platform vor, die auf der „ “ basiert – Tanium Atlas –, und die Sicherheitsteams dabei unterstützen, diese Probleme zu bewältigen.
Tanium External Attack Surface Management bietet Ihrem Team einen kontinuierlichen, stets verfügbaren Überblick über Ihre mit dem Internet verbundenen Ressourcen – genau die Sichtweise, über die Angreifer bereits verfügen. Mithilfe branchenführender externer Asset-Daten von Censys kombiniert Tanium Echtzeit-Endpunkt-Telemetrie mit einer kontinuierlich aktualisierten Karte der globalen Internetinfrastruktur – und bietet Sicherheitsteams so an einem Ort einen umfassenden, kontextbezogenen Überblick über interne und externe Risiken.
Das „Tanium Attack Path Mapping“ modelliert, wie Angreifer sich lateral bewegen könnten, um Schwachstellen, Fehlkonfigurationen und Identitätsbeziehungen in Ihrer gesamten Umgebung miteinander zu verknüpfen und so Ihre kritischsten Ressourcen zu erreichen. Indem sie die kritischen Engpässe mit den größten Auswirkungen aufdecken, können die Teams sicher sein, dass sie genau die Probleme beheben, auf die es am meisten ankommt.
Gemeinsam schließen sie den Kreislauf von der kontinuierlichen Erkennung über eine intelligentere Priorisierung bis hin zur autonomen Behebung – ohne manuelle Übergaben und eine Vielzahl von Tools, die Teams heutzutage ausbremsen.
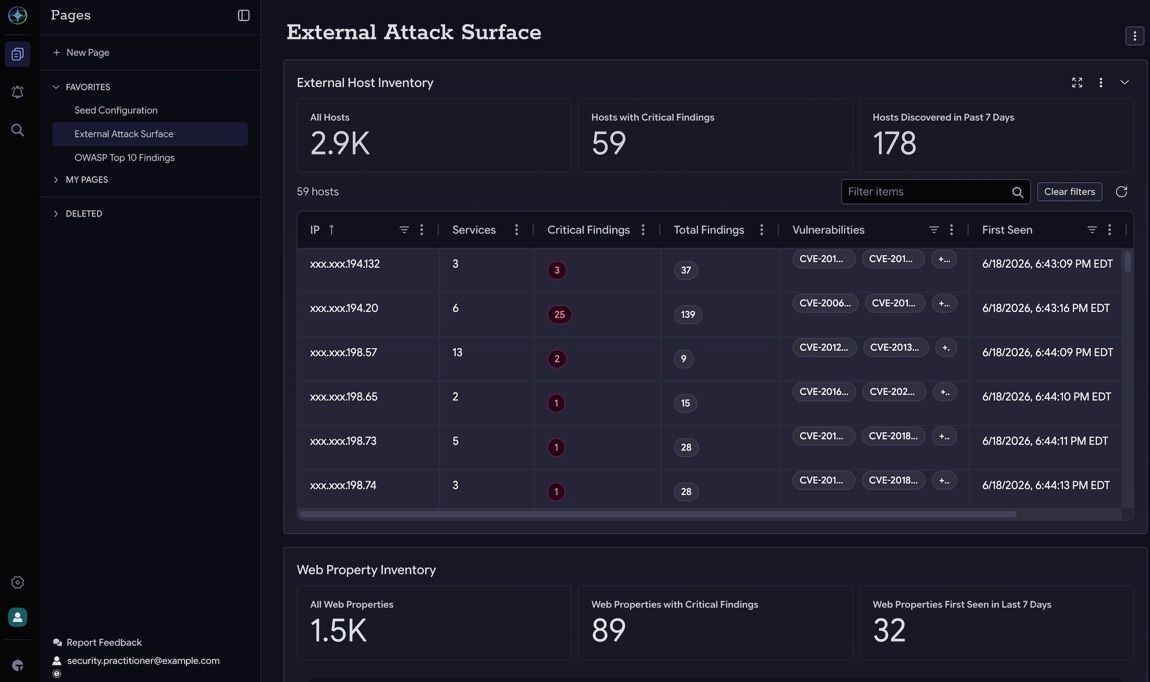
Tanium – Verwaltung der externen Angriffsfläche
Tanium ermittelt und bewertet nun kontinuierlich Ihre mit dem Internet verbundenen Ressourcen, darunter Hosts, Webpräsenzen und Zertifikate. Und da Tanium bereits führend im Bereich der Endpunkt-Telemetriedaten mit Echtzeit- ist, bietet Tanium Atlas Ihrem Team die KI-gestützte Transparenz, um Assets eingehend zu untersuchen, Fehlkonfigurationen mit tatsächlicher Ausnutzbarkeit in Verbindung zu bringen und an einem Ort einen umfassenden Überblick über die Risiken auf der gesamten Angriffsfläche zu erhalten.
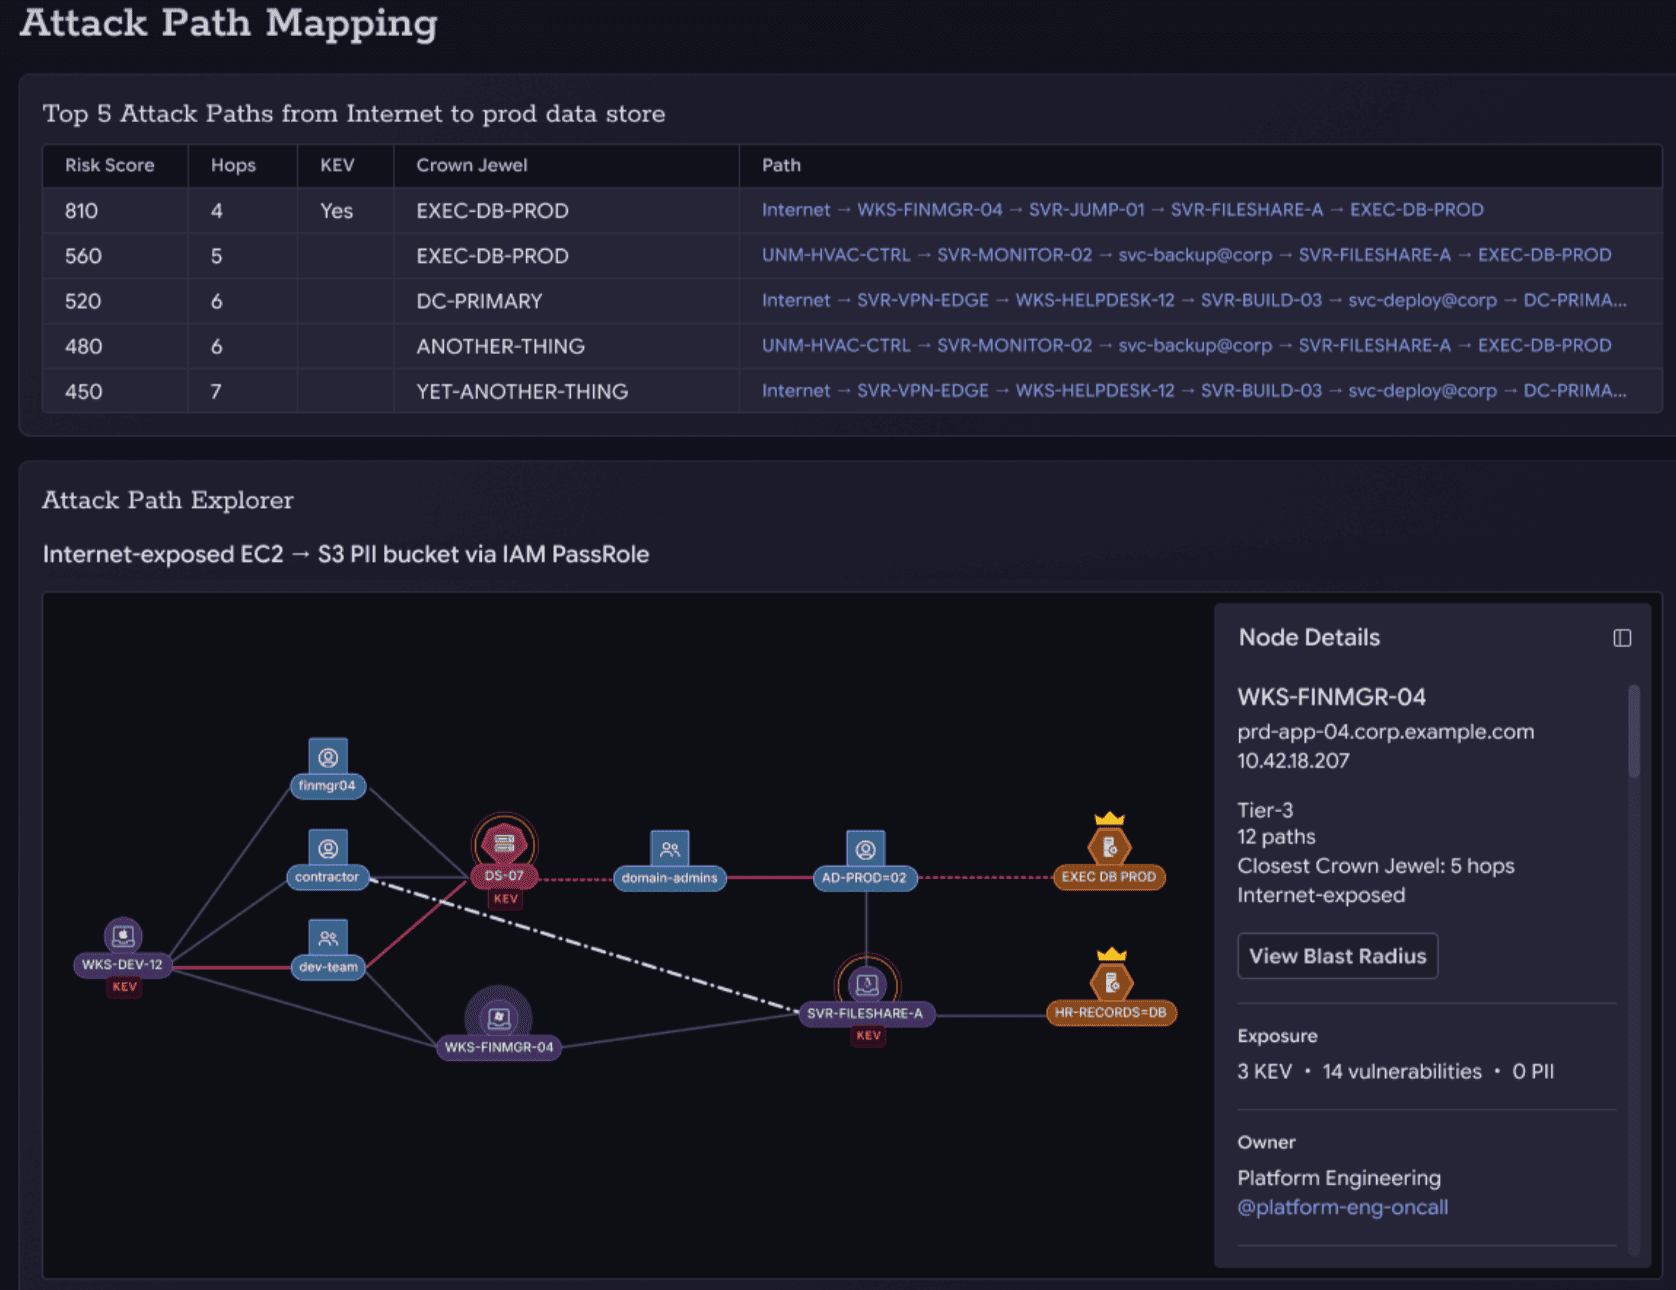
Kartierung der Angriffspfade bei Tanium
Tanium Attack Path Mapping durchdringt den Informationsüberfluss und zeigt Ihnen genau auf, wie Angreifer Schwachstellen, Fehlkonfigurationen und Identitätsbeziehungen in Ihrer gesamten Umgebung miteinander verknüpfen würden, um an Ihre kritischsten Ressourcen zu gelangen. Dadurch lassen sich die Engpässe aufdecken, an denen eine einzige Korrektur die meisten Pfade gleichzeitig unterbricht. Die auf Tanium Atlas basierende Lösung bietet einen umfassenden Echtzeit-Überblick über Endgeräte, Entra ID, AWS und das lokale Active Directory – und liefert so eine klare Antwort auf die Frage: „Was sollten wir zuerst beheben?“
Das Ergebnis: schnellere Reaktion, weniger blinde Flecken, ein geschlossener Regelkreis
„Tanium External Attack Surface Management“ und „Tanium Attack Path Mapping“ bieten genau das, was Unternehmen seit langem gefordert haben: einen einheitlichen Überblick über interne und externe Ressourcen, eine intelligentere Priorisierung auf der Grundlage des tatsächlichen Angriffskontextes sowie eine lückenlose Überwachung, die mit der sich ständig verändernden Angriffsfläche Schritt hält. Die Plattform, die auf Tanium Atlas und KI-gestützten Erkenntnissen basiert, stellt kontinuierlich Risikokorrelationen her, ermittelt die Empfehlungen mit der größten Wirkung und handelt eigenständig – wodurch der Kreislauf von der Erkennung bis zur Behebung geschlossen wird, ohne dass manuelle Übergaben und eine Vielzahl von Tools erforderlich sind, die Teams heute ausbremsen.
Beide Funktionen sind ab der Version „ 22. Juni 2026“ in der Tanium Autonomous IT Platform allgemein verfügbar.
Um mehr zu erfahren, besuchen Sie bitte die Seite „Tanium Exposure Management“ unter .
1 CVE-Kennzahlen, CVE.org, abgerufen unter 12. Mai 2026.
2 Aktuelles zum Alignment-Risiko:, Anthropic, 7. April 2026.

