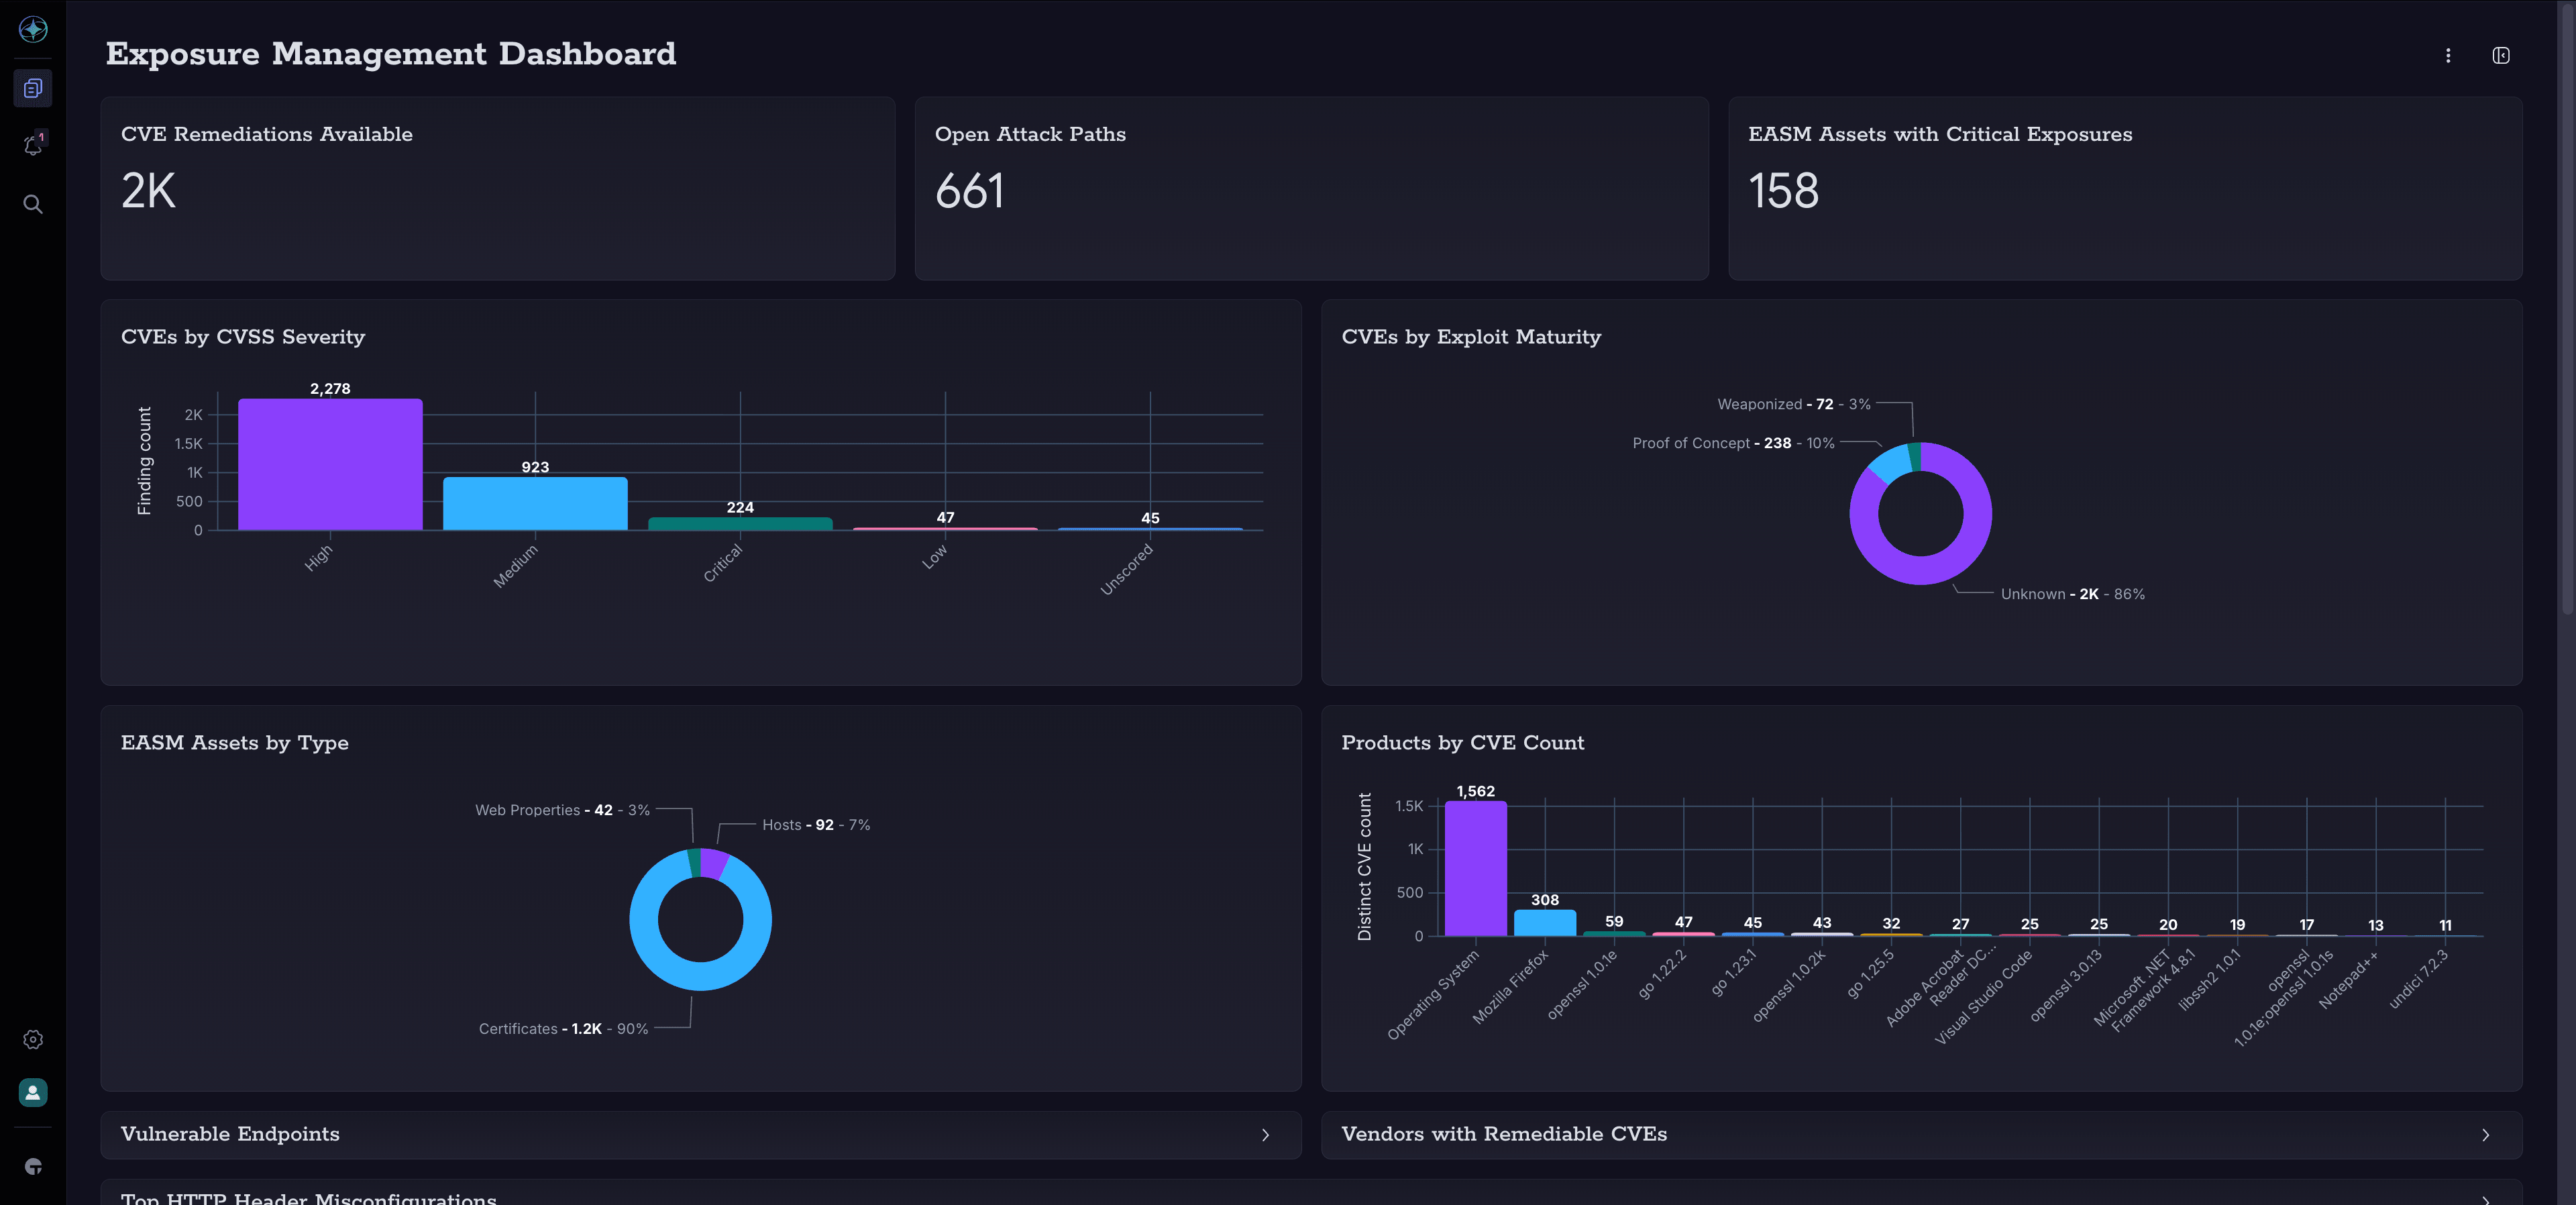
Nach der Ankündigung von „Mythos“ im „ April 2026“ haben Unternehmen, die KI zur Identifizierung von Software-Sicherheitslücken einsetzen, zu einem deutlichen Anstieg der Zahl neu entdeckter CVEs und CVE-Definitionen beigetragen. Diese Entwicklung spiegelt einen branchenweiten Trend wider: Mithilfe von KI lassen sich Schwachstellen schneller als je zuvor aufdecken – und Sicherheitsteams benötigen die nötige Transparenz, Kontrolle und Reaktionsgeschwindigkeit, um darauf zu reagieren.
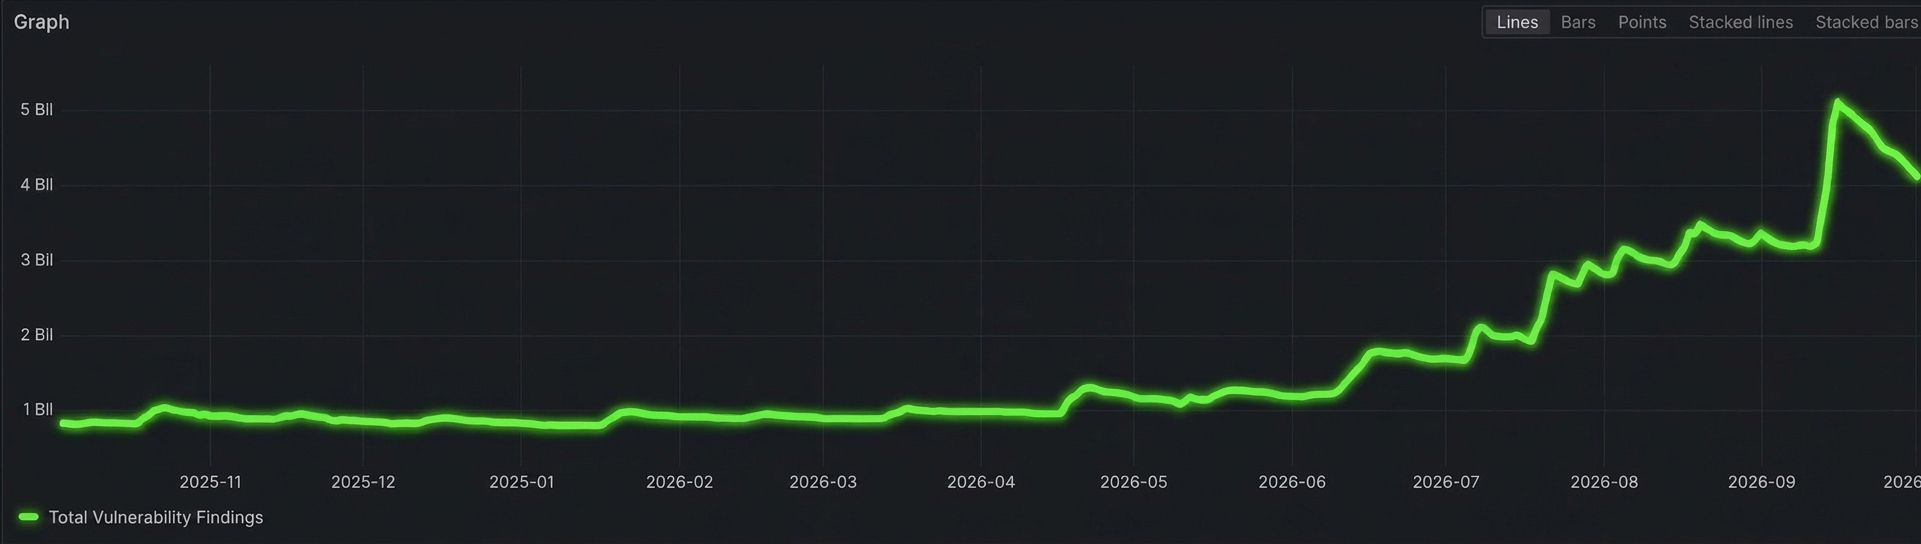
Bei Tanium haben wir diesen Trend in den Umgebungen unserer Kunden genau verfolgt. Vor Mitte des Jahres „Juni 2026“ lagen die täglichen, durch Tanium Exposure Management ermittelten Sicherheitslücken in der Regel bei etwa 1 Milliarde über alle Kunden hinweg. Ab Juli stieg diese Zahl sprunghaft an und erreichte im September einen Höchststand von 6 Milliarden pro Tag.
Dies entspricht weitgehend dem jüngsten Trend bei den CVEs von Microsoft: Der „Patch Tuesday“ im Juni umfasste 220 CVEs, und der „Patch Tuesday“ im September stieg auf 999 an.* Dies ist ein deutliches Anzeichen dafür, dass die Anzahl der neu bekannt gewordenen Sicherheitslücken den Anstieg der Fundzahlen bedingt, den wir derzeit in den Umgebungen unserer Kunden beobachten.
Abbildung 1 – Täglich ermittelte Sicherheitslücken, die mithilfe von Tanium Exposure Management identifiziert wurden
Dieser Anstieg verdeutlicht eine wichtige Tatsache für Sicherheits- und IT-Betriebsteams: Beim Schwachstellenmanagement geht es nicht mehr nur darum, Risiken zu identifizieren. Es geht darum, schnell, selbstbewusst und in großem Umfang zu handeln.
Die gute Nachricht: Bei Tanium beobachten wir bereits, dass diese Zahlen bei unseren Kunden nach Erreichen ihres Höchststandes wieder zurückgehen. Dies ist ein deutliches Zeichen dafür, dass unsere Kunden mit Tanium Atlas Schwachstellen nicht nur erkennen, sondern diese auch priorisieren und eigenständig beheben können – gestützt auf Endpunktdaten in Echtzeit. Doch es gibt noch viel zu tun. Jeden Monat findet der „Patch Tuesday“ statt, was die Notwendigkeit einer kontinuierlichen Transparenz und schnellen Reaktion auf allen Endgeräten unterstreicht. In einer Welt nach Mythos kommt es vor allem darauf an, die Zeitspanne zwischen der Entdeckung und der Behebung zu verkürzen.
Mit Tanium erhalten Unternehmen einen umfassenden Überblick über interne und externe Ressourcen, eine angreiferorientierte Priorisierung, die kritische Engpässe mit hohem Risikopotenzial aufzeigt, sowie die Möglichkeit, von einer einzigen Plattform aus schnell zu handeln. Wir kombinieren Echtzeit-Endpunktdaten mit autonomer Fehlerbehebung, anstatt die Koordination über mehrere Tools hinweg vorzunehmen, um Sicherheitslücken zu minimieren, bevor Angreifer diese ausnutzen können.
Ein weiterer „Patch Tuesday“ ist vorbei. Lassen Sie Ihre Endgeräte nicht ins Hintertreffen geraten.
*Quelle: https://msrc.microsoft.com/update-guide/releaseNote/ (wird in einem neuen Tab geöffnet)

