AKTUALISIERUNG: Dieser Beitrag, der ursprünglich auf 27. November 2023 veröffentlicht wurde, wurde aktualisiert, um die aktuellsten verfügbaren Informationen zu Phishing-Angriffen widerzuspiegeln.
Phishing-Angriffe sind eine raffinierte Taktik, mit der Cyberkriminelle Personen dazu verleiten, vertrauliche Informationen wie Bankkontodaten und Kreditkartennummern preiszugeben. Diese Betrugsmaschen sind sorgfältig ausgearbeitet, um legitime Datenanfragen nachzuahmen, häufig mittels E-Mails, die den Anschein erwecken, von vertrauenswürdigen Absendern zu stammen.
Indem sie menschliche Schwachstellen ausnutzen, machen diese Angriffe die Ausnutzung technischer oder konfigurationsbedingter Fehler in den Systemen überflüssig. Stattdessen konzentrieren sie sich darauf, Menschen dazu zu manipulieren, Benutzernamen, Passwörter und andere Zugangsdaten preiszugeben, wodurch Angreifern unbefugter Zugriff auf gesicherte Systeme und Daten gewährt wird.
Phishing gehört heute zu den berüchtigtsten und am weitesten verbreiteten Arten von Cyberangriffen. Es handelt sich um eine Form des Social-Engineering-Angriffs namens „ “ ( ), die ihren Ursprung in den 1990s er-Jahren hatte, als das frühe World Wide Web das Konzept von Benutzernamen und Passwörtern der breiten Öffentlichkeit zugänglich machte. Die Anti-Phishing-Arbeitsgruppe und die Federal Trade Commission (FTC) stehen bei der Bekämpfung dieser Bedrohungen an vorderster Front und stellen wertvolle Tipps und Ressourcen bereit, um Privatpersonen und Organisationen dabei zu helfen, sich zu schützen.
In diesem Beitrag werden wir zunächst klären, was Phishing ist, und anschließend die verschiedenen Arten von Phishing-Angriffen näher betrachten. Anschließend werden wir die mit Phishing verbundenen Sicherheitsrisiken untersuchen und erläutern, warum es so schwierig ist, diesem Phänomen Einhalt zu gebieten. Wir werden uns zudem konkrete Beispiele für Phishing-Angriffe ansehen und untersuchen, wie sich diese im Laufe der Zeit weiterentwickeln.
Darüber hinaus werden wir die Rolle der KI bei modernen Phishing-Angriffen erörtern und Ihnen praktische Ratschläge zur Abwehr von Phishing-Angriffen in Ihrem Unternehmen geben. Wir werden erläutern, wie Sie Ihre Mitarbeiter darin schulen können, Phishing-Versuche zu erkennen, was zu tun ist, wenn Sie auf einen Phishing-Link klicken, und wie Unternehmen Phishing bekämpfen und gleichzeitig das digitale Mitarbeitererlebnis verbessern können.
Was ist Phishing?
Phishing ist eine Form der Cyberkriminalität, bei der Angreifer Menschen dazu verleiten, vertrauliche Informationen wie Passwörter oder Kreditkartennummern preiszugeben. Dies geschieht häufig über gefälschte E-Mails, SMS oder Telefonanrufe, die den Anschein erwecken, als stammten sie von vertrauenswürdigen Absendern, und die Links zu gefälschten Websites oder Malware enthalten können. Zu den typischen Anzeichen für Phishing zählen Tippfehler, grammatikalische Fehler und ungewöhnliche Anreden.
Pharming ist eine gängige Technik, die beim Phishing eingesetzt wird, um Nutzer ohne deren Wissen von echten Websites auf gefälschte umzuleiten, häufig mithilfe manipulierter URLs. Opfer laden möglicherweise unwissentlich Schadsoftware herunter oder geben sensible Informationen preis, die für weitere Cyberkriminalität genutzt werden können.
Nachdem Sie nun ein klareres Verständnis davon haben, was Phishing ist, wollen wir uns nun mit den verschiedenen Arten von Phishing-Angriffen befassen und untersuchen, wie Angreifer Phishing einsetzen, um Einzelpersonen und Organisationen ins Visier zu nehmen.
Welche verschiedenen Arten von Phishing-Angriffen gibt es?
Phishing umfasst eine Vielzahl von Angriffsarten, und im Laufe der Zeit kommen immer neue hinzu. Zu den häufigsten zählen unter anderem:
- E-Mail-Phishing: Phishing-E-Mails sind die am weitesten verbreitete Form von Phishing-Angriffen. In diesem Fall versendet ein Angreifer (in der Regel ein Spam-Versender) eine Nachricht, die so gestaltet ist, dass sie seriös wirkt, beispielsweise als stamme sie von einem Finanzinstitut oder einem Unternehmen, mit dem das Opfer in Kontakt steht.
Betrügerische Hyperlinks in der E-Mail führen zu einer gefälschten Website, die seriös wirkt, um Nutzer dazu zu verleiten, ihre persönlichen Daten, wie beispielsweise Bankkontodaten, einzugeben, die der Angreifer dann abfängt. E-Mail-basierte Phishing-Angriffe wie „Business Email Compromise“ (BEC) sind seit langem ein Hauptangriffsvektor. - Spear-Phishing: Spear-Phishing-Nachrichten stellen eine stärker personalisierte Form des E-Mail-Angriffs dar und stützen sich auf Informationen über das Opfer, um die Glaubwürdigkeit der Nachricht zu erhöhen und die Erfolgschancen des Angriffs zu verbessern.
Spear-Phishing zielt häufig auf hochrangige Opfer ab, wie beispielsweise Geschäftsführer und Finanzfachleute, da die Beute bei solchen Angriffen enorm sein kann. „Whaling“ ist ein weiterer Begriff, der häufig verwendet wird, um Spear-Phishing-Angriffe auf besonders hochrangige Ziele zu beschreiben. - Vishing: Voice-Phishing-Angriffe erfolgen per Telefon, was dem Angriff einen Anschein von zusätzlicher Legitimität und Dringlichkeit verleiht. Ein Betrüger teilt einem Opfer häufig mit, dass dessen Computer kompromittiert worden sei, und führt es dann durch die erforderlichen Schritte, um Fernzugriff zu gewähren, oder überredet es dazu, persönliche Daten wie Passwörter und Kreditkartennummern preiszugeben.
- Smishing: SMS-Phishing erfolgt über SMS, ähnelt jedoch ansonsten den Taktiken des E-Mail-Phishings. Auch hier wird das geringe Bewusstsein der Verbraucher für die Risiken betrügerischer SMS ausgenutzt.
- Phishing in sozialen Medien: Beliebte Plattformen wie , Facebook und Instagram sind für Angreifer zu lukrativen Kanälen geworden, um neue Phishing-Opfer zu finden. Phisher erstellen häufig gefälschte Profile und gewinnen das Vertrauen des Opfers, indem sie die persönlichen Informationen nutzen, die Menschen auf diesen Websites über sich preisgeben.
Welches Sicherheitsrisiko birgt Phishing?
Während ein Phishing-Angriff für eine Einzelperson verheerende Folgen haben kann, kann er für ein Unternehmen noch kostspieliger sein. Schon ein einziger kompromittierter Benutzername und ein kompromittiertes Passwort können das gesamte Unternehmen für den Angreifer zugänglich machen, sofern dieses Konto über erweiterte Zugriffsrechte verfügt. Diese Angriffe können zu unbefugtem Zugriff auf Systeme, Datenlecks und Malware-Infektionen führen. Zu den Folgen zählen finanzielle Verluste, Identitätsdiebstahl und eine Gefährdung der IT-Sicherheit.
Phishing-Angriffe haben seit ihrem ersten Auftreten stetig an Bedeutung gewonnen, und es gibt keine Anzeichen dafür, dass sich dieser Trend verlangsamen könnte. Im Jahr 2022 betrafen fast 38 % aller Beschwerden, die beim „Internet Crime Complaint Center“ (IC3) des FBI unter eingegangen sind, das „“ – die häufigste Form der Cyberkriminalität, die das FBI erfasst IC3 . Da Phishing-Angriffe immer raffinierter werden, wird der Einsatz von Phishing zum Einschleusen von Malware wie Ransomware in Computernetzwerke bei Cyberkriminellen immer beliebter.
Angesichts dieser zunehmenden Bedrohung, die sich nach Ansicht von Experten mit den Fortschritten der künstlichen Intelligenz noch weiter verschärfen wird, ist es sowohl für Einzelpersonen als auch für Organisationen von entscheidender Bedeutung, zu lernen, wie man Phishing-Angriffe erkennt und verhindert.
Warum ist es so schwierig, Phishing zu unterbinden?
Für Angreifer ist Phishing nach wie vor die bevorzugte Methode, da es so lukrativ ist. Es handelt sich um eine der einfachsten Angriffsarten für Betrüger, da die Angreifer keine nennenswerten Fachkenntnisse benötigen, um einen Angriff durchzuführen. Dies hat zu einer derart enormen Zahl von Phishing-Angriffen geführt, dass viele Unternehmen von deren schierer Menge überfordert sind.
„Menschen neigen von Natur aus dazu, dem zu vertrauen, was ihnen gesagt wird – insbesondere, wenn damit ein gewisses Gefühl der Dringlichkeit verbunden ist.“
Phishing erfordert nur minimalen Aufwand und minimale Kosten, was allein schon ausreichen würde, um diese Praxis aufrechtzuerhalten. Ein noch wichtigerer Faktor ist jedoch die im Vergleich zu anderen Angriffsarten hohe Erfolgsquote, da Menschen von Natur aus dazu neigen, dem zu vertrauen, was ihnen gesagt wird – insbesondere, wenn dabei ein gewisser Dringlichkeitscharakter zum Ausdruck kommt.
Meldungen darüber, dass unsere verschiedenen Konten gekündigt wurden, dass uns Beträge für Einkäufe in Rechnung gestellt wurden, die wir nicht getätigt haben, oder dass wir noch nicht eingelöste Prämien haben, die darauf warten, eingelöst zu werden – all dies klingt nach dringenden Angelegenheiten, die einer weiteren, unverzüglichen Klärung bedürfen. Phishing-Angriffe zielen häufig darauf ab, ein gewisses Maß an Panik oder Dringlichkeit zu erzeugen – „en Sie sich kostenlose TikTok-Follower“ –, um die Wachsamkeit des Opfers weiter zu verringern.
Unter dem Strich zielt Phishing darauf ab, die Psychologie des Opfers auszunutzen, was eine Abwehr erschwert.
Mittlerweile werden Phisher immer geschickter darin, ihre Opfer in die Falle zu locken, sodass selbst erfahrene Nutzer von betrügerischen E-Mails und SMS überrascht werden, die sehr echt wirken. Für weniger erfahrene Nutzer bedeutet die mangelnde Erfahrung mit dieser Art von Angriffen ein noch größeres Risiko.
All dies schürt das Phishing-Feuer weiter, das keine Anzeichen dafür zeigt, in absehbarer Zeit nachzulassen.
Was sind Beispiele für Phishing-Angriffe?
Eine der größten Herausforderungen beim Phishing besteht darin, dass jeder Angriff anders aussieht, weshalb es schwierig ist, einen allgemeingültigen Leitfaden zur Abwehr solcher Angriffe zu erstellen. Im Allgemeinen gehören die folgenden Arten von Phishing-Angriffen zu den häufigsten, und so funktionieren sie:
- E-Mails, die so gestaltet sind, dass sie wie legitime Unternehmenskorrespondenz aussehen: Phishing-E-Mails sind in der Regel kommerzieller Natur und enthalten fast immer einen eingebetteten Link, der das Opfer auf eine bösartige Website weiterleitet, deren Ziel es ist, Anmeldedaten oder Finanzinformationen wie Kontonummern zu erbeuten oder Malware zu installieren.
Zu den häufigsten Arten von Phishing-E-Mails zählen gefälschte Rechnungen für Produkte oder Dienstleistungen, die das Opfer gar nicht erworben hat, Benachrichtigungen von Banken oder anderen Dienstleistern (in der Regel werden darin das Opfer auf einen Betrug, eine Abbuchung oder eine Kontosperrung hingewiesen, die in Wirklichkeit gar nicht stattgefunden haben), Benachrichtigungen, dass dem Opfer Geld zusteht, oder Nachrichten vom Arbeitgeber des Opfers (häufig unter Vortäuschung von E-Mail-Konten der Personalabteilung oder der Geschäftsleitung), in denen das Opfer zu bestimmten Handlungen aufgefordert wird.
[Lesen Sie auch: Was versteht man unter „Business Email Compromise“?]
- Nachrichten, die vorgeben, von der Regierung zu stammen: Ein typisches Muster bei Phishing-Angriffen besteht darin, eine Regierungsbehörde nachzuahmen und eine beängstigende Nachricht zu versenden, wie beispielsweise: „Laut IRS haben Sie Steuern zu zahlen“ oder „Die Polizei teilt mit, dass ein Haftbefehl gegen Sie vorliegt.“ Eine weitere häufig vorkommende Betrugsmasche behauptet, dass Ihre Sozialversicherungsnummer auf irgendeine Weise „ungültig gemacht“ worden sei. All diese falschen Behauptungen zielen darauf ab, den Nutzer einzuschüchtern, damit er Maßnahmen ergreift und persönliche oder sensible Daten preisgibt.
- SMS von Personen, die vorgeben, Sie zu kennen: Phishing-SMS-Ketten können mit etwas so Einfachem wie einem „Hallo“ von einer unbekannten Telefonnummer beginnen; danach können sie auf vielfältige Weise zu einem Betrugsversuch führen.
- Nachrichten, die so gestaltet sind, dass sie den Anschein erwecken, von einem Kollegen oder einer nahestehenden Person zu stammen: Diese werden häufig bei Spear-Phishing-Angriffen eingesetzt und können per E-Mail oder SMS versendet werden. Häufig fordern sie das Opfer auf, eine finanzielle Maßnahme zu ergreifen, beispielsweise: „Könnten Sie bitte eine Überweisung für das Unternehmen vornehmen?“ oder „Ich stecke in einer finanziellen Notlage und brauche Geld; könnten Sie mir bitte über ein Online-Zahlungssystem Bargeld überweisen?“
Diese Nachrichten zielen auf Opfer ab, die naturgemäß eher bereit sind, ihrem Vorgesetzten oder einem Verwandten zu helfen – wobei die Identitäten dieser Kontaktpersonen häufig aus sozialen Medien abgegriffen werden. - Beiträge in sozialen Medien von gehackten oder gefälschten Konten: Soziale Medien sind mittlerweile ein fruchtbarer Nährboden für Phishing-Versuche, bei denen Phisher über Direktnachrichten in Social-Media-Apps Kontakt aufnehmen. Viele solcher Phishing-Angriffe beginnen mit der einfachen Aufforderung an das Opfer, dem Phishing-Konto zu „folgen“, was dazu beiträgt, den Anschein von Legitimität zu verstärken und die langfristigen Erfolgsraten zu steigern.
- Telefonanrufe mit „dringenden“ Informationen: Vishing-Angriffe sind komplexer und kostspieliger, weshalb die Angreifer oft direkt auf den Punkt kommen. Bei diesen Angriffen wird dem Opfer in der Regel mitgeteilt, dass Rechnungen (oder Steuern) fällig seien, und angeboten, eine sofortige Zahlung per Telefon vorzunehmen, dass ein Preis gewonnen wurde, für dessen Erhalt eine Vorauszahlung erforderlich sei, oder – wie häufig – dass der Computer des Opfers kompromittiert worden sei und ein System-Update erforderlich sei, um das Problem zu beheben.
Diese betrügerischen „Technik-Support“-Mitarbeiter installieren ausnahmslos Malware auf dem Gerät des Opfers und/oder stehlen Anmeldedaten direkt von diesem.
Wie entwickeln sich Phishing-Angriffe weiter?
Phishing entwickelt sich parallel zur übrigen Technologiebranche weiter und wird immer allgegenwärtiger, einfacher durchzuführen und ausgefeilter. Zu den wichtigsten Fortschritten der letzten Jahre zählen unter anderem:
- Häufigkeit: Phishing ist allgegenwärtig. Was früher auf E-Mails beschränkt war, ist heute ein allgegenwärtiges Problem auf allen Kommunikationsplattformen: SMS, Telefonate, verschiedene Arten von Dokumenten, Suchmaschinenergebnisse, andere browserbasierte Plattformen und sogar persönliche Medien. Heutzutage sind Phishing-Angriffe sogar häufig in QR-Codes eingebettet. Angriffe über mobile Endgeräte haben sich als weitaus effektiver erwiesen als solche per E-Mail, weshalb diese Angriffe voraussichtlich weiter zunehmen werden.
- Menge: Die Menge an ungeschützten Verbraucherdaten nimmt explosionsartig zu. Nutzer geben online mehr Informationen preis als je zuvor, und nur ein sehr geringer Teil davon ist hinter einer Unternehmensfirewall geschützt. Dadurch stehen Angreifern mehr Möglichkeiten denn je zur Verfügung, ihre Opfer auszunutzen.
- Demokratisierung: „Phishing-as-a-Service“ verschafft Kriminellen sofort einsatzbereiten Zugang zu ausgefeilten Angriffstechnologien. Um eine Karriere als Phisher zu beginnen, sind keine speziellen Kenntnisse mehr erforderlich.
Abonnementdienste ermöglichen es mittlerweile jedem, Phishing-Kampagnen zu starten, indem er nur ein paar Mal auf eine Schaltfläche klickt und dem Betreiber des Dienstes weniger als 100 US-Dollar monatlich zahlt. Diese Dienste werden häufig unter auf seriösen Cloud-Diensten gehostet, was es noch schwieriger macht, sie zu erkennen und zu unterbinden. - ROI: Angriffe durch Nationalstaaten stellen zunehmend eine geringere Bedrohung dar; im Bereich Phishing dominieren mittlerweile Akteure, deren Fokus auf finanziellen Zielen und der Kapitalrendite liegt. Wie jeder kluge Unternehmensleiter suchen auch Cyberkriminelle nach Möglichkeiten, ihr Geschäftsfeld zu diversifizieren und Phishing-Angriffe zu einer wiederkehrenden Einnahmequelle zu machen. Die Folge sind aggressivere Vorgehensweisen wie Erpressung, was belegt, dass Phishing nicht nur zunimmt, sondern sich auch ständig weiterentwickelt.
- Automatisierung: KI-Tools helfen Phishing-Angriffen dabei, der Erkennung zu entgehen. Wir haben bereits darüber gesprochen, wie KI Phishing-Nachrichten natürlicher und realistischer erscheinen lässt, doch KI wirkt sich auch auf die Umgehung von Cybersicherheitsmaßnahmen aus, darunter das Umgehen von Spamfiltern und Antivirenlösungen.
"„Polymorphe“ Phishing-Technologien ermöglichen es zudem, dass Phishing-Nachrichten ihr Erscheinungsbild, ihre Sprache und ihre Ziel-URLs spontan anpassen, wodurch sie noch schwerer zu erkennen sind. Diese Technologien verändern den Namen des Absenders, die E-Mail-Adresse und sogar den Text der Nachricht, sodass jede E-Mail einzigartig ist – und somit mit größerer Wahrscheinlichkeit die Anti-Malware-Filter umgeht.
Welche Rolle spielt KI heute bei Phishing-Angriffen?
In der Vergangenheit wurden Phishing-Nachrichten von unerfahrenen Angreifern mit mangelnden Schreib- und Gestaltungsfähigkeiten verfasst, wodurch ihre mit Rechtschreibfehlern übersäten Nachrichten äußerst leicht zu erkennen waren.
Diese Zeiten sind vorbei.
Die gängige Methode zur Abwehr von Phishing, bei der nach offensichtlichen Rechtschreib- oder Grammatikfehlern gesucht wird, ist nicht mehr wirksam. Mit KI-Tools von wie ChatGPT können Angreifer ihre Grammatik mühelos verbessern und sich klarer ausdrücken, was die Aufdeckung ihrer Angriffe erheblich erschwert.
In einigen Fällen geht die KI sogar noch einen Schritt weiter, indem sie es Angreifern ermöglicht, die Stimme und den Sprachstil der Freunde und Kollegen eines Opfers nachzuahmen. Der Vorgesetzte eines Opfers kann bis hin zu dessen charakteristischem Gebrauch von Slang, häufig verwendeten Redewendungen und Abkürzungen – sogar Emojis – nachgeahmt werden. Heutzutage können diese professionell gestalteten Phishing-E-Mails geschickt personalisiert werden, sodass es nahezu unmöglich ist, den Unterschied zwischen einem böswilligen Angriff und einer echten Nachricht zu erkennen.
Neben dem Einsatz von KI nutzen Cyberkriminelle auch unser Interesse an KI aus. Im Sommer 2023 stellten Cyberforscher einen Anstieg gefälschter KI-Werbemaßnahmen unter dem Hashtag „ “ auf Facebook fest, bei denen Cyberkriminelle Anzeigen mit gefälschten Profilen von Marketingunternehmen schalteten, die vorgaben, KI-Pakete und Zugang zu Meta AI anzubieten.
Während Unternehmen und Privatpersonen nach den besten Möglichkeiten suchen, generative KI für den Umgang mit Unternehmensdaten einzusetzen ( ), springen auch Cyberkriminelle auf diesen Zug auf (). Das bedeutet, dass versierte Führungskräfte in Unternehmen in Zukunft mit neuen und noch raffinierteren Phishing-Angriffen rechnen (und sich darauf vorbereiten) müssen.
Wie kann ich Phishing-Angriffe in meinem Unternehmen verhindern?
Für Einzelpersonen ist es schon schwer genug, Phishing-Angriffe abzuwehren, doch für Unternehmen verschärft sich das Problem noch weiter, was bedeutet, dass die Sicherheitsteams alle Hände voll zu tun haben, um sich gegen diese Bedrohung zu verteidigen. Hier sind die wirksamsten Maßnahmen zur Abwehr von Phishing-Angriffen:
Es beginnt mit der Ausbildung
Die proaktivsten Organisationen verfügen über formelle Programme, um die Nutzer darin zu schulen, wie sie Phishing-Angriffe erkennen und wie sie sich verhalten sollen, wenn sie einen solchen Angriff erhalten. Diese Schulungen können in Form von formellen Präsenzveranstaltungen oder Online-Kursen stattfinden.
Die fortschrittlichsten Unternehmen führen unter Umständen sogar „Stichproben“ bei ihren Mitarbeitern durch, indem sie intern erstellte Phishing-Nachrichten versenden, um zu testen, ob diese auf einen schädlichen Link klicken, einen Anhang öffnen oder das Phishing wie vorgeschrieben melden – wodurch die Lerneffekte der Schulungen vertieft werden.
Das Ziel der Schulung besteht nicht darin, den Nutzern vorzuwerfen, dass sie auf eine Phishing-Nachricht geklickt haben, sondern ihnen das nötige Selbstvertrauen zu vermitteln, um Phishing-Betrugsversuche proaktiv zu erkennen – oder zumindest um Hilfe zu bitten.
Sichere Anmeldemethoden implementieren
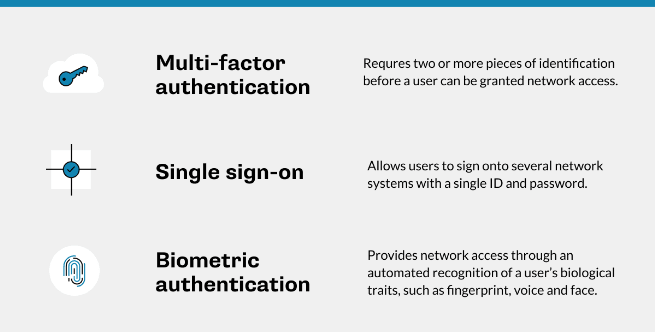
Die Multi-Faktor-Authentifizierung (MFA), Single Sign-On (SSO) und biometrische Anmeldeanforderungen sind entscheidend, um einen Phisher zu stoppen, falls es ihm gelingt, einen Benutzernamen und ein Passwort zu kompromittieren. Ohne die zusätzlichen Sicherheitsfaktoren werden sie keinen Zugriff auf das Netzwerk erhalten.
Beispielsweise verlangt die MFA von den Mitarbeitern, dass sie bei jedem Zugriff auf Netzwerkressourcen eine zweite (und möglicherweise dritte) Sicherheitsmaßnahme verwenden – in der Regel einen per SMS oder über eine Authentifizierungs-App übermittelten Zugangscode. (Ein wichtiger Hinweis: Phisher werden ebenfalls versuchen, diese zusätzlichen Angaben aus dem Opfer herauszulocken.)
Stellen Sie sicher, dass eine Anti-Malware-Software installiert und auf dem neuesten Stand ist
Diese Tools sind von entscheidender Bedeutung, um Schäden zu verhindern, falls ein bösartiger Link angeklickt wird oder es einem Angreifer gelingt, Malware auf den PC eines Nutzers zu schleusen. Unternehmen müssen auf allen Knoten ihres Netzwerks Anti-Malware-Tools installieren und die Software stets auf dem neuesten Stand halten.
Bedenken Sie jedoch, dass Software nur begrenzt wirksam ist und dass mehrere Ebenen von Anti-Malware-Tools keinen besseren Schutz bieten als ein einziges, gut verwaltetes Tool.
Blockieren Sie verdächtige E-Mails bereits an der Quelle
Anti-Spam-Systeme, die E-Mail-Nachrichten mit verdächtigen (oder als Spam bekannten) Links blockieren, tragen wesentlich dazu bei, Phishing-Angriffe in Schach zu halten.
Wie schule ich Mitarbeiter darin, Phishing-Angriffe zu erkennen?
In einem Unternehmensumfeld stellt die Schulung Ihrer Mitarbeiter eine entscheidende Schutzmaßnahme gegen Phishing dar – die letzte Verteidigungslinie, falls alle anderen Gegenmaßnahmen versagt haben sollten.
„Phishing-Nachrichten wirken glaubwürdiger denn je und erfordern eine gründlichere Analyse, um Betrugsversuche zu erkennen.“
Das Ziel der Schulung besteht nicht darin, den Nutzern Vorwürfe zu machen, wenn sie auf eine Phishing-Nachricht klicken, die Ihre Unternehmenssicherheitsmaßnahmen umgangen hat, sondern ihnen das nötige Selbstvertrauen zu vermitteln, um Phishing-Betrugsversuche proaktiv zu erkennen – oder zumindest um Hilfe zu bitten, wenn sie den Verdacht haben, dass mit einer Nachricht etwas nicht stimmt. Nutzer, die aus Angst vor Strafen Fehler vermeiden wollen, melden diese Fehler seltener, wenn sie (unweigerlich) auftreten.
Wer Schulungen in einem Unternehmen organisiert, sollte zwei wichtige Leitlinien beachten:
- Die Trainingseinheiten sollten kurz sein und Spaß machen. Niemand möchte jeden Tag mehrere Stunden in einem Anti-Phishing-Seminar verbringen. Allerdings können kurze, 30-minütige, interaktive und unterhaltsame Veranstaltungen unglaublich effektiv sein, insbesondere wenn sie regelmäßig stattfinden und jedes Mal neue Inhalte bieten.
So produzierte Dell beispielsweise im Rahmen des Cybersecurity Awareness Month im vergangenen Jahr unter eine 18-minütige Hörgeschichte in der Qualität eines Hörspiels oder Podcasts, in der ein fiktiver – und dennoch typischer – Phishing-Angriff und dessen Folgen beschrieben wurden. (Sie können sich die Folge anhören, indem Sie hier auf „ “ klicken und nach unten zum Link „Audio-Beitrag: Ein moderner Cyberangriff“ scrollen.) - Simulationen können dazu beitragen, den Lernstoff nach Abschluss der formellen Schulungen zu vertiefen. Unternehmen können ihre eigenen vorgetäuschten Phishing-E-Mails erstellen und diese in regelmäßigen Abständen an ihre Mitarbeiter versenden, um zu testen, wie viele Mitarbeiter solche Nachrichten melden, und um Personen zu identifizieren, die möglicherweise zusätzliche Schulungen benötigen – all dies natürlich ohne jegliche Wertung.
Die Schulungsstrategie selbst sollte folgende wichtige Grundsätze einer intelligenten Cyberabwehr beinhalten:
- Heutzutage lässt sich alles fälschen. Eine Absenderadresse, die den Anschein erweckt, von einer seriösen Website zu stammen, ist keine Garantie dafür, dass die E-Mail tatsächlich von einer solchen stammt. Angreifer können ähnliche Domainnamen erwerben oder andere Methoden anwenden, um E-Mail-Adressen so zu manipulieren, dass es den Anschein erweckt, als stammten die E-Mails von vertrauenswürdigen Domains. Phishing-Nachrichten wirken glaubwürdiger denn je und erfordern eine gründlichere Analyse, um Betrugsversuche zu erkennen.
- Jede Anfrage nach Informationen, wie beispielsweise Anmeldedaten oder Finanzdaten, ist höchstwahrscheinlich ein Phishing-Betrug. Ihr Unternehmen sollte es zu einer strengen Richtlinie machen, Zugangsdaten oder Finanzdaten niemals per E-Mail oder SMS zu übermitteln.
- Das Bewegen des Mauszeigers über Links auf Webseiten ist nach wie vor eine wirksame und zu selten genutzte Methode, um die Seriosität einer Seite zu überprüfen. Bei den meisten E-Mail-Programmen können Sie den Mauszeiger über einen Link bewegen, ohne darauf zu klicken, um zu sehen, wohin er tatsächlich führt. Sollte der erwartete Link nicht mit dem tatsächlichen übereinstimmen, handelt es sich wahrscheinlich um einen Betrugsversuch. Mitarbeitern beizubringen, wie sie durch Bewegen des Mauszeigers über einen Link betrügerische Links erkennen können, ist ein entscheidender Schritt, der Bestandteil jedes Schulungsprogramms sein sollte.
- Wenn Sie nur eine Sache mitnehmen, dann sollte es diese sein: Melden Sie es, bevor Sie darauf klicken. Die Richtlinie „Im Zweifelsfall melden“ sollte regelmäßig eindringlich vermittelt werden. Vermitteln Sie den Nutzern, dass es keinen Nachteil mit sich bringt, eine legitime Nachricht zu melden, wenn sie auch nur den geringsten Verdacht hegen. Stellen Sie außerdem sicher, dass die Sicherheitsteams schnell auf Benachrichtigungen über verdächtige Nachrichten reagieren. Benutzer, die auf eine Reaktion des Sicherheitsteams warten, könnten frustriert werden und beschließen, die Angelegenheit selbst in die Hand zu nehmen.
Was tun, wenn Sie auf einen Phishing-Link klicken?
Trotz all Ihrer Bemühungen ist es fast unvermeidlich, dass ein Phishing-Angriff Ihre Abwehrmaßnahmen durchbricht. In einem solchen Fall müssen Sie schnell handeln und dabei ein Leitfaden zur Reaktion auf Vorfälle von zu Rate ziehen, um die weiteren Schritte zu koordinieren.
Zu den bewährten Vorgehensweisen bei der Reaktion auf Vorfälle – insbesondere bei Phishing-Angriffen und vielen anderen Sicherheitsvorfällen – gehören unter anderem:
- Veröffentlichung einer zeitnahen und vollständigen Offenlegung. Wenn ein Nutzer weiß, dass er Opfer eines Angriffs geworden ist, ist es wichtig, dass er sich umgehend meldet, da nach einem Angriff jede Minute zählt. Wie bereits erwähnt, bedeutet dies, einen Meldeprozess zu schaffen, der frei von Schuldgefühlen ist und Nutzer für ihre Meldungen belohnt, anstatt sie zu bestrafen. Informieren Sie sich ausführlich darüber, was im Vorfeld des Angriffs geschehen ist, bevor Sie Maßnahmen ergreifen.
- Bekannte betroffene Systeme unter Quarantäne stellen, bevor sich die Schadsoftware ausbreiten kann. Ändern Sie unverzüglich alle offengelegten Passwörter sowie die Passwörter für alle möglicherweise verbundenen Bankkonten. Melden Sie Kreditkartennummern, die möglicherweise offengelegt wurden, und lassen Sie diese sperren.
- Durchführung eines umfassenden Scans zur Erkennung von Eindringlingen, um etwaige Schadsoftware aufzuspüren, die möglicherweise in das Netzwerk gelangt ist. Durch die Sicherung der Quelle des Phishing-Angriffs können die Sicherheitsabteilungen die Art etwaiger eingedrungener Bedrohungen besser ermitteln. Die Protokolle sollten auf verdächtige Anmeldungen, URLs, IP-Adressen und sonstigen Datenverkehr überprüft werden, der seit dem Angriff in das Netzwerk hinein- und aus diesem herausgeflossen ist.
Sehen Sie sich eine Demo an, in der gezeigt wird, wie Sie mit „ “ und „Tanium Threat Response“ unternehmensweite Bedrohungssuche durchführen können, um Bedrohungen auf einer einzigen Plattform zu identifizieren, einzudämmen und zu beheben.
- Regelmäßige Datensicherungen durchführen und die Integrität der Daten überprüfen. Im schlimmsten Fall können die Daten auf einen Zeitpunkt vor Beginn des Angriffs zurückgesetzt werden.
- Durchführung von Simulationsübungen, um Sicherheitsteams dabei zu unterstützen, sich auf eine schnelle und effektive Reaktion vorzubereiten. Teams können in einer kontrollierten Umgebung den Umgang mit Phishing-Bedrohungen üben, indem sie reale Szenarien simulieren.
- Vertiefung der Schulung durch die Analyse von Fehlern der Mitarbeiter. Es besteht kein Grund, an der konkreten Person, die möglicherweise auf den Link geklickt hat, ein „Exempel zu statuieren“. Tatsächlich dürfte sich dies langfristig als kontraproduktiv erweisen. Es kann jedoch von unschätzbarem Wert sein, den Nutzern zu zeigen, wie ein erfolgreicher Phishing-Angriff aussieht – und welchen Schaden er anrichten kann.
Wie können Unternehmen Phishing-Angriffe abwehren und gleichzeitig die digitale Mitarbeitererfahrung (DEX) verbessern?
Es kann eine Herausforderung sein, Sicherheit und ein positives Nutzererlebnis in Einklang zu bringen. Viele Nutzer sind von den hohen Sicherheitsanforderungen frustriert, was sie dazu veranlassen kann, nach Möglichkeiten zu suchen, diese Maßnahmen zu umgehen – was wiederum zusätzliche Schwachstellen und noch größere Sicherheitsrisiken mit sich bringen kann.
„Unternehmen, die sich dafür einsetzen, das digitale Mitarbeitererlebnis für ihre Nutzer insgesamt zu verbessern, werden wahrscheinlich feststellen, dass ihre Mitarbeiter engagierter sind und in Bezug auf E-Mail-Sicherheit sowie Computersicherheit im Allgemeinen aufmerksamer sind.“
Der Schlüssel zu proaktiven Maßnahmen gegen Phishing-Techniken (und allen anderen Sicherheitsmaßnahmen) liegt darin, den Arbeitsablauf des Benutzers nicht zu unterbrechen. E-Mail-Clients, die über eine Ein-Klick-Funktion „Diese Nachricht melden“ oder zumindest über eine spezielle Anti-Phishing-E-Mail-Adresse verfügen, an die verdächtige Nachrichten weitergeleitet werden können, stellen einen hervorragenden ersten Schritt dar.
Je weniger Hürden ein Mitarbeiter überwinden muss, um einen Angriff zu melden, desto wahrscheinlicher ist es, dass er dies tut. Es ist am besten, Angriffe auf ein Minimum zu beschränken – kein Nutzer möchte seinen Tag damit verbringen, Meldungen zu erstellen. Schließlich wird es zu einer Alarmmüdigkeit kommen, und es können sich schlechte Gewohnheiten entwickeln.
Aus einer übergeordneten Perspektive betrachtet werden Unternehmen, die daran arbeiten, die digitale Mitarbeitererfahrung insgesamt zu verbessern , wahrscheinlich feststellen, dass ihre Mitarbeiter engagierter sind und mehr auf E-Mail-Sicherheit sowie Computersicherheit im Allgemeinen achten.
Mitarbeiter, die aufgrund ihres täglichen Arbeitsumfelds weniger Stress ausgesetzt sind, werden wahrscheinlich mehr Verständnis für die Notwendigkeit von Sicherheits- und Anti-Phishing-Maßnahmen aufbringen und eher bereit sein, auf die gemeinsamen Ziele hinzuarbeiten: die Abwehr von Angriffen, den Schutz des Unternehmens und die Zusammenarbeit als eingespieltes Team. Genau wie bei einem intelligenten DEX-Programm kommt eine gute Sicherheitspraxis allen zugute.
Die Durchsetzung strenger Passwortrichtlinien, die Einführung der Multi-Faktor-Authentifizierung (MFA) sowie die Durchführung von Schulungen können den Arbeitsablauf der Nutzer in gewissem Maße beeinträchtigen, und es ist durchaus möglich, dass diese sich dagegen wehren. In Ihren Schulungsunterlagen muss jedoch deutlich gemacht werden, dass die derzeitigen Beeinträchtigungen weitaus weniger schwerwiegend sein werden als zukünftige Beeinträchtigungen, die durch einen erfolgreichen Phishing-Angriff verursacht werden. Ein wenig Unannehmlichkeit jetzt ist besser als eine massive Störung später.
Phishing-Angriffe stellen eine allgegenwärtige Bedrohung dar, die ständige Wachsamkeit und proaktive Maßnahmen zu ihrem Schutz erfordert. Durch den Einsatz von „ “ – der Lösung von Tanium für die digitale Mitarbeitererfahrung (Digital Employee Experience) – als Teil ihrer umfassenden Endpunktmanagement-Maßnahmen können Unternehmen Einblick in die Leistung ihrer Endgeräte gewinnen, um Probleme schnell zu erkennen und zu beheben, die Produktivität der Mitarbeiter durch die Gewährleistung einer nahtlosen Benutzererfahrung zu maximieren und sich leichter ein Bild von der Stimmung der Mitarbeiter zu machen, um sicherzustellen, dass diese über die erforderlichen Werkzeuge und Kenntnisse verfügen, um erfolgreiche Phishing-Versuche zu erkennen, sich davor zu schützen und diese zu vermeiden.
Mithilfe unseres Plattformansatzes statten Unternehmen ihre Mitarbeiter mit Tanium DEX aus und integrieren dieses nahtlos in „ “ sowie „Tanium Threat Response“ , um die Produktivität zu sichern, indem Phishing-Bedrohungen und andere Cyberrisiken zügig behoben werden. Entscheiden Sie sich für eine proaktive Verteidigung; entscheiden Sie sich für Tanium, um eine widerstandsfähige digitale Umgebung zu schaffen.
Darüber hinaus geht unsere Vision für das autonome Endpunktmanagement (AEM) „ “ noch einen Schritt weiter und zielt darauf ab, ein selbstschützendes Netzwerk zu schaffen, das Bedrohungen in Echtzeit erkennen und darauf reagieren kann. Handeln Sie jetzt und stärken Sie Ihre Sicherheitsmaßnahmen mit der hochmodernen Technologie von Tanium. Gemeinsam können wir die Phisher überlisten und unsere digitale Zukunft sichern. Fordern Sie eine kostenlose, individuell zugeschnittene Demo von „ “ unter an oder melden Sie sich für eine Veranstaltung der „ Converge World Tour“ in Ihrer Nähe an, um die Lösung in Aktion zu erleben.