Als die U.S. Cybersecurity & Infrastructure Security Agency (CISA) Ende letzten Jahres ihre neuen Incident and Vulnerability Response Playbooks veröffentlichte, sendete sie eine dringende Nachricht: Lesen Sie diese jetzt, bevor ein weiterer SolarWinds-Angriff stattfindet.
Die Playbooks sollen „die Ansätze verbessern und standardisieren, die von [Agenturen mit Schwachstellen und Vorfällen] verwendet werden“, bemerkt Matt Hartman, stellvertretender Executive Assistant Director für Cybersicherheit. Als direkte Folge der Exekutivanordnung von Präsident Biden zur Verbesserung der Cybersicherheit richten sie sich an bundesstaatliche zivile Behörden in der Exekutivfiliale, einschließlich derjenigen auf Kabinettsebene.
Aber nicht nur die Feds müssen beachtet werden.
CISA hat alle privaten Unternehmen aufgefordert, diese Materialien zu überprüfen, die wichtige Informationen zur Verbesserung der Praktiken der Netzwerk-Cybersicherheit bieten. Im letzten Jahr haben Cyberkriminelle Bundesbehörden und private Unternehmen angesprochen, die mit ihnen zusammenarbeiten, indem sie Software- Lieferkettenangriffe (wie SolarWinds und Log4j) verwendet haben, um Daten zu stehlen und in einigen Fällen kritische US-Infrastrukturen und -Dienste herunterzufahren.
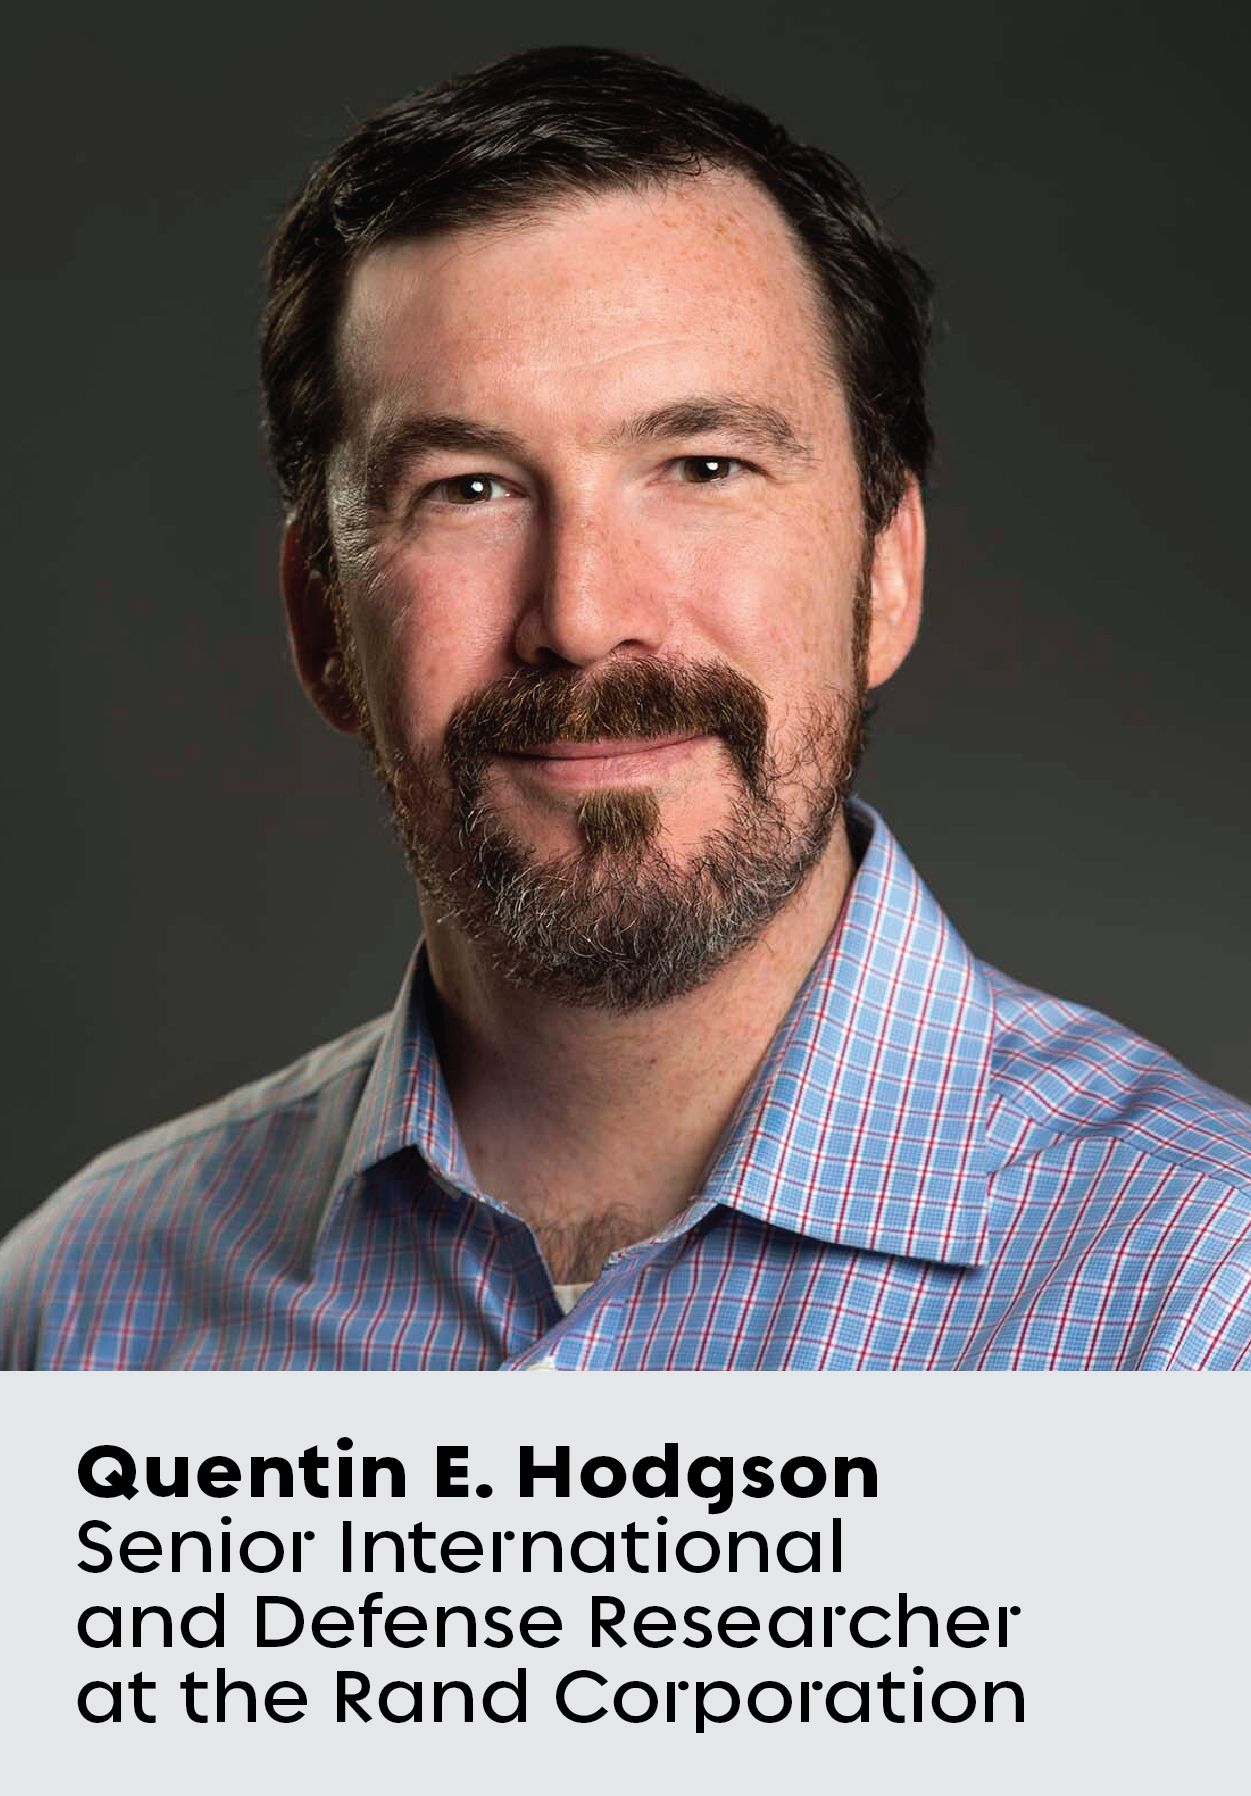
Nur wenige Experten außerhalb der Regierung sind mit den Herausforderungen, denen sich sowohl Bundesbehörden als auch Unternehmen aus dem privaten Sektor gegenübersehen, genauso vertraut wie Quentin E. Hodgson. Hodgson ist leitender internationaler und Verteidigungsforscher bei der Rand Corporation und konzentriert sich auf Themen, die für CIOs und CISOs von entscheidender Bedeutung sind. Davon: Cybersicherheit, kritischer Infrastrukturschutz und Risikomanagement.
Nachdem er auch Projekte für das Büro des Verteidigungsministers, des Ministeriums für Heimatsicherheit, der Marine, der Luftwaffe und der Allied Command Transformation der NATO geleitet hat, kennt er die Landschaft gut. Endpoint hat kürzlich mit Hodgson gesprochen, um die Bedeutung und Auswirkungen der neuen Playbooks von CISA zu entpacken.
(Das folgende Interview wurde zur Übersichtlichkeit zusammengefasst und bearbeitet.)
Warum sind die neuesten Incident Response Playbooks von CISA von Bedeutung?
Ich habe die Vorfallreaktionsplanung weit betrachtet und wie die Regierung versuchen kann, dies besser zu tun, sowohl intern als auch in Zusammenarbeit mit Partnern des privaten Sektors. Die Playbooks sind wirklich wichtig für den internen organisatorischen Einsatz. Wenn Sie jedoch an Cybervorfälle denken, die mehrere Organisationen und mehrere kritische Infrastruktursektoren betreffen können, ist die Koordination der Reaktion mit öffentlichen und privaten Entitäten eine Größenordnung komplexer.
Gibt es Mängel in den CISA-Playbooks?
Die Playbooks konzentrieren sich darauf, bestehende Lehren und Standards zu übernehmen und zu versuchen, sie auf einen Leitfaden zu reduzieren. Dies richtet sich in erster Linie an staatliche zivile Exekutivstellen, zu denen die Abteilungen Energie, Bildung, Heimatsicherheit und viele andere gehören.
„Sie können all Ihre Ressourcen überreagieren und versenden. Und dann passiert noch etwas anderes und man muss die Leute neu überprüfen.“
Natürlich enthalten die Playbooks von CISA auch eine kleine Zeile, die sagt, dass auch andere Organisationen dies verwenden können. Aber was es in diesem Playbook macht, ist nur zu sagen: Wenn Sie beispielsweise ein internes Sicherheitsoperationsteam sind, sind dies die Schritte, die Sie ergreifen sollten, um Cybervorfälle zu identifizieren und darauf zu reagieren.
Wie werden die CISA-Playbooks Bundesbehörden dabei helfen, auf die Arten massiver Software-Lieferkettenangriffe zu reagieren, die wir in den letzten 18 Monaten erlebt haben?
Komplexe Angriffe wie diese werden in der Exekutivanordnung des Präsidenten als „signifikanter Cybervorfall“ definiert. Sie erwarten nicht, dass diese Art von Angriff in einer Organisation enthalten bleibt. Denken Sie an den SolarWinds-Angriff, der viele Organisationen betraf. Die Angreifer nutzten SolarWinds, nicht nur, um Daten zu stehlen, sondern auch, um zu versuchen, in mehr operative Technologie einzusteigen und eine physische Wirkung zu erzielen.
[Weiterlesen: Manipulation von Lieferkettenrisiken nach dem Log4]
Bei dieser Art von Angriff machen Sie sich Sorgen darüber, wie er sich auf andere Organisationen ausbreiten könnte. Welche Art von körperlichen Auswirkungen könnte es haben? Wer wird für die Koordination der Antwort verantwortlich sein? Wer entscheidet, wann er als signifikanter Vorfall gekennzeichnet wird? Welche Art von Ressourcen weisen Sie zu, um sie anzugehen? Worüber ich spreche, wenn ich über Komplexität spreche.
Gehen die CISA-Playbooks weit genug oder brauchen wir etwas Radikaleres?
Wir alle sind besorgt über das Wachstum von Cyber-Bedrohungen, insbesondere solche Bedrohungen, die Auswirkungen haben können, die nicht nur für eine Organisation oder einen Sektor enthalten sind. Ich denke an die Panik, die nach dem Ransomware-Angriff der Colonial Pipeline entstanden ist, und wo sich die Leute für den Kauf von Gas bereit sahen. Und das führte zu weiteren Problemen. Ich glaube also, dass wir uns noch in der Anfangszeit befinden, um zu verstehen, wie wir die Reaktion auf diese Arten komplexer Cybervorfälle koordinieren würden.
„Das ist kompliziert. Abhängig vom Vorfall und der Technologie, die er beeinflusst, ist die Einreise der Regierung möglicherweise keine große Hilfe.“
Wenn Sie beispielsweise in einem Sicherheitsbetriebszentrum für ein großes Unternehmen sitzen, was wird von der Bundesregierung erwartet, wenn etwas passieren würde? Was können Sie von der Bundesregierung erwarten, um Ihnen zu helfen? Das wissen wir nicht wirklich.
Wie werden die CISA-Playbooks Bundesbehörden helfen?
Es gibt eine Zeile in den Playbooks, die besagt, dass eine Agentur Hilfe bei der Reaktion auf Vorfälle von einem bundesstaatlichen Bedrohungsjagdteam anfordern kann. Aber dann gibt es den Vorbehalt, dass dies auf Verfügbarkeit und Priorisierung basiert, sodass CISA immer noch eine Entscheidung darüber treffen muss, wie schwerwiegend ein Vorfall ihrer Meinung nach ist.
Sie könnten sehen, wo Organisationen möglicherweise widersprechen, insbesondere in den frühen Stadien eines Vorfalls. Sie können überreagieren und all Ihre Ressourcen und alle Ihre Teams versenden, um Probleme zu lösen, die möglicherweise nicht schwerwiegend sind. Und dann passiert noch etwas anderes und man muss die Leute revectoren. Oder Sie könnten eine Organisation sagen lassen: Wir glauben nicht, dass dies eine große Sache ist, und vielleicht sagt CISA oder das FBI oder Homeland Security: Wir glauben, dass es eine größere Sache ist, als Sie sie behandeln.
[Weiterlesen: 3 Cyber-Hygienepraktiken, die Bundes-CISOs anwenden müssen]
Und wenn es um Agenturen im privaten Sektor geht, können CISA und das FBI sich nicht selbst auferlegen und sagen: Nun, wir glauben, dass Sie sich nicht schnell genug damit beschäftigen. Wir werden kommen und Ihnen helfen.
Das ist also eine schwierige Balance. Es wird sicherlich
viele verschiedene Meinungen und Ansichten und Interessen geben. Glauben
Sie, dass die Regierung engagierter und aggressiver sein sollte?
Ja, das mache ich. Aber es ist kompliziert. Wir haben keine staatlich geführten Branchen, in denen die Regierung Kontrolle ausüben könnte. Natürlich gibt es regulierte Branchen, in denen Interventionen auftreten könnten. Die größere Herausforderung besteht jedoch darin, dass je nach Vorfall und der Technologie, auf die er sich auswirkt, die eintreffende Regierung möglicherweise nicht viel Hilfe ist.
„Unternehmen werden zögern, der Bundesregierung zu viel praktischen Kontakt mit ihren Systemen zu ermöglichen. Das ist nur eine Realität.“
Sie konnten nicht helfen, weil sie vielleicht nicht wissen, wie die Netzwerke einer Organisation aussehen. Ihre Unterstützung wäre eher eine beratende Rolle.
Vielleicht könnten sie Forensik und so weiter durchführen. Die eigentliche Behebung ist jedoch viel wahrscheinlicher im Auftrag dieses Unternehmens, um sich darum zu kümmern, insbesondere wenn es ein Sicherheitsoperationsteam hat. Es würde auch komplexer werden, wenn sie sich auf Reaktionsteams von Drittanbietern verlassen.
Möchten private Unternehmen, dass CISA und die Bundesregierung mehr tun?
Viele Unternehmen werden zögern oder zögern, der Bundesregierung zu viel direkten praktischen Kontakt mit ihren Netzwerken und Systemen zu ermöglichen. Das ist nur eine Realität. Ihre Antwort kann sein, Nun, wir kennen unsere Systeme viel besser als Sie. Die Sorge wäre, dass die Regierung eintrifft und etwas tut, das unbeabsichtigt negative Auswirkungen hätte.
[Weiterlesen: Cybersicherheitstrends, die Sie im Jahr 2022 beobachten sollten]
Darüber hinaus sind sich Führungskräfte aus den Bereichen Wirtschaft und Technologie, insbesondere diejenigen, die mit Bundesbehörden zusammenarbeiten, darüber im Klaren, was CISA genau für sie tun wird. Welche Arten von Fähigkeiten können Sie anfordern, wenn Sie sie benötigen? Wann sollten Sie Dinge melden und wie? Im Kongress wird erneut über die Anforderungen an die Meldung von Vorfällen diskutiert, wie diese auf den privaten Sektor angewendet werden sollten und was die Zeitschwellenwerte für die Meldung sind. Das sind also die Arten von Problemen, die ins Spiel kommen.

