Präsident Biden unterzeichnete letzte Woche eine Verordnung zur Cybersicherheit (wird in einem neuen Tab geöffnet) , nachdem es zu einem Ransomware-Angriff auf Colonial Pipeline (wird in einem neuen Tab geöffnet) gekommen war. Die Verordnung zielt darauf ab, die Cybersicherheit der Bundesregierung zu stärken, und legt neue Sicherheitsstandards für Software fest, die von Unternehmen und Privatpersonen genutzt wird.
Eine neue, von Tanium in Auftrag gegebene und von The Harris Poll durchgeführte Studie hat ergeben, dass die meisten Amerikaner wünschen, dass die Regierung der Sicherheit Priorität einräumt. Sie fordern höhere Bundesausgaben, einen verstärkten Informationsaustausch und eine stärkere Einbindung privater Cybersicherheitsunternehmen.
Diese Erkenntnis wird sowohl für politische Entscheidungsträger als auch für private Unternehmen von Nutzen sein. Doch worauf sollten diese Ausgaben ausgerichtet werden? Um optimale Ergebnisse zu erzielen, muss sich die staatliche Sicherheitspolitik sowohl auf die Verringerung der Komplexität als auch auf die Minderung von Cyberrisiken konzentrieren. Das bedeutet, die Systeme auf branchenführenden Plattformen zu konsolidieren, um eine verbesserte Transparenz und Sicherheit zu gewährleisten.
Cyber ist allgegenwärtig
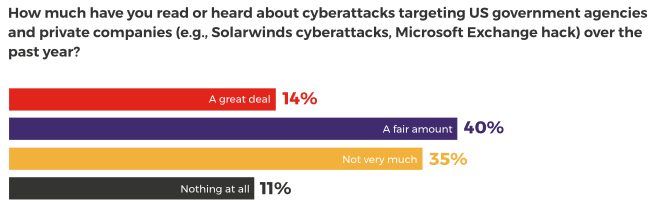
Cybersicherheit ist mittlerweile ein allgegenwärtiges Thema. Wir haben festgestellt, dass 54 % der Amerikaner im vergangenen Jahr „ziemlich viel“ oder „sehr viel“ über Angriffe auf staatliche Einrichtungen und private Unternehmen gelesen oder gehört haben.
Das dürfte kaum überraschen. Die Enthüllungen im Fall SolarWinds haben deutlich gemacht, wie ausgefeilt Angriffe auf Organisationen des öffentlichen und privaten Sektors mittlerweile sind. Es wird vermutet, dass neun Bundesbehörden im Rahmen einer monatelangen Kampagne kompromittiert wurden.
Kurz darauf nutzten mehrere Hackergruppen bekannte Sicherheitslücken im Microsoft Exchange Server aus – ein weiterer entscheidender Moment. Schätzungsweise 30 000 Endpunkte allein in den USA galten als kompromittiert, nachdem es in großem Umfang versäumt worden war, Sicherheitspatches unverzüglich zu installieren.
Nun wurde in diesem Monat die Colonial Pipeline, eine der größten Pipelines des Landes, Opfer eines Ransomware-Angriffs, was die unmittelbaren Auswirkungen von Cyberangriffen auf die Amerikaner noch deutlicher gemacht hat – sie können ihre Tanks nicht mehr auffüllen.
Diese Art von Cyberhygiene – also 100-prozentige Transparenz über Ihre IT-Landschaft, Einblick in den Status Ihrer IT-Ressourcen und die schnelle Bereitstellung von Updates bei Bedarf – sollte für jeden CIO oder CISO eine Selbstverständlichkeit sein.
Was die Öffentlichkeit über Cybersicherheit denkt
Doch die anhaltende Flut negativer Schlagzeilen hat den Worten von Präsident Biden nur noch mehr Dringlichkeit verliehen.
Es gibt zunehmende Befürchtungen, dass die USA und ihre Verbündeten den Kampf gegen immer dreistere feindliche Staaten und gut ausgestattete organisierte Cyberkriminalität verlieren.
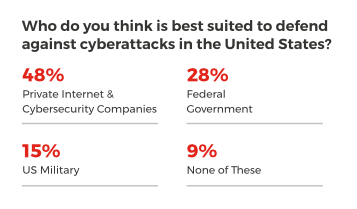
Wir haben festgestellt, dass ein Drittel (33 %) der Amerikaner der Ansicht ist, dass die Abwehr solcher Angriffe in diesem Jahr für die Bundesregierung oberste Priorität haben sollte. Und obwohl sie der Ansicht sind, dass die Verantwortung hierfür gleichermaßen bei der Regierung und der Privatwirtschaft liegt, ist eine Mehrheit von fast der Hälfte (48 %) der Meinung, dass die Privatwirtschaft am besten geeignet ist, diese Aufgabe zu übernehmen.
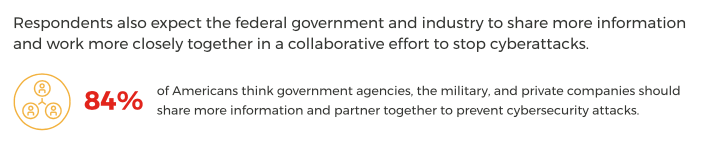
Wie sollte diese wichtige Arbeit durchgeführt werden? Eine Mehrheit (84 %) der Amerikaner ist der Ansicht, dass Regierungsbehörden, das Militär und private Unternehmen mehr Informationen austauschen und zusammenarbeiten sollten, um Cyberangriffe zu verhindern. Dies würde dazu beitragen, traditionelle Silos aufzubrechen, die die Reaktion auf Vorfälle verlangsamen und den Austausch bewährter Verfahren verhindern.
Ein ähnlich großer Anteil (80 %) vertritt die Ansicht, dass höhere Ausgaben der Bundesregierung für Cybersicherheit unerlässlich sind, um den Schutz zu verbessern. Es ist wichtig zu erkennen, dass diese Mittel intern auf staatliche Stellen konzentriert und dazu verwendet werden müssen, die Sicherheit und die Standards bei Lieferanten und Betreibern kritischer Infrastrukturen zu verbessern.
Mehr als die Hälfte (59 %) derjenigen, die sich höhere staatliche Ausgaben im Bereich Cybersicherheit wünschen, sind der Ansicht, dass dies sogar auf Kosten der Mittel für andere Bereiche wie Verkehr, Infrastruktur und Bildung gehen sollte.
Minderung von Cyberrisiken durch Transparenz und Kontrolle
Die Botschaft des amerikanischen Volkes könnte nicht deutlicher sein. Eine wirksame Cybersicherheit bedeutet jedoch nicht nur höhere Ausgaben – sie bedeutet vielmehr, Mittel in die richtigen Bereiche zu investieren.
Endgeräte stellen eine entscheidende Schnittstelle zwischen Benutzern, Daten und Maschinen dar, was sie zu einem begehrten Ziel für Angreifer macht. Die Verfügbarkeit von Tools, mit denen sich diese Ressourcen – Laptops, Desktop-Computer, Server, Cloud-Container oder virtuelle Maschinen – transparent darstellen und kontrollieren lassen, ist für die kontinuierliche Minderung von Cyberrisiken von entscheidender Bedeutung.
Dennoch setzen globale Unternehmen derzeit eine Vielzahl separater Sicherheits- und Betriebswerkzeuge zur Verwaltung ihrer IT-Umgebungen ein – von denen viele nicht miteinander kompatibel sind.
Eine solche „Tool-Überfrachtung“ kann den Bemühungen um eine Verbesserung der Sicherheit abträglich sein. Dies verstärkt die Sicherheitssilos im IT-Betrieb, führt zu Lücken in der Transparenz und hat zur Folge, dass verteilte Teams mit unterschiedlichen Daten arbeiten.
Der Tanium-Ansatz für Endpunktmanagement und -sicherheit
Stattdessen müssen Behörden neue Strategien zur Verwaltung und Absicherung ihrer Endgeräte sowie der Daten, die über diese fließen, entwickeln. Das Ziel sollte darin bestehen, die IT-Betriebs- und Sicherheitsteams auf einer einzigen Plattform zusammenzuführen, die einen umfassenden Echtzeit-Überblick über ihre gesamte IT-Umgebung bietet.
Die gleiche Plattform muss schnelle Maßnahmen in hoher Geschwindigkeit und großem Umfang ermöglichen, wie beispielsweise das Installieren von Patches auf allen Endgeräten, die einer neuen Zero-Day-Bedrohung ausgesetzt sind. Zudem sollte es nahtlos mit Angeboten von Drittanbietern zusammenarbeiten, um ein erweitertes Ökosystem von Lösungen bereitzustellen, die dem Kunden einen zusätzlichen Mehrwert bieten.
Die Umsetzung einer solchen Strategie wird es staatlichen Organisationen und privaten Unternehmen ermöglichen,:
- Minimieren Sie die Anzahl der benötigten IT-Betriebs- und Sicherheitstools – und senken Sie dadurch Kosten, Komplexität und IT-Risiken.
- Reduzieren Sie die Anzahl der Schnittstellen, die sie für Sicherheitsfunktionen nutzen.
- Minimieren Sie den Verwaltungsaufwand und die Reibungsverluste zwischen den Teams, die gemeinsam an der Sicherheit des Unternehmens arbeiten.
- Stellen Sie sicher, dass sie einen Überblick über ihre wichtigsten IT-Ressourcen haben und diese kontrollieren können.
- Überprüfen und gewährleisten Sie kontinuierlich die Cyberhygiene in Ihrer gesamten IT-Infrastruktur.
Laden Sie den vollständigen Bericht „ “ unter sowie die Harris-Poll-Umfrage „Cybersecurity Investments and Priorities“ unter herunter.
Um mehr über die Änderungen in der Verordnung von Präsident Biden zur Cybersicherheit zu erfahren, besuchen Sie bitte diese Website: „Stärkung der Cybersicherheitsmaßnahmen“.
Methodik der Umfrage
Diese Umfrage wurde online in den Vereinigten Staaten von The Harris Poll im Auftrag von Tanium vom 22-26. bis 2021. April unter 2 063 Erwachsenen ab 18 Jahren durchgeführt. Diese Online-Umfrage basiert nicht auf einer Wahrscheinlichkeitsstichprobe, weshalb keine Schätzung des theoretischen Stichprobenfehlers berechnet werden kann. Für die vollständige Methodik der Umfrage, einschließlich der Gewichtungsvariablen und der Stichprobengrößen der Untergruppen, wenden Sie sich bitte an press@tanium.com.

