Bei Tanium sprechen wir bereits seit Jahren davon, dass Unternehmen einen umfassenden Überblick und die Kontrolle über ihre IT-Ressourcen erlangen müssen. Doch wie schlimm könnte es wirklich werden, wenn Sie diese bewährten Grundsätze missachten? Ein Beispiel hierfür sind die rasch zunehmenden „ “-Angriffe, die weltweit auf Microsoft Exchange-Server abzielen:.
Es versteht sich von selbst, dass eine Sicherheitsverletzung dieser Schwere zu erheblichen finanziellen und rufschädigenden Folgen führen könnte, sei es durch den Verlust von geistigem Eigentum (IP) und regulierten Kundendaten oder durch längere, durch Ransomware verursachte Ausfälle.
Zweifellos wird es in den kommenden Jahren noch weitere Wochen wie diese geben. Und Sie müssen auf alles vorbereitet sein, was als Nächstes kommt. Das bedeutet Echtzeit-Transparenz, umfassende Kontrolle und schnelle Reaktionsmöglichkeiten mit Tanium.
Was ist bei den Angriffen auf den Microsoft Exchange Server geschehen?
Die Angriffe, die erstmals Anfang Januar unter entdeckt wurden, nutzten vier Zero-Day-Schwachstellen in den lokalen Versionen des Microsoft Exchange Servers aus, für die Microsoft letzte Woche außerplanmäßige Notfall-Patches veröffentlicht hat. Darin hieß es:
„Bei den beobachteten Angriffen nutzte der Angreifer diese Sicherheitslücken, um Zugriff auf lokale Exchange-Server zu erlangen, was ihm den Zugriff auf E-Mail-Konten ermöglichte und die Installation weiterer Schadsoftware erlaubte, um sich einen langfristigen Zugriff auf die Umgebungen der Opfer zu sichern.“
Ersten Berichten zufolge waren in den USA bis zu 30 000 Server kompromittiert worden, weltweit möglicherweise mehr als 100 000 . Ein renommierter Journalist und Forscher von „ “ bezeichnete alle nicht gepatchten Exchange-Server als „tickende Zeitbombe“. Diese Einschätzung scheint durch die Meldung bestätigt zu werden, dass mehrere APT-Gruppen (Advanced Persistent Threat) umgehend die Gelegenheit ergriffen haben, dieselben Zero-Day-Schwachstellen auszunutzen.
Was bedeutet das für meine Organisation?
In der Regel setzten die Angreifer Web-Shells ein, um sich einen dauerhaften Fernzugriff auf die Server der Opfer zu verschaffen. Sie stahlen Anmeldedaten von den kompromittierten Servern, um sich innerhalb der angegriffenen Netzwerke lateral zu bewegen. Dies könnte es ihnen theoretisch ermöglichen, sensible Daten aufzuspüren und zu stehlen, Ransomware zu verbreiten und möglicherweise sogar weitere anfällige Endpunkte ausfindig zu machen, die später ausgenutzt werden könnten.
Sowohl das „ “ des Weißen Hauses als auch die US-Behörde für Cybersicherheit und Infrastruktursicherheit (CISA) haben ihre Besorgnis über die Angriffe und deren Folgen zum Ausdruck gebracht. Die CISA wies die Regierungsbehörden an, unverzüglich Sicherheitspatches zu installieren oder andernfalls ihre lokal betriebenen Exchange-Server vom Netz zu nehmen.
Zeit für Tanium
Wenn Sie sich Endpunkte wie den Exchange-Server als die Türen und Fenster Ihres Hauses vorstellen, hilft Ihnen Tanium dabei, diese zu verschließen und zu verriegeln, sodass gar niemand erst eindringen kann. Dies ist stets die optimale Vorgehensweise, da proaktive Prävention auf lange Sicht kostengünstiger und wirksamer ist als reaktive Maßnahmen.
Sollte jedoch der schlimmste Fall eintreten, stellt Tanium Ihnen zudem eine leistungsstarke Taschenlampe zur Verfügung, mit der Sie das Innere auf Eindringlinge überprüfen können.
Zusammenfassend bietet Tanium Folgendes:
Proaktiver Schutz mithilfe von Tanium Patch und Tanium Interact zur Umsetzung der Best Practices für Cyberhygiene gemäß „ “.
Mit dem Tanium Patch lassen sich Sicherheitslücken im Patch-Bereich zügig und in großem Umfang unter Verwendung der üblichen Arbeitsabläufe beheben. Es kann unter bereitgestellt werden, um die Installation von Patches für kritische Endgeräte zu automatisieren, sodass das Risiko von Sicherheitslücken – wie die jüngsten, die den Exchange Server betrafen – verringert wird.
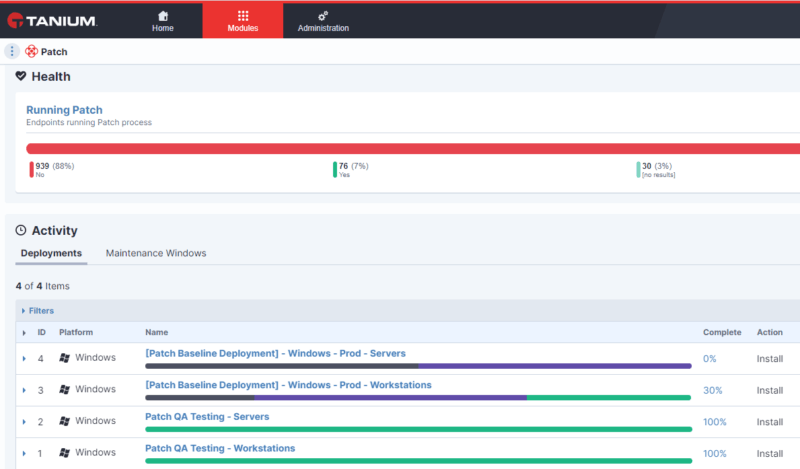
Mit der Tanium Interact- -Lösung können Sie schnell und einfach abfragen, ob Sie anfällige Endpunkte (wie beispielsweise Exchange Server) haben, und erhalten in Echtzeit Antworten – und zwar über Tausende oder sogar Hunderttausende von IT-Assets hinweg.
Tanium Impact unterstützt Unternehmen zudem dabei, beim Cyber-Risikomanagement proaktiver vorzugehen, indem es aufzeigt, wohin sich Angreifer als Nächstes bewegen könnten, sollten sie einen bestimmten Endpunkt kompromittieren. Auf diese Weise können Sie potenzielle böswillige Handlungen vorhersehen und unterbinden.
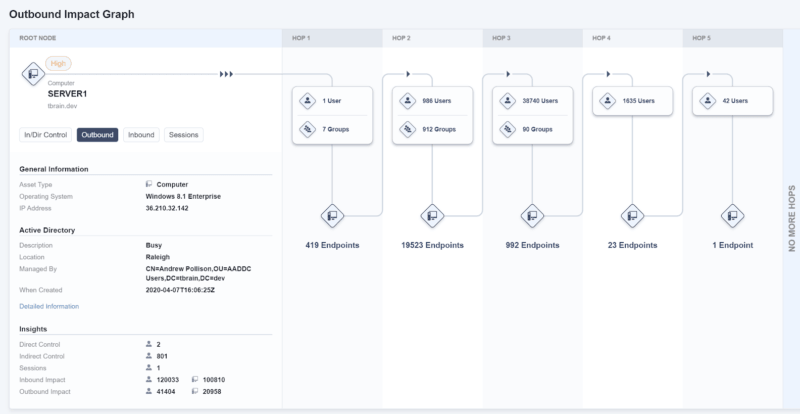
Erkennung und Reaktion mithilfe von Tanium Impact und Tanium Threat Response. Sollte es einem Angreifer gelungen sein, einen Endpunkt zu kompromittieren, arbeiten diese Tools Hand in Hand, um Ihnen zu helfen, schnell und präzise zu reagieren. Das „Threat Response“- überwacht kontinuierlich verschiedene Techniken zum Diebstahl von Anmeldedaten und zur lateralen Bewegung, während „Impact“ Ihnen Aufschluss darüber gibt, wohin sich die Angreifer möglicherweise bewegen – und Ihnen so dabei hilft, sie aufzuspüren und aus dem System zu entfernen.
Patches allein reichen nicht aus. Überprüfen Sie jeden betroffenen Endpunkt und aktivieren Sie Ihren „ “-Notfallplan , falls Anzeichen für eine Kompromittierung (wie z. B. Webshells) festgestellt werden.
Für alles gerüstet
Diese Angriffe waren nicht die ersten ihrer Art, und sie werden auch nicht die letzten sein. Die Geschwindigkeit, mit der diese Sicherheitslücken ausgenutzt wurden, sollte deutlich machen, wie wichtig eine proaktive Prävention durch gute Cyberhygiene und eine schnelle Reaktion ist, um Bedrohungen abzuwehren, bevor sie Auswirkungen auf das Unternehmen haben können.
Tatsächlich ergab eine aktuelle Studie von „ “ ( ), dass 63 Prozent der im vergangenen Jahr erfassten Sicherheitslücken eine geringe Komplexität aufwiesen und 68 Prozent für deren Ausnutzung keine Benutzerinteraktion erforderten. Beides lässt eine schwierige Zukunft für Unternehmen erwarten, die in einem reaktiven „Feuerwehreinsatz“-Modus feststecken.
IT-Führungskräfte wurden im vergangenen Jahr bis an ihre Grenzen gefordert, um die massive Umstellung auf verteilte Arbeitsmodelle und neue geschäftliche Prioritäten zu unterstützen.
Einer Studie von Tanium zufolge haben die meisten (93 Prozent) infolgedessen wichtige Sicherheitsmaßnahmen zurückgestellt. Möglicherweise sehen wir heute die Auswirkungen dieser Entscheidungen.
In Zukunft dürfen wir nicht weiterhin dieselben Fehler begehen. Ihr Unternehmen muss auf alles vorbereitet sein, was die Zukunft bringt – mit Transparenz in Echtzeit, umfassender Kontrolle und schneller Reaktionsfähigkeit.
Sie können sich unter für eine kostenlose Testversion anmelden , um die Lösung in Ihrer Umgebung in Aktion zu erleben.

