UPDATE: Dieser Beitrag, der ursprünglich auf 18. November 2020 veröffentlicht wurde, wurde aktualisiert, um der sich wandelnden Rolle des Patch-Managements in der modernen Cybersicherheit Rechnung zu tragen. Es enthält umfassende Leitlinien zu Patching-Strategien, aktuelle Einblicke in Risiko- und Compliance-Themen sowie neue Beispiele aus der Praxis, die veranschaulichen, wie Tanium ein skalierbares, autonomes Patching in komplexen Umgebungen ermöglicht.
Das Patch-Management, das einst als Routineaufgabe galt, ist heute eine wichtige Verteidigungslinie gegen sich rasch ausbreitende Bedrohungen. Da täglich Sicherheitslücken auf Endgeräten entdeckt werden, stehen Unternehmen unter ständigem Druck, diese zu identifizieren, zu priorisieren und zu beheben, bevor Angreifer die Schwachstellen ausnutzen können.
Das Installieren von Patches kann sich oft wie Zeitverschwendung anfühlen, insbesondere wenn der Prozess durch veraltete Methoden wie Tabellenkalkulationen, Anbieterportale, die manuelle Datenabrufe erfordern, und fragmentierte Koordinationsabläufe verlangsamt wird, die mit modernen Bedrohungen nicht Schritt halten können.
Auch wenn diese Ansätze vielleicht noch funktioniert haben, als die Umgebungen kleiner und die Bedrohungen weniger ausgefeilt waren, reichen sie angesichts der heutigen Geschwindigkeit und Komplexität nicht mehr aus.
Da sich Verzögerungen bei der Installation von Patches häufen und die Sicherheitslücke zunimmt, müssen Unternehmen ihren Ansatz beim Patch-Management überdenken – nicht, weil die Installation von Patches an sich schwierig ist, sondern weil herkömmliche Methoden nicht für dynamische Umgebungen, wachsende Angriffsflächen und die zunehmende Häufigkeit von Bedrohungen ausgelegt sind.
Aus diesem Grund setzen Unternehmen auf Automatisierungs , um ihren Teams die nötige Schnelligkeit und Konsistenz zu verschaffen, die erforderlich sind, um Risiken in großem Maßstab zu reduzieren – durch die Rationalisierung sich wiederholender Aufgaben, die Beseitigung manueller Engpässe und die Verkürzung der Reaktionszeiten.
In diesem Blog erhalten Sie einen klaren und aktuellen Überblick darüber, was Patch-Management heutzutage wirklich bedeutet und warum es zu einer entscheidenden Säule der modernen Cybersicherheit geworden ist. Wir werden uns mit dem Hauptzweck von Patches, den verschiedenen Strategien, die Unternehmen anwenden, sowie den wachsenden Herausforderungen beim Management von Sicherheitslücken in Unternehmensumgebungen befassen.
Wir werden die sechs wesentlichen Schritte eines modernen Patch-Management-Workflows detailliert erläutern, die Risiken manueller Vorgehensweisen aufzeigen und darlegen, wie Automatisierung jede Phase des Patch-Managements – von der Identifizierung bis hin zur kontinuierlichen Verbesserung – optimieren kann.
Abschließend werden wir die konkreten Vorteile der Automatisierung beleuchten, darunter Geschwindigkeit, Skalierbarkeit und betriebliche Effizienz, damit Sie eine Patch-Strategie entwickeln können, die nicht nur effektiv, sondern auch widerstandsfähig und zukunftsfähig ist.
Warum ist das Patch-Management für die Cybersicherheit wichtig?
Das Patch-Management spielt eine entscheidende Rolle für die Cybersicherheit, indem es bekannte Sicherheitslücken proaktiv schließt und übergeordnete Ziele wie mehrschichtige Verteidigung, die Einhaltung gesetzlicher Vorschriften und die Betriebsresilienz unterstützt. Es handelt sich um einen strukturierten Prozess, der regelt, wie Patches, beispielsweise Software-Updates, identifiziert, getestet und in der gesamten Infrastruktur eines Unternehmens bereitgestellt werden. Dadurch wird sichergestellt, dass die Systeme sicher, stabil und konform bleiben.
Da Cyberbedrohungen immer raffinierter und häufiger werden, trägt das Patch-Management dazu bei, Risiken zu minimieren und die Abwehrmaßnahmen zu stärken, indem es:
- Verringerung der Angriffsfläche: Nicht gepatchte Systeme sind für Angreifer ein leichtes Ziel, und die Zahl der bekannten Sicherheitslücken steigt von Jahr zu Jahr weiter an. Ohne eine strukturierte Patching-Strategie können selbst gut ausgestattete Teams Schwierigkeiten haben, Schritt zu halten.
„Ransomware-Gruppen stützen sich zunehmend auf ältere, bereits ausgenutzte Sicherheitslücken, anstatt Ressourcen in die Entwicklung von Exploits für neu veröffentlichte Schwachstellen zu investieren. Dies steht im Einklang mit einem allgemeineren Trend, bei dem Angreifer „leicht zu erbeutende Ziele“ – nämlich Unternehmen mit laxeren Sicherheitsmaßnahmen oder möglicherweise einem fehlenden aktiven Schwachstellenmanagement – ausnutzen, um ihre Effizienz zu maximieren.1”GRIT 2025 – Bericht über Ransomware und Cyberbedrohungen
- Verbesserung der Sicherheitslage: Das Patch-Management stellt sicher, dass die Sicherheitsmaßnahmen auf allen Endgeräten wirksam bleiben. Dies ist ein wesentlicher Bestandteil einer mehrschichtigen Verteidigungsstrategie, insbesondere da Unternehmen zunehmend auf Hybrid- und Multi-Cloud-Umgebungen umsteigen.
- Proaktive Risikominderung ermöglichen: Anstatt auf Vorfälle zu reagieren, ermöglicht das Patch-Management den Teams, Risiken proaktiv zu mindern. Dazu gehört die Priorisierung von Patches anhand des Schweregrads, der Ausnutzbarkeit und der geschäftlichen Auswirkungen.
Um vollständig zu verstehen, wie das Patch-Management die Cybersicherheit und die operative Widerstandsfähigkeit unterstützt, ist es hilfreich, den Zweck des Patchens an sich zu betrachten.
Was ist der Zweck von Patches?
Das Patchen ist der taktische Vorgang der Aktualisierung von Software und Geräten, um Probleme zu beheben, die Leistung zu verbessern und Sicherheitslücken zu schließen. Es stellt das „Was“ hinter dem übergeordneten „Warum“ des Patch-Managements dar und dient als grundlegende Maßnahme, die sichere, stabile und leistungsstarke Systeme ermöglicht.
Während es beim Patch-Management um den Prozess und die Strategie geht, dreht sich das Patchen selbst um die Absicht und das Ergebnis jedes einzelnen Updates, darunter:
Behebung von Sicherheitslücken
Oft werden Patches veröffentlicht, um bekannte Sicherheitslücken zu beheben, die von Angreifern ausgenutzt werden könnten – sei es in Betriebssystemen, Produktivitätsprogrammen oder Anwendungen von Drittanbietern. Diese Sicherheitspatches von sind von entscheidender Bedeutung für die Verringerung von Sicherheitsrisiken im gesamten Software-Stack, einschließlich Anwendungen von Drittanbietern, die möglicherweise nicht von den standardmäßigen Update-Mechanismen des Betriebssystems abgedeckt sind.
[Erfahren Sie, wie Sicherheitsautomatisierung Ihre Reaktion auf Bedrohungen verändern kann]
Berichte zur Bedrohungslage zeigen immer wieder, dass Angreifer Sicherheitslücken bereits innerhalb weniger Tage oder sogar Stunden nach ihrer Bekanntgabe ausnutzen.
Dieses Muster der raschen Umwandlung in Angriffswerkzeuge ist besonders gefährlich für Schwachstellen mit hoher Auswirkung, die im Katalog „Known Exploited Vulnerabilities“ der CISA aufgeführt sind.
Gewährleistung von Stabilität und Zuverlässigkeit
Nicht alle Patches dienen der Sicherheit. Viele beheben Fehler, die dazu führen, dass Geräte abstürzen, sich fehlerhaft verhalten oder nicht die erwartete Leistung erbringen – allesamt Probleme, die zu Datenbeschädigungen, Leistungseinbußen oder sogar systemweiten Ausfällen führen können. Regelmäßige Patches tragen dazu bei, die Zuverlässigkeit kritischer Systeme aufrechtzuerhalten, Frustrationen bei den Benutzern zu verringern und das Risiko von Kettenreaktionen bei Störungen zu minimieren.
Ein Patch könnte beispielsweise ein Speicherleck in einer Produktivitäts-App beheben, das nach längerer Nutzung zu Verzögerungen führt.
Gängige Arten von Patches, die Sie kennen sollten•
Sicherheitsupdates: Beheben bekannte Sicherheitslücken, die ausgenutzt werden könnten•
Fehlerbehebungen: Beheben Softwarefehler, die Abstürze, Störungen oder Fehlfunktionen verursachen•
Funktionsupdates: Führen neue Funktionen ein oder verbessern bestehende Funktionen, um die Benutzererfahrung zu optimieren
Diese Patches werden in verschiedenen Bereichen der IT-Umgebung angewendet – von Endgeräten und Anwendungen bis hin zur Server-Patch-Verwaltung –, wobei Anforderungen an die Verfügbarkeit, Abhängigkeiten und der Auswirkungsbereich für zusätzliche betriebliche Komplexität sorgen.
Verbesserung der Leistung und der Funktionen
Beim Patchen geht es nicht nur darum, Fehler zu beheben; es ist auch ein Mittel zur Verbesserung. Viele Updates führen neue Funktionen ein, optimieren bestehende Funktionen oder straffen Arbeitsabläufe, um sie besser an die sich wandelnden geschäftlichen Anforderungen anzupassen. Dies ist insbesondere in Remote- oder Hybridumgebungen von großem Wert, in denen sich die Agilität der Software unmittelbar auf die Produktivität auswirkt.
Ein Patch kann beispielsweise Verbesserungen an der Benutzeroberfläche mit sich bringen oder den Funktionsumfang erweitern, oft ohne dass ein vollständiges Versions-Upgrade erforderlich ist. Dies ermöglicht es Unternehmen, schrittweise Innovationen voranzutreiben und ihren Wettbewerbsvorteil zu sichern, indem sie Verbesserungen schneller umsetzen, Störungen minimieren und schneller auf die Bedürfnisse der Nutzer sowie auf die Anforderungen des Marktes reagieren.
Gewährleistung der Kompatibilität
Da sich Betriebssysteme, Browser und Hardware weiterentwickeln, sorgen Patches dafür, dass Anwendungen in unterschiedlichen Umgebungen weiterhin funktionsfähig bleiben. Ohne regelmäßige Updates kann selbst gut entwickelte Software instabil oder inkompatibel werden, was zu Fehlern, Systemabstürzen oder Leistungseinbußen führen kann.
Dies ist insbesondere in Unternehmen mit unterschiedlichen Technologie-Stacks oder verteilten Teams von entscheidender Bedeutung, in denen plattformübergreifende Konsistenz für die Zusammenarbeit und die Verfügbarkeit unerlässlich ist.
Einhaltung der Compliance-Anforderungen
Viele regulatorische Rahmenbedingungen verlangen, dass Systeme auf dem neuesten Stand gehalten werden, und das Installieren von Patches ist unerlässlich, um diese Anforderungen zu erfüllen. Es unterstützt Unternehmen dabei, ihre Sorgfaltspflicht nachzuweisen, stets für Prüfungen gerüstet zu sein und kostspielige Strafen wegen Nichteinhaltung von Vorschriften zu vermeiden.
In Branchen wie dem Gesundheitswesen, dem Finanzsektor und der öffentlichen Verwaltung ist die umgehende Behebung bekannter Sicherheitslücken nicht nur eine bewährte Vorgehensweise, sondern auch eine gesetzliche Verpflichtung. Regulierungsrahmen wie HIPAA, PCI DSS und ISO/IEC 27001 verlangen die zeitnahe Behebung bekannter Sicherheitslücken.
Zwar dienen Patches dazu, die unmittelbaren Anforderungen hinsichtlich des Zustands und der Sicherheit von Software zu erfüllen, doch stellt die unternehmensweite Verwaltung von Patches eine weitaus umfassendere Herausforderung dar. An dieser Stelle kommt der Patch-Management-Prozess ins Spiel – nicht nur, um Patches zu installieren, sondern um dies konsequent, strategisch und in großem Maßstab zu tun.
Wie funktioniert der Prozess des Patch-Managements?
Zwar sind die wesentlichen Schritte eines effektiven Patch-Managements branchenweit anerkannt, doch variiert die Umsetzung häufig je nach Reifegrad, Tooling und Umfang des jeweiligen Teams.
Der folgende sechsstufige Arbeitsablauf verbindet branchenweit anerkannte Best Practices für das Patching von „ “ mit Erkenntnissen aus der Praxis, um Teams dabei zu unterstützen, einen zuverlässigen, wiederholbaren Patching-Prozess aufzubauen – unabhängig davon, an welcher Stelle ihres Weges sie sich gerade befinden.
Schritt 1: Identifizierung
In diesem Schritt werden Schwachstellen in Betriebssystemen, Softwareanwendungen und vernetzten Umgebungen aufgedeckt. Unternehmen stützen sich in der Regel auf Schwachstellenscanner von , CVE-Datenbanken sowie integrierte Asset-Management-Lösungen von , um eine genaue Zielausrichtung und Priorisierung zu gewährleisten. Dazu ermitteln sie anhand von Herstellerhinweisen und internen Bewertungen, welche Systeme betroffen sind und welche verfügbaren Patches anwendbar sind.
In ausgereifteren Umgebungen kann dieser Prozess auch einen Echtzeit-Überblick über den Status der Endgeräte, Daten zum Konfigurationsmanagement sowie Ergebnisse der Schwachstellenanalyse umfassen, um die Priorisierung auf der Grundlage der geschäftlichen Auswirkungen, der Ausnutzbarkeit und der Kritikalität der Ressourcen zu steuern.
Die Zuordnung von Schwachstellen zu Geschäftsdienstleistungen und Verantwortlichen in diesem Schritt trägt zudem dazu bei, sicherzustellen, dass die Maßnahmen zur Behebung der Schwachstellen auf das operative Risiko abgestimmt sind. Um die Abstimmung zu unterstützen, stützen sich viele Organisationen auf ein umfassenderes Rahmenkonzept zur Risikobewertung – eines, das die Risikotoleranz der Organisation, die Eintrittswahrscheinlichkeit von Bedrohungen und geschäftliche Prioritäten berücksichtigt.
Schritt 2: Erwerb
Sobald Schwachstellen identifiziert wurden, werden Patches in der Regel von Softwareanbietern oder aus vertrauenswürdigen Repositories bezogen. Dies kann manuell erfolgen, indem Updates von Herstellerportalen heruntergeladen werden, oder über zentralisierte Repositorien, die von IT-Abteilungen verwaltet werden.
Einige Organisationen legen Regeln für die Einbeziehung bzw. den Ausschluss von Patches auf der Grundlage von Systemrollen, Compliance-Anforderungen oder geschäftskritischen Funktionen fest.
Dazu gehört häufig die Priorisierung von Patches von Drittanbietern sowie die Installation von Anwendungs-Patches für weit verbreitete Software, die möglicherweise nicht durch die standardmäßigen Update-Mechanismen des Betriebssystems abgedeckt ist.
In komplexeren Umgebungen lässt sich die Beschaffung von Patches durch Tools optimieren, die nach neuen Versionen suchen und die Echtheit sowie die Kompatibilität der Patches vor deren Verteilung überprüfen.
Schritt 3: Testen
Bevor Patches in Produktionsumgebungen bereitgestellt werden, testen die Teams diese häufig in einer kontrollierten Umgebung (z. B. in einem Labor oder einer Sandbox), um deren Stabilität zu überprüfen. Patch-Tests tragen dazu bei, sicherzustellen, dass Updates keine Regressionen verursachen, keine Abhängigkeiten beeinträchtigen oder geschäftskritische Dienste stören.
Diese Tests sollten nach einem stufenweisen oder „ “-Ansatz durchgeführt werden, beginnend mit Entwicklungs- oder risikoarmen Systemen und schrittweiser Ausweitung auf umfassendere Umgebungen. Teams können zudem Rollback-Kriterien oder Zustandsprüfungen festlegen, um während der Tests auf unbeabsichtigte Nebenwirkungen zu achten.
Schritt 4: Bereitstellung
Patches werden je nach Dringlichkeit, Risiko und Auswirkungen auf den Geschäftsbetrieb bereitgestellt. Dies kann eine manuelle Installation während Wartungsfenstern oder eine schrittweise Einführung beinhalten, um Beeinträchtigungen so gering wie möglich zu halten. Änderungskontrollprozesse werden häufig zur Dokumentation und Genehmigung von Bereitstellungen eingesetzt.
In manchen Umgebungen erhalten Endbenutzer Vorabbenachrichtigungen oder haben die Möglichkeit, Updates innerhalb festgelegter Grenzen aufzuschieben. Diese Mitteilungen tragen dazu bei, Störungen zu minimieren und die Transparenz während der Patch-Zyklen zu verbessern.
Zwar kann die Bereitstellung vollständig manuell erfolgen, doch setzen viele Unternehmen einen hybriden Ansatz ein, der menschliche Kontrolle mit wiederholbaren Arbeitsabläufen kombiniert, um die Konsistenz über alle Systeme hinweg – einschließlich Anwendungen von Drittanbietern – sicherzustellen.
Schritt 5: Überprüfung und Einhaltung der Vorschriften
Nach der Bereitstellung muss unbedingt überprüft werden, ob die Patches erfolgreich installiert wurden und die Systeme den Anforderungen entsprechen. Dies trägt zur Prüfungsbereitschaft und zur Einhaltung der aufsichtsrechtlichen Rechenschaftspflichten bei.
Durch das erneute Scannen der Systeme lassen sich fehlende Patches oder fehlgeschlagene Software-Updates erkennen. Darüber hinaus tragen die Führung detaillierter Protokolle und Prüfpfade zur Einhaltung gesetzlicher Vorschriften sowie zur Rechenschaftspflicht bei.
Schritt 6: Kontinuierliche Verbesserung
Jeder Patch-Zyklus bietet die Gelegenheit, den Prozess zu verfeinern. Die Teams können die Erfolgsraten von Patches überprüfen, Engpässe identifizieren und ihre Test- oder Bereitstellungsstrategien entsprechend anpassen. Die gewonnenen Erkenntnisse können in die Dokumentation einfließen und teamübergreifend weitergegeben werden.
Eine enge Zusammenarbeit zwischen den Teams für Sicherheit, IT, Betrieb und Compliance ist unerlässlich, um Patch-Workflows weiterzuentwickeln und langfristige Widerstandsfähigkeit aufzubauen.
Zwar ist Zusammenarbeit von grundlegender Bedeutung, doch entscheidet letztendlich die Umsetzung über den Erfolg. Das Patch-Management kann sein Versprechen – die Stärkung der Sicherheit, die Unterstützung der Compliance und die Verbesserung der Betriebsstabilität – nur dann einlösen, wenn es effektiv umgesetzt wird.
Lassen Sie uns untersuchen, welche Auswirkungen ungepatchte Sicherheitslücken in der Praxis haben und warum moderne Strategien zum Patch-Management über manuelle Methoden hinausgehen müssen.
Die Grenzen, Herausforderungen und möglichen Folgen manueller Patches verstehen
Wenn Teams auf veraltete oder unzuverlässige Tools und Methoden für das Patch-Management zurückgreifen, kann dies zu Verzögerungen führen und das Risiko erhöhen, dass Updates übersehen werden. Manuelles Patchen ist in großem Maßstab selten nachhaltig und führt häufig zu einer Erhöhung des IT-Arbeitsaufwands, einer Belastung der Ressourcen, einem erhöhten Risiko für menschliche Fehler sowie zu längeren Reaktionszeiten, wodurch kritische Sicherheitslücken weit über sichere Grenzwerte hinaus ungeschützt bleiben.
In komplexen IT-Umgebungen mit Tausenden von Endpunkten, die sich über physische, virtuelle und Cloud-Systeme erstrecken, führt die manuelle Installation von Patches häufig zu folgenden Problemen:
- Uneinheitliche Erfassung aufgrund unvollständiger Bestandslisten oder mangelnder Transparenz
- Verzögerte Abhilfemaßnahmen , durch die bekannte Sicherheitslücken unberücksichtigt bleiben, was das Risiko eines unbefugten Zugriffs oder eines Datenverlusts erhöht
- Prüfungs- und Compliance-Lücken aufgrund unzuverlässiger Nachverfolgung
- Betriebsstörungen , verursacht durch die Installation von Patches ohne Kenntnis des Bereitschaftsstatus des Systems
- Unerwartete Ausfallzeiten aufgrund ungetesteter Updates
Und die Sicherheitsrisiken durch nicht behobene Sicherheitslücken sind nicht nur theoretischer Natur – sie sind nachweislich gegeben. Nicht gepatchte Software und Systeme sind bevorzugte Ziele für Cyberangriffen, Malware-Infektionen und Datenlecks. Hacker nutzen bekannte Sicherheitslücken oft bereits innerhalb weniger Tage nach deren Bekanntwerden aus, weshalb eine rechtzeitige Installation von Patches unerlässlich ist.
Zu den häufigsten Gründen, warum Unternehmen die Installation von Patches hinauszögern, gehört die Komplexität der Koordination von Updates über verschiedene Systeme und Teams hinweg, wodurch kritische Sicherheitslücken ungeschützt bleiben können.
Doch selbst wenn Patches verfügbar sind, kann ein Versäumnis, rasch zu handeln, verheerende Folgen haben. Eines der bekanntesten Beispiele für die Folgen verspäteter Sicherheitspatches ist der WannaCry-Ransomware-Angriff.
Beispiel aus der Praxis: WannaCry
Im Jahr 2017 infizierte der WannaCry-Ransomware-Angriff 200 000 Computer in 150 Ländern, wobei sich der Gesamtschaden auf mehrere hundert Millionen bis zu mehreren Milliarden Dollar belief. Obwohl der Angriff verheerende Folgen hatte, hätte er vermieden werden können: Zwei Monate vor dem Angriff veröffentlichte Microsoft einen Patch (MS17-010), um die Sicherheitslücke in seinem Windows-Betriebssystem „ “ zu beheben, die WannaCry letztendlich ausnutzte.
Das Bewusstsein für die Folgen nicht gepatchter Systeme und die bekannten Einschränkungen, die mit der manuellen Installation von Patches verbunden sind, ist der erste Schritt zur Entwicklung einer widerstandsfähigeren Strategie. Da Unternehmen wachsen und ihre Umgebungen immer komplexer werden, müssen sie von manuellen Arbeitsabläufen zu Lösungen übergehen, die Echtzeit-Transparenz über Endgeräte sowie eine zentralisierte Steuerung von Patch-Vorgängen bieten.
Im Mittelpunkt dieser Entwicklung steht die Automatisierung – nicht nur als Komfortfunktion, sondern als entscheidender Faktor für Konsistenz, Geschwindigkeit und Risikominderung im modernen Patch-Management.
[Erfahren Sie, wie IT-Automatisierung Abläufe optimiert und die Effizienz steigert]
Wie Sie Automatisierung einbinden können, um Patching-Arbeitsabläufe weiterzuentwickeln
Zwar kann der grundlegende Workflow für das Patch-Management manuell ausgeführt werden, doch die Automatisierung hilft den Teams dabei, jede Phase zu optimieren, indem sie die Konsistenz verbessert, menschliche Fehler minimiert und die Reaktion auf neu auftretende Bedrohungen beschleunigt.
So stärkt die Automatisierung die einzelnen Phasen des Arbeitsablaufs:
- Identifizierung: Ermöglicht eine kontinuierliche Erkennung von Schwachstellen und Echtzeit-Transparenz über die Unternehmensressourcen, wodurch Teams schneller reagieren und Prioritäten effektiver setzen können.
- Erfassung: Überwacht vertrauenswürdige Quellen auf neue Patches, überprüft diese und erstellt Patch-Listen auf der Grundlage vordefinierter Richtlinien, wodurch manueller Aufwand und menschliche Fehler reduziert werden.
- Tests: Unterstützt ringbasierte Tests, Rollback-Gates und Zustandsprüfungen, wodurch Teams die Auswirkungen von Patches simulieren und Regressionen frühzeitig erkennen können.
- Bereitstellung: Verwaltet geplante Rollouts, schrittweise Bereitstellungen und Optionen zur Aufschiebung für Benutzer mithilfe von Workflows, die die Änderungskontrolle und Wartungsfenster berücksichtigen.
- Überprüfung und Compliance: Automatisiert erneute Scans, Dashboards und Audit-Protokolle, um sicherzustellen, dass Patches erfolgreich installiert werden und die Compliance auf allen Endgeräten gewahrt bleibt. Eine klar definierte Richtlinie zum Patch-Management von gewährleistet Konsistenz, Verantwortlichkeit und die Einhaltung gesetzlicher Vorschriften.
- Kontinuierliche Verbesserung: Analysiert historische Patch-Daten, um zukünftige Zyklen zu optimieren, Ausfälle vorherzusagen und Bereitstellungsstrategien zu verfeinern.
Die gute Nachricht ist, dass die Automatisierung eines Patching-Workflows keine umfassende Umstellung erfordert. Viele Teams fangen klein an, indem sie sich auf sich wiederholende Aufgaben konzentrieren und gleichzeitig die menschliche Kontrolle dort beibehalten, wo sie entscheidend ist. Selbst eine schrittweise Automatisierung kann überdurchschnittliche Erträge erzielen.
Im nächsten Abschnitt werden wir die konkreten Vorteile beleuchten, die Unternehmen erwarten können, wenn sie die Automatisierung über den gesamten Lebenszyklus des Patch-Managements hinweg ausweiten.
Vorteile des automatisierten Patch-Managements
Angesichts immer komplexerer Umgebungen unterstützt die automatisierte Patch-Verwaltung von Unternehmen dabei, von einem reaktiven Patch-Management zu einem proaktiven, skalierbaren und widerstandsfähigen Betrieb überzugehen. Und so geht’s:
- Schnellere Reaktion auf Bedrohungen: Die Automatisierung beseitigt manuelle Engpässe, ermöglicht eine schnelle Bereitstellung von Patches und verkürzt die Zeitfenster, in denen Sicherheitslücken bestehen.
- Skalierbarkeit über verschiedene Umgebungen hinweg: Ganz gleich, ob Sie Hunderte oder Tausende von Endgeräten verwalten – die Automatisierung gewährleistet eine einheitliche Patch-Verwaltung über physische, virtuelle und cloudnative Systeme hinweg.
- Verbesserte Konsistenz und Effizienz der Arbeitsabläufe: Automatisierte Prozesse reduzieren menschliche Fehler, optimieren den Lebenszyklus von Patches und gewährleisten die Systemintegrität.
- Proaktiver Ansatz zur Cybersicherheit: Durch kontinuierliche Erkennung und schnellere Behebung können Teams Schwachstellen immer einen Schritt voraus sein.
- Geringerer Aufwand für Infrastruktur und Betrieb: Automation minimiert den Bedarf an Patch-Servern, benutzerdefinierten Skripten und manuellen Updates und erweist sich insbesondere in Hybrid- oder Cloud-First-Umgebungen als besonders wertvoll.
- Verbesserte Compliance und bessere Vorbereitung auf Audits: Die automatisierte Patch-Verwaltung unterstützt die Durchsetzung von Richtlinien und vereinfacht die Berichterstattung gegenüber Aufsichtsbehörden.
- Effizientere IT-Abläufe und eine bessere Vereinbarkeit von Beruf und Privatleben: Durch den Wegfall von nächtlichen Patch-Fenstern und Notfallkorrekturen trägt die Automatisierung von dazu bei, Burnout zu reduzieren und eine bessere Vereinbarkeit von Beruf und Privatleben zu fördern.
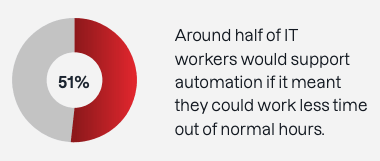
Von Geschwindigkeit und Umfang bis hin zu höherer Sicherheit und reibungsloseren Abläufen – die Automatisierung macht moderne Patching-Systeme zu einem strategischen Vorteil. Doch wie schneidet es im Vergleich zu manuellen Methoden tatsächlich ab? Lassen Sie uns das einmal genauer betrachten.
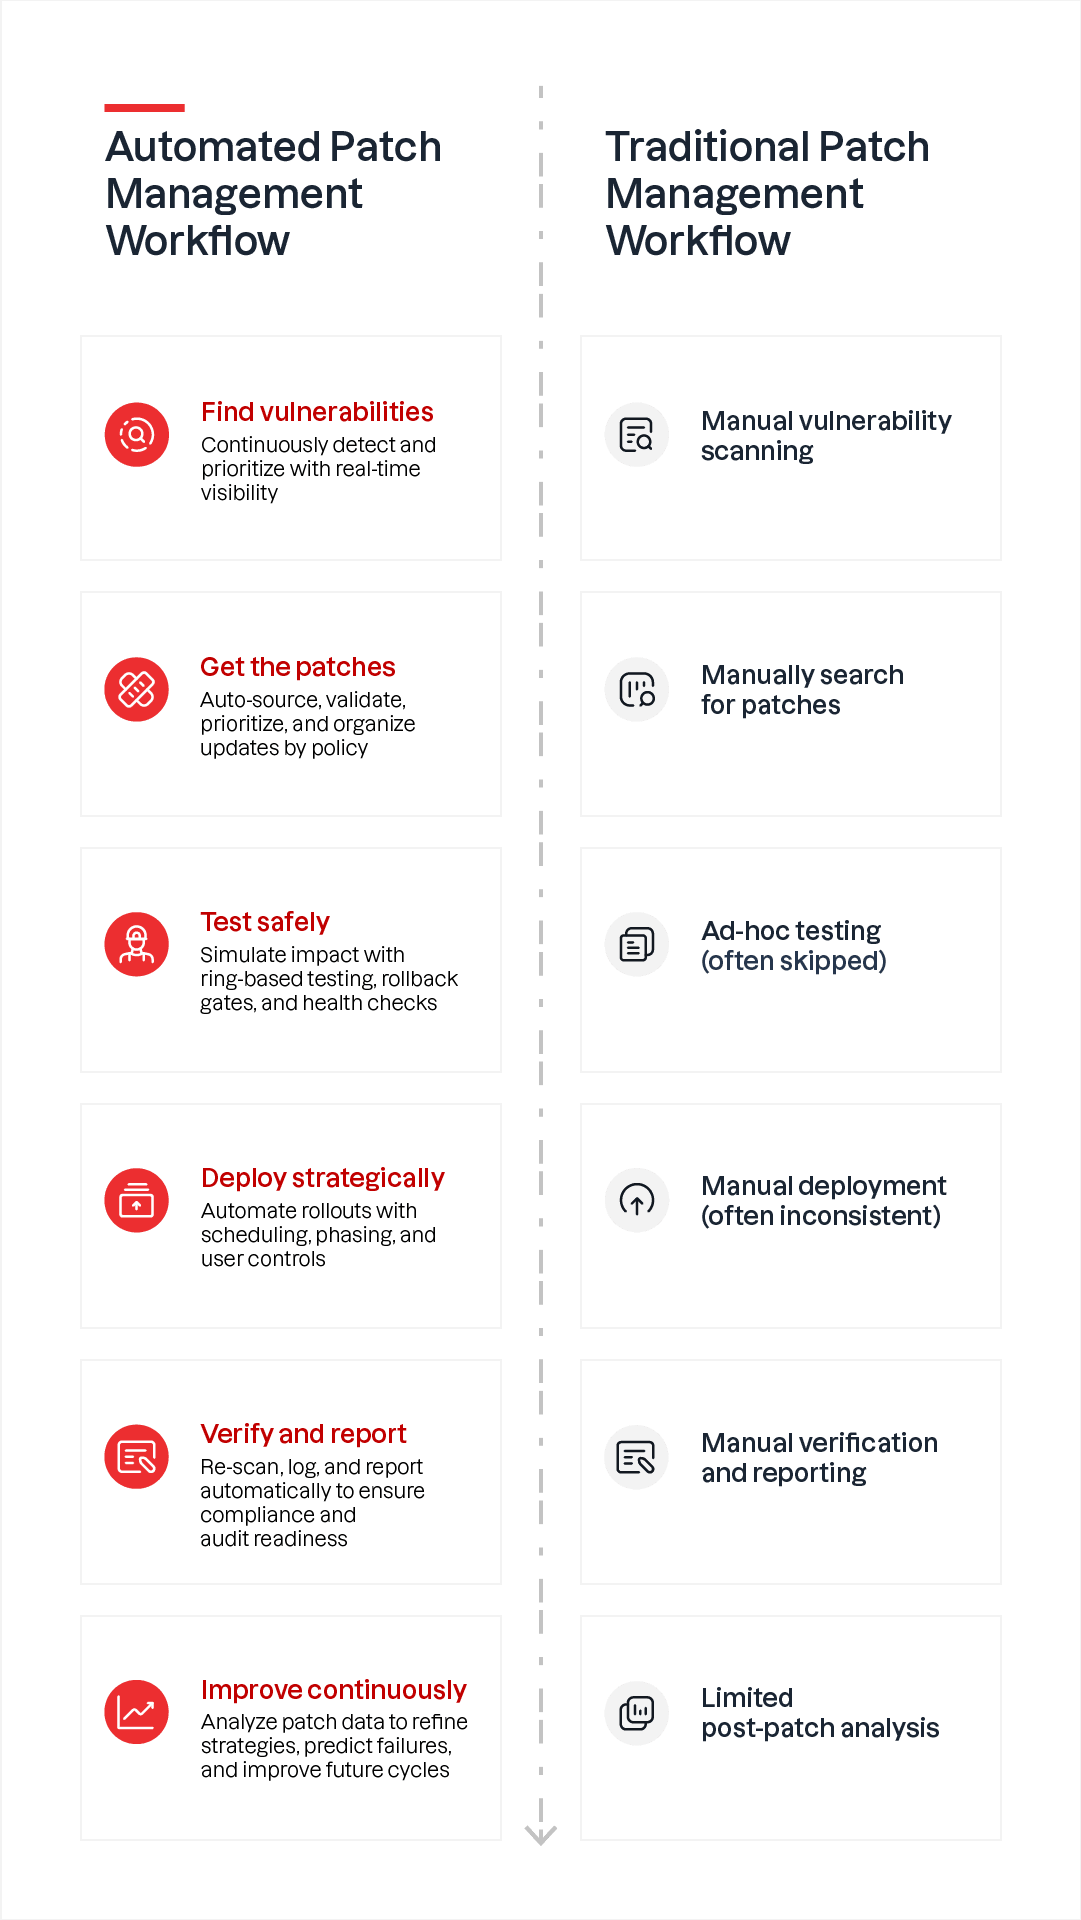
Wesentliche Unterschiede zwischen manuellem und automatisiertem Patch-Management
Manuelles Patchen hat durchaus seine Berechtigung – doch die Automatisierung verändert die Spielregeln grundlegend. Hier sehen Sie einen Vergleich:
| Manuelles Patch-Management | Automatisiertes Patch-Management | |
|---|---|---|
| Zeit für ein Update | Langsamer, hinkt oft den Zeitabläufen von Bedrohungen hinterher | Schneller, passt sich den immer kürzer werdenden Exploit-Fenstern an |
| Ressourcenverbrauch | Hohe Belastung für IT-Teams | Low entlastet die IT-Abteilung, sodass diese sich strategischen Aufgaben widmen kann |
| Fehlerquote | Höher, anfällig für menschliche Fehler | Geringer, gleichbleibend und wiederholbar |
| Skalierbarkeit | Eingeschränkt in großen Umgebungen | Lässt sich problemlos auf Endgeräte skalieren |
| Sichtbarkeit und Reichweite | Häufig unvollständig | Nahezu vollständige Abdeckung innerhalb weniger Stunden |
| Auswirkungen auf das Netzwerk | Kann zu Überlastung oder Ausfällen führen | Optimiert für minimale Beeinträchtigungen |
| Kosten | Höher aufgrund von Verzögerungen und Verstößen | Geringer aufgrund von Effizienz und Prävention |
| Sicherheitslage | Reaktiv, führt häufig zu Verzögerungen bei der Veröffentlichung von Patches | Proaktiv, verringert das Risiko |
| Compliance | Zeitaufwendig | Optimiert und nachvollziehbar |
| Innovationsförderung | Beeinträchtigt die Agilität der IT | Ermöglicht schnellere Innovationen |
Haftungsausschluss: Diese Tabelle dient lediglich der Veranschaulichung und spiegelt typische betriebliche Unterschiede wider, die in Unternehmensumgebungen beobachtet werden. Es handelt sich hierbei nicht um statistisch validierte Daten, und die tatsächlichen Ergebnisse können je nach organisatorischem Kontext variieren.
Dieser Kontrast verdeutlicht, wie die Automatisierung nicht nur die Installation von Patches beschleunigt, sondern diese auch zu einem strategischen Faktor für IT- und Sicherheitsteams macht. Unter Berücksichtigung dieser Unterschiede besteht der nächste Schritt darin, eine Patching-Lösung zu finden, die den Anforderungen und dem Reifegrad Ihres Unternehmens entspricht.
Die Wahl der richtigen Lösung für das Patch-Management
Die Auswahl einer Patch-Management-Lösung ist eine strategische Entscheidung, die sich unmittelbar auf die Sicherheitslage, die betriebliche Effizienz und die Fähigkeit eines Unternehmens auswirkt, auf neue Bedrohungen zu reagieren. Angesichts der Geschwindigkeit, mit der Sicherheitslücken entdeckt und ausgenutzt werden, muss das Aufspielen von Patches als zentrale Sicherheitsfunktion betrachtet werden, die Schnelligkeit, Transparenz und strategische Umsetzung erfordert.
Moderne Patch-Management-Software muss sich an Ihre IT-Infrastruktur anpassen können, indem sie verschiedene Betriebssysteme und Bereitstellungsmodelle unterstützt – unabhängig davon, ob Ihre Systeme cloudbasiert, hybrid oder vor Ort betrieben werden. Zudem muss es einen Echtzeit-Überblick über die Ressourcen bieten, Korrekturmaßnahmen automatisieren und eine einheitliche Einhaltung der Compliance-Vorgaben über verschiedene Systeme und Endgeräte hinweg gewährleisten. Ohne diese Funktionen laufen Unternehmen Gefahr, bei wichtigen Updates ins Hintertreffen zu geraten, wodurch sich ihr Risiko für Cyberangriffe und Verstöße gegen Compliance-Vorgaben erhöht.
Achten Sie bei der Bewertung der Optionen auf Plattformen, die:
- Schaffen Sie einen umfassenden Überblick über den Patch-Status über Betriebssysteme, Anwendungen und Software von Drittanbietern hinweg
- Unterstützung einer schnellen und zuverlässigen Bereitstellung bei minimaler Beeinträchtigung der Nutzer
- Integrieren Sie Validierungs- und Berichtstools, um den Erfolg der Patches zu überprüfen und Lücken zu identifizieren
- Integration in bestehende Tools für das IT-Servicemanagement und den Sicherheitsbetrieb
- Einfache Skalierbarkeit zur Unterstützung verteilter und hybrider Umgebungen
- Ermöglichen Sie anpassbare Arbeitsabläufe und Durchsetzungsrichtlinien, die auf die geschäftlichen Anforderungen zugeschnitten sind
- Bereitstellung von Echtzeit-Compliance-Dashboards zur Vorbereitung auf Audits und für die Berichterstattung an die Geschäftsleitung
[Erfahren Sie, wie KI-Automatisierung IT-Arbeitsabläufe neu gestaltet]
Die Automatisierung spielt bei modernen Patching-Lösungen eine zentrale Rolle. Durch die Minimierung des manuellen Aufwands und die Ermöglichung schnellerer Reaktionszeiten hilft ein automatisiertes Patch-Management-Tool den Teams, Bedrohungen immer einen Schritt voraus zu sein, und setzt gleichzeitig Ressourcen für strategische Initiativen frei.
Wenn die Patch-Verwaltung in eine ganzheitliche Strategie für das autonome Endpunktmanagement (AEM) integriert wird, wird sie ebenfalls Teil eines einheitlichen Systems, das den Tool-Wildwuchs reduziert, die Transparenz und Kontrolle verbessert und für mehr Klarheit im Betriebsablauf in komplexen Umgebungen sorgt.
Die beste Patching-Lösung muss zudem zum Risikoprofil Ihres Teams passen, sich an Ihre Umgebung anpassen lassen und Ihnen dabei helfen, die Sicherheit zu gewährleisten, ohne Sie dabei auszubremsen. Es geht nicht nur darum, auf dem neuesten Stand zu bleiben, sondern auch darum, sicher, widerstandsfähig und bereit zu sein.
Der Ansatz von Tanium für ein automatisiertes Patch-Management in großem Maßstab
Während viele Tools Automatisierung bieten, ermöglicht Tanium echte Autonomie, indem es Patching-Workflows ohne manuelle Auslösung ausführt – gesteuert durch Echtzeit-Endpunktdaten und richtlinienbasierte Kontrollen.
Diese Funktion ist ein Eckpfeiler von „ “ Tanium AEM, wo koordinierte Patches Risiken mindern, Reaktionszeiten verkürzen und den IT-Betrieb vereinfachen.
Treibende Kraft hinter dieser Transformation ist die „Zero-Touch-Automation“ von , die komplexe Patching-Aufgaben in vollständig autonome Arbeitsabläufe bündelt, wodurch die manuelle, zeilenweise Ausführung entfällt und eine kontinuierliche Einhaltung der Vorschriften ermöglicht wird.
Tanium bietet verschiedene flexible Methoden zur Patch-Installation an, die auf die unterschiedlichen Anforderungen von Unternehmen zugeschnitten sind, darunter:
- Zero Touch: Die neuesten Patches werden automatisch und mit minimalem manuellem Aufwand bereitgestellt, wodurch ein kontinuierlicher und autonomer Patch-Prozess ermöglicht wird. Diese Methode ist besonders wertvoll für große Unternehmen, die Tausende von Endgeräten in unterschiedlichen Umgebungen verwalten.
- Lite Touch: Ermöglicht es Unternehmen, einen bestimmten Termin für die Änderungskontrolle im Rahmen der Patch-Installation festzulegen, wodurch die Konsistenz der Abhängigkeiten und kontrollierte Rollouts gewährleistet werden. Dieser Ansatz unterstützt eine schrittweise Einführung und passt sich den Geschäftsabläufen an.
- Automatisierung: Bietet fortschrittliche Orchestrierungsfunktionen wie Aktivitäten vor und nach dem Patching, zeitgesteuerte Phasen der Bereitstellung sowie Zuverlässigkeitsprüfungen, um eine erfolgreiche Einführung zu gewährleisten und Betriebsunterbrechungen zu minimieren. Diese Funktionen werden häufig in ITSM-Plattformen wie ServiceNow integriert, um eine durchgängige Workflow-Automatisierung zu ermöglichen.
Von der Automatisierung zur Autonomie
Die „Zero-Touch-Automatisierung“ von Tanium stellt einen Paradigmenwechsel dar, der über die grundlegende Automatisierung hinausgeht und zu einer autonomen, selbstheilenden Infrastruktur führt.
In diesem fortgeschrittenen Stadium:
- Menschliches Eingreifen wird auf ein Minimum reduziert
- Das System sorgt proaktiv für die Aufrechterhaltung seiner Sicherheitslage
- Patches werden ohne menschliches Zutun identifiziert, heruntergeladen und installiert
- Der Prozess bleibt aktiv und reagiert auf neu auftretende Bedrohungen, einschließlich Zero-Day-Schwachstellen
🎥 Erfahren Sie, wie die Zero-Touch-Automatisierung von Tanium die Patch-Verwaltung – von der Bereitstellung bis zur Validierung – in Ihrer gesamten Umgebung optimiert. Unabhängig davon, ob Tanium eigenständig oder in Plattformen wie ServiceNow integriert eingesetzt wird, unterstützt es Teams dabei, Patches schneller zu installieren, Risiken zu minimieren und manuellen Aufwand zu vermeiden.
Entdecken Sie weitere Anleitungsvideos zum Thema „Patching mit Tanium“:
- Tanium Tech Talks – Patch-FAQ-Reihe „“: Patching von Windows Server 2012 – ESUs, Berichterstattung zur Patch-Compliance, automatische Browser-Updates, Microsoft Office-Updates, Patching neuer Endpunkte und entsprechende Wartungsfenster
- Patches für Linux
- Aktualisierungen für macOS und Ubuntu
- Patches mit ServiceNow
- Patches für SQL-Cluster
- Erfolgsgeschichte eines Tanium Patch-Kunden
Dieser Grad an Autonomie reduziert den betrieblichen Aufwand und menschliche Fehler erheblich, sodass sich IT-Teams auf die strategische Steuerung statt auf Routineaufgaben konzentrieren können. Zudem ermöglicht es Transparenz und Kontrolle in Echtzeit und gewährleistet so die Einhaltung von Vorschriften sowie die Ausfallsicherheit in der gesamten IT-Infrastruktur.
Ergebnisse aus der Praxis: Erfolgreiche Patch-Ergebnisse von Tanium-Kunden im Fokus
ABB erzielte durch den Einsatz der automatisierten Patching-Lösung von Tanium einen Gewinn von 180 000 produktiven Stunden, wodurch die Anzahl der Helpdesk-Anrufe reduziert und ein reibungsloser Betriebsablauf gewährleistet wurde.
📖 Lesen Sie die Kundenfallstudie:
🎥 Sehen Sie sich das Kundenvideo an:
„Unser Vorgehen vor der Einführung von Tanium bestand darin, uns mit den Anwendern zu treffen und Patches manuell zu installieren.“Sam Cook, Leiter des Bereichs Endverbraucher und Fabrikoptimierung bei ABB
Tanium ermöglichte der Stadt Phoenix einen wiederholbaren, zuverlässigen und schnellen Patch-Zyklus – wodurch sich die Dauer des Patch-Zyklus um beeindruckende 75 % verkürzte.
📖 Lesen Sie die Kundenfallstudie:
🎥 Sehen Sie sich das Kundenvideo an:
„Mit Tanium ist die Patch-Verwaltung für Endgeräte nun zuverlässig, schnell und effektiv.“Shannon Lawson, CISO der Stadt Phoenix
Dank der Automatisierung mit Tanium hat das Betriebsteam von Honeywell nun weniger manuelle Arbeit zu bewältigen. Die Patch-Manager von Honeywell können die Patch-Zeitpläne bei Bedarf manuell anpassen und erhalten dabei zudem vollständigen Einblick in alle Patch-Datensätze.
📖 Lesen Sie die Kundenfallstudie
🎥 Sehen Sie sich das Kundenvideo an
„“ Mit Tanium haben wir nun drei Monate in Folge die Marke von 90 % Patch-Compliance überschritten. Das ist beachtlich.“Manish Chopra, IT-Leiter bei Honeywell
Regis Aged Care nutzte Tanium, um die Compliance-Rate bei der Patch-Installation auf den Arbeitsplätzen von 1 % auf vertrauensbildende 98 % zu steigern – und das alles innerhalb von zwei Monaten.
📖 Lesen Sie die Kundenfallstudie:
🎥 Sehen Sie sich das Kundenvideo an:
Das Patch-Management ist nicht mehr nur eine Wartungsaufgabe, sondern eine strategische Notwendigkeit, die für die Risikominimierung, die Einhaltung gesetzlicher Vorschriften und die Gewährleistung betrieblicher Agilität von zentraler Bedeutung ist. Mit den richtigen Tools und einer Strategie zur Automatisierung von Patches können Unternehmen ihre Ausfallsicherheit verbessern, ihre Abläufe optimieren und ihren Teams den Rücken freihalten, damit diese sich auf das Wesentliche konzentrieren können.
10 Möglichkeiten, wie Tanium das Patch-Management verbessert*
- Finden und beheben Sie Sicherheitslücken, die herkömmliche Tools übersehen
- Schneller Patches installieren, schneller reagieren
- Erzielen Sie eine Patch-Transparenz und -Abdeckung von bis zu 99 % und mehr
- Patches überall – remote, mobil, vor Ort
- Systeme scannen und den Patch-Status in Echtzeit bewerten
- Skalierbare Fehlerbehebung ohne Belastung der Infrastruktur
- Vereinheitlichung der Patch-Workflows auf einer einzigen Plattform
- Automatisieren Sie den gesamten Patch-Lebenszyklus – von der Erkennung bis zur Bereitstellung
- Machen Sie Patch-Verteilungsserver überflüssig
- Setzen Sie auf Autonomie mit Tanium AEM und Zero-Touch-Automatisierung
*Die beschriebenen Funktionen und Ergebnisse basieren auf der Tanium-Produktdokumentation, validierten Kundenfallstudien und der praktischen Anwendung. Die tatsächlichen Ergebnisse können je nach Bereitstellungsumgebung, Konfiguration und Reifegrad der Organisation variieren. Alle Leistungskennzahlen spiegeln die von Tanium-Kunden gemeldeten Ergebnisse wider und stellen keine Garantie dar.
Häufig gestellte Fragen zum Patch-Management
Lassen Sie uns einige häufig gestellte Fragen zum Thema Patch-Management klären.
Inwiefern unterscheidet sich das Patch-Management vom Schwachstellenmanagement?
Das Schwachstellenmanagement ermittelt das „Was“ – alle potenziellen Schwachstellen in den IT-Ressourcen, einschließlich Softwarefehlern, Fehlkonfigurationen und fehlender Kontrollmaßnahmen. Die Patch-Management- n liefern die Anleitung, wie ein erheblicher Teil dieser Schwachstellen behoben werden kann, insbesondere solche, für die vom Hersteller Updates oder validierte Korrekturen bereitgestellt wurden.
Ein effektives Programm zum Schwachstellenmanagement ist auf eine leistungsfähige Patch-Management-Funktion angewiesen, um festgestellte Sicherheitslücken schnell und zuverlässig zu schließen. Herkömmliche Ansätze stützen sich jedoch häufig auf regelmäßige Überprüfungen und isolierte Datenbestände, wodurch Unternehmen keinen Einblick in Echtzeit-Risiken erhalten und nur langsam reagieren können.
Das Patch-Management fungiert als operativer Arm des Schwachstellenmanagements und stellt geprüfte Korrekturen für bekannte Software-Schwachstellen und damit verbundene Sicherheitsrisiken auf Systemebene bereit. Um Risiken wirksam zu reduzieren, müssen beide als einheitlicher Arbeitsablauf funktionieren, in dem Erkennung, Priorisierung und Behebung eng miteinander verzahnt sind.
Um zu verdeutlichen, wie sich diese beiden Disziplinen ergänzen und wo sich ihre Zuständigkeiten unterscheiden, finden Sie hier einen direkten Vergleich der Kernfunktionen und Schwerpunkte:
| Aspekt | Schwachstellenmanagement | Patch-Management |
|---|---|---|
| Definition | Ein kontinuierlicher Prozess zur Identifizierung, Bewertung, Priorisierung und Nachverfolgung aller Arten von Sicherheitslücken in IT-Ressourcen | Ein operativer Prozess zur Behebung bekannter Sicherheitslücken durch Updates, Konfigurationsänderungen und Korrekturen auf Systemebene |
| Geltungsbereich | Umfasst alle Schwachstellen: Softwarefehler, Fehlkonfigurationen, veraltete Protokolle und unzureichende Zugriffskontrollen | Der Schwerpunkt liegt auf behebbaren Schwachstellen: vor allem solchen, für die vom Hersteller Patches, Konfigurationsänderungen oder validierte Abhilfemaßnahmen bereitgestellt wurden |
| Hauptziel | Verringern Sie das Gesamtrisiko, indem Sie alle potenziellen Angriffsvektoren identifizieren und kontrollieren | Verhindern Sie Sicherheitslücken und gewährleisten Sie die Systemintegrität durch die rechtzeitige Installation validierter Korrekturen |
| Kernaktivitäten | Erfassung von Systemressourcen, Schwachstellenscans, Risikobewertung, Priorisierung und Berichterstellung | Identifizierung von Patches, Tests, Bereitstellung, Konfigurationsaktualisierungen, Rollback-Planung und Überprüfung der Compliance |
| Beziehung | Liefert Informationen zum „Was“ und „Warum“ der Fehlerbehebung; stützt sich bei der Durchführung von Korrekturen auf das Patch-Management und andere Kontrollmaßnahmen | Setzt die praktischen Maßnahmen zur Behebung von Sicherheitslücken um; wendet Updates auf der Grundlage von Informationen zu Sicherheitslücken und der betrieblichen Bereitschaft an |
| Operative Funktion | In der Regel unter der Leitung von Sicherheitsteams, deren Schwerpunkt auf der Risikominderung und der Abwehr von Bedrohungen liegt | Häufig in der Verantwortung von IT-Betriebsteams, wobei die Sicherheitsabteilung zunehmend bei der Priorisierung und Validierung mitwirkt |
| Strategische Rolle | Treibt die strategische Risikominderung voran, indem Schwachstellen in der gesamten Umgebung identifiziert und priorisiert werden – und ermöglicht so fundierte Entscheidungen und gezielte Abhilfemaßnahmen | Führt zeitnahe und validierte Korrekturen durch, um bekannte Schwachstellen zu beheben – wodurch die Betriebsresilienz gewährleistet und Sicherheitslücken minimiert werden |
Inwiefern hängt ein effektives Endpunktmanagement mit der Installation von Patches zusammen?
Die Endpunktverwaltungs- bietet die Infrastruktur und die Transparenz, die für eine erfolgreiche Patch-Verwaltung erforderlich sind. Ohne zu wissen, welche Geräte vorhanden sind und wie diese konfiguriert sind, mangelt es bei der Installation von Patches an Präzision und Zuversicht.
Das Patch-Management ist eine spezielle Funktion im Rahmen des Endpunktmanagements, deren Schwerpunkt auf der Identifizierung, dem Testen und der Bereitstellung von Updates liegt, um Sicherheitslücken zu beheben, die Stabilität zu verbessern und die Einhaltung von Vorschriften sicherzustellen.
In großen, verteilten Umgebungen ändern sich die Endpunkte ständig, da neue Geräte hinzugefügt werden, Konfigurationen abweichen und die Softwareversionen variieren. Ohne Echtzeit-Transparenz über jeden Endpunkt sind Unternehmen darauf angewiesen, sich auf veraltete Bestandslisten oder unvollständige Scans zu verlassen. Aufgrund dieser mangelnden Transparenz ist es nahezu unmöglich, zuverlässig festzustellen, welche Systeme anfällig sind, die Installation von Patches nach Risikograd zu priorisieren oder zu überprüfen, ob die Updates erfolgreich installiert wurden.
Echte Endpunkttransparenz bedeutet, nicht nur zu wissen, was vorhanden ist, sondern auch, in welchem Zustand sich die Endpunkte unmittelbar und kontinuierlich befinden. Durch diese Präzision wird das Patchen von einer reaktiven Routineaufgabe zu einem proaktiven, risikobewussten Prozess.
Was ist die beste Strategie zur Umsetzung automatisierter Patches?
Die beste Strategie zur Umsetzung automatisierter Patches besteht nicht nur darin, manuelle Schritte durch Skripte zu ersetzen – vielmehr geht es darum, den gesamten Patching-Workflow neu zu konzipieren, damit er risikoorientiert, richtliniengesteuert und betrieblich widerstandsfähig ist.
Eine moderne, automatisierungsfähige Patching-Strategie sollte auf drei Kernsäulen beruhen:
- Transparenz steht an erster Stelle: Wissen Sie, welche Patches Sie installieren:
Automatisierung ist nur so effektiv wie die Daten, auf deren Grundlage sie erfolgt. Sorgen Sie zunächst für Echtzeit-Transparenz über Ihre gesamte Endgeräteflotte hinweg – unabhängig von Betriebssystemen, Softwareanwendungen und Konfigurationen. Dazu gehören:
• Kontinuierliche Erkennung von Schwachstellen und der Verfügbarkeit von Patches • Automatisierte Tests unter Verwendung von ringbasierten oder stufenweisen Rollouts • Koordinierte Bereitstellung mit Rollback-Gates und Zustandsprüfungen • Validierung nach der Bereitstellung mit Compliance-Berichten und Prüfpfaden • Rückkopplungsschleifen zur Optimierung zukünftiger Zyklen auf der Grundlage von Erfolgsraten und Ausnahmen
Ohne diese Grundlage besteht die Gefahr, dass die Automatisierung Transparenzlücken eher verstärkt, anstatt sie zu beseitigen. - Richtliniengesteuerte Arbeitsabläufe: Definieren Sie Ziele, nicht nur Aufgaben
Anstatt Patch-Schritte fest zu programmieren, definieren Sie richtlinienbasierte Arbeitsabläufe, die die Risikotoleranz Ihres Unternehmens widerspiegeln, IT-Compliance-Anforderungen sowie betriebliche Abläufe wie:
• Regeln für die Einbeziehung bzw. den Ausschluss von Patches basierend auf der Kritikalität der Assets, dem Compliance-Umfang oder der betrieblichen Rolle • Abstimmung von Wartungsfenstern und Änderungskontrolle • Risikobasierte Priorisierung unter Berücksichtigung der Ausnutzbarkeit, des CVSS-Werts und der geschäftlichen Auswirkungen
Dieser Ansatz stellt sicher, dass sich die Automatisierung an Ihre Umgebung anpasst (und nicht umgekehrt). - Automatisierung im geschlossenen Regelkreis: Von der Erkennung bis zur Validierung
Echte Automatisierung endet nicht mit der Implementierung. Eine effektive Lösung für das automatisierte Patch-Management sollte den gesamten Patch-Lebenszyklus abdecken, einschließlich:
• Kontinuierliche Erkennung von Schwachstellen und der Verfügbarkeit von Patches • Automatisierte Tests mithilfe von ringbasierten oder stufenweisen Rollouts • Koordinierte Bereitstellung mit Rollback-Kontrollen und Zustandsprüfungen • Validierung nach der Bereitstellung mit Compliance-Berichten und Prüfpfaden • Rückkopplungsschleifen zur Optimierung zukünftiger Zyklen auf der Grundlage von Erfolgsraten und Ausnahmen
Dieses geschlossene Regelkreis-Modell verwandelt das Patchen von einer reaktiven Aufgabe in einen proaktiven, sich selbst verbessernden Prozess
Eine gut umgesetzte Strategie für automatisierte Patches reduziert nicht nur den manuellen Aufwand, sondern:
• verkürzt die Sicherheitslücken •
verbessert die Compliance-Situation •
entlastet die Teams, sodass sie sich auf wertschöpfendere Aufgaben konzentrieren können •
trägt zu einem stabileren und nachhaltigeren Betriebsablauf bei
Bei der Automatisierung geht es nicht nur um Geschwindigkeit – es geht darum, Präzision, Ausfallsicherheit und Vertrauen bei jeder Entscheidung bezüglich der Patch-Installation zu gewährleisten.
Da das Patchen immer komplexer und wichtiger wird, benötigen Unternehmen mehr als nur Automatisierung. Sie benötigen Intelligenz, Flexibilität und Selbstbeherrschung. Tanium bietet alle drei Aspekte. Mit „Zero-Touch-Automatisierung“, „Lite-Touch“-Flexibilität und der Integration in IT- und Sicherheits-Workflows unterstützt Tanium Teams dabei, die Sicherheit zu erhöhen, Reaktionszeiten zu verkürzen und die Patch-Verwaltung in großem Maßstab zu bewältigen.
Erfahren Sie, wie Tanium Ihnen dabei helfen kann, Ihre Patching-Strategie zu modernisieren, Risiken zu reduzieren und Abläufe zu vereinfachen –. Vereinbaren Sie noch heute einen Termin für eine individuelle Live-Demo unter.