Angesichts der sich rasch wandelnden Bedrohungslage ist die zeitnahe Behebung von Sicherheitslücken von entscheidender Bedeutung für die Aufrechterhaltung einer robusten Sicherheit. Dennoch haben viele Unternehmen Schwierigkeiten damit, kritische Sicherheitslücken effizient zu priorisieren und zu beheben, wodurch ihre Systeme und ihre IT-Infrastruktur ungeschützt bleiben.
Besuchen Sie , , „Remediation Visibility“, – einen leistungsstarken neuen automatisierten Workflow unter , „Tanium Comply“ , der die Herangehensweise von Unternehmen an , Schwachstellenmanagement, Risikomanagement und Sicherheitskorrekturen grundlegend verändert.
Die Kluft zwischen IT- und Sicherheitsteams überbrücken
Eine wirksame Behebung erfordert eine nahtlose Zusammenarbeit zwischen dem IT-Betrieb und den Sicherheitsteams. Traditionell hatten Unternehmen aufgrund isolierter Prozesse und nicht miteinander verbundener Anwendungen und Dienste damit zu kämpfen. „Remediation Visibility“ begegnet dieser Herausforderung, indem es Schwachstellenbefunde aus „Tanium Comply“ mit außerplanmäßigen Patches aus „ “ und „Tanium Patch“ kombiniert und so einen einheitlichen Überblick über kritische Prioritäten bei der Behebung bietet.
Die Integration deckt nicht nur Schwachstellen auf – sie sorgt auch für eine bessere Abstimmung zwischen den IT- und Sicherheitsteams und ermöglicht es ihnen, gemeinsam auf ihr gemeinsames Ziel hinzuarbeiten: die Risikominderung und die Stärkung der Sicherheitslage.
3 wesentliche Merkmale der Transparenz bei Sanierungsmaßnahmen
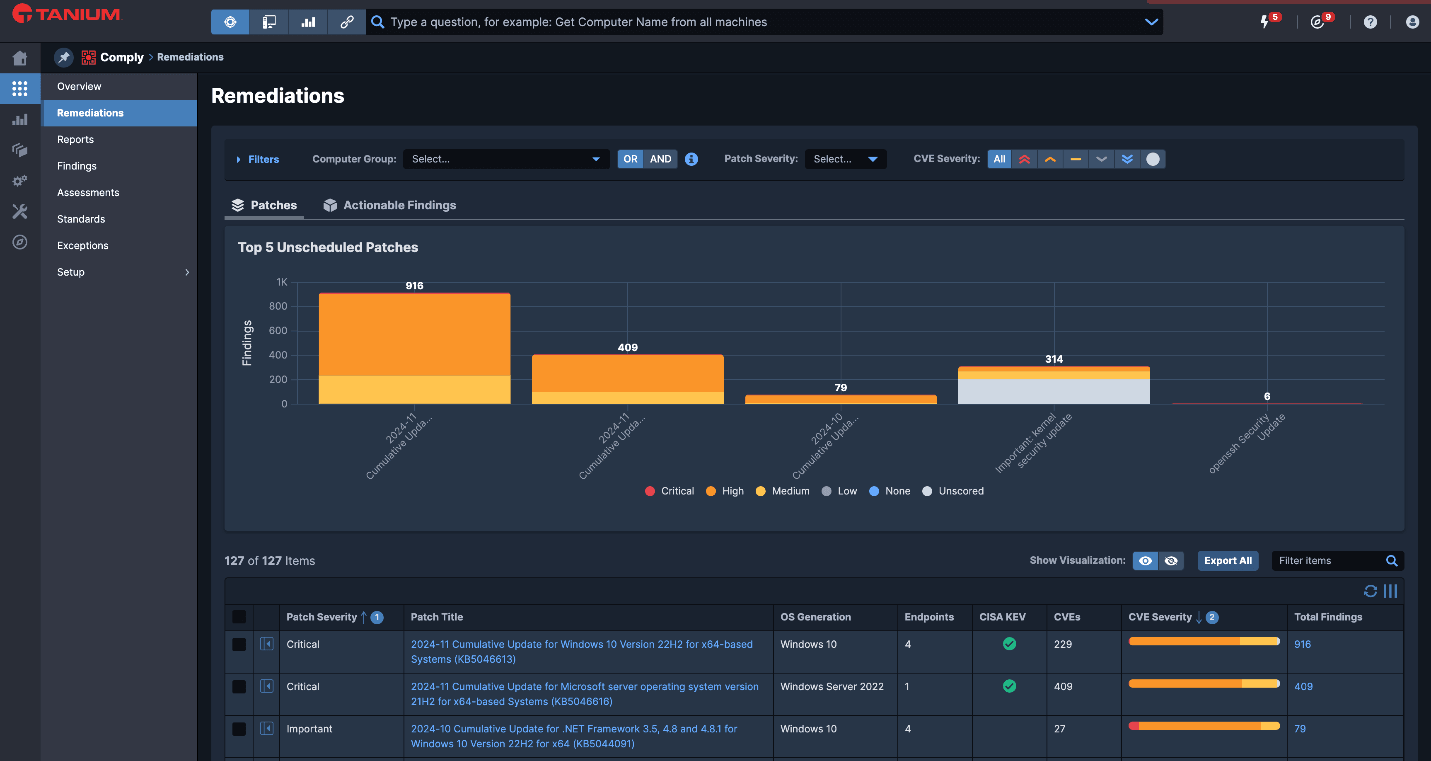
- Heben Sie die 5 wichtigsten außerplanmäßigen Patches hervor: Konzentrieren Sie Ihre Bemühungen auf die Maßnahmen zur Behebung der größten Sicherheitsrisiken. „Remediation Visibility“ ermittelt und priorisiert eine Liste der fünf wichtigsten außerplanmäßigen Patches, mit denen sich die kritischsten Schwachstellen beheben lassen, die anhand der Konfigurationen des Kunden identifiziert wurden. Durch die Priorisierung dieser Patches können IT-Teams Probleme mit hohem Schweregrad, die das größte Risiko darstellen, zügig beheben.
- Praktische Analyse der Auswirkungen von Patches: Zu verstehen, welche Schwachstellen durch einen Patch behoben werden können, ist für eine wirksame Behebung von entscheidender Bedeutung. Diese Funktion ermöglicht es den Teams, jede einzelne Patch-Maßnahme genauer zu untersuchen, und bietet detaillierte Einblicke in die festgestellten Sicherheitslücken, die behoben werden sollen. Diese Klarheit stellt sicher, dass keine kritischen Punkte übersehen werden.
- Automatisierte, intelligente Fehlerbehebung: Der herkömmliche Ansatz, zwischen mehreren Sicherheitssystemen hin- und herzuwechseln, gehört nun der Vergangenheit an. „Remediation Visibility“ bietet eine nahtlose, automatisierte Übergangsfunktion, die es Administratoren ermöglicht, mühelos von Tanium Comply direkt in Tanium Patch zu wechseln, ohne dass ein manueller Systemwechsel oder eine Kontextänderung erforderlich ist.
Diese ausgeklügelte Integration beseitigt die Reibungsverluste, die typischerweise mit plattformübergreifenden Abläufen verbunden sind, und ermöglicht es den Sicherheitsteams, effizienter zu arbeiten. Der optimierte Arbeitsablauf verbessert den Behebungsprozess erheblich, indem er einen reibungslosen Ablauf beim Hinzufügen sorgfältig geprüfter Patches zu Patch-Listen und bei der Umsetzung der erforderlichen Sicherheitsmaßnahmen gewährleistet.
Durch den Abbau der herkömmlichen Barrieren zwischen Schwachstellenanalysen und der Bereitstellung von Patches können Unternehmen deutlich schnellere Behebungszyklen erzielen und so letztlich das Zeitfenster verringern, in dem sie potenziellen Sicherheitsbedrohungen ausgesetzt sind.
So funktioniert die Transparenz bei Sanierungsmaßnahmen
Der Vorgang ist einfach und dennoch äußerst wirkungsvoll. Wenn sowohl Tanium Comply als auch Tanium Patch auf den Endgeräten ausgeführt werden:
- Schwachstellen-Scans „ “ in Comply erkennen Endgeräte, die von bestimmten Common Vulnerabilities and Exposures (CVEs) betroffen sind.
- Sollte ein außerplanmäßiger Patch vorliegen, der eine erkannte CVE behebt, werden die entsprechenden Informationen auf der Seite „ : Remediations“ unter angezeigt.
- Administratoren können umsetzbare Ergebnisse, die nach außerplanmäßigen Patches gruppiert sind, überprüfen und die Patches entweder bereitstellen oder direkt in Tanium Patch auf die Sperrlisten setzen.
Zwei Hauptregisterkarten auf der Seite „Maßnahmen“ sorgen für eine intuitive Navigation:
- Registerkarte „Patches“: Listet zusammengefasste Ergebnisse auf und ordnet diese nach Patches. Teams können Patches, die mehrere Sicherheitslücken beheben, schnell identifizieren und durch einen detaillierten Blick die jeweiligen Einzelheiten überprüfen.
- Registerkarte „Maßnahmenorientierte Befunde“: Bietet detaillierte Daten zu jedem Befund, darunter den Schweregrad des Patches, CVE-Details, Endpunktinformationen und vieles mehr. Erweiterte Filter ermöglichen es, die Ansicht an bestimmte Kriterien anzupassen, wodurch sichergestellt wird, dass Administratoren Prioritäten setzen und Daten effektiv segmentieren können.
Die Zusammenarbeit verbessern und Risiken minimieren
Mit „Remediation Visibility“ erhalten Unternehmen die Möglichkeit, Schwachstellenbefunde nahtlos mit umfassenden Daten zum Patch-Management auf einer einheitlichen Plattform zu integrieren und zu konsolidieren. Diese strategische Integration fördert eine verbesserte teamübergreifende Zusammenarbeit, indem sie die traditionellen operativen Silos zwischen Sicherheits- und IT-Teams aufbricht. Die daraus resultierende Abstimmung sorgt für einen besser abgestimmten Ansatz beim Schwachstellen- und Expositionsmanagement, bei dem Sicherheitsprobleme systematisch bewertet und entsprechend ihrer potenziellen Risikoauswirkungen und Schweregrade priorisiert werden.
Dieses systematische Rahmenwerk zur Priorisierung ermöglicht es Unternehmen, Maßnahmen zur Behebung von Sicherheitslücken schneller und präziser durchzuführen, was letztlich zu effizienteren und effektiveren Prozessen im Bereich des Schwachstellenmanagements führt. Der optimierte Arbeitsablauf beschleunigt nicht nur die Zeit bis zur Behebung, sondern stellt auch sicher, dass kritische Sicherheitsprobleme unverzüglich behandelt werden, wodurch eine robustere und reaktionsfähigere Sicherheitsinfrastruktur entsteht.
Indem diese Funktion kritische Probleme hervorhebt und umsetzbare Erkenntnisse liefert, versetzt sie IT- und Sicherheitsteams in die Lage, entschlossen zu handeln, wodurch sich die Zeit verkürzt, in der Schwachstellen unbehoben bleiben. Das Ergebnis ist eine sicherere Umgebung, die besser vor potenziellen Sicherheitslücken geschützt ist.
Voraussetzungen für die Nutzung von „Remediation Visibility“
Um diese Funktion nutzen zu können, sind die folgenden Tanium-Module erforderlich:
Stellen Sie sicher, dass sowohl die „Comply“- als auch die „Patch“-Scans auf den Endgeräten aktiv sind und dass entsprechende rollenbasierte Zugriffsrechte (RBAC) für die Anzeige und Verwaltung von Befunden und Patches eingerichtet sind.
Förderung höchster Sicherheitsstandards
Die Transparenz bei der Behebung stellt einen bedeutenden Fortschritt im Bereich des Schwachstellen- und Expositionsmanagements dar. Durch die Integration umsetzbarer Erkenntnisse in automatisierte Arbeitsabläufe können Unternehmen die Lücke zwischen Erkennung und Behebung schließen und so ihre allgemeine Sicherheitslage stärken.
Angesichts zunehmender Cyberbedrohungen ist die Fähigkeit, bei kritischen Sicherheitslücken schnell und effizient zu reagieren, nicht mehr nur eine Option – sie ist unverzichtbar. Mit „Remediation Visibility“ verfügen Tanium-Anwender über die erforderlichen Werkzeuge, um Prioritäten zu setzen, zusammenzuarbeiten und Probleme sicher zu beheben.
Erfahren Sie, wie „Remediation Visibility“ Ihren Sicherheitsansatz grundlegend verändern und Ihnen dabei helfen kann, Bedrohungen immer einen Schritt voraus zu sein. Lassen Sie uns gemeinsam eine sicherere digitale Zukunft gestalten.
Besuchen Sie unser Ressourcenzentrum für „ “ – technische Details zu „Remediation Visibility“ unter.
Tanium AEM stellt den Inbegriff moderner IT-Management-Lösungen dar und gibt Betreibern die Gewissheit, dass sie hochwertige Änderungen sicher und zuverlässig in ihren Umgebungen umsetzen können. Wir laden Sie herzlich ein, gemeinsam mit uns eine Vorreiterrolle bei Innovationen im Bereich des autonomen Endpunktmanagements einzunehmen, und freuen uns darauf, Ihnen zu zeigen, wie Tanium AEM den IT-Betrieb und die Sicherheit Ihres Unternehmens auf ein neues Niveau heben kann.
- Erfahren Sie mehr über Tanium AEM unter Converge 2024 On Demand
- Melden Sie sich für dieses informative Webinar an: Skalierung der IT- und Sicherheitsumsetzung durch autonomes Endpunktmanagement (AEM)
- Erfahren Sie im Tanium Resource Center mehr über „ “ und „Remediation Visibility“ unter .
- Bestehende Tanium-Kunden können sich unter über diese AEM-Schulungsmodule informieren: (Hinweis: Ein Konto im Tanium Learning Center ist erforderlich:)
- Sehen Sie sich eine kurze End-to-End-Demo von Tanium AEM an:
- Vereinbaren Sie eine Live-Demo unter

