Autor
Tanium-Redaktionsteam

Sicherheitsupdate: Taniums Antwort auf die Klue-Verletzung, die eine Datenexfiltration von Salesforce ermöglichte
Taniums Antwort auf die Lieferkettenverletzung von Klue, die Salesforce CRM-Daten offengelegt hat. Erfahren Sie, was passiert ist, welche Informationen beteiligt waren und wie Sie sicher bleiben können.
Demnächst verfügbar
Überprüfen Sie erneut, ob neue Inhalte vorhanden sind
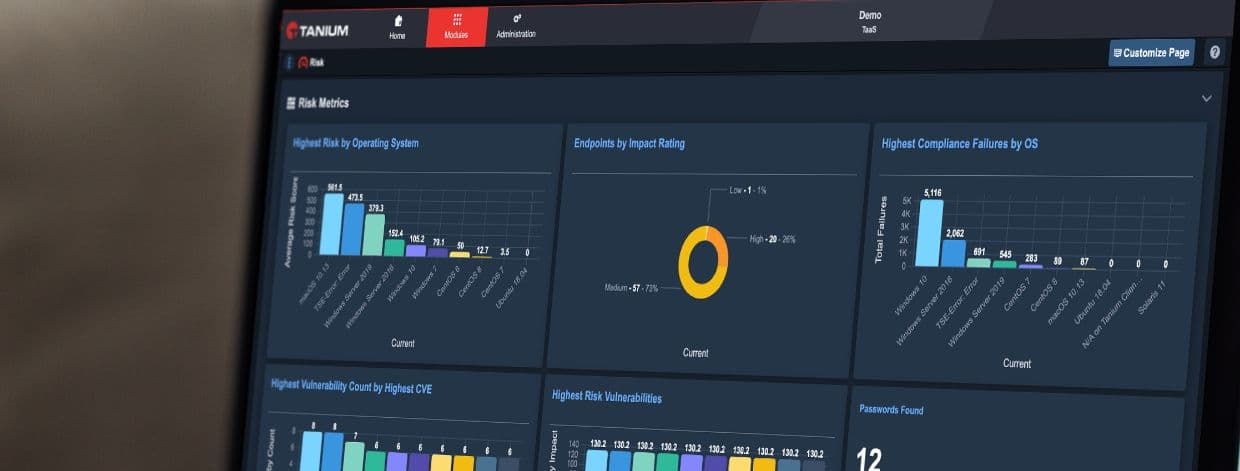
Verbesserte digitale Mitarbeitererfahrungen, beschleunigte Untersuchungen und das schnellste Tanium aller Zeiten: Ankündigung unserer Q3 Produkte, Funktionen und Updates
Erfahren Sie mehr über die neuen Funktionen von Tanium Digital Employee Experience (DEX), ein neues Modul von XEM Core und eine aktualisierte Plattform, die entwickelt wurde, um die Geschwindigkeiten für Tanium-Benutzer zu verbessern.
Hands-on Hunting – Teil 3 – Tech Talks #44-3
In dieser dreiteiligen praktischen Jagdserie führt Sie Tanium-Veteran Paul Kelly durch die Erkennung, Reaktion und Wiederherstellung von Cybervorfällen mit Tanium Threat Response. Anfänger bis Fortgeschrittene profitieren von Pauls Schritt-für-Schritt-Tour durch diese Funktionen
Hands-on Hunting – Teil 2 – Tech Talks #44-2
Entdecken Sie die neuesten Tipps und Tricks für die praktische Jagd in Teil 2 unserer Tech Talks-Serie. Schließen Sie sich uns jetzt an!
Wie Tanium bei der Log4j-Schwachstelle helfen kann
Log4j ist ein beliebtes Open-Source-Protokollierungsdienstprogramm, das von Millionen von Java-Anwendungen verwendet wird. Der zugrundeliegende Fehler (CVE-2021-44228) bei der „unsachgemäßen Eingangsvalidierung“ wurde als “Log4Shell bezeichnet.“
Tanium feiert die Auszeichnung als eines der 100 besten Unternehmen, für die man arbeiten kann
Wir sind stolz darauf, in die Liste der “100 besten Unternehmen von FORTUNE aufgenommen zu werden“, eine Auszeichnung, die vom Great Place to Work Institute festgelegt wurde.
Wie Tanium den SolarWinds-Exploit identifizieren kann
Im Jahr veröffentlichte FireEye eine Warnung zur Bedrohungsforschung Dezember 2020, die eine globale Kampagne zur Infiltrierung öffentlicher und privater Organisationen durch „trojanisierte Updates“ der IT-Überwachungs- und Managementsoftware von SolarWinds identifizierte.
Wie Tanium Ihre Organisation vor der Azure-OMI-Schwachstelle schützen kann
Vor kurzem veröffentlichte Microsoft einen Sicherheitshinweis gegen mehrere Schwachstellen für Open Management Infrastructure (OMI). OMI betrifft Linux VMs, die den OMS Agent in Azure ausführen, sowie andere Linux-Systeme, die eine ältere Version der Software haben.
Drei häufige Missverständnisse über EDR-Software und wie Tanium helfen kann
Erfahren Sie, wie Tanium- und EDR-Software Hand in Hand arbeiten, um Cyberrisiken zu minimieren und Ihr Unternehmen sicherer, sicherer und belastbarer zu machen.
Ransomware 101: Was ist es und wie kann ich einen Angriff verhindern?
Da Ransomware-Angriffe weiter zunehmen, müssen Unternehmen ihr Risiko verstehen und wissen, wie sie einen Angriff verhindern können. Sehen Sie sich diesen Rat an.
Hersteller sichert mehr als 50 000 Endpunkte mit Tanium für Geschwindigkeit und Agilität
Ein globaler Hersteller wandte sich an Tanium, um bei der Verwaltung und Sicherung seiner Endpunkte zu helfen, von denen viele zuvor für das zentrale IT-Team des Unternehmens unsichtbar waren.
Abmilderung des Lieferkettenangriffs, der Kaseya und nachgelagerte Organisationen trifft
Erfahren Sie, wie Tanium dabei helfen kann, Ransomware-Indikatoren zu finden, die mit einem Kaseya VSA-Softwareangriff verbunden sind.
Zemax setzt mit Unterstützung von Tanium as a Service auf Cloud-First
Tanium bietet Zemax Visibilität und schnelle Kontrolle ihrer Endpunktgeräte, um Schwachstellen in Echtzeit zu identifizieren und schnell zu patchen.
Wie verbesserte Cyber Hygiene Ihrer Organisation helfen kann, aus einem PrintNightmare aufzuwachen
Erfahren Sie, wie Tanium Ihnen helfen kann, Ihre Cyberhygiene zu verbessern, um kritischen Schwachstellen wie PrintNightmare einen Schritt voraus zu sein.
Hören Sie auf, Schwachstellen-Schlagzeilen hinterherzujagen
Schwachstellenmanagement ist mehr als nur Schlagzeilen zu verfolgen. Sie müssen zurück zu den Grundlagen gehen, um sich vor dem zu schützen, was sich unter der Oberfläche befindet.
Um Insiderangriffe zu bekämpfen, gehen Sie über die „Dead-Box-Forensik“ hinaus
Erfahren Sie mehr über einen neuen Ansatz zur Bekämpfung von Insider-Cyberangriffen, um Ihre Systeme, Daten und Netzwerke vor bösartigen Aktionen zu schützen.
Q&A mit Kevin Gray: Auf dem Laufenden bleiben mit IT-Management- und Sicherheitsnachrichten auf Endpoint
Kevin Gray, Chefredakteur des digitalen Magazins Endpoint von Tanium, erklärt, wie Führungskräfte die neuesten IT-Management- und Sicherheitsnachrichten erhalten können.
Seien Sie kein Opfer von Cyberwar. Werden Sie digital belastbar.
Sehen Sie sich diese vier Schritte an, die Ihrem Unternehmen helfen können, digitale Resilienz aufzubauen und sich gegen den heutigen Cyberwar zu verteidigen.
Zusammenarbeit im öffentlichen, privaten Sektor ist der Schlüssel zur Bekämpfung von Cybersicherheitsproblemen
Die Implementierung eines Risikomanagementansatzes für Cybersicherheit spart Bundesbehörden Zeit und Geld und schützt gleichzeitig sensible personenbezogene und staatliche Daten.
Für das US-Verteidigungsministerium ist die Zukunft des Datenmanagements Zero Trust
Erfahren Sie, wie Tanium Bundesbehörden bei der Einführung von Zero-Trust-Sicherheitsmodellen mit umfassender Visibilität und Kontrolle ihrer Umgebungen unterstützen kann.
Q&A mit Sanjay Joshi: Transformation des Gesundheitswesens
Erfahren Sie mehr über den neuen CIO für Gesundheits- und Life Sciences-Technologie von Tanium, Sanjay Joshi, und wie sich die Branche verändert.
Innerhalb von Tanium: Sommerpraktikum führt zu Vollzeitposition mit Cloud Engineering
Softwareingenieur Harika Kalidhindi erklärt, wie sich ein Sommerpraktikum in eine Vollzeitposition im Cloud-Engineering-Team von Tanium verwandelte.
Visibilität und Kontrolle: Bekämpfung der Cyber-Bedrohungsepidemie in K-12-Schulen
Der Bildungssektor war ein Ziel für Cyberkriminelle. Erfahren Sie, wie Schwachstellenmanagement-Tools Schulen dabei helfen können, Bedrohungen zu stoppen.
Threat Response 3,3 bietet Sicherheit vom Desktop zum Server
Tanium Threat Response 3,3 ist jetzt verfügbar. Diese Version bietet eine größere Visibilität und eine schnelle Reaktion auf Angriffe.
Der Colonial Pipeline Cyberattack betont, was Amerikaner wollen – Regierung priorisiert Cybersicherheit
Der Cyberangriff auf Colonial Pipeline betont, was neue Forschungsergebnisse nahelegen – Amerikaner möchten, dass die Regierung die Sicherheit priorisiert.
Bidens Exekutivorder betont die Notwendigkeit, dass die Bundesregierung „mutige Veränderungen" in der Cybersicherheit vornimmt
Erfahren Sie, wie Tanium Bundesbehörden dabei helfen kann, den Aufruf für eine mutige Änderung der Exekutivanordnung des Präsidenten zur Cybersicherheit zu beantworten.
Aktualisieren Sie jetzt neue Dell PC-Fehler, um potenzielle Kompromisse zu vermeiden
Erfahren Sie, wie die Tanium-Plattform Ihnen helfen kann, die neuesten Schwachstellen von Dell mit hohem Schweregrad zu finden und zu beheben.
Einblick in Tanium: Mitarbeiter bewirken etwas mit Impact
Mitarbeiter erklären, wie eine innovative Kultur in ihrer Karriere bei Tanium sie dazu inspiriert hat, eine Idee zum Leben zu erwecken, um Cybersicherheitsbedrohungen zu bekämpfen.
Q&A mit Rob Jenks: Wachstum und Partnerschaften von Tanium auf die nächste Stufe heben
Ein neues Mitglied des Führungsteams von Tanium teilt mit, wie er strategische Allianzen mit Partnern aufbauen und sich darauf konzentrieren wird, den Kunden an erste Stelle zu setzen.
Unterstützung der nächsten Generation von Frauen in der Cybersicherheit
Anlässlich des Internationalen Frauentags stellen wir ein Programm mit der Society of Women Engineers und Tanium vor, das Frauen über Technologiekarrieren aufklärt
7 Best Practices für das Konfigurationsmanagement
Da viele Organisationen zu einer Richtlinie für Homeoffice (Work-from-Home, HomeFH) für Mitarbeiter gewechselt haben, war das Konfigurationsmanagement noch nie wichtiger.
10 Wege, wie Tanium die Leistungsüberwachung verbessert
Leistungsmanagement ist die Praxis der Überwachung und Verwaltung der Leistung von Computern in einer Organisation, um sicherzustellen, dass die Arbeit der Mitarbeiter niemals durch Software- oder Hardwareprobleme beeinträchtigt wird. Die meisten Performance-Management-Produkte erfassen Leistungsdaten von Software-Agenten, die auf Laptops, Desktops, Servern und anderen Netzwerkendpunkten installiert sind.
Wie einer der größten US-Schulbezirke seine Daten schützt
Die Minderung von Cyberrisiken und das Verständnis moderner (und zukünftiger) Sicherheitsstrategien sind grundlegende Fähigkeiten für IT-Führungskräfte. Der Schutz der virtuellen Gates einer Organisation und die Durchführung des Cybersicherheitsprogramms ist der Schlüssel zur Sicherstellung der geschäftlichen Belastbarkeit und Kontinuität in einer sich schnell verändernden Welt.
Tanium Converge: Verbesserung der Endpunktsicherheit für Bundesbehörden
Die Konferenz Tanium Converge 2020 hat Kunden, Vordenker und Branchenexperten zusammengebracht, um den wachsenden Bedarf an einem besseren Endpunktmanagement in der heutigen herausfordernden und unvorhersehbaren Geschäftsumgebung zu besprechen. Für unsere Kunden in der US-Bundesregierung stand die Bereitschaft für alles, was als Nächstes kommt, im Vordergrund.
Umgang mit Kimsuky: So schützen Sie föderale Endpunkte und Netzwerke vor Advanced Persistent Threats
Remote-Mitarbeiter auf Bundesebene verlassen sich auf virtuelle Desktop-Infrastrukturen wie Remote Desktop Protocol (RDP), um Zugriff auf und Visibilität des Netzwerkservers der Agentur zu erhalten. Der Schutz dieser Endpunkte vor der wachsenden Anzahl potenzieller Cyber-Bedrohungen ist eine Priorität für IT-Teams – und besonders wichtig angesichts einer kürzlich erfolgten Warnung der Cybersecurity and Infrastructure Security Agency (CISA), des Federal Bureau of Investigation (FBI) und der U.S. Cyber Command Cyber National Mission Force (CNMF).
IT-Hygiene: Warum es Zeit für mehr Endpunkttransparenz ist, nicht für mehr Tools
Chief Information Security Officer könnten verzeihen, dass sie dieses Jahr etwas abgelenkt sind. Die globale Finanz- und Gesundheitskrise zwingte die meisten Organisationen dazu, den Geschäftsbetrieb neu zu priorisieren und alles in den Griff zu bekommen.
Fünf Erkenntnisse aus Tanium Converge 2020
Tanium Converge 2020 hat letzte Woche mit mehr als 3 092 Teilnehmern abgeschlossen, die an 42 Deep-Dive-Breakout-Sitzungen und 19 technischen Laboren zu IT-Management, Sicherheit und Compliance teilgenommen haben. Die Teilnehmer protokollierten während unserer dreitägigen Benutzerkonferenz mehr als 17 000 Stunden Engagement (5,6 Stunden pro Teilnehmer).
Die Zukunft des Edge: Tag drei von Tanium Converge 2020
Wir haben in den letzten zwei Tagen von einigen unglaublichen Rednern von Tanium Converge 2020 gesehen und davon gehört und wir haben eine große Menge Boden abgedeckt. Wir haben erfahren, warum IT-Führungskräfte nicht mit „gut genug“ Visibilität und Kontrolle von Endpunkten aushalten müssen und wie Tanium durch beispiellose Innovationen und branchenübergreifende Partnerschaften hilft.
Intelligenz am Rand: Tag Eins von Tanium Converge 2020
Die Welt hat sich in den letzten 12 Monaten auf so viele Arten verändert. Heute erleben wir eine schnelle Anpassung an intensive digitale Störungen, Massen-Remote-Arbeit, Cloud überall, Zero Trust und eskalierende Cyberrisiken.
Tanium für alle: Neues UX-Design setzt Maßstäbe in Benutzerfreundlichkeit und Anpassbarkeit
Anfang des Jahres legte der CEO von Tanium, Orion Hindawi, die Herausforderung fest, eine zusammenhängende, hocheffiziente Benutzererfahrung zu schaffen, die Tanium auf die nächste Stufe bringen würde. Er sagte, dies sei unser Super Bowl.
Wie man wachsenden Cyber-Bedrohungen entgegenwirkt und die Remote-Arbeit im Bundesbereich absichert
Während Telearbeit anhält und Cyberbedrohungen in der gesamten Bundesregierung zunehmen, ergreifen Behörden Schritte, um ihre Sicherheit zu modernisieren und eine erweiterte verteilte Belegschaft zu unterstützen. Der Anstieg von Bring-Your-Own-Devices (BYOD) neben unternehmenseigenen und staatlich verwalteten Assets, die außerhalb des lokalen Netzwerkperimeters des Unternehmens betrieben werden, hat den „perfekten Sturm“ für Angreifer mit Ransomware-Angriffen geschaffen, insbesondere mit einem deutlichen Anstieg.
Verbindungen knüpfen und Gemeinschaft aufbauen: Monat des Gebens
Seit der ersten Einführung des Programms Month of Giving von Tanium vor drei Jahren haben sich mehr als 3 500 Stunden dafür eingesetzt, unseren Gemeinden etwas zurückzugeben. In Zusammenarbeit mit gemeinnützigen Organisationen auf der ganzen Welt ist Month of Giving eine Gelegenheit für Mitglieder des Tanium-Teams, zusammenzukommen und ihre Zeit zu spenden, um anderen zu helfen.
Tanium kündigt Integration mit dem ServiceNow Service Graph Connector-Programm an
Da die Belegschaft immer verteilter wird und Endpunkte von Mitarbeiterschreibtischen und Unternehmensnetzwerken in den Küchentisch und das Home Office-WLAN übergehen, ist es wichtiger denn je, ein genaues Endpunktinventar zu führen, ist jedoch mit älteren Tools, die typischerweise veraltete Daten bereitstellen und nicht mit Remote-Endpunkten funktionieren, noch schwieriger.
Drei Trends, die die Nachfrage nach einheitlicher Endpunktsicherheit vorantreiben
Der Markt für Endpoint Protection Platform (EPP) verändert sich schneller als je zuvor. Wie Gartner in seinem Bericht erläutert: Die langfristige Entwicklung von Endpunkten wird die Unternehmenssicherheit neu gestalten: „Endpunkte werden zu digitalen Consumer Experience Enablern, die strenger kontrolliert und nativ gegen Angriffe gesichert sind. Sicherheits- und Risikomanagementleiter müssen langfristige Sicherheits- und Investitionsstrategien entwickeln, die mit diesem Technologietrend übereinstimmen.“
Langfristige WFH: Wie man sie sicher und nachhaltig macht
Anfänglich war es eine Bandhilfe über einem Geschossloch. Stephanie Aceves ist Director of Technical Account Management bei Tanium, einer einheitlichen Endpunktmanagement- und Sicherheitsplattform.
Wie Sie sich auf die heutige neue Sicherheitslandschaft vorbereiten
Es war wirklich überraschend, nur der Grad der Unmenschlichkeit bei einigen dieser Bösewichte. Kris McConkey arbeitet für das führende professionelle Dienstleistungsunternehmen PwC, wo er als Cyber Threat Operations Lead Partner für ihre Kunden im Vereinigten Königreich fungiert.
Ein Tag des Ehrenamts mit Team US West
#TaniumGivesBack ist ein von Mitarbeitern geleitetes Programm, das sich darauf konzentriert, Mitarbeitern Möglichkeiten anzubieten, ihren Gemeinden etwas zurückzugeben. Im September hat sich unser US West-Team zusammengetan, um einen Tag lang vier Organisationen ihrer Wahl in drei Staaten zurückzugeben: Kalifornien, Washington und Arizona.
Ein erster Blick auf die CONVERGE 2019 Breakout-Sessions
Die Breakout Sessions sind ein jährlicher CONVERGE-Favorit und tauchen mit eingehenden Diskussionen, Best Practices und Tipps und Tricks von Branchenkollegen und Tanium-Fachexperten in alle Dinge von Tanium ein. Mit Schulungsdemos, Fallstudien, Kundengeschichten und Tutorials setzen wir uns weiterhin dafür ein, eine marketingfreie Agenda von Breakout-Sitzungen für Sie zu erstellen.
Ankündigung des Hybridmodus für Integrity Monitor: Eine Grundlage für die Zukunft schaffen
Tanium Integrity Monitor Hybridmodus. Heute freuen wir uns, bekannt geben zu können, dass Tanium Integrity Monitor erweiterte Compliance- und Berichtsfunktionen mit einem neuen Hybridmodus bietet.
Modernisierung von Security Operations Centers mit integrierter Bedrohungserkennung und -reaktion
In einem kürzlich erschienenen Gartner-Artikel, „Gartner Top 7 Security and Risk Trends for 2019’“, erklärt Gartner, „investieren Unternehmen jetzt in Tools, die sensibler sind und sich auf ein Gleichgewicht zwischen Reaktion und Erkennung versus Prävention konzentrieren. Der Anstieg komplexerer Warnungen und Tools hat zu einem erhöhten Bedarf an Zentralisierung und Optimierung von Betriebsabläufen geführt, was bedeutet, dass SOCs jetzt ein Unternehmensvermögen sind.“
Gemeinschaft und Geschäft erfolgreich verbinden: Lori Senacs Geschichte
Lori Senac ist Director of Strategic Accounts bei Tanium. Lori Senac wurde ausgewählt August 2019, um dem Michigan Council of Women’s Technology Advisory Board beizutreten. Dies ist ihre Tanium-Geschichte.
Tanium-Anwendungsfall: Ausführung unerwünschter Anwendungen verhindern
Anwendungskontrolle durch Whitelisting oder Blacklisting reduziert die Angriffsfläche von Endpunkten und ist wichtig für eine abgerundete Sicherheitsstrategie. Tanium Protect ermöglicht es Organisationen, die Anwendungsausführung mit leichten, nativ verfügbaren Sicherheitskontrollen zu beschränken und bietet Nahe-Echtzeit-Visibilität von versuchten Verstößen.
Die richtige Unterstützung für staatliche und lokale Behörden zum Schutz vor Cyberangriffen
Kürzlich hat die National Association of State Chief Information Officers (NASCIO) den ungewöhnlichen Schritt unternommen, die vorgeschlagene Bundesgesetzgebung öffentlich zu unterstützen, in diesem Fall den State and Local Cybersecurity Government Act von 2019. Diese Rechnung, die im Juni von einem parteiübergreifenden Team eingeführt wurde, würde den Homeland Security Act von 2002 ändern, um zu verbessern, wie Bundes-, Landes- und Kommunalregierungen zusammenarbeiten und Ressourcen teilen können, um die Flut von Cyberangriffen einzudämmen.
Fallstudie: Eine Brücke zur digitalen Transformation bauen
Für eine der weltweit führenden Luxusgütergruppen, die einige der besten Luxusmarken beherbergt, ist die digitale Transformation die Grundlage ihrer Wachstumsstrategie für die kommenden Jahre. Mit mehr als 25 000 Mitarbeitern in 36 Ländern und einer globalen Lieferkette ist die Standardisierung und Durchsetzung komplexer Abläufe für alle Marken, während die Markenidentität erhalten bleibt, keine leichte Aufgabe.
Die sieben Affen: Wurmfähige Schwachstellen vs. Tanium
Microsofts neueste Version zur Offenlegung von Schwachstellen enthält Updates für 93 CVEs, die sieben als wichtig/kritisch hervorheben und jetzt als „Sieben Affen“ bezeichnet werden. Vier davon (CVE-2019-1181, CVE-2019-1182, CVE-2019-1222, CVE-2019-1226) werden als schneckenbar beschrieben.
Enthüllt! Unsere Agenda für technische Labore von CONVERGE 2019
Unsere mit Spannung erwartete Agenda und Registrierung für CONVERGE 2019 Technical Labs ist jetzt auf der offiziellen Website von CONVERGE 2019 verfügbar. Ganz gleich, ob Sie gerade erst loslegen oder bereit sind, Ihre Fähigkeiten und Ihr Wissen über Tanium zu erweitern, CONVERGE 2019 Technical Labs zeigt Ihnen, wie Sie Ihre Ziele schnell und in großem Maßstab erreichen können.
Willkommen, Thomas Stanley, unser neuer Chief Sales Officer
„Heute freuen wir uns sehr, Thomas Stanley als neuen Chief Sales Officer von Tanium bekanntzugeben. Thomas wird offiziell am zu uns kommen 9. Septemberund alle Verkäufe, Außendienstaktivitäten, Kanäle und Allianzen bei Tanium überwachen, mit der Verantwortung für die Beschleunigung unseres anhaltenden Wachstums in den USA und internationalen Märkten.
Intel-AMT-Schwachstelle: Wie Tanium helfen kann
Als Intel einen kritischen Sicherheitshinweis zur 1. Mai Behebung eines Fehlers in seinem Remote-Management-System aufdeckte, der Millionen von Chipsätzen betrifft, hat das Technical Account Management-Team bei Tanium Maßnahmen ergriffen, um unseren Kunden zu helfen. Hier zeigt TAM-Direktor Chris Kachigian, was diese Schwachstelle für Ihr Unternehmen bedeutet und wie Tanium verwendet wird, um das Problem schnell zu entdecken.
Die drei Phasen der Sicherheitshygiene: Measurement Share
Sicherheitshygiene bedeutet für jeden etwas anderes. Aus diesem Grund kann die Sicherheitshygiene eine entmutigende Aufgabe sein.
Was kommt als Nächstes in Compliance und Sicherheit: Einführung von Tanium Integrity Monitor
Heute kündigen wir Tanium Integrity Monitor an, um unsere Fähigkeiten in diesem Bereich zu erweitern. Unser neues Angebot folgt auf die Veröffentlichung im letzten Quartal von Tanium Comply, das unseren Kunden dabei helfen soll, den Prozess der Erfüllung regulatorischer Anforderungen für die Sicherheitskonfiguration und das Scannen von Schwachstellen zu rationalisieren.
5 Möglichkeiten, Ihren Arbeitstag im IT-Betrieb aufzuhellen
Ihre Woche ist alles andere als Routine. Montag beginnt früh mit einem Ausfall von SEV1 .
Die Automobilindustrie zu mehr Sicherheit führen
Die Automobilindustrie. In den letzten Jahren hat sich die Technologie in unseren Autos und LKWs erheblich verbessert.
Wer sendet meine E-Mails?
Domänenbasierte Nachrichtenauthentifizierung. Anfang dieses Jahres hat Tanium im Rahmen unserer unternehmensweiten Bemühungen, die kritischen Sicherheitskontrollen des Center for Internet Security (CIS) 20 einzuhalten, eine restriktivere Konfiguration mit Domain Based Message Authentication, Reporting and Conformance (DMARC) für Unternehmens-E-Mails implementiert. Wie erwartet hat es die Anzahl der Spam- und Phishing-E-Mails erheblich reduziert.
Zusammenarbeit ist der Schlüssel zur Verbesserung der Cybersicherheit im Energiesektor
Nationaler Monat der kritischen Infrastruktursicherheit und Ausfallsicherheit. November ist der National Critical Infrastructure Security and Resilience Month, und es gibt keinen besseren Zeitpunkt, um die Bedeutung hervorzuheben, eine der wichtigsten Infrastrukturen unseres Landes zu schützen: den Energiesektor.
Auf der Jagd mit modernen Cyberjägern
Fragen und Antworten mit David Damato und Kris McConkey. Tanium Chief Security Officer David Damato und PwC UK Cyber Security Partner Kris McConkey haben ihre Karriere an der Front des Kampfes gegen Cyberkriminelle innerhalb der Netzwerke der größten Unternehmen und Institutionen der Welt verbracht.
Fragen und Antworten mit ehemaligen FBI-Agenten Andre McGregor und Jason Truppi
Tanium begrüßte kürzlich zwei ehemalige FBI Cyber Special Agents im Unternehmen, Andre McGregor und Jason Truppi. Andre und Jason bringen jahrzehntelange kombinierte Erfahrung in den Bereichen Vorfallreaktion, strafrechtliche Untersuchung und Gegenintelligenz mit und unsere Kunden werden aus ihren einzigartigen Perspektiven aus den Frontlinien des Kampfes gegen Cyberkriminalität gewinnen.
Tanium ist bereit, Bundesbehörden dabei zu helfen, den Cybersecurity-Sprint zu gewinnen
Der 30-Tage-Cybersicherheit-Sprint. Tony Scott, Chief Information Officer der Vereinigten Staaten, hat als Folge des jüngsten OPM-Hacks, der die personenbezogenen Daten von bis zu 18 Millionen pensionierten und aktuellen Bundesmitarbeitern gefährdet haben könnte, einen obligatorischen 30-Tage-Cybersecurity-Sprint eingeführt, der Bundesbehörden verpflichtet, mehrere Schritte zu unternehmen, um den besseren Schutz von Bundesinformationen und -vermögen zu unterstützen und die Widerstandsfähigkeit von US-Bundesnetzwerken zu erhöhen.
Überdenken der Untersuchungsphase des Endpunktsicherheitslebenszyklus: Ein genauerer Blick auf Tanium Trace
Eine häufig angegebene Metrik bei der Untersuchung des aktuellen Zustands der Vorfallerkennung und -reaktion ist die „Verweilzeit“. Die Forschung zeigt konsistent eine signifikante Lücke – oft in Monaten gemessen – zwischen dem Zeitpunkt, zu dem ein Kompromiss auftritt, und dem Zeitpunkt, an dem das Opfer letztendlich den Angriff erkennt.
Wir stellen vor: Tanium Trace: Das Spiel für die Reaktion auf Vorfälle ändern
Seit mehr als einem Jahrzehnt konzentriere ich mich auf eine Kombination aus der Entwicklung sicherer Netzwerke, der Prüfung von Sicherheitskontrollen und der Untersuchung komplexer Verstöße. In jeder dieser Rollen hatte ich Schwierigkeiten, Tools zu finden, die die Visibilität und Kontrolle aller Endpunkte boten, die erforderlich waren, um Sicherheitsvorfälle besser zu verhindern, zu erkennen und zu lösen.
Tanium übernimmt öffentlichen Sektor mit neuem DC-Area Office
Kleinere Budgets, weniger Ressourcen. Regierungsbehörden stehen mehr denn je unter Druck, mehr mit weniger zu erreichen – kleinere Budgets, weniger Ressourcen.
Ein Wendepunkt für US-Einzelhändler
Es dauert sechs Monate, bis fortgeschrittene persistente Bedrohungen erkannt werden. Eine kürzlich durchgeführte Studie des Ponemon Institute ergab, dass Einzelhändler im Durchschnitt mehr als sechs Monate brauchen – 197 Tage, um genau zu sein –, um eine fortgeschrittene persistente Bedrohung (APT) in ihrem Netzwerk zu erkennen.
Eine Verschreibung für Änderungen
Cyberkriminalität im Gesundheitswesen nimmt zu. Cybersicherheitsinfrastruktur innerhalb der führenden Gesundheitsunternehmen des Landes hat mit der schnellen Verbreitung elektronischer Gesundheitsakten nicht Schritt gehalten.
Informationsaustausch: Wir sind nur so stark wie einander
Gründung des Cyber Threat Intelligence Integration Center. Der heutige White House Summit zur Cybersicherheit ist der Höhepunkt einer bedeutenden achttägigen Zeitspanne, in der wir den größten Cyberangriff aller Zeiten auf ein Gesundheitsunternehmen und die Schaffung einer neuen Regierungsbehörde erlebt haben.
Der Stand der Cybersicherheit
Der Unionsstaat bekämpft Cyberangriffe. Wenn die großen Sicherheitsverletzungen des letzten Jahres kein unhöfliches Erwachen verursacht haben, hätten die letzten zwei Wochen zumindest klarmachen müssen, dass unsere Regierung die Cybersicherheit priorisiert hat und Maßnahmen zum Schutz ihrer Bürger ergreift.
Das neue Modell für Cybersicherheit: Geschwindigkeit zählt
Orion Hindawi Sicherheitsansätze. „Das Problem mit den Angriffen, die wir heute sehen, ist, dass sie so schnell beginnen und enden, dass es nicht hilfreich ist, zu wissen, wie Sie schon vor einer Stunde aussahen.“ – Orion Hindawi
Tanium fügt Soltra zu seinem Threat Intelligence Ecosystem hinzu, um Tabellen für Cyberangreifer zu drehen
Die unangenehme Wahrheit von Cyberangriffen. Während die Welt das Internet zu einer Plattform für Finanzen machen will, waren die Beteiligungen in der Cybersicherheitslandschaft noch nie höher.

