4. Mai soll ein Tag sein, an dem Fans aller Aspekte von „Star Wars“ dieses Science-Fiction-Medien-Franchise feiern können. Doch die Systemadministratoren hatten mit etwas Dringenderem zu tun, nachdem Dell einen Patch für fünf Sicherheitslücken mit „hohem Schweregrad“ veröffentlicht hatte, von denen verschiedene Desktop-PCs, Laptops, Notebooks und Tablets betroffen waren.
Auch wenn es sich nicht um Sicherheitslücken handelt, die eine Remote-Code-Ausführung (RCE) ermöglichen, könnten die Fehler dennoch einen Denial-of-Service-Angriff auslösen oder zur Weitergabe von Informationen ohne Zustimmung des Systembesitzers führen. Erneut stehen die Prozesse von Unternehmen im Bereich Schwachstellen- und „ “-Patch-Management im Fokus.
Hier erfahren Sie, was Sie wissen müssen und wie Tanium Ihnen dabei helfen kann.
Wo liegen die Mängel?
Die Sicherheitslücken, die erstmals von SentinelLabs entdeckt wurden, bestehen im Firmware-Update-Treiber v2,3 (dbutil_2_3.sys) von Dell, der auf die Version 2009 zurückgeht. Da diese seit 12 Jahren nicht offengelegt wurden, wurde der anfällige Treiber seitdem auf Hunderten von Millionen Dell-Produkten installiert.
Alle fünf Schwachstellen werden unter der Bezeichnung „ CVE-2021-21551“ () erfasst und weisen einen CVSS-Wert von 8,8 auf. Hier sind die Einzelheiten:
- Speicherbeschädigung – CVE-2021-21551: Lokale Rechteausweitung #1
- Speicherbeschädigung – CVE-2021-21551: Lokale Rechteausweitung #2
- Fehlende Eingabevalidierung – CVE-2021-21551: Lokale Rechteausweitung #3
- Fehlende Eingabevalidierung – CVE-2021-21551: Lokale Rechteausweitung #4
- Problem mit der Codelogik – CVE-2021-21551: Denial-of-Service-Angriff
Wie könnten solche Angriffe funktionieren?
Die gute Nachricht ist, dass es sich hierbei nicht um RCE-Schwachstellen handelt, sodass sie nicht dazu genutzt werden können, ein System direkt zu kompromittieren.
Es besteht jedoch die Sorge, dass ein Angreifer, dem es gelungen ist, über die Ausnutzung einer anderen Sicherheitslücke Fernzugriff zu erlangen, mithilfe der ersten vier Sicherheitslücken lokal seine Berechtigungen erweitern und Code im Kernelmodus ausführen kann. Diese Taktik könnte dazu genutzt werden, in Ihrer Umgebung ausgeführte Sicherheitstools zu umgehen.
Unternehmen verfügen über ein enges Zeitfenster, um Abhilfemaßnahmen zu ergreifen, da bislang keine Berichte darüber vorliegen, dass die Sicherheitslücken in der Praxis aktiv ausgenutzt werden.
Angesichts der enormen Anzahl potenziell betroffener Geräte erscheint es jedoch wahrscheinlich, dass Angreifer ihre Aufmerksamkeit bald auf die Entwicklung von Exploits für diese Schwachstellen richten werden.
Wie Tanium Ihnen helfen kann
Wie wir bereits unter erörtert haben, kann es nach der Veröffentlichung eines Hersteller-Patches nur wenige Stunden dauern, bis Angreifer eine Proof-of-Concept-Malware entwickeln. Damit bleibt Ihnen nicht viel Zeit, um etwaige anfällige Endpunkte zu finden und zu beheben.
Angesichts der dezentralen Struktur der heutigen Belegschaft kann dies zunehmend zu einer Herausforderung werden – es sei denn, Sie verfügen über Plattformen wie Tanium, die Ihnen Transparenz und Kontrolle in hoher Geschwindigkeit und großem Umfang bieten.
Am Dienstag veröffentlichte Dell ein Update für das Dienstprogramm „ “, um das Problem CVE-2021-21551 zu beheben. Unternehmen müssen daher zwei wesentliche Aufgaben erfüllen: das Problem identifizieren und beheben.
Hier sind die Tanium-Lösungen, die Ihnen dabei helfen:
- Mit dem Tanium Interact- können Sie schnell und einfach abfragen, ob Sie anfällige Endgeräte haben (z. B. Dell-Computer mit der Modellnummer CVE-2021-21551), und erhalten Antworten in Echtzeit – und zwar über Tausende oder sogar Hunderttausende von IT-Assets hinweg.
- Die Tanium Deploy- e verringert die Komplexität und erhöht die Geschäftsresilienz für IT-Betriebsteams. Damit können Sie Software in Ihrer gesamten Umgebung schnell und in großem Umfang installieren, aktualisieren oder deinstallieren.
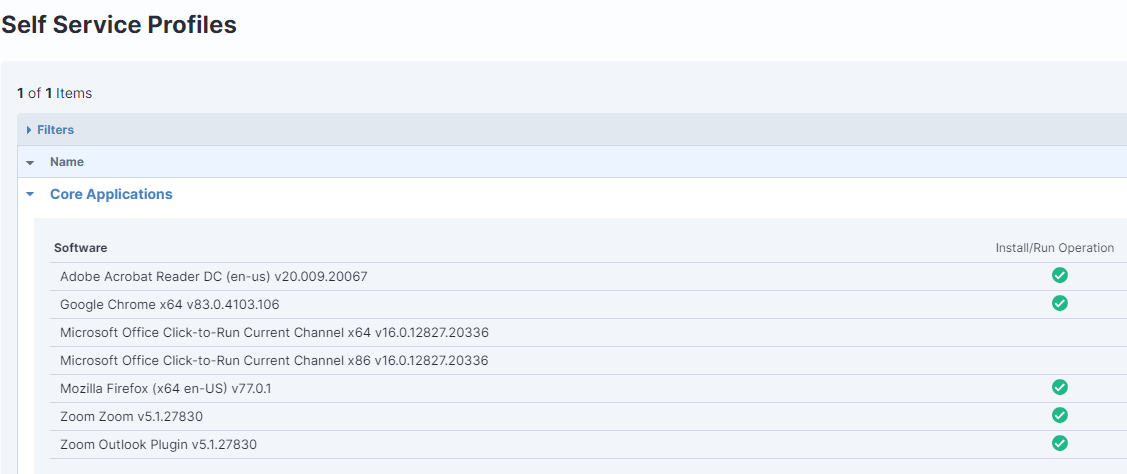
- Mit der „Tanium Enforce “ können Unternehmen die Richtlinienverwaltung für Endgeräte vereinfachen, zentralisieren und vereinheitlichen. Dies trägt dazu bei, Schwachstellen und Geschäftsrisiken zu beseitigen und zu mindern.
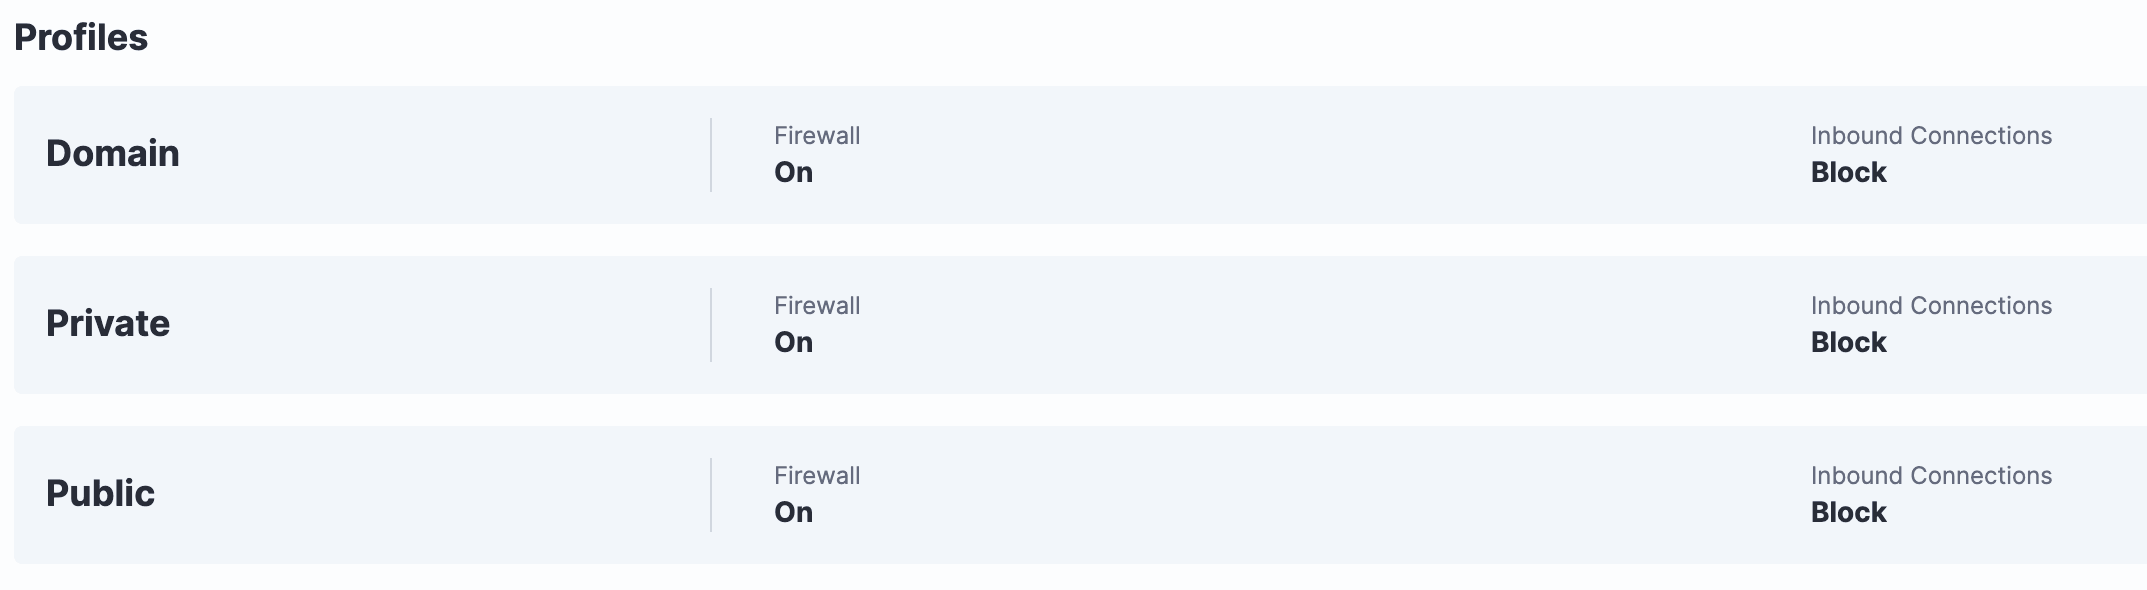
So gehen Sie vor:
- Verwenden Sie Tanium Interact, um alle betroffenen Endgeräte zu ermitteln, wie in unserem Artikel in der „ “-Community unter beschrieben.
- Verwenden Sie Tanium Interact, um das Dienstprogramm „ “ (Dell Security Advisory Update – DSA-2021-088 ) über ein neues Tanium-Kernpaket bereitzustellen.
- Erstellen Sie eine Tanium Enforce-Korrekturrichtlinie, um die anfälligen Dateien zu löschen.
- Verwenden Sie Tanium Deploy, um Softwarepakete zu erstellen, mit denen Sie vorhandene Dell-Treiberprogramme aktualisieren können. Dadurch wird verhindert, dass die anfällige Treiberdatei erneut eingebunden wird.
Weitere technische Details finden Sie hier im Beitrag der „ “-Community unter. Sicherheitslücken gehören heutzutage zum Alltag. Entscheidend ist, wie Sie darauf reagieren.
Erfahren Sie mehr darüber, wie die Tanium-Plattform von dabei helfen kann, Schwachstellen zu identifizieren und zu beheben.

