Es ist erst wenige Wochen her, dass Microsoft vier Zero-Day-Sicherheitslücken in Exchange Server behoben hat. Angriffe, die diese Sicherheitslücken ausnutzen, könnten allein in den USA bis zu 30 000 Endgeräte von kompromittiert haben.
Nun, wissen Sie was? Systemadministratoren müssen im Rahmen der „Patch Tuesday“-Update-Runde dieses Monats vier weitere Sicherheitslücken in Exchange Server beheben – drei davon werden als „kritisch“ eingestuft.
Angesichts des Interesses, das Cyberkriminelle diesem Produkt entgegenbringen, und der möglichen Folgen eines Angriffs erfordern diese Angelegenheit Ihre dringende Aufmerksamkeit.
Glücklicherweise bietet Tanium eine äußerst effektive Möglichkeit, betroffene Server zu identifizieren und zu reparieren sowie proaktiv Vorkehrungen für etwaige weitere Störungen zu treffen.
Warum dies von Bedeutung ist
Es gibt einige Unterschiede zwischen dieser jüngsten Offenlegung einer Sicherheitslücke und den Sicherheitslücken im Exchange Server, die im vergangenen Monat behoben wurden.
Erstens waren diese vier bisher noch nicht öffentlich bekannt gegeben worden. Es gibt Hinweise darauf, dass die sogenannten „ProxyLogon-“-Sicherheitslücken, die im März behoben wurden, bereits zwei Monate lang in der Praxis ausgenutzt worden waren.
Es gibt jedoch zahlreiche Gründe, warum diese neuesten CVEs bei der Installation von Patches Priorität haben sollten. CVE-2021-28480, CVE-2021-28481, CVE-2021-28482 sowie CVE-2021-28483 sind Sicherheitslücken, die die lokale Installation von Microsoft Exchange Server in den Versionen 2013 bis 2019 betreffen. CVE-2021-28482 wird mit dem Schweregrad „Hoch“ eingestuft, während die übrigen drei als „kritisch“ eingestuft werden. Für ihre Ausnutzung sind nur geringe oder gar keine Berechtigungen sowie keinerlei Benutzereingriffe erforderlich. Zudem wird die Komplexität der Angriffe bei allen vier als „gering“ eingestuft.
All dies sollte als Warnsignal gewertet werden. Selbst weniger erfahrene Angreifer dürften es wahrscheinlich relativ leicht haben, diese Schwachstellen auszunutzen. Doch wozu?
Wie wir bereits bei den weltweiten Angriffen zu Beginn dieses Jahres gesehen haben, ist der Exchange Server an sich schon ein attraktives Ziel, da dort hochsensible Unternehmensdaten gespeichert sind.
Zudem bietet es einen Zugang zu anderen IT-Systemen, falls Angreifer Zugangsdaten von diesen Servern stehlen können. Exchange Server wird in der Regel mit einigen der höchsten Berechtigungen in Active Directory installiert.
Warum das Installieren von Patches so wichtig ist
Um die Bedeutung der Behebung dieser Sicherheitslücken noch einmal zu unterstreichen, hat die US-Behörde für Cybersicherheit und Infrastruktursicherheit ( , Cybersecurity and Infrastructure Security Agency, , CISA) alle Bundesbehörden aufgefordert, bis Freitag entsprechende Maßnahmen zu ergreifen. Darin hieß es:
Die CISA ist zu dem Schluss gekommen, dass diese Sicherheitslücken ein inakzeptables Risiko für die Bundesbehörden darstellen und sofortige Notfallmaßnahmen erfordern. Diese Einschätzung stützt sich auf die Wahrscheinlichkeit, dass die Sicherheitslücken ausgenutzt werden, in Verbindung mit der weit verbreiteten Nutzung der betroffenen Software in der gesamten Exekutive sowie dem hohen Risiko einer Beeinträchtigung der Integrität und Vertraulichkeit von Behördeninformationen.
Wie Tanium Ihnen helfen kann
Sobald ein Hersteller-Patch veröffentlicht wird, läuft die Uhr. Cyberkriminelle werden unverzüglich damit beginnen, den Patch zu dekompilieren, um die damit verbundenen Schwachstellen zu ermitteln und herauszufinden, wie diese für Angriffe ausgenutzt werden können. Schon innerhalb weniger Stunden könnten Sie Malware entdecken.
Das bedeutet, dass Ihre Organisation darauf ausgerichtet sein muss, innerhalb von Minuten und Stunden zu reagieren – und nicht erst nach Wochen oder Tagen. Bei kritischen Sicherheitslücken in wichtigen strategischen Systemen wie dem Exchange Server darf keine Zeit verloren werden.
Für viele Organisationen stellt es jedoch eine Herausforderung dar, zu ermitteln, wo sich diese Endgeräte befinden und ob auf ihnen die betroffenen Softwareversionen ausgeführt werden. Für diejenigen, die größere IT-Umgebungen betreiben, kann dies kompliziert sein.
Genau hier kann der einzigartige Ansatz von Tanium Abhilfe schaffen. Wir bieten Ihnen die folgenden Tools an, um Ihnen dort, wo Sie es am dringendsten benötigen, Transparenz und Kontrolle zu verschaffen, damit Sie diese Ressourcen ausfindig machen und entsprechende Maßnahmen ergreifen können.
- Mit Tanium Interact können Sie schnell und einfach abfragen, ob Sie anfällige Endpunkte (z. B. Exchange Server) haben, und erhalten in Echtzeit Antworten – und zwar über Tausende oder sogar Hunderttausende von IT-Assets hinweg.
- Tanium Patch ermöglicht es Ihnen, Sicherheitslücken mithilfe herkömmlicher Arbeitsabläufe schnell und in großem Umfang zu beheben. Es kann unter bereitgestellt werden, um die Installation von Patches für kritische Endgeräte wie den Exchange-Server zu automatisieren und so Ihr Sicherheitsrisiko zu minimieren.
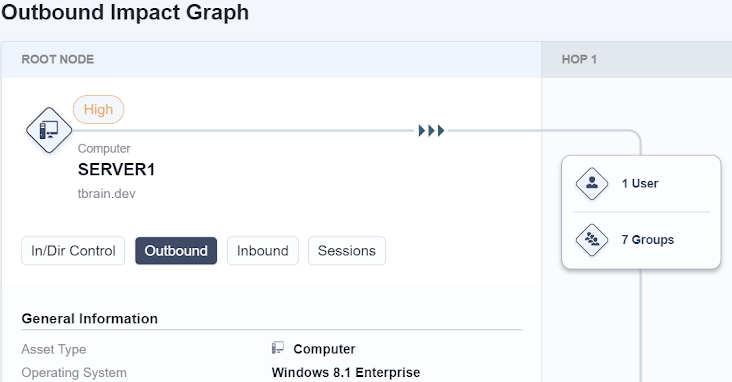
- Tanium Impact zeigt auf, wohin sich Angreifer als Nächstes bewegen könnten, wenn sie einen bestimmten Endpunkt kompromittieren. Bei Exchange Server ist eine laterale Bewegung angesichts der auf dem Endgerät gespeicherten privilegierten Anmeldedaten wahrscheinlich. Mit diesem Tool können Sie einen proaktiveren Ansatz beim Cyber-Risikomanagement verfolgen, wodurch Sie potenzielle böswillige Handlungen vorhersehen und unterbinden können.
Weitere Informationen folgen
Wie wir bereits im Rahmen der letzten Sicherheitswarnung von „ “ hervorgehoben haben, werden dies nicht die letzten Bedrohungen für den Exchange Server sein. Es ist bereits ein weiterer Patch in Vorbereitung, nachdem White-Hat-Forscher im Rahmen des jüngsten „ Pwn2Own “-Wettbewerbs einen neuen Fehler entdeckt haben. Sie können sich zudem sicher sein, dass Cyberkriminelle Microsoft Exchange regelrecht überschwemmen werden, um nach weiteren Schwachstellen zu suchen, die sie ausnutzen können.
Die Tatsache, dass die NSA Microsoft über diese jüngste Reihe von Sicherheitslücken informiert hat, verdeutlicht, wie wichtig eine umgehende Behebung dieser Schwachstellen ist.
Unternehmen müssen einen effizienten, automatisierten Weg finden, dies zügig und in großem Maßstab zu bewerkstelligen, beginnend mit der Schaffung von Transparenz über ihre Endgeräteinfrastruktur. Das Geschäft beginnt heute am Rand. Darauf müssen Sie also auch Ihre Strategie zum Management von Cyberrisiken ausrichten.
Erfahren Sie mehr darüber, wie die Tanium-Plattform von dabei helfen kann, Schwachstellen zu identifizieren und zu beheben.

