Ihre Woche ist alles andere als Routine. Montag beginnt früh mit einem Ausfall von SEV1 . Dienstag wird ein kritischer Patch veröffentlicht, der Schwachstellen in Ihrem Netzwerk behandelt. Am Mittwoch benötigt der CIO einen Sicherheits-Compliance-Bericht. Ihr Mailserver hat die Leistung am Donnerstag beeinträchtigt. Freitag ist ein Sicherheitsvorfall. Samstag wird mit Backup-Fehlern verbracht. Sonntag erfordert immer mehrere Serverneuboots.
Für die meisten IT Operations-Experten fühlt sich die Vorausplanung wie eine Übung in der Nutzlosigkeit an, aber die Gestaltung Ihrer Woche für weniger Ausfälle, bessere Berichterstattung und bessere Hygiene ist mit Tanium möglich. Daher ist hier ein Fünf-Tage-Plan für eine hellere Woche im IT-Betrieb, nach Design.
Tag Eins: Montag
Fragen Sie innerhalb von Tanium von allen Maschinen nach „Chassistyp und Betriebssystem abrufen“
Tag Zwei: Dienstag
Wie oft wäre es hilfreich gewesen, die CPU- und Speichernutzungsmuster von kundenorientierten Anwendungsservern oder missionskritischen Servern vor einem Ausfall zu kennen? Vor allem bevor Sie von Kunden hören: „Dieser Server funktioniert nicht“ oder „wird irgendwie langsam“? Wenn Sie diese Datenebene zu irgendeinem Zeitpunkt während des Tages hatten, könnten Sie tatsächlich eine Katastrophe verhindern, bevor sie eintritt.
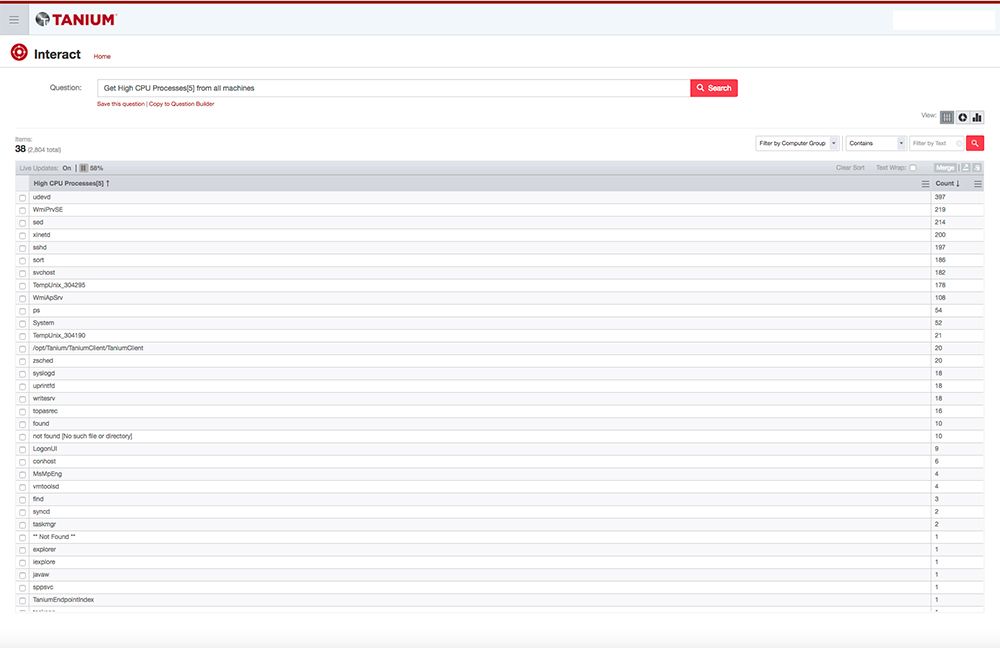
Stellen Sie innerhalb von Tanium die Frage „Computername und CPU-Verbrauch abrufen und angemeldete Benutzer von allen Maschinen mit CPU-Verbrauch > 75” für Computerinformationen, bei denen die CPU-Auslastung über 75 % beträgt, und „Computername und Betriebssystem abrufen und RAM- und Speicherverbrauch von allen Maschinen mit Speicherverbrauch > 75” für Computerinformationen, bei denen die Speicherauslastung über 75 % beträgt“.
Tag Drei: Mittwoch
Sprechen wir nun über Ihre Lieblingsaufgabe: Patchen! Wenn Sie sofort den Live-Patch-Status aller Ihrer aktiven Endpunkte sehen könnten, wie viel Zeit würden Sie dadurch sparen? Wie wäre es, wenn Sie wissen, dass es aus dem System kommt, wenn Sie fragen, nicht aus einer Datenbank, die mehrere Tage gealtert sein könnte? Wie wäre es mit der Möglichkeit, diese Windows-Patches sofort zu pivotieren und bereitzustellen und ihrer Bereitstellung zu vertrauen? Wie wäre es, all dies zu tun, ohne komplexe verteilte Sätze von Inhaltsservern und stattdessen direkt zu Endpunkten bereitzustellen und zu installieren?
Tag Vier: Donnerstag
Alle Anwendungen sind nicht gleich erstellt. Einige haben mehr Schwachstellen und werden von Hackern wie Flash oder Java gezielter anvisiert. Das Sicherheitsteam hat Sie wahrscheinlich irgendwann um eine genaue Liste aller genehmigten und nicht autorisierten Anwendungen gebeten. Wie toll würde es sich anfühlen, ihnen eine Liste zu übergeben, die sicher ist, was gerade installiert ist, weil das Datum direkt vom Endpunkt abgerufen wurde?
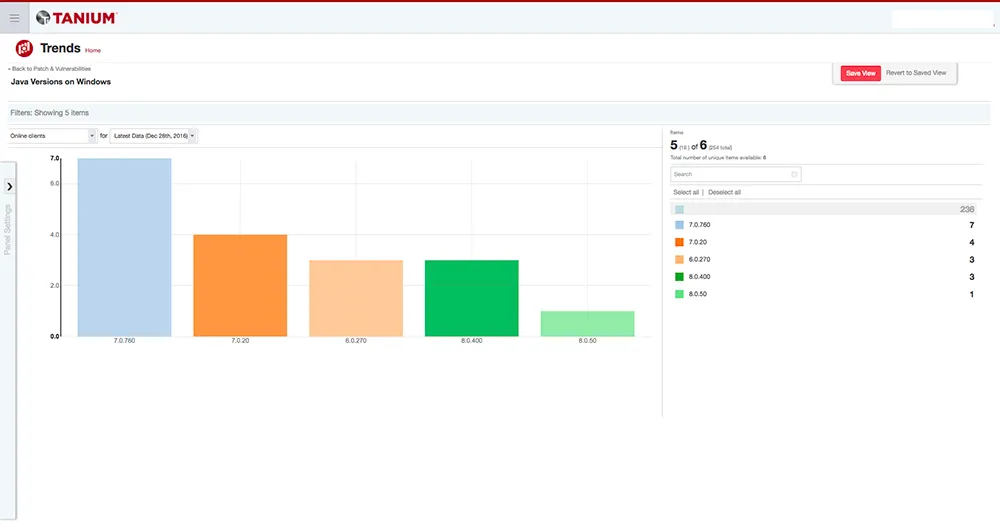
Fragen Sie innerhalb von Tanium nach „Installierte Anwendungsversion[java] von allen Computern abrufen“ für Java und „Installierte Anwendungsversion[Flash] von allen Computern abrufen“ für Flash, um zu sehen, wie viele verschiedene Instanzen in Ihrer Umgebung vorhanden sind.
Tag Fünf: Freitag
Wie lange dauert es derzeit, bis Sie einen Sicherheitsvorfall beheben? Ziehen Sie in Betracht, alle infizierten Maschinen schnell zu isolieren, damit Sie den Vorfall schnell eindämmen und sich auf Ihr nächstes Feuer konzentrieren können. Innerhalb von Sekunden können Sie alle betroffenen Systeme finden und unter Quarantäne stellen.
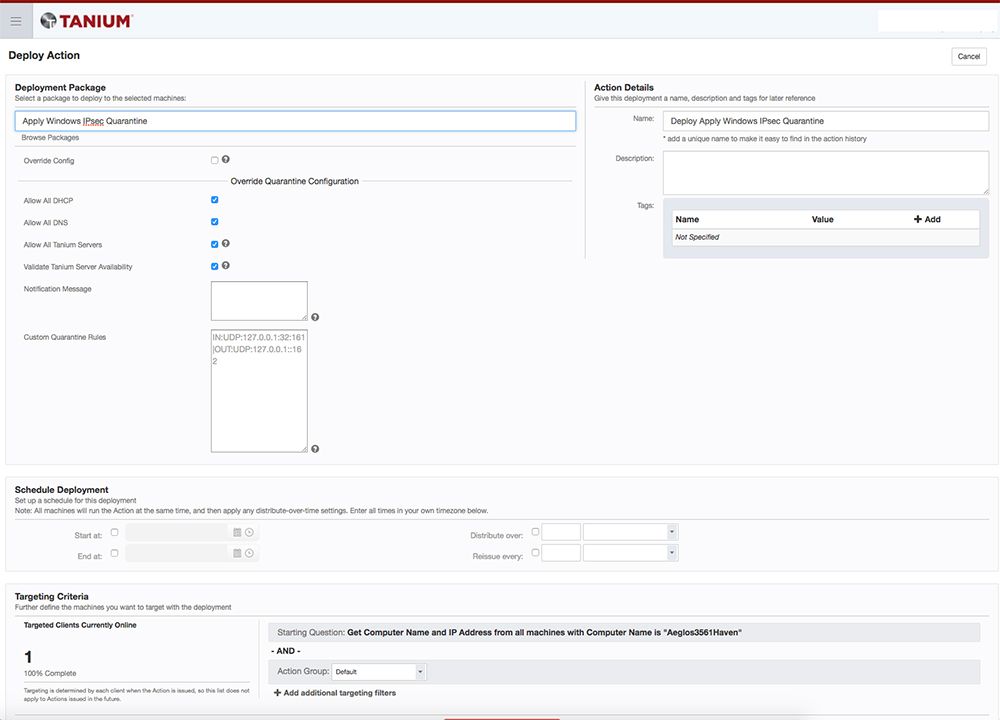
Innerhalb von Tanium „Quarantäneaktionen für Windows, Linux oder Mac anwenden“, um infizierte Maschinen zu isolieren.
Ihr Tag ist belebt, am wenigsten zu sagen, und es ist schwierig zu sehen, wie Sie alles vor dem Ende des Tages erledigen können. Mit Tanium können diese Aufgaben unternehmensweit vor dem Mittagessen abgeschlossen werden. Möchten Sie mehr erfahren? Sehen Sie, wie wir dies in dieserVideoserie tun (wird in einer neuen Registerkarte geöffnet).
Über den Autor: Mark Semones ist der IT-Direktor für Tanium. In den letzten 10 Jahren hat er komplexe Umgebungen für große Organisationen entworfen, erstellt und verwaltet. Mark erhielt seinen Master in Informationstechnologie von der Arizona State University.

