Die jüngste Veröffentlichung von Microsoft zu Sicherheitslücken enthält Aktualisierungen für 93 CVEs, wobei sieben davon als „wichtig“ bzw. „kritisch“ eingestuft wurden und nun als die „Seven Monkeys“ bezeichnet werden. Vier davon (CVE-2019-1181, CVE-2019-1182, CVE-2019-1222, CVE-2019-1226) werden als „wormable“ beschrieben. Das bedeutet, dass sie ausgenutzt werden können, um Malware ohne jegliches Zutun des Benutzers von einem anfälligen Computer auf einen anderen zu verbreiten – ähnlich wie es bei den WannaCry- und NotPetya-Ausbrüchen im Jahr 2017 der Fall war.
Was Sie als Tanium-Kunde tun sollten
Eine verbesserte IT-Sicherheit kann Vorfälle verhindern, die auf diese Schwachstellen zurückzuführen sind. Wir empfehlen Ihnen dringend, mit Tanium Comply zu prüfen, ob Ihre Endgeräte anfällig sind, und diese mit Tanium Patch umgehend zu patchen. Tanium Comply ermittelt das Ausmaß der Anfälligkeit für diese Schwachstellen mithilfe des Feeds der Tanium-Schwachstellenbibliothek.
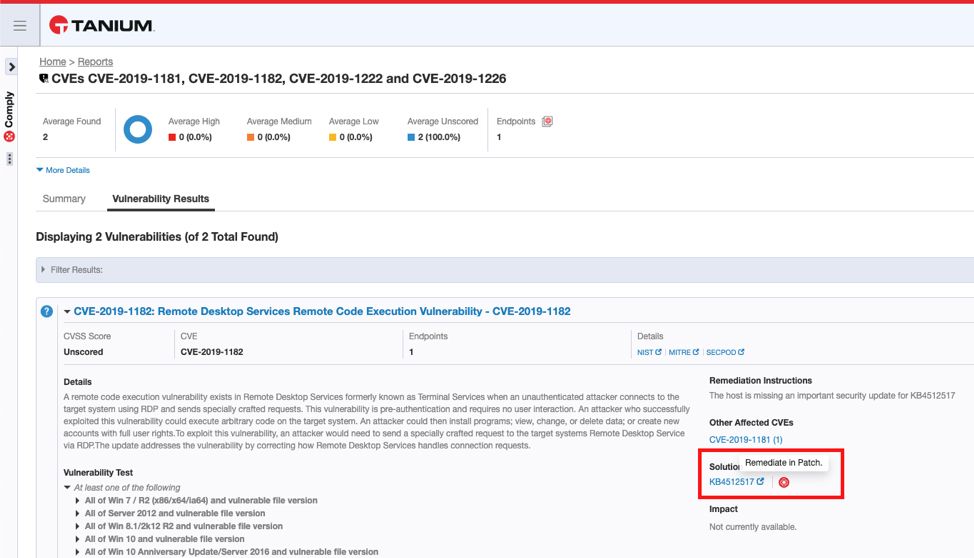
In der obigen Grafik ist die Möglichkeit, eine Verknüpfung zu „Tanium Patch“ herzustellen, rot hervorgehoben. Dadurch ist Tanium in der Lage, die erforderlichen Patches sofort bereitzustellen. Tanium verfolgt den Fortschritt der Installation, einschließlich der Benachrichtigung des Endnutzers über einen erforderlichen Neustart, bis hin zur vollständigen Überwachung der Behebung der Sicherheitslücke.
In diesem kurzen Video „“ demonstrieren wir einen „Find it and Fix it“-Workflow, der damit beginnt, eine Schwachstelle mit Tanium Comply zu identifizieren, und anschließend nahtlos zu Tanium Patch übergeht, um diese zu beheben.
Für weitere Informationen und Unterstützung wenden Sie sich bitte an Ihren Technical Account Manager oder an sowie an die Tanium-Community unter.
Möchten Sie Tanium in Aktion erleben? Vereinbaren Sie unter eine individuelle Vorführung oder nehmen Sie an unserem wöchentlichen Webinar teil. Sprechen Sie mit unseren Tanium-Experten bei unseren bevorstehenden Veranstaltungen im Rahmen der „ “ unter.

