Die Absicherung von Endgeräten (wird in einem neuen Tab geöffnet) kann komplex sein. Angreifer versuchen, Ihren Cybersicherheitsmaßnahmen, -lösungen und Ihrem Sicherheitsbewusstsein stets einen Schritt voraus zu sein. Und wenn Sie Endpunkte hinzufügen, kann die Komplexität sowohl hinsichtlich des Umfangs als auch der Vielfalt zunehmen.
Die Anzahl der Endpunkte ist recht einfach. Die Anzahl der Endgeräte steigt, da immer mehr Teammitglieder eine Verbindung herstellen, von überall aus arbeiten und produktiver sein müssen.
Die Vielfalt der Endpunkte ist komplexer. Verschiedene Gerätetypen – seien es Laptops, Desktop-Computer, Server oder andere – eröffnen neue Möglichkeiten für Angreifer, Ihre Abwehrmaßnahmen zu durchbrechen. Da sich verschiedene Betriebssysteme und Umgebungen über die gesamte Infrastruktur erstrecken, weist jeder Gerätetyp seine eigenen, spezifischen Schwachstellen auf.
Threat Response 3,3: Linux eBPF modernization
Um Unternehmen dabei zu unterstützen, ihre Linux-Endgeräte noch besser zu schützen, steht nun „Threat Response 3,3 “ von Tanium zur Verfügung. Mit dieser Version wird die bestehende Abdeckung von Linux-Systemen erweitert. Es bietet einen besseren Überblick über Bedrohungen auf zahlreichen Arten von Endgeräten, erweitert die Abdeckung auf verschiedene Betriebsumgebungen und versetzt Bedrohungsjäger in die Lage, schnell auf Angriffe zu reagieren und deren kostspielige Folgen zu begrenzen.
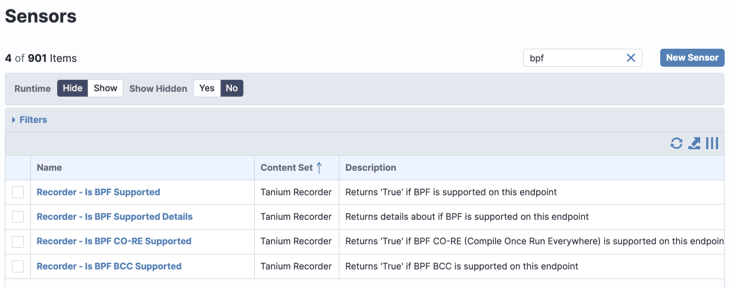
Mit „Threat Response 3,3“ führt Tanium eine erweiterte Unterstützung für den Berkeley Packet Filter (eBPF) unter Linux ein. Diese Technologie ermöglicht es Unternehmen, Programme in einer Sandbox im Linux-Kernel auszuführen, ohne den Quellcode des Kernels zu ändern oder ein Kernelmodul zu laden. Dank der neuen eBPF-Unterstützung bietet Ihnen Threat Response nun Transparenz vom Desktop bis zum Server und deckt dabei eine breite Palette von Betriebssystemen ab – auf der Technologieplattform, die die Zukunft der Ereignistransparenz darstellt.
„Threat Response 3,3 “ stellt sicher, dass Sie über die erforderliche Reaktionsgeschwindigkeit verfügen, um Bedrohungen auf Endgeräten in großem Umfang zu beheben, wodurch sich die Behebungszeiten von mehreren Tagen oder Wochen auf lediglich wenige Minuten verkürzen.
RBAC steht Ihnen zur Seite
Die Einführung der eBPF-Unterstützung ist nur die jüngste benutzerfreundliche technologische Weiterentwicklung von Tanium im Bereich „Threat Response“. Mit der früheren Version „Threat Response 3,2,67 “ hat Tanium die Funktionen der rollenbasierten Zugriffskontrolle (RBAC) auf Warnmeldungen, gespeicherte Beweismittel und Momentaufnahmen ausgeweitet. Auf diese Weise können Kunden Benutzerprofile erstellen und gleichzeitig die Sichtbarkeit von Warnmeldungen, gespeicherten Nachweisen und Momentaufnahmen je nach Verwaltungsrechtsgruppe einschränken.
Mit RBAC können Administratoren zudem die Sichtbarkeit der Benutzer individuell anpassen, wodurch Unternehmen die Flexibilität erhalten, sich an ihre spezifischen Anforderungen anzupassen.
Durch die kontinuierliche Weiterentwicklung von „Threat Response“ baut Tanium auf der schnellsten und robustesten Lösung für die Reaktion auf Sicherheitsvorfälle und deren Behebung auf, die für Unternehmen derzeit verfügbar ist. Das neue „Threat Response 3,3 “ trägt dazu bei, die Sicherheit Ihres Unternehmens zu gewährleisten – ganz gleich, wie viele Endgeräte oder welche Arten von Betriebsumgebungen Sie betreiben.
Erfahren Sie mehr über „ “, „Tanium Threat Response 3,3“, (wird in einem neuen Tab geöffnet),und , und vereinbaren Sie eine Demo, um die Lösung in Aktion zu erleben.

