Zerologon, EternalBlue, BlueKeep. Das sind Worte, die einem Chief Information Security Officer das Herz in die Hose rutschen lassen können.
Es handelt sich dabei um Cyber-Schwachstellen, die von der MITRE Corp. katalogisiert wurden – einer gemeinnützigen Organisation, die sich dafür einsetzt, die Welt sicherer zu machen. Obwohl es solche Sicherheitslücken bereits seit den Anfängen der Informatik gibt, begann MITRE erst im Jahr 2009 damit, diese in seiner CVE-Liste „ “ ( ) zu identifizieren, zu definieren und zu katalogisieren. Und die Informationssicherheits-Community begann etwa ab 2014, diese regelmäßig zu benennen.
Seitdem lassen sich diese benannten Sicherheitslücken leicht nachschlagen. Einige wenige haben es sogar in die Schlagzeilen geschafft.
Dennoch tauchen jedes Jahr zahlreiche weitere Sicherheitslücken auf, von denen nicht wenige ebenso schädlich sein könnten. Zwar sorgen die bekanntesten Sicherheitslücken einige Tage lang für Schlagzeilen, doch ist es die Kombination all dieser Sicherheitslücken, die das größte Risiko für Ihr Unternehmen darstellen könnte. Darüber hinaus machen verbleibende, noch nicht benannte Sicherheitslücken zwar selten Schlagzeilen, bestehen jedoch über Monate, ja sogar Jahre hinweg fort.
Seien wir ehrlich: Wollen wir wirklich einem Unternehmen die Schuld geben, das von einer Sicherheitslücke betroffen ist, die erst vor einer Woche bekannt gegeben wurde? Und wie sieht es mit einem Unternehmen aus, das einer sieben Jahre alten Sicherheitslücke zum Opfer fällt?
Mehr Sicherheit durch kontinuierliche Einhaltung der Vorschriften
Meinen Sie also, man müsse nicht nach Schwachstellen in den Headlines suchen? Nein, ganz und gar nicht. Ihre Vorstandsmitglieder und Führungskräfte werden wahrscheinlich weiterhin nach konkreten Sicherheitslücken fragen, und Sie müssen ihnen umgehend Auskunft geben. Es ist jedoch anzumerken, dass viele dieser Sicherheitslücken bereits seit Jahren bestanden, bevor sie öffentlich entdeckt und bekannt gegeben wurden.
Zudem sind einige der genannten Sicherheitslücken kritisch, weshalb sie umgehend behoben werden sollten. Was Ihr Unternehmen jedoch wirklich in den Vordergrund stellen muss, ist die kontinuierliche Einhaltung der Vorschriften.
Eine kontinuierliche Einhaltung der Vorschriften trägt dazu bei, dass Sie stets über eine umfassende und aktuelle Übersicht über Sicherheitslücken verfügen. Auf diese Weise können Sie eventuelle Schwachstellen, die zu einem späteren Zeitpunkt erneut in Ihrem Unternehmen auftreten, erkennen. Im Rahmen Ihrer üblichen Abläufe werden Sie zudem die genannten Sicherheitslücken erkennen, die von Bedeutung sind.
Dies gilt auch dann, wenn eine benannte Sicherheitslücke zunächst beseitigt wurde, aber aufgrund eines Rollbacks, einer Systemwiederherstellung oder eines anderen Vorgangs – wie beispielsweise einer Unternehmensübernahme –, durch den die Sicherheitslücke erneut in das Unternehmen gelangt, wieder in der Umgebung auftritt.
Sie sollten außerdem den risikoreichsten Sicherheitslücken Vorrang einräumen, nämlich jenen, die die Ausführung von Code aus der Ferne ermöglichen und für die öffentliche Exploits verfügbar sind.
Noch riskanter sind jene Sicherheitslücken, die mit Angreifern in Verbindung stehen, die es auf Ihre spezifische Branche abgesehen haben. Diese sollten kontinuierlich geprüft und nach Priorität geordnet werden, um sie zu beheben. Ein gutes Beispiel hierfür ist der jüngste Vorfall im Zusammenhang mit dem „ “-Toolkit des FireEye-Red-Teams . Viele der in diesem Toolkit ausgenutzten Sicherheitslücken sind bereits seit Jahren bekannt und hätten längst behoben werden müssen.
Wie können Sie die Schwachstellen Ihres eigenen Unternehmens nach Priorität ordnen? Die Beantwortung dieser sechs Fragen wird Ihnen den Einstieg erleichtern:
- Könnte die Auswirkung dieser Sicherheitslücke erheblich sein?
- Tritt diese Sicherheitslücke auf einer großen Anzahl von Endgeräten auf?
- Gibt es einen öffentlich zugänglichen Exploit?
- Ist bekannt, dass diese Sicherheitslücke von meinen Angreifern ausgenutzt wird?
- Ist diese Sicherheitslücke öffentlich bekannt?
- Besteht diese Sicherheitslücke bei Systemen, die geschäftskritische Funktionen unterstützen?
Je öfter Sie mit „Ja“ antworten, desto höher sollten Sie die Priorität der Sicherheitslücke einstufen.
Zurück zu den Grundlagen
Sicherheitslücken auf Endgeräten werden in der Regel durch die Installation von Patches behoben. Wenn sie nicht auf diese Weise behoben werden, lassen sie sich oft durch Konfigurationsänderungen beheben. Dies sind die grundlegenden Arbeitsabläufe, die jede Organisation bereits umsetzen sollte.
Doch irgendwie bestehen trotz dieser Maßnahmen weiterhin Restrisiken.
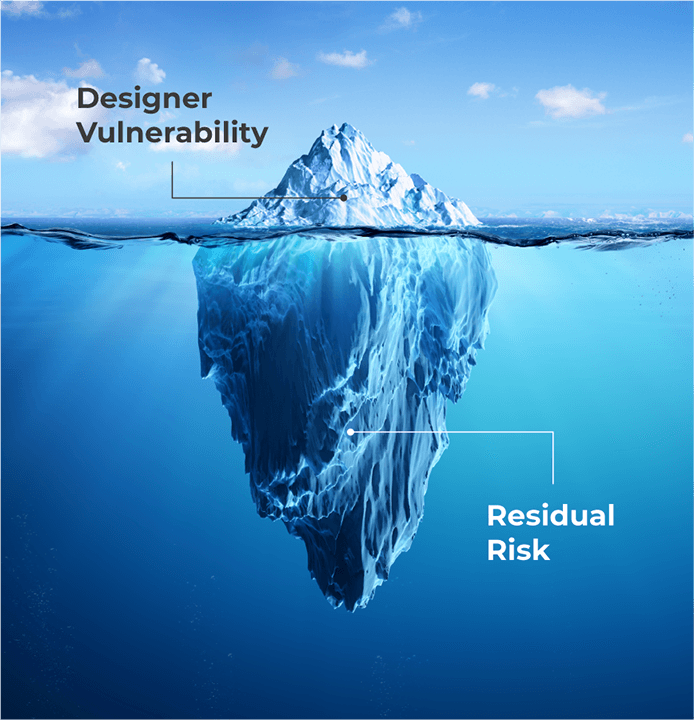
Wir müssen uns wieder auf das Wesentliche besinnen. Das bedeutet, dass man nicht nur den offensichtlichen Schwachstellen Beachtung schenken muss, sondern auch dem enormen Risiko, das unter der Spitze des Eisbergs verborgen liegt.
Glücklicherweise kann Tanium Ihnen dabei helfen. Tanium Comply überwacht kontinuierlich die Einhaltung von Vorschriften und Sicherheitslücken; außerdem unterstützt es Sie dabei, Ihre Endgeräte stets im Blick zu behalten.
Mithilfe der Tanium-Plattform können Sie nahezu in Echtzeit ermitteln, warum Schwachstellen auf Ihren Endgeräten bestehen bleiben. Haben sie zu wenig Speicherplatz? Steht ein Neustart bevor? Tanium kann Ihnen dabei helfen, die Antwort zu finden.
Sie können Tanium auch nutzen, um Ihr Schwachstellen-Team und Ihr Betriebsteam auf denselben Stand zu bringen – äh, ähm – auf denselben Bildschirm.
Sollten Sie Schwierigkeiten bei der Installation von Patches für Betriebssysteme oder Anwendungen von Drittanbietern haben, kann Tanium Ihnen auch hier helfen. Tanium Patch beschleunigt die Durchführung von Betriebssystem-Patches. Ebenso bietet Ihnen „ “ Tanium Deploy die Geschwindigkeit und Flexibilität, die Sie benötigen, um diese lästigen Anwendungen von Drittanbietern zu verwalten, die oft die größte Quelle für Sicherheitslücken darstellen.
Die in den Schlagzeilen erwähnten Sicherheitslücken sind nur die Spitze des Cyber-Eisbergs. Stellen Sie sicher, dass Ihr Unternehmen wirklich sicher ist, indem Sie den für Sie relevanten Cyberrisiken Priorität einräumen – auch jenen, die nicht in den Nachrichten erscheinen.
Erfahren Sie mehr in diesem Artikel der Tanium-Community: Schwachstellenmanagement mit Tanium: Schnelle, sichere und effiziente Bereitstellung von Notfall-Patches (Betriebssysteme und Anwendungen von Drittanbietern)

