Das benachbarte San Bernardino County musste 1,1 Millionen Dollar aufwenden, um die Folgen eines Ransomware-Angriffs auf die Sheriff-Behörde zu Beginn dieses Jahres zu bewältigen. Jeff Aguilar, der Chief Information Security Officer (CISO) des benachbarten Los Angeles County, hofft, ein ähnliches Schicksal in den 38 Bezirksämtern, für deren Schutz er verantwortlich ist, verhindern zu können.
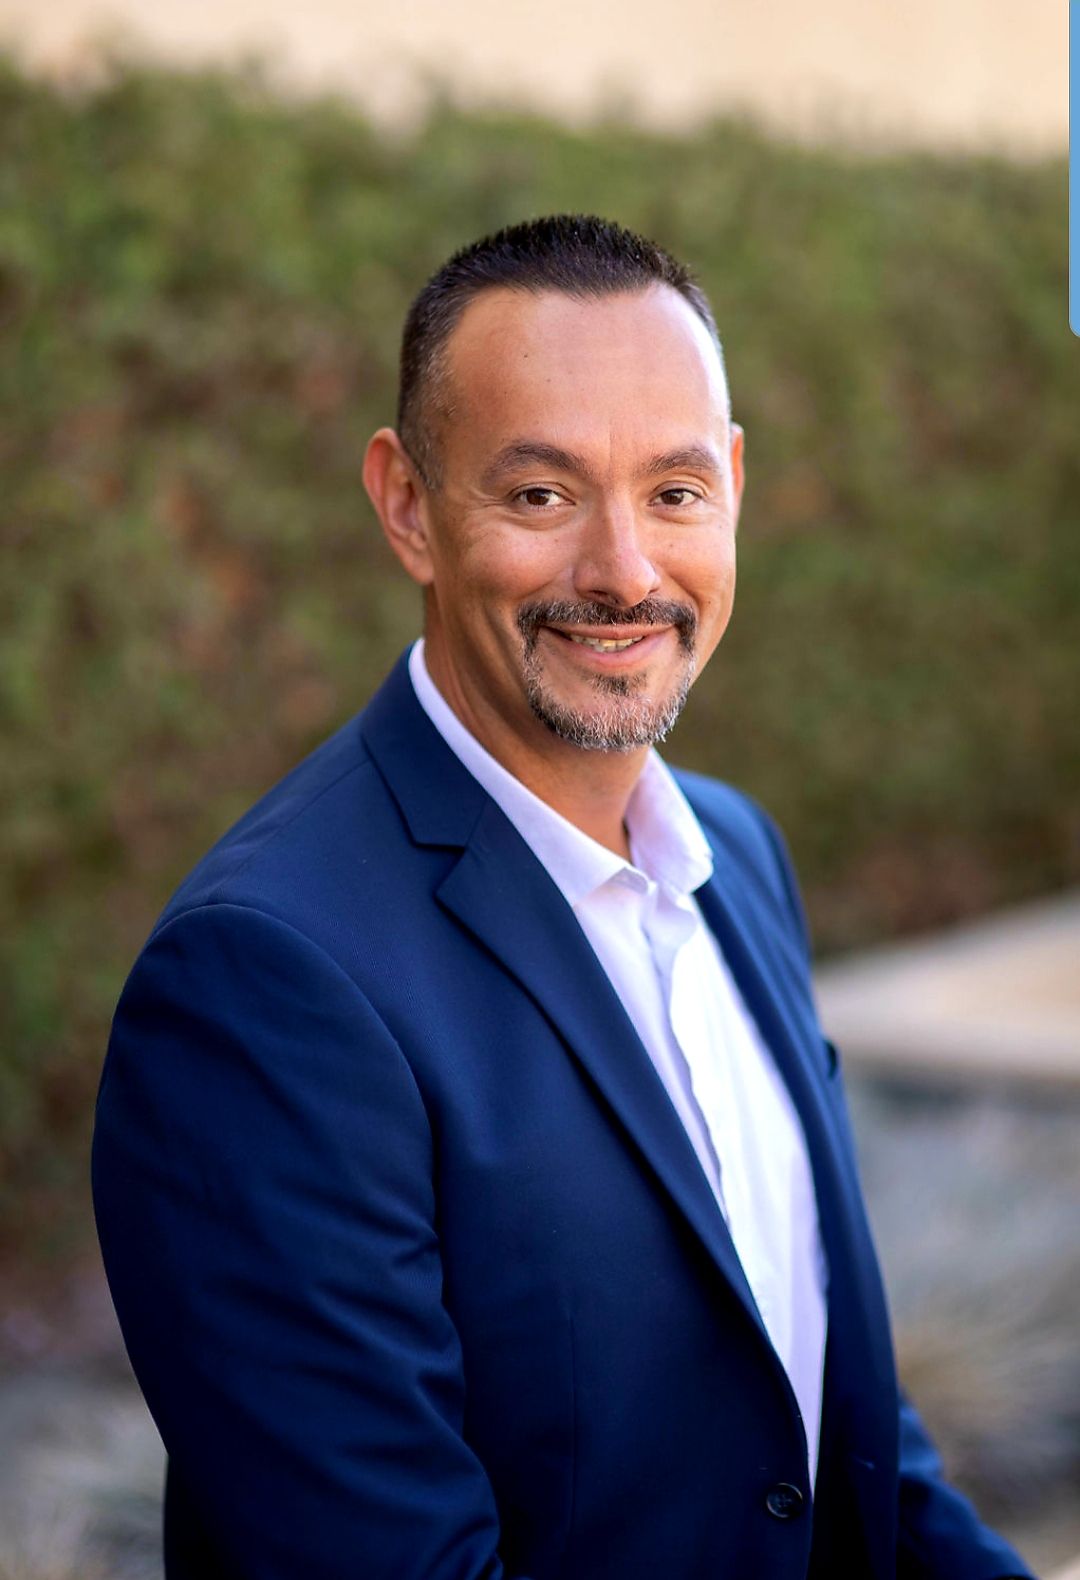
Herr Aguilar (rechts), der seit 2018 hochrangige Sicherheitsposten im Bezirk Los Angeles bekleidet hat und im vergangenen Jahr zum CISO ernannt wurde, ist sich der zunehmenden Anfälligkeit von Bundes-, Landes- und Kommunalbehörden sehr bewusst – die Zahl der Cyberangriffe auf den öffentlichen Sektor stieg im zweiten Quartal 2023 im Vergleich zum Vorjahreszeitraum um 40 % . Und obwohl es im Bezirk Los Angeles bislang zu keinem größeren Zwischenfall gekommen ist, ist sich Aguilar bewusst, dass die Aufrechterhaltung dieser Bilanz Sorgfalt, Entschlossenheit und – was entscheidend ist – ständige Kommunikation und Abstimmung mit Branchenkollegen sowie mit den ihm unterstellten Bezirksmitarbeitern erfordert.
Dies trägt zweifellos zu den Bemühungen seiner eigenen Abteilung im Bereich „ “ () und „Benchmarking“ ( ) bei. Und nicht nur das.
Im Gegensatz zu vielen anderen CISOs ist er sogar fest davon überzeugt, dass es sinnvoll ist, nützliche Erkenntnisse weiterzugeben, die anderen Regierungsbehörden bei der Abwehr von Bedrohungen helfen könnten. Diese Bereitschaft, unterschiedliche Standpunkte anzuhören und auszutauschen, rührt möglicherweise von seinem eigenen vielfältigen Werdegang her, der Tätigkeiten in den Bereichen Regierung, Gesundheitswesen, Finanzdienstleistungen sowie Verkehrswesen umfasst.
, Redakteurin bei „Focal Point“, traf sich mit Aguilar, um mehr über seinen kooperativen Ansatz zu erfahren und darüber, was ihn zu einem der führenden Cybersicherheitsverantwortlichen der Regierung auf nationaler Ebene macht.
(Das folgende Interview wurde aus Gründen der Übersichtlichkeit und der Länge redaktionell bearbeitet.)
Auf den ersten Blick erscheint die Berichtsstruktur im Bezirk Los Angeles – wer wem unterstellt ist – nun ja, ziemlich komplex.
Wir arbeiten nach einem föderalen Modell: Ich bin dem CIO des Landkreises unterstellt. Jede Abteilung agiert als eigenständiges Unternehmen und verfügt über einen eigenen Abteilungs-CIO sowie einen Beauftragten für Informationssicherheit. Ihre Aufgabe besteht darin, die von meinem Team auf Vorstandsebene festgelegten Richtlinien und Strategien zur Cybersicherheit umzusetzen.
Mir unterstehen zwei Stellvertreter, und ich stelle zwei weitere ein. Wir gliedern den Landkreis (aus betrieblichen Gründen) in Cluster ein, wobei jedes Cluster einen bestimmten Bereich unseres Geschäftsbereichs repräsentiert. So ist beispielsweise das Gesundheitswesen ein Geschäftsbereich und die Strafverfolgung ein anderer. Meine Stellvertreter werden je nach ihren Kompetenzen und den Bedürfnissen der einzelnen Cluster verschiedene Cluster betreuen. Wir legen die Rahmenbedingungen für die Cybersicherheit aus einer übergeordneten Perspektive fest, und die Abteilungen arbeiten innerhalb dieser Rahmenbedingungen.
Sowohl der LA Unified School District als auch die LA Housing Authority waren kürzlich von Datenschutzverletzungen betroffen. Wenn Sie solche Dinge so nah an Ihrem Zuhause beobachten, läuten bei Ihnen dann die Alarmglocken?
Ja, jede Organisation, die über sensible Daten verfügt, ist ein potenzielles Ziel.
Ich spreche mit zahlreichen CISOs auf Landes- und Kommunalebene. Wir tauschen uns ständig über gewonnene Erkenntnisse aus und fragen: „Was hat funktioniert, was nicht, und was kann ich übernehmen, damit ich das Rad nicht neu erfinden muss?“ Ich glaube, das ist einer der Punkte, in denen sich der Bezirk Los Angeles möglicherweise von anderen Behörden unterscheidet. Wir fördern die Zusammenarbeit im Rahmen von „ “ in der öffentlichen Verwaltung. Es herrscht Transparenz.
[Lesen Sie auch: RaaS-Kurs – Ein Leitfaden zur Abwehr von Ransomware-as-a-Service]
Natürlich möchte ich nicht zu sehr ins Detail gehen, was genau wir tun. Wir führen jedoch ständig fruchtbare Gespräche, insbesondere zu den Themen Strategie und sowie zur Reaktion auf Sicherheitsvorfälle aus regionaler Perspektive.
Sie sind für die Cybersicherheitsrichtlinien in Abteilungen mit mehr als 100 000 Mitarbeitern zuständig. Es reicht schon, wenn nur eine dieser Abteilungen aus der Reihe tanzt, damit eine gute Planung scheitert. Wie stellen Sie die Einhaltung der Vorschriften sicher?
Ja, das ist eine Herausforderung. Zu unserem Glück werden wir ständig einer internen Prüfung unterzogen. Ich weiß, dass viele Menschen Audits nicht als wertschöpfend ansehen. Aber ich tue es, denn man weiß nun einmal nur das, was man weiß, und Audits sind eine hervorragende Möglichkeit, die Einhaltung von Vorschriften sicherzustellen und Lücken aufzudecken.
„“ Ich weiß, dass viele Menschen Audits nicht als wertschöpfend ansehen. Aber ich tue es, denn man weiß nun einmal nur, was man weiß, und Audits sind eine hervorragende Möglichkeit, die Einhaltung von Vorschriften sicherzustellen und Lücken aufzudecken.”
Unsere Abteilung, die diese Prüfungen durchführt, arbeitet also gewissermaßen anhand einer Checkliste. Sie prüfen die Einhaltung der internen Richtlinien des Vorstands. Wir verfügen über technologische Richtlinien und Standards. Jede Abteilung wird überprüft und muss anschließend anhand dieser Richtlinien und Anweisungen validiert werden. Dies ist noch nicht abgeschlossen. Jede Abteilung ist mehrmals im Jahr davon betroffen. Und dann kommt es hin und wieder auch zu einer Prüfung durch die Bundesbehörden.
Bei unseren internen Audits weise ich oft auf Bereiche hin, in denen meiner Meinung nach Lücken bestehen könnten, und lasse die Mitarbeiter selbst herausfinden, was sie entdecken können. Sobald ihr Bericht vorliegt, erstellen wir in der Regel einen Verbesserungsplan. Dadurch wird die Führungshierarchie der Organisation im Hinblick auf die Sensibilisierung auf eine höhere Ebene verlagert. Auf diese Weise können wir sicher sein, dass uns die nötige Aufmerksamkeit zuteilwird, um etwaige Probleme zu lösen.
Bei so vielen Mitarbeitern des Landkreises haben Sie sicher alle Hände voll zu tun.
Ganz sicher. Eines der grundlegenden Sicherheitsprinzipien lautet: Der Mensch – der Mitarbeiter – ist stets das schwächste Glied.
Unternehmen investieren Millionen von Dollar in ein Kontrollsystem, und all dies kann durch einen einzigen versehentlichen Klick umgangen werden. Wir haben daher die Schulungen zur Sensibilisierung für „ “ äußerst intensiv vorangetrieben, und zwar bis hinunter in jeden einzelnen Geschäftsbereich – denn die Art und Weise, wie Geschäfte von einer Abteilung zur nächsten abgewickelt werden, kann sich völlig unterscheiden.
Anlässlich des „ “ National Cybersecurity Awareness Month sprechen wir mit Mitarbeitern und laden Anbieter sowie führende Vertreter der Branche ein, um Erfahrungen auszutauschen und Tipps sowie Verbote im Bereich Sicherheit zu vermitteln. Und ich glaube, wir sind besser darin geworden, diese Geschichte zu erzählen.
Wir erreichen, dass Endnutzer diesen Fehlklicks Beachtung schenken, indem wir eine emotionale Reaktion hervorrufen, die über den Rahmen der Kreisverwaltung hinausgeht. Sie können das Gelernte mit nach Hause nehmen und in ihrem Privatleben anwenden.
So steht beispielsweise die Weihnachtseinkaufssaison bevor, und es wird einen deutlichen Anstieg an Phishing-Versuchen unter geben, die vorgeben, beispielsweise von Amazon Marketplace, eBay, dem IRS oder anderen Stellen zu stammen – darauf müssen die Nutzer unbedingt achten. Die Menschen sehen solche Dinge, reagieren emotional darauf und klicken möglicherweise einfach, ohne darüber nachzudenken. Wir haben unser Programm deutlich ausgebaut, um sie in solchen Belangen sowohl am Arbeitsplatz als auch zu Hause zu schulen.
Woran erkennen Sie, ob Ihr Achtsamkeitstraining wirksam ist?
Wir führen regelmäßig Bohrungen durch. Wir fertigen Tischplatten. Ich verfüge über Klickraten für jede Abteilung sowie über eine Zusammenfassung auf Kreisebene. Ich kann diese Entwicklung Jahr für Jahr verfolgen, und wir passen das Training entsprechend an, wo es sinnvoll ist. Wir bieten keine Schulungen nach Schema F an, die jedes Jahr gleich ablaufen. Wir passen es an die aktuellen Schwerpunkte der Branche und des Landkreises an.
„. Wir bieten keine Standardschulungen an, die jedes Jahr gleich ablaufen.“ Wir passen es an die aktuellen Schwerpunkte in der Branche und im Landkreis an.”
So unterscheiden sich beispielsweise unsere Phishing-Kampagnen derzeit ein wenig von denen, die wir bisher durchgeführt haben, da im nächsten Jahr Vorwahlen anstehen. Wir warnen die Mitarbeiter vor Phishing-E-Mails mit Nachrichten, die sie zum Klicken verleiten sollen, wie beispielsweise: „Ihre Parteizugehörigkeit hat sich geändert; klicken Sie auf diesen Link, falls Sie dies nicht beabsichtigt haben.“
Wir befassen uns stets mit regionalen und geopolitischen Themen und passen unsere Schulungen regelmäßig entsprechend an.
Führen Sie Maßnahmen wie „Threat Hunts“ durch, um potenzielle Schwachstellen aufzudecken?
Ach ja, allerdings vergeben wir solche Aufgaben an externe Dienstleister, da sie ein hohes Maß an Erfahrung erfordern. Wir sind bestrebt, diese Kompetenz intern aufzubauen. Für uns ist es jedoch sinnvoll, auf vertrauenswürdige Partner zurückzugreifen, die uns bei Übungen zur Bedrohungssuche unterstützen. Die Bedrohungssuche ist ein hervorragendes Instrument, und sie ist nichts Neues. Für die meisten Behörden ist dies jedoch wahrscheinlich noch relativ neu, da es die Verwaltung von Endpunkten ( ) sowie ein gewisses Maß an Fachwissen erfordert, was komplex sein kann.
Ich bin ein großer Fan des „ “ des MITRE ATT&CK-Frameworks (wird in einem neuen Tab geöffnet) [ein Nachschlagewerk, das Taktiken und Techniken detailliert beschreibt, die von Angreifern bei Netzwerkangriffen häufig eingesetzt werden], und wir führen zahlreiche Tabletop-Übungen durch, die auf der von uns beobachteten Bedrohungslage basieren, um zu ermitteln, was in unserer Region oder in anderen Zuständigkeitsbereichen geschehen könnte.
[Lesen Sie auch: Was ist „Threat Hunting“ und warum ist es wichtig?]
Es läuft also wieder einmal alles auf die Zusammenarbeit hinaus. Denn wenn die Stadt Los Angeles von etwas betroffen ist, das möglicherweise mit uns in Zusammenhang steht, könnte dies auch in Pasadena, Santa Monica, Burbank oder anderswo der Fall sein.
Erzählen Sie uns von einer schwierigen Lektion, die Sie im letzten Jahr gelernt haben.
Nun, glücklicherweise gab es bisher keine größeren Zwischenfälle. Wir beschäftigen uns jedoch mit dem Risikomanagement in der Lieferkette unter und sind bestrebt, uns in diesem Bereich weiter zu verbessern.
„. Starke Führungskräfte verfügen über die Weitsicht, solche unkonventionellen Aspekte zu betrachten und zu überlegen, wie es weitergeht.“
Der „ “-Hack bei SolarWinds [bei dem Hacker Schadcode in gängige Software einschleusten, um in Zehntausende von Regierungs- und Unternehmensnetzwerken einzudringen] brachte dies ans Licht. Wir sind ein großer Landkreis. Wir haben zahlreiche Lieferanten. Daher ist es für uns von entscheidender Bedeutung, die Risiken in der Lieferkette von „ “ in den Griff zu bekommen. Wir fragen uns immer wieder: „Wie sieht unser - für Risiken durch Dritte aus?“ Wie hoch ist das Risiko durch Dritte in der gesamten Landschaft? „Und wie stellen wir sicher, dass die Lieferanten unsere Sicherheitsanforderungen einhalten?“
Um dem Rechnung zu tragen, haben wir eine sogenannte „Erklärung zu Sicherheit und Datenschutz“ erstellt, in der die Verpflichtungen des Landkreises und der Auftragnehmer sowie deren Einverständnis dargelegt sind, ihren Verpflichtungen gemäß den geltenden Landes- oder Bundesgesetzen, -vorschriften oder -bestimmungen sowie den geltenden Branchenstandards zum Datenschutz nachzukommen. Es erstreckt sich auf alle Bereiche, von Audits bis hin zur Reaktion auf Vorfälle und so weiter.
Wir verfügen über einen Anhang zu verschiedenen Cloud-Diensten, und derzeit überarbeiten wir diesen, um auch den Einsatz der generativen KI von zu berücksichtigen, da wir davon überzeugt sind, dass diese Technologie nicht mehr wegzudenken ist. Tatsächlich möchten wir hierfür bereits jetzt, solange noch Zeit ist, Sicherheitsvorkehrungen treffen.
Wie schaffen Sie es, bei diesen neuen und aufkommenden Technologien immer einen Schritt voraus zu sein?
Ich glaube, die meisten CISOs verfolgen in dieser Hinsicht denselben Ansatz. Wir tauschen uns untereinander aus und verfolgen aufmerksam, was in der Branche geschieht.
Als CISO einer staatlichen Organisation erhalte ich zudem zahlreiche Bedrohungsberichte von Partnern auf Bundesebene, darunter MS-ISAC (das Multi-State Information Sharing and Analysis Center). Daraus lassen sich viele nützliche Informationen gewinnen. Außerdem halten wir monatliche Besprechungen mit dem FBI ab, um uns ein umfassendes Bild von den aktuellen Entwicklungen im Hinblick auf Bedrohungen durch Nationalstaaten zu verschaffen. Und dann ist da noch Ihre eigene Neugier. Die Auswirkungen von Entwicklungen wie ChatGPT, das zunehmend an Bedeutung gewinnt, zu untersuchen und einen Blick in die Zukunft zu werfen, um über Sicherheit in einer Welt nachzudenken, in der und Quantencomputing eine Rolle spielen.
Starke Führungskräfte verfügen über die Weitsicht, solche unkonventionellen Aspekte zu betrachten und zu überlegen, wie es weitergeht. Sie sind heute vielleicht noch nicht hier, aber Sie müssen sich darüber im Klaren sein, was passieren könnte, falls sie doch noch eintreffen sollten.
WEITERE INFORMATIONEN
Lesen Sie weitere exklusive Interviews mit Sicherheitsverantwortlichen in unserer Reihe „Erfolgsgeschichten".
- Joseph Karpenko von Stratascale zum Thema …
– VON DATENVERLETZUNGEN ZUR UNTERNEHMENSSTRATEGIE - Ken Fishkin, der „Datenschutz-Evangelist“ von Lowenstein Sandler, über …
LANGWEILIGE SCHULUNGEN ZUR CYBERSICHERHEIT - Marvel-„Superheld“ Mike Wilkes über …
– EINSATZ VON KI ZUR BEKÄMPFUNG VON CYBERKRIMINALITÄT - „Ash Hunt“ der Apex Group auf…
CYBERRISIKEN (GENAU) MIT DIESER FORMEL VORAUSSAGEN - Honest Medical Groups Dennis Leber über…
WARUM ER (KAUM) ÜBER CYBERSICHERHEIT MIT DEM VORSTAND SPRICHT - Leo A Dalys Stephen Held über…
DIE KEHRSEITE DES DRITTANBIETER-RISIKOS - Zooms Michael Adams über…
CYBERSICHERHEIT ERREICHEN 2,0 MIT CYBER-RISIKO-SCORING

