MITRE ATT&CK ist ein umfassendes Rahmenwerk, das als Bewertungsinstrument und Wissensdatenbank zum Verständnis des Verhaltens von Cyberangreifern dient. ATT&CK steht für „ “ (, adversarial , Tactics, , Techniques, und Common Knowledge).
Das Rahmenwerk bietet detaillierte Anleitungen zu den Taktiken und Techniken von Angreifern, die auf realen Beobachtungen gängiger Cyberangriffe basieren. Es schafft eine gemeinsame Sprache zur Beschreibung der von Angreifern eingesetzten Taktiken und Techniken sowie der Bedrohungsinformationen, die erforderlich sind, um neuen Cyberbedrohungen wirksam entgegenzuwirken, was die Zusammenarbeit bei der Erstellung solider Abwehr- und Schadensbegrenzungspläne optimiert.
Bei Tanium bedeutet unsere Mission, die Sicherheit unserer Kunden zu gewährleisten, dass unsere IT-Sicherheitsabteilungen nach den höchsten Cybersicherheitsstandards arbeiten müssen. Um dies zu erreichen, hat unser Cybersicherheitsteam daran gearbeitet, das MITRE ATT&CK-Framework einzuführen, damit wir die Wirksamkeit unserer Fähigkeiten zur Erkennung von Bedrohungen verbessern und messen können.
In diesem Beitrag geben wir Ihnen einen Überblick über das MITRE ATT&CK-Framework, einschließlich der wichtigsten Begriffe, der Vorteile, der bei der Umsetzung gewonnenen Erkenntnisse sowie möglicher Herausforderungen, die Sie beachten sollten.
Was ist MITRE ATT&CK?
MITRE ATT&CK wurde im Jahr 2013 von der MITRE Corporation ( ) unter entwickelt, um fortgeschrittene, hartnäckige Bedrohungen (Advanced Persistent Threats, APT) zu dokumentieren, die gegen Windows-Unternehmensnetzwerke eingesetzt werden. Es handelt sich dabei um eine schnell wachsende Open-Source-Wissensdatenbank, die die Phasen des Verhaltens von Angreifern – sogenannte Taktiken – sowie die spezifischen Maßnahmen, die diese ergreifen könnten – sogenannte Techniken – erfasst.
Die Anpassungsfähigkeit des Rahmenwerks zeigt sich in seiner Gliederung in mehrere Matrizen, von denen jede verschiedene Phasen des Lebenszyklus eines Angriffs darstellt. Zu diesen Phasen gehören der erste Zugriff, die Ausführung, die Persistenz, die Ausweitung von Berechtigungen, die Umgehung von Abwehrmaßnahmen, der Zugriff auf Anmeldedaten, die Erkundung, die laterale Bewegung, die Datenerfassung, die Befehls- und Kontrollstruktur, die Exfiltration sowie die Auswirkungen, wodurch eine umfassende Abdeckung gewährleistet wird.
MITRE ATT&CK deckt ein breites Spektrum an Plattformen ab, darunter Windows, macOS und mobile Geräte sowie Cloud-Umgebungen und Steuerungssysteme, und wird sowohl von privaten als auch von staatlichen Organisationen genutzt.
Das Rahmenwerk ist eine unverzichtbare Ressource für die Cybersicherheits-Community, da es Methoden und Strategien bereitstellt, mit denen Cyberbedrohungen besser erkannt, bekämpft und gemindert werden können. So können beispielsweise Sicherheitsexperten MITRE ATT&CK nutzen, um Produkte und Dienstleistungen im Bereich der Cybersicherheit zu bewerten und weiterzuentwickeln, um sicherzustellen, dass diese gegen bekannte Verhaltensweisen von Angreifern wirksam sind, sowie um Bedrohungsmodelle zu entwickeln, mit denen Schwachstellen identifiziert und Abwehrmaßnahmen verbessert werden können.
Durch die Nutzung dieses Rahmenwerks können Unternehmen ihre Sicherheitsstrategien und ihre allgemeine Sicherheitsbereitschaft verbessern.
Gängige MITRE ATT&CK-Definitionen
Das MITRE ATT&CK-Framework wird ständig mit den neuesten Taktiken, Techniken und Vorgehensweisen (TTPs) aktualisiert, die von Angreifern in jeder Phase eines Cyberangriffs eingesetzt werden. Jede Komponente ist für das Framework von entscheidender Bedeutung; lassen Sie uns daher etwas tiefer in die Materie einsteigen, um diese spezifischen Begriffe und ihre Funktionen besser zu verstehen.
Hinweis: Wenn wir das MITRE ATT&CK-Framework erwähnen, beziehen wir uns auf die Angrifftechniken und -taktiken, die in der MITRE ATT&CK Enterprise Matrix enthalten sind.
Was sind die Taktiken und Techniken von MITRE ATT&CK?
Als „Grund“ für die jeweiligen Techniken bezeichnet, gibt es derzeit 14 „ -Enterprise“-Taktiken , anhand derer die Gründe für die Durchführung bestimmter Maßnahmen kategorisiert werden. Zusätzlich zu diesen Taktiken listet das Rahmenwerk rund 200 Techniken aus dem Bereich „ “ ( ) auf, die Angreifern zur Erreichung ihrer Ziele dienen könnten.
Let's review the 14 Enterprise tactics and types of techniques adversaries may use:
- Bei der Erstzugangs geht es darum, einen Zugangspunkt zu einem Netzwerk zu erschließen.
Techniken: Spear- -Phishing-E-Mails, Ausnutzung öffentlich zugänglicher Anwendungen und Verwendung gestohlener Zugangsdaten
- Bei der Ausführung „ “ wird schädlicher Code innerhalb des kompromittierten Systems ausgeführt.
Techniken: „ “-Befehls- und Skriptinterpreter, Ausführung durch den Benutzer sowie Ausnutzung von Software-Schwachstellen zur Ausführung von Code ohne Benutzereingriff
- Persistenz bedeutet, dass sich Angreifer trotz Neustarts, geänderter Anmeldedaten und anderer Unterbrechungen, die ihren Zugriff unterbinden könnten, weiterhin in einem System halten, um dieses fortlaufend auszunutzen.
Techniken: Erstellen oder Ändern von Systemprozessen, Hinzufügen von Startelementen und Verwenden von Web-Shells
- Die Ausweitung von Berechtigungen umfasst den Erwerb höherer Zugriffsrechte auf einem System oder in einem Netzwerk, um umfassende Kontrolle über das System zu erlangen, Konfigurationen zu ändern, Befehle auszuführen oder auf geschützte Daten zuzugreifen.
Techniken: Ausnutzung von Systemschwachstellen, Konfigurationsfehlern und Programmierfehlern, um erweiterte Zugriffsrechte auf Ressourcen zu erlangen, die normalerweise vor einer Anwendung oder einem Benutzer geschützt sind
- Unter „Umgehung von Sicherheitsmaßnahmen“ versteht man das Vermeiden der Erkennung durch Sicherheitsmaßnahmen, um den Zugriff auf ein System aufrechtzuerhalten, ohne von den Sicherheitsverantwortlichen oder Sicherheitslösungen entdeckt zu werden.
Techniken: Deaktivierung von Sicherheitssoftware, Verschleierung oder Verschlüsselung von Daten und Skripten sowie der Einsatz von Tarntechniken, um sich in den normalen Datenverkehr einzufügen
- Beim Zugriffs n durch Anmeldedaten werden Anmeldedaten wie Passwörter, Tokens oder Schlüssel gestohlen, um sich als legitime Benutzer auszugeben, Berechtigungen zu erweitern und sich lateral im Netzwerk zu bewegen.
Techniken: Erfassung von Eingaben ( ), Brute-Force-Angriffe und Ausnutzung von Anmeldedaten für Systeme oder Dienste
- Die Erkundung umfasst das Erlangen von Erkenntnissen über das System und das interne Netzwerk, indem wertvolle Ressourcen identifiziert, Sicherheitseinstellungen erfasst und das Netzwerk kartiert werden, um weitere Maßnahmen zu planen.
Techniken: System- und Netzwerkaufklärung, Verzeichnisauflistungen sowie Abfragen von Systemkonfigurationen oder Diensten
- Unter „Lateral Movement“ versteht man Techniken, mit denen Angreifer sich in einem Netzwerk bewegen, indem sie sich nach der anfänglichen Kompromittierung Zugang zu anderen Systemen verschaffen.
Techniken: Nutzung gültiger Konten, Remote-Dienste oder Remote-Desktop-Protokolle, um innerhalb desselben Netzwerks von einem System zum anderen zu wechseln
- Die Datenerfassung ( ) umfasst das Sammeln relevanter Daten, um wertvolle Informationen aus dem kompromittierten System zu gewinnen.
Techniken:
Das Sammeln vertraulicher Dokumente, das Erfassen von Benutzereingaben und das Erheben von Daten, die für weitere Vorgänge genutzt oder abgezogen werden können
- Bei der „Command-and-Control“- geht es darum, eine Kommunikationsverbindung zu den externen Command-and-Control-Servern herzustellen, um Anweisungen zu empfangen, Daten zu exfiltrieren oder kompromittierte Systeme zu manipulieren.
Techniken: Einsatz benutzerdefinierter Protokolle, Web-Traffic oder Algorithmen zur Domain-Generierung, um die Kommunikation aufrechtzuerhalten und gleichzeitig eine Entdeckung zu vermeiden
- Bei der Exfiltrations- werden Daten aus einem Netzwerk entwendet, nachdem sich der Angreifer Zugang verschafft hat, um sensible Informationen aus dem kompromittierten System zu extrahieren und diese außerhalb der Organisation zu nutzen oder offenzulegen.
Techniken: Übertragung von Daten in einen Cloud-Speicher, Verwendung von Komprimierung zur Verschleierung und Verringerung der Datenmenge oder Einsatz automatisierter Exfiltrationsprozesse
- Bei einem „Impact- “ werden Daten und Systeme gestört, kompromittiert oder zerstört, um den Betrieb und den Ruf der Organisation zu schädigen.
Techniken: „ “ – Datenvernichtung, Manipulation und Ressourcenentführung
- e Aufklärungsmaßnahmen umfassen das Sammeln von Informationen über die jeweiligen Ziele, um andere Operationen vorzubereiten.
Techniken: Social Engineering, Netzwerkscans sowie die Recherche öffentlich zugänglicher Informationen, um die Zielumgebung besser zu verstehen
- Die Ressourcenentwicklung umfasst die Schaffung von Ressourcen, die Angreifer zur Unterstützung ihrer Operationen während des gesamten Angriffszyklus nutzen können.
Techniken:
Das Erlangen und Kompromittieren von Konten, die Entwicklung bösartiger Payloads sowie die Einrichtung von Infrastruktur wie beispielsweise Command-and-Control-Servern
Was ist die MITRE ATT&CK-Matrix?
Häufig werden die Begriffe „MITRE ATT&CK-Matrix“ und „MITRE ATT&CK-Framework“ synonym verwendet, um denselben Katalog mit Informationen zu Angriffen zu beschreiben. Die MITRE ATT&CK-Matrix veranschaulicht jedoch die Taktiken und Techniken, mit denen ein Angreifer das Framework kompromittieren kann.
Derzeit gibt es drei unterschiedliche Versionen der MITRE ATT&CK-Matrix, die auf die jeweiligen Techniken und Taktiken der Angreifer abgestimmt sind:
- Enterprise MITRE ATT&CK-Matrix- en für Unternehmensnetzwerke
- Mobile MITRE ATT&CK-Matrix- en für mobile Geräte (wie iOS- und Android-Betriebssysteme)
- Industrielle Steuerungssysteme (ICS) – MITRE ATT&CK-Matrix für ICS-Netzwerke
Da diese Matrizen regelmäßig aktualisiert werden, sollten Sie die MITRE-Website konsultieren, um die neuesten Versionen zu erhalten.
Cyber-Kill-Chain im Vergleich zum MITRE ATT&CK-Framework
Bei der Recherche zum MITRE ATT&CK-Framework stoßen Sie möglicherweise auf ein weiteres Framework – das „ “ (Cyber Kill Chain). Zwar dienen sowohl die „Cyber Kill Chain“ als auch das MITRE ATT&CK-Framework als Modelle zur Beschreibung und Analyse der Phasen eines Cyberangriffs, doch betrachten sie das Thema aus unterschiedlichen Perspektiven.
Die von Lockheed Martin entwickelte „Cyber Kill Chain“ beschreibt die Phasen eines Angriffs von der ersten Erkundung bis zum Endziel, bei dem es sich in der Regel um die Exfiltration von Daten oder die Kompromittierung eines Systems handelt. Es wird ein linearer Ablauf durch mehrere Phasen hervorgehoben: Aufklärung, Bewaffnung, Transport, Nutzung, Installation, Führung und Kontrolle sowie Maßnahmen an den Zielen.
Demgegenüber ist das MITRE ATT&CK-Framework ein detaillierteres und umfassenderes Modell, das die Taktiken und Techniken beschreibt, die Angreifer in jeder Phase ihres Angriffs anwenden. Es verläuft nicht streng linear und ermöglicht ein komplexeres Verständnis des Verhaltens eines Gegners.
Das Rahmenwerk umfasst zahlreiche Techniken, die in verschiedenen Phasen eines Angriffs zum Einsatz kommen können, und bietet somit einen detaillierten Einblick in die Handlungen des Angreifers.
Betrachten Sie die „Cyber Kill Chain“ als einen allgemeinen Überblick über den Lebenszyklus eines Angriffs, während das MITRE ATT&CK-Framework einen detaillierten Einblick auf taktischer Ebene in das Verhalten und die Techniken des Angreifers bietet.
Vorteile des MITRE ATT&CK-Frameworks
Wie die meisten Sicherheitsteams benötigen auch wir Unterstützung dabei, zu entscheiden, wo wir unsere begrenzten Ressourcen einsetzen sollen und wie wir den Erfolg unseres Programms zur Erkennung von Bedrohungen messen können. Um diese Fragen zu klären, benötigten wir einen Mechanismus, mit dem wir Lücken in unserer bestehenden Erkennungsstrategie identifizieren und den entsprechenden Risiken zuordnen konnten. Dabei haben wir verschiedene Möglichkeiten entdeckt, wie wir das MITRE ATT&CK-Framework anwenden können, um eine Lösung für unser Problem zu finden.
Hier sind einige der Merkmale des MITRE ATT&CK-Frameworks, die wir als besonders wertvoll erachten:
- Es ist umsetzbar. Wir betrachten MITRE ATT&CK aus zwei verschiedenen Blickwinkeln: strategisch und taktisch. Aus strategischer Sicht können wir das Rahmenwerk als Teil eines Sicherheitsprogramms nutzen, um Risiken zu bewerten, Prioritäten zu setzen oder Fortschritte zu messen.
Warum dies von Bedeutung ist:
Durch einen taktischen Ansatz und die Identifizierung der im Rahmenwerk beschriebenen spezifischen Techniken kann unsere Organisation ihre Fähigkeit zur Aufdeckung böswilliger Aktivitäten verbessern.
- Der Schwerpunkt liegt auf dem Verhalten. MITRE ATT&CK hat uns vor allem durch seinen technikorientierten Ansatz bei der Beschreibung des Verhaltens von Angreifern nach einer Kompromittierung überzeugt. Die Entwicklung von Erkennungsmechanismen, die das Verhalten von Software oder Angreifern identifizieren, ist zwar eine Herausforderung, stellt jedoch eine nachhaltigere Form der Erkennung dar.
Warum dies wichtig ist: Anstatt Schadsoftware anhand ihres Hash-Werts zu erkennen, können wir unsere Fähigkeit zur Erkennung von Schadsoftware verbessern, indem wir deren Verhalten beschreiben. Nehmen wir als Beispiel die Prozessinjektion. In diesem Anwendungsfall können Angreifer verschiedene Malware-Programme oder Software austauschen, um ihren Schadcode in einen Prozess einzuschleusen und so die Erkennung atomarer Indikatoren zu vereiteln; die zugrunde liegenden Verhaltensmuster bleiben jedoch bestehen. Das Gleiche gilt für Personen (Angreifer).
- Es ist risikoorientiert. Wir nehmen kontinuierlich eine Priorisierung auf der Grundlage des Risikos vor – angefangen bei der Reihenfolge, in der wir Warnmeldungen einordnen und untersuchen, bis hin zur Dringlichkeit der Patches, die auf die von uns entwickelten Systeme angewendet werden.
Dieser Ansatz eignet sich gut für die Priorisierung einer Liste bekannter Warnmeldungen oder zu erledigender Aufgaben, hilft jedoch nicht dabei, Aufgaben zu identifizieren oder zu priorisieren, von deren Existenz Sie nichts wissen. Warum dies von Bedeutung ist: Im Hinblick auf die Erkennung bietet MITRE ATT&CK eine einfache Möglichkeit, Schwachstellen zu identifizieren, indem diese im Lebenszyklus des Angreifers in einen Kontext gestellt werden. Außerdem hilft es uns dabei, die Risiken dieser Lücken einzuschätzen und letztendlich eine bessere Priorisierung für unsere Fachkräfte zu ermöglichen.
5 Schritte zur Integration des MITRE ATT&CK-Frameworks in den Sicherheitsbetrieb
Hier sind die Schritte, die wir unternommen haben und die Sie in Ihren Organisationen umsetzen können:
- Beginnen Sie mit einer bekannten Teilmenge der Erkennungs:
. Wir haben diesen Prozess damit begonnen, einige Komponenten der Tanium-Produktmodule zu erfassen, die in unserer IT-Umgebung zum Einsatz kommen. Wie unsere Kunden und vermutlich die meisten Unternehmen nutzt auch unser Sicherheitsteam eine Reihe von Tools, von denen uns einige bereits standardmäßig Erkennungsfunktionen bieten.
Wir empfehlen, mit etwas Bekanntem zu beginnen, anstatt zu versuchen, die Erkennungslogik eines anderen zu verstehen und zu dokumentieren, insbesondere da die meisten Lösungen ihre nativen Erkennungsmechanismen den Kunden nicht offenlegen. Dies könnte beispielsweise die interne Entwicklung einer Logik zur Überwachung von Protokollereignissen innerhalb eines SIEM-Systems (Security Information and Event Management) sein.
[Lesen Sie auch: Was ist Sicherheitsautomatisierung? Vorteile, Bedeutung und Merkmale]
- Anpassung an die Anforderungen
Leider gibt es (noch) keine „Zauberlösung“, mit der Sie Ihre Erkennungsergebnisse importieren und in einer übersichtlichen Benutzeroberfläche den ATT&CK-Komponenten zuordnen können. Sie können jedoch Tools nutzen, um mit der ATT&CK-API zu interagieren und Daten in verschiedenen Formaten und Ansichten, einschließlich CSV, zu exportieren.
Das Erstellen von Übersichten kann mühsam und zeitaufwendig sein; daher mussten wir als Team die grundlegenden Anforderungen an die Informationen festlegen, die wir erfassen wollten, in der Hoffnung, dass wir später nicht noch einmal darauf zurückkommen und weitere Angaben hinzufügen müssen.
Hier sind die von uns ausgewählten Kartierungskomponenten:
- Einblick in Betriebssysteme: Bei Tanium betreiben wir eine gemischte Umgebung aus Linux, Mac und Windows, weshalb es für uns von entscheidender Bedeutung war, Lücken nach Betriebssystemen zu identifizieren. Da MITRE ATT&CK die Techniken bereits den Betriebssystemen zuordnet, war diese Arbeit für uns bereits teilweise erledigt. Wir mussten lediglich sicherstellen, dass wir eine Betriebssystemkomponente für die von uns zugeordnete Erkennung erfassen konnten.
- Actionability: Nicht alle unsere Erkennungsergebnisse sind gleichwertig. Beispielsweise sind einige Warnmeldungen für Analysten umsetzbar, während andere erst nach einer zusätzlichen Korrelation, unter Einbeziehung weiterer Datenquellen oder durch das Eingreifen eines Analysten umsetzbar werden. Die Erfassung der Umsetzbarkeit wird uns dabei helfen, Prioritäten zu setzen.
- Modular und flexibel: Unsere Zuordnung musste flexibel genug sein, um sich an neu entwickelte ATT&CK-Techniken oder Erkennungsmethoden anzupassen.
- „ “-Kooperation: Wir mussten einen wiederholbaren Prozess entwickeln, der es unserem Sicherheitsteam und anderen Teams innerhalb von Tanium ermöglichte, bei der Zuordnung zusammenzuarbeiten.
- Erstellen Sie die Zuordnung
Wir begannen mit einem gängigen Ansatz, den wir auch bei anderen beobachtet haben – der Verwendung einer Tabellenkalkulation, um schnell loslegen zu können und die Zusammenarbeit zu vereinfachen. Im Rahmen einer laufenden gemeinsamen Kartierungsinitiative wollten wir Visualisierungen entwerfen, um Erkennungslücken zu identifizieren, die auf das Betriebssystem und den Lebenszyklus des Angreifers abgestimmt sind.
Obwohl wir festgestellt haben, dass das Framework die übergeordneten MITRE-ATT&CK-Taktiken intuitiv abbildet und Verknüpfungen sowie Zusammenhänge zu der von Angreifern und Angreifergruppen verwendeten Software enthält, haben wir uns dafür entschieden, die MITRE-Techniken, eine Liste der Erkennungskomponenten und die Zuordnung zwischen beiden in separate Tabellenblätter aufzuteilen, um diese Zuordnung so modular wie möglich zu gestalten. Auf diese Weise müssen wir, falls MITRE neue Angriffstechniken aktualisiert oder hinzufügt oder wir dies bei unserer Erkennung tun, die Anpassung nur an einer Stelle vornehmen.
Beispiele für die Zuordnung nach dem MITRE ATT&CK-Modell
Die folgenden Abbildungen 1-4 veranschaulichen, wie wir die einzelnen Tabellenkalkulationen einrichten.
Abbildung 1 zeigt das Blatt „MITRE ATT&CK Matrix“ der Tabellenkalkulation. Hier haben wir die API von ATT&CK genutzt, um für jede Technik eine CSV-Datei zu erstellen, haben einige zusätzliche Kontextinformationen hinzugefügt und werden die Techniken aktualisieren oder ergänzen, sobald MITRE neue veröffentlicht. In diesem Fall haben wir den Namen der Technik, die ID, die Beschreibung sowie weitere Einzelheiten, einschließlich der Erkennungsmethoden und der entsprechenden Taktikbezeichnungen (Exfiltration, Zugriff auf Anmeldedaten usw.), angegeben.
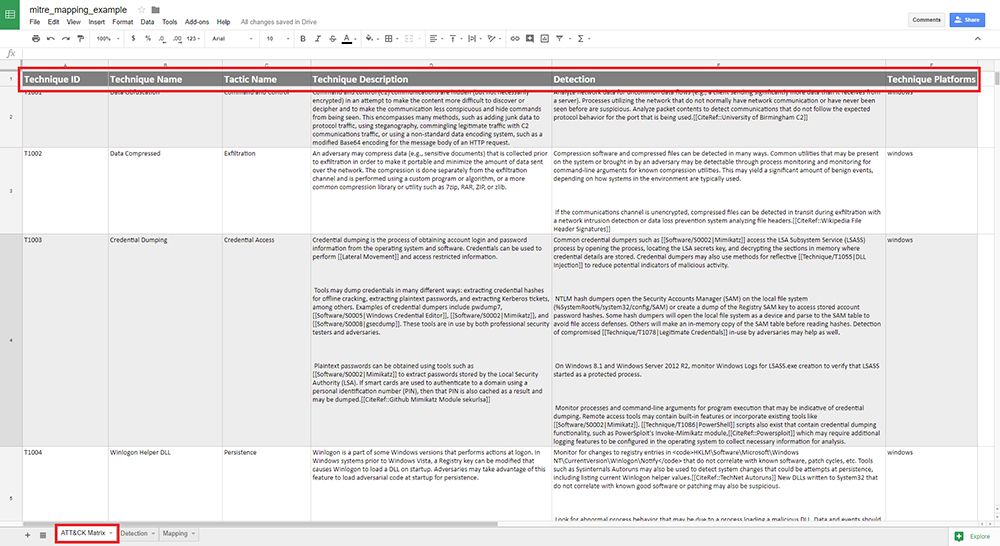
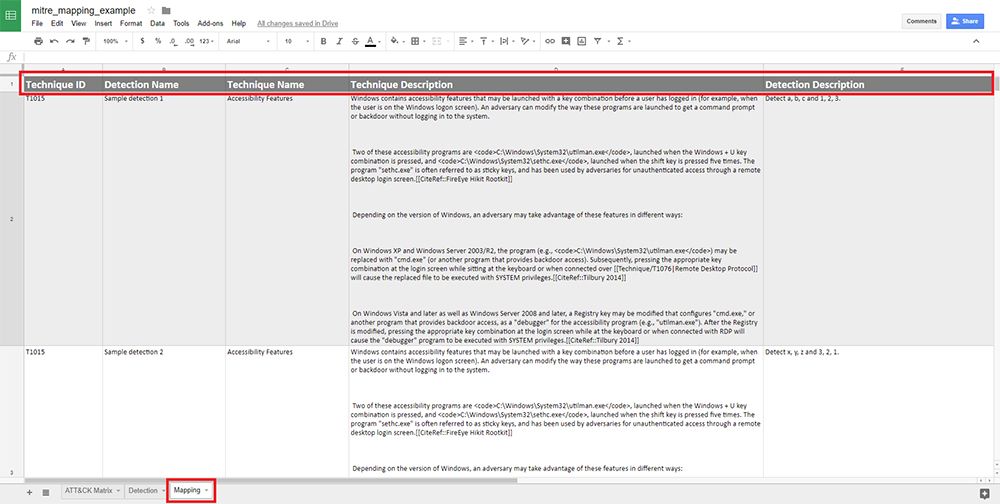
Abbildung 2 zeigt unsere Erkennungsvorlage, in der wir unsere Erkennungsfunktionen nachverfolgen und pflegen. Ähnlich wie bei der ATT&CK-Matrix in Abbildung 1 haben wir Felder hinzugefügt, die uns dabei helfen sollen, wichtige Erkennungskomponenten zu identifizieren: Typ, Name, Kategorie, Plattform und Beschreibung. Wir haben die eigentlichen Erkennungskomponenten aus diesem Screenshot unkenntlich gemacht.
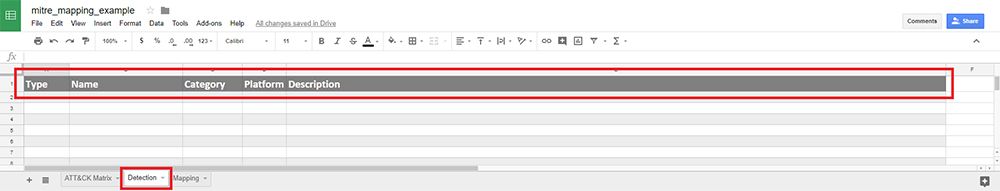
Abbildung 3 zeigt die Zuordnung zwischen der ATT&CK-Matrix in Abbildung 1 und der Erkennungsvorlage in Abbildung 2. Wir haben zwei Werte, von denen wir nicht erwarten, dass sie sich häufig ändern, als unsere „Primärschlüssel“ ausgewählt – die ATT&CK-Technik-ID und unseren Erkennungsnamen. Dies sind die einzigen beiden Werte, die wir manuell in die Zuordnung einfügen.
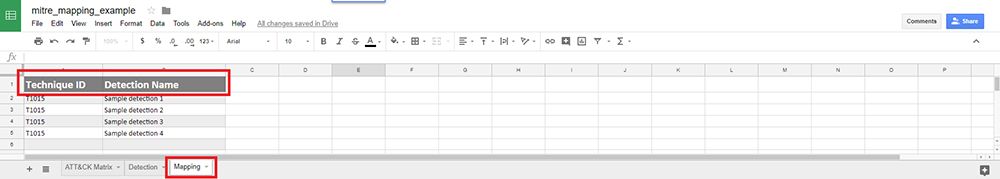
Abbildung 4 veranschaulicht, wie wir die Formel für die vertikale Suche verwendet haben, um zusätzliche Spalten auf der Grundlage unserer beiden Primärschlüsselfelder zu füllen, und wie wir dem Mapping weiteren Kontext hinzufügen können.
- Lücken identifizieren
Wir haben damit begonnen, Berichte zu erstellen, die ausschließlich auf Häufigkeiten basieren. Auch wenn diese Berichte natürlich kein vollständiges Bild vermittelten, trugen sie doch dazu bei, unsere Aufmerksamkeit auf einige potenziell problematische Bereiche zu lenken:
- Erkennung nach Taktiken: Um die Erfassungsreichweite über den gesamten Lebenszyklus von Angriffen nach einer Kompromittierung abzuschätzen, haben wir die Anzahl der Erkennungsmechanismen gezählt, die den Techniken der jeweiligen Taktik zugeordnet sind.
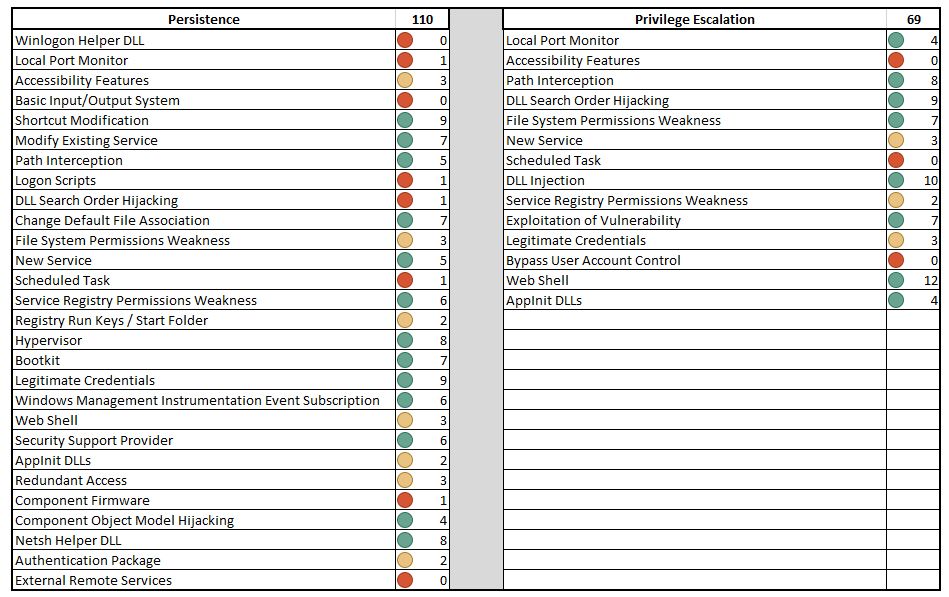
- Erkennung nach Methoden: Um einen detaillierteren Überblick zu erhalten, haben wir unsere Erkennungsreichweite für jede einzelne Methode geschätzt. Im Gegensatz zur Erkennung anhand taktischer Ansätze bot uns dies eine einzigartige Perspektive, durch die wir unsere Erkennungsfähigkeiten quantifizieren konnten. In Abbildung 5 unten finden Sie einen Beispielbericht, der die Zahlen nach Taktik und Technik für die Taktik „Persistenz und Privilegienerweiterung“ aufschlüsselt. Hinweis: Die in diesem Beispiel angegebenen Zahlen wurden zufällig ausgewählt.
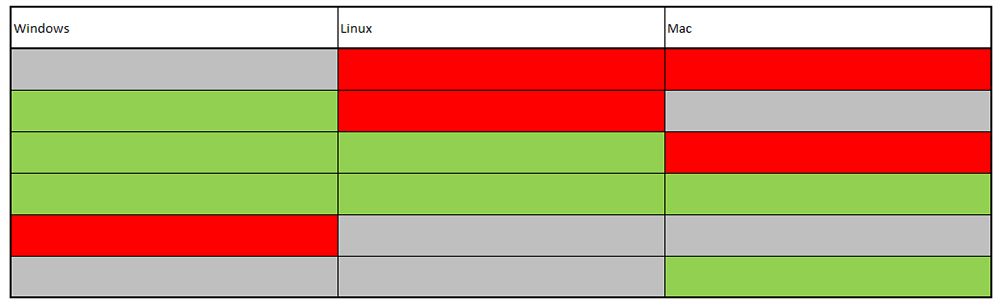
- Erkennung nach Betriebssystem: Um unsere Erkennungsergebnisse für Mac, Windows und Linux noch besser voneinander abzugrenzen, haben wir die Erkennung nach Taktiken und Techniken für jedes Betriebssystem in Gruppen unterteilt. Diese Erkennungsmethode ermöglichte es uns, jene Taktiken oder Techniken zu identifizieren, bei denen eine starke Verzerrung der Erkennung zugunsten eines bestimmten Betriebssystems vorlag. In Abbildung 6 unten finden Sie einen Beispielbericht, in dem Erkennungslücken nach Betriebssystem aufgeführt sind.
- Prioritäten setzen und den Erfolg messen
Obwohl wir großartige Ideen für ein komplexes System zur Nachverfolgung der Zuordnung hatten, wollten wir sicherstellen, dass wir nicht versuchen, das Unmögliche zu erreichen. Indem wir klein anfingen und MITRE ATT&CK als umsetzbare „Checkliste“ für den Aufbau und die Verbesserung unserer Erkennungsfähigkeiten nutzten, konnten wir unseren Prozess schrittweise verfeinern und sofort einen Nutzen für den investierten Zeitaufwand nachweisen. Mit diesen Berichten und der Möglichkeit, weitere zu erstellen, können wir anhand des Risikos Messungen vornehmen und Prioritäten setzen, Bewertungen vergeben, den Aufwand abschätzen und über unseren Erfolg berichten.
Wir nutzen diese Berichte zudem, um Fortschritte zu veranschaulichen und uns für notwendige Änderungen einzusetzen.
Durch die Bereitstellung eines strukturierten und detaillierten Überblicks über die Bedrohungslandschaft und unsere Sicherheitslage auf der Grundlage des MITRE ATT&CK-Frameworks können Unternehmen fundiertere Entscheidungen hinsichtlich der Ressourcenzuweisung, des Risikomanagements und der strategischen Planung treffen, die erforderlich sind, um eine proaktive und widerstandsfähige Sicherheitsstrategie aufrechtzuerhalten und sicherzustellen, dass die Abwehrmaßnahmen auf aktuelle und sich weiterentwickelnde Cyberbedrohungen abgestimmt sind.
„Für die Cybersecurity and Infrastructure Security Agency (CISA) ist das Verständnis des Verhaltens von Angreifern oft der erste Schritt zum Schutz von Netzwerken und Daten. Der Erfolg, den Netzwerkverteidiger bei der Erkennung und Abwehr von Cyberangriffen erzielen, hängt von diesem Verständnis ab.”CISA, Bewährte Verfahren für das MITRE ATTACK Mapping
Erfahrungen: Wie man das MITRE ATT&CK-Framework erfolgreich anwendet
Da sich das MITRE ATT&CK-Framework noch in der Entwicklung befindet, zögern wir, diese Erkenntnisse als bewährte Verfahren zu bezeichnen. Stattdessen teilen wir unsere Erfahrungen mit Ihnen, um Ihnen und Ihrem Team Leitlinien an die Hand zu geben, die Ihnen dabei helfen, dieses Rahmenwerk zu erkunden.
Anhand dieser Elemente und Schritte zur Ermittlung eines Weges in die Zukunft haben wir taktisch damit begonnen, unsere Erkennungsfähigkeiten zu verbessern, wobei wir MITRE ATT&CK als Checkliste herangezogen haben. Gleichzeitig wollten wir einen Schritt zurücktreten und unsere aktuelle Situation besser verstehen, um mit der Entwicklung von Kennzahlen zu beginnen, Risiken zu bewerten und MITRE ATT&CK in unsere Erkennungsplanung und -ziele zu integrieren.
Das haben wir gelernt.
Fangen wir ganz von vorne an: Womit beschäftigt sich Ihr Sicherheitsteam, und in welcher Reihenfolge?
Das Tanium-Sicherheitsteam unterteilt unsere Arbeit in operative und auf Verbesserungen ausgerichtete Aufgaben. Operative oder auf den laufenden Betrieb ausgerichtete Tätigkeiten bestehen in der Regel aus kurzfristigen Aufgaben, wie beispielsweise der Behebung von Störungen, Aufgaben im Bereich der Sicherheitsabläufe sowie der Reaktion auf Vorfälle im Rahmen des „ “ (). Die Weiterentwicklung – oder auch auf den Aufbau ausgerichtete Arbeit – umfasst in der Regel längerfristige Projekte, die darauf abzielen, die Fähigkeit zur Durchführung von Vorgängen zu verbessern.
Was wir festgestellt haben – und was wahrscheinlich auch in Ihrem Unternehmen geschieht –, ist, dass unser Sicherheitsteam Verbesserungsprojekte zurückgestellt hat, um den operativen Anforderungen gerecht zu werden. Auch wenn es naheliegend erschien, den Betrieb aufrechtzuerhalten, wollten wir vermeiden, in einen endlosen Kreislauf zu geraten, in dem wir lediglich den täglichen Betrieb aufrechterhalten, ohne wesentliche Verbesserungen vorzunehmen, die unsere Effektivität und Effizienz steigern.
Durch die Analyse der Risiken, die mit bekannten Lücken in den Erkennungsfähigkeiten verbunden sind, hoffte unser Team, aussagekräftigere Warnmeldungen bei geringerem betrieblichen Aufwand zu identifizieren.
Lässt sich die Zuordnung verbessern?
Für uns war es am sinnvollsten, als Ausgangspunkt die Zuordnung unserer intern entwickelten Erkennungsfunktionen zum MITRE ATT&CK in den Mittelpunkt zu stellen. Im Zuge unserer Expansion stellen wir jedoch fest, dass wir Tausende verschiedener Erkennungskomponenten aus unterschiedlichen Tools mehr als 100 Techniken zuordnen. In den meisten Fällen handelt es sich hierbei um eine „Viele-zu-Viele“-Zuordnungsbeziehung.
Zwar war unsere Tabellenkalkulation anfangs ein geeigneter Ausgangspunkt, doch mittlerweile wird die Handhabung zunehmend schwieriger. Uns sind geringfügige Probleme hinsichtlich der Datenqualität zwischen der Anzahl der verschiedenen Zuordnungen und den verschiedenen Mitwirkenden aufgefallen, wie beispielsweise doppelte Zuordnungen oder Unstimmigkeiten bei der Formatierung. Es ist mühsam, zwischen mehreren Blättern hin und her zu wechseln, und wir verschwenden Zeit damit, Inhalte von einem Feld in ein anderes zu kopieren und einzufügen. Einige der Visualisierungen und Berichte, die wir auf der Grundlage der Daten erstellen möchten – insbesondere jene, die Verknüpfungen darstellen –, könnten sich unter den Einschränkungen einer Tabellenkalkulation als schwieriger zu erstellen und zu pflegen erweisen.
[Lesen Sie auch: Fehlen Cybersicherheitsanalysen in Ihrer Sicherheitsstrategie?]
Wir haben unsere Möglichkeiten zur Speicherung und Pflege unserer Kartendaten verbessert und gleichzeitig mit neuen Visualisierungen und Anwendungsmöglichkeiten für diese Daten experimentiert. Da wir unsere Tabellenkalkulation modular aufgebaut hatten, war die Bearbeitung oder Nutzung der Daten in einem anderen Medium unkompliziert. Wir könnten unsere Erkennungsergebnisse, Techniken und Kartierungen in eine SQLite-Datenbank importieren, indem wir jedes Arbeitsblatt als CSV-Datei speichern und ein wenig Python einsetzen. Die SQLite-Datenbank ließ sich für uns leichter weitergeben und bot eine einfachere Möglichkeit, die Daten zu bearbeiten, auch wenn hierfür gewisse Kenntnisse im Bereich der Skriptsprachen erforderlich waren.
Da die Daten nun in einer Datenbank gespeichert sind, können wir nun versuchen, mithilfe einer Webanwendung als Frontend die Daten zu visualisieren und zwischen ihnen zu wechseln, die Datenqualität und Validierungen zu verbessern sowie das Hinzufügen oder Aktualisieren von Zuordnungen noch schneller zu gestalten, ohne dass dafür Kenntnisse in der Skriptsprache erforderlich sind. Darüber hinaus ermöglicht die Anbindung an die MITRE ATT&CK-API der Anwendung, uns über neue Techniken oder Untertechniken zu informieren und diese automatisch zu importieren.
Wie messen Sie Erfolg?
Kennzahlen spielen eine entscheidende Rolle dabei, unserem Team die Bewertung seiner betrieblichen Komponenten zu erleichtern. Wir erfassen unter anderem die Verteilung der Warnmeldungen, deren Anzahl, das Ergebnis (z. B. echtes Positiv, falsches Positiv, fehlerhafte Warnmeldung usw.) sowie die Zeit, die für die Erkennung, Einstufung und Behebung eines Vorfalls benötigt wird.
Zwar helfen uns diese Kennzahlen dabei, Probleme und Trends auf der Grundlage bereits eingetretener Ereignisse zu erkennen und zu verfolgen, wie wir uns im Laufe der Zeit verbessern, doch liefern sie keine Erkenntnisse über den Reifegrad unseres Programms und helfen uns auch nicht dabei, festzustellen, was dem Team möglicherweise fehlt. Indem wir den richtigen Maßstab zur Bewertung unserer Erkennungsfähigkeiten schaffen, können wir Risiken sorgfältig verfolgen und bewerten und letztendlich die Weiterentwicklung unserer Erkennungsfähigkeiten kommunizieren.
Die Messung der Abdeckung über die Frequenzanalyse hinaus hat sich als schwierig erwiesen. In der Anfangsphase stützten wir uns auf eine Häufigkeitsanalyse, um jene MITRE ATT&CK-Techniken zu identifizieren und zu priorisieren, bei denen wir über geringe oder gar keine Möglichkeiten zur Erkennung von Bedrohungen verfügten.
Mit der Erweiterung unserer Erkennungsmöglichkeiten wird auch die Anzahl der Erkennungsmaßnahmen, die den MITRE ATT&CK-Techniken zugeordnet sind, zunehmen. Dennoch bedeutet eine hohe Häufigkeit nicht zwangsläufig, dass wir uns mit dieser Technik gründlich und angemessen auseinandergesetzt haben. Aus diesem Grund beginnen wir nun, mit verschiedenen Mechanismen zu experimentieren, um innerhalb einer Methode Lücken zu identifizieren und zu versuchen, Mechanismen zur Abdeckung zu quantifizieren, einschließlich Indikatoren zur Unterscheidung zwischen Erkennung mit höherer und niedrigerer Genauigkeit.
Funktioniert das Rahmenwerk?
Wenn wir Erkennungsmechanismen entwickeln, erstellen wir auch Testanwendungsfälle. Wir führen diese Testfälle bei der Erstellung der Erkennung durch und führen diese Tests im Laufe der Zeit in regelmäßigen Abständen manuell durch. Wir ergänzen diese Testfälle durch Red-Teaming-Übungen, um Sonderfälle zu testen, die auf eine einzelne Erkennung ausgelegt sind, und um das Verhalten von Angreifern zu identifizieren, das wir erfolgreich oder erfolglos erkannt haben. Nachdem wir nun MITRE ATT&CK als Erkennungsrahmenwerk integriert haben, können wir uns auf die Erstellung von Skripten und Testfällen konzentrieren, um verschiedene MITRE ATT&CK-Techniken zu simulieren.
Durch die Nutzung der Leistungsfähigkeit der Tanium-Plattform können wir diese ATT&CK-Bewertungen zudem regelmäßig automatisieren und zufällig in unserer gesamten Umgebung verteilen und damit beginnen, einen kontinuierlichen Testprozess für unser Sicherheitsprogramm einzuführen. Cyb3rWard0g hat mit dem „ “ ThreatHunter-Playbook bereits einen hervorragenden Einstieg in die Bedrohungssuche, ebenso wie Uber mit dem Cyber-Angreifer-Simulationstool „Metta“ von .
Beide Projekte verfolgen Ansätze, die bei der Entwicklung und dem Testen von Erkennungsmechanismen im Einklang mit dem MITRE ATT&CK-Framework helfen und die im Rahmen eines kontinuierlichen Testprogramms sowie zur Bewertung der Reife des Security Operations Center (SOC) genutzt werden können.
Nachdem dies geklärt war, haben wir uns überlegt, die Zuordnung auf weitere Erkennungsfunktionen und von uns genutzte Partnerlösungen auszuweiten.
Herausforderungen des MITRE ATT&CK-Frameworks
Das MITRE ATT&CK-Framework leistet zwar einen wichtigen Beitrag zur Aufdeckung typischer Verhaltensweisen und Methoden von Angreifern, es ist jedoch wichtig zu beachten, dass es sich dabei weder um ein Sicherheits , noch um einen IT-Compliance-Standard wie PCI DSS, HIPAA oder ISO 27001 handelt und auch kein Ersatz für die Einhaltung bewährter Verfahren zur Cyberhygiene ist.
Betrachtet man das MITRE ATT&CK-Framework aus der Perspektive einer Compliance-Checkliste, kann dies die Wirksamkeit Ihrer gesamten Sicherheitsstrategien tatsächlich beeinträchtigen, insbesondere wenn dies dazu führt, dass begrenzte Ressourcen falsch zugewiesen werden, um jede aufgeführte Technik abzuwehren. Zwar ist es ein lobenswertes Ziel, Lösungen für jede ATT&CK-Technik zu entwickeln, doch hält dies einer Kosten-Nutzen-Analyse einfach nicht stand.
Betrachten wir beispielsweise die -Technik-ID T1012, „Query Registry“, bei der Angreifer mit der Windows-Registrierung interagieren können, um Informationen über das System, die Konfiguration und die installierte Software zu sammeln. Bis heute listet die MITRE ATT&CK-Website mehr als 100 Gruppen von Angreifern, Malware-Familien oder Dienstprogramme auf, die möglicherweise eine unbekannte Anzahl von Registrierungsschlüsseln für T1012 abfragen. Einige der zitierten Quellen nennen Registrierungsschlüssel, die möglicherweise geändert werden, doch viele geben keine konkreten Schlüssel an, die abgefragt werden.
Zwar können Unternehmen bereits mithilfe einer Endpunktmanagement-Lösung von Einblicke in die Prozessausführung gewinnen, um gezielte reg.exe-Abfragen leichter zu erkennen – doch wie verhält es sich mit Angreifer-Tools, die APIs nutzen, um Registrierungsschlüssel und -werte abzufragen? Sollten Sicherheitsteams die zig Millionen Registrierungsabfragen erfassen, die täglich pro Endgerät für jedes Windows-Endgerät im Unternehmen stattfinden? Wie hoch sind die Kosten für Bandbreite, Speicherplatz und Rechenzeit bei der Analyse der Daten? Und welche Analyse ist die richtige?
Da nicht alle Ausreißer böswillig sind und nicht alle häufig auftretenden Abfragen harmlos sind, unterstreicht der Wert einer lückenlosen Abdeckung von „ T1012 “ die Bedeutung der Nutzung des MITRE ATT&CK-Frameworks als Leitfaden zum Verständnis von Bedrohungen – und nicht als verbindliche Compliance-Vorgabe – sowie die Wichtigkeit eines Risikomanagementansatzes, um viele der aufgeführten Techniken erfolgreich zu mindern, indem Sie Ihre allgemeinen Sicherheitskontrollen, Initiativen und Technologien verbessern.
So fangen Sie an
Wir haben festgestellt, dass das MITRE ATT&CK-Framework flexibel und praxisorientiert ist und mit der verhaltensorientierten Erkennungsstrategie unseres Teams im Einklang steht. Durch die Entwicklung eines Verfahrens zur Zuordnung unserer Erkennungsergebnisse zum MITRE ATT&CK-Framework haben wir eine solide Grundlage geschaffen, auf der wir aufbauen können. Auch wenn noch viel Arbeit bei der anfänglichen Erfassung anfällt, bis wir einen Wartungszustand erreichen, haben wir bereits durch die grundlegende Berichterstellung einen Ertrag aus unserer Investition erzielt. Da sich die Kartierung ständig weiterentwickelt, werden wir weitere Berichte erstellen, um mehr Fragen zu beantworten und die Anwendungsfälle zu erweitern.
Die Anwendung dieses neuen und sich weiterentwickelnden Rahmenwerks hat uns viel darüber gelehrt, wie wir unsere Fähigkeiten zur Erkennung von Bedrohungen verbessern können, und wir hoffen, dass unsere Erkenntnisse Ihnen dabei helfen werden, Ihre Anforderungen an die Cybersicherheit zu erfüllen.
Der Einsatz von Tanium zur Nutzung des MITRE ATT&CK-Frameworks kann Ihrem Unternehmen dabei helfen, die Aktivitäten von Angreifern besser zu verstehen, Bedrohungen zu priorisieren und sicherzustellen, dass die besten Abwehrmaßnahmen getroffen werden, indem Schwachstellen an Endgeräten effektiv behoben werden, um die Sicherheitslage zu verbessern.
Tanium bietet die einzigartige Möglichkeit, Millionen von Endgeräten mit „ “-Funktionalität innerhalb von Sekunden mit beispielloser Geschwindigkeit, in beispiellosem Umfang und mit beispielloser Einfachheit zu sichern, zu kontrollieren und zu verwalten. Sicherheits- und IT-Betriebsteams verfügen nun jederzeit über vollständige Echtzeitdaten zum Status der Endgeräte, um sich effektiver vor modernen Bedrohungen zu schützen und ein neues Maß an Kosteneffizienz zu erreichen.
Erfahren Sie mehr über unsere Vision, Unternehmen dabei zu unterstützen, bislang unlösbare Herausforderungen im Bereich der Endpunktsicherheit zu bewältigen – – mithilfe von Autonomous Endpoint Management (AEM).
Weitere Einblicke in das MITRE ATT&CK-Framework finden Sie unter , Pricewaterhouse Coopers (PwC), sowie
. Seit Jahren arbeiten wir eng mit unseren Partnern bei PwC zusammen, um für unsere Kunden Dienstleistungsangebote im Bereich Endpoint Detection and Response (EDR) zu entwickeln. PwC hat zudem weitere Informationen zur Anwendung des MITRE ATT&CK-Frameworks bereitgestellt und unter erläutert, wie das Unternehmen Tanium Signal nutzte, um seine Erkennungsfähigkeiten zu verbessern, wobei die Bedeutung der Orchestrierung für den Aufbau einer soliden EDR-Praxis hervorgehoben wurde.

