Wenn Sie als Chief Information Security Officer (CISO) glauben, Ihre Aufgabe bestehe darin, Sicherheitsverletzungen zu verhindern, sollten Sie Ihr Denken schleunigst überdenken. Sie sollten sich selbst als Risikomanager und als „Übersetzungsbrücke" zur Unternehmensführung verstehen.
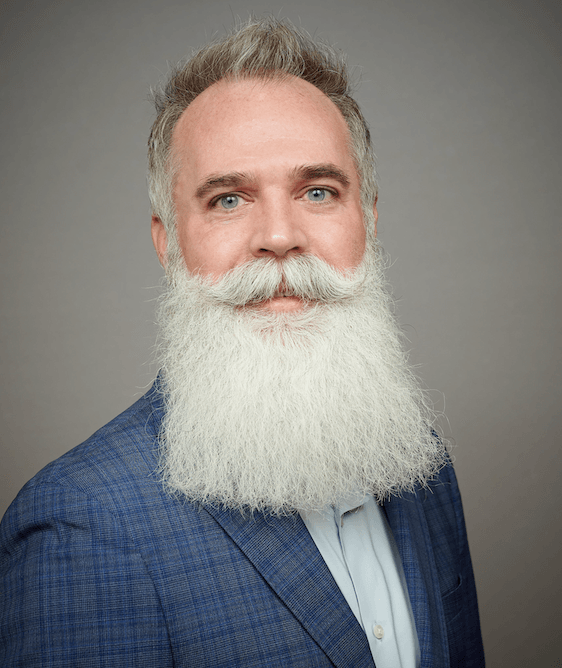
Das sagt Joseph Karpenko (rechts im Bild), CISO bei Stratascale, einem in North Carolina ansässigen Unternehmen für Cybersicherheitsdienstleistungen. Da die Bedrohungslandschaft immer komplexer wird, müssen Cybersicherheitsverantwortliche wie Führungskräfte denken, die rechtliche Risiken managen, Einnahmequellen schützen und im Falle eines Sicherheitsvorfalls Resilienz fördern.
Karpenko, seit 2021 bei Stratascale, verfügt über fast drei Jahrzehnte Erfahrung in der Förderung von Cybersicherheitsinitiativen und der Stärkung kritischer Infrastrukturen in verschiedenen Organisationen – eine Karriere, die ebenso beeindruckend ist wie sein Bart (der, wie er selbst zugibt, weniger Zeit in Anspruch genommen hat – er lässt ihn seit einigen Jahren wachsen).
Karpenko begann seine Karriere als Hardware- und Sicherheitsingenieur und war unter anderem bei Cisco, dem Gehaltsabrechnungsriesen ADP, der zwischenstaatlichen Vertragsorganisation Packet Clearing House, dem Center for Applied Internet Data Analysis, dem Information Technology Information Sharing and Analysis Center (IT-ISAC) und weiteren Unternehmen tätig.
Wir haben mit ihm darüber gesprochen, wie sich die CISO-Rolle weiterentwickelt, wie man den Fokus vom Kostenfaktor zum Werttreiber verlagert und warum proaktive Sicherheit mehr als nur ein Modewort ist. Im kommenden Jahr, so heißt es, haben CISOs eine einzigartige Gelegenheit, echten Wandel in ihren Organisationen voranzutreiben.
Beginnen wir mit der CISO-Rolle. Sie sagen, es durchläuft einen Wandel?
Ich sehe es eher als eine Weiterentwicklung der Verantwortlichkeiten, die sie übernommen haben. CISOs haben sich von einer ehemals überwiegend technischen Rolle hin zu einer Betrachtung von Geschäftsrisiken, operationellen Risiken, strategischen Risiken, Reputationsrisiken und rechtlichen Risiken entwickelt.
"CISOs müssen besser mit der Geschäftsführung und dem Vorstand über den Reifegrad des [Sicherheits-]Programms kommunizieren ... Sie müssen diese Übersetzungsbrücke sein."
Mit anderen Worten: Wie sichere, schütze und verteidige ich meine Umgebung sowie die meines Geschäftspartners?
Und wie sieht diese Entwicklung von der technischen Rolle hin zu einer eher strategischen Geschäftspartnerschaft aus? Welche neuen Kompetenzen sind gefragt?
Es sind die Fähigkeiten, die CISOs benötigen, um besser mit der Geschäftsführung und dem Vorstand über den Reifegrad des Programms zu kommunizieren, aufzuzeigen, wo Investitionen erforderlich sind, und um zu demonstrieren, was getan wird, damit die Geschäftsführung versteht, wie die Umgebung geschützt und verteidigt wird. Für mich müssen Sie diese Übersetzungsbrücke sein.
[Lesen Sie auch: Wie CISOs über Cyberrisiken sprechen können, sodass CEOs tatsächlich zuhören]
CISOs werden diese Gespräche nach wie vor mit ihrem technischen Team nach unten führen müssen, doch nach oben hin lagen die Herausforderungen bisher. Eine der wichtigsten Fähigkeiten, die CISOs benötigen, während wir weiter voranschreiten, sind definitiv die Soft Skills – die persönlichen Fähigkeiten und der Einflussbereich. Es geht darum, die Zielgruppe zu kennen, zu verstehen, was ihre Wünsche und Anforderungen für das Unternehmen sind, welche kritischen Geschäftsprozesse und -systeme den Betrieb ihres Unternehmens aufrechterhalten, und sicherzustellen, dass sie tatsächlich weiterhin ein Mindestmaß an Betriebsfähigkeit aufrechterhalten können (im Wesentlichen die grundlegenden Abläufe und Systeme, die erforderlich sind, um zu funktionieren und Kunden zu bedienen), selbst wenn es zu einer Art von Störung kommt.
Da CISOs zunehmend in strategische Gespräche eingebunden werden: Was können sie tun, um Cybersicherheit nicht länger primär als Kostenstelle, sondern als Umsatztreiber zu positionieren?
Einer der wichtigsten Aspekte ist die Konzentration auf rechtliche und vertragliche Risiken. Viele Geschäfte erfordern heutzutage ein bestimmtes Maß an Cybersicherheitsreife. Wenn Sie nicht den Standards entsprechen, riskieren Sie den Verlust von Aufträgen, und wenn Sie Aufträge verlieren, verlieren Sie im Wesentlichen Einkommen und Umsatz. Auf der anderen Seite kann ein ausgereiftes Programm Ihnen helfen, neue Aufträge zu gewinnen und bestehende Beziehungen zu pflegen.
„Viele Geschäfte erfordern heutzutage ein bestimmtes Maß an Cybersicherheitsreife. Wenn Sie nicht den Standards entsprechen, riskieren Sie den Verlust von Aufträgen.„
Dann gibt es noch das operationelle Risiko – die Zusammenarbeit mit CIOs und CTOs, um kritische Systeme zu verstehen, bedeutet, dass man sich bei einer Störung schnell erholen kann. Diese Resilienz verhindert kostspielige Ausfallzeiten. Es gibt auch die betriebliche Seite – wie viel Zeit lassen Sie Ihre Mitarbeiter mit unnötigen Aufgaben verbringen? Das kostet eine Menge Geld. Wie können Sie diese Prozesse automatisieren? All das schafft Vertrauen beim Vorstand, bei Partnern und Kunden.
Gibt es bestimmte Branchen, die davon profitieren könnten, Sicherheit früher statt später mit dem Geschäftswert zu verknüpfen? Sie haben bei ADP gearbeitet – könnte das für den Finanzsektor wertvoll sein?
Ich denke, dass sich jeder verbessern kann, aber ich habe das Gefühl, dass Finanzdienstleistungen gut aufgestellt sind. Sie haben sich seit einiger Zeit sehr stark auf Cybersicherheit konzentriert und sind in Bezug auf ihre Sicherheitsprogramme sehr gut organisiert und koordiniert. Ich würde sagen, Fertigung und Gesundheitswesen sind zwei Schlüsselbranchen, die ich mir ansehen würde.
Diese beiden Bereiche sind immer dann besonders stark betroffen, wenn es zu einer Cyber-Störung kommt. Wenn Sie die Produktion offline nehmen, wissen die Werksleiter fast auf die Sekunde genau, wie viel das kostet. Und wir haben die Störungen erlebt, die Cybervorfälle im Gesundheitswesen verursacht haben, wo Krankenhäuser schließen mussten. Operationen müssen verlegt werden, Patienten sind betroffen, und es ist möglich, dass diese Störungen Menschenleben kosten könnten.
Und in diesen Fällen ist Resilienz entscheidend. Warum ist es so wichtig, in der Sicherheit proaktiv statt reaktiv zu handeln?
Das ist eine sehr gute Frage. Wenn Sie reagieren, antworten Sie immer nur und bekämpfen Brände. Niemand reagiert gerne reaktiv. Es ist erschöpfend, und man wird ausgebrannt und müde.
"Wenn man nur reagiert, kämpft man immer nur gegen Brände... Wenn Sie einen proaktiven Ansatz verfolgen, suchen Sie nach Lücken, Dingen, die Sie korrigieren müssen, und dem, was Sie verbessern können.„
Wenn Sie jedoch einen proaktiven, besonnenen Ansatz verfolgen, suchen Sie nach Lücken, Dingen, die Sie korrigieren müssen, und Möglichkeiten zur Verbesserung. Dabei denken Sie an die wichtigsten Prozesse, die Sie sichern, schützen und verteidigen müssen, und tun dies gemeinsam mit dem CTO und CIO.
Wie können Organisationen also den Wechsel zu einer proaktiveren Haltung vollziehen?
Sie müssen über geeignete kollaborative Pläne zur Reaktion auf Vorfälle mit dem Unternehmen verfügen – Geschäftskontinuität, Notfallwiederherstellung und dann Reaktion auf Vorfälle. Diese zu haben ist entscheidend. Sie müssen Planspielübungen für technisches Personal und die Geschäftsführung mit der Unternehmensleitung durchführen. Wenn man sie einbezieht, hilft ihnen das zu verstehen: Hey, Technologie ist mit dem, was wir tun, verwoben, und ihr müsst ein wesentlicher Teil davon sein und verstehen, dass wir hier sind, um euch zu helfen und zu unterstützen. Gleichzeitig müssen Sieuns in die Lage versetzen, Sie im Geschäftsbetrieb zu unterstützen.
Daher wird der proaktive Aspekt der Cybersicherheit zusammen mit der Resilienz für mich weiterhin ein zentraler Schwerpunkt bleiben. Es geht wirklich darum, wie schnell ich mich erholen und das Unternehmen wieder zum Laufen bringen kann.
WEITERE INFORMATIONEN
Lesen Sie weitere exklusive Interviews mit Sicherheitsverantwortlichen in unserer Reihe „Erfolgsgeschichten".
- Ken Fishkin, „Datenschutz-Evangelist" bei Lowenstein Sandler, über…
LANGWEILIGE CYBERSICHERHEITSSCHULUNGEN - Marvel-„Superheld" Mike Wilkes über…
DEN EINSATZ VON KI IM KAMPF GEGEN CYBERKRIMINALITÄT - Apex Groups Ash Hunt über…
CYBER-RISIKEN (PRÄZISE) MIT DIESER FORMEL VORHERSAGEN - LA Countys Jeff Aguilar über…
WIE ER MITARBEITER IM KAMPF GEGEN PHISHING SCHULT (UND NACHSCHULT) - Honest Medical Groups Dennis Leber über…
WARUM ER (KAUM) ÜBER CYBERSICHERHEIT MIT DEM VORSTAND SPRICHT - Leo A Dalys Stephen Held über…
DIE KEHRSEITE DES DRITTANBIETER-RISIKOS - Zooms Michael Adams über…
CYBERSICHERHEIT ERREICHEN 2,0 MIT CYBER-RISIKO-SCORING

