Zwar sind die üblichen Maßnahmen zur Erfassung und Minderung von Cybersicherheitsrisiken nach wie vor von entscheidender Bedeutung, doch besteht eine anhaltende Herausforderung für Chief Information Security Officers (CISOs) heute darin, die aktuelle Lage in einer Sprache zu vermitteln, die ihre Vorgesetzten verstehen und auf deren Grundlage sie handeln können.
Die meisten Führungskräfte der obersten Ebene und Vorstandsmitglieder, die die Cybersicherheitsvorkehrungen überprüfen, verfügen nicht über fundierte technische Kenntnisse. Während sie an Informationsveranstaltungen zum Thema Cybersicherheit teilnehmen, haben sie oft Schwierigkeiten, sich in einem Wirrwarr aus Fachjargon, Kennzahlen und Daten über Netzwerkschwachstellen, Bedrohungssuche, Phishing-Tests, Software-Patches und Risikobewertungen zurechtzufinden.
Um effektiver zu kommunizieren, müssen CISOs wie CEOs denken und die Flut an Informationen, die sie den Interessengruppen präsentieren, in einen breiteren Kontext stellen. Schließlich können Führungskräfte in den obersten Ebenen nichts steuern, was sie nicht verstehen.
In der Sprache der Führungsetage oder des Vorstands dreht sich alles um das Endergebnis, argumentiert Bob Zukis, Gründer und Geschäftsführer des Digital Directors Network, einer Organisation, die sich der Verbesserung der Kommunikation zwischen Unternehmensführern und Sicherheitsexperten verschrieben hat. „Man muss über Cyberrisiken unter wirtschaftlichen Gesichtspunkten sprechen“, sagte Zukis in einem aktuellen Bericht von Harvard Business Review Analytic Services, der von Tanium gesponsert wurde.
Im Rahmen der Umfrage wurden 180 Befragte aus dem mittleren, höheren und obersten Management von Unternehmen unterschiedlicher Größe aus verschiedenen Branchen und Regionen befragt. Es enthält Interviews mit Experten, die sich intensiv mit dem Thema digitale Risiken auseinandersetzen.
Während die derzeitige Kommunikationslücke bei den CISOs Frustration auslöst, die Führungskräfte vor ein Rätsel stellt und dazu führt, dass verwertbare Daten auf der Strecke bleiben, nutzen Cyberkriminelle diese Situation zu ihrem Vorteil. Mehr als die Hälfte der Befragten (57 %) gab an, dass die Zahl der Cyberangriffe seit Beginn der Pandemie zugenommen habe, wobei 19 % angaben, dass diese Angriffe deutlich zugenommen hätten.
„Man muss über Cyberrisiken in wirtschaftlichen Begriffen sprechen.“Bob Zukis, Gründer und Geschäftsführer des Digital Directors Network
Die durch die Pandemie bedingte Umstellung auf „ “ und die Arbeit von zu Hause aus hat die Situation noch weiter verschärft, da viele Unternehmen plötzlich mit einer Flut neuer Endgeräte und Verbindungen konfrontiert waren, die sie oft nicht angemessen absichern konnten.
CISOs müssen die Kluft zwischen dem, was sie sagen, und dem, was die Führungskräfte hören, überbrücken. Die gute Nachricht ist laut Experten, dass beide Seiten bereit sind, dazuzulernen, und es gibt Anzeichen dafür, dass sich die Kluft verringert. Hier sind drei Kernideen, auf die sich erfolgreiche CISOs gestützt haben, um eine gemeinsame Sprache zu finden, die jeder versteht.
Bei der Kommunikation von Cyberrisiken geht es darum, den Fokus stärker auf den geschäftlichen Nutzen zu legen
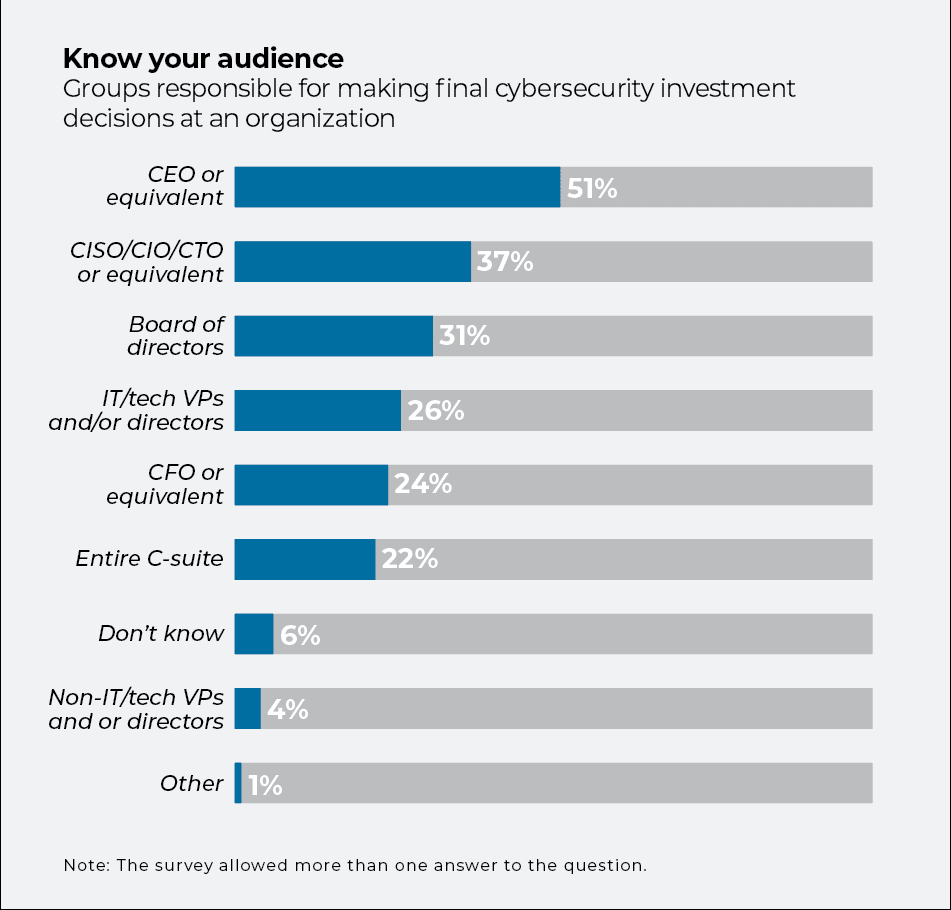
Die Mehrheit derjenigen, die die endgültigen Entscheidungen über Investitionen in die Cybersicherheit treffen, stammt aus Bereichen außerhalb dieser Branche. Laut der HBR-Umfrage „ “ ( ) werden die Ausgaben für Cybersicherheit in etwas mehr als der Hälfte der befragten Unternehmen (51 %) auf CEO-Ebene gesteuert. Führungskräfte im Technologiebereich wie CISOs, Chief Information Officers (CIOs) und Chief Technical Officers (CTOs) haben in etwas mehr als einem Drittel der Unternehmen (37 %) die Kontrolle über die Finanzen; Vizepräsidenten und Direktoren mit Schwerpunkt auf IT oder Technologie sind in etwa einem Viertel (26 %) der Unternehmen vertreten.
Wenn es um Mitarbeiterzahlen, Lieferketten und Vorschriften geht, sind die CEOs und Vorstände von „
“ daran gewöhnt, in Zahlen zu sprechen. Wenn CISOs jedoch die Zahlen auswerten, beziehen sie diese häufig auf schwerer zu interpretierende technische Kennzahlen, wie beispielsweise die Anzahl der identifizierten Zero-Day-Schwachstellen oder den Prozentsatz der vereitelten Phishing-Angriffe. Die Verwirrung nimmt noch weiter zu, wenn Abkürzungen und Fachjargon wie DDoS (– Distributed Denial-of-Service), XEM (– Converged Endpoint Management) oder AWS EC2 (– Amazon Web Services – Elastic Compute Cloud) ins Spiel kommen.
Das ist in etwa so, als würde man einem Baseballfan ein Cricket-Spiel beschreiben. In beiden „
“-Spielen kommen ein Schläger, ein Ball und herumlaufende Personen vor. Im Cricket werden jedoch eigene Fachbegriffe verwendet, wie beispielsweise „Grubbers“, „Nurdles“ und „
Dibbly-Dobbly-Bowler“.
„: Geben wir zu viel oder zu wenig für Cybersicherheit aus? Das ist die falsche Frage.”Zukis
Anstatt sich in Fachjargon zu verlieren, empfehlen Experten, sich einer klaren, verständlichen Sprache zu bedienen und sich auf das Wesentliche zu konzentrieren.
CISOs erzielen bei ihren Vorgesetzten Fortschritte, wenn sie sich auf umsetzbare Kennzahlen stützen, die nicht nur mit Sicherheitstools, sondern auch mit der Wirksamkeit der Sicherheitsmaßnahmen verknüpft sind. So erläutern sie beispielsweise, wie Phishing-Raten oder XEM-Systeme den Wert eines Unternehmens schützen und steigern können. Dennoch verdeutlichen viele CISOs diesen Zusammenhang mit dem geschäftlichen Nutzen nicht.
[Lesen Sie auch: 3 Maßnahmen zur Cyberhygiene, die CISOs auf Bundesebene umsetzen müssen]
Selbst bekannte Finanzkennzahlen können ohne Kontext irreführend sein. Während Führungskräfte aus der Wirtschaft sich vielleicht fragen: „Geben wir zu viel oder zu wenig für Cybersicherheit aus?“ Die Wahrheit ist nicht ganz so schwarz-weiß. „Es gibt keine richtige Zahl“, erklärt Zukis in dem Bericht, „und das ist die falsche Frage.“
Vielmehr müssen Führungskräfte eine grundlegend andere Sichtweise auf Investitionen einnehmen. Mithilfe von Daten aus den Systemen „ “ zur Erfassung und Bestandsaufnahme von Unternehmensressourcen ( ), „“ zur automatisierten Endpunktverwaltung ( ) sowie weiteren Tools können CISOs die Führungskräfte dabei unterstützen, den in ihrem Unternehmen gefährdeten Wert zu ermitteln, festzustellen, inwieweit dieser Wert durch die derzeitigen Ausgaben geschützt ist, und zu erkennen, wie sich der Schutz im Laufe der Zeit verändern könnte.
Die Bewertung von Cyberrisiken ist am aussagekräftigsten, wenn sie einheitlich erfolgt
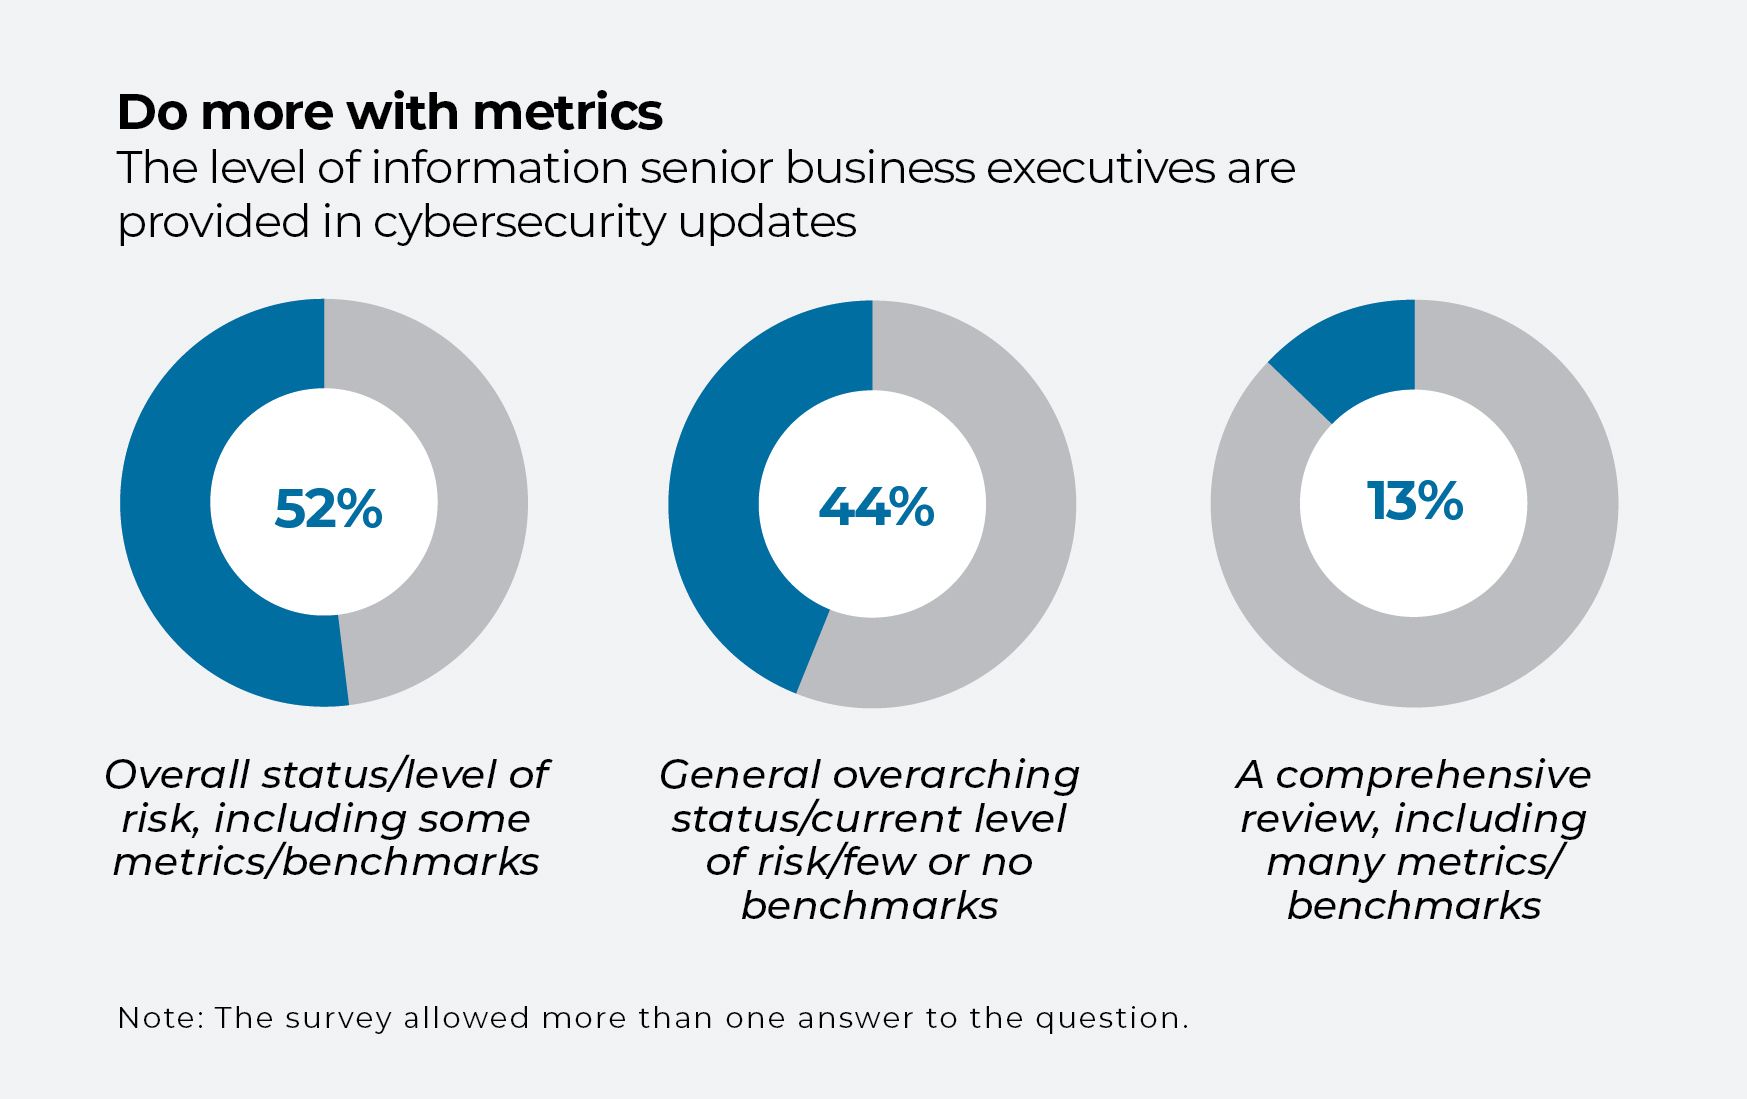
Während eine übermäßige Abhängigkeit von technischen Kennzahlen die Führungskräfte verwirren kann, stellen zahlreiche Unternehmen überhaupt nur wenige Kennzahlen zur Verfügung. Von den Führungskräften, die regelmäßig über Cyberrisiken informiert werden, erhielt fast die Hälfte (44 %) im Rahmen der HBR-Umfrage „ “ lediglich einen allgemeinen Überblick, der kaum oder gar keine Kennzahlen oder Vergleichswerte enthielt. Nur 13 % wurden einer umfassenden Bewertung unterzogen, die eine Vielzahl von Kennzahlen und Vergleichswerten umfasste.
Sicherheitsverantwortliche ändern häufig die von ihnen vorgelegten Kennzahlen, was die Situation noch weiter verkompliziert. In einer Sitzung konzentrieren sie sich möglicherweise auf die Reife, in der nächsten auf die Risikobewertung und später auf eine andere Kennzahl. „Unternehmen kombinieren diese Ansätze miteinander, anstatt konsequent einen einzigen Ansatz anzuwenden“, sagt Emily Mossburg, Global Cyber Leader bei Deloitte. In dem HBR-Bericht „ “ ( ) spricht sie sich gegen einen derart undifferenzierten Ansatz aus.
CISOs können unterschiedliche Sichtweisen auf Risiken einbringen oder neue Wege zur Darstellung von Informationen erproben, um das Interesse der Führungskräfte zu wecken oder das Verständnis zu verbessern. Das Endergebnis könnte jedoch dazu führen, dass sie sich hinsichtlich des Risikos noch unsicherer fühlen. Die Führungskräfte wissen nicht, ob sich die Lage des Unternehmens von einem Quartal zum nächsten verbessert oder verschlechtert hat.
Ein produktiverer Ansatz besteht darin, Führungskräfte aus dem technischen und dem betriebswirtschaftlichen Bereich dabei zu unterstützen, sich auf einen gemeinsamen Rahmen zu einigen und von Quartal zu Quartal einheitliche Maßstäbe für die Risikobewertung anzuwenden.
Sicherheitslücken in Endgeräten müssen berechnet, vorhergesagt und – vor allem –erkannt
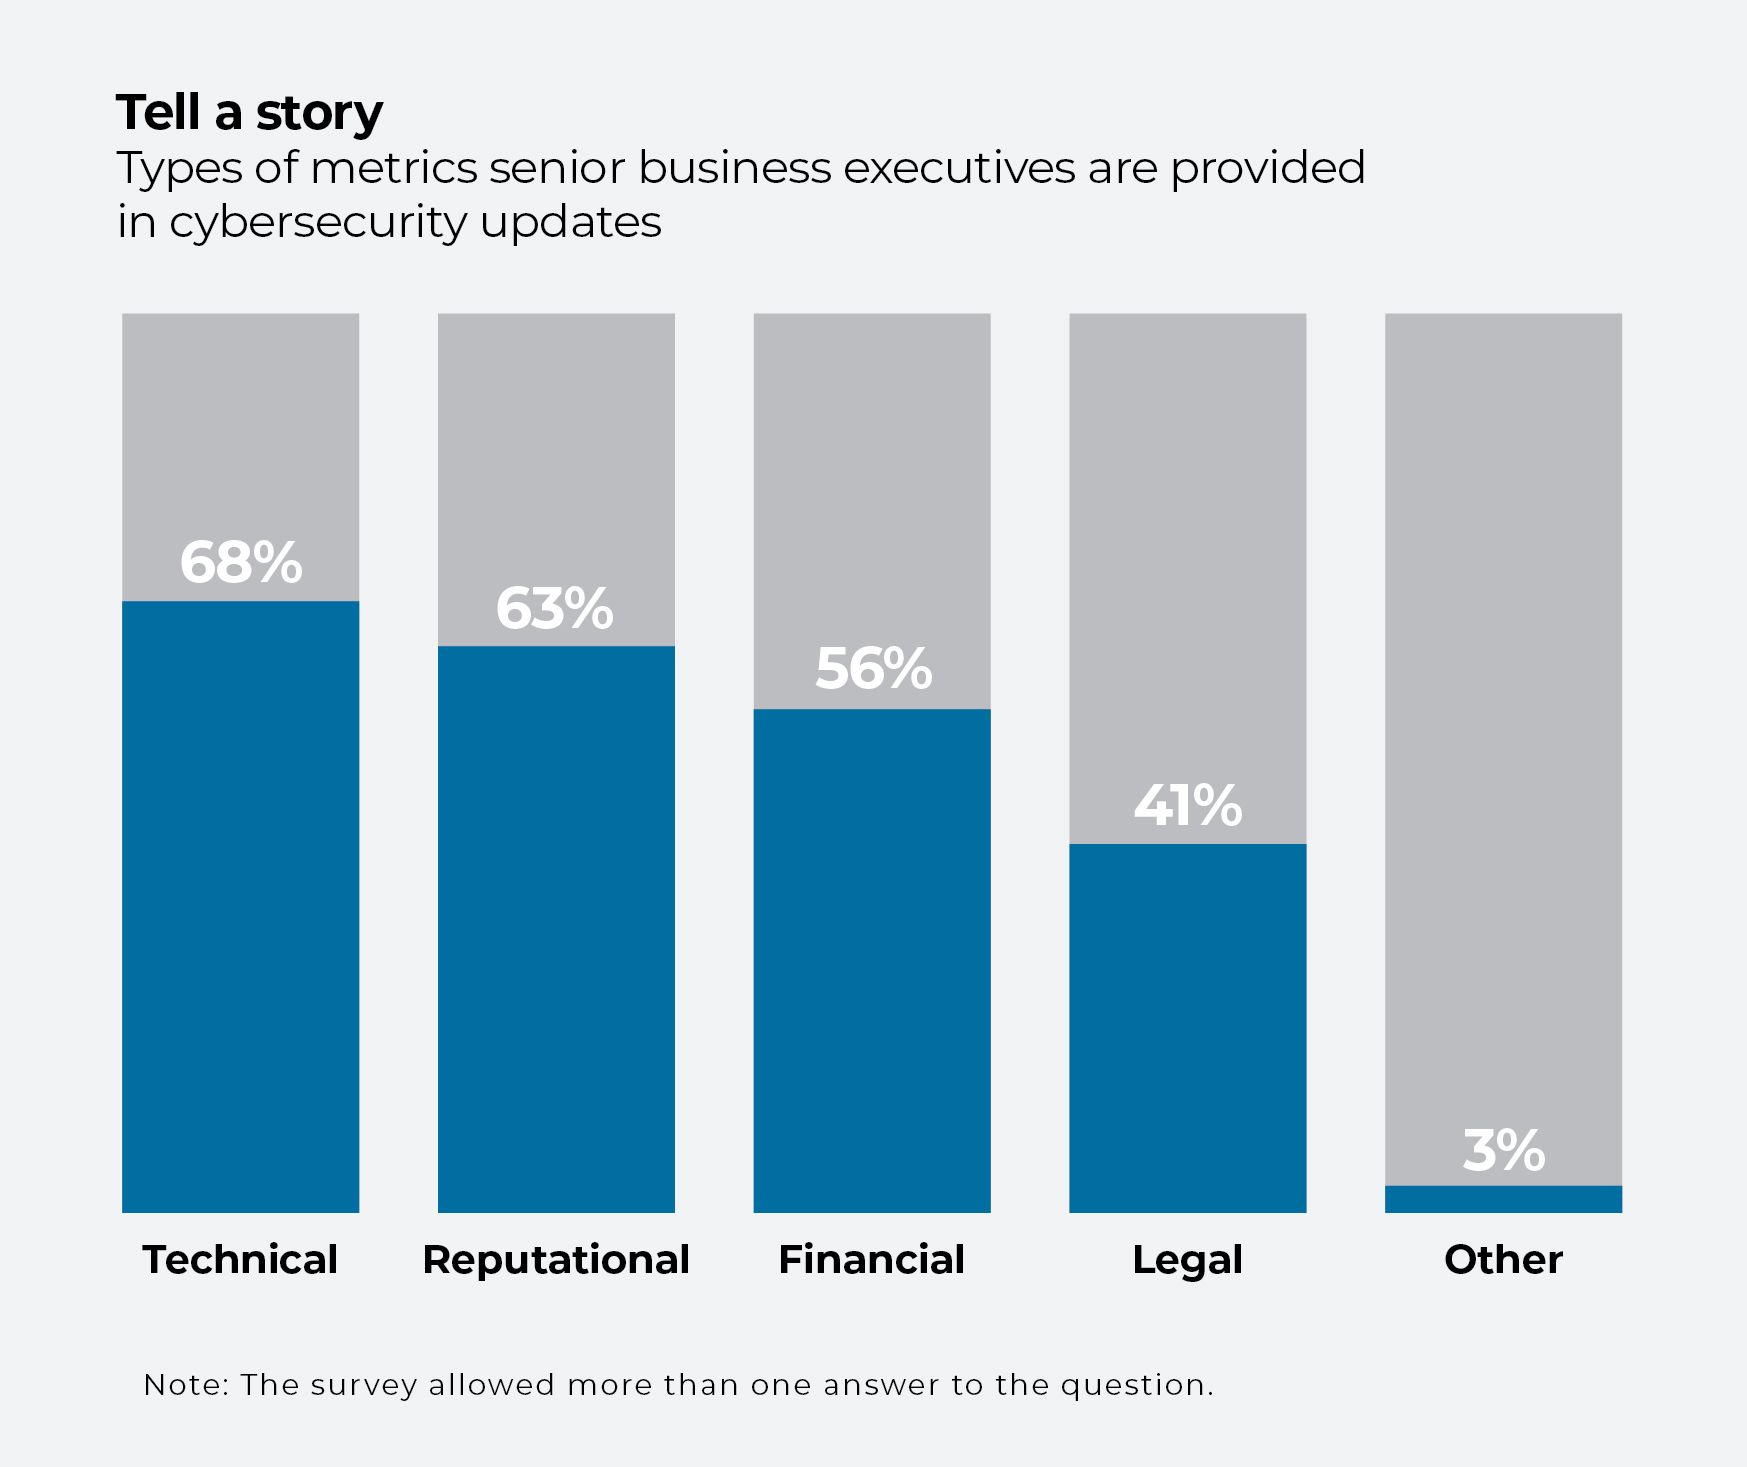
Unter den Führungskräften, die über Kennzahlen informiert werden, sind laut den Umfrageteilnehmern die meisten (68 %) mit technischen Daten überhäuft. Auch Reputationskennzahlen (63 %) finden große Beachtung, während Finanzkennzahlen nur bei etwa der Hälfte (56 %) der befragten Organisationen eine Rolle spielen.
Die Verbesserung der Finanzkennzahlen mag zwar hilfreich sein, doch letztendlich gilt: Kennzahlen sind nicht das Maß aller Dinge. Experten warnen, dass das Problem bei Kennzahlen darin besteht, dass man sich allzu leicht in ihnen verliert.
„Sie müssen darauf achten, dass Sie die Geschichte erzählen“, sagt Alissa Abdullah in dem HBR-Bericht „ “ ( ). Als stellvertretende Sicherheitschefin und Senior Vice President für innovative Unternehmenssicherheitslösungen bei Mastercard ist sie es gewohnt, skeptische Führungskräfte für sich zu gewinnen. „All diese Risikokennzahlen haben keinerlei Bedeutung, wenn man die dahinterstehende Geschichte nicht erzählt“, sagt sie.
„All diese Risikokennzahlen haben keine Bedeutung, wenn Sie die dahinterstehende Geschichte nicht erzählen.“Alissa Abdullah, stellvertretende Sicherheitschefin und Senior Vice President für innovative Unternehmenssicherheitslösungen bei Mastercard
Für Führungskräfte, deren Fokus auf dem Umsatz und dem Gewinn liegt, wird es stets attraktiver erscheinen, ein attraktives neues Produkt oder eine neue Dienstleistung auf den Markt zu bringen, als Geld für etwas so Abstraktes wie Cybersicherheit auszugeben. Das Erzählen von Geschichten kann dazu beitragen, dieser Tendenz entgegenzuwirken.
Bei Mastercard nehmen die Geschäftsführung und der Vorstand gemeinsam an Krisensimulationen teil und durchspielen zudem einen tatsächlichen Cyberangriff, damit das, was zunächst theoretisch erscheinen mag, auf einer intuitiven Ebene wirklich greifbar wird.
„Das Thema Cybersicherheit kann einen schon mal überfordern“, räumt Abdullah ein. Sie fordert Führungskräfte im Sicherheitsbereich nachdrücklich dazu auf, Geschichten und Erfahrungen zu teilen, die bei ihrem Publikum einen bleibenden Eindruck hinterlassen. „Sie müssen diesen ‚Oh nein‘-Moment erleben“, sagt sie. „Sobald sie es selbst erlebt haben, verstehen sie es und behalten es im Gedächtnis.“