Das Wort „abschrecken“ taucht im neuen nationalen Cybersicherheitsplan der Biden-Regierung mit dem Titel „ “ () an keiner Stelle auf.
Dies spiegelt eine grundlegende Abkehr von dem Paradigma wider, das die USA in den vergangenen drei Jahrzehnten zur Bekämpfung von Hackern verfolgt hatten, und ist vor allem dem Wissenschaftler zu verdanken, der hinter den Kulissen mit dem US-Militär und den US-Geheimdiensten zusammengearbeitet hat.
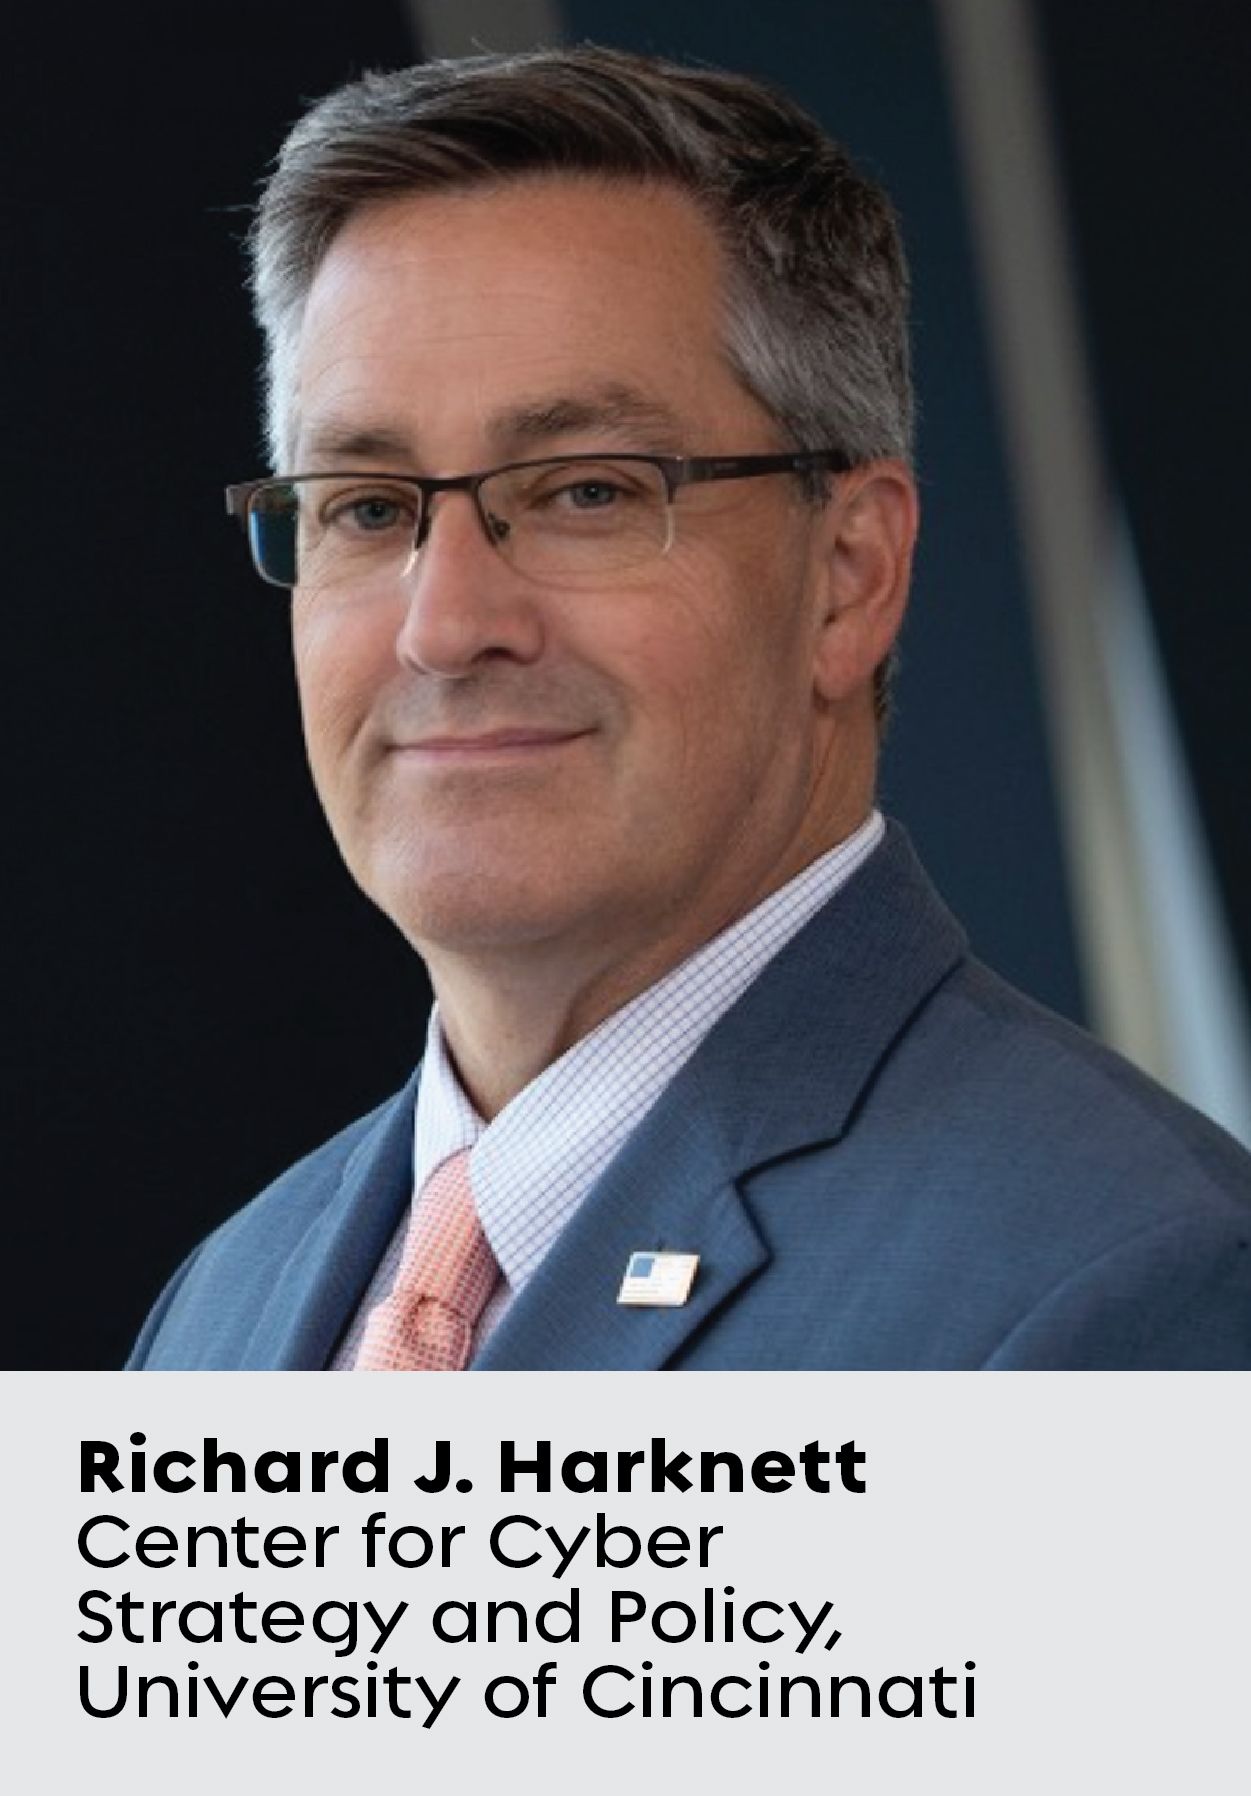
Richard J. Harknett, Professor und Leiter des Zentrums für Cyberstrategie und -politik an der Universität von Cincinnati, wurde im Jahr 2016 zum ersten Gastwissenschaftler beim U.S. Cyber Command und bei der National Security Agency (NSA) ernannt. Angesichts der zunehmenden Zahl von Cyberangriffen, die auf kritische Infrastruktur in den Vereinigten Staaten abzielen, suchten die Behörden nach neuen Perspektiven auf das Problem und nahmen Kontakt zu Harknett auf.
In Zusammenarbeit mit Michael Fischerkeller vom Institute of Defense Analyses und Dr. Emily Goldman vom Cyber Command trug Harknett zur Ausarbeitung dessen bei, was heute als Doktrin des „ “ (persistentes Engagement) bekannt ist – ein Bestandteil der kürzlich vom Weißen Haus angekündigten Nationalen Cybersicherheitsstrategie, die potenzielle Hacker durch ein aktiveres Vorgehen im Vorfeld abwehrt. Harknett, Fischerkeller und Goldman verfassten anschließend gemeinsam ein Buch zu diesem Thema mit dem Titel „ : Cyber Persistence Theory – Redefining National Security in Cyberspace“ (Oxford University Press, 2022).
, Redakteur bei „Focal Point“, führte ein Gespräch mit Harknett, um seine Einschätzung zur Einführung des Konzepts des „persistenten Engagements“ durch die Biden-Regierung zu erfahren, was dies für die Wirtschaft bedeutet und wie es seiner Meinung nach weltweit umgesetzt werden dürfte.
Zunächst einmal: Wie würden Sie „nachhaltiges Engagement“ kurz definieren?
„Persistent Engagement“ ist eine Strategie, die davon ausgeht, dass Sicherheit darin besteht, die Ausnutzung von Schwachstellen zu antizipieren, bevor diese auftreten, und bereits bestehende Schwachstellen bei den Gegnern zu nutzen. Es beruht auf einer Logik der beharrlichen Initiative.
„Die Sicherheit im Cyberspace hängt aufgrund ihrer Unbeständigkeit davon ab, wer Missbrauch vorhersehen kann, bevor er eintritt.“Richard J. Harknett, Professor und Leiter des Zentrums für Cyberstrategie und -politik an der Universität von Cincinnati
Die Sicherheit im Cyberspace hängt aufgrund ihrer Dynamik davon ab, wer Missbrauch vorhersehen kann, bevor er eintritt. Das Paradigma, das die Vereinigten Staaten 20 bis 30 Jahre lang verfolgt hatten, basierte auf Abschreckung: Wir versuchten, die Gegenseite davon zu überzeugen, keinen Angriff zu starten. Was die „ 2018 National Cybersecurity Strategy“ betrifft, so blieb das nachhaltige Engagement aus verschiedenen Gründen weiterhin hinter den Erwartungen zurück, obwohl die Trump-Regierung bereits mit deren Umsetzung begonnen hatte. Dies beruhte größtenteils auf Abschreckung.
In diesem Dokument [das im März von der Biden-Regierung veröffentlicht wurde] taucht das Wort „abschrecken“ jedoch nicht einmal auf. Dies stellt eine erhebliche Kehrtwende gegenüber der jahrzehntelangen Sichtweise der Vereinigten Staaten auf den Bereich der Cybersicherheit dar.
[Lesen Sie auch: Was Unternehmen über Bidens nationale Cybersicherheitsstrategie wissen müssen]
Geht es bei beständigem Engagement also darum, von defensiven zu offensiven Ansätzen überzugehen?
Ich möchte Sie dazu ermutigen, nicht in diesen Kategorien zu denken.
Ach? Und dennoch wird es oft so beschrieben.
Hier geht es darum, von einer reaktiven Kraft zu einer beständigen Kraft überzugehen. Der Grund, warum ich vorschlage, die Sache so zu betrachten, ist, dass das Umfeld des Cyberspace technisch gesehen so dynamisch ist, dass Sie in der Lage sein müssen, vorauszusehen, was jemand Ihnen antun könnte. Es geht nicht darum, ständig zwischen Angriff und Verteidigung hin und her zu wechseln. Es geht darum, sicherzustellen, dass Sie die Initiative ergreifen und nicht der andere.
„Es geht nicht darum, ständig zwischen Angriff und Verteidigung hin und her zu wechseln.“ Es geht darum, sicherzustellen, dass Sie die Initiative ergreifen und nicht der andere.”Harknett
An dieser Stelle kommen die „-Hunt-Forward-Operationen“ des Cyber Command ins Spiel, bei denen Sie gemeinsam mit Partnerländern nach potenziellen gegnerischen Malware oder Taktiken suchen, um den Gegnern zuvorzukommen, bevor diese Schwachstellen ausnutzen können.
Riskieren wir durch eine aggressivere Haltung nicht, in eine Situation zu geraten, in der wir uns selbst zu noch größeren Zielen machen?
Ich würde es als „aktiver sein“ bezeichnen, und aktiver zu sein bedeutet nicht automatisch, aggressiver zu sein.
Als das Konzept des „Persistent Engagement“ vor einigen Jahren stillschweigend eingeführt wurde, gab es Bedenken hinsichtlich möglicher Vergeltungsmaßnahmen. Aus operativer Sicht haben wir jedoch festgestellt, dass man so etwas tun kann, ohne dass es zu einer Eskalationsdynamik kommt. Tatsächlich können Sie defensive Effekte erzielen, wenn Sie aktiver sind.
In unserem Buch vertreten wir die Auffassung, dass sich die meisten staatlichen und sogar nichtstaatlichen Akteure tatsächlich deutlich unterhalb der Schwelle zu einem umfassenden Cyberkrieg bewegt haben. Sie konzentrieren sich stärker auf das, was wir als strategischen Wettbewerb bezeichnen.
Das klingt nach einem Begriff aus dem Marketing.
Dies hat Auswirkungen auf US-amerikanische Unternehmen. Dies ist einer der Punkte, auf die die Biden-Strategie besonderen Wert legt: dass wir uns eher in einem strategischen Wettstreit als in einem Krieg befinden. Mit anderen Worten: Hacker untergraben durch Cyberkampagnen und -operationen Ihre wirtschaftliche Wettbewerbsfähigkeit, Ihren militärischen Vorsprung und Ihre demokratischen Institutionen.
Sie versuchen, Sie zu untergraben. All dies ist jedoch weit davon entfernt, was wir als Kriegführung bezeichnen würden.
Wie stehen Sie dazu, dass die USA die chinesische App TikTok möglicherweise aus Gründen der Cybersicherheit verbieten könnten?
TikTok stellt sowohl als Plattform zur Informationsbeschaffung als auch zur Einflussnahme eine Bedrohung für die nationale Sicherheit dar. Stellen Sie sich „Voice of America“ aus der Zeit des Kalten Krieges und des Zweiten Weltkriegs vor – nur dass die Nachrichten nun in 150 Millionen Taschen landen. Warum sollte Peking nicht unsere eigene Strategie gegen uns anwenden – –, KI hinzufügen und ohne Kampf gewinnen?
Wie sollten Unternehmen diese neueste nationale Cybersicherheitsstrategie einschätzen und umsetzen?
Hören Sie auf, die IT als eine Abteilung zur Kosteneinsparung zu betrachten. Das oberste Ziel eines Unternehmens ist der Gewinn, und das ist in Ordnung. Seien Sie sich jedoch bewusst: Wenn Sie im Cyberspace agieren, ist dieser voller Schwachstellen , die von kriminellen Organisationen und Nationalstaaten ausgenutzt werden können.
„Hören Sie auf, die IT als eine Abteilung zur Kosteneinsparung zu betrachten.“ Machen Sie sich bewusst: Wenn Sie im Cyberspace tätig sind, gibt es dort zahlreiche Schwachstellen.”Harknett
Wenn Sie in einer vernetzten Umgebung arbeiten – und genau das ist Netzwerk-Computing –, muss die IT im Mittelpunkt Ihrer Geschäftsprozesse stehen, und Sicherheit muss von vornherein gewährleistet sein.
[Lesen Sie auch: Hohe Geldstrafen sind ein Weckruf, der Datensicherheit Priorität einzuräumen]
Es handelt sich also nicht nur um eine Strategie der Regierung; auch der private Sektor kann aktiv bleiben, indem er eine gute Cyberhygiene einhält , Cyber-Bedrohungsanalysen durchführt , Cyber-Experten in den Vorstand beruft und so weiter. Sie möchten, dass Unternehmen mehr Verantwortung übernehmen, insbesondere im Technologiesektor, in dem möglicherweise mit einer stärkeren Regulierung zu rechnen ist. Glauben Sie angesichts des derzeitigen politischen Klimas, dass dieser Plan parteiübergreifende Unterstützung finden wird?
Ich möchte darlegen, dass das e Klima für ein solches Vorhaben derzeit wahrscheinlich günstiger ist als es seit zwei Jahrzehnten der Fall war. Ich glaube, dass in den nächsten zwei Jahren genügend Zeit bleibt, um eine gemeinsame Basis zu finden und damit zu beginnen, Anreize und Abschreckungsmaßnahmen zu entwickeln, um dies in die Tat umzusetzen. Und das müssen wir auch, denn wenn wir es nicht tun, werden die Verluste aufgrund mangelnder Cybersicherheit zu groß sein. Ich glaube, die Gesetzgeber sind sich bewusst, dass es, wenn wir diese Angelegenheit nicht in den Griff bekommen, nicht gut für die Wirtschaft sein wird und sicherlich auch nicht gut für die nationale Sicherheit.

