Unter dem Management von Gerätesicherheitslücken versteht man den Prozess der Identifizierung, Priorisierung, Behebung und Meldung von Sicherheitslücken in den Netzwerkgeräten und der Software eines Unternehmens. Böswillige Akteure können Schwachstellen ausnutzen, um sich unbefugten Zugriff auf Daten und andere Ressourcen des Unternehmens zu verschaffen und möglicherweise enormen Schaden anzurichten.
Laut dem Bericht „Cost of a Data Breach Report 2021“ des Ponemon Institute belaufen sich die durchschnittlichen Kosten einer Datenpanne in den USA auf 9,05 Millionen US-Dollar. Die Zahl „ “ ( ) ist so hoch, weil zu dem Zeitpunkt, an dem ein betroffenes Unternehmen feststellt, dass es Opfer eines Datenlecks geworden ist, bereits erheblicher Schaden entstanden ist. Demselben Bericht zufolge dauert es durchschnittlich 287 Tage, bis ein Unternehmen eine Sicherheitsverletzung erkennt und eindämmt.
Das Management von Geräteschwachstellen bietet eine Möglichkeit, Sicherheitslücken zu erkennen und zu schließen, bevor sie ausgenutzt werden. In der Praxis werden spezielle Tools eingesetzt, um die Geräte eines Unternehmens automatisch zu überwachen und Probleme bei der Systemkonfiguration zu erkennen und zu beheben, die das Unternehmen für Cyberangriffe anfällig machen könnten.
Es geht jedoch über die bloße Neukonfiguration von Einstellungen und das Patch-Management von „ “ hinaus. Im Kern ist das Management von Geräteschwachstellen eine proaktive Unternehmensphilosophie, die berücksichtigt, dass täglich neue Schwachstellen entdeckt werden und dass deren Erkennung und Behebung ein kontinuierlicher Prozess sein muss.
Die zunehmende Bedrohung durch Cyberangriffe und die steigende Zahl von Vorschriften, wie beispielsweise der Health Insurance Portability and Accountability Act (HIPAA), der Payment Card Industry Data Security Standard (PCI DSS) und die Datenschutz-Grundverordnung (DSGVO), haben das Management von Geräteschwachstellen für jedes Unternehmen zu einer entscheidenden Aufgabe gemacht.
Zwar schreiben einige Vorschriften vierteljährliche Schwachstellen-Scans vor, doch reichen diese angesichts der heutigen aggressiven Bedrohungslage nicht mehr aus. Um Ihre Angriffsfläche zu verringern und Bedrohungen abzuwehren, ist ein kontinuierlicher Ansatz erforderlich, der Ihnen in Echtzeit Einblick in die Schwachstellen Ihrer Geräte gewährt und eine schnelle Behebung ermöglicht.
Was sind Sicherheitslücken bei Geräten?
Eine Gerätesicherheitslücke ist ein Fehler oder eine Fehlkonfiguration im Quellcode eines Geräts, die potenziell ausgenutzt werden kann, um die darin gespeicherten Daten oder das Netzwerk, mit dem das Gerät verbunden ist, zu gefährden. Angreifer können Schwachstellen in Geräten ausnutzen, um erweiterte Benutzerrechte zu erlangen, Denial-of-Service- (DoS) oder „ “-Ransomware-Angriffe zu starten und auf sonstige Weise Schaden anzurichten. Auch wenn sie nicht gezielt ausgenutzt werden, können Sicherheitslücken in Geräten häufig zu einer unbeabsichtigten Offenlegung und zum Verlust von Daten führen.
„Selbst wenn sie nicht gezielt angegriffen werden, können Sicherheitslücken in Geräten häufig zu unbeabsichtigter Datenoffenlegung und Datenlecks führen.“
Den meisten Organisationen ist eine Sicherheitslücke in einem Gerät erst dann bewusst, wenn bereits eine Bedrohung vorliegt. Zu diesem Zeitpunkt können sie nur noch reagieren, um die Ausbreitung einzudämmen und den Schaden zu begrenzen. Die gemeinnützige Organisation „ “ (MITRE Corporation, ) hat das Programm „“ (Common Vulnerability and Exposures, , CVE) ins Leben gerufen, um Organisationen dabei zu unterstützen, öffentlich bekannt gewordene Sicherheitslücken im Bereich der Cybersicherheit proaktiv zu „identifizieren, zu definieren und zu katalogisieren“.
Das CVE-Programm umfasst Hunderttausende von Einträgen zu Sicherheitslücken. MITRE erfasst bekannte Sicherheitslücken und weist jeder einzelnen eine ID zu. Die ID enthält das Jahr, in dem die Sicherheitslücke entdeckt wurde, gefolgt von einer Referenznummer, beispielsweise number—CVE-2022-23728. Gelegentlich erhält eine Sicherheitslücke von ihrem Entdecker oder den Medien einen Namen, der fortan synonym mit ihrer CVE-Kennung verwendet wird. „BlueKeep“ beispielsweise ist dieselbe Sicherheitslücke wie CVE-2019-0708. Einige benannte Sicherheitslücken können auch mit mehr als einer CVE verknüpft sein.
Jeder CVE-Eintrag enthält eine Beschreibung der Sicherheitslücke, einen Link zum detaillierten Eintrag in der National Vulnerability Database (NVD) des sowie Referenzlinks zu weiteren Informationen. Der Schweregrad des Risikos wird für jede Schwachstelle anhand des Common Vulnerability Scoring System (CVSS) des „ “ berechnet:. Dieser Wert kann zwischen 0 (nicht schwerwiegend) und 10 (kritisch) liegen. CVE-Einträge werden im Laufe der Zeit aktualisiert, sobald weitere Erkenntnisse über eine Sicherheitslücke vorliegen oder ein neuer Exploit dafür entdeckt wurde. Neue Informationen können den Schweregrad erhöhen oder verringern.
[Was ist ein Cyber-Risiko-Score und warum ist er von Bedeutung?]
Das Management von Gerätesicherheitslücken umfasst die Überprüfung der Umgebung Ihres Unternehmens, um festzustellen, ob eine dieser CVEs vorliegt. Wurde beispielsweise für eine Sicherheitslücke in Adobe 7,3,12 ein CVE-Eintrag erstellt, könnte dieser in ein Tool zur Erkennung von Gerätesicherheitslücken von ( ) eingegeben werden, um die Endgeräte des Unternehmens nach dieser Version von Adobe sowie nach früheren Versionen zu durchsuchen und jede betroffene Instanz zu identifizieren und zu beheben.
Welche drei Schritte umfasst der Prozess des Schwachstellenmanagements?
Das Schwachstellenmanagement erfolgt in drei Schritten:
- Identifizierung. Ermitteln Sie alle Schwachstellen, die auf Ihren Endgeräten vorhanden sind, mithilfe eines automatisierten Tools zur Schwachstellenerkennung – eines sogenannten Schwachstellenscanners –, das nach Fehlkonfigurationen und Programmierfehlern sucht, die ein Sicherheitsrisiko darstellen. Dieser Scanner verwendet ein Protokoll wie „ “ (OVAL) ( ), um Gerätekonfigurationsdaten und andere Systemdetails zu kodieren, und gleicht diese mit einer Datenbank bekannter Sicherheitslücken ab, wie beispielsweise dem CVE-Programm. Der Scanner protokolliert alle erkannten Schwachstellen, damit diese ausgewertet und nach Priorität geordnet werden können. Es ist von entscheidender Bedeutung, umfassende und häufige Scans durchzuführen, um Ergebnisse zu erhalten, die höchstens einige Stunden oder Tage alt sind – und nicht mehrere Wochen.
- Bewertung. Sobald Sie die Schwachstellen auf Ihren Geräten ermittelt haben, müssen Sie das Risiko bewerten, das diese für Ihr Unternehmen darstellen. Der Schweregrad einer Sicherheitslücke ist ein wichtiger Faktor bei der Einschätzung der von ihr ausgehenden Bedrohung; Sie müssen jedoch auch andere praxisrelevante Faktoren berücksichtigen, beispielsweise, wie leicht diese Sicherheitslücke ausgenutzt werden könnte oder ob bereits ein Exploit existiert, welche potenziellen geschäftlichen Auswirkungen und Kosten im Falle einer Ausnutzung entstehen würden sowie ob Sie über Sicherheitsprotokolle verfügen, die die Wahrscheinlichkeit oder die Auswirkungen eines Exploits mindern könnten. Zu den weiteren Faktoren, die es zu berücksichtigen gilt, gehört auch, wo eine Sicherheitslücke entdeckt wird. Eine Fehlkonfiguration auf dem Laptop des Vorstandsvorsitzenden wäre wahrscheinlich schwerwiegender als dieselbe Sicherheitslücke auf dem Laptop eines Zeitarbeiters. Insgesamt sollten diese Überlegungen dazu beitragen, für jede Schwachstelle eine Risikobewertung festzulegen.
- Sanierung. Nachdem Sie die Schwachstellen auf Ihrem Gerät ermittelt und bewertet haben, besteht der nächste Schritt darin, zu entscheiden, wie Sie diese priorisieren und beheben möchten. Die Risikobewertung, die Sie jeder Schwachstelle zugewiesen haben, sollte Ihnen dabei helfen, diese nach ihrem Schweregrad zu unterteilen, und Schwachstellenscanner geben häufig Empfehlungen zur Behebung dieser Schwachstellen, wobei dies jedoch stets unter Berücksichtigung der Rückmeldungen der Sicherheits- und IT-Teams erfolgen sollte. Im Allgemeinen gibt es drei Strategien zum Umgang mit Schwachstellen. Die Behebung umfasst das Ausbessern oder Korrigieren von Code, der eine Sicherheitslücke enthält, um einen Missbrauch zu verhindern. Im Rahmen der Risikominderung werden Maßnahmen ergriffen, um die Wahrscheinlichkeit oder die Auswirkungen einer Schwachstelle zu verringern, in der Regel vorübergehend, bis diese behoben werden kann. Sie können sich auch dafür entscheiden, keine Maßnahmen zu ergreifen, wenn die Kosten für die Behebung der Sicherheitslücke höher sind als die Auswirkungen
einer Ausnutzung.
Sobald diese Schritte abgeschlossen sind, ist es wichtig, sie zu wiederholen, um sicherzustellen, dass keine neuen Schwachstellen entstanden sind. Auf diese Weise ist das Schwachstellenmanagement ein fortlaufender Prozess.
Was sind die Vor- und Nachteile des netzwerkbasierten Scannens im Vergleich zum agentenbasierten Scannen?
Zwar sind sowohl netzwerkbasierte als auch agentenbasierte Scans wirksam bei der Erkennung von Geräteschwachstellen, doch gibt es Unterschiede zwischen den beiden Verfahren, die Ihnen dabei helfen können, zu entscheiden, welches für Ihr Unternehmen am besten geeignet ist.
„Unternehmen mit vielen Mitarbeitern im Homeoffice bevorzugen häufig agentenbasierte Scans; diese ermöglichen es ihnen, Daten von Geräten außerhalb des Unternehmensnetzwerks zu erfassen.“
Für das agentenbasierte Schwachstellenscanning muss auf jedem Gerät, das Sie testen möchten, ein Softwarepaket (ein sogenannter „Agent“) installiert werden. Jeder Agent erfasst sicherheitsrelevante Daten von seinem Host-Rechner und sendet diese an die Erfassungsserver zurück. Auf diese Weise werden Gerätedaten aus der gesamten Infrastruktur erfasst und konsolidiert, um einen ganzheitlichen Überblick zu schaffen, der die Analyse erleichtert.
Das agentenbasierte Scannen bietet mehrere Vorteile:
- Ideal für verteilte Umgebungen. Unternehmen mit vielen Mitarbeitern im Homeoffice – ein Trend, der zunehmend an Bedeutung gewinnt – bevorzugen häufig agentenbasierte Scans, da sie damit Daten von Geräten außerhalb des Unternehmensnetzwerks erfassen können.
- Gilt auch für nicht angeschlossene Geräte. Geräte können auch dann gescannt werden, wenn sie nicht mit dem Netzwerk verbunden sind, und die Agenten senden die Daten an die Erfassungsserver zurück, sobald wieder eine Internetverbindung besteht. Dadurch können Scans unter
angehalten und bei einer Unterbrechung der Verbindung wieder aufgenommen werden, wodurch sich die Lösung
besonders gut für Mitarbeiter auf Reisen und andere Personen mit zeitweise verfügbarem WLAN-Zugang eignet. - Unterstützt BYOD. Da immer mehr Mitarbeiter ihre privaten Geräte nutzen, um sich mit dem Unternehmensnetzwerk zu verbinden, nehmen die Sicherheitsrisiken zu. Mithilfe des agentenbasierten Scans können Sie diese Geräte überwachen und Sicherheitsrichtlinien durchsetzen.
- Es bestehen keine Anforderungen hinsichtlich der Qualifikationen. Da die Agenten direkt auf einem Gerät installiert sind, ist für die Durchführung eines Scans keine Anmeldung erforderlich, wie dies bei einigen netzwerkbasierten Scan-Tools der Fall ist.
Der größte Nachteil: der Verwaltungsaufwand. Auf jedem vorhandenen Gerät – sowie auf neuen Geräten, sobald diese der Umgebung hinzugefügt werden – müssen Agenten installiert werden; für bestimmte Geräte, wie beispielsweise IoT-Hardware, sind möglicherweise keine Agenten verfügbar. Sofern Updates nicht automatisiert erfolgen, erfordern sie zudem zusätzlichen Aufwand für die IT-Teams.
Im Gegensatz dazu erfolgt das netzwerkbasierte Schwachstellenscanning mithilfe einer zentralisierten Software, die von einem Server aus alle Netzwerkgeräte ansteuert, ohne dass Sie auf jedem einzelnen Gerät Software installieren und verwalten müssen. Dadurch lässt sich das Verfahren einfacher einrichten als das agentenbasierte Scannen.
Es gibt zwei Arten des netzwerkbasierten Scannens: das authentifizierte und das nicht authentifizierte. Durch authentifizierte Schwachstellenscans können Sie sich als Benutzer bei jedem Gerät anmelden, wodurch Sie einen umfassenderen Einblick in das System erhalten und mehr Schwachstellen aufdecken können als bei nicht authentifizierten Scans. Das Scannen auf Sicherheitslücken ohne Authentifizierung erspart Ihnen die Verwaltung zahlreicher Anmeldedaten; aufgrund der eingeschränkten Transparenz in Bezug auf verschiedene Systeme werden dabei jedoch in der Regel nur grundlegende Konfigurationsprobleme und Fehler aufgedeckt.
[10 Möglichkeiten, wie Tanium das Konfigurationsmanagement verbessert]
In beiden Fällen bietet das netzwerkbasierte Schwachstellenscanning gegenüber dem agentenbasierten Scanning mehrere Vorteile:
- Es bestehen keine Kompatibilitätsanforderungen. Da auf den Netzwerkgeräten keine Agenten installiert sind, bestehen keine Anforderungen an das Betriebssystem, um diese zu erkennen und zu scannen. Mithilfe des netzwerkbasierten Schwachstellenscans können Sie IoT-Geräte (Internet der Dinge) sowie netzwerkbasierte Geräte wie Switches und Router in Ihre Scans einbeziehen.
- Gründlichere Überprüfung. Durch netzwerkbasiertes Scannen können alle mit dem Netzwerk verbundenen Hosts und Geräte überwacht werden, was Ihnen einen besseren Überblick verschafft und es Ihnen ermöglicht, Ressourcen zu scannen, die mit agentenbasiertem Scannen nicht erreichbar waren.
- Leicht. Dank des netzwerkbasierten Scannens müssen Sie keine Software auf Ihren Endgeräten installieren und verwalten, was die Verwaltung vereinfacht.
Letztendlich führt die ausschließliche Verwendung der einen oder der anderen Scan-Methode dazu, dass Lücken hinsichtlich der Menge und der Art der Daten entstehen, die Sie von Ihren Geräten erfassen können. Nur durch die Kombination beider Ansätze erreichen Sie die umfassende Überprüfung der Geräteschwachstellen, die Sie benötigen, um Ihr Unternehmen vor den vielfältigen Bedrohungen der heutigen Zeit zu schützen.
Was ist eine Schwachstellen- und Compliance-Prüfung?
Eine Schwachstellenanalyse im Rahmen des „ “ ( ) ist der Prozess der Ermittlung von Sicherheitslücken und Risiken in den Geräten und Ressourcen einer Organisation. Es ermöglicht Sicherheitsteams, Systemverantwortlichen und anderen Beteiligten, Schwachstellen zu bewerten, Prioritäten für deren Behebung festzulegen und ihre Netzwerkumgebung zu sichern.
Schwachstellenanalysen durchlaufen in der Regel vier Phasen:
- Ermitteln Sie Schwachstellen bei „ “, die sich auf Netzwerke und Systeme auswirken könnten.
- Bewerten Sie diese Schwachstellen, um deren Schweregrad
zu ermitteln. - Beheben Sie alle besonders kritischen Sicherheitslücken unter , um deren Ausnutzung zu verhindern:
. - Bitte melden Sie Sicherheitslücken unter , um künftige Sicherheitsmaßnahmen zu verbessern.
Die durchschnittliche IT-Umgebung eines Unternehmens weist Tausende von Sicherheitslücken auf. Schwachstellenanalysen liefern Sicherheitsteams wichtige Informationen, um die kritischsten Risiken und Bedrohungen zu identifizieren, und ermöglichen es ihnen, Prioritäten zu setzen, welche Schwachstellen zuerst behoben werden sollen. Die Bewertungsinstrumente enthalten zudem Empfehlungen für Maßnahmen zur Minderung und Behebung der festgestellten Schwachstellen.
Scans zur Schwachstellenanalyse sind zudem erforderlich, um sicherzustellen, dass Organisationen die gesetzlichen Vorschriften einhalten: Organisationen aus den Bereichen Gesundheitswesen, Finanzwesen sowie der „ “-Regierung müssen bei Nichteinhaltung mit Untersuchungen und Geldbußen rechnen.
Zwar variieren die regulatorischen Anforderungen je nach Branche, doch haben praktisch alle Auswirkungen auf die IT. Durch Sicherheitsüberprüfungen können Schwachstellen aufgedeckt werden, die die Vertraulichkeit, Verfügbarkeit und Integrität von Kunden- und Patientendaten gefährden könnten. Darüber hinaus können Bewertungsinstrumente eingesetzt werden, um maßgeschneiderte Konformitätsprüfungen hinsichtlich verschiedener regulatorischer Anforderungen durchzuführen.
So schreiben beispielsweise HIPAA und HITECH (der „Health Information Technology for Economic and Clinical Health Act“) vor, dass Organisationen im Gesundheitswesen Anmeldevorgänge überprüfen, Vorschriften für komplexe Passwörter einhalten, Sitzungen innerhalb einer vorgegebenen Zeit beenden und weitere Maßnahmen ergreifen müssen, um ein wirksames Schwachstellenmanagement für medizinische Geräte zu gewährleisten. Schwachstellenanalysen können dabei helfen, festzustellen und zu dokumentieren, ob die IT-Umgebung einer Einrichtung des Gesundheitswesens diesen Richtlinien entspricht.
Wie werden Berichte über Sicherheitslücken bei Geräten genutzt?
Berichte über Geräteschwachstellen dienen dazu, die Ergebnisse einer Schwachstellenanalyse von Geräten zusammenzufassen. Ein typischer Bericht enthält einen Überblick darüber, wie gut Geräte und Anwendungen beim Schwachstellen-Scan abgeschnitten haben, sowie das Gesamtrisikoniveau des Unternehmens, das sich aus der Anzahl und dem Schweregrad der identifizierten Schwachstellen ergibt.
Die Informationen in dieser Zusammenfassung werden in der Regel anhand von Diagrammen und Grafiken dargestellt und richten sich an Führungskräfte der obersten Ebene sowie an andere Führungskräfte. Sie bieten einen Überblick über die Gerätesicherheitsrisiken eines Unternehmens und alle Probleme, die angegangen werden müssen.
In den folgenden Abschnitten des Berichts werden ein Überblick über die bei der Schwachstellenanalyse eingesetzten Instrumente und Maßnahmen, eine detaillierte Darstellung der Ergebnisse der Analyse sowie Empfehlungen zur Risikominderung oder Behebung der Schwachstellen gegeben.
Wie wird das Geräterisiko berechnet?
Das Geräterisiko wird anhand verschiedener Faktoren berechnet. Der Schweregrad einer Sicherheitslücke hat bei der Berechnung das größte Gewicht, da er die potenziellen Auswirkungen eines Exploits angibt. Unternehmen müssen jedoch auch die Wahrscheinlichkeit einer Ausnutzung des Geräts, die gefährdeten Unternehmensressourcen, die bereits bestehenden Sicherheitsmaßnahmen und weitere Faktoren berücksichtigen.
Eine Sicherheitslücke auf einem Server mit Internetanbindung würde beispielsweise eine höhere Risikobewertung rechtfertigen als dieselbe Sicherheitslücke auf einem selten genutzten Testserver.
Was versteht man unter der Behebung von Sicherheitslücken?
Die Behebung von Sicherheitslücken ist der Prozess der Beseitigung von Schwachstellen in der Cybersicherheit bei Netzwerkgeräten, Anwendungen und Systemressourcen. Je nach Art der Sicherheitslücke kann dies durch das Installieren von Patches oder das Aktualisieren der Software über , das Korrigieren oder Ersetzen von Code oder die Verbesserung und Durchsetzung von Sicherheitsrichtlinien erfolgen.
Die wirksame Behebung von Sicherheitslücken ist ein wesentlicher Bestandteil der Absicherung moderner IT-Umgebungen. Da IT-Infrastrukturen immer weiter ausgebaut werden und zunehmend komplexer werden, können sich Sicherheitslücken leicht ausbreiten. Unternehmensnetzwerke stehen unter Belagerung , da Angreifer diese Schwachstellen ausnutzen, um immer umfangreichere Schadcode-Ladungen zu verbreiten. Die Behebung von Sicherheitslücken ist in diesem Umfeld von entscheidender Bedeutung, um das Risiko von DoS-Angriffen, Datenlecks, Ransomware-Bedrohungen und anderen kostspieligen Sicherheitsvorfällen zu verringern.
Die Behebung von Sicherheitslücken ist nicht nur eine solide Strategie für die Cybersicherheit, sondern auch eine gängige Vorgabe von behördlichen Vorschriften und Branchenstandards. Sowohl HIPAA als auch PCI DSS verlangen von den betroffenen Organisationen, dass sie Verfahren zur Überwachung und Behebung von Sicherheitslücken unterhalten.
Die meisten Unternehmensinfrastrukturen weisen Tausende von Schwachstellen auf, und es gibt keine Möglichkeit, diese alle zu beheben. Glücklicherweise stellt nur ein geringer Prozentsatz der Sicherheitslücken eine Bedrohung für die meisten Unternehmen dar. Die Herausforderung besteht darin, festzustellen, welche davon eine Bedrohung für Sie darstellen.
Weder das ausschließliche Verlassen auf Kennzahlen wie CVSS-Werte – die Schwachstellen anhand des potenziellen Schadens bewerten, den ein Exploit verursachen würde – noch das Verlassen auf das Bauchgefühl ist ein wirksamer Ansatz, um zu entscheiden, welche Schwachstellen behoben werden sollen. Vielmehr ist eine Strategie, die Bedrohungsinformationen – mit denen sich ermitteln lässt, auf welche Schwachstellen Angreifer abzielen –, von Schwachstellenmanagement-Tools generierte Risikobewertungen sowie den geschäftlichen Kontext der Ressourcen Ihres Unternehmens miteinander verbindet, der beste Weg, um die Bemühungen im Bereich der „ “ und der „Threat Hunting“ gezielt auszurichten. Auf diese Weise können Sie die Schwachstellen auf den Systemen in Ihrer Umgebung priorisieren, die am ehesten ausgenutzt werden könnten.
Wie sieht ein Bericht über Sicherheitslücken aus?
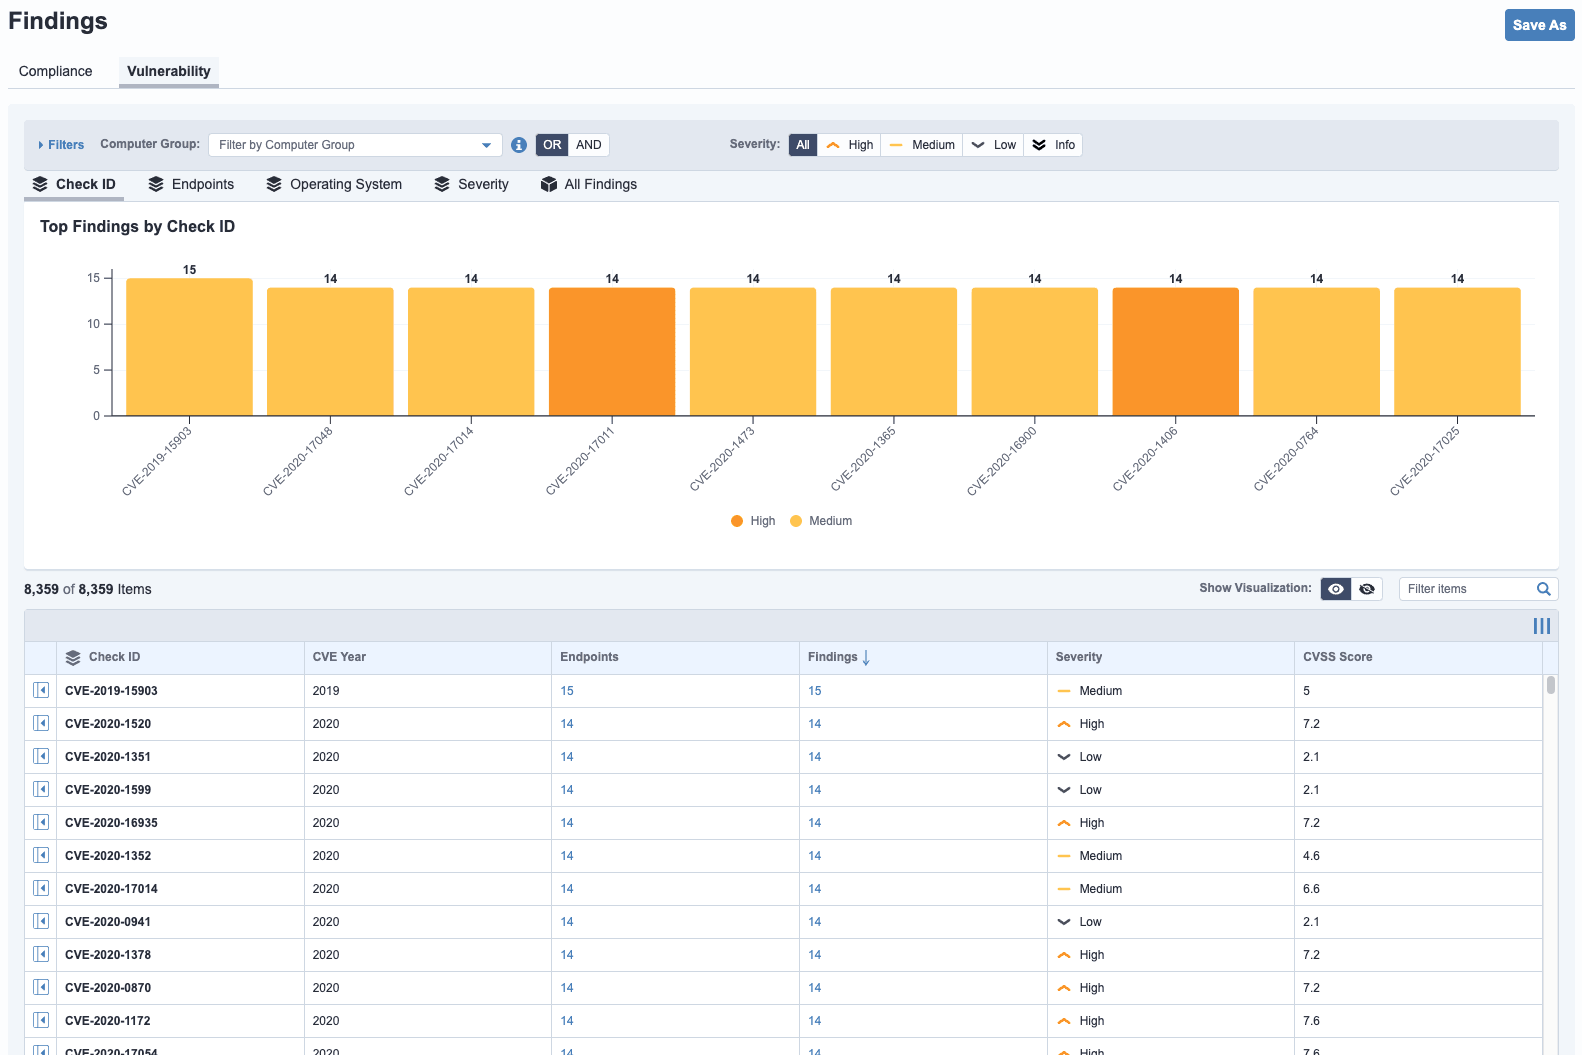
Ein Schwachstellenbericht wandelt Rohdaten aus dem Scan in verwertbare Erkenntnisse um und hilft den Teams dabei, nicht nur zu verstehen, welche Schwachstellen vorhanden sind, sondern auch, welche davon aufgrund der Kritikalität der Ressourcen, der Ausnutzbarkeit und des Geschäftsrisikos am wichtigsten sind.
Bei Plattformen wie Tanium umfasst dies häufig kontextbezogene Signale und integrierte Workflows zur Behebung von Problemen, um die Reaktion auf Vorfälle im Bereich „ “ () zu beschleunigen. Eine typische Sicherheitslücke sieht wie folgt aus:
Welche Herausforderungen sind mit dem Management von Geräteschwachstellen verbunden?
Die größte Herausforderung beim Management von Gerätesicherheitslücken besteht darin, die Vielfalt und Heterogenität der Geräte in modernen IT-Umgebungen zu bewältigen. Ein einzelnes Großunternehmen kann über Hunderttausende verschiedener Geräte innerhalb und außerhalb des Unternehmensnetzwerks verfügen, die nicht immer gleichzeitig online sind und selten über dieselben Kontrollmechanismen verfügen.
Die Vielfalt der Geräte in Unternehmensnetzwerken hat sich zudem erweitert und umfasst nun auch Smartphones und Tablets sowie IoT-Geräte wie Thermostate und Sprinkleranlagen. Dies kann das Scannen nach Sicherheitslücken erheblich erschweren und unterstreicht die Notwendigkeit flexibler Tools für das Schwachstellenmanagement bei Geräten.
Worauf sollte ich bei einem Tool zum Management von Gerätesicherheitslücken achten?
Nahezu jedes Tool zum Management von Geräteschwachstellen ist in der Lage, Sicherheitslücken in Ihrer Umgebung zu identifizieren. Die entscheidende Frage ist, ob dies zügig und in großem Umfang möglich ist.
[Cybersicherheit in der Fertigungsindustrie – Risikomanagement in großem Maßstab]
Das richtige Timing ist entscheidend. In der heutigen, sich rasch wandelnden Bedrohungslandschaft können es sich Unternehmen nicht leisten, wochenlang auf einen Bericht zur Schwachstellenanalyse zu warten. Ein effektives Tool zum Management von Gerätesicherheitslücken sollte in der Lage sein, Risiken, die Ihr Unternehmen betreffen, innerhalb weniger Minuten zu identifizieren, ohne dass Scans außerhalb der Geschäftszeiten oder ausschließlich bei geringer Netzwerkauslastung durchgeführt werden müssen. Es sollte zudem in der Lage sein, die Vielfalt der Geräte in Ihrem Netzwerk abzudecken, einschließlich älterer Geräte und IoT-Geräte. Ein unternehmenstaugliches Tool sollte zudem in der Lage sein, eine Vielzahl von Berichten zur Schwachstellenanalyse zu erstellen, um den Informationsbedarf sowohl der Führungskräfte als auch der Mitarbeiter im operativen Bereich zu decken.

