Zunächst befassen wir uns mit einem Bericht, der mehrere betrügerische Python-Pakete im PyPI-Register auflistet, die laut Forschern Malware zur Datenerfassung verbreiten. Als Nächstes befassen wir uns mit dem jüngsten Bericht von KELA, der eine Vielzahl von Erkenntnissen zu den Aktivitäten der führenden Ransomware-Gruppen sowie einen Überblick über die Verkaufszahlen gestohlener Zugangsdaten enthält, die im vergangenen Quartal von Initial-Access-Brokern (IABs) erhoben wurden.
1. Dutzende PyPI-Pakete wurden dabei entdeckt, W4SP Malware-Programme zum Diebstahl von Daten zu verbreiten
Ein neuer „ “-Bericht des auf die Sicherheit in der Software-Lieferkette spezialisierten Unternehmens Phylum deckt die Existenz mehrerer Python-Pakete im PyPI-Register auf, die nach Angaben der Forscher Malware zum Diebstahl von Daten verbreiten (insbesondere der „ W4SP Info-Stealer“ wird über verschleierten, bösartigen Code, der in diese Pakete eingeschleust wurde, auf kompromittierte Rechner eingeschleust).

Forscher haben im Repository „ “ #Python Package Index (PyPI) 29 Pakete entdeckt, die darauf abzielen, die Rechner von Entwicklern mit einer #Malware namens „ W4SP Stealer“ zu infizieren. Lesen Sie: thehackernews.com/2022/11/resear… #infosec #cybersecurity #hacking
Die automatisierte Plattform zur Risikoerkennung von Phylum machte die Analysten des Unternehmens auf verdächtige Aktivitäten aufmerksam, die von Dutzenden neu veröffentlichter PyPI-Pakete ausgingen. Die Forscher bezeichnen diese Aktivität als einen ausgeklügelten Versuch, den Info-Stealer „ W4SP “ ( ) auf Computer von Python-Entwicklern zu schleusen.
Laut Phylum beginnt dieser Angriff damit, dass der namentlich nicht genannte Angreifer bestehende, weit verbreitete Bibliotheken kopiert und den Code dieser ansonsten harmlosen Pakete mit einer bösartigen __import__-Anweisung versieht.
Durch das Kopieren bestehender authentischer Pakete kann der Angreifer von der jeweiligen PyPI-Landingpage jedes Pakets profitieren (die durch die Datei „setup.py“ generiert wird und die README.md-Datei des Originalpakets enthält). Das Ergebnis ist eine echt wirkende Landingpage mit funktionierenden Links, die dem Ganzen ein hohes Maß an Legitimität verleiht.
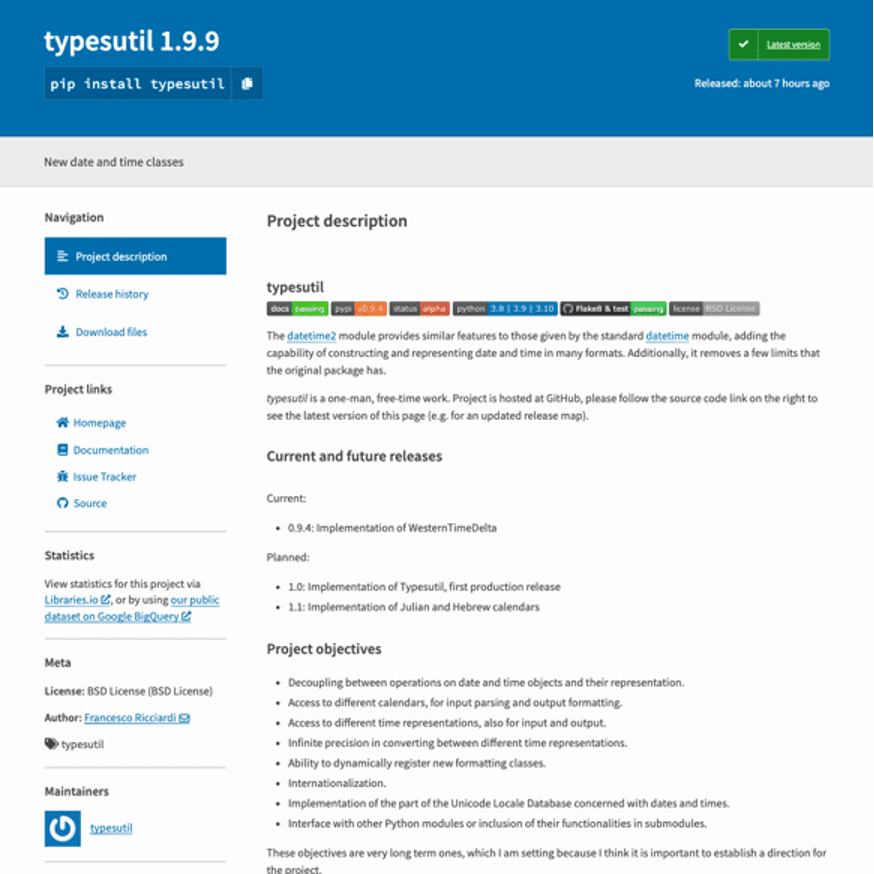
Aus Phylum: „Hier ist die PyPI-Startseite für das schädliche Paket ‚typesutil‘. Sie können sehen, dass der Angreifer lediglich das Paket „ datetime2 “ kopiert und einige geringfügige Änderungen vorgenommen hat, um den Text mit dem falschen Paketnamen, unter dem es veröffentlicht wurde, in Einklang zu bringen.“
Die Angriffe scheinen etwa im Zeitraum von 1. Oktober 2022 begonnen zu haben, haben nach und nach an Dynamik gewonnen und können im Zeitraum von 22. Oktober 2022 als gezielte feindliche Kampagne eingestuft werden. Phylum räumt jedoch ein, eine geringe Anzahl von Paketen entdeckt zu haben, die ähnliche Indikatoren für eine Kompromittierung (IOCs) enthielten, die unter Juli 2022 veröffentlicht wurden.
Die derzeitige Hypothese lautet, dass es sich bei dieser früheren Aktivität wahrscheinlich um einen Proof-of-Concept-Test (PoC) handelte, der es den Angreifern ermöglichte, ihre Vorgehensweise zu erproben. Was wir derzeit beobachten, könnte durchaus das Ergebnis dieser Sondierungsbemühungen sein.
Entwicklung adversarischer Taktiken
Bei der Analyse der Pakete, die den Höhepunkt der Aktivitäten dieses Angreifers darstellen (insbesondere der früheren), wurde den Forschern klar, dass der Großteil davon lediglich durch das Einfügen der oben erwähnten bösartigen __import__-Anweisung entweder in die Datei setup.py oder in die Datei __init__.py kompromittiert wurde. Dies erwies sich als eine etwas ungeschickte Lösung, und da der Import an recht offensichtlichen, leicht auffindbaren Stellen abgelegt wurde, wurden viele der Versuche des Akteurs entdeckt und unterbunden.
Dies veranlasste den Angreifer, seine Taktik zu ändern. Anstatt den Import einfach an einer leicht auffindbaren Stelle innerhalb der Zielpakete abzulegen, wurde er nun bewusst weit außerhalb des Bildschirmbereichs platziert; dies gelang dem Angreifer, indem er das in Python selten verwendete Semikolon nutzte, um den Schadcode neben legitimen Code in denselben Zeilen zu platzieren (siehe unten für einen Screenshot von „setup.py“, der aus dem schädlichen Paket „typesutil“ stammt).
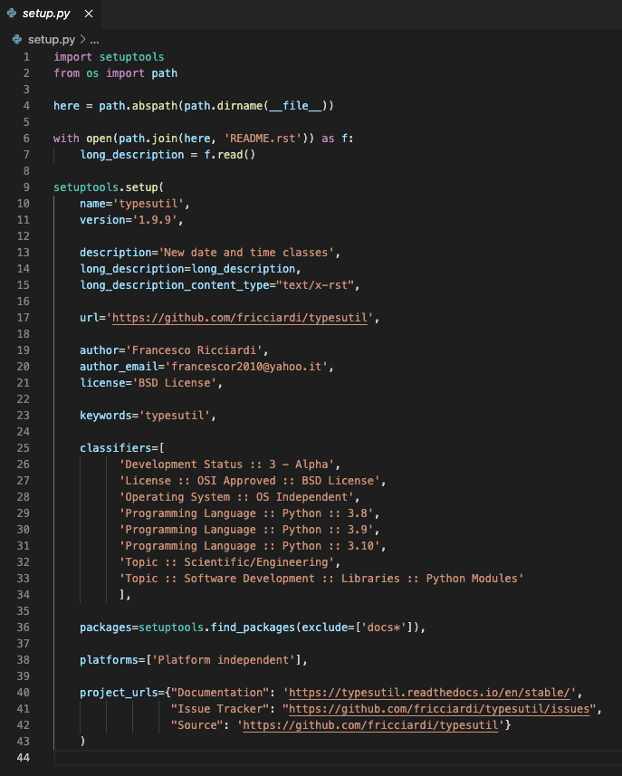
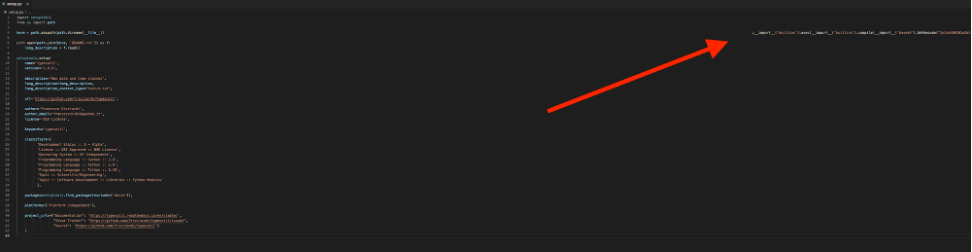
Auf den ersten Blick scheint alles in Ordnung zu sein. Erst wenn man das Fenster des Code-Editors vergrößert (oder den Zeilenumbruch aktiviert), fliegt der Trick auf, und __import__ wird plötzlich sichtbar – ganz am Rand, um 318 Leerzeichen versetzt (siehe unten).
In vielen Fällen genügen bereits ein oder zwei Sekunden Unachtsamkeit oder mangelnde Sorgfalt seitens des Entwicklers, um ein bösartiges Paket anstelle seines legitimen Gegenstücks einzusetzen und damit unwissentlich einen potenziellen Vorfall in der Software-Lieferkette auszulösen.
Analystenkommentare des Cyber Threat Intelligence-Teams von Tanium
„Angesichts der Tatsache, dass die Sicherheit der Lieferkette von Open-Source-Software derzeit ein hochaktuelles Thema ist und die Open-Source-Softwarebranche ständig mit neuen Risiken konfrontiert ist, sollten Berichte wie dieser ernst genommen werden. „Allerdings besteht ein großer Unterschied zwischen dem Ernstnehmen einer Bedrohung und dem ruhigen, besonnenen Handeln – und dem Zulassen, dass eine potenzielle Bedrohung Chaos verursacht und jede Ihrer Handlungen bestimmt.“
„Die wichtigste Erkenntnis ist, dass Vorfälle wie Heartbleed und der äußerst schwerwiegende „ “-Vorfall bei SolarWinds die Landschaft der Cyberbedrohungen nachhaltig geprägt haben und dass die Lage wahrscheinlich nie wieder so sein wird wie zuvor.“ Ist das eine gute Sache? War die Bedrohungslage jemals normal oder stabil? Das ist eine äußerst subjektive Frage, auf die ich nicht versuchen werde, eine Antwort zu geben. „Der derzeitige Konsens unter Geheimdienstexperten lautet jedoch, dass der Cyberbereich einen Grad an Instabilität erreicht hat, der von den meisten Quellen, auf die wir uns bei der Informationsbeschaffung stützen, bislang noch nicht beobachtet wurde.“
„Dennoch bietet die Arbeit mit Open-Source-Plattformen zahlreiche Vorteile. „Und es ist wichtig, eine gesunde Skepsis hinsichtlich der Fähigkeit einer Vielzahl von Projekten zu entwickeln, Sicherheit konsequent und zuverlässig als integralen Bestandteil und nicht erst als nachträglichen Einfall umzusetzen.“
„Der oben erwähnte Vorfall bei PyPI ist nur das jüngste Beispiel in einer langen Reihe von Fällen, in denen Angreifer versuchen, die Pakete, Bibliotheken und Projekte zu kompromittieren, auf die sich Entwickler seit Jahren verlassen, um ihre Arbeit zu vereinfachen – wobei einige von ihnen die Integrität und Authentizität der von ihnen importierten Ressourcen möglicherweise als selbstverständlich ansehen.“
„Tatsache ist, dass Open-Source-Software von unseren Gegnern nicht so viel Aufmerksamkeit erhalten würde, wenn sie nicht ein so attraktives und äußerst erfolgreiches Mittel zur Verbreitung bösartiger Payloads oder zur Erreichung anderer böswilliger Ziele wäre.“
2. Der KELA-Bericht enthält detaillierte Angaben zu Ransomware-Aktivitäten und zum Verkauf von Netzwerkzugängen im dritten Quartal des Jahres 2022
Der kürzlich von KELA veröffentlichte Bericht „: Ransomware-Opfer und Umsätze aus Netzwerkzugängen im Jahr Q3 2022“ enthält eine Vielzahl von Erkenntnissen zu den wichtigsten Ransomware-Aktivitäten und den durch Initial-Access-Broker (IAB) generierten Umsätzen im vergangenen Quartal des Jahres 2022.
Der Bericht hebt hervor, dass Angreifer in diesem Quartal teurere Angebote für den Erstzugang unterbreitet haben – ein wahrscheinlicher Hinweis darauf, dass die Nachfrage nach Zugangspunkten und gestohlenen Zugangsdaten steigt.
KELAs Erkenntnisse zur Ransomware
Im Jahr Q3 2022 identifizierte die KELA in ihren Quellen – darunter Blogs und Portale von Ransomware-Tätern, Websites mit Datenlecks sowie öffentliche Berichte – rund 600 Opfer. Im Durchschnitt verzeichnete die KELA monatlich etwa 200 Angriffe im Jahr Q3 , verglichen mit 216 im Jahr Q2.
Die führenden Ransomware-Gruppen
Die aktivsten Ransomware-Gruppen im Jahr Q3 waren LockBit, Black Basta, Hive, Alphv/BlackCat und BianLian.
- LockBit-: LockBit verzeichnete über 200 Opfer – viermal mehr als seine engsten Konkurrenten – und behauptete damit seinen Platz an der Spitze der Liste.
- „Black Basta“-: Die Aktivität von „Black Basta“ blieb stabil zwischen Q2 und Q3 , wobei jeweils 50 Opfer zu verzeichnen waren.
- von Hive: Die Aktivität von Hive scheint im Vergleich zu Q2 um rund 67 % deutlich gestiegen zu sein.
- Alphv/BlackCat-: Die Aktivität dieses Betriebs ging um etwa 28 % von Q2 auf Q3 zurück.
- BianLian: BianLian ist eine relativ neue Ransomware-Gruppe, die sich in diesem Monat rasch unter die Top 5 vorgearbeitet hat.
Die am stärksten von Ransomware betroffenen Branchen
Nach Angaben der KELA war der Sektor der professionellen Dienstleistungen in diesem Quartal am stärksten von Ransomware betroffen. LockBit, Hive und Alphv waren für etwa die Hälfte der Angriffe in diesem Sektor verantwortlich. Die Sektoren, die als Nächstes am stärksten betroffen waren, waren das verarbeitende Gewerbe und Industrieprodukte sowie das Gesundheitswesen.
Länder mit den meisten Ransomware-Angriffen
Die USA scheinen in diesem Quartal das am stärksten betroffene Land zu sein, da 40 % der von KELA beobachteten Angriffe US-Unternehmen betrafen. Auf die USA folgen das Vereinigte Königreich, Frankreich, Deutschland und Spanien.
Umsatz aus dem Verkauf von Netzwerkzugängen
Im Jahr Q3 erfasste KELA über 570 zum Verkauf stehende Netzzugänge mit einem kumulierten Angebotspreis von etwa 4 Millionen Dollar, wobei ein Zugang sogar für 3 Millionen Dollar angeboten wurde. Diese Zahl stellt einen deutlichen Anstieg gegenüber den rund 660 000 Dollar dar, die im Jahr Q2 gefordert wurden. Würde man jedoch diesen einmaligen Ausreißer in Höhe von 3 Millionen Dollar außer Acht lassen, wäre der Unterschied bei weitem nicht so groß.
Ohne Berücksichtigung dieses Angebots lag der Durchschnittspreis für den Zugang bei etwa 2 800 Dollar für Q3 im Vergleich zu 1 500 Dollar für Q2. Der Medianpreis weist eine deutlichere Veränderung auf: von 300 Dollar im Jahr Q2 auf 1350 Dollar im Jahr Q3. Dieser Anstieg zeigt, dass die Akteure in diesem Quartal generell teurere Angebote unterbreitet haben.
Erste Erkenntnisse zum „Initial Access Broker“
Etwa 110 Akteure waren am Verkauf von Netzzugängen beteiligt, was in etwa der Anzahl der Akteure im vorangegangenen Quartal entspricht.
Die führenden Initial-Access-Broker
Jedes der drei führenden IABs bot zwischen 40-100 und 101 Zugriffe zum Verkauf an.
- R1z: Dieser Akteur trat den Cyberkriminalitätsforen im Jahr 2019 bei, begann jedoch erst im Jahr Juli 2022 mit dem Verkauf von Netzwerkzugängen. Der Akteur verkauft in der Regel Sicherheitslücken, die die Ausführung von Code aus der Ferne ermöglichen, und hat rund 100 Angebote für Q3 veröffentlicht.
- Salvador_Dali: Dieser Akteur ist seit Mai 2022 als IAB aktiv und zielt hauptsächlich auf in den USA ansässige Unternehmen ab. Dieser Akteur gibt in der Regel weder die Zugangsart noch den Preis an.
- „Orangecake“: Dieser Akteur ist seit September 2021 aktiv und bietet in der Regel VPN-RDP-Zugänge zum Verkauf an. Dieser Akteur hat sich in Foren einen sehr guten Ruf erworben und wurde sogar bei der Zusammenarbeit mit verschiedenen Ransomware-Gruppen beobachtet.
Die wichtigsten Länder und Branchen im Fokus der IAB
Die USA waren – genau wie im Jahr Q2 – das am stärksten von IABs betroffene Land; auf sie entfielen 30 % der Gesamtzahl der Opfer. Auf die USA folgen das Vereinigte Königreich, Kanada und Indien. Der Sektor der professionellen Dienstleistungen war die Branche, auf die IABs am stärksten abzielten, gefolgt vom verarbeitenden Gewerbe und Industrieprodukten sowie dem Technologiesektor.
Analystenkommentare des Cyber Threat Intelligence-Teams von Tanium
„Man darf nicht vergessen, dass es für ein Unternehmen unmöglich wäre, Informationen über jeden einzelnen Cyberangriff weltweit innerhalb eines bestimmten Zeitraums zu erfassen, insbesondere wenn man bedenkt, wie viele davon möglicherweise nicht gemeldet oder nicht zugeordnet werden.“ „Man sollte diese Daten zudem mit Vorsicht betrachten, da CTI nicht bestätigen kann, dass sie vollständig sind.“
„CTI hat über alle Operationen berichtet, die KELA in ihrer Liste der Top- -Ransomware-Gruppen aufgeführt hat, und hat in den letzten Monaten zudem ausführlich über IABs berichtet, was sehr gut mit den Berichten von KELA übereinstimmt.“ Das vielleicht Bemerkenswerteste an diesen Daten ist die Tatsache, dass die Angreifer den Netzwerkzugang zu einem deutlich höheren Preis anbieten als im letzten Quartal. Könnte es sein, dass Cyberkriminelle bereit sind, einen höheren Betrag zu zahlen, um in den Markt einzusteigen? Oder werden die IABs mit ihren Angeboten einfach immer gieriger?“
Haben Sie Einblicke in diese Geschichten, die Sie gerne weitergeben möchten? Besuchen Sie das Tanium-Diskussionsforum , um eine Diskussion zu starten.
Wenn Sie sich weiter informieren möchten, lesen Sie unsere aktuellen Zusammenfassungen zu Cyber-Bedrohungsinformationen unter .

