Im täglichen Kampf gegen Cyberangriffe ist es weitaus besser, einen Hackerangriff zu verhindern, als im Nachhinein den Preis dafür zu zahlen.
Laut einer Studie mit dem Titel „ “ ( ) von IBM und dem Ponemon Institute beliefen sich die durchschnittlichen Kosten eines Cyberangriffs im Jahr 2021 auf 4,2 Millionen Dollar. Präventive Cybersicherheitsmaßnahmen wie (Erkennung von Bedrohungen),, (Endpunktsicherheit), sowie (Patch-Management) und können je nach Umfang der Maßnahmen und Größe des Unternehmens deutlich kostengünstiger sein.
Tatsächlich waren sich 85 % der Führungskräfte, deren Unternehmen Opfer eines Hackerangriffs geworden sind, einig, dass die Behebung eines Cybersicherheitsvorfalls kostspieliger ist als dessen Prävention. Dies geht aus der 2022 -Umfrage unter mehr als 250 Entscheidungsträgern im Bereich IT-Sicherheit hervor, die Arlington Research im Auftrag von Tanium durchgeführt hat. Die befragten Unternehmen beschäftigten 250 oder mehr Mitarbeiter und waren in verschiedenen Branchen im Vereinigten Königreich tätig.
„Viele schwerwiegende Sicherheitsvorfälle hätten verhindert werden können“, sagt Oliver Cronk, leitender IT-Architekt bei Tanium. „Es gibt zahlreiche Schlagzeilen über raffinierte Angriffe, bei denen Techniken wie Zero-Day-Exploits und künstliche Intelligenz zum Einsatz kommen; doch mehr als die Hälfte der Sicherheitsvorfälle, die mir bekannt sind, hätte durch die Einhaltung grundlegender Standards der Cyberhygiene verhindert werden können.“ „Die derzeitige Situation ist vergleichbar damit, die Haustür und die Fenster offen zu lassen und sie erst zu verschließen, nachdem bereits ein Einbruch stattgefunden hat.“
Die folgenden Grafiken verdeutlichen die wichtigsten Herausforderungen, denen sich IT-Führungskräfte gegenübersehen.
Die Bedrohungen für die Cybersicherheit nehmen zu (dank der hybriden Arbeitsweise)
Leider steht das Schlimmste laut den Umfrageteilnehmern noch bevor. Achtzig Prozent der befragten Entscheidungsträger der obersten Führungsebene von „ “ sind der Ansicht, dass das Risiko von Cyberbedrohungen zunimmt. Sie gehen davon aus, dass das Jahr 2022 das bisher schlimmste Jahr in Bezug auf Anschläge sein wird.
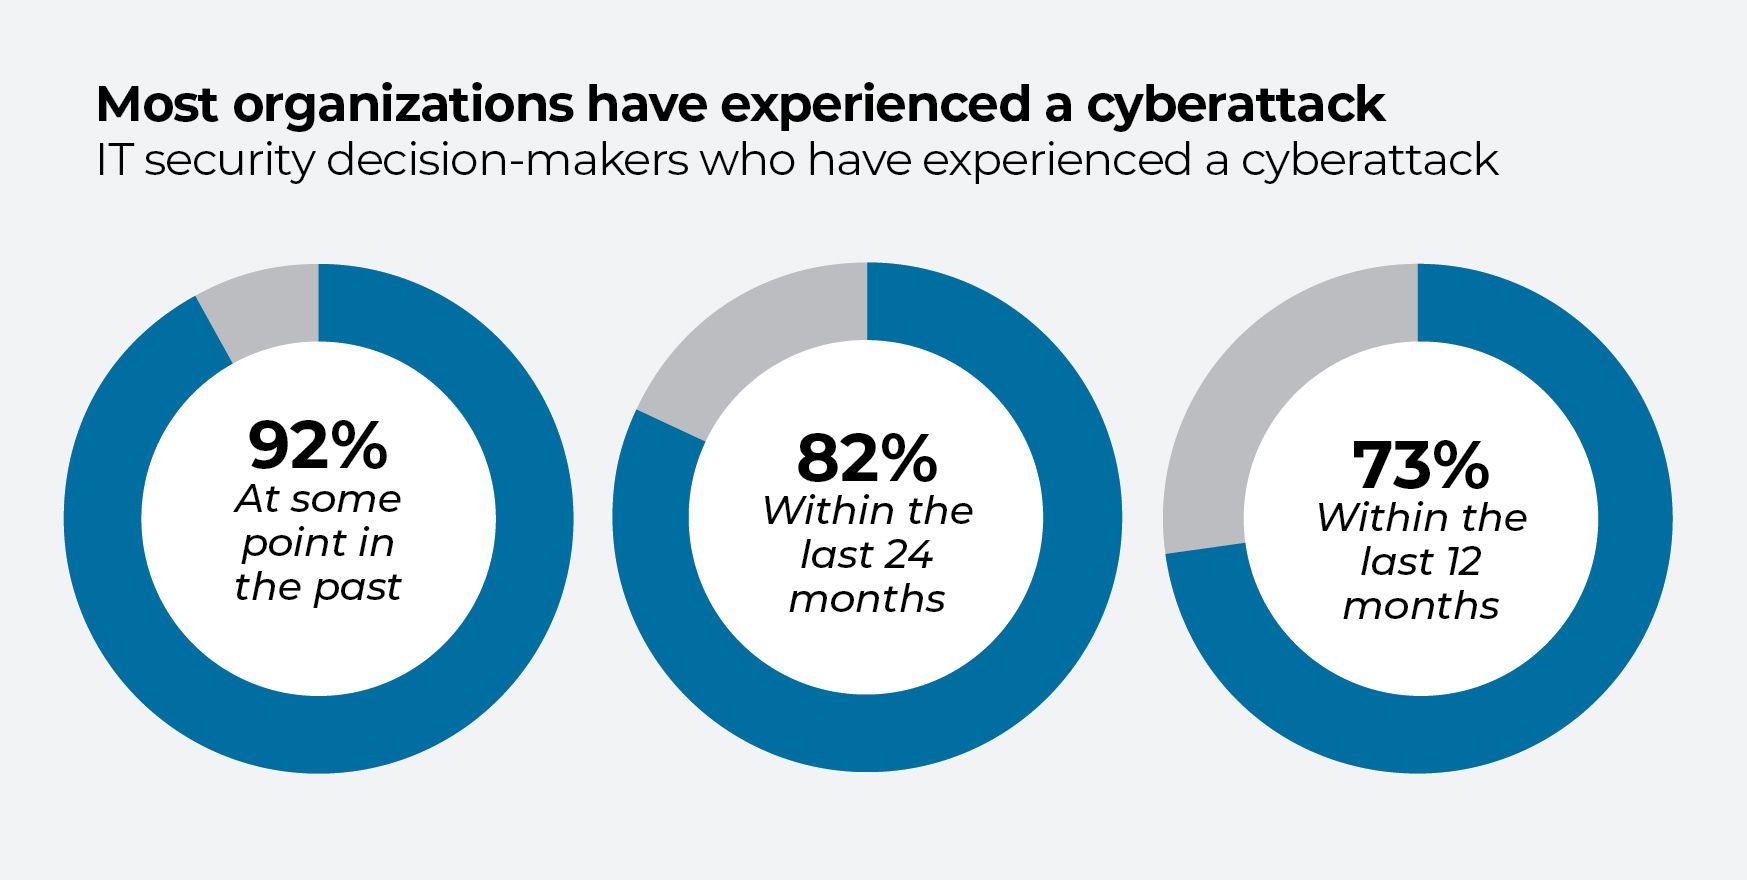
Fast drei Viertel (71 %) der Führungskräfte waren sich einig, dass es dem IT-Sicherheitsteam ihres Unternehmens im Rahmen der hybriden Arbeitsumgebung „ “ im Vergleich zur Zeit vor der COVID-19-Pandemie schwerer fiel, Schutz vor Bedrohungen zu gewährleisten. Die Befragten gaben an, dass sich die meisten Unternehmen stärker auf die physische Sicherheit als auf die Cybersicherheit konzentrieren. Doch die Führungskräfte stehen unter Druck, ihre Anstrengungen zu verstärken: Die Vorstände der befragten Unternehmen legen Berichten zufolge deutlich mehr Wert auf Cybersicherheit als noch vor der Pandemie.
Vorfälle im Bereich der Cybersicherheit, die „unvermeidlich waren“
Die Umfrage brachte einige unbequeme Wahrheiten über die Einstellung von Unternehmen zur Cybersicherheit im Bereich „ “ ans Licht. Von den Befragten, die in den letzten sechs Monaten einen Cyberangriff erlebt hatten, waren 86 % der Ansicht, dass die Unternehmensleitung wahrscheinlich erst nach einem Angriff in Cybersicherheit investieren würde.
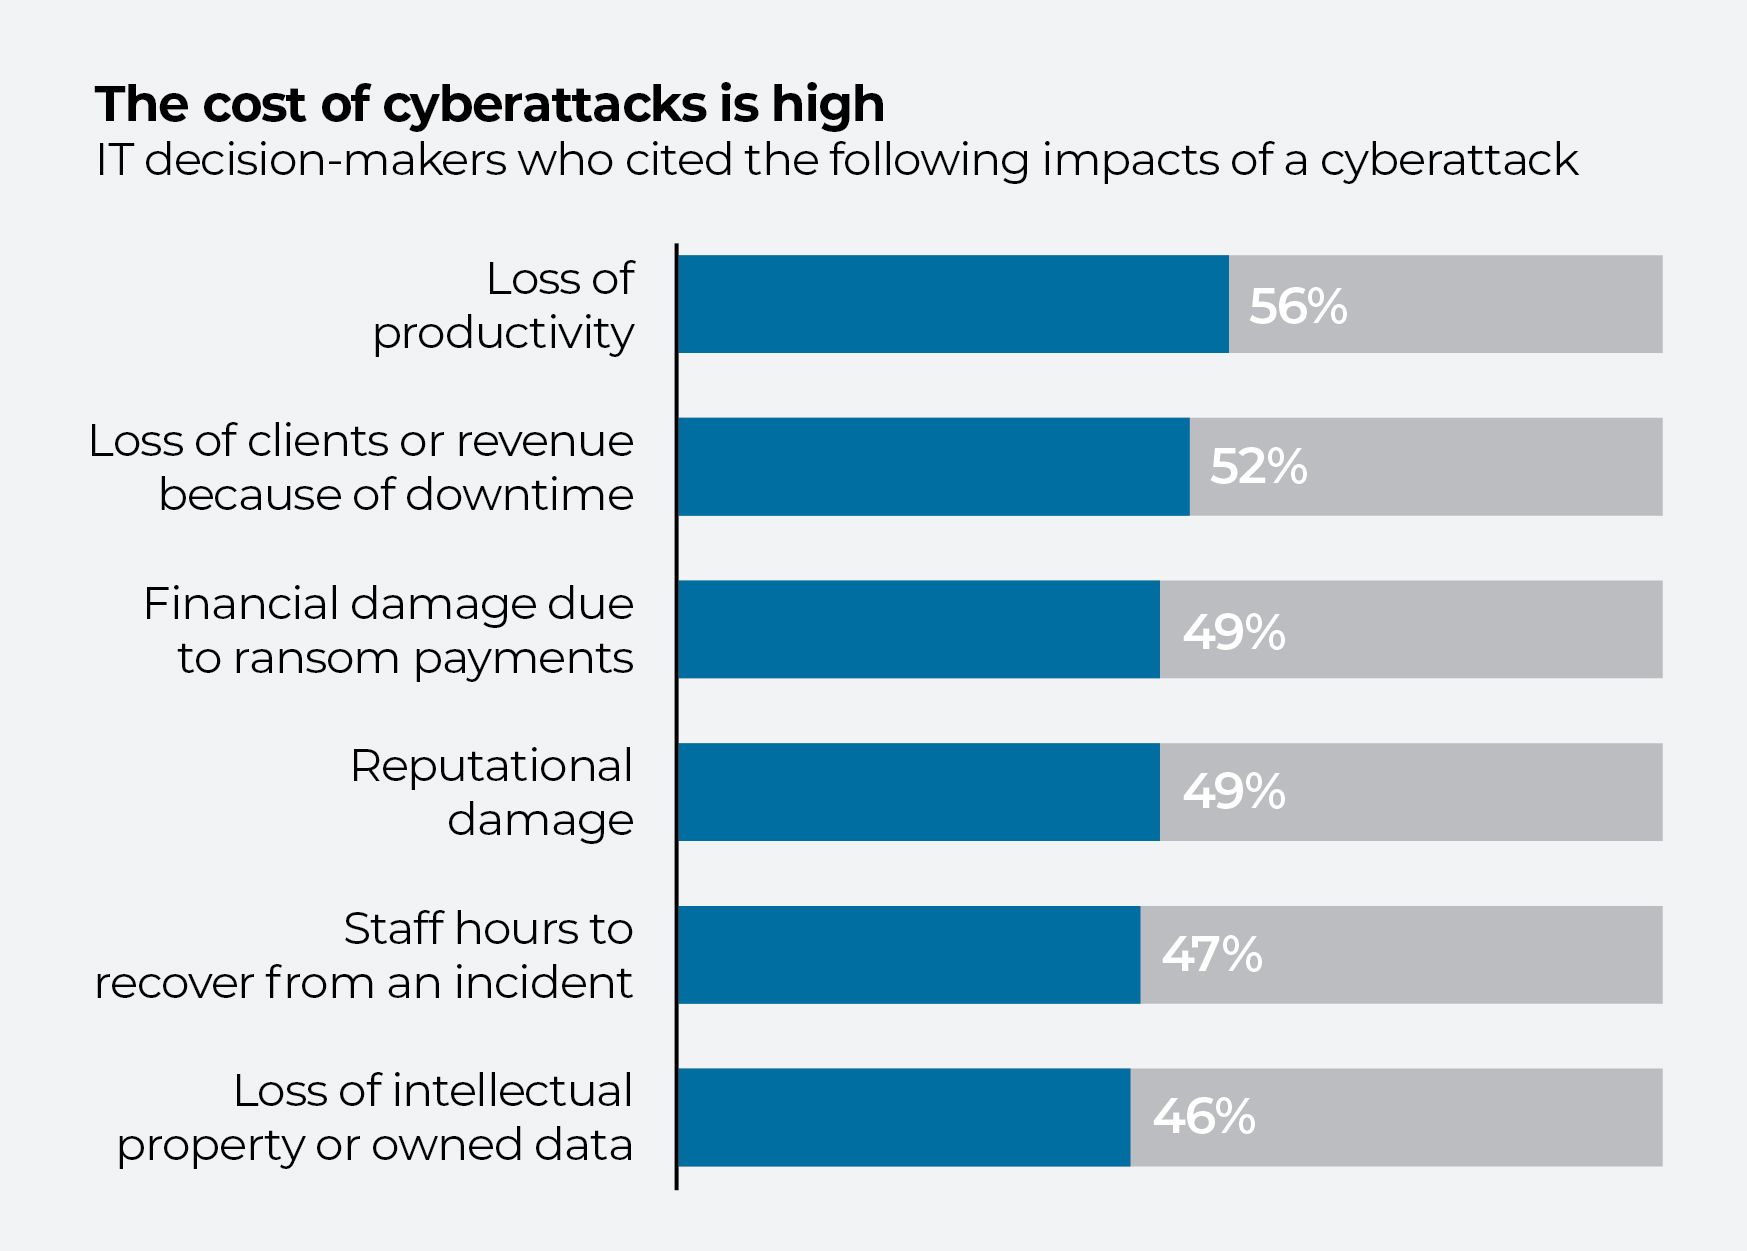
Und 75 % gaben an, dass „einige Cybersicherheitsvorfälle erst eintreten mussten“, um von der Unternehmensleitung höhere Investitionen zu erhalten. In der obersten Führungsebene ist ein Umdenken erforderlich, das nur dann erreicht werden kann, wenn IT-Teams nach Möglichkeiten suchen, ein gesundes Gleichgewicht zwischen reaktiven und präventiven Maßnahmen wiederherzustellen.
Cyberhygiene ist unerlässlich, sagen Opfer von Cyberangriffen
Zu den vermeidbaren Ursachen für Cyberangriffe zählen das Anklicken eines Phishing-Links wie oder , das Versäumnis, sensible Daten durch Passwörter zu schützen, oder das Bestehenlassen einer Sicherheitslücke in einem nicht gepatchten Gerät – allesamt Faktoren, die durch angemessene Cyberhygiene erheblich reduziert werden könnten.
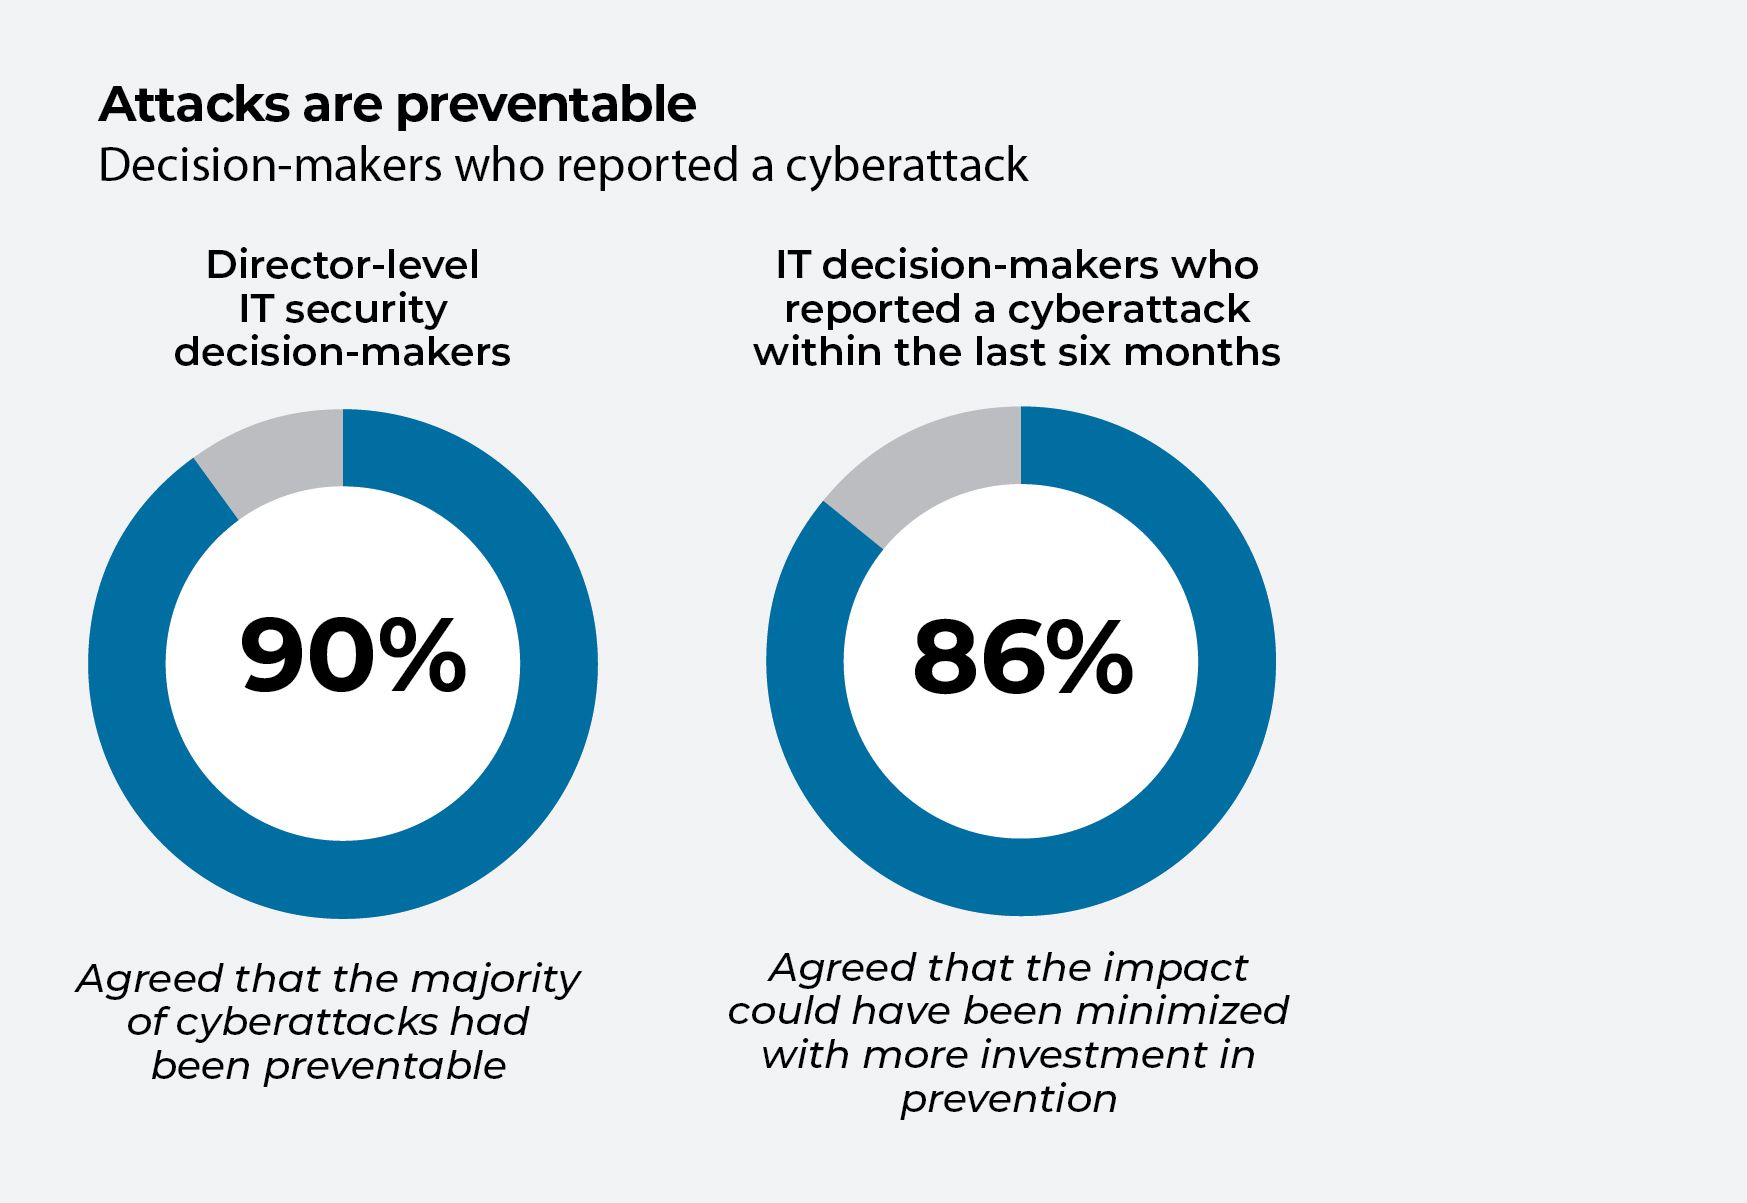
So weist beispielsweise ein typisches Unternehmensnetzwerk eine große Angriffsfläche auf, die Computer, Server, Datenbanken, virtuelle Maschinen, mobile Geräte, Betriebssysteme, Anwendungen und Tools umfasst. Werden diese Ressourcen nicht regelmäßig und ordnungsgemäß gewartet, kann es zu Datenverlusten oder -verlagerungen kommen, Software bleibt möglicherweise ungepatcht, und Benutzerrechte können veralten.
[Lesen Sie auch: Wie der weltweit führende Antriebshersteller Cummins Cyberhygiene umsetzt]
Die Personalausstattung ist ein entscheidender Faktor bei der Prävention. Die Hälfte aller Befragten gab an, dass sie nicht über genügend Personal oder Ressourcen verfügten, um ausreichend in präventive Sicherheitsmaßnahmen zu investieren. Organisationen des öffentlichen Sektors wiesen die größte Lücke bei den personellen Ressourcen auf, die für eine ausreichende Konzentration auf präventive Maßnahmen im Bereich der Cybersicherheit zur Verfügung standen (60 %), gefolgt von Organisationen aus den Bereichen Technologie und Telekommunikation (54 %), Gesundheitswesen (52 %) und Bildung (52 %).
Cyberhygiene zahlt sich in hohem Maße aus
Die Umfrage ergab, dass Organisationen, die bei der Cybersicherheit einen vorwiegend präventiven Ansatz verfolgt hatten, in den letzten 24 Monaten deutlich seltener Opfer eines Cyberangriffs oder einer Datenpanne geworden waren.
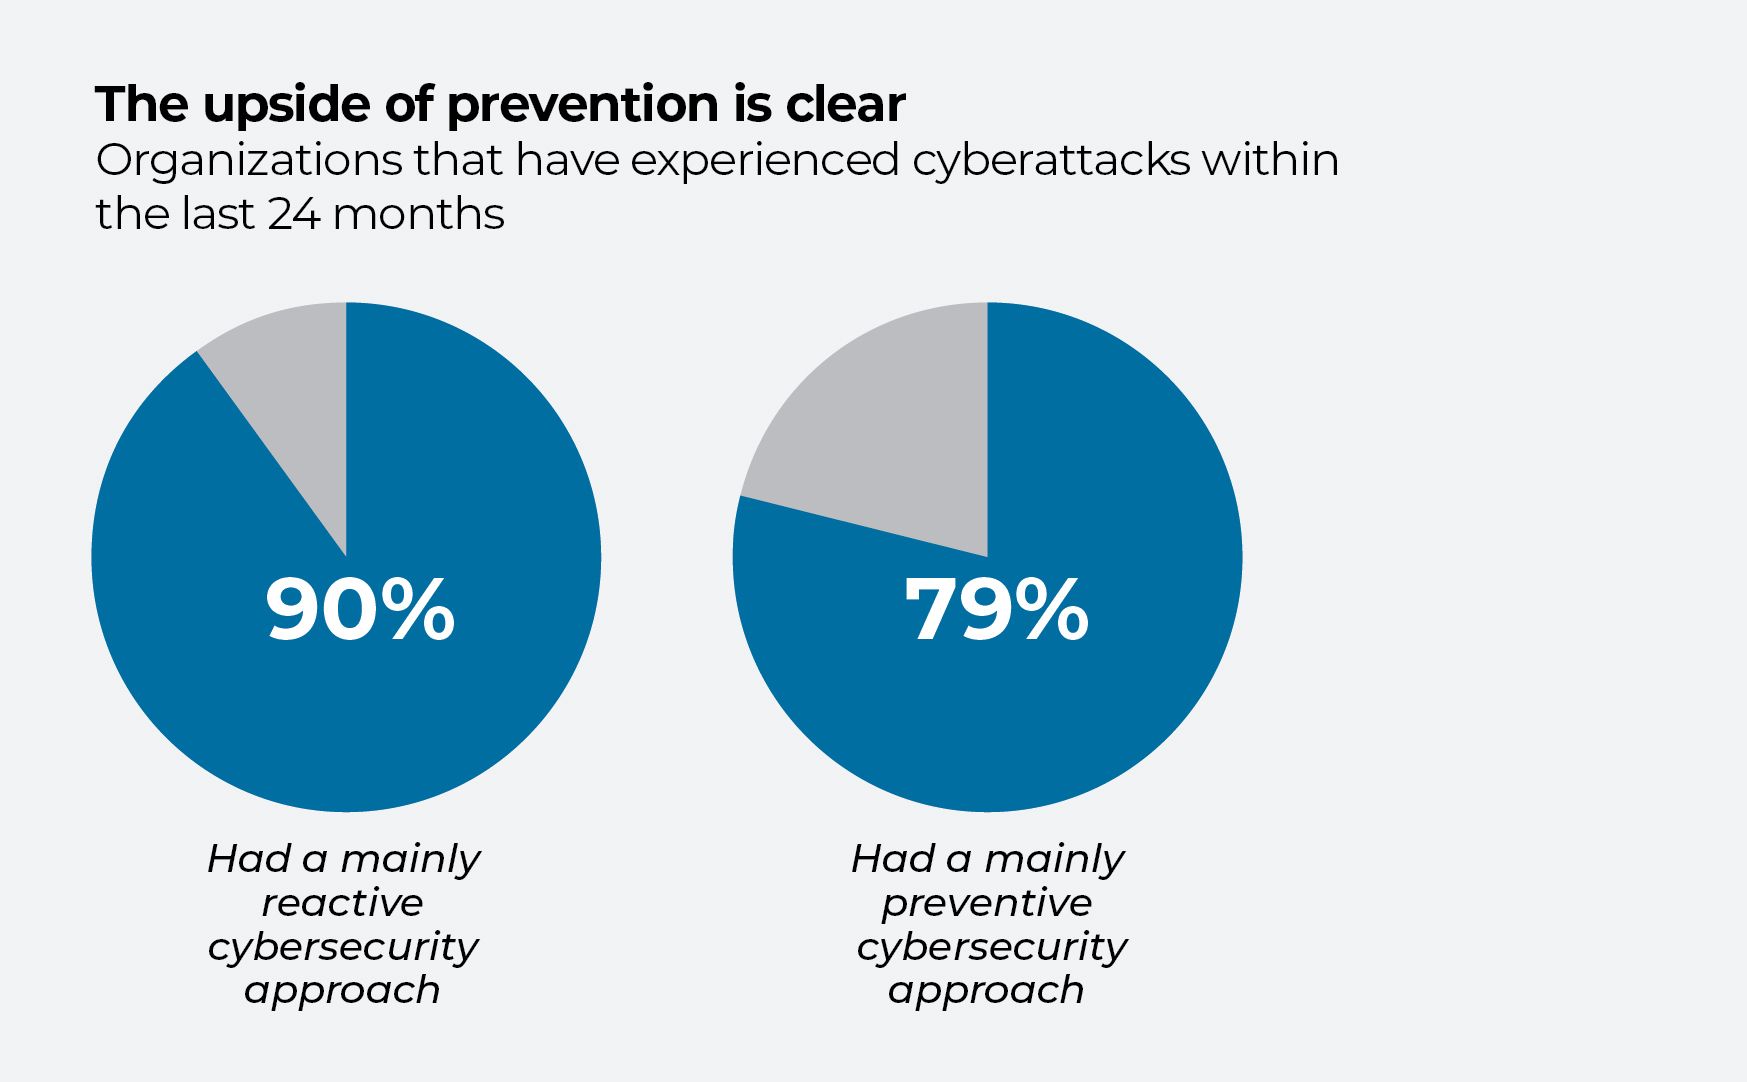
Es ist kein Wunder, dass fast sieben von 10 Befragten der Ansicht sind, dass ein vorwiegend präventiver Ansatz in der Cybersicherheit am besten geeignet ist (68 %). Größere Unternehmen neigten eher dazu, einen präventiven Ansatz zu verfolgen: 70 % der Unternehmen unter mit 500 oder mehr Mitarbeitern gaben an, Prävention zu bevorzugen, gegenüber 60 % der Unternehmen mit 250 bis
499 Mitarbeitern.
Risikobewertung, Bedrohungssuche und andere sinnvolle Investitionen
Die Umfrage hält noch weitere gute Nachrichten bereit. „Die Weiterentwicklung von Tools zur Risikoanalyse erleichtert die Abwehr von Cyberbedrohungen“, gaben 81 % der Befragten an. Risikobewertung sowie und Tools zur Bedrohungssuche sind weitere vielversprechende Investitionsbereiche.
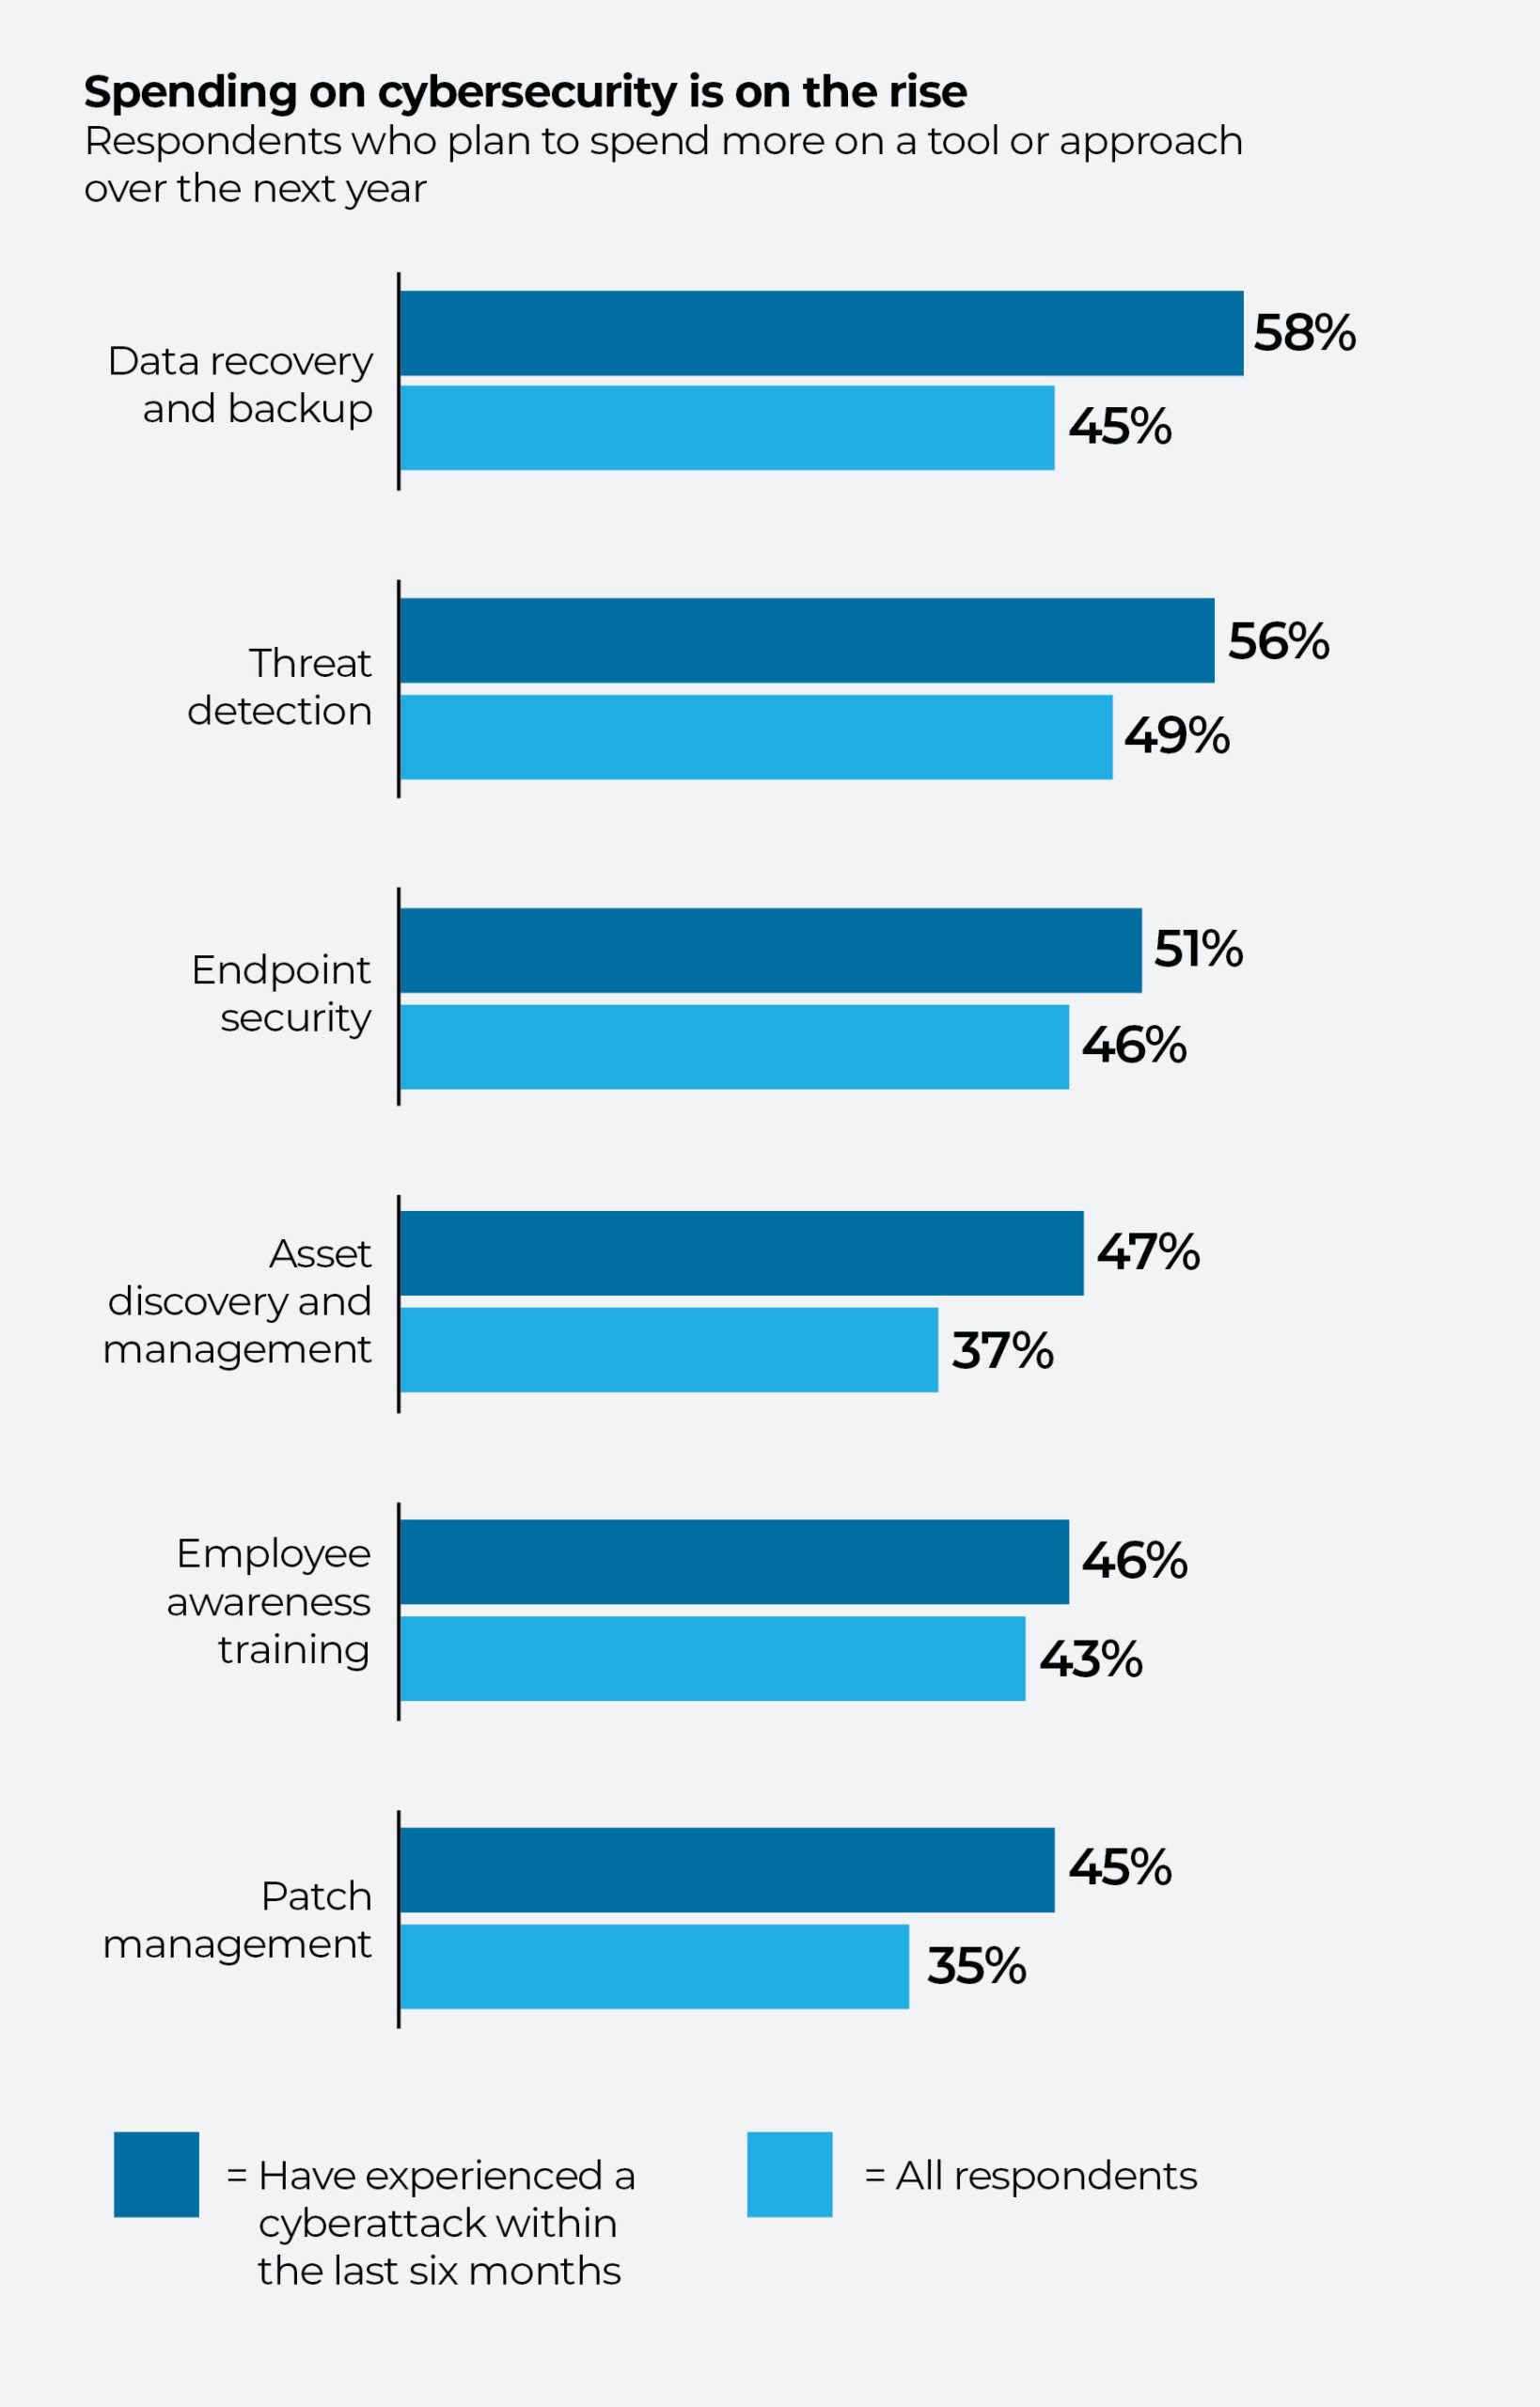
Dennoch erhöhen Unternehmen ihre Ausgaben für Cybersicherheits-Tools und -Maßnahmen oft erst nach einem Cyberangriff. Unternehmen, die in den letzten sechs Monaten Opfer eines Cyberangriffs geworden sind, werden im kommenden Geschäftsjahr mit überdurchschnittlicher Wahrscheinlichkeit ihre Ausgaben für die oben aufgeführten Instrumente und Strategien erhöhen.
Angesichts der menschlichen Psychologie ist die letzte Erkenntnis – dass Führungskräfte ihre Sicherheitsvorkehrungen allzu oft erst dann in Ordnung bringen, wenn diese bereits durchbrochen wurden – die am wenigsten überraschende von allen. Es handelt sich jedoch um einen gängigen reaktiven Ansatz, der sich am einfachsten durch bessere Prävention vermeiden lässt.