Guy Caspi lässt seinen Worten Taten folgen.
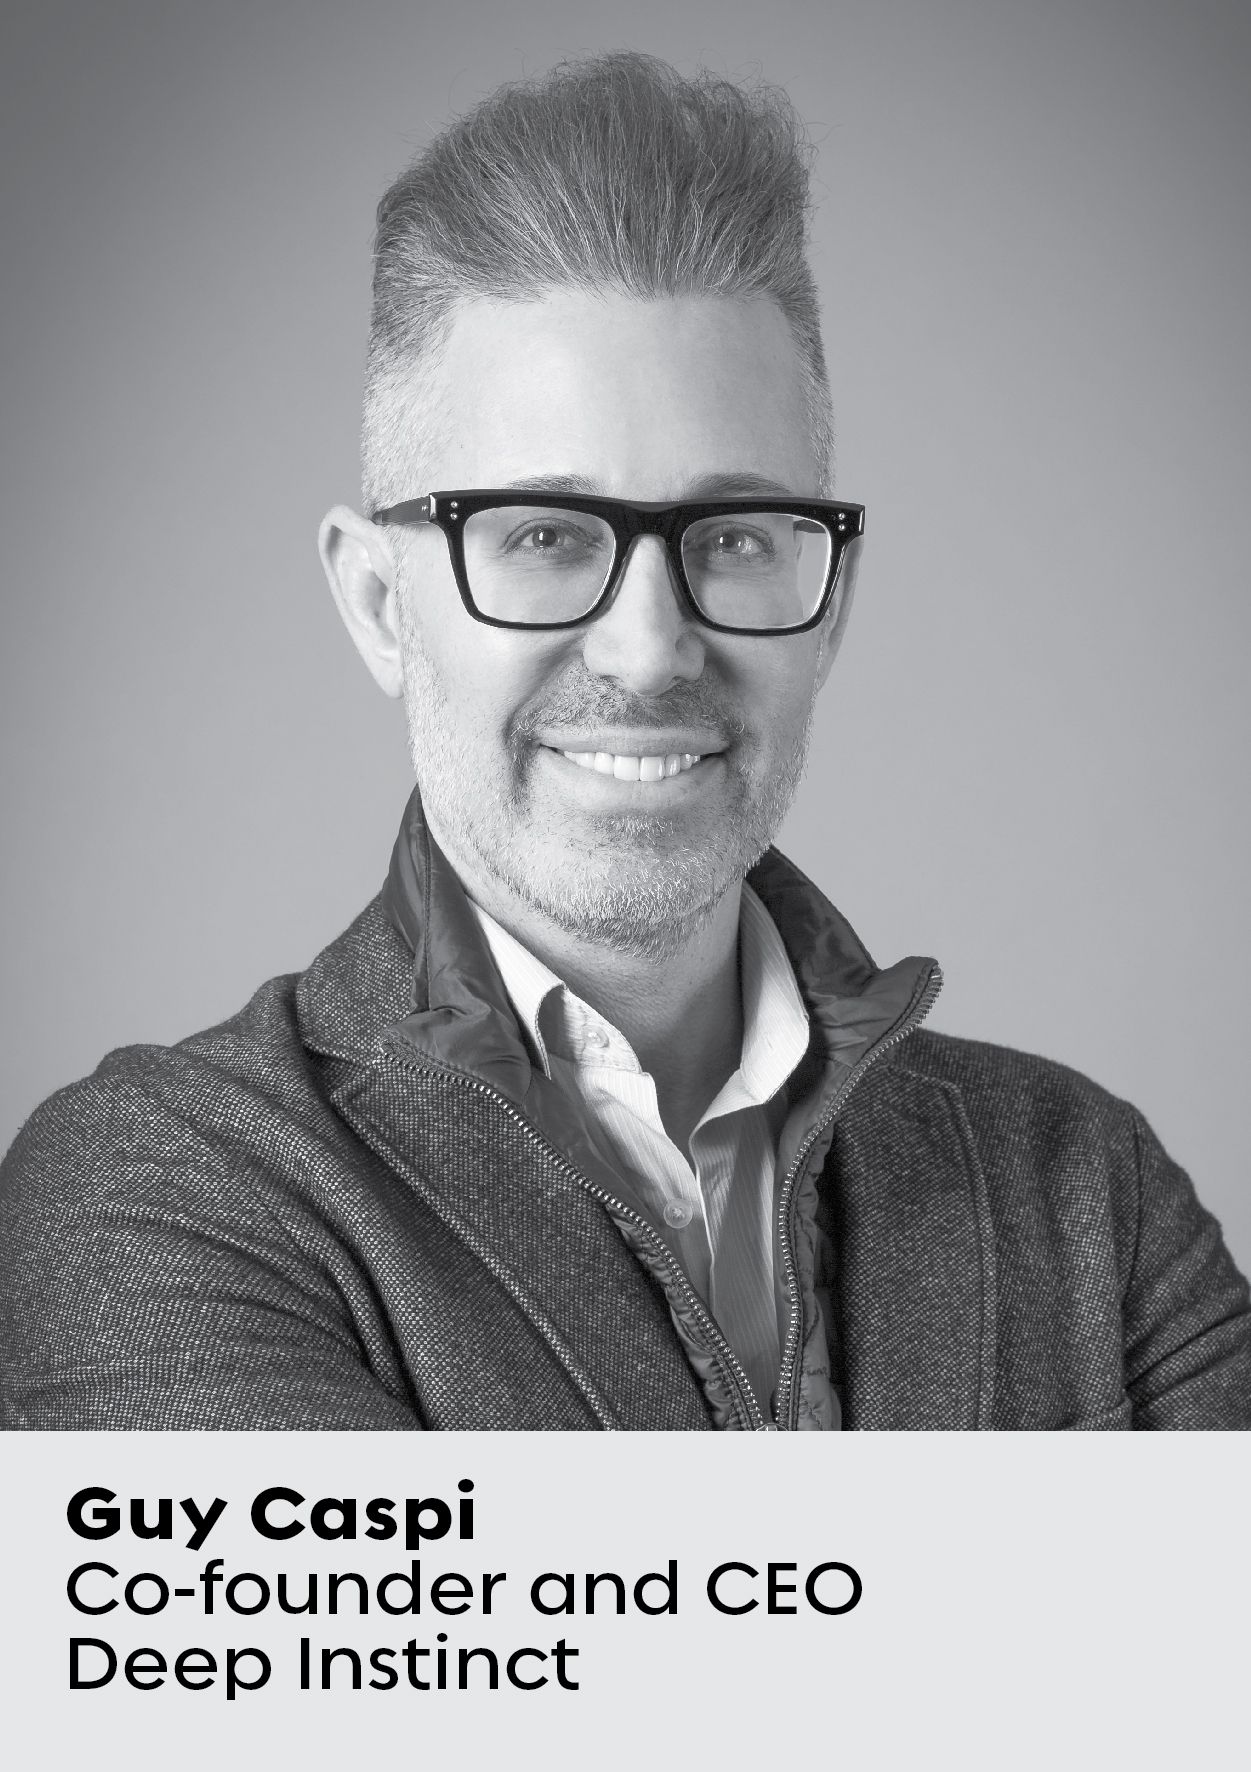
Doch Caspi scheint sich darüber keine Sorgen zu machen. Der Grund? Deep Instinct, das er im Jahr 2015 gemeinsam mit Eli David und Nadav Maman gegründet hat, nutzt „ “-Deep-Learning- en (DL), um Sicherheitsbedrohungen zu bekämpfen. Es ist eines von nur einer Handvoll Cybersicherheitsunternehmen, die das Potenzial von Deep Learning ausschöpfen, und das erste, das auf den Markt gekommen ist.
Im Gegensatz zu herkömmlichen Algorithmen des maschinellen Lernens (ML) nach dem Prinzip „ “ im Bereich der Cybersicherheit (öffnet in einem neuen Tab), die anhand von durch Menschen überwachten Daten lernen, jede einzelne Bedrohung zu erkennen, basiert DL auf neuronalen Netzen, die dem menschlichen Gehirn nachempfunden sind. Solche Netzwerke können neue Daten ohne menschliches Training in einen Kontext einordnen. Dieser Vorteil, so argumentiert Caspi, ermöglicht es Deep Instinct, potenzielle Bedrohungen nicht nur zu erkennen, sondern diese bereits am „Day Zero“ proaktiv abzuwehren.
Als Vordenker sowohl im Bereich Cybersicherheit als auch in der Datenwissenschaft und als Serienunternehmer im Technologiebereich bringt Caspi insgesamt 20 Jahre Erfahrung bei Deep Instinct ein. Außerdem war er, der in Israel geboren wurde, als Mitglied der Cyberabwehr-Einheit der israelischen Streitkräfte tätig.
Im Rahmen der „ November 2021“ ging Deep Instinct eine Partnerschaft mit Tanium ein, um die Computerhygiene zu verbessern und sowohl bekannte als auch unbekannte Malware in Echtzeit auf von Tanium unterstützten Endgeräten zu verhindern.
, Leiter des Bereichs Endpoint, führte kürzlich ein Gespräch mit Caspi, um dessen Sichtweise dazu zu erfahren, wie Deep Learning die Cybersicherheit grundlegend verändert, sowie um mehr über die derzeit größten aufkommenden Cyberbedrohungen zu erfahren.
(Das folgende Interview wurde aus Gründen der Übersichtlichkeit gekürzt und überarbeitet.)
Sie haben mit Israels Elite-Cyber-Einheit zusammengearbeitet. Inwiefern hat diese Erfahrung Ihre Herangehensweise an die Cybersicherheit geprägt?
Dadurch wurde mir die tatsächliche Gefahr der Cyberkriegsführung in der Welt bewusst. Ich würde es als „kalten Krieg“ bezeichnen, da auf dem Schlachtfeld kein Blut vergossen wird, er jedoch fast täglich zwischen Nationen ausgetragen wird.
Neben den berühmten Anschlägen von „ “ , von denen man in den Nachrichten hört, gibt es noch viele weitere Geschichten, von denen ich weiß, deren Einzelheiten ich jedoch nicht preisgeben kann. Ich kann Ihnen jedoch versichern, dass die Bedrohung nicht nur auf der Ebene von Nationalstaaten besteht – der Schaden breitet sich auch rasch auf Unternehmen aus. Die Menge an Daten, die nicht nur von Regierungen, sondern auch von Unternehmen gestohlen wird, ist wirklich erstaunlich.
“Wenn man auf der anderen Seite steht, erkennt man, was nötig ist, um in eine Organisation einzudringen – und wissen Sie was? Das ist gar nicht so schwer.”
Dies war tatsächlich einer der Hauptgründe, warum ich und die beiden anderen Gründer von Deep Instinct beschlossen haben, dieses Unternehmen zu gründen. Wenn man erst einmal auf der anderen Seite steht, erkennt man, was nötig ist, um in eine Organisation einzudringen – und wissen Sie was? Es ist gar nicht so schwierig, und es birgt ein enormes Schadenspotenzial.
Inwiefern verändert künstliche Intelligenz (KI) die Spielregeln im Bereich der Cybersicherheit? Nutzen böswillige Akteure diese Technologie, je ausgefeilter sie wird, auch auf immer raffiniertere Weise?
Ich bin seit fast 28 Jahren im Bereich Cybersicherheit tätig, und zwar seit meinem 18. Lebensjahr. Die Entwicklungen in der Bedrohungslandschaft allein in den letzten drei Jahren sind atemberaubend. Die Techniken von Cyberangriffen sind mittlerweile so ausgefeilt, dass es äußerst schwierig ist, sie zu erkennen, geschweige denn zu verhindern.
Eine neuartige Anwendung von KI im Bereich der Cybersicherheit , die wir bei böswilligen Akteuren beobachten, ist der Einsatz eines bösartigen KI-Algorithmus, um die Funktionalität eines harmlosen KI-Algorithmus durch Reverse Engineering seiner Logik zu untergraben. Der größte Vorteil von Deep Instinct besteht hier darin, dass wir Deep Learning einsetzen. Deep Learning lässt sich nicht rückentwickeln.
Inwiefern setzt Deep Instinct Deep Learning in seinen Sicherheitsabläufen ein, und inwiefern unterscheidet sich Deep Learning von herkömmlichen Anwendungen des maschinellen Lernens in der Cybersicherheit?
Der traditionelle Ansatz versetzt das Unternehmen in eine defensive Position. Da die Angriffsmethoden immer raffinierter werden, muss maschinelles Lernen eingesetzt werden, um einen Angriff aufzuspüren, nachdem dieser bereits stattgefunden hat und schädlicher Code bereits in das Netzwerk eingedrungen ist und dieses infiziert hat.
Bei ML benötigen Sie einen menschlichen Experten , der die Maschine effektiv durch den Lernprozess begleitet. Und dieser Prozess verläuft langsam. In der heutigen Welt können täglich eine halbe Million neuer Malware-Programme entstehen, und ein einzelnes Malware-Programm kann 10 000 Codezeilen umfassen, sodass der dafür erforderliche Arbeitsaufwand für den Menschen nahezu unmöglich ist.
In dieser Ära der Cybersicherheit ist etwas Neues gefragt, und dieses „Etwas“ ist DL, das die Funktionsweise unseres Gehirns nachahmt. Sobald das System trainiert ist, erkennt es allgemeine Muster auf die gleiche Weise wie das menschliche Gehirn, ohne dass für jede neue Malware ein spezifisches Training erforderlich ist.
Andere Unternehmen im Bereich Cybersicherheit beschäftigen bis zu 600 Mitarbeiter, deren Aufgabe ausschließlich darin besteht, Malware zu analysieren. Ich habe überhaupt keine Mitarbeiter, die Malware analysieren, da die DL-Plattform in der Lage ist, selbstständig zu lernen und neuartige Zero-Day-Angriffe besser vorherzusagen und zu verhindern. Dadurch können wir eine höhere Erkennungsrate erzielen und einen Angriffsvektor umfassender abdecken, während wir gleichzeitig die Anzahl der Fehlalarme deutlich reduzieren und unsere Kunden so in kürzester Zeit proaktiv schützen.
Wie erkennt Deep Instinct Bedrohungen in „Zero Time“?
Die Idee hinter Deep Instinct besteht darin, dass das gesamte Modell des neuronalen Netzwerks auf , auf jedem einzelnen Endpunkt sowie auf dem Server bereitgestellt wird. Wir benötigen keine Verbindung zur Cloud; sie befindet sich direkt auf dem Gerät. Deep Instinct überwacht jeden Prozess, der auf Ihrem PC oder Server ausgeführt wird. Es könnte sich um eine App, eine Datei, ein Dokument oder eine beliebige Software handeln, die Sie herunterladen und die Speicherplatz benötigt. Wir scannen derzeit alle Prozesse, die auf Ihrem Endgerät 7.12. ausgeführt werden.
[Lesen Sie auch: 7 bewährte Verfahren für die Leistungsüberwachung von Endgeräten]
Da es sich um eine Art „kleines Gehirn“ handelt, das auf jedem Endgerät läuft, können wir eine unglaublich große Vielfalt an Angriffen in nur 20 Millisekunden erkennen – das ist 750 -mal schneller, als ein Angriff normalerweise benötigt, um ein Endgerät zu verschlüsseln und zu infizieren. Das geht schneller als ein Wimpernschlag
.
Was sind Ihrer Meinung nach die größten aufkommenden Sicherheitsbedrohungen, während wir uns auf das Jahr 2022 zubewegen?
Ich persönlich halte Angriffe auf den Arbeitsspeicher und Dual-Use-Angriffe für die wichtigsten Strategien in diesem Jahr. Ein besonders auffälliger Angriffsvektor, den wir derzeit beobachten, ist die massive Zunahme von Angriffen, die über Office-Dokumente von initiiert werden. Einige davon sind für die meisten Unternehmen nur sehr schwer abzuwehren, wie beispielsweise Excel-Dateien, PDF-Dateien, ZIP-Dateien und sogar Word-Dokumente.
“„Prävention ist das neue Schlagwort, und das Zeitalter der Prävention steht gerade erst am Anfang.“
Zudem beobachten wir koordinierte Angriffe, die sich über mehrere Angriffsflächen und -vektoren erstrecken. Es handelt sich um eine Strategie, die gegen Nationalstaaten eingesetzt wird. Wenn Sie eine Nation angreifen, greifen Sie nicht nur einen bestimmten Ort mit einer einzigen Streitmacht an. Sie führen mit der Luftwaffe, der Armee und den Navy SEALs einen Angriff über die Mauer hinweg durch. Dies gilt auch für den Bereich der Cybersicherheit. Sie werden einen Angriff auf Ihre Endgeräte erleben. Parallel dazu werden Ihr [Microsoft Office] 365, Ihre „ “-Cloud und Ihr Speicher angegriffen, sodass Ihr Unternehmen handlungsunfähig wird.
Für eine solche Strategie ist Prävention wichtiger denn je. Die Erkennung ist eine notwendige zweite Verteidigungslinie, kann jedoch nicht die erste Verteidigungslinie sein, da sie in hohem Maße von Prozessen, Mitarbeitern, der Sicherheitslage und mitunter auch vom Glück abhängt. Aus diesem Grund ist Prävention das neue Schlagwort, und das Zeitalter der Prävention steht gerade erst am Anfang.
Eine letzte Frage: Warum haben Sie sich für eine Partnerschaft mit Tanium entschieden?
Fast die Hälfte der „Fortune 100 “-Unternehmen sowie Hunderte weiterer Unternehmen und Organisationen des öffentlichen Sektors, darunter führende Einzelhändler, Finanzinstitute und große Regierungsbehörden, vertrauen auf Tanium, um jeden Endpunkt – überall – zu überwachen und zu kontrollieren. Diese Organisationen sind sich der Bedeutung einer integrierten Lösung für das Endgerätemanagement und die Endgerätesicherheit bewusst, die einen benutzerfreundlichen, hochwirksamen und skalierbaren Schutz für Endgeräte umfasst.
[Lesen Sie auch: 6 Tipps zum Schutz Ihres Unternehmens vor der zunehmenden Cyberkriminalität]
Die Deep Instinct-Plattform ist ein wichtiger Bestandteil eines kombinierten Angebots, das dafür sorgt, dass Unternehmen mit geringerem Aufwand besser geschützt sind, wodurch IT-Teams mehr strategischen Spielraum erhalten. Die Kombination aus Tanium und Deep Instinct bietet einen bahnbrechenden Ansatz für ein umfassendes Endpunktmanagement und umfassende Endpunktsicherheit.

