Jedes vierte Unternehmen war in den vergangenen 12 Monaten von einem Angriff auf die Lieferkette betroffen, und IT-Fachleute befürchten, dass sich die Lage im Jahr 2022 möglicherweise nicht verbessern wird.
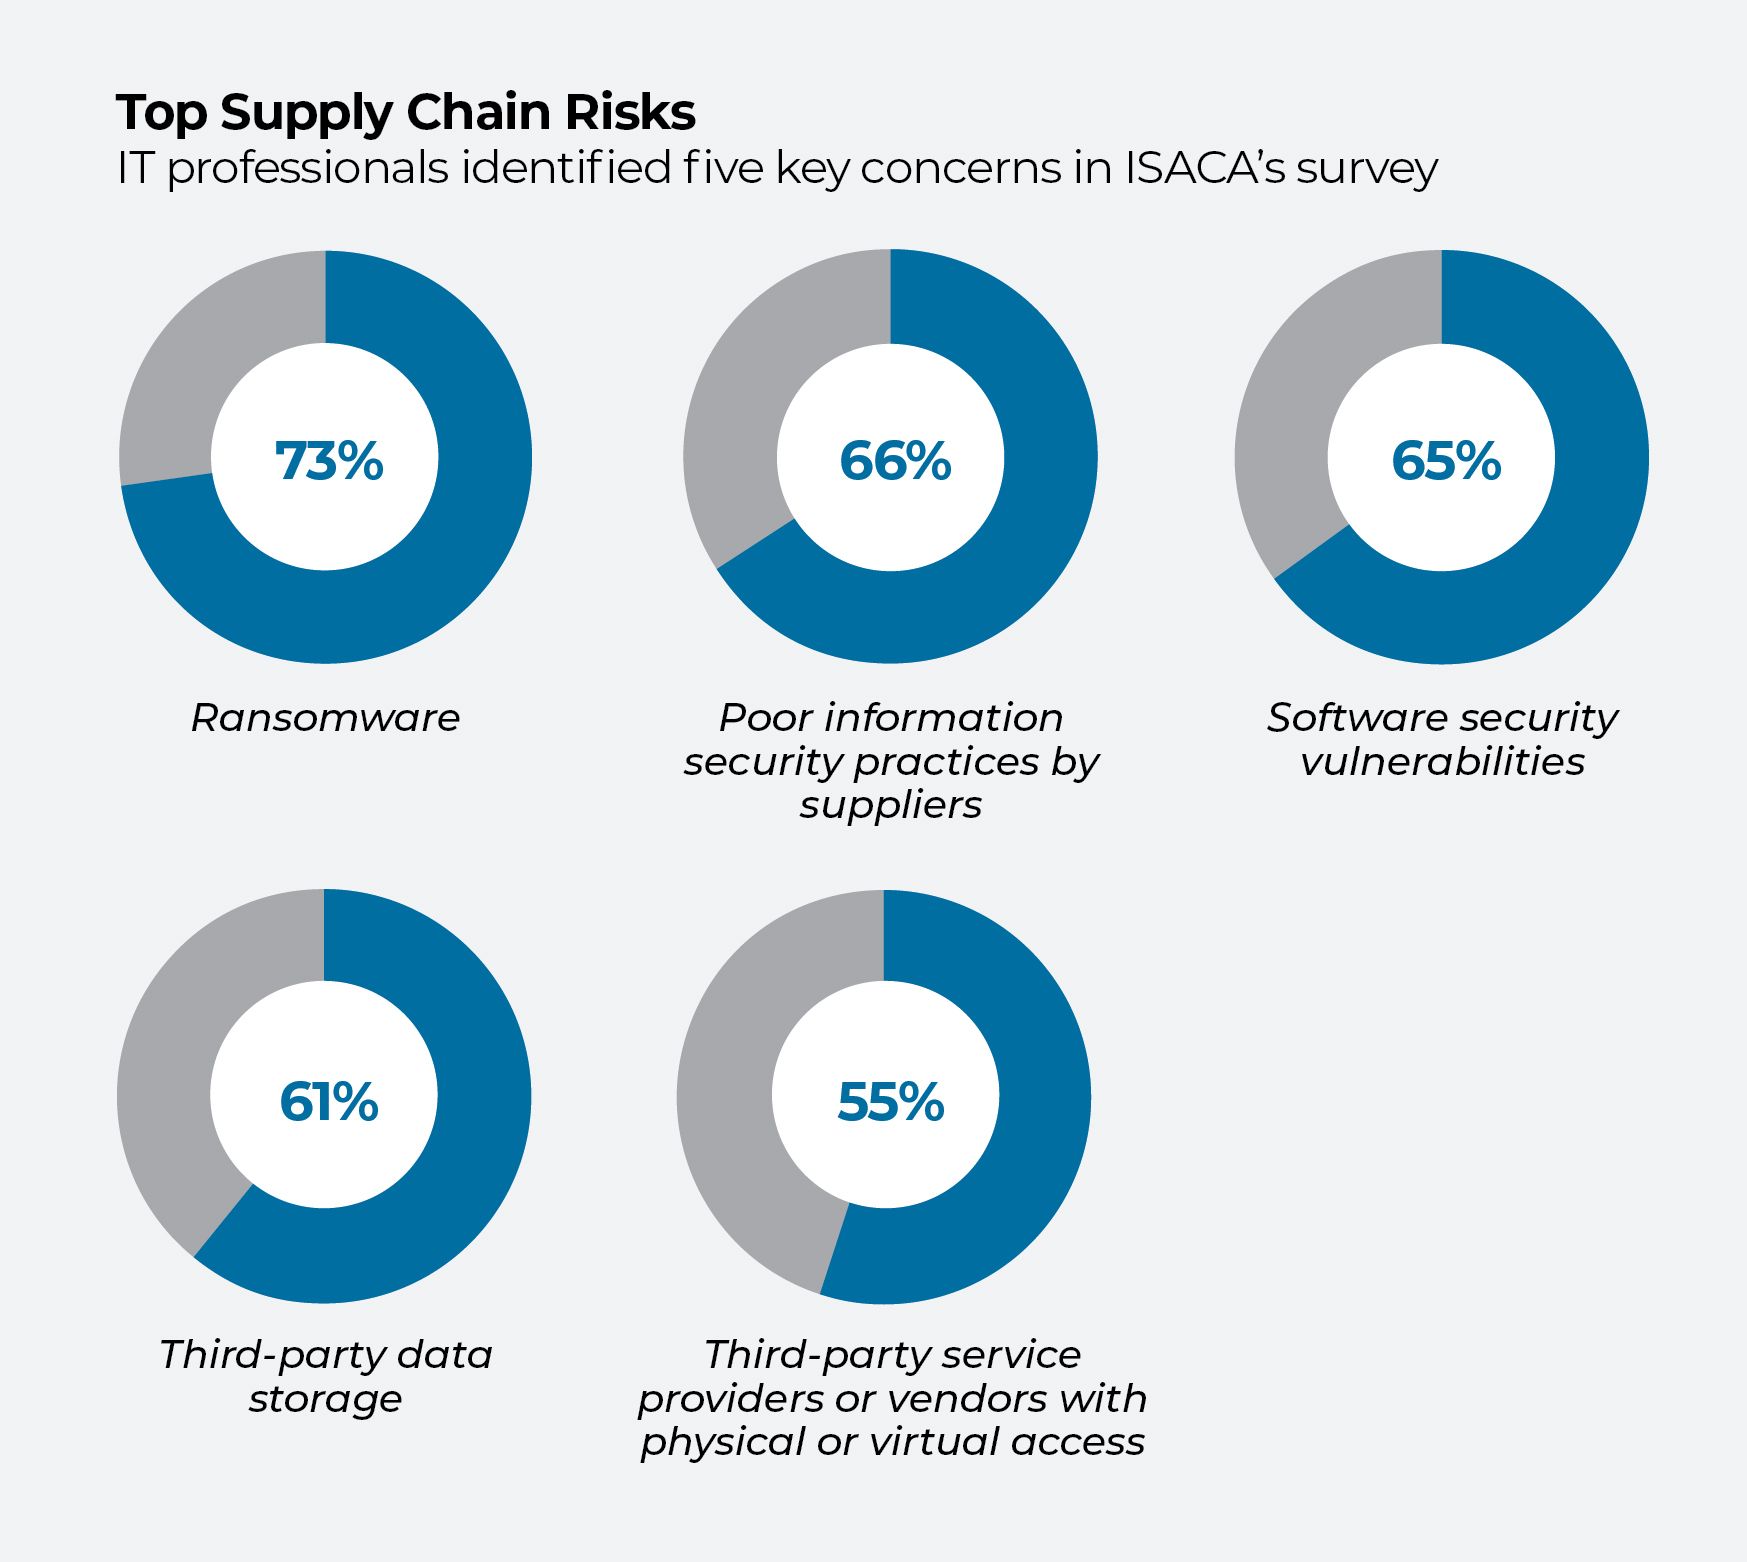
Diese düstere Prognose geht aus einer kürzlich veröffentlichten Umfrage der „ “ hervor, an der weltweit mehr als 1 300 IT-Fachkräfte teilnahmen und die von der Information Systems Audit and Control Association (ISACA) durchgeführt wurde. Mehr als die Hälfte der Befragten gab an, dass sie davon ausgehen, dass die Zahl der Hackerangriffe auf die Lieferkette von „ “ in diesem Jahr gleich bleiben oder zunehmen wird.
Von den Befragten gaben 39 % an, dass ihr Unternehmen über keinen Plan zur Reaktion auf Vorfälle im Bereich „ “ verfügt, der im Falle eines Cyberangriffs gemeinsam mit den Lieferanten vereinbart wurde, und 53 % gaben an, dass sie keine Schwachstellenanalysen oder Penetrationstests bei ihren Anbietern durchführen. Insgesamt gaben 84 % an, dass die Lieferkette ihres Unternehmens einer besseren Steuerung bedarf.
Der Branchenveteran Rob Clyde, ehemaliger Vorsitzender des ISACA-Vorstands und ehemaliger CTO von Symantec, bezeichnete die Ergebnisse der Umfrage als „ein wenig beunruhigend“. Die gute Nachricht ist, dass Unternehmen seit dem Hackerangriff auf SolarWinds – über den erstmals in „ Dezember 2020“ berichtet wurde – und angesichts der zunehmenden Ausweitung der Telearbeit während der Pandemie begonnen haben, der Sicherheit der Lieferkette mehr Aufmerksamkeit zu schenken.
Der Vorteil: „Die meisten großen Unternehmen verfügen über einen CISO“, sagt Clyde. „Die meisten Vorstände tagen tatsächlich regelmäßig zum Thema Cybersicherheit – etwas, das vor fünf oder sechs Jahren noch nicht der Fall war.“
Die Cyberkriminalität, mit der Unternehmen konfrontiert sind
Die Herausforderung besteht darin, dass einzelne Hacker, organisierte kriminelle Vereinigungen und hochentwickelte Nationalstaaten oft parallel zueinander agieren. Der Cyberangriff auf die „ “ von SolarWinds wird Hackern zugeschrieben, die von russischen Geheimdiensten unterstützt wurden und es schafften, Schadsoftware in ein routinemäßiges Update des Codes einzuschleusen, der zur Überwachung der Netzwerke der Kunden bestimmt war. Schätzungsweise 18 000 Unternehmen und Behörden könnten von dem Angriff betroffen sein.
“Wir leben in einer Welt, in der die Aufgabe des Angreifers tatsächlich weitaus einfacher ist: [Er] findet einen Weg hinein.“Rob Clyde, ehemaliger Vorstandsvorsitzender der ISACA
„Mit umfangreichen Ressourcen gehen böswillige Akteure noch innovativer vor, wenn es darum geht, sich tief in die Lieferkette eines Unternehmens einzuschleusen“, so Clyde. Sie können einen Entwickler, der bereits bei einem Softwareunternehmen beschäftigt ist, dazu anwerben, Schadcode einzuschleusen, oder versuchen, einen eigenen Hacker bei diesem Unternehmen unterbringen zu lassen. In ihren Labors können sie Testangriffe auf jedes auf dem Markt erhältliche Cybersicherheitsprodukt auf dem neuesten Stand der Technik durchführen.
„Wir leben in einer Welt, in der die Aufgabe des Angreifers tatsächlich weitaus einfacher ist: [Er] findet einen einzigen Weg hinein“, sagt Clyde. Fachleute für Cybersicherheit müssen hingegen alle möglichen Einfallstore im Auge behalten, die jemand ausnutzen könnte, und Maßnahmen entwickeln, um diese zu verhindern.
Diese Aufgabe wurde durch den starken Anstieg der Telearbeit während der Pandemie zusätzlich erschwert, wodurch sich die Anzahl der Geräte, die von außen mit dem Unternehmensnetzwerk verbunden sind, erheblich erhöht hat. Die Pandemie hat die Vorstellung widerlegt, dass eine undurchdringliche Firewall ein Unternehmen schützen könnte.
Stärken Sie Ihre Abwehrkräfte
Grundlegende Cyberhygiene – einschließlich Endpunktinventarisierung, Leistungsüberwachung sowie Patch-Management und Konfigurationsmanagement – bietet ein hohes Maß an Sicherheit. In diesem Zusammenhang hat das National Institute of Standards and Technology (NIST) unter Mai 2022 die aktualisierten Leitlinien „ “ ( ) zur Absicherung von Unternehmen gegen Angriffe auf die Lieferkette veröffentlicht. Die 326 Seiten mit konkreten, kostenlosen Empfehlungen wurden seit langem als Mittel zur Umsetzung der von Präsident Biden erlassenen Verordnung zur Cybersicherheits , , mit Spannung erwartet. Darin werden Szenarien und Notfallpläne für Risiken in der Lieferkette detailliert beschrieben, die von der Bewertung ausländischer Einflussnahme auf die Entwicklung einer Software oder eines Produkts bis hin zu Risiken im Zusammenhang mit dem Einsatz externer IT-Dienstleister reichen.
“„Dies ist ein umfassendes Tool, das Sie vom Krabbeln über das Laufenlernen bis hin zum Laufen begleitet und Ihnen dabei sofort helfen kann.“Jon Boyens, Mitautor der Studie, NIST
„Das Management der Cybersicherheit in der Lieferkette ist eine Anforderung, die auch in Zukunft bestehen bleiben wird“, erklärte Jon Boyens vom NIST, einer der Autoren der Veröffentlichung, in einem Interview mit „ “ bei „ “ von „Bleeping Computer“. „Falls Ihre Behörde oder Organisation noch nicht damit begonnen hat, ist dies ein umfassendes Instrument, das Sie vom Krabbeln über das Laufen bis hin zum Rennen begleitet und Ihnen dabei sofort helfen kann.“ Laut NIST läuft es bei der Cyberhygiene letztlich auf Vertrauen und Zuversicht hinaus. Unternehmen benötigen eine größere Gewissheit darüber, dass die von ihnen erworbenen und genutzten Produkte vertrauenswürdig sind.
[Read also: Cyber Hygiene 101]
ISACA hat in ihrem Bericht fünf weitere Maßnahmen vorgeschlagen, die IT-Fachkräfte ergreifen können, um ihre Organisationen vor Angriffen über die Lieferkette zu schützen:
- Erstellen Sie eine Bestandsaufnahme der Lieferanten und ihrer Leistungsfähigkeiten, einschließlich einer
Risikoklassifizierung, aus der hervorgeht, wie wertvoll jeder einzelne Lieferant für den Geschäftsbetrieb eines
Unternehmens ist. - -Anbieter dazu verpflichten, die in ihren Produkten und Dienstleistungen enthaltenen Open-Source-Komponenten offenzulegen.
- Führen Sie unter eine Bedrohungs- und Schwachstellenanalyse wichtiger Drittanbieter durch, um mögliche Sicherheitsrisiken und deren potenzielle Auswirkungen zu ermitteln.
- Nehmen Sie die Sicherheitserwartungen und -anforderungen des „ “ in Verträge mit Lieferanten auf.
- Führen Sie „ “-Prüfungen wichtiger Dritter auf der Grundlage von Belegen durch.
Dieser letzte Vorschlag ist laut Clyde von entscheidender Bedeutung, wenn es um große Lieferanten geht. Allzu oft senden Unternehmen ihren Lieferanten lediglich einen Fragebogen zur Sicherheit ihrer Software und fragen darin, ob die Entwickler eine Zwei-Faktor-Authentifizierung verwenden, wie sie ihre Endgeräte sichern und welche Sicherheitstests sie durchgeführt haben.
Im Grunde genommen verlassen Sie sich auf das Wort eines Lieferanten, und das reicht nicht aus, sagt Clyde. Wenn die Software eines Lieferanten auf den meisten Ihrer Systeme installiert ist, Zugriff auf Ihre wertvollsten Daten hat oder im Falle eines Hackerangriffs erhebliche Auswirkungen auf Ihren Geschäftsbetrieb hätte, müssen Sie diesen Lieferanten wesentlich genauer unter die Lupe nehmen.
„Ich würde gerne einen Prüfungsbericht einsehen“, sagt Clyde, doch nur 56 % der Führungskräfte in der ISACA-Umfrage führen Prüfungsbewertungen durch. Bei einem großen Anbieter könnten Sie sogar eine Vorführung seines „Gesundheitszeugnisses“ verlangen, schlägt Clyde vor, einschließlich des Nachweises, dass der Anbieter seine Software tatsächlich bestimmten Tests unterzieht.
Wenn Sie einem Lieferanten nur wenig Umsatz bescheren, könnte dieser zögern, Zeit und Geld für die Erstellung von Prüfberichten oder die Durchführung von Tests aufzuwenden. „Wenn Sie jedoch viel Geld bei ihnen ausgeben, könnten Sie sogar in Erwägung ziehen, eigene Wirtschaftsprüfer zu entsenden“, sagt Clyde.
Es gebe wirklich „keine Entschuldigung“ dafür, entlang der gesamten Lieferkette keine Form der Multi-Faktor-Authentifizierung einzusetzen, sagt er. Clyde ist ein „großer Fan“ der Web-Isolation, auch bekannt als Browser-Isolation. Dabei handelt es sich um eine Technologie, die vor Malware schützt, indem sie das Surfen im Internet vom Endgerät trennt. Er empfiehlt zudem Tools zur Überprüfung vertrauenswürdiger Apps, die verhindern, dass nicht genehmigte Software von
heruntergeladen wird.
[Lesen Sie auch: Wie der weltweit führende Antriebshersteller Cummins Cyberhygiene umsetzt]
Die beste Abwehrmaßnahme eines Unternehmens gegen einen Hackerangriff auf die Lieferkette ist die Unterstützung durch die Unternehmensleitung, damit die IT-Fachkräfte über die erforderlichen Ressourcen
verfügen, um die notwendigen Sicherheitsüberprüfungen bei Drittanbietern durchzuführen. Wann immer ein Unternehmen eine Sicherheitsbewertung oder ein externes Audit durchführt, sollten Führungskräfte die Frage stellen, ob die Mitarbeiter die Lieferkette von „
“ überprüft haben.
Wenn Sie darauf achten, dass Sie solche kritischen Fragen stellen, ist die Hälfte der Arbeit bei „
“ bereits geschafft. Ein weiterer wichtiger Bestandteil einer wirksamen Verteidigung besteht darin, diese Fragen wirkungsvoll zu beantworten.