Kennen Sie Ihren Risiko-Score?
Bewerten Sie Ihre Endpunkte anhand mehrerer Risikokennzahlen – Schwachstellen, Bedrohungen, Compliance, Patch-Status, Software-Updates und Anfälligkeit für großangelegte Angriffsmuster.
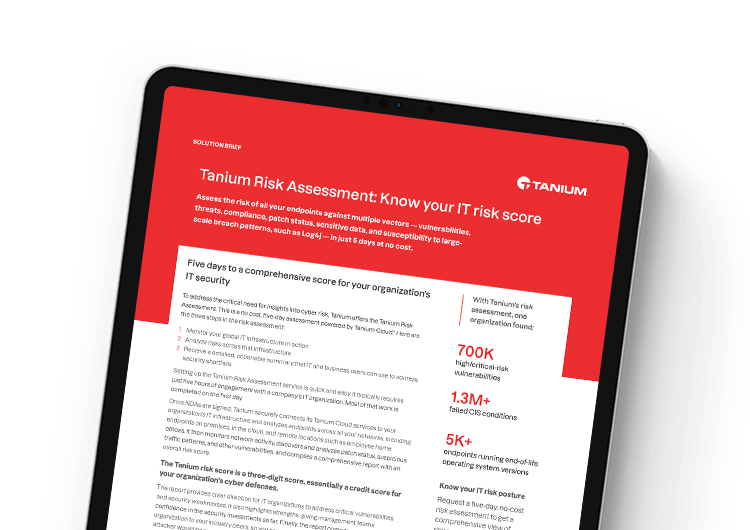
Tanium Risk Assessment hat einer Organisation geholfen, Folgendes zu entdecken
Endgeräte mit auslaufenden Betriebssystemversionen
Endpunkte, auf denen AV nicht läuft
Endpunkte, die ausnutzbaren Schwachstellen ausgesetzt sind
Endpunkte mit einer Betriebszeit von über 30 Tagen
Endpunkte mit Hostname-Kollision
Schwachstellen mit hohem und kritischem Risiko
fehlgeschlagene CIS-Systemrichtlinien-Compliance-Bedingungen
Proaktives Risikomanagement beginnt mit einem umfassenden Überblick über die Risikolage
Die Risikobewertung liefert eine dynamische Bewertung für jedes Endpunktgerät anhand mehrerer Risikokennzahlen. Die Bewertung umfasst auch den detaillierten Status mehrerer Kennzahlen zu Sicherheit, Betrieb und aufkommenden Bedrohungen sowie einen Vergleich der Organisation mit anderen Organisationen in derselben Branche.
Analyse der Risikokennzahlen
Verstehen Sie Ihre Risikolage, indem Sie sich mit Systemschwachstellen, Systemkonformität, Bewertung lateraler Bewegungen, unsicheren Transportsicherheitsprotokollen sowie Verschlüsselung und gegenseitiger Authentifizierung befassen.
Kompensierende Kontrollen & Endpunktkritikalität
Entdecken und messen Sie Endpunkte ohne gängige Sicherheitskontrollen, Endpunkthärtung, Antivirus-/Antimalware-Software und mehr. Verstehen der Kritikalitätsstufe, die den Vermögenswerten im Rahmen der Bewertung zugewiesen wurde.
Metriken zur Cyber-Hygiene
Beantworten Sie grundlegende Fragen zum Asset-Inventar, zum Patch-Status und zur Gefährdung durch Schwachstellen. Sehen Sie, welche Anwendungen in Ihrer Umgebung ausgeführt werden und welche Software Sie nicht wirklich nutzen.
IT-Betriebskennzahlen
Erkunden Sie die durchschnittliche Zeit für die Bereitstellung von Patches und Software-Updates. Ermitteln Sie, wie viele organisationale Endpunkte zu lange online waren oder ohne ausreichend Arbeitsspeicher, CPU und Festplattenspeicher betrieben werden.
Kennzahlen zu aufkommenden Bedrohungen
Ermitteln Sie, ob Ihre Systeme von wichtigen aufkommenden Bedrohungen und weitreichenden Betriebsproblemen betroffen sind.
Die durchschnittliche Ausfallzeit nach einem Ransomware-Angriff beträgt 24 Tage
Angriffe auf kritische Infrastrukturen, Privatunternehmen und Kommunen werden immer häufiger und umfassender. Mit Tanium können Sie diese Bedrohung in den Griff bekommen, indem Sie Ihre tatsächliche Gefährdung erkennen und die Abhilfemaßnahmen mit der größten Wirkung priorisieren.
betrug das durchschnittlich gezahlte Ransomware-Lösegeld im Jahr 2024, wobei die durchschnittlichen Kosten voraussichtlich auf $5,5 bis $6 Millionen steigen werden
der Schwachstellen wurden im Jahr 2024 als hoch oder kritisch eingestuft
Zunahme ausnutzbarer Schwachstellen im Jahr 2024
die mittlere Reparaturzeit (MTTR) für kritische Schwachstellen im Jahr 2024
Beginnen Sie mit Ihrer Risikobewertung!
Ihr individueller Risikobericht enthält Ihren Risikowert, einen vorgeschlagenen Implementierungsplan, ein Asset-Inventar, eine Risikoanalyse, eine Analyse ausnutzbarer Schwachstellen und vieles mehr.

Anmelden
Ein Tanium Solution Engineer wird sich mit Ihnen in Verbindung setzen.

Unseren leichtgewichtigen Agenten einsetzen
Beginnen Sie mit der Bewertung Ihrer gesamten Risikolage auf allen Endgeräten.

Mit der Datenerhebung beginnen
Unser Solution Engineer wird die erforderlichen Metadaten für den Risikobewertungsbericht erfassen.

Abschlussbericht erhalten
Überprüfen Sie eine nach Prioritäten geordneten Liste von Empfehlungen, die zur Verringerung und letztlich zur Beseitigung der risikobehafteten Faktoren beitragen sollen.

