Der Oberste Gerichtshof von Illinois entschied Mitte Februar in der Rechtssache „ “ ( ), dass sich die White Castle System Inc. den Vorwürfen stellen muss, wiederholt gegen das Gesetz zum Schutz biometrischer Daten (Biometric Information Privacy Act) des Bundesstaates verstoßen zu haben, indem das Unternehmen die Fingerabdrücke von fast 9 500 Beschäftigten ohne deren Einwilligung gescannt habe. Der Fast-Food-Riese hat erklärt, dass das Urteil Kosten in Höhe von mehr als 17 Milliarden Dollar verursachen könnte.
Im vergangenen Jahr erklärte sich der Facebook-Eigentümer Meta Platforms bereit, 650 Millionen US-Dollar zu zahlen, um Vorwürfe beizulegen, wonach das Unternehmen gegen das Gesetz des Bundesstaates Illinois verstoßen habe, indem es ohne Einwilligung biometrische Daten der Nutzer der Website erfasst und gespeichert habe.
Solche enormen Kosten und Folgen haben laut dem ISACA-Bericht „ “ („Datenschutz in der Praxis 2023“) – einer Umfrage unter 1 890 Befragten mit zertifiziertem Hintergrund in den Bereichen Cybersicherheit oder Datenschutz – für immer mehr Vorstände als Weckruf gewirkt, der „ “ Priorität einzuräumen, die Mittel dafür aufzustocken und sich für „Privacy by Design“ einzusetzen.
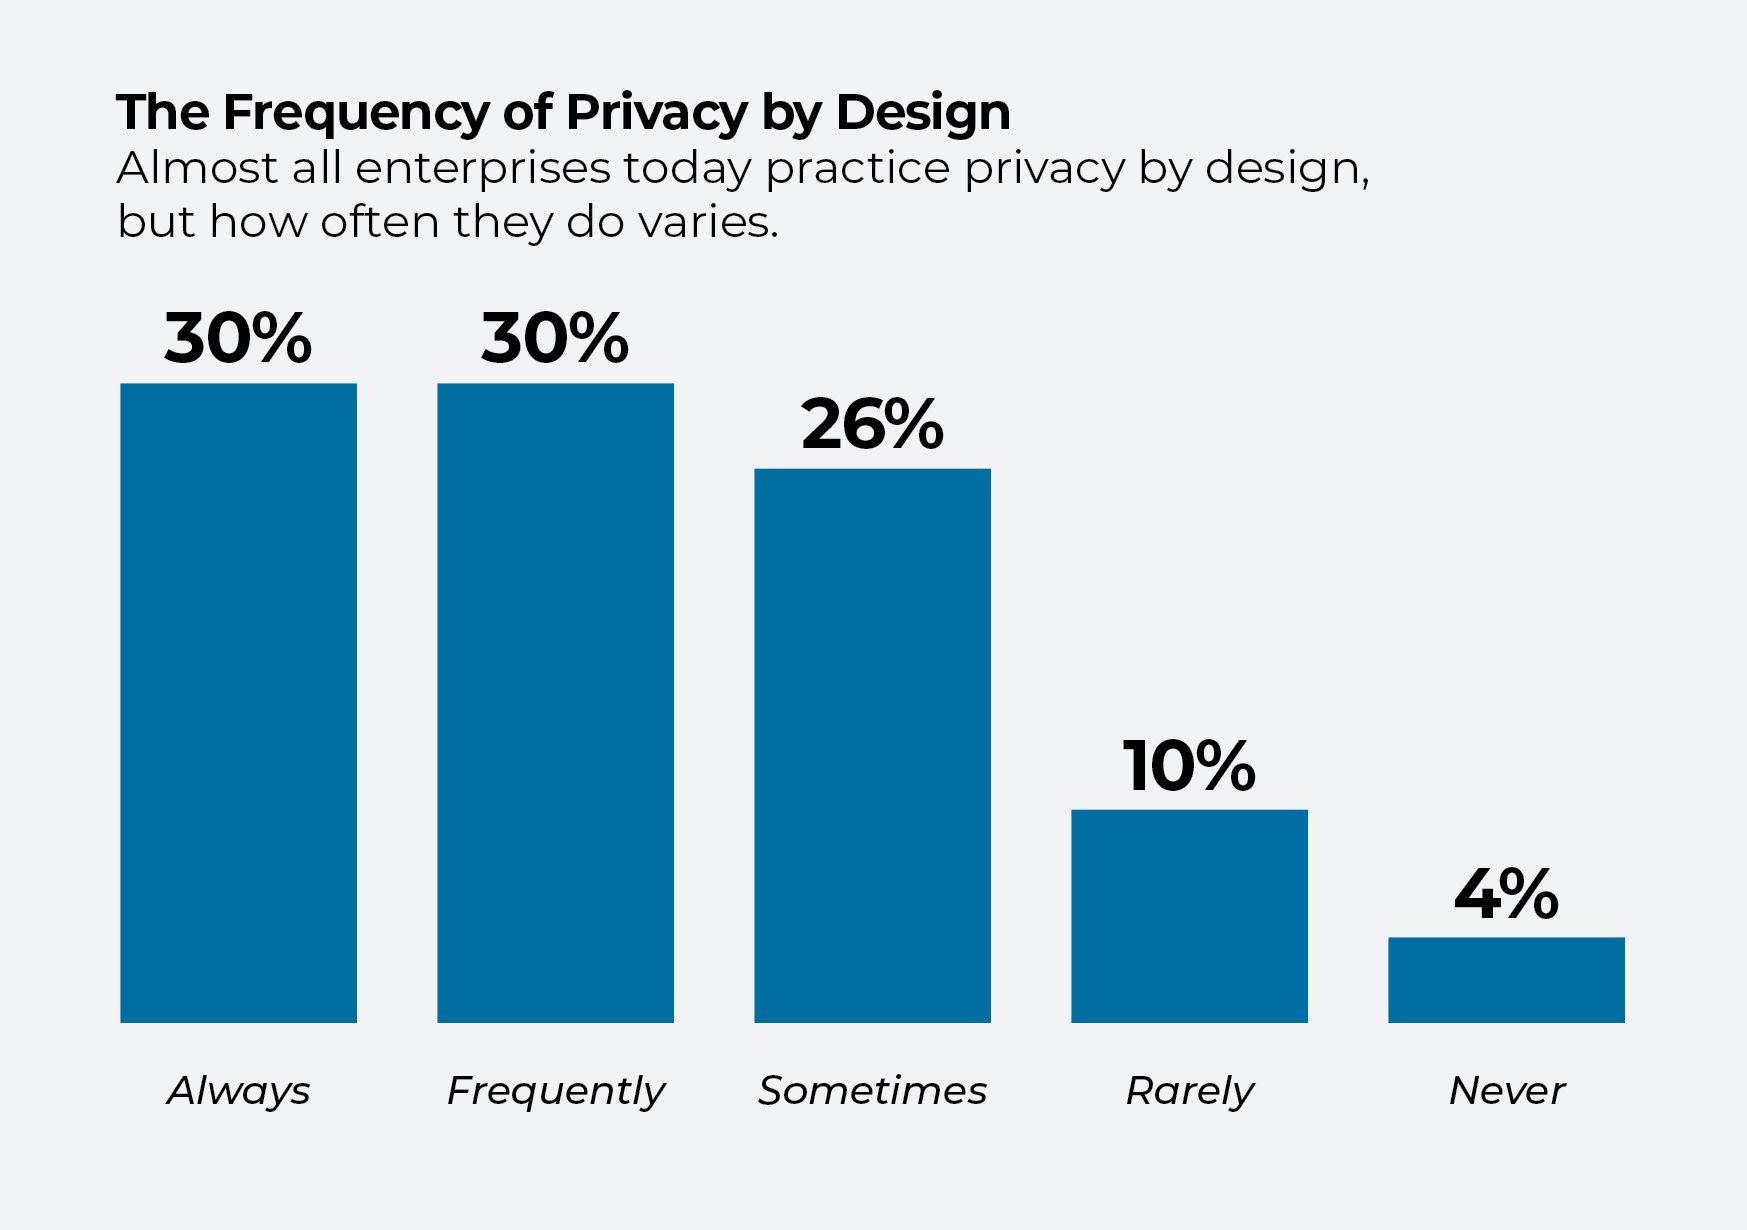
Etwa 55 Prozent der Befragten gaben an, dass ihr Vorstand dem Datenschutz ausreichend Beachtung schenkt. Dies spiegelt sich in dem Anstieg der Unternehmen wider, die „Privacy by Design“ praktizieren – dieser stieg auf 30 Prozent, gegenüber 28 Prozent im Vorjahr – sowie in der durchschnittlichen Anzahl der Vollzeitbeschäftigten, die in einem Unternehmen mit datenschutzbezogenen Aufgaben betraut sind; diese stieg von 25 auf 26 .
„Datenschutzgesetze und -vorschriften haben wirklich weitreichende Auswirkungen“, sagt Safia Kazi, Fachberaterin für Datenschutz bei der ISACA (Information Systems Audit and Control Association). Die Vorstände erkennen zunehmend, dass „Unternehmen, die die Vorschriften nicht einhalten, möglicherweise in die Schlagzeilen geraten, weil sie nicht die richtigen Maßnahmen ergriffen haben.“
“Die Menschen erhielten aufgrund der missbräuchlichen Verwendung biometrischer Daten Schecks von Facebook. Und sie sagen: „Moment mal …“ „Was genau ist mit meinen Daten geschehen?“Safia Kazi, Fachberaterin für Datenschutzpraxis, ISACA
Kazi ist der Ansicht, dass die Gesetze und Vorschriften zu einer stärkeren Fokussierung auf Sicherheit führen – nicht nur aufgrund potenzieller Haftungsrisiken für Unternehmen, sondern auch, weil sie den Verbrauchern bewusst machen, wie gefährdet ihre personenbezogenen Daten sein können.
„Die Menschen erhielten aufgrund der missbräuchlichen Verwendung biometrischer Daten Schecks von Facebook.“ Und sie sagen: „Moment mal: Ich habe einen Scheck über 300 Dollar von Facebook erhalten.“ Warum war das so? „Was genau ist mit meinen Daten geschehen?“ erklärt sie.
Angesichts dieses wachsenden Bewusstseins könnten Verbraucher fundiertere Entscheidungen darüber treffen, welchen Unternehmen sie ihr Geschäft – und ihre Daten – anvertrauen, so Kazi. „Wenn sie mehrere Optionen zur Auswahl haben, entscheiden sie sich möglicherweise für diejenige, von der sie wissen, dass sie wirklich gute Arbeit leistet.“
Im Hinblick auf die Datensicherheit bedeutet „gute Arbeit“, sowohl ein effektives „ “-Datenschutzmanagement (das auf Software basiert, die Netzwerke, Cloud-Systeme, Endgeräte und Anwendungen scannt, um festzustellen, wo sich sensible Daten befinden) als auch „Privacy by Design“ (ein zunehmend wichtiger Ansatz, da wir immer größere Mengen personenbezogener Daten online speichern und weitergeben) umzusetzen.
[Lesen Sie auch: Risikomanagement im Zeitalter der Datenschutzvorschriften]
Unternehmen, die dem Datenschutz keine Priorität einräumen, werden auf dem Markt ins Hintertreffen geraten. „Ihre Konkurrenten sind möglicherweise besser aufgestellt, und Sie werden sich in einer erheblichen Nachteilssituation befinden, wenn Sie nicht handeln“, sagt Kazi.
Was genau versteht man also unter „Privacy by Design“?
„Privacy by Design“ bedeutet, dass während des gesamten Entwicklungszyklus und der Wartung eines Projekts sichere Vorgehensweisen umgesetzt werden, beginnend mit der Einbeziehung von Datenschutzexperten bei der Auswahl der Anbieter.
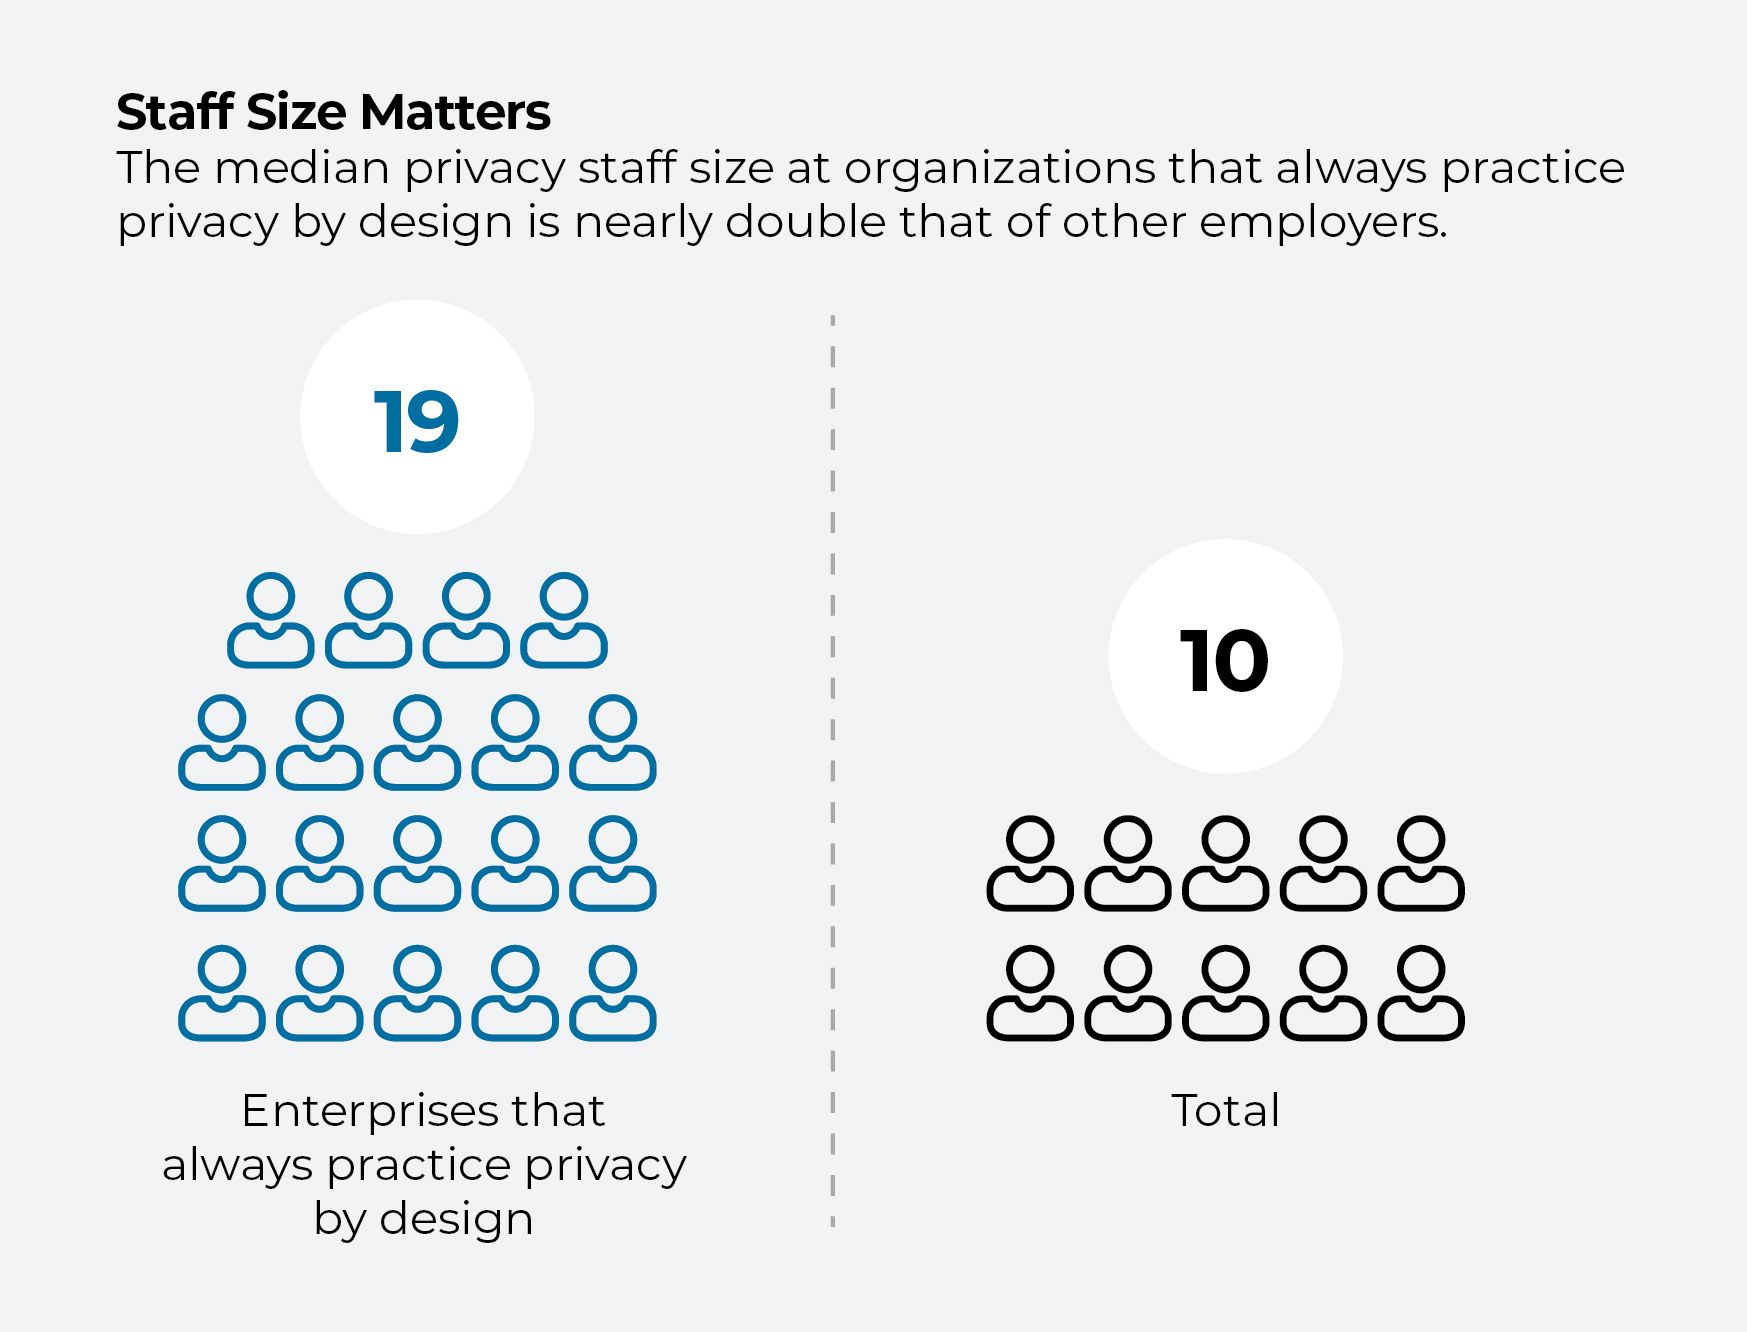
Dafür ist natürlich Personal erforderlich. Die Befragten gaben an, dass Unternehmen, die „Privacy by Design“ umsetzen, in der Regel über einen größeren Personalbestand verfügen. Ihre mittlere Mitarbeiterzahl betrug 19, verglichen mit 10 bei allen Unternehmen. Es kann jedoch vorkommen, dass manche Vorstände eine solche Personalausstattung nicht finanzieren möchten, da sie Datenschutzinitiativen als finanzielle Belastung betrachten. Tatsächlich gaben 42 Prozent der Befragten an, dass das Datenschutzbudget ihres Unternehmens eher oder deutlich unterfinanziert sei.
Schon allein potenzielle rechtliche Haftungsrisiken und negative Presse sollten Unternehmen dazu veranlassen, der Datensicherheit bei „ “ von Anfang an Priorität einzuräumen und diese zu integrieren; wenn der Datenschutz jedoch erst nachträglich berücksichtigt wird, kann dies ein Projekt zudem erheblich verteuern. Sollten die Datenschutzexperten erst spät in den Prozess eingreifen und dabei gravierende Mängel feststellen, so Kazi, „wird dies einen erheblichen Nacharbeitsaufwand mit sich bringen – möglicherweise müssen neue Anbieter gesucht oder die Funktionsweise der Systeme grundlegend geändert werden.“
Der Personalmangel im Datenschutzbereich hält weiterhin an
Auch wenn die durchschnittliche Anzahl der Datenschutzbeauftragten in einem Unternehmen leicht gestiegen ist, stellt der Personalmangel weiterhin ein großes Problem dar.
In technischen Datenschutzbereichen herrscht nach wie vor ein größerer Personalmangel als in den Bereichen Recht und Compliance: 53 Prozent der Befragten gaben an, dass sie auf der technischen Seite in gewissem Maße oder erheblich unterbesetzt sind. Demgegenüber gaben 44 Prozent an, dass sie im Bereich Recht und Compliance unterbesetzt seien.
„Viele Unternehmen möchten diesen perfekten ‚Einhorn‘ einstellen, der über jahrelange juristische Erfahrung verfügt, möglicherweise einen juristischen Abschluss besitzt und alle Gesetze und Vorschriften versteht, aber zudem auch über fundierte technische Kenntnisse verfügt“, sagt Kazi. „Ich denke, Organisationen müssen realistisch sein.“
Etwa die Hälfte der Befragten schult Mitarbeiter aus anderen Bereichen, um die Lücke zu schließen, während fast 40 Prozent verstärkt auf Leiharbeitskräfte oder externe Berater zurückgreifen.
Kazi ist der Ansicht, dass die beste Möglichkeit zur Schließung dieser Lücke darin bestünde, bestehende Mitarbeiter, die in den Datenschutzbereich wechseln möchten, über mehrere Projekte hinweg oder für einen bestimmten Zeitraum von Beratern begleiten zu lassen, sodass die Mitarbeiter, wenn die Berater das Unternehmen verlassen, über das nötige Wissen und die Erfahrung verfügen, um deren Aufgaben zu übernehmen.
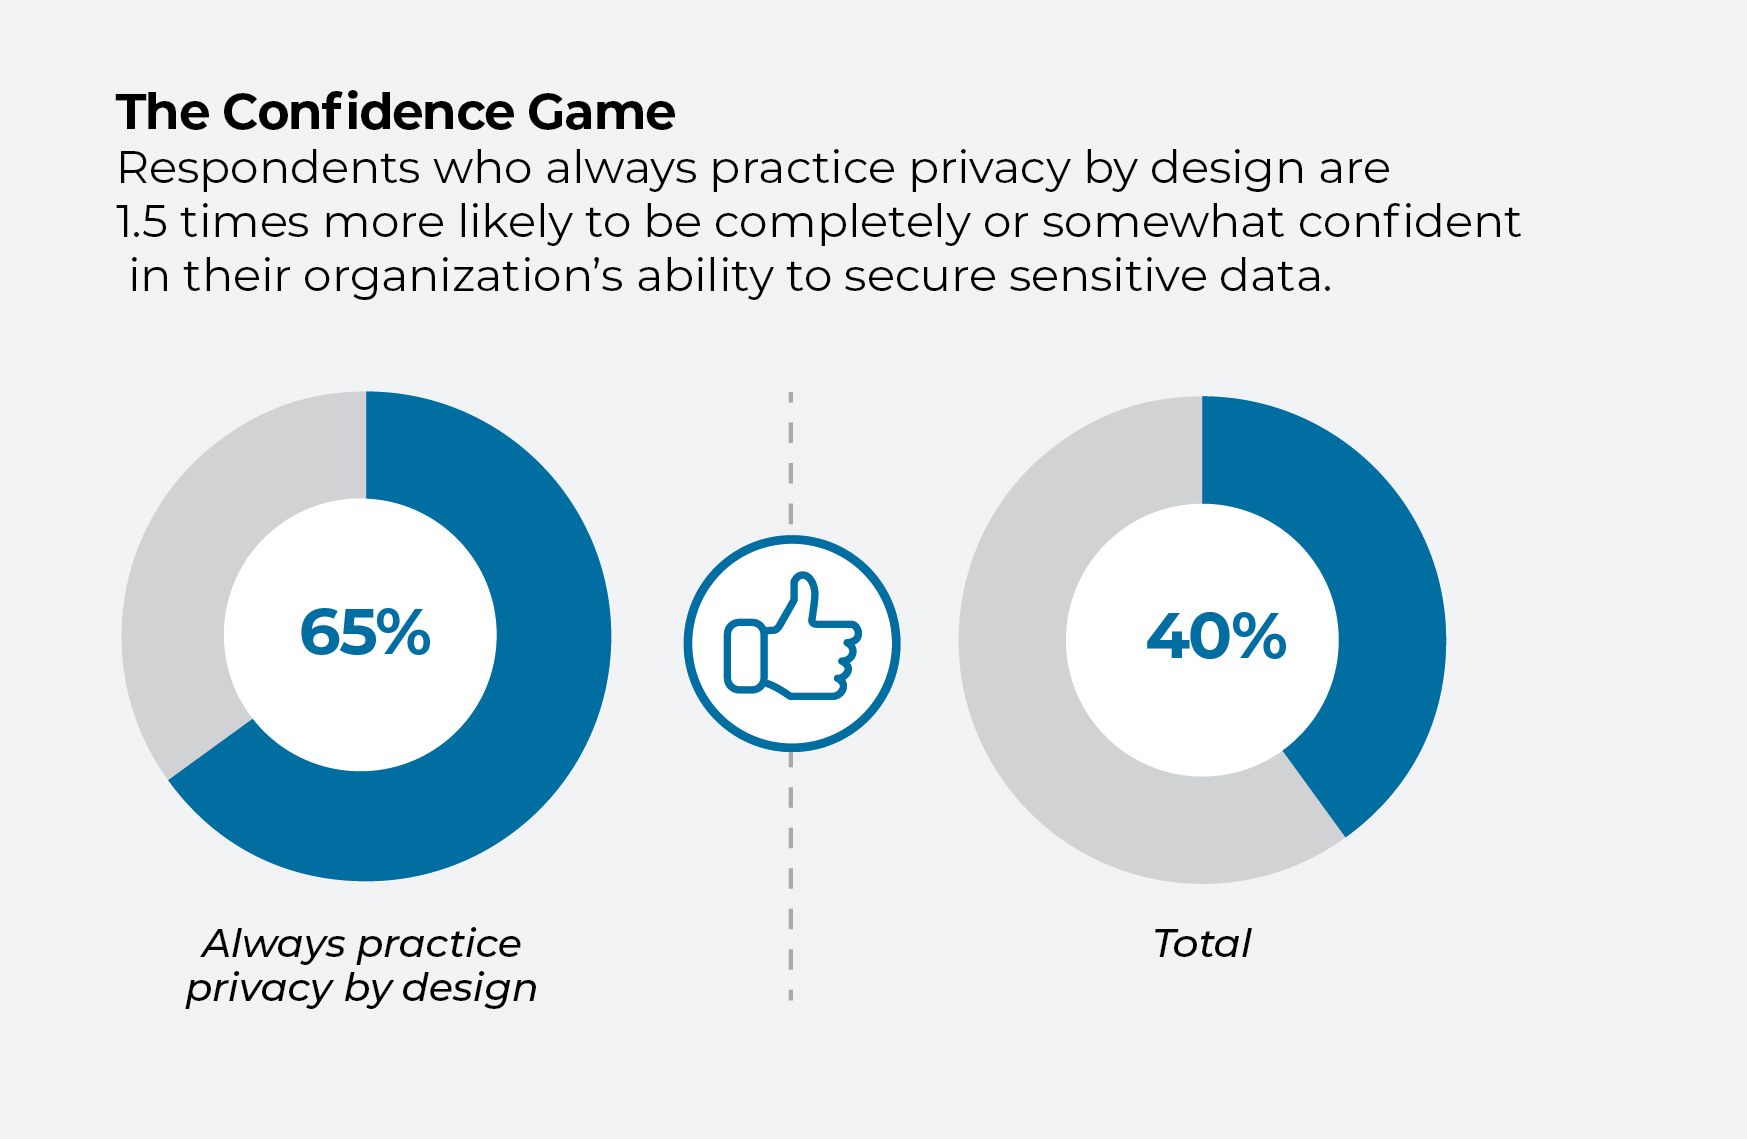
Auch wenn „Privacy by Design“ möglicherweise einen höheren Personalaufwand und/oder einen stärkeren Fokus auf die Mitarbeiterschulung erfordert, sind die Vorteile doch beträchtlich. Unternehmen, die „Privacy by Design“ umsetzen, sind laut ISACA im Vorteil. Der Umfrage zufolge sind fast zwei Drittel dieser Unternehmen vollständig oder weitgehend zuversichtlich, was ihre Fähigkeit betrifft, den Schutz sensibler Daten zu gewährleisten – im Vergleich zu 40 Prozent aller Befragten.
Datensicherheit beginnt mit dem Schutz der sensibelsten Daten
In der Zwischenzeit sollten Datenschutzbeauftragte in einem unterbesetzten Unternehmen ihre Zeit priorisieren und sich auf Bereiche konzentrieren, in denen die Daten besonders sensibel sind.
„Vielleicht gibt es etwas, das Auswirkungen auf Gesundheitsdaten haben wird“, sagt sie. Für Datenschutzexperten ist es wichtiger, sich damit zu befassen, als beispielsweise mit einer Marketingmaßnahme, bei der E-Mail-Adressen erfasst werden. Dennoch, so sagt sie, sollten Datenschutzexperten „wirklich alle laufenden Projekte genau unter die Lupe nehmen“.
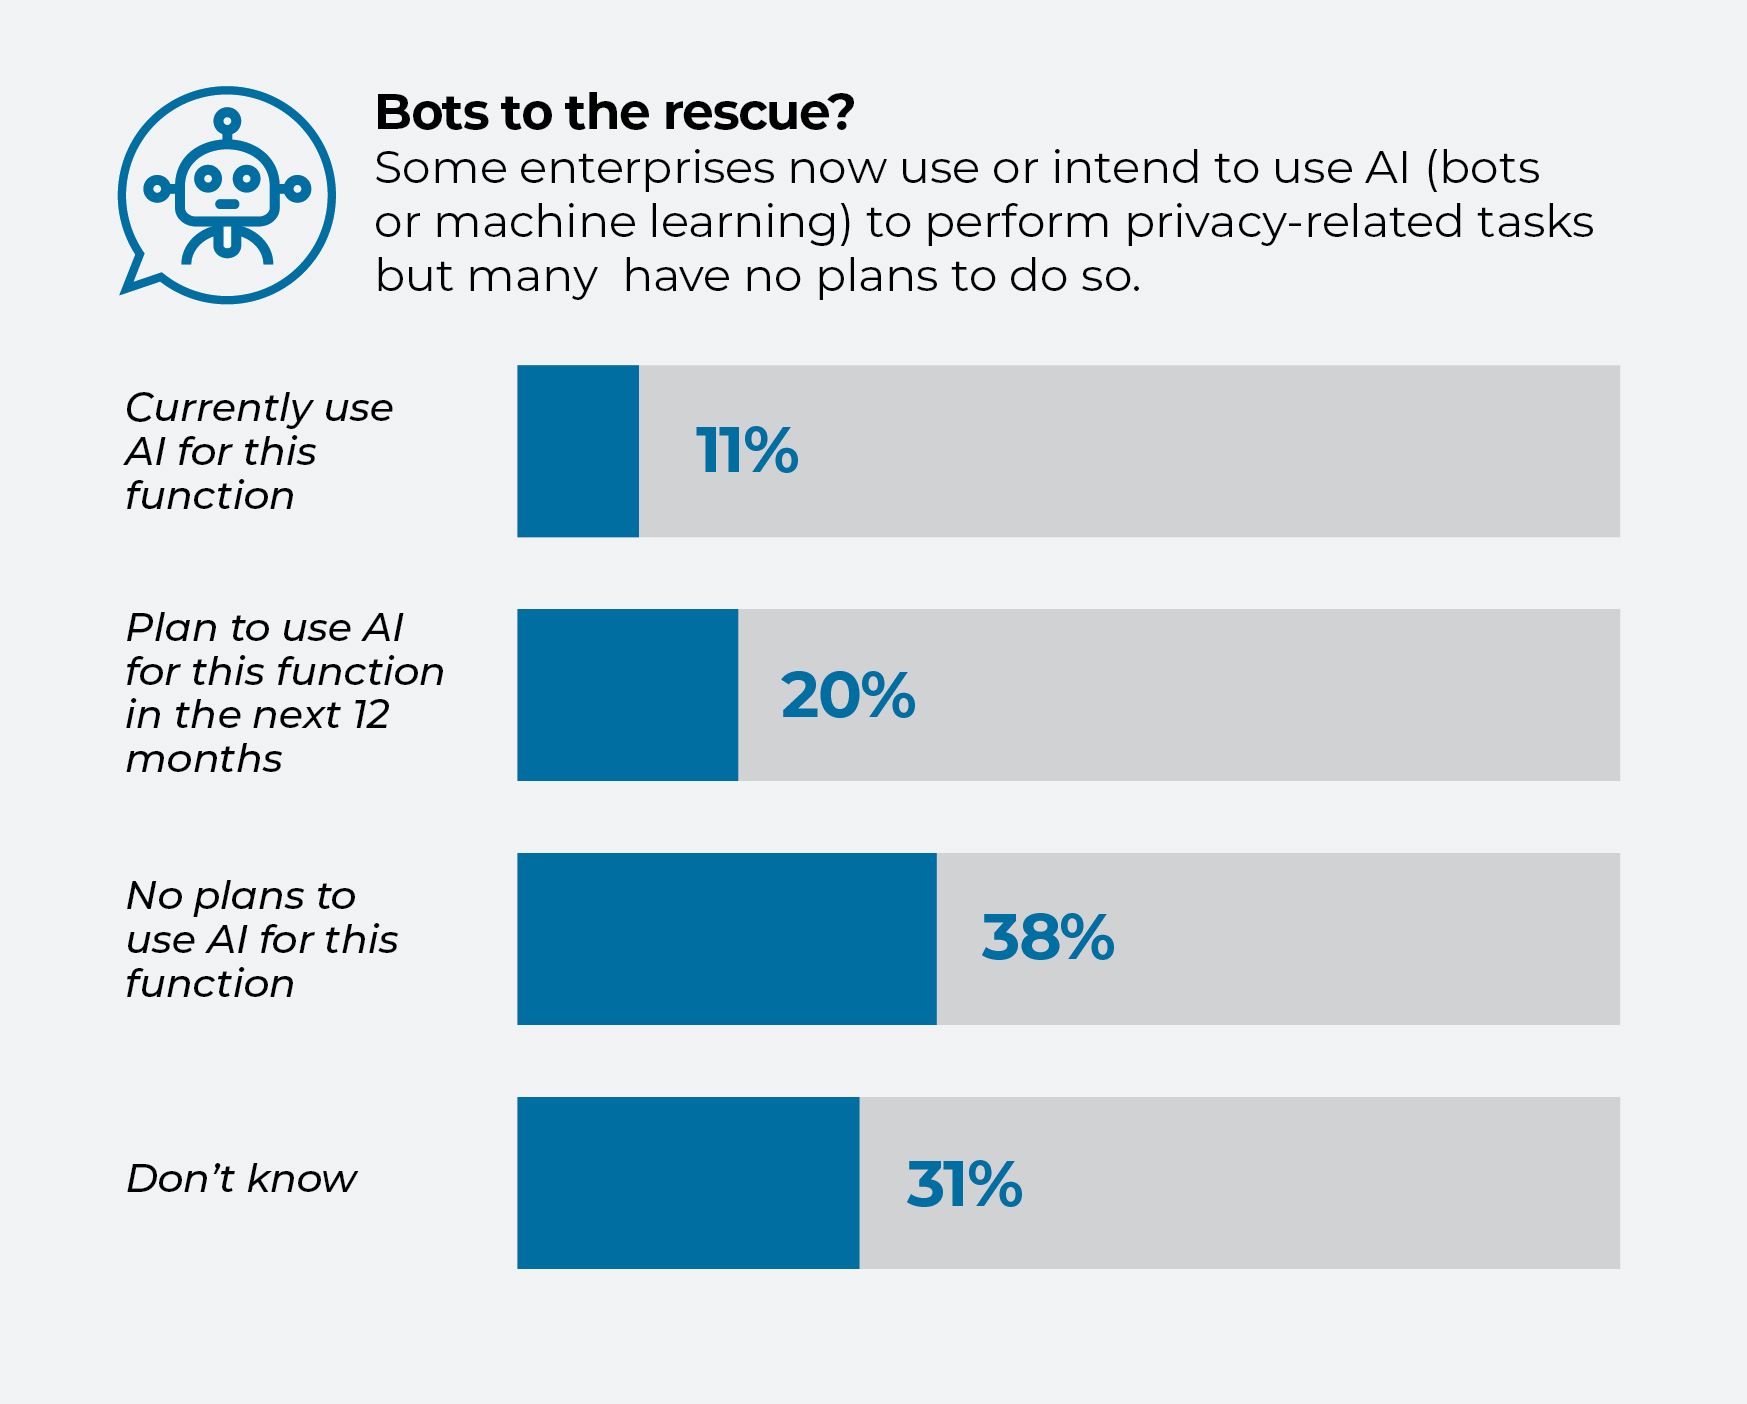
Eine Sache, die den Personalmangel wahrscheinlich nicht beheben wird, ist künstliche Intelligenz. In der ISACA-Umfrage „ 2022 “ gab etwa jeder fünfte Befragte an, dass er plane, in den nächsten 12 Monaten mit dem Einsatz von KI zu beginnen. Doch dieses Mal lag der Wert bei lediglich 11 Prozent.
„Ich weiß nicht, ob Datenschutzexperten bereits bereit sind, diese Aufgabe einer automatisierten Lösung zu überlassen“, sagt Kazi. KI mag sich zwar hervorragend für automatische E-Mail-Antworten eignen, doch wenn es um den Datenschutz geht, steht möglicherweise zu viel auf dem Spiel.
„Wenn dies unsachgemäß durchgeführt wird“, sagt sie, „könnte dies katastrophale Folgen haben.“