Autor
David Rand
Präventive Cybersicherheit: Echter Schutz oder „Minority Report"-Fantasie?
Angriffe zu verhindern, bevor sie stattfinden, ist der Traum eines jeden Sicherheitsverantwortlichen – und dieser Traum könnte bald Wirklichkeit werden, da KI-gestützte, vorausschauende Cyber-Analysen zunehmend Gestalt annehmen.
Wie CISOs zu KI-„Risikoberatern" werden können
Unkontrollierte KI kann ein Unternehmen regulatorischen Bußgeldern, Betriebsunterbrechungen und markenschädigenden Schlagzeilen aussetzen. Hier kommt der CISO ins Spiel, der sich vom Verteidiger im Hintergrund zum KI-Risikoflüsterer am Entscheidungstisch wandelt.
11 Cybersicherheitsvorhersagen (und wie man sich vorbereitet) für 2026
Focal Point hat Ratschläge von führenden Cybersicherheitsexperten zusammengetragen, um herauszufinden, worauf CISOs im neuen Jahr achten sollten – von gekaperten KI-Agenten bis hin zu sich wandelnden Verantwortlichkeiten in den Vorständen – und welche Maßnahmen jetzt am besten ergriffen werden sollten, um den bevorstehenden Herausforderungen zu begegnen.
Künstliche Intelligenz revolutioniert die Sicherheit in Hybrid-Cloud-Umgebungen. Diese 4 Schritte sorgen für die Wiederherstellung
Die Datenflut durch GenAI stellt Cyber-Teams vor große Herausforderungen bei der Verwaltung ihrer hybriden Infrastrukturen; Experten haben jedoch eine Reihe wirksamer Maßnahmen ermittelt, die Unternehmen dabei helfen können, die Kontrolle zurückzugewinnen.
Vibe-Coding ist kaum aufzuhalten – aber so lassen sich die Risiken eindämmen
Ähnlich wie der kometenhafte Aufstieg von ChatGPT ist „Vibe Coding“ in diesem Jahr in aller Munde. Tatsächlich wurde es gerade erst als Wort in den Wortschatz aufgenommen. Doch Vorsicht vor dem Boom: Das müssen Unternehmens- und Sicherheitsverantwortliche wissen, um ihre Organisationen zu schützen.
Die Sicherheitsschulungen für Mitarbeiter sind längst überfällig und müssen grundlegend überarbeitet werden. Hier ist die Lösung
Die Wahrscheinlichkeit ist groß, dass Ihre Sicherheitsschulungen für Mitarbeiter einfach nicht ausreichen. Da Mitarbeiter immer noch auf Phishing-Betrug hereinfallen und KI die Angriffe verstärkt, empfehlen Forscher, die üblichen Methoden durch kompetenzbasierte Ansätze zu ersetzen oder zu ergänzen, die es Mitarbeitern ermöglichen, regelmäßig zu üben, Feedback zu erhalten und das Gelernte dauerhaft zu behalten. Befolgen Sie diese Tipps, um die Weiterbildung zu einem festen Bestandteil Ihrer Unternehmenskultur zu machen.
Update zu lateralen Bewegungen: 3 Möglichkeiten, den seitlichen Datendiebstahl in Ihrem Netzwerk zu stoppen
Nachdem Hacker den Perimeter durchdrungen haben, können sie laterale Bewegungen ausführen – und in nur 27 Minuten die Netzwerkstruktur erkunden, Geräte kartieren, Ziele identifizieren und Daten entwenden. Altbewährte Abwehrtaktiken (und ja, auch KI und Automatisierung) können Eindringlinge aufhalten.
Helpdesk-Hölle: Die gezielten Angriffe, die Ihre IT-Mitarbeiter täuschen und Ihre Daten stehlen
Social Engineering, aufgerüstet: Hacker nutzen KI und fortschrittliche Technologien, um gutmütige Mitarbeiter auszunutzen, Netzwerke zu infiltrieren und Daten in kürzester Zeit zu vernichten.
SolarWinds-CISO Tim Brown äußert sich vor dem endgültigen SEC-Vergleich
In einem seltenen Interview schildert SolarWinds-CISO Tim Brown die rechtlichen Folgen eines der größten Cybersicherheitsverstöße der Geschichte, die persönlichen Auswirkungen („Die Ärzte bestätigten einen Herzinfarkt") und warum die Rolle des CISO nach wie vor ein großartiger Job ist.
Verderb-Alarm: Cyberangriffe stören Europas Supermarkt-„Kühlkette"
Eine jüngste Welle von Cyberangriffen auf Kühlkettenunternehmen – zuletzt in Deutschland und im Vereinigten Königreich – bereitet Experten Sorgen hinsichtlich der Lieferung von Lebensmitteln, Medikamenten und anderen verderblichen Waren. Wir bieten praktische Cyberstrategien für Logistikanbieter und untersuchen, ob diese Angriffe in den USA zunehmen werden.
Subtile Sabotage: Der Aufstieg der Datenmanipulation – das nächste Schlachtfeld im Cyberraum
Datenmanipulation ist eine heimliche, oft unterschätzte Taktik im Werkzeugkasten eines Hackers, die Prüfungen verfälschen, Regulierungsbehörden in die Irre führen und das Vertrauen der Kunden untergraben kann. Rüsten Sie Ihre Teams mit diesen fünf von Experten empfohlenen Strategien aus.
Schützen Sie Ihre Prompts: Injection-Bedrohungen haben es auf Ihre KI-Tools abgesehen
Mit dem zunehmenden Einsatz künstlicher Intelligenz geht die Gefahr einher, dass Angreifer KI-Befehle manipulieren. Es ist bemerkenswert einfach – man muss kein Mitglied einer hochentwickelten Cyber-Bande sein, um dies zu bewerkstelligen – und kann den Betrieb und die Vermögenswerte erheblich beeinträchtigen.
Während der SEC-SolarWinds-Fall seinen Lauf nimmt, wechseln CISOs in den Verteidigungsmodus
Die SEC geht derzeit rigoros gegen Cyberrisiken vor – mit neuen Vorschriften und einer Klage im Fall SolarWinds, die die CISO-Gemeinschaft erschüttert haben. Experten zufolge ist dies erst der Anfang einer Entwicklung, in der die Aufsichtsbehörden mehr Transparenz im Bereich der Cybersicherheit einfordern. So müssen sich CISOs anpassen.
Die SLCGP ist wieder ein Jahr älter geworden. Was Sie über staatliche Fördermittel für Cybersicherheit wissen müssen
Da die SLCGP-Mittel möglicherweise nicht mehr lange zur Verfügung stehen, haben diejenigen Einrichtungen, die sich auf die nächste Phase vorbereiten, die besten Chancen, ihre Netzwerke und ihre Mitglieder zu schützen.
CISO-Erfolgsgeschichte: Wie LA County Mitarbeiter schult (und umschult), um Phishing zu bekämpfen
Der CISO des Bezirks Los Angeles, der 100 000 Mitarbeiter leitet, gibt Tipps zum behördenübergreifenden Informationsaustausch, zu laufenden Audits und zu intensiven Sensibilisierungsmaßnahmen.
CISO-Erfolgsgeschichte: Wie schafft man Vertrauen beim Vorstand? Sprechen Sie nicht (zu viel) über Cybersicherheit
Um eine gemeinsame Basis mit Führungskräften aus der Wirtschaft zu schaffen, hört Dennis Leber, Experte im Gesundheitswesen und CISO der Honest Medical Group, zunächst aufmerksam zu und passt seine Cybersicherheitsstrategie anschließend an die geschäftlichen Anforderungen an.
RaaS-Klasse: Ein defensiver Leitfaden zu Ransomware-as-a-Service-Angriffen
Trotz der vielbeachteten Zerschlagung berüchtigter „Ransomware-as-a-Service“ (RaaS)-Banden nehmen Angriffe wie die Hackerangriffe auf die Casinos in Las Vegas zu. So müssen sich Unternehmen anpassen.
CIO-Erfolgsgeschichte: Die Kehrseite des Drittanbieter-Risikos betrachten
Im zweiten Teil einer fortlaufenden Reihe von Einzelinterviews mit Führungskräften aus dem Sicherheitsbereich spricht Focal Point mit Stephen Held vom Architektur- und Ingenieurbüro Leo A Daly über seine etwas ungewöhnliche Sichtweise auf Risiken durch Dritte.
Der MOVEit-Datenschutzverstoß ist weiterhin auf dem Vormarsch: So schützen Sie Ihre Daten
Ist der MOVEit-Datenverstoß der „ Log4j“ dieses Jahres? Nun, das ist sicherlich noch nicht das letzte Wort in dieser Angelegenheit. Hier sind sieben Schritte, die Führungskräfte in Unternehmen unternehmen müssen, um ihre Daten zu schützen.
Bauen Sie eine gute Beziehung zu Ihrem Cyber-Versicherungsmakler auf – Teil 2—The : Maßnahmen, die Sie jetzt ergreifen sollten
In einer Zeit steigender Prämien und abgelehnter Versicherungsansprüche liegt es nahe, Versicherungsgesellschaften als Gegner zu betrachten. Zuvor haben wir uns mit den Vorteilen einer Zusammenarbeit mit Ihrem Versicherer befasst. Hier zeigen wir Ihnen Schritt für Schritt, wie Sie dies erfolgreich umsetzen können.
Bauen Sie eine gute Beziehung zu Ihrem Cyber-Versicherungsmakler auf – Teil 1—Why : Das ist wichtig
In einer Zeit steigender Prämien und abgelehnter Versicherungsansprüche liegt es nahe, Versicherungsgesellschaften als Gegner zu betrachten. In Teil 1 dieser zweiteiligen Serie wird erläutert, warum es besser ist, Ihre Versicherer als Partner zu betrachten und deren Instrumente und Fachwissen zu nutzen. Im Laufe dieser Woche werden wir Ihnen erklären, wie das geht.
Banken gegen Ransomware: Der Kampf geht in 2023 eine neue Runde
Nachdem die Zahl der Ransomware-Angriffe im vergangenen Jahr stark zurückgegangen war, richten Hacker nun erneut großen Schaden bei Finanzdienstleistungsunternehmen an. Es gibt jedoch zahlreiche Möglichkeiten, wie Banken und andere Finanzinstitute den Schaden abwenden können.
Was Cybersecurity-Entlassungen für das Risiko bedeuten – und wie Sie sich darauf vorbereiten können
Cybersicherheitsteams blieben von Entlassungen verschont. Doch atmen Sie noch nicht zu früh auf. Es stehen Veränderungen bevor, und Führungskräfte in Unternehmen müssen darauf vorbereitet sein.
3 Möglichkeiten, wie Banken sich auf Quantencomputing-Bedrohungen für die Cybersicherheit vorbereiten können
Es wird noch einige Jahre dauern, bis das volle Potenzial des Quantencomputings ausgeschöpft ist, doch die Banken müssen bereits jetzt damit beginnen, dieser „existentiellen“ Bedrohung der Cybersicherheit entgegenzuwirken.
5 Möglichkeiten, wie Vorstände ihre Cybersicherheits-Governance verbessern können
Experten empfehlen den Vorständen folgende wichtige Maßnahmen, um den zunehmenden Bedrohungen im Bereich der Cybersicherheit – und dem wachsenden Druck seitens der Aufsichtsbehörden – zu begegnen.
Ep. 4: Wie staatliche und lokale Behörden ihren Anteil an 1 Milliarde Dollar an Bundesgeldern für Cybersicherheit erhalten können
Der preisgekrönte Journalist David Rand bietet eine Schritt-für-Schritt-Anleitung für staatliche und lokale Behörden, die Zugang zu Cyber-Fördermitteln suchen. Und es ist einfacher, als Sie vielleicht denken.
Was viele über nachhaltiges Engagement falsch verstehen und warum es für Unternehmen von Bedeutung ist
Wir sprachen mit Richard J. Harknett, dem wegweisenden Professor, der das US-Militär und die US-Geheimdienste in Fragen des „Persistent Engagement“ berät – einem aktiveren Ansatz für die nationale Cybersicherheit.
Was Unternehmen über Bidens nationale Cybersicherheitsstrategie wissen müssen
Bidens neue Cybersicherheitsstrategie bietet einen innovativen „Ein- 7.12. “-Ansatz für die Cyberwachsamkeit und ein aus zwei Wörtern bestehendes Mantra für die „Big Tech“-Unternehmen: Tun Sie mehr.
RSA 2023 Vorschau: Was CISOs über die Verantwortlichkeit des Vorstands wissen (müssen)
Im ersten Teil unserer dreiteiligen Vorschau auf die RSA Conference 2023 spricht Focal Point mit Chris Hallenbeck, dem CISO von Tanium, über das Bewusstsein der Unternehmensleitung für Cybersicherheit und darüber, wie CISOs dazu beitragen können. Hier ein Tipp: Reden Sie nicht zu viel.
Wird die Multi-Faktor-Authentifizierung (MFA) ihrem Ruf gerecht?
Es gibt immer mehr Anzeichen dafür, dass die Multi-Faktor-Authentifizierung (MFA) nicht gerade das Allheilmittel ist, das alle Probleme mit Hackerangriffen lösen wird. Ja, es ist äußerst wirksam bei der Nutzerüberprüfung, doch Hacker wenden drei hinterhältige Taktiken an, um diese zu umgehen.
Ja, ChatGPT wird das Hacking auf ein neues Level heben – und gleichzeitig dabei helfen, es zu bekämpfen
Während Laien ChatGPT nun zur Erstellung von Malware und Phishing-E-Mails nutzen können, können Sicherheitsexperten den Bot ebenfalls zur Abwehr von Cyberangriffen einsetzen.
Entlassungen könnten eine neue Generation von Datendiebs und Hackern hervorbringen
Angesichts der anhaltenden Entlassungswellen in Unternehmen prognostizieren Cybersicherheitsexperten einen Anstieg der Insider-Risiken. Wie Sie Mitarbeiter entlassen – und einstellen – kann entscheidend dazu beitragen, Datendiebe und Hacker zu bekämpfen.
Wie CISOs Burnout bekämpfen und ihre Karriere verlängern können
Es steht außer Frage, dass der Sicherheitsbereich ein anspruchsvolles Fachgebiet ist. Herauszufinden, wie man jeden Tag effektiv und unbeschadet übersteht, ist etwas schwieriger. Die folgenden Ratschläge können Führungskräften dabei helfen, unter Druck erfolgreich zu sein.
Es lohnt sich zu wissen, wie gut Ihre Cybersicherheit aufgestellt ist
Beim Cybersicherheits-Benchmarking werden Ihre IT-Risikokennzahlen mit denen von Wettbewerbern aus Ihrer Branche verglichen – eine wichtige Maßnahme, die einen geschäftlichen Mehrwert schafft und Risiken mindert.
5 Mythen – und Fakten – rund um die Cyberversicherung
Unternehmen verzichten häufig auf eine Cyberversicherung – auf eigene Gefahr. Aus diesem Grund müssen Führungskräfte die Wahrheit über den Versicherungsschutz erfahren.
Die rechtlichen Risiken in Cyber-Versicherungspolicen
Experten raten Unternehmen, sich mit den Einzelheiten ihrer Cyber-Versicherung vertraut zu machen – und sich darauf einzustellen, dass immer mehr Versicherer Schadensansprüche anfechten oder Verträge wegen angeblicher Falschangaben kündigen werden.
Warum Bug-Bounty-Jäger enorme Prämien erhalten
Hier erfahren Sicherheitsverantwortliche, was sie über die Zusammenarbeit mit ethischen Hackern im Bereich neuer Technologien wie Blockchains wissen müssen.
Warum die Brücken zwischen Blockchains unter Beschuss geraten
Die Verbindungen zwischen Blockchains stellen die Schwachstellen im Sicherheitspanzer der „unhackbaren“ Technologie dar, die die Grundlage für die nächste Generation des Internets bildet.
Der Aufstieg des cyberkompetenten Unternehmensleiters
Die Schatzmeister haben die Kontrolle über die Finanzen. Das macht sie zu attraktiven Zielen für Cyberdiebe. So überlisten Sie die Bösewichte.
Werden die Behörden die Cyber-Versicherung absichern?
Betreiber kritischer Infrastrukturen könnten bald staatlichen Schutz vor den erdrückenden Kosten von Cyberangriffen erhalten. Und zwar aus folgendem Grund.
Überraschung! Es handelt sich um eine weitere Zero-Day-Sicherheitslücke
Sicherheitsexperten diskutieren über die Ursachen der zunehmenden Zahl von Zero-Day-Sicherheitslücken, doch in einem Punkt herrscht Einigkeit: Wie man sich auf den nächsten Angriff vorbereiten sollte.
Ransomware macht der Cyber-Versicherungsbranche zu schaffen
In der Regel obliegt es den Finanzvorständen der Unternehmen, eine Cyberversicherung abzuschließen. So finden Sie sich auf diesem kostspieligen, sich ständig verändernden Markt zurecht.
Warum Führungskräfte in der Wirtschaft den „Wilden Westen“ des Metaversums für sich sichern müssen
Da immer mehr Unternehmen in das Metaversum einsteigen, müssen Sicherheitsverantwortliche sicherstellen, dass dieser aufstrebende virtuelle Marktplatz für Kunden und Mitarbeiter sicher ist.
Warum Multicloud-Sicherheit niemals schläft
Um Hackern immer einen Schritt voraus zu sein, müssen Unternehmen die Transparenz und Sicherheit in den zahlreichen Cloud-Umgebungen verbessern, auf denen der IT-Betrieb basiert.
Staatliche CISOs an die Bundesbehörden: Zeigt uns das Geld
Die Bundesstaaten warten auf Bundeszuschüsse in Höhe von 1 Milliarde Dollar für die Cybersicherheit. Hier erfahren Sie, was sie wissen müssen, um schnell handeln zu können, sobald diese Infrastrukturmittel bereitgestellt werden.
Cryptojacking: So verhindern Sie, dass Coin-Miner Ihr Netzwerk angreifen
Angriffe durch das Schürfen von Kryptowährungen nehmen sowohl an Häufigkeit als auch an Schwere zu und stellen eine Bedrohung für Unternehmen dar. So können Sie sich wehren.
Die Zukunft ist passwortlos
Unternehmen ersetzen (endlich) Passwörter durch biometrische Verfahren, Multi-Faktor-Authentifizierung und Single-Sign-On-Lösungen. Und zwar aus folgendem Grund.
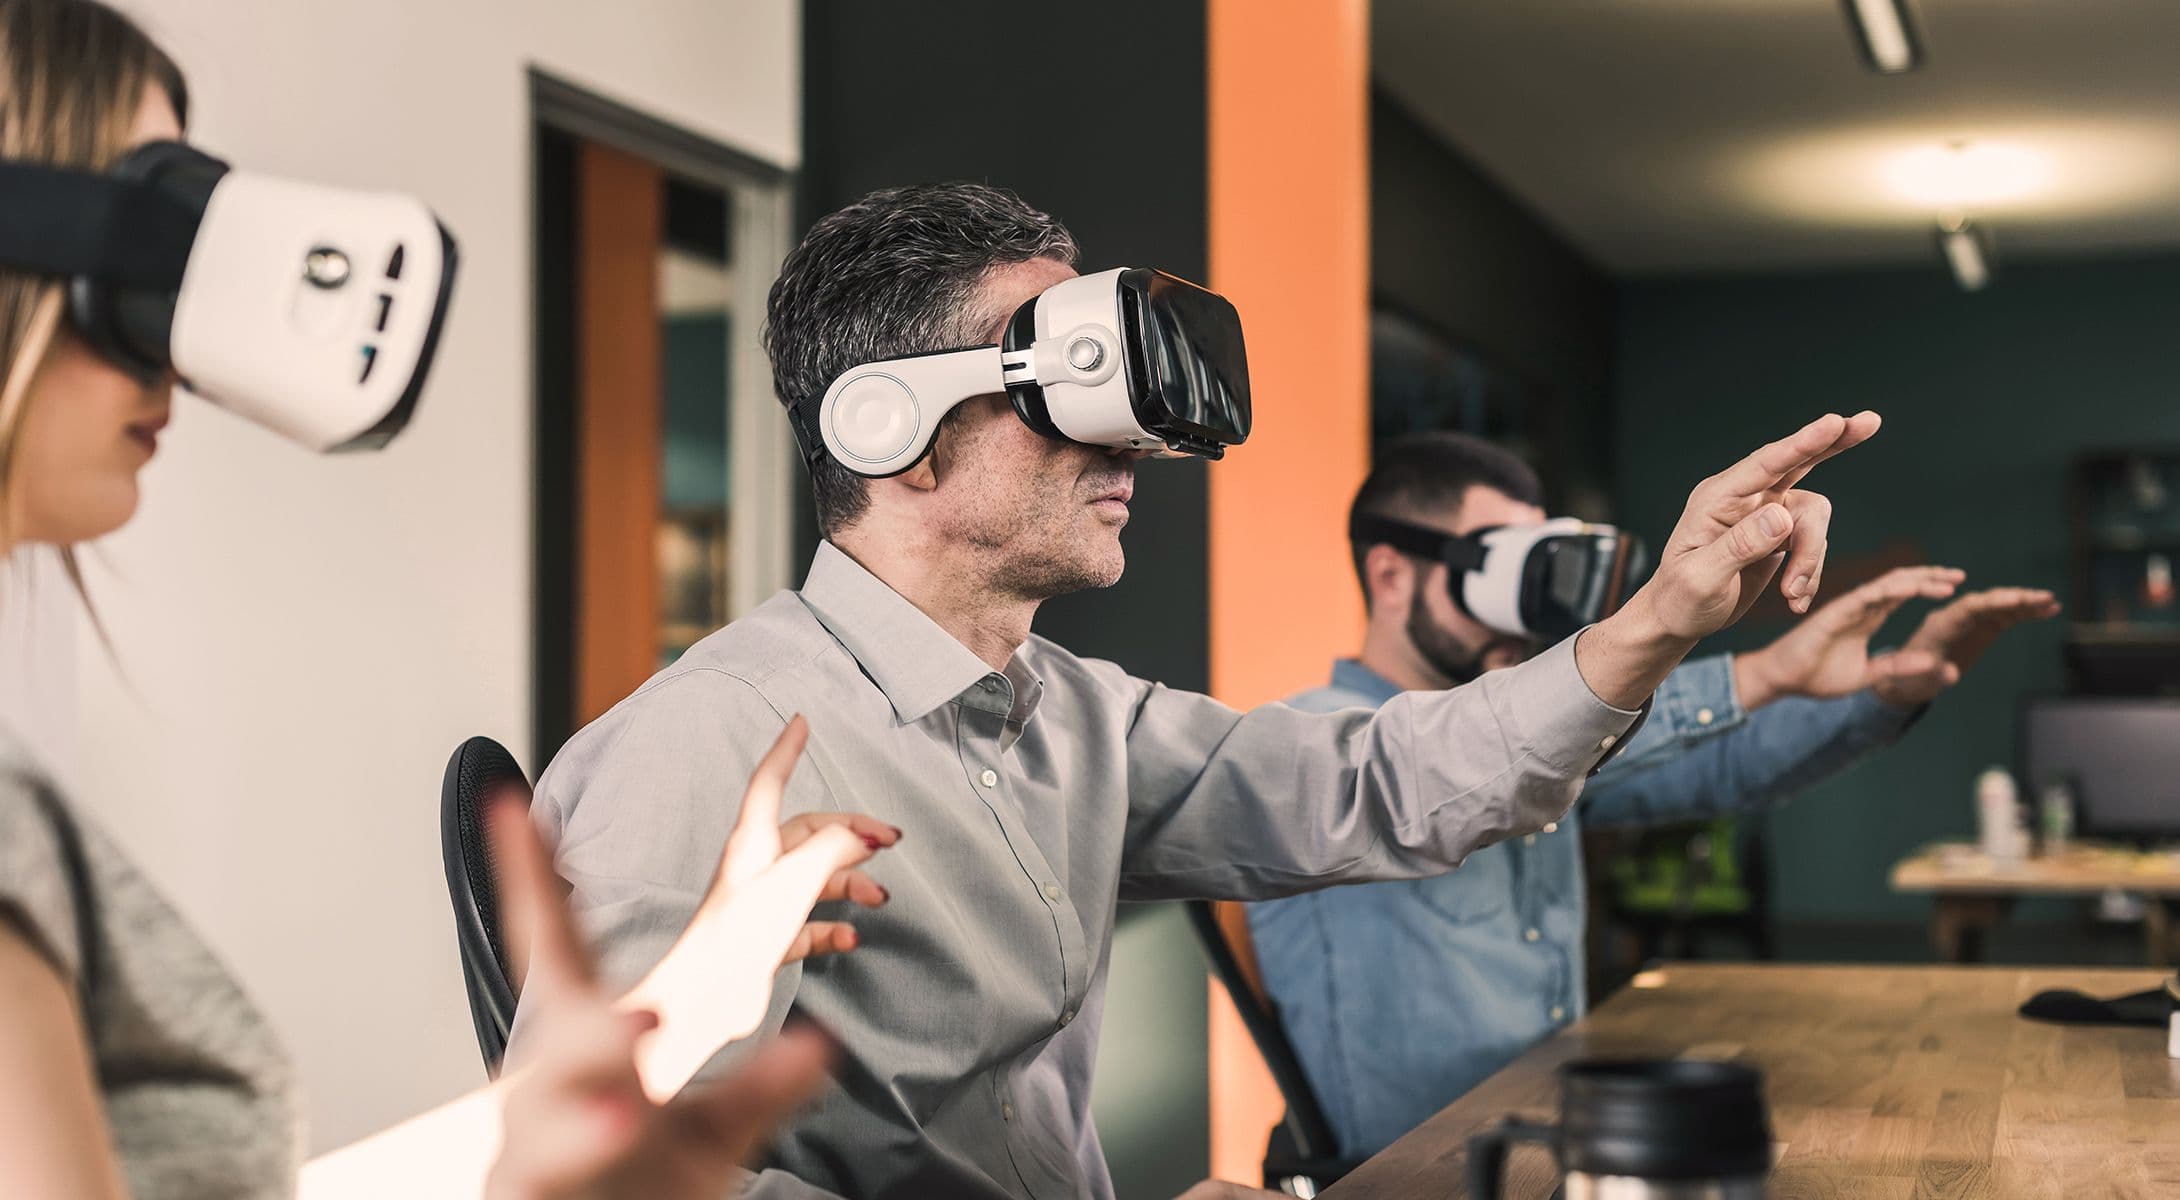
Sind Metaverse-Meetings die Antwort auf ein besseres Mitarbeiterengagement?
Ihre Mitarbeiter arbeiten zwar im Homeoffice, müssen sich aber nicht allein fühlen: Erfahren Sie hier, wie Meetings im Metaversum und Virtual Reality die Mitarbeitererfahrung verbessern können.
Universelles Breitband muss Cyber-Hygienepraktiken einschließen
Während Landes- und Kommunalverwaltungen ARPA-Mittel zur Förderung digitaler Dienste bereitstellen, plädieren Experten für Investitionen in die Cybersicherheit.
Groß genug zum Hacken
Cyberangriffe auf kleine und mittlere Unternehmen nehmen stark zu. Wir haben Experten und Opfer krimineller Hackerangriffe gefragt, welche Maßnahmen ergriffen werden müssen – bevor es zu spät ist.
Wie NPower Wege zum Wohlstand schafft
Zu viele Menschen wissen nicht, wie sie in die Hightech-Branche einsteigen können, insbesondere in unterversorgten Gemeinden. Technische Schulungen von NPower tragen zur Entwicklung dieser Arbeitskräfte bei.
Die Kunst der Ransomware-Verhandlung
Verhandlungen bei Ransomware-Angriffen sind teils wie ein Tennismatch, teils eine Kunstform – weshalb die meisten Unternehmen Experten beauftragen, um solche Verhandlungen zu führen. So lösen die Besten Konflikte.
Mehr E-Commerce, mehr Cybersicherheitsprobleme
Angesichts des anhaltenden Booms im E-Commerce führt ein Flickenteppich aus veralteter Technologie zu Schwachstellen in der Cybersicherheit von Unternehmen und beeinträchtigt deren Widerstandsfähigkeit.
Elektrische Körper: Das Versprechen der 6G drahtlosen Technologie
Angesichts massiver Ransomware-Angriffe blicken Forscher, Regierungen und Unternehmen über die Einführung der 5G -Funktechnologie hinaus, um mit 6G eine sicherere Zukunft zu gestalten.
Durch die Pandemie sind CISOs zu einer geschäftskritischen Rolle geworden. So können sie ihren Status bewahren
CISOs, die während der Pandemiekrise als Helden gefeiert wurden, müssen eine sichere Grundlage schaffen, um neue Möglichkeiten zu eröffnen, anstatt sich gegen Bedrohungen verteidigen zu müssen.
Tool-Wildwuchs gefährdet die Sicherheit nach der Pandemie
Die zunehmende Verbreitung von Tools und die Nutzung nicht genehmigter Software durch Remote-Mitarbeiter sind für Sicherheitsteams zu einem großen Problem geworden. CISOs haben Wege gefunden, die Transparenz in der IT zu verbessern.
Lieferkettenrisiken beim Impfstoff-Rollout
Ransomware-Angriffe haben die Netzwerke im Gesundheitswesen im Zuge der Ausbreitung von COVID-19 schwer getroffen, und die Risiken haben mit der weltweiten Einführung von Impfstoffen zugenommen.
Was ist Performance-Monitoring?
Erfahren Sie mehr über die Leistungsüberwachung und die Tools, mit denen Unternehmen den Zustand ihrer Computer und Geräte überwachen, verwalten, sichern und optimieren können.
Was ist Konfigurationsmanagement?
Erfahren Sie mehr über das IT-Konfigurationsmanagement und die Tools, mit denen der Sollzustand eines Systems über Computersysteme, Server und Software hinweg definiert, angewendet und durchgesetzt wird.
Was ist Softwareverwaltung?
Erfahren Sie mehr über das Softwaremanagement und darüber, wie moderne Lösungen die Kontrolle und Unterstützung des IT-Teams hinsichtlich der Anwendungslandschaft des Unternehmens verbessern.
Wie Endpoint-Sicherheit mit der rasanten digitalen Transformation vereinbar ist
Endgeräte in Unternehmen stellen während der Pandemie eine erhebliche Schwachstelle in der Cybersicherheit dar. Es ist eine stärkere Abstimmung zwischen digitaler Transformation und Sicherheit erforderlich.
So machen Sie Ihre Remote-Mitarbeiter zu Fürsprechern der Sicherheit
In Zeiten der Arbeit im Homeoffice nehmen Cyberangriffe zu, weshalb Mitarbeiter zusätzliche Sicherheitsschulungen benötigen, um ihr Bewusstsein für potenzielle Bedrohungen zu schärfen.
Vier Anwendungsfälle, wie 5G Unternehmen verändern wird
Da die Einführung und der Rollout von 5G immer näher rücken, werfen wir einen Blick auf Anwendungsfälle, die verdeutlichen, wie bahnbrechend diese Technologie voraussichtlich sein wird.

