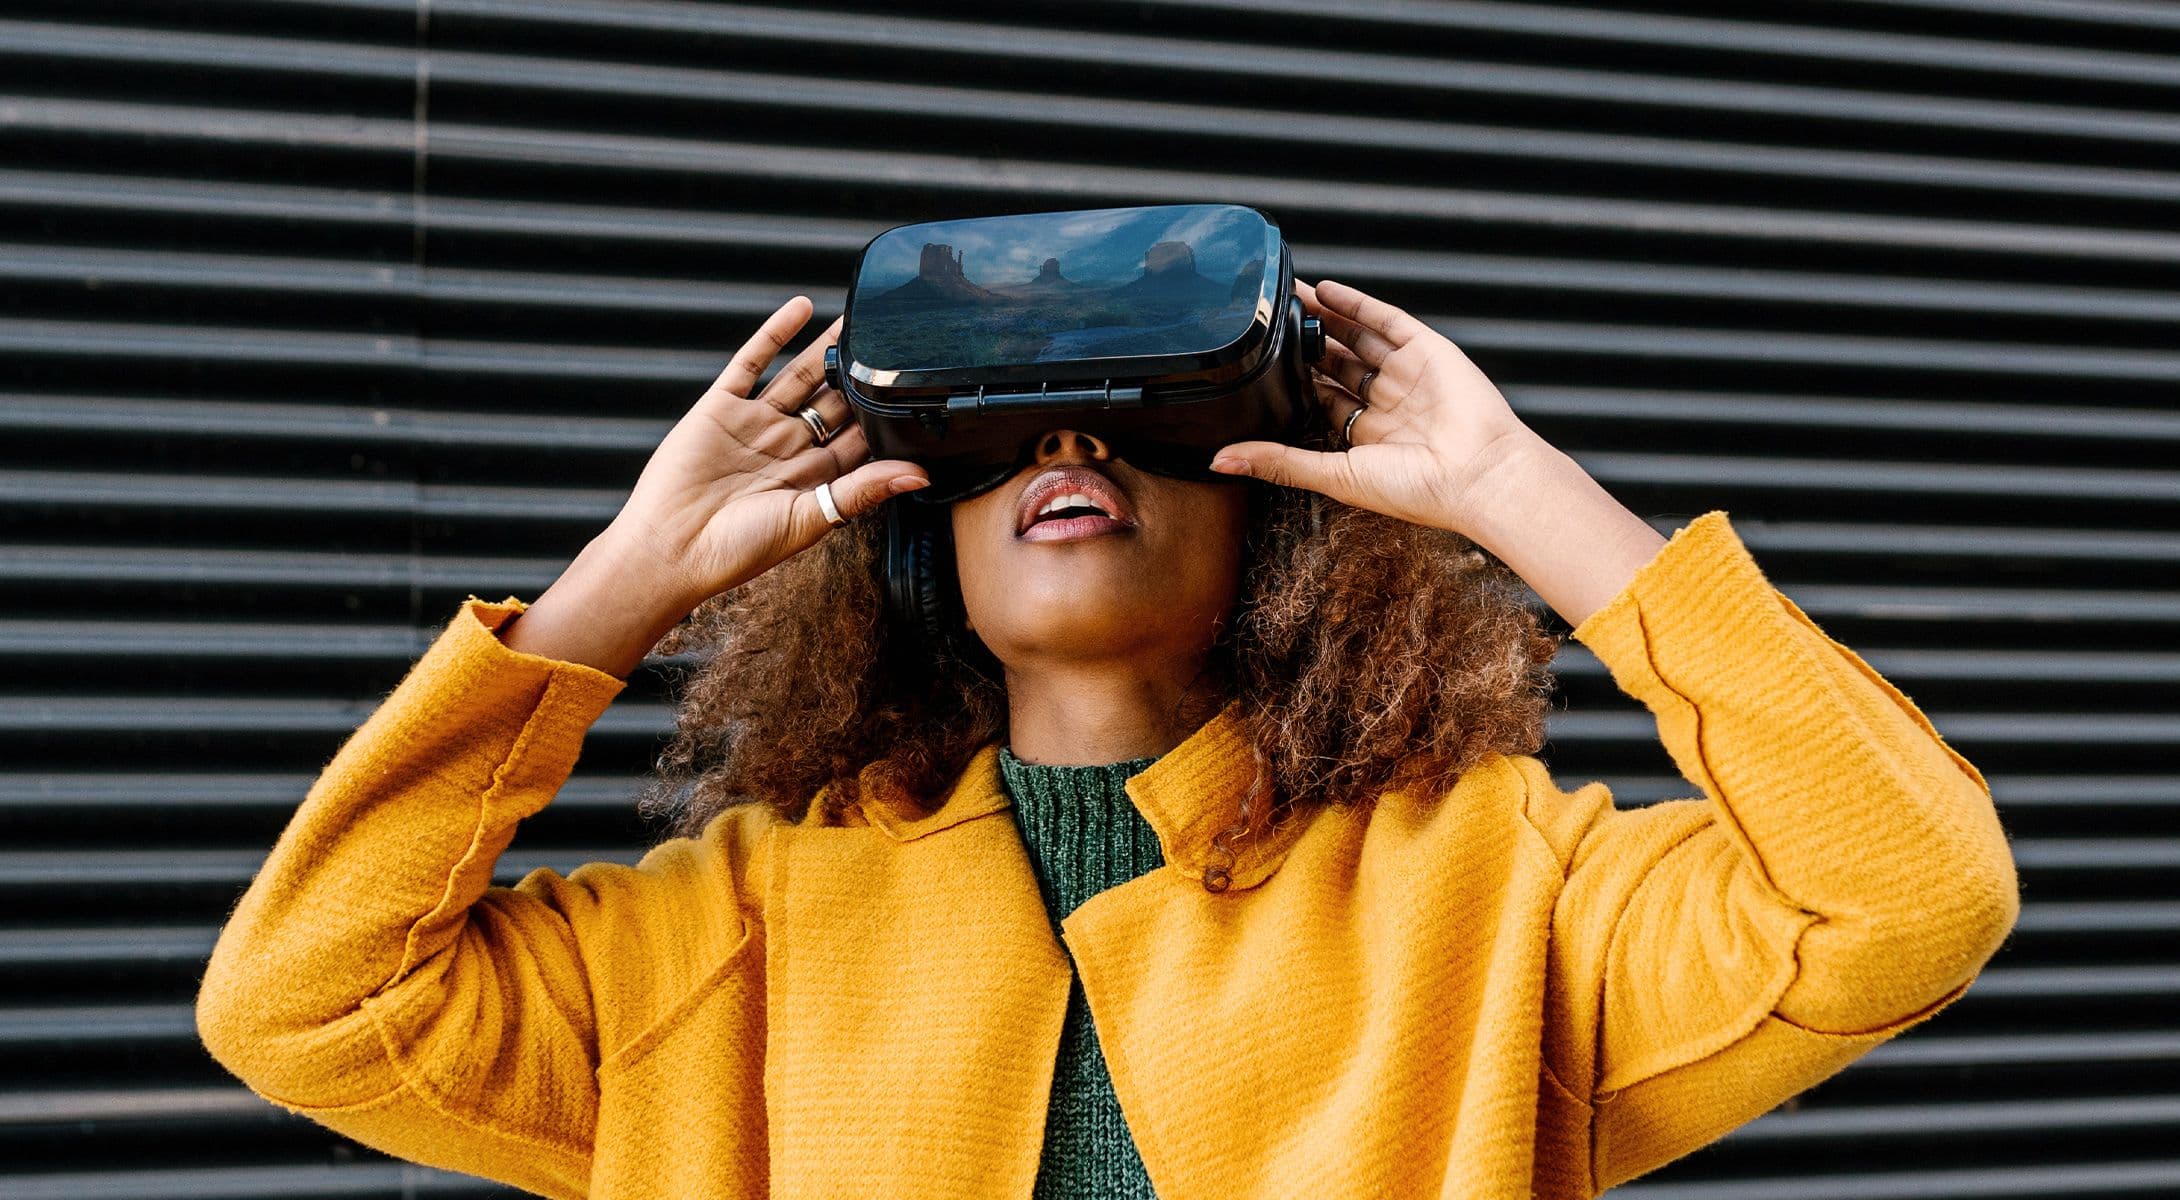
Die technischen Details dessen, was bis heute der größte Kryptowährungshack sein könnte, sollten Alarmglocken für Unternehmen auslösen, die darüber nachdenken, einen Laden in der aufstrebenden digitalen Welt einzurichten, die als Metaverse bekannt ist.
Ende März haben nordkoreanische Hacker angeblich eine Schwäche in einer Methode ausgenutzt, die verwendet wurde, um Transaktionen auf der Metaverse zu validieren, um mehr als 615 Millionen US -Dollar an Ether-Kryptowährung und der stabilencoin USDC des „Play-to-Earn“-Spiels Axie Infinity zu stehlen. Das Spiel basiert auf einer Blockchain, einer Web3 -Technologie, die das Metaversum unterstützt, das auf einem dezentralen digitalen Ledger beruht, um Transaktionen im Internet umfassend aufzuzeichnen.
Angesichts des Absturzes der Kryptowährungspreise und der Schwierigkeiten der Hacker bei der Einzäunung der eingeheimen Münzen kann der Diebstahl möglicherweise nicht so profitabel sein, wie er ursprünglich schien. Aber die Tatsache, dass Hacker so früh in der Entwicklung des Ökosystems auf ein metaverses Unternehmen abzielten, deutet darauf hin, dass ernstere Cyberkriminalität auf dem Weg sind. Und das sollte jeder Führungskraft Probleme bereiten, die sicher Transaktionen durchführen oder Meetings mit dem Metaversen abhalten möchte.
„Dies ist wahrscheinlich nur der Beginn vieler erfolgreicher metaverser Angriffe“, sagt Caroline Wong, Chief Strategy Officer für Cobalt, einen Anbieter von Penetrationstests. „Da das Metaverse an Popularität und Allgegenwärtigkeit gewinnt,
nehmen auch die potenziellen Gewinne für böswillige Hacker zu.“
Metaverse Investitionen steigen
Während die Definitionen variieren, wird das Metaversum typischerweise als gemeinsam genutzter virtueller Raum betrachtet, der die physischen und digitalen Welten verbindet. Oft verwendet es Virtual Reality (VR), Augmented Reality (AR), Kameras, Sensoren und andere Technologien, um immersive 3D -Erlebnisse zu ermöglichen, die mit anderen geteilt werden. Sobald sie sich in diesem digitalen Bereich befinden, übernehmen Menschen Avatare, die sich versammeln, um zu spielen, Kontakte zu pflegen und Geschäfte zu tätigen.
Diese Beschreibung kann wie etwas aus der Matrix erscheinen. Aber es ist real, und einige argumentieren, dass Verbraucher und Unternehmen bereits das Metaverse nutzen, unabhängig davon, ob sie es wissen oder nicht. Mixed-Reality-Spiele wie Fortnite, Roblox und Minecraft sind führend. Unternehmen wie Accenture, Microsoft und das World Economic Forum sowie Vermarkter wie die Starr Conspiracy kommunizieren, kooperieren und treffen sich im Metaversum. Bekleidungsmarken wie Ralph Lauren und Nike bieten bereits virtuelle Einkaufserlebnisse an, und der Automobilhersteller BMW baut digitale Zwillinge von Fabriken, in denen er experimentieren kann.
[Auch lesen: Sind metaverse Meetings die Antwort auf ein besseres Mitarbeiterengagement?]
Tatsächlich hat das Metaverse das Potenzial, ein großes Unternehmen zu werden. Citi prognostiziert , dass digitale Transaktionen, Geräte und andere wirtschaftliche Aktivitäten im Zusammenhang mit dem Metaversum bis 2030 einen Wert von 13 Billionen US-Dollar erreichen könnten, mit einer Bevölkerung von etwa 5 Milliarden Benutzern. Und Tech-Giganten von Meta in Microsoft, Google, Adobe Systems, Snap und Nvidia investieren stark in die technologischen Plattformen, Tools und Dienste, die sie benötigen.
„Das Metaverse bietet ein riesiges, positives Potenzial, neue Skaleneffekte zu schaffen und sich auf sinnvolle Weise mit Menschen aus der ganzen Welt zu verbinden“, sagt Wong.
Reiche Ziele sind im Überfluss vorhanden
Natürlich können Cyberkriminelle
schnell folgen, wenn Geld in alles Digitale fließt. Und im Metaversus sind saftige Ziele reichlich vorhanden
und wachsen.
„Die Menge an personenbezogenen Daten, die wir generieren werden ... im Metaverse wird zu einem unglaublich attraktiven Ziel für schlechte Akteure.“Sean Spradling, Senior Analyst, Wainhouse Research
Der Handel wird beispielsweise zunehmend mit digitalen Währungen durchgeführt. Viele Gaming-, Unterhaltungs- und Einzelhandelsseiten widmen sich der Erstellung, dem Handel und dem Verkauf von nichtfungiblen Tokens (NFTs), wobei es sich um Zertifikate handelt, die den Besitz einzigartiger digitaler Artikel wie Kunst, Sportsammlungen, Lieder, Spiele oder Filme überprüfen. Digitale Geldbörsen , die verwendet werden, um Einkäufe in der Metaverse zu tätigen, können ebenfalls Ziele werden.
„Die Menge an personenbezogenen Daten, die wir generieren und in der Metaverse verwalten müssen, wird zu einem unglaublich attraktiven Ziel für schlechte Akteure“, sagt Sean Spradling, Senior Analyst für Wainhouse Research. „Jemand muss einen großen Schritt nach vorne machen und die Bemühungen leiten, all dies zu sichern.“
Die Methoden, die Cyberkriminelle verwenden, um metaverse Daten und Reichtum zu durchdringen, die Kontrolle über sie zu ergreifen und mit ihnen zu kompensieren, sind nicht unbedingt ausgeklügelt. Zumindest nicht am Anfang.
[Lesen Sie auch: Die Jetsons sind da – und das gilt auch für zukünftige technologische Störungen]
Hermes Frangoudis, Direktor für Entwicklerbeziehungen bei Agora, einem Anbieter metaverser Plattformen, sagt, dass Hacker viele der gleichen Techniken verwenden werden, die sie heute im Web verwenden. Sie kümmern sich um Personen, die nicht genau darauf achten, und starten Phishing- oder Social-Engineering -Betrug, um Zugang zu erhalten.
„Individuen angreifen wird niedrig hängende Früchte sein, ähnlich wie die meisten Banditen im Wilden Westen nach Menschen gingen, anstatt Banken zu rauben.“ Frangoudis sagt. „Sicher, die Banken und Börsen werden ins Visier genommen. Aber diese Angriffe werden nicht so oft stattfinden und es werden anspruchsvollere Cyberkriminelle involviert.“
Wong, von Cobalt, sagt, dass „Screen-Overlay-Angriffe“ zu einer gängigen Hacking-Methode werden könnten. Diese ähneln den digitalen Skimmern, die Cyberkriminelle auf Geldautomaten setzen, um Kreditkarteninformationen zu stehlen. Nur in der Metaverse erstellt ein Angreifer eine Nachbildung eines Anmeldebildschirms, der auf dem echten Bildschirm sitzt und versucht, einen mobilen oder Desktop-Benutzer dazu zu bringen, private oder sensible Daten preiszugeben. Schlimmer noch, wenn ein Benutzer zu diesem Zeitpunkt ein VR- oder AR-Headset trägt, könnte die Technik zu einer virtuellen Waffe mit physischen Auswirkungen in der realen Welt werden.
„Cyberkriminelle könnten einen Overlay-Angriff verwenden, um einen Benutzer über eine tatsächliche Treppe zu führen, ihn dazu zu veranlassen, in die Mitte der Straße zu treten oder ihm störende Bilder oder Geräusche zu zeigen“, warnt sie.
[Lesen Sie auch: Cryptojacking – wie Sie Münzminer davon abhalten, Ihr Netzwerk zu erreichen]
Ein weiterer neuer und problematischer Angriffsvektor könnte metaverse Hardware selbst sein. AR- und VR-Ausrüstung, Kameras, Sensoren, Kabel, Endpunktgeräte – alles, was Menschen verwenden, um sich mit virtuellen Welten zu verbinden, könnte Benutzersicherheit und Datenschutz dem Risiko von Kontoübernahmen, „Man-in-the-Middle“-Angriffen und anderen Exploits aussetzen.
Untersuchungen haben zum Beispiel gezeigt, dass, wenn ein Hacker eine Person, die ein VR-Headset trägt, digital überwachen würde, alle ihre spezifischen physischen Bewegungen – ihre Augenbewegungen, ihr Handwinken, das Kopfjagen und andere Verhaltensmerkmale – in fünf Minuten oder weniger korrekt 95 % der Personen identifizieren könnten. Theoretisch könnte ein Hacker solche biometrischen Daten verwenden, um auf Smartphone-Wallets oder Websites zuzugreifen.
Vorsichtsmaßnahmen treffen
Frangoudis glaubt, dass Hardwareanbieter Switches oder andere Abschaltmechanismen erstellen könnten, um die Funktionalität von Geräten zu deaktivieren oder zu begrenzen, die gehackt werden könnten, so wie Mobiltelefon-Stummschalttasten funktionieren. Er bemerkt jedoch, dass diese Tools und Techniken einige Zeit in Anspruch nehmen werden, um sich zu entwickeln. Und bis sie häufig werden, sollten Benutzer Vorsicht walten lassen.
„Als Verbraucher müssen Sie verstehen, dass diese Geräte es ermöglichen, viele Daten über Sie zu erfassen “, sagt er. „Bevor Sie sie verwenden, sollten Sie wissen, welche Arten von Daten sie über Sie und die Umgebung um Sie herum erfassen. Sie sollten wissen, wie diese Daten gespeichert werden und ob sie sicher verschlüsselt sind.“
Über häufige Exploits hinaus besteht die größte Angst darin, dass Cyberkriminelle letztendlich neue und unvorhergesehene Wege finden werden, um ahnungslose metaverse Teilnehmer zu nutzen. Es besteht das Potenzial für Online-Maghäm, das von tiefen Fälschungen Ihrer Freunde und Kollegen bis hin zu Bots reicht, die Sie dazu verleiten, Ihre personenbezogenen und finanziellen Daten preiszugeben. Identitätsdiebstahl könnte so einfach werden wie die Replikation Ihres Avatars.
Metaverse Sicherheit zur Priorität machen
Das Metaverse ist eine sich entwickelnde, verteilte und offene Architektur. Es fehlt an regulatorischer Aufsicht und die zugrunde liegenden Branchenstandards sind noch nicht aufgekommen. Unternehmen und Benutzer können sich jedoch auf das Metaversum vorbereiten, indem sie einige Vorkehrungen treffen, wie z. B. die folgenden.
- Eine gute Cyber-Hygiene anwenden. Unternehmen im weit verbreiteten Metaverse benötigen die üblichen Strategien, regelmäßig Patching durchzuführen, Antivirus-Updates zu installieren und zusätzlich zu Passwörtern eine Multifaktor-Authentifizierung (MFA) durchzusetzen. Sie sollten auch regelmäßig Penetrationstests und Audits durchführen, um die Ausfallsicherheit digitaler Verteidigungen zu bewerten und das Risiko von Code-Hintertüren und anderen Schwachstellen zu minimieren.
- Stellen Sie einen robusten Endpunktschutz sicher. Laptops, Tablets und Smartphones werden häufig verwendet, um auf das Metaverse zuzugreifen, sodass es für Unternehmen von entscheidender Bedeutung ist, alle Endpunkte sehen, verwalten und sichern zu können. Endpoint Protection Platforms (EPPs) können vielen Organisationen helfen, diese schnell wachsende virtuelle Welt im Griff zu haben.
- Schlüsseldaten verschlüsseln. Laut Frangoudis von Agora tragen Technologieanbieter die Verantwortung für den Aufbau von Sicherheitsvorkehrungen in ihren Plattformen und Produkten, um sicherzustellen, dass Daten sicher übertragen werden. Aber für eine noch stärkere Verteidigung empfiehlt er IT-Sicherheitsorganisationen, alle Daten und Kommunikationen zu verschlüsseln, bevor sie in virtuelle Welten eintreten. „Sie müssen sicherstellen, dass die Verbindung zwischen dem Endgerät und Ihrem Server gültig ist und niemand Ihre URLs paketsucht oder den Middleman [in der Datenübertragung] spielt“, sagt er. Andere Experten empfehlen, dass Unternehmensmetaversen insbesondere Daten auf dem Gerät speichern und den Zugriff und Datenfluss auf nicht genehmigte Plattformen beschränken.
- Setzen Sie Zero Trust um. Keinem innerhalb oder außerhalb eines Netzwerks vertrauen, bis er beweist, dass seine Identität in der bestehenden zentralisierten Web2 -Welt relevant ist, und die Beschränkung des Zugriffs durch Zero-Trust-Richtlinien und -Verfahren ist in der sich abzeichnenden dezentralen Web3 -Welt des Metavers noch wichtiger.
- Erhöhen Sie die Bildung und das Bewusstsein. „Die Leitprinzipien dessen, was wir wissen, um in der Sicherheit wahr zu sein, sollten unsere Anker in der Metaverse sein“, sagt Wong von Cobalt. Cybersicherheitsbewusstsein, Bildung und Proaktivität sind die ersten Schritte zur Verhinderung von Hacks.“ Mitarbeiter und Verbraucher benötigen ständige Anleitung, wie sie verdächtige Aktivitäten erkennen und melden können.
„Am Ende des Tages müssen sich Menschen und Organisationen in der Metaverse schützen“, sagt Frangoudis. „Es ist wirklich der Wilde Westen, und Sie müssen Ihr eigener Sheriff sein.“
Lesen Sie mehr in unserer Serie „Meeting the Metaverse“
Teil 1: Sind metaverse Meetings die Antwort auf ein besseres Mitarbeiterengagement?