Für Unternehmen gilt heute eines ganz sicher: Disruptionen stehen stets unmittelbar bevor. Technologische Umbrüche können zwar Chancen bieten, verstärken jedoch auch die Risiken.
Das ist das Thema einer Panel-Diskussion mit einem einfallsreichen Titel auf der diesjährigen RSA Conference 2022: „ “ „The Jetsons Are Here—Now What Are the Security Implications“. Die Podiumsdiskussion findet im Rahmen d 6. Juni von 14:20 bis 15:10 (PT) im Moscone Center in San Francisco statt.
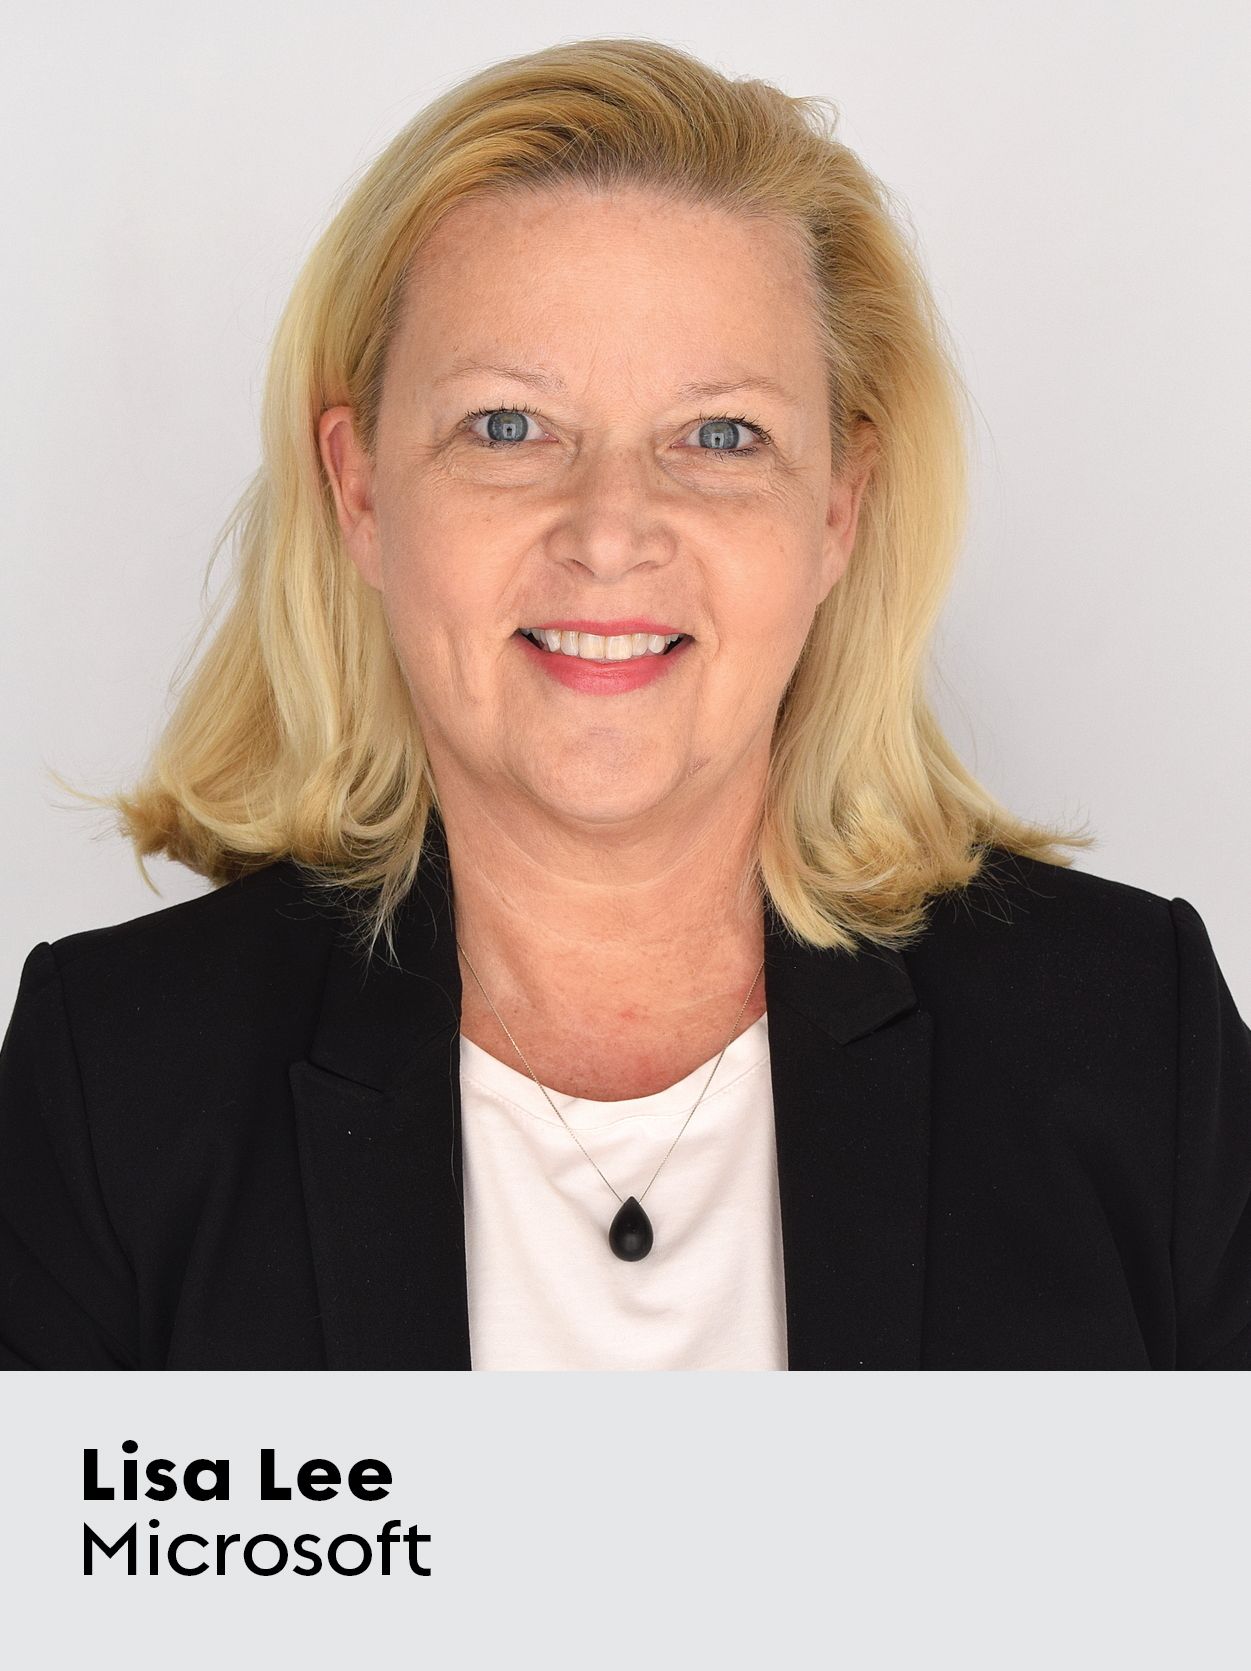
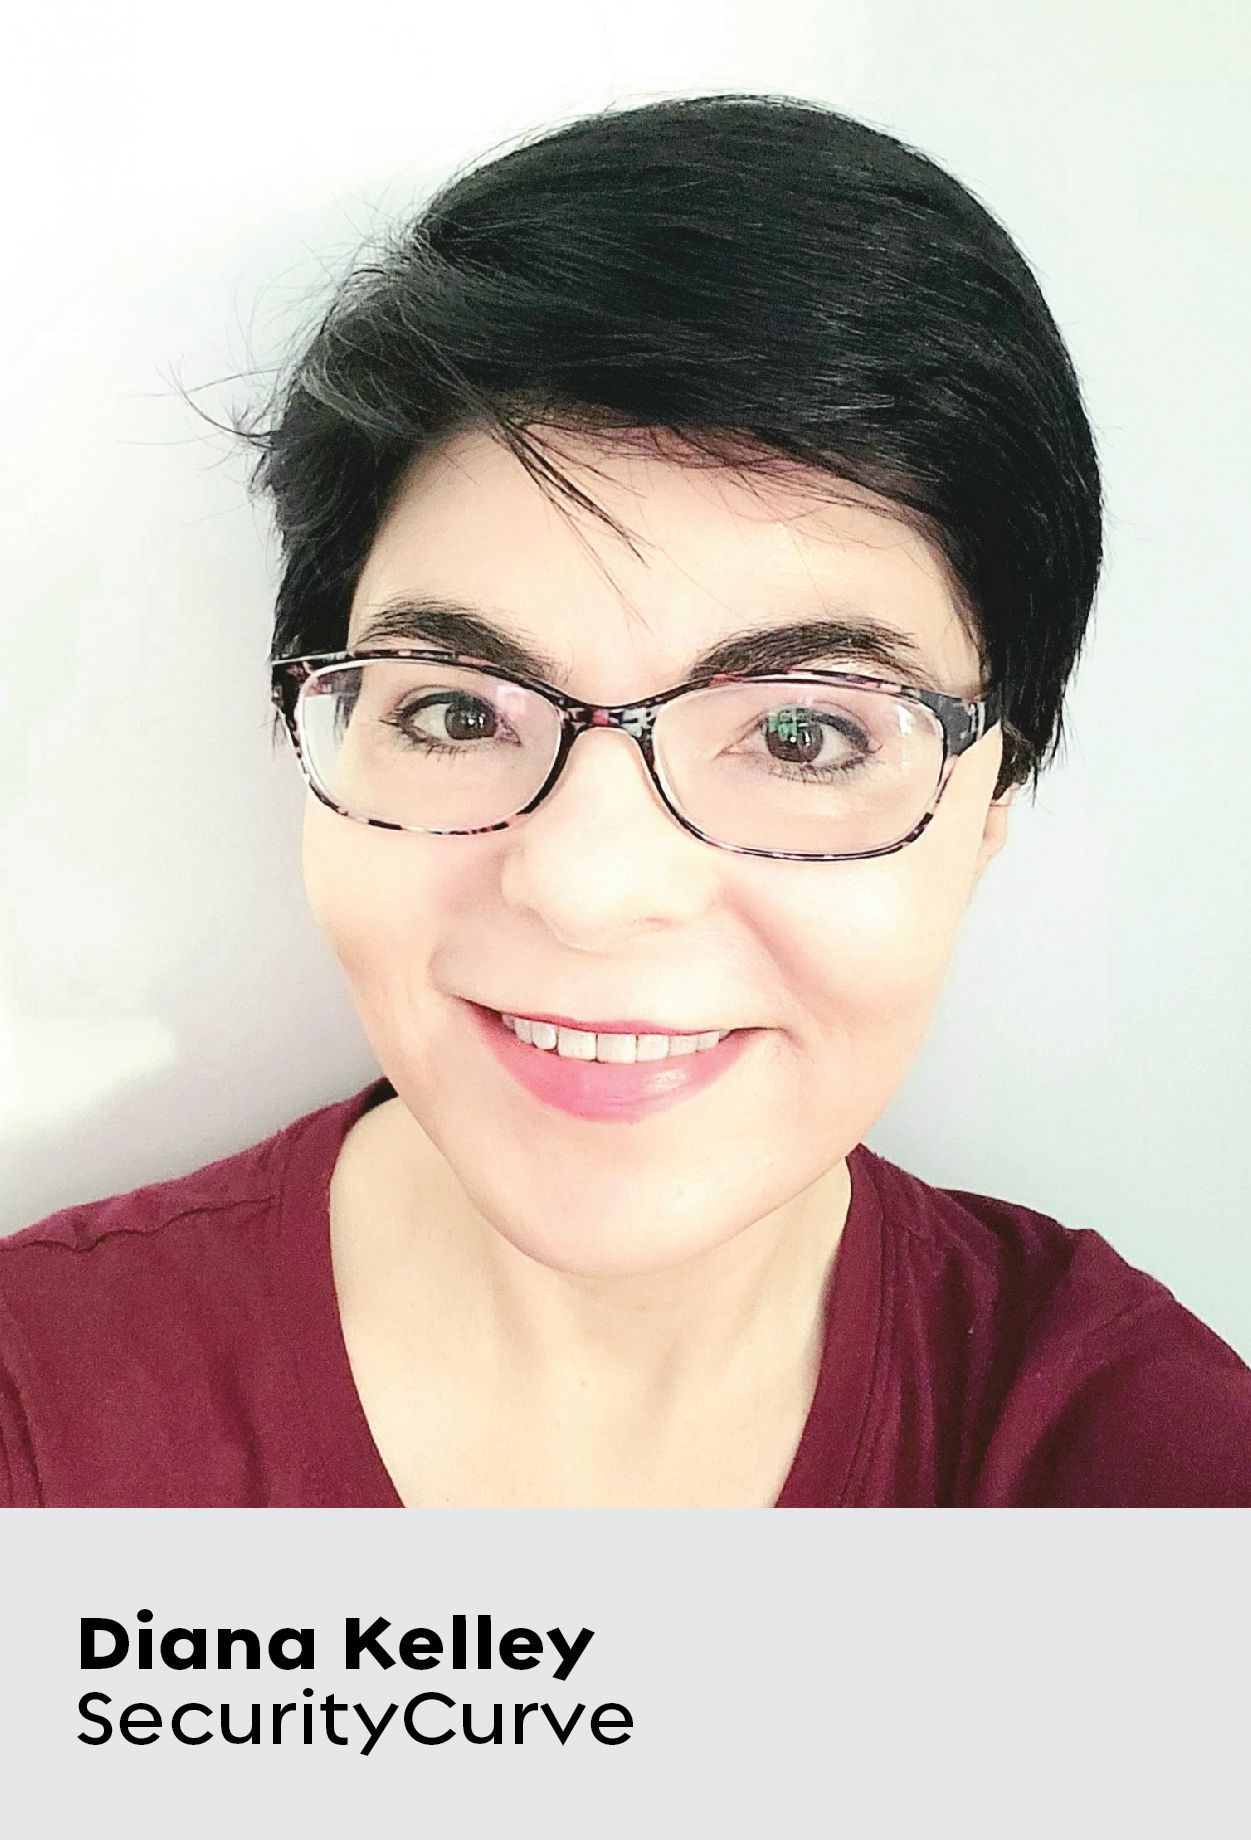
Die Moderatorin der Podiumsdiskussion, Lisa Lee, Chef-Sicherheitsberaterin und globale Leiterin für vertikale Branchen und Kundenbeziehungen bei Microsoft, sowie die Podiumsteilnehmerin Diana Kelley, CTO und Mitbegründerin des Cybersicherheitsberatungsunternehmens SecurityCurve, gewährten Endpoint einen kleinen Einblick in die Themen, die sie erörtern werden, warum Sie an der Veranstaltung teilnehmen sollten und was CISOs in Unternehmen tun können, um auf dem Laufenden zu bleiben und Risiken zu minimieren, wenn neue Unternehmenstechnologien zum Einsatz kommen.
Diejenigen unter uns, die ein gewisses Alter erreicht haben, erinnern sich noch an das Versprechen fliegender Autos, das uns als Kinder gegeben wurde. Dennoch sind sie noch nicht wirklich hier. Welche Zukunftstechnologien werden Ihrer beider Meinung nach in den nächsten fünf bis 10 Jahren den größten Einfluss haben?
Lee: Es ist schon lustig, dass Sie fliegende Autos erwähnen. Als ich vor fast zwei Jahren mit den Recherchen für diese Sitzung begann, hieß es, fliegende Autos würden in zwei oder drei Jahren auf den Markt kommen. Ich dachte: „Das kann doch nicht sein.“ „Das wird frühestens in fünf bis 10 Jahren der Fall sein.“ Wir verfügen schlichtweg nicht über die Infrastruktur, um fliegende Autos zu bewältigen.
Heutzutage sind fliegende Autos täglich in den Nachrichten zu finden. Unternehmen bestehen Flugtests, erhalten Zertifizierungen gemäß der „ “ sowie behördliche Zulassungen. Also, ja, fliegende Autos gibt es nun tatsächlich. Sie sind nun schon seit zwei Jahren hier, in verschiedenen Phasen. Ich habe kürzlich gelesen, dass Uber davon ausgeht, dass sein fliegendes Auto bis zum Jahr 2023 einsatzbereit haben wird. Und natürlich werden fliegende Autos – genau wie autonome Fahrzeuge – enorme Herausforderungen im Bereich der Cybersicherheit mit sich bringen, was die Sicherheit, den Datenschutz und viele weitere Aspekte betrifft.
Abgesehen von fliegenden Autos: Über welche Unternehmenstechnologien werden Sie auf der RSA 2022 sprechen? Und was ist Ihrer Meinung nach die größte Sorge für CISOs?
Lee: Bei dieser Podiumsdiskussion orientieren wir uns an den Branchen bzw. daran, in welchen Bereichen unserer Ansicht nach die größten Umbrüche stattfinden. In dieser Podiumsdiskussion wird Diana daher über alternative Welten sprechen, wie beispielsweise das „ “-Metaversum sowie
– und dabei auf alle damit verbundenen Auswirkungen auf die Cybersicherheit eingehen. Theresia Gouw, Gründungspartnerin bei Acrew Capital, wird über „ Web3“ sprechen:. Patricia Titus, Datenschutz
in und Beauftragte für Informationssicherheit bei der Markel Corporation, wird über das Thema Verkehr sprechen. Ich werde über den Sektor „ “ im Gesundheitswesen sprechen.
“„Wenn Ihr Unternehmen plant, mit voller Kraft ins Metaversum vorzudringen, muss der CISO einen großen Schritt zurücktreten und die Auswirkungen auf die Sicherheit abwägen.“Diana Kelley, CTO und Mitbegründerin von SecurityCurve
Kelley: Ich kann Ihnen versichern, dass das Metaversum zu den disruptiven Technologien gehören wird, die zahlreiche Herausforderungen im Bereich der Cybersicherheit mit sich bringen werden. Die Menschen haben heute großes Interesse an virtuellen Welten – ganz anders als noch vor einigen Jahren, als es zwar „Second Life“ gab, dieses sich jedoch nicht durchsetzen konnte. Die Menschen arbeiten schon seit Jahren nicht mehr im Büro, und wir bilden die reale Welt online nach. In der Metaverse-Version ist es viel einfacher, sich als jemand anderes auszugeben, insbesondere mithilfe von Deepfakes. Dies führt zu verstärkten Bedenken hinsichtlich Identitätsdiebstahls.
Es ist sogar schon vorgekommen, dass Menschen im Metaversum angegriffen wurden, was für den Einzelnen eine große emotionale Belastung darstellen kann.
Betrachten Sie dies einmal aus der Perspektive eines CISO. Sollte Ihr Unternehmen planen, sich voll und ganz auf das Metaversum einzulassen – einschließlich der Abhaltung von Unternehmenssitzungen dort, der Durchführung von Vertriebsaktivitäten und so weiter –, muss der CISO einen großen Schritt zurücktreten und die Auswirkungen all dessen auf die Sicherheit abwägen. In diesen Welten hat das Unternehmen nur sehr wenig Einfluss darauf, wer mit wem kommunizieren darf. Wie werden die Menschen im Metaversum reagieren? Werden sie sich anders verhalten? Auch Unternehmen haben in dieser Welt nur wenig Kontrolle über die Daten. Was geschieht, wenn Ihre Daten verloren gehen?
Lee: Ähnliche Bedenken bestehen auch im Bereich der Robotik. Sie könnten einen Roboter haben, der in einer beliebigen Stadt, beispielsweise in Tokio, stationiert ist, und müssten niemals zu Besprechungen dorthin fliegen. Der Roboter würde dort an all Ihren Besprechungen teilnehmen. Sie können die Steuerung des Roboters übernehmen und sogar einen haptischen Anzug von „ “ tragen , der es Ihnen ermöglicht, über den Roboter hinweg die Hand zu geben. Es gibt zahlreiche Möglichkeiten, wie Sie interagieren können. Aber wer sagt denn, dass Sie bei Terminüberschneidungen nicht einfach jemand anderen einspringen lassen könnten, ohne dass es jemand bemerkt? Plötzlich hat sich die Lage grundlegend geändert, insbesondere angesichts der Gefahr des Identitätsdiebstahls.
Das Thema von RSA 2022 lautet „Veränderung“. Glauben Sie, dass die Anlaufschwierigkeiten dieser transformativen Technologien denen ähneln werden, die wir in den Jahren 1990s und zu Beginn des Jahres 2000s im Zuge der Verbreitung von PCs, lokalen Netzwerken, dem Internet und dem E-Commerce erlebt haben?
Kelley: Es wird ähnlich sein. Und besorgniserregend ist, in welchem Umfang wir diese Technologie in Bereichen einsetzen, in denen die Auswirkungen enorm sind. Als wir mit PCs anfingen, erinnere ich mich, dass ich einen Virus, der jemanden daran hinderte, ein Dokument zu tippen, für schrecklich hielt. Und dann ging es weiter mit Was wäre, wenn Ihr Bankkonto leergeräumt würde?
Heutzutage gibt es Smart Cities, die diese neuen Technologien nutzen. Diese Städte sind beeindruckend: Sie nutzen riesige Datenmengen, um unser Leben deutlich zu verbessern, beispielsweise durch die Entlastung des Verkehrs. Diese Systeme können sicherstellen, dass der Rettungswagen rechtzeitig bei der Person eintrifft, die Hilfe benötigt, und dass Sie einen Parkplatz finden. Wenn Sie nun jedoch feststellen, dass Angreifer beginnen, daran herumzupfuschen, besteht die Gefahr, dass Menschenleben verloren gehen.
Mit der Einführung neuer Technologien wird sich die Angriffsfläche von Unternehmen vergrößern. Werden wir auch weiterhin mit dieser Herausforderung des Fachkräftemangels im technischen Bereich konfrontiert sein?
Lee: Ich mache mir Sorgen darüber, dass so viele weitere Menschen für Sicherheitsfragen sensibilisiert und in Sicherheitskompetenzen geschult werden müssen. Wir alle haben die Berichte darüber gelesen. Ich mache mir jedoch auch Sorgen darüber, dass wir manchmal den Eindruck vermitteln wollen, Sicherheit sei gar nicht so schwer, damit sich mehr Menschen für diesen Bereich interessieren. Es ist schwer. Ich finde, das ist extrem schwierig. Aber ich glaube, genau das macht es so interessant, weil es eine solche Herausforderung darstellt.
“Es ist schwer. Ich finde, das ist extrem schwierig. Aber genau das macht es so interessant, weil es eine solche Herausforderung darstellt.“Lisa Lee, Chefberaterin für Sicherheit und globale Leiterin für vertikale Branchen und Kundenbeziehungen bei Microsoft
Kelley: Da sich die Technologien rasch weiterentwickeln und verändern, benötigen wir Experten mit fundierten Fachkenntnissen in diesen Bereichen, um die Lösungen zu konzipieren und umzusetzen. Wenn jedoch jeder, der ein neues System entwickelt oder ein System einführt, zumindest eine sicherheitsorientierte Denkweise an den Tag legen und Sicherheit sowie Datenschutz von Anfang an berücksichtigen würde – vielleicht sogar eine Bedrohungsmodellierung durchführen würde –, könnten wir die Sicherheit erheblich verbessern. Andernfalls werden wir wieder in die Situation geraten, in der wir Sicherheitsmaßnahmen erst nachträglich einführen, weil etwas Schreckliches passiert ist.
Lassen Sie uns also damit beginnen, dies zu integrieren, insbesondere jetzt, da viele dieser neuen Technologien und ihre Auswirkungen auf die Menschheit weitaus bedeutender sind. Wir haben bereits erste Anzeichen davon gesehen, wie zum Beispiel den Angriff auf die „ “ Colonial Pipeline und die Tatsache, dass die Menschen an der Ostküste ihre Autos nicht mehr tanken konnten.
Um dies für CISOs konkret zu verdeutlichen: Was sollten sie beachten, um ihr Sicherheitsprogramm zukunftssicher zu gestalten?
Lee: Ein Ansatz, über den wir im Rahmen der Veranstaltung sprechen – und der sich auf die Art der Technologie bezieht –, betrifft verschiedene Aspekte, die man bei neuen Technologien berücksichtigen sollte. Man muss sich beispielsweise Gedanken über die Daten machen: Welche potenzielle Gefahr besteht für die Daten bei der neuesten Technologie? Wir werden über neue Technologien im Zusammenhang mit Risiken sprechen.
„Die “Marketingabteilung wird das Metaversum wahrscheinlich nutzen wollen, um dort mit Ihren Kunden in Kontakt zu treten.“Kelley
Wir müssen zudem die CISOs bitten, diese Denkweise in Bezug auf neue Technologien voranzutreiben. Sie müssen den Blick darauf richten, was in sechs Monaten und was in drei Jahren auf sie zukommt. Und sie müssen versuchen, einzuschätzen, wie schnell sich die Technologie weiterentwickelt.
Kelley: Wenn es um neue Technologien geht, sollten Sie nicht sagen: „ “ Wir müssen uns darüber noch keine Gedanken machen, sondern mit den Führungskräften Ihres Unternehmens in allen Bereichen sprechen, denn die Marketingabteilung wird das Metaversum wahrscheinlich nutzen wollen, um dort mit Ihren Kunden in Kontakt zu treten. Sprechen Sie also unter mit den potenziellen Schlüsselakteuren, , und finden Sie heraus, welche Vorteile das Unternehmen nach eigener Einschätzung aus der Nutzung des Metaversums ziehen kann.
Beispielsweise könnte die Personalabteilung sogar erwägen, dort mit der Personalbeschaffung zu beginnen. Und sobald Sie wissen, wie das Unternehmen diese nutzen will, können Sie nun die potenziellen Risiken ermitteln. Berücksichtigen Sie zudem die Anwendungsfälle im Unternehmensbereich. Wenn die Personalabteilung beispielsweise im Metaversum neue Mitarbeiter rekrutieren möchte, wird sie dann lediglich eine öffentliche Ausschreibung auf vielen verschiedenen Websites veröffentlichen und vielleicht erste Kontakte zu potenziellen Bewerbern knüpfen? Und wird die Kommunikation, sobald der Kontakt hergestellt ist, in den regulären Prüfprozess übergehen? Wenn dem so ist, ist das Risiko relativ gering. Sollten Sie jedoch feststellen, dass der Vorstandsvorsitzende im Metaversum Gespräche über Fusionen und Übernahmen führt, könnte dies ein sehr hohes Risiko darstellen.
Lee: Wie Diana bereits angemerkt hat, ist es unerlässlich, mit den wichtigsten Führungskräften in Ihrer Organisation zu sprechen, die möglicherweise von neuen Technologien profitieren möchten. Möglicherweise möchten Sie auch ein Team oder einen Ausschuss einrichten, der sich kontinuierlich mit verschiedenen Technologien befasst, darüber diskutiert, wie das Unternehmen diese nutzen könnte, und die Vorteile sowie die Risiken für das Unternehmen abwägt. Wer in unserem Unternehmen kennt sich damit aus? Möglicherweise werden Sie feststellen, dass einige Ihrer Fachleute mit dem größten Fachwissen gerade zu den Mitarbeitern mit der geringsten Berufserfahrung gehören. Das hängt davon ab, um welche Technologie es sich handelt und wie sie eingesetzt wird.
[Lesen Sie auch: Die zunehmende Notwendigkeit, IT und Sicherheit zu vereinen]
Denken Sie einmal an die Anfänge des Internets zurück. Einige der jüngeren Mitarbeiter in Ihrem Unternehmen haben [damals] wahrscheinlich alles Mögliche ausprobiert. Das trifft wahrscheinlich auch auf das heutige Metaversum zu. Einige der jüngeren Mitarbeiter in Ihrem Team sind wahrscheinlich sehr aktiv im Metaversum. Es ist jedoch nicht immer eine Frage des Alters. Manchmal geht es einfach nur um die eigenen Vorlieben und Abneigungen.
Es ist jedoch von entscheidender Bedeutung, dieses Gespräch zu führen und mehr über diese Erfahrungen im eigenen Unternehmen zu erfahren. Welche negativen Erfahrungen haben sie gemacht? Was sind die positiven Aspekte? Worin sehen sie den Wert? Gespräche wie diese tragen wesentlich dazu bei, zu verstehen, wie das Unternehmen mit neuen Technologien umgehen wird, und geben Aufschluss über potenzielle Risiken.