Angesichts digitaler Bedrohungen, die aus allen Richtungen kommen, sind sich moderne Leiter der Cybersicherheit im Allgemeinen bewusst, dass ein Angriff letztendlich erfolgreich sein wird, ganz gleich, was sie auch unternehmen.
Und sie werden erklären müssen, warum.
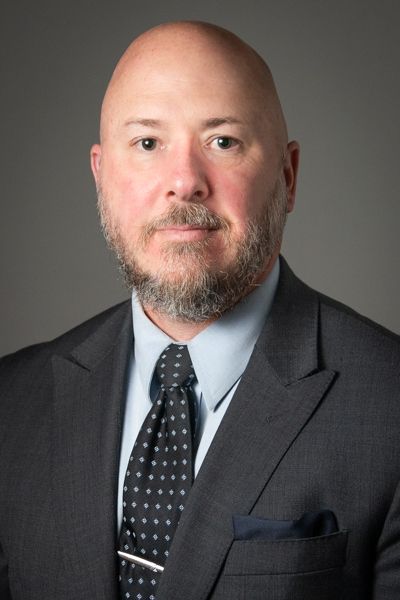
Für Dr. Dennis Leber (rechts), der bei der Honest Medical Group – einem Start-up im Bereich der wertorientierten Gesundheitsversorgung mit Hauptsitz in Nashville – für die Cybersicherheit verantwortlich ist, ist es von entscheidender Bedeutung, enge Partnerschaften mit der Geschäftsleitung und dem Vorstand aufzubauen. Der Aufbau solcher Beziehungen trägt wesentlich dazu bei, die Position eines CISO in einem Unternehmen sowie die Stellung des Unternehmens in der jeweiligen Branche zu sichern. Zudem fördert dies jene Art strategischer Zusammenarbeit, die Experten mittlerweile als unverzichtbar erachten, wenn es darum geht, das Risiko solcher Cyberangriffe sowie die damit verbundenen Folgen nach deren Eintreten zu begrenzen.
Leber, der regelmäßig in Listen der führenden Sicherheitsexperten genannt wird, erklärt, dass es sich die heutigen CISOs nicht mehr leisten können, Cybersicherheitsstrategien isoliert voranzutreiben. Er vertritt die Ansicht, dass geschäftlicher Erfolg und Sicherheit eine intensive und kontinuierliche Kommunikation sowie eine strategische Zusammenarbeit erfordern.
Dies deckt sich mit einer Gartner-Umfrage, aus der hervorgeht, dass 67 % der besten CISOs ihre Risikobereitschaft in Zusammenarbeit mit hochrangigen Entscheidungsträgern aus dem Unternehmen festlegen. Nur 28 % der Mitarbeiter mit den schlechtesten Leistungen tun dies.
, Redakteurin bei „Focal Point“, führte ein Gespräch mit Herrn Leber, um zu erfahren, wie er die Zusammenarbeit mit – und die Berichterstattung an – Führungskräfte und Vorstandsmitglieder gestaltet. Das hatte er zu sagen:
[Dieses Interview wurde aus Gründen der Verständlichkeit und der Länge redaktionell bearbeitet.]
Wie bauen Sie eine vertrauensvolle Beziehung zur Geschäftsleitung auf?
Ich beginne damit, dieses Vertrauen aufzubauen – – in dem Moment, in dem ich einer Organisation beitrete. Wenn ich das tue, spreche ich kaum über Cybersicherheit. Stattdessen höre ich mir an, worüber sich meine Geschäftspartner beschweren, was sie erreichen möchten und was sie benötigen. Anschließend entwickle ich im Hintergrund Cybersicherheitsprogramme, die auf die von ihnen übermittelten Vorgaben abgestimmt sind.
So arbeitete ich beispielsweise bei einer Hochschuleinrichtung mit einer Abteilung zusammen, die ihre Unzufriedenheit mit früheren Vorgehensweisen zum Ausdruck brachte, die ihre Forschungsarbeit einschränkten und behinderten. Ich habe ein Programm entwickelt, das die Forschungsdatenumgebung von den klinischen Daten getrennt und die Arbeit erleichtert, Schatten-IT beseitigt sowie Risiken verringert hat.
Manchen CISOs fällt es schwer, sich mit den Führungskräften des Unternehmens abzustimmen. Inwiefern unterscheidet sich Ihr Ansatz?
Nun, zunächst einmal versuche ich, dem Unternehmen verständlich zu machen, dass die Abteilung für Cybersicherheit dazu da ist, Unterstützung zu leisten und Prozesse zu erleichtern – und nicht als „Abteilung, die alles ablehnt“ zu fungieren, wie es in manchen Organisationen der Fall ist. Und falls unser Team einmal etwas ablehnen muss, was das Unternehmen umsetzen möchte, schlagen wir stets Alternativen vor, mit denen sich dieselben Ziele erreichen lassen. Es geht vor allem darum, Vertrauen und Zuversicht bei unseren Geschäftspartnern aufzubauen.
Auch die Notwendigkeit, als Übersetzer tätig zu sein, hat für mich Priorität. Ich möchte auf jeden Fall auf die Themen Risiko, Schwachstellenmanagement, Patch-Management sowie sichere Architektur eingehen. Auf diese Weise schafft man jedoch keine gemeinsame Basis mit Führungskräften aus der Wirtschaft. Anstatt also zu versuchen, ihnen die Fachsprache der Cybersicherheit beizubringen, lerne ich die Sprache der Geschäftswelt und gebe diese dann an mein Team weiter.
Wenn Sie dies tun und die Ziele des Unternehmens verstehen, passen sich Ihre Kennzahlen in der Regel entsprechend an, da Sie plötzlich etwas Relevantes zu messen haben. Cybersicherheit muss dort berücksichtigt werden, wo Entscheidungen getroffen werden. Sobald Sie Teil dieser Gruppe sind, verstehen Sie die Unternehmensziele und richten das Programm entsprechend auf diese Ziele aus. Außerdem legen Sie gemeinsam mit dem Unternehmen Kennzahlen fest, die sich an denselben Zielen orientieren – beispielsweise, wie die Entwicklung eines sicheren Einschreibesystems dazu beiträgt, die Zahl der Einschreibungen um einen festgelegten Prozentsatz zu steigern.
Welche Kennzahlen erfassen Sie für Berichtszwecke?
Das kommt darauf an. Wenn wir beispielsweise eine neue Lösung einführen, möchten wir möglicherweise nachverfolgen, welche Sicherheitsvorfälle bei uns aufgetreten sind, wie die Lösung funktioniert, welche Arten von Angriffen wir beobachten und ob wir über geeignete Abhilfemaßnahmen und Warnmeldungen verfügen, um aufkommende Bedrohungen zu bewältigen. Wir würden zudem die Zufriedenheit der Nutzer erfassen sowie die Häufigkeit, mit der unsere Mitarbeiter auf Social-Engineering-Betrugsversuche unter stoßen.
Wir wissen aus jüngsten Beispielen – wie dem Ransomware-Angriff auf MGM Resorts im September –, dass ein einziger 10-minütiger Anruf von „“ ausreicht, um einen gesamten Geschäftsbetrieb lahmzulegen; daher ist es wichtig, dies im Auge zu behalten.
Die meisten Organisationen verfügen über Programme zur Sensibilisierung für Cybersicherheit, um Phishing- und Vishing-Angriffe abzuwehren. Wie sieht Ihrer aus?
Sie können über alle Tools verfügen, die es gibt – Überwachung, Benachrichtigungen und Benchmarks –, doch es ist ebenso wichtig, den menschlichen Faktor zu berücksichtigen: Ihre Mitarbeiter. Wir führen also das sogenannte „SPAR-Training“ durch, das ich aus dem Boxsport und den Kampfsportarten übernommen habe. Der Begriff steht für Sicherheitsvorsorge und -reaktion und unterscheidet sich ein wenig von anderen Begriffen.
„Meiner Erfahrung nach sind die meisten Cybersicherheitsschulungen in Unternehmen langweilig …“ Wir führen das „SPAR-Training“ durch, das ich aus dem Boxsport und den Kampfsportarten übernommen habe.”
Meiner Erfahrung nach sind die meisten Schulungen zum Thema Cybersicherheit in Unternehmen langweilig und eintönig. Ein Großteil davon dient dazu, gesetzliche Anforderungen zu erfüllen … um nachweisen zu können, dass ein Unternehmen seiner Sorgfaltspflicht nachgekommen ist, falls es aufgrund eines Vorfalls vor Gericht landet.
Aus diesem Grund basieren viele Schulungsprogramme zur Sensibilisierung für Sicherheitsfragen auf Angst oder Bestrafung. SPAR Training konzentriert sich stattdessen darauf, die Mitarbeiter über mögliche Bedrohungen aufzuklären, damit sie selbstbewusst und ohne Angst vor Vergeltungsmaßnahmen reagieren können, wenn sie damit konfrontiert werden.
Die überwiegende Mehrheit der CISOs erstattet dem Vorstand mindestens einmal jährlich Bericht. Gibt es Tipps, wie man das effektiv umsetzen kann?
Gerne. Jeder, der schon einmal vor einem Vorstand gesprochen hat, weiß, dass man höchstens fünf Minuten Zeit hat. Es muss also eine wirklich kurze und knappe Präsentation werden.
Bei der Honest Medical Group erläutere ich, inwiefern mein Programm unser Unternehmen schützt, gehe aber auch darauf ein, wie es unseren Kunden Sicherheit im Bereich der Cybersicherheit bietet. Anschließend werde ich auf die Maßnahmen eingehen, die wir ergriffen haben, um dies zu ermöglichen, wo noch Lücken bestehen, was ich dagegen unternehmen kann und wo ich Unterstützung oder Haushaltsentscheidungen benötige.
Haben Sie noch abschließende Ratschläge für Ihre Kollegen aus dem Bereich Cybersicherheit?
Ja: Lernen Sie weiter; hören Sie niemals auf zu lernen und sich anzupassen. Oftmals verlieren wir den Blick für das große Ganze und konzentrieren uns stattdessen auf das, was gerade notwendig ist. Es gibt viel Ad-hoc-Arbeit, und Sie müssen sich davon lösen und den Blick auf das richten, was noch vor Ihnen liegt. Was bereitet Sie auf die Zeit in drei, vier oder fünf Jahren vor?
KI [künstliche Intelligenz] und ChatGPT haben sich scheinbar über Nacht durchgesetzt, und viele Unternehmen versuchen gerade erst, die Auswirkungen auf die Cybersicherheit zu erfassen. Ebenso könnte „ “ im Bereich des Quantencomputings bereits im Jahr 2025 Realität werden, und auch darauf müssen wir vorbereitet sein.
Mein Rat lautet: Planen Sie jetzt. Warten Sie nicht, bis es zu spät ist.
WEITERE INFORMATIONEN
Lesen Sie weitere exklusive Interviews mit Sicherheitsverantwortlichen in unserer Reihe „Erfolgsgeschichten".
- Joseph Karpenko von Stratascale zum Thema …
– VON DATENVERLETZUNGEN ZUR UNTERNEHMENSSTRATEGIE - Ken Fishkin, der „Datenschutz-Evangelist“ von Lowenstein Sandler, über …
LANGWEILIGE SCHULUNGEN ZUR CYBERSICHERHEIT - Marvel-„Superheld“ Mike Wilkes über …
– EINSATZ VON KI ZUR BEKÄMPFUNG VON CYBERKRIMINALITÄT - „Ash Hunt“ der Apex Group auf…
CYBERRISIKEN (GENAU) MIT DIESER FORMEL VORAUSSAGEN - LA Countys Jeff Aguilar über…
WIE ER MITARBEITER IM KAMPF GEGEN PHISHING SCHULT (UND NACHSCHULT) - Leo A Dalys Stephen Held über…
DIE KEHRSEITE DES DRITTANBIETER-RISIKOS - Zooms Michael Adams über…
CYBERSICHERHEIT ERREICHEN 2,0 MIT CYBER-RISIKO-SCORING

