Große Hackerangriffe stehen stets im Mittelpunkt der Aufmerksamkeit. Im vergangenen Sommer waren es Barack Obama, Joe Biden, Elon Musk und Bill Gates. Hacker übernahmen die Kontrolle über deren Twitter-Konten und erlangten durch einen Betrug schließlich mehr als 100 000 US-Dollar, indem sie sich als diese Persönlichkeiten des öffentlichen Lebens ausgaben und Geld von anderen Twitter-Nutzern erbeteten.
Wenn man hinter die Schlagzeilen dieses Hightech-Raubüberfalls blickt, stellt sich heraus, dass es sich um einen Betrug ganz alter Schule handelt. Einer der Hacker soll die Social-Engineering-Methode „ “ genutzt haben, um einen Mitarbeiter der IT-Abteilung von Twitter dazu zu verleiten, die Anmeldedaten für den Zugriff auf das zentrale Kundendienstportal des Unternehmens preiszugeben.
Solche Social-Engineering-Angriffe nutzen die Leichtgläubigkeit der Menschen aus. Ähnlich wie in Szenen aus einem „ “-- oder „Ocean’s“- -Film bitten Hacker eine ausreichende Anzahl ahnungsloser Mitarbeiter um Hilfe und veranlassen diese dazu, vertrauliche Unternehmensdaten preiszugeben. Es ist eine Frage der Zahlen. Die Wahrscheinlichkeit ist groß, dass sich irgendwann jemand daran halten wird.
Dies ist einer der Gründe, warum fast 55 % der Führungskräfte in einer kürzlich durchgeführten Umfrage angaben, dass sie ihre Mitarbeiter als ihre größte Sicherheitsbedrohung betrachten – noch mehr als Hacker selbst (29 %) und weitaus mehr als böswillige Insider (20 %). Das sind keine unbedeutenden Zahlen. Unternehmen wissen, dass Mitarbeiter unachtsam, leicht zu täuschen und gelegentlich feindselig sein können. Es handelt sich um ein zunehmend schwieriges Problem, insbesondere in Zeiten von COVID-19, und viele – wenn nicht sogar die meisten – Organisationen wissen nicht, wie sie es bewältigen sollen.
Angesichts der Tatsache, dass ein Drittel der US-Arbeitnehmer nach wie vor im Homeoffice arbeitet und Cyberangriffe sowie Erkundungsversuche dramatisch zugenommen haben, sind Experten der Ansicht, dass der wirksamste Weg, die Sicherheit von Unternehmen zu gewährleisten, darin besteht, den Risiken durch Mitarbeiter entgegenzuwirken, indem man diese in die Maßnahmen zur Cybersicherheit einbezieht – und sie so zu Fürsprechern dieser Sache macht.
„Das muss der Ausgangspunkt sein“, sagt Lance Spitzner, Direktor und Ausbilder für Cybersicherheit am SANS Institute in Chicago. „Ermitteln Sie, welche menschlichen Verhaltensweisen und Risiken Sie bewältigen müssen, und legen Sie anschließend fest, welche davon Priorität haben.“
Das wird nicht einfach sein. Um Veränderungen herbeizuführen und Führungskräfte – von der Geschäftsleitung bis hin zu den Außenstellen – dazu zu bewegen, ihre Bereitschaft zur Mitwirkung zu zeigen, bedarf es eines kulturellen Engagements. Es bedarf Investitionen in die entsprechenden Instrumente und Technologien, um die Mitarbeiter in die Lage zu versetzen, bessere Leistungen zu erbringen. Und dafür ist eine bestimmte Art von Ausbildung erforderlich. Nicht das ständige Geplapper über Sicherheitsfragen oder langweilige Schulungen, an denen man zwangsweise teilnehmen muss. Es bedarf einer spielerisch gestalteten Sicherheitsschulung, die das Interesse der Mitarbeiter weckt und sie in den Prozess einbezieht.
“„Ermitteln Sie, welche menschlichen Verhaltensweisen und Risiken Sie bewältigen müssen, und legen Sie anschließend fest, welche davon Priorität haben sollen.“Lance Spitzner, Direktor und Ausbilder für Cybersicherheit beim SANS Institute
„Sie müssen außerdem einen Vollzeit-Manager damit beauftragen, Maßnahmen zur Sensibilisierung und Schulung im Bereich Cybersicherheit durchzuführen“, sagt Spitzner. „Jemand, der gut kommunizieren kann und gerne mit Menschen zusammenarbeitet. „Sie benötigen jemanden, der komplexe Themen für alle verständlich vermitteln kann.“
Nachdem ein solider Plan ausgearbeitet und eine starke Führungskraft sowie ein kompetentes Team für dessen Umsetzung benannt wurden, raten Experten dazu, sich auf drei Schlüsselbereiche zu konzentrieren: die Schaffung einer Cybersicherheitskultur, die Förderung von Schulungen und Sensibilisierung sowie die Stärkung des Engagements der Mitarbeiter durch bessere Erfahrungen im Bereich der Cybersicherheit.
Sicherheitsbeauftragte ernennen
Ist eine Kultur der Cybersicherheit etabliert, gelingt es in der Regel leichter, menschliche Risiken einzudämmen. Tatsächlich werden Sicherheitsbewusstsein und entsprechendes Verhalten schnell zu einem festen Bestandteil des täglichen Betriebs.
Spitzner sagt, eine der wichtigsten, aber am wenigsten umgesetzten Gewohnheiten, die Unternehmen sich aneignen müssen, bestehe darin, kontinuierlich Schulungen durchzuführen und das Bewusstsein zu schärfen. Sie sollten sich bemühen, kontinuierlich Maßnahmen zu ergreifen, um eine gute Cybersicherheitspraxis zu fördern. Eine abwechslungsreiche Gestaltung kann hilfreich sein: Aktivere und erfolgreichere Organisationen kombinieren Bildungsprogramme mit kreativen Kampagnen, sagt er.
So arbeitet beispielsweise das Team für Sicherheitsschulungen bei einem multinationalen Getränkehersteller mit den regionalen Leitern für Kommunikation, Marketing und Vertrieb des Unternehmens zusammen, um die Inhalte zur Cybersicherheit an die lokalen Bedürfnisse anzupassen. Dazu zählen kulturelle Praktiken und Vorfälle im Bereich der Cybersicherheit. Sollte es also in einer bestimmten Region zu einer Häufung von Phishing-Angriffen kommen, bei denen versucht wird, Mitarbeiter dazu zu verleiten, auf Links im Zusammenhang mit einem bevorstehenden kulturellen Feiertag zu klicken, würde das Team für Sicherheitsbewusstsein möglicherweise zusätzliche Zeit darauf verwenden, digitale Informationen zu verbreiten, um den Mitarbeitern dabei zu helfen, solche Angriffe zu erkennen und abzuwehren.
Darüber hinaus ernennt das Getränkeunternehmen in jedem Gebiet „Champions“ (bzw. Mitarbeiterbotschafter), um seine weltweit fast 30 000 Mitarbeiter zur Teilnahme an Cybersicherheitsprogrammen zu motivieren. Laut Sicherheitsexperten wie Spitzner gehören „Champions“ in der Regel zu den kosteneffizientesten Instrumenten im Instrumentarium eines Unternehmens und genießen bei ihren Kollegen ein hohes Maß an Glaubwürdigkeit. Dazu gehören Sicherheitsschulungen und Sensibilisierungskampagnen, die auf unterhaltsame Aktivitäten ausgerichtet sind, wie beispielsweise virtuelle Spiele und Herausforderungen, bei denen Mitarbeiter an einem Quiz zu bewährten Verfahren im Bereich Cybersicherheit teilnehmen können, um einen kleinen Preis zu gewinnen. Das Getränkeunternehmen stellte fest, dass die Vergabe von Preisen in Form eigener Produkte zu einem exponentiellen Anstieg der Teilnehmerzahlen an dem Gewinnspiel führte.
Bei der grössten Versicherungsgesellschaft der Schweiz, Zurich Insurance Group, Janet Roberts , ist als globale Leiterin für das Sicherheitsschulungs- und Sensibilisierungsprogramm des Unternehmens zuständig. Ebenso bietet sie ihren Mitarbeitern regelmäßig Gamification-Übungen, Online-Lernangebote, Tipps und kurze interaktive Videos an. Das Projekt war ein Erfolg, weil Roberts’ Team es nicht übertreibt. Sie vermitteln Informationen in kurzen, leicht verdaulichen Häppchen, anstatt die Menschen zu zwingen, stundenlange Schulungen über sich ergehen zu lassen.
„Die Menschen überfliegen Informationen; sie nehmen sich nicht immer die Zeit, sie vollständig zu lesen“, sagt Roberts. „Das trifft heute umso mehr zu, da immer mehr Menschen im Homeoffice arbeiten und Kinder, Hunde sowie all diese anderen Ablenkungen haben.“ Sie müssen also davon ausgehen, dass Ihnen 30 Sekunden pro Minute zur Verfügung stehen, um ihnen ein Konzept zu vermitteln. Sie dürfen nicht glauben, dass sie, nur weil sie zu Hause sitzen, alle Zeit der Welt haben. „Ihre Informationen müssen für sie schnell und einfach zu erfassen sein.“
Dann trainieren Sie erneut
Zu viele Unternehmen verfahren genau umgekehrt: Sie überhäufen ihre Mitarbeiter mit technischen und unwichtigen Informationen. „Einer der häufigsten Fehler, den Sicherheitsexperten begehen, besteht darin, die Mitarbeiter mit Informationen zu überhäufen“, sagt Spitzner. „Für die Arbeitnehmer ist das Thema Sicherheit ohnehin schon verwirrend, einschüchternd und beängstigend. Irgendwann gibt der Mitarbeiter dann einfach auf, beschließt, dass es ihm egal ist, oder hört nicht mehr zu. „Die Realität unserer Arbeit sieht so aus, dass wir die Sicherheit so einfach wie möglich gestalten müssen.“
Um dies zu erreichen, empfiehlt er, gezielte und leicht verständliche Informationshäppchen zu zentralen und wichtigen Themen anzubieten, anstatt das Meer kochen zu wollen. Beispielsweise ein kurzes Schulungsvideo darüber, wie man der zunehmenden Bedrohung durch Ransomware begegnen kann. Oder ein unterhaltsames Quiz darüber, wie man einen raffinierten Phishing-Versuch erkennt.
“Wir installieren jeden Monat Updates auf den Computern. Außerdem müssen wir die Menschen dazu anregen, ihr Interesse an Cybersicherheit und ihre Gewohnheiten in diesem Bereich auf dem neuesten Stand zu halten.”Lance Spitzner, Direktor und Ausbilder für Cybersicherheit beim SANS Institute
„Das Wichtigste, was Sie beachten sollten, ist, dass Sie diese Dinge das ganze Jahr über kontinuierlich tun sollten“, sagt er. „Unterrichten Sie sie nicht nur einmal und vergessen Sie sie dann. Wir installieren jeden Monat Updates auf den Computern. „Wir müssen die Menschen zudem kontinuierlich aufklären, damit sie ihr Interesse an Cybersicherheit und ihre Gewohnheiten in diesem Bereich auf dem neuesten Stand halten.“
Durch Erlebnisse begeistern
Eine weitere Möglichkeit, das Engagement der Mitarbeiter für die Cybersicherheit zu fördern, besteht darin, dies zu einer positiven statt einer negativen Erfahrung zu machen. Frank Dickson, Cybersicherheitsanalyst bei IDC, erklärt, dass viele Unternehmen in Bezug auf Cybersicherheit nach wie vor einen autoritären Ansatz verfolgen. Sie legen die Richtlinien und Verfahren fest. Sie betonen, dass Zuwiderhandelnde bestraft oder sogar entlassen werden könnten. Das führt lediglich zu einer konfrontativen Beziehung zu den Mitarbeitern, die ohnehin schon genug Stress zu bewältigen haben.
„Manche Unternehmen gehen einfach mit der Peitsche gegen ihre Mitarbeiter vor: Wenn diese einen Fehler begehen, werden sie möglicherweise gezwungen, einen zweistündigen Schulungskurs zum Thema Ransomware zu absolvieren, oder sie erhalten täglich Spam-Warnungen, die sie daran erinnern sollen, ein solches Verhalten nicht zu wiederholen“, sagt Dickson. „Unternehmen sollten sich bewusst sein, dass sie dadurch feindselige Beziehungen zu Mitarbeitern aufbauen, die möglicherweise an vorderster Front tätig sind und einen direkten Einfluss auf den Umsatz haben.“ „Sie einfach abzuhaken, ist nicht der richtige Weg.“
Roberts stimmt dem zu. „Wir schulen und bilden weiter, um das Bewusstsein zu schärfen und den Mitarbeitern zu helfen, sich weiterzubilden, damit sie sich sicher genug fühlen, als Botschafter für das Unternehmen aufzutreten und für uns als Vorreiter in Sachen Sicherheit zu fungieren“, sagt sie. „Wir möchten, dass sie sich einbringen und keine Angst vor dem haben, was wir tun.“
Eine Möglichkeit, die Beteiligung zu fördern, besteht laut Dickson darin, den Mitarbeitern Geräte zur Verfügung zu stellen, die ihnen ein umfassendes Nutzererlebnis bieten – seien es Laptops, Smartphones, Tablets, PCs oder Drucker. Der Versuch, 200 Dollar bei einem vom Unternehmen bereitgestellten Laptop einzusparen, der für den täglichen Gebrauch zu klein ist, ermutigt die Mitarbeiter lediglich dazu, ihre privaten Geräte zu nutzen und damit die Sicherheitsmaßnahmen des Unternehmens zu umgehen.
Eine solche Fokussierung auf die Benutzererfahrung, so Dickson, sollte nicht erst im Nachhinein erfolgen, wie es in vielen Unternehmen der Fall ist. Wenn Arbeitgeber möchten, dass ihre Mitarbeiter ihre Arbeit sicher ausführen, sollten Unternehmen ihnen sichere Geräte und Apps zur Verfügung stellen, die zudem ihre Produktivität steigern, sagt er.
Ebenso können Unternehmen ihren Mitarbeitern einen einfachen und sicheren Zugang zu ihren Unternehmensnetzwerken ermöglichen. Obwohl Benutzernamen und Passwörter schon seit Jahren keine wirksamen Sicherheitsmechanismen mehr sind, halten Unternehmen weiterhin an ihnen fest und verlangen von ihren Mitarbeitern, diese alle 90 Tage zu aktualisieren. In der Zwischenzeit sorgen virtuelle private Netzwerke (VPNs) weiterhin für Verwirrung und Frustration bei den Mitarbeitern. Sie sind der zweithäufigste Grund (nach der Passwortwiederherstellung), aus dem Mitarbeiter im Homeoffice IT-Support in Anspruch nehmen, so Dickson.
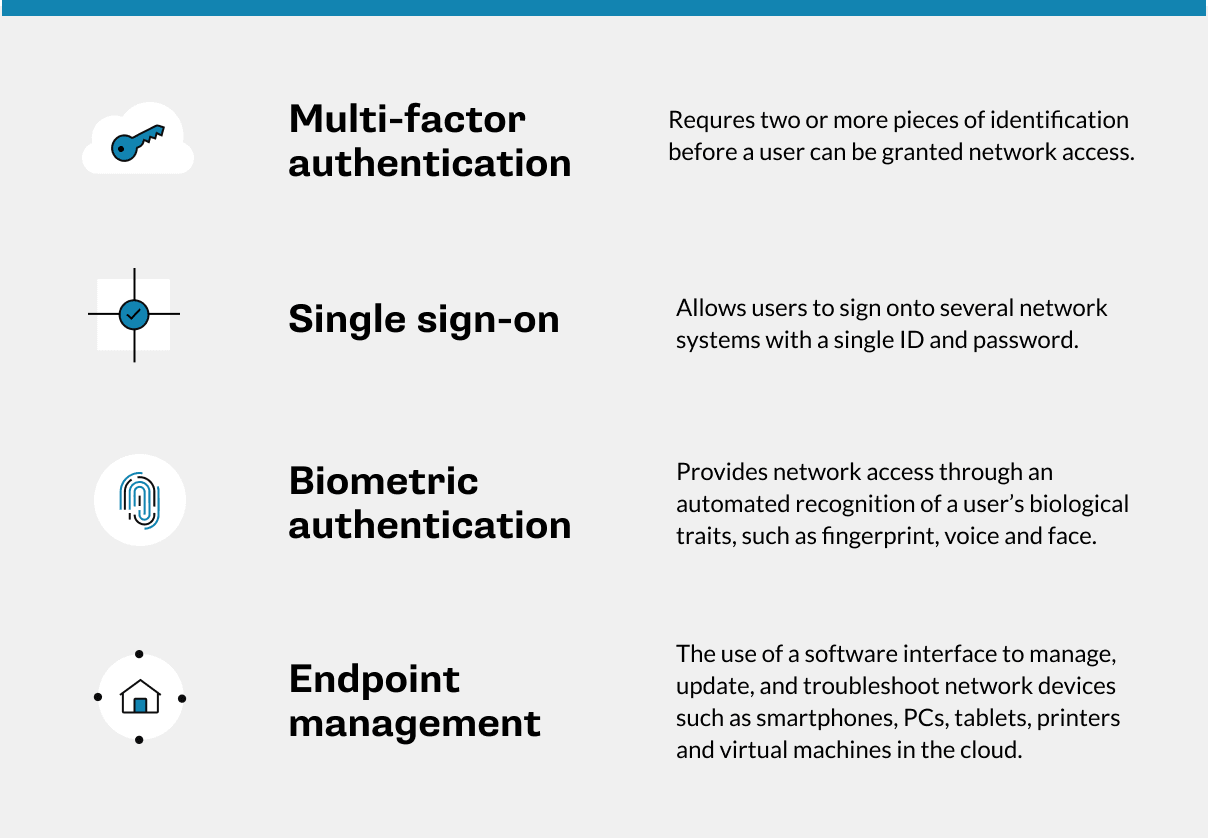
Er weist darauf hin, dass es bessere Alternativen gibt, um die Cybersicherheit weniger aufdringlich zu gestalten. Dazu gehören Lösungen für die Multi-Faktor-Authentifizierung, Lösungen für Single Sign-On, passwortlose Lösungen für die biometrische Authentifizierung sowie Lösungen für das Endpunktmanagement .
„Wenn Sie Ihre Mitarbeiter wirklich einbinden und sie zu Fürsprechern Ihrer Cybersicherheit machen wollen, müssen Sie sicherstellen, dass sie den Nutzen für sich selbst erkennen“, sagt Dickson. „Das erreichen Sie, indem Sie dafür sorgen, dass die Nutzer stets eine positive Erfahrung machen, sodass sie gerne mitmachen.“

