Unter „lateraler Bewegung“ versteht man die Nutzung gestohlener Zugangsdaten, um sich bei einem Cyberangriff von einem Computer zum nächsten zu bewegen.
Nahezu alle Cyberangriffe beinhalten eine laterale Bewegung. Angreifer dringen in einen Computer ein, verschaffen sich Zugriff auf die auf diesem Computer aktiven Anmeldedaten und nutzen diese dann, um auf andere Computer – wie Laptops, Desktop-PCs oder Server – vorzudringen.
Durch laterale Bewegungen können Angreifer ihr Ziel erreichen: die Installation von Ransomware auf möglichst vielen Computern oder die Suche nach wertvollen Daten im Unternehmensnetzwerk, wie beispielsweise auf Servern gespeicherte Kreditkartendaten.
Bei manchen Angriffen handelt es sich bei der lateralen Bewegung um einen langsamen, vorsichtigen und heimlichen Vorgang, der von einem menschlichen Angreifer aus der Ferne gesteuert wird. Bei anderen Angriffen handelt es sich um eine blitzschnelle Durchquerung von Endgeräten, die durch Malware automatisiert wird und sich laxere Administratorrechte oder nicht gepatchte Sicherheitslücken zunutze macht.
Als der „ “-Wurm „NotPetya“ im Jahr 2017 das Computernetzwerk von Moller-Maersk, dem weltweit größten Containerreedereiunternehmen, befiel, verbreitete sich die Schadsoftware innerhalb weniger Minuten im globalen Computernetzwerk des internationalen Unternehmens, legte den Betrieb lahm und verursachte dem Unternehmen schließlich Kosten in Höhe von 300 Millionen Dollar.
Eine Möglichkeit, wie IT-Abteilungen sich vor lateraler Bewegung schützen können, besteht darin, die Benutzerberechtigungen einzuschränken. Im Idealfall sollten die Zugriffsrechte jedes Benutzers auf die Rechte beschränkt sein, die er zur Ausübung seiner Tätigkeit benötigt. Benutzer sollten ohne triftigen Grund keinen Zugriff auf Konten oder Endpunkte haben.
Leider kann es schwierig sein, den Überblick über die Benutzerberechtigungen zu behalten, insbesondere in Unternehmen mit Tausenden von Benutzern und Endgeräten sowie Dutzenden oder sogar Hunderten von Benutzergruppen. In den meisten Organisationen ist die Festlegung, wer Zugriff auf welche Ressourcen hat, eine zeitaufwändige und fehleranfällige Aufgabe. Und allzu oft wird dies erst im Nachhinein bedacht.
Tanium Impact unterstützt Sicherheitsteams dabei, Wege für laterale Bewegungen aufzudecken und einzudämmen
Um IT-Organisationen die erforderliche Transparenz für die Analyse von Zugriffsrechten und den damit verbundenen Schwachstellen zu bieten, hat Tanium ein neues Modul namens „Impact“ entwickelt – eine Softwarekomponente, die in der Tanium-Plattform „ “ enthalten ist und die Verwaltung von Endgeräten mit beispielloser Transparenz und Kontrolle ermöglicht.
Tanium Impact analysiert Beziehungen zwischen Benutzern, Gruppen und Endgeräten schnell und in großem Umfang, um das Potenzial für laterale Bewegungen zu identifizieren. Es bietet die Möglichkeit, den administrativen Bereich und das Risiko lateraler Bewegungen zu visualisieren und in einen Zusammenhang zu stellen, wodurch die Priorisierung von Abhilfemaßnahmen erleichtert wird.
Hier sind fünf Möglichkeiten, wie Tanium Impact IT-Organisationen dabei unterstützt, sich vor lateralen Bewegungen bei Cyberangriffen zu schützen.
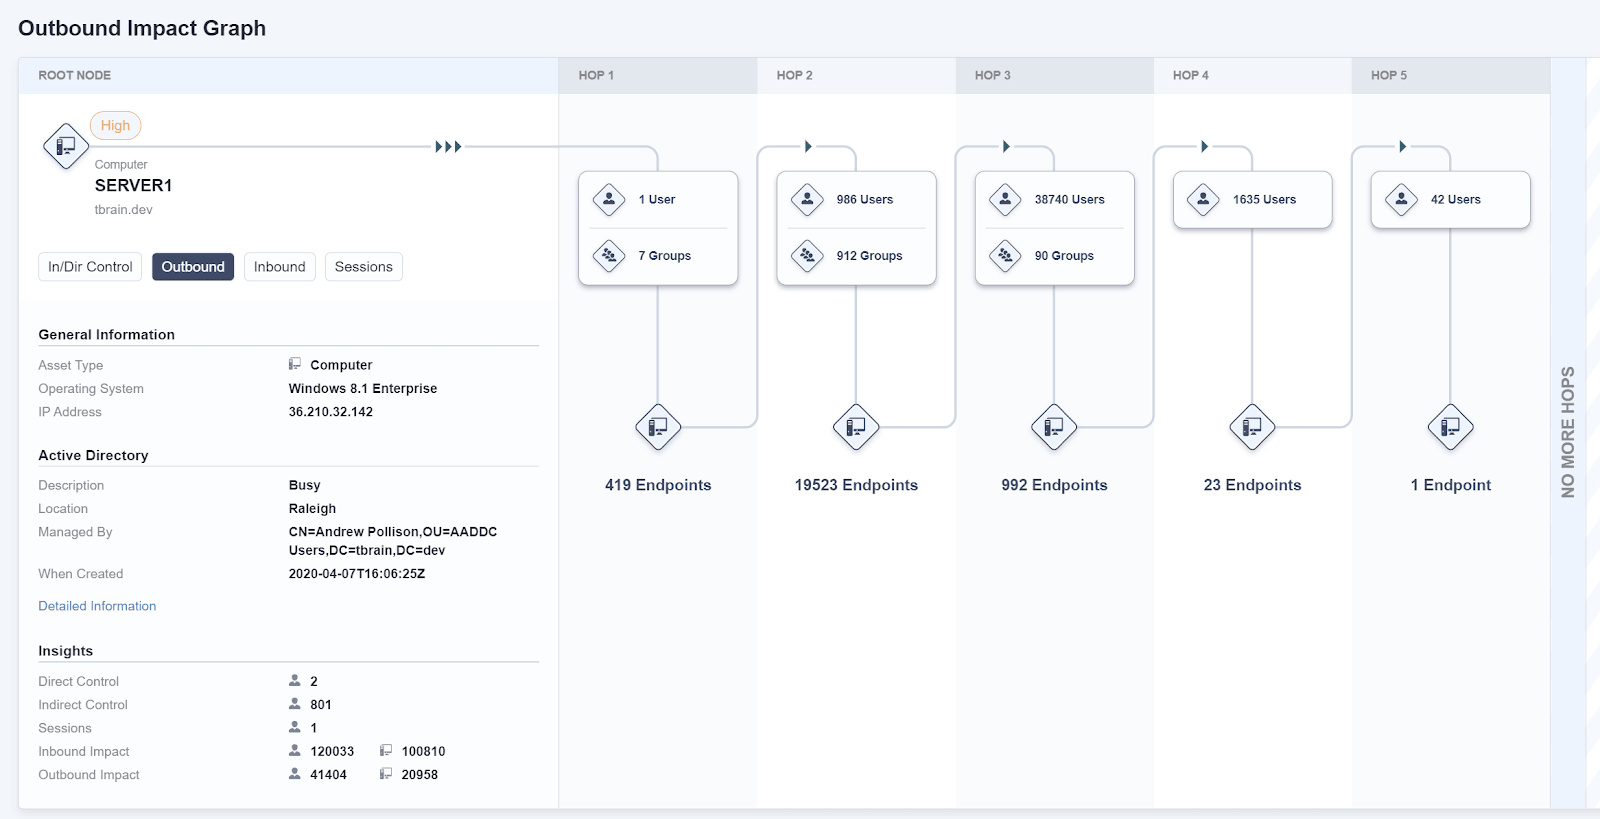
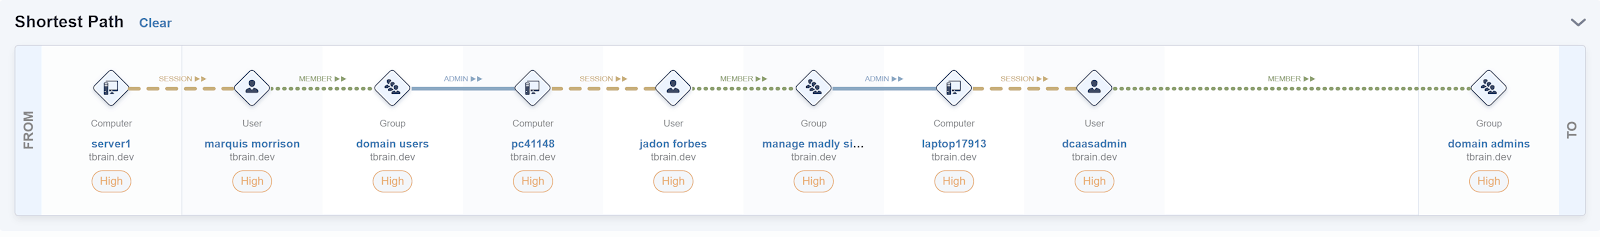
1. Tanium Impact zeigt mögliche laterale Bewegungswege zu und von den analysierten Benutzern, Gruppen und Endpunkten an.
Impact bietet eine leicht verständliche grafische Darstellung des Potenzials für seitliche Bewegungen. Anstatt von Sicherheitsanalysten und Betriebsingenieuren zu verlangen, dass sie komplizierte Netzwerkdiagramme vergrößern und darin navigieren, bietet Impact eine übersichtliche Darstellung der Verbindungen zu und von jedem Benutzer, jeder Gruppe und jedem Endpunkt.
Für eine umfassende Analyse der lateralen Bewegung liefert Impact Berichte sowohl über eingehende als auch über ausgehende Pfade. Eingehende Pfade zeigen an, welche anderen Konten und Endpunkte sich von einem anderen Endpunkt im Netzwerk aus bei einem Endpunkt anmelden können.
Ausgehende Pfade zeigen an, auf welche anderen Konten und Endpunkte ein Endpunkt selbst zugreifen kann – und somit, welche anderen Endpunkte möglicherweise gefährdet sind, falls dieser Endpunkt kompromittiert wird.
Beide Sichtweisen sind unerlässlich, um die Sicherheitsrisiken im Zusammenhang mit einem bestimmten Benutzerkonto oder Endgerät zu verstehen.
2. Tanium Impact liefert Zugriffsdaten für das gesamte Unternehmen und nicht nur für ein lokales Netzwerk.
In großen Unternehmen müssen Sicherheitsteams die Risiken einer lateralen Bewegung über alle Endgeräte hinweg verstehen, nicht nur über diejenigen an einem bestimmten Standort. Schließlich können Angreifer mit Zugriff auf Anmeldedaten schnell von einem Büronetzwerk zum nächsten gelangen.
Impact zeigt Zugriffspfade im gesamten Unternehmen an. Es handelt sich um ein einziges, umfassendes Berichtstool, das sich skalieren lässt, um Tausende – ja sogar Hunderttausende – von Endpunkten abzudecken, die über mehrere Niederlassungen, Regionen und Rechenzentren verteilt sind.
Unabhängig von der Größe des Netzwerks können IT-Teams mit Impact die Risiken im Zusammenhang mit lateraler Bewegung für die von ihnen verwalteten Endgeräte erfassen und steuern.
3. Tanium Impact bezieht Sitzungsdaten in seine Analyse der lateralen Bewegung ein und hilft Analysten so, die Risiken zu verstehen, die mit Angriffen verbunden sind, die bereits vor Stunden oder sogar Tagen begonnen haben.
Wenn sich ein Benutzer auf einem Endgerät bei einem Konto anmeldet, können diese Anmeldedaten im Speicher des Endgeräts verbleiben, bis das Endgerät neu gestartet wird. Angreifer nutzen Tools zum Diebstahl von Anmeldedaten wie Mimikatz , um Anmeldedaten, Hashes, Tokens und PINs aus dem Arbeitsspeicher auszulesen, damit diese für den Zugriff auf andere Endpunkte verwendet werden können.
Indem Impact nachverfolgt, welche Anmeldedaten an Endgeräte weitergegeben wurden, unterstützt es Sicherheitsanalysten dabei, die mit dem jeweiligen Benutzer oder Endgerät verbundenen Sicherheitsrisiken zu verstehen.
Die Erfassung dieser Informationen ist wichtig, um laterale Bewegungen im laufenden Betrieb zu unterbinden. Wenn Sicherheitsanalysten einen Netzwerkangriff feststellen, müssen sie so schnell wie möglich ermitteln, welche Endgeräte kompromittiert wurden und welche Benutzerberechtigungen auf diesen Endgeräten möglicherweise dazu genutzt werden könnten, andere Endgeräte zu kompromittieren.
Tanium Impact erfasst diese Informationen über einen Zeitraum von 72 Stunden zurück und unterstützt Analysten dabei, laterale Bewegungen schnell nachzuverfolgen – selbst bei Angriffen, die erst ein oder zwei Tage nach ihrem Beginn entdeckt wurden.
4. Tanium Impact analysiert sowohl die direkte als auch die indirekte Kontrolle bei der Bewertung der potenziellen Bewegung eines Endgeräts, eines Benutzers oder einer Gruppe.
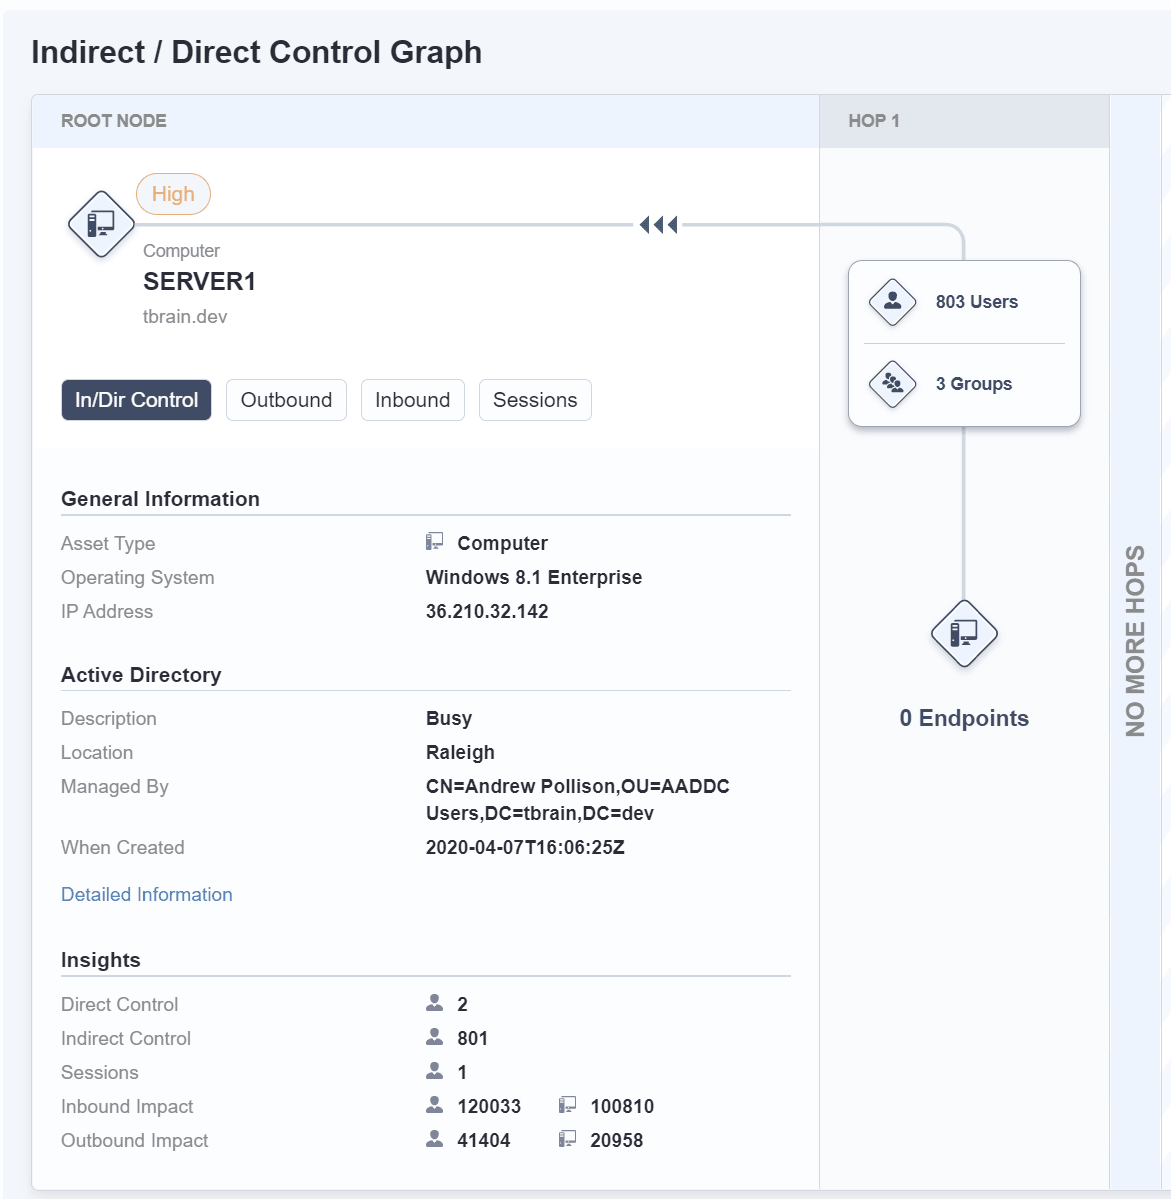
Unter „direkter Kontrolle“ versteht man, dass ein Benutzer die administrative Kontrolle über einen Endpunkt hat.
Unter indirekter Kontrolle versteht man, dass ein Benutzer einer oder mehreren Gruppen angehört, die über administrative Zugriffsrechte auf einen Endpunkt verfügen.
Um das Risiko einer lateralen Bewegung zu verstehen, benötigen Sicherheitsanalysten Einblicke in die direkten und indirekten Kontrollmechanismen für ihre Endgeräte.
In vielen Organisationen werden die Zugriffsberechtigungen mit der Zeit immer komplexer. Benutzer werden Gruppen zugeordnet, und einige dieser Gruppen werden später wiederum anderen Gruppen zugeordnet, die ihrerseits wiederum weiteren Gruppen zugeordnet werden können.
Verschachtelte Gruppenstrukturen können komplex sein, doch Sicherheitsanalysten müssen sie verstehen, um die mit einem bestimmten Benutzer, Endgerät oder einer bestimmten Gruppe verbundenen Risiken effektiv bewältigen zu können.
Durch die Analyse sowohl der direkten als auch der indirekten Kontrolle, die Benutzer über Endgeräte ausüben, sowie der Sitzungsdaten bietet Impact Sicherheitsteams den umfassenden Überblick, den sie benötigen, um das Risiko einer lateralen Bewegung einzuschätzen und dieses Risiko so weit wie möglich zu verringern.
Die Ansicht „Indirekte/direkte Steuerung“ zeigt den Verwaltungsbereich für den betreffenden Endpunkt an.
5. Tanium Impact weist Benutzern, Gruppen und Endgeräten eine Risikobewertung zu, sodass IT-Abteilungen die Endgeräte und Benutzerkonten, die im Hinblick auf die Risikominderung besondere Aufmerksamkeit erfordern, problemlos priorisieren können.
Tanium Impact analysiert Berechtigungen und weist Endgeräten, Benutzern und Gruppen Risikobewertungen zu, basierend auf dem Risiko, das sie für Angriffe durch laterale Bewegung darstellen.
Vier Faktoren beeinflussen die Wirkungsbewertung:
- Mögliche Auswirkungen durch Nutzer
- Mögliche Auswirkungen auf den eingehenden Datenverkehr durch Endpunkte
- Mögliche Auswirkungen durch Nutzer im ausgehenden Datenverkehr
- Mögliche Auswirkungen auf den ausgehenden Datenverkehr durch Endpunkte
Die Zuweisung einer Auswirkungsbewertung zu Benutzern, Gruppen und Endpunkten unterstützt Sicherheitsteams in zweierlei Hinsicht.
- Erstens hilft es ihnen dabei, der proaktiven Behebung des Risikos der lateralen Bewegung Priorität einzuräumen.
- Zweitens unterstützt es Sicherheitsanalysten dabei, die Warnmeldungen, die sie von Tanium Threat Response oder anderen Tools zur Sicherheitsberichterstattung erhalten, nach Priorität zu ordnen. Angenommen, ein Sicherheitsanalyst sieht zwei Warnmeldungen, von denen eine einen niedrigen Wert für die Wahrscheinlichkeit einer lateralen Bewegung aufweist und die andere einen kritisch hohen Wert. In diesem Fall weiß der Analyst, dass er zunächst die Warnmeldung des Geräts mit dem höchsten Wert untersuchen muss.
Tanium Impact bietet die für eine wirksame Cyberabwehr unverzichtbare Transparenz
Wie die jüngsten Cyberangriffe gezeigt haben, können sich Kriminelle in nahezu jedem Unternehmensnetzwerk, in das sie eindringen, rasch ausbreiten. Durch laterale Bewegungen können Angreifer den Umfang ihrer Angriffe erweitern und die Wahrscheinlichkeit erhöhen, auf wertvolle digitale Ressourcen eines Unternehmens zu stoßen.
Um die Möglichkeiten eines Angreifers, solche Aktivitäten durchzuführen, einzuschränken, benötigen IT-Abteilungen klare, detaillierte und umsetzbare Berichte über Benutzer, Endgeräte und Gruppen.
Tanium Impact, das ohne zusätzliche Kosten als Teil der Tanium-Plattform zur Verfügung steht, liefert die Erkenntnisse, die IT-Organisationen benötigen, um laterale Bewegungen zu bekämpfen.
Tanium Impact bietet anschauliche Visualisierungen und Risikoanalysen, die IT-Organisationen dabei unterstützen, effektiv zu handeln – sei es durch proaktives Risikomanagement oder durch schnelle Reaktion auf Bedrohungen.
Sind Sie bereit, es in Aktion zu sehen? Fordern Sie noch heute eine Demo an:.

