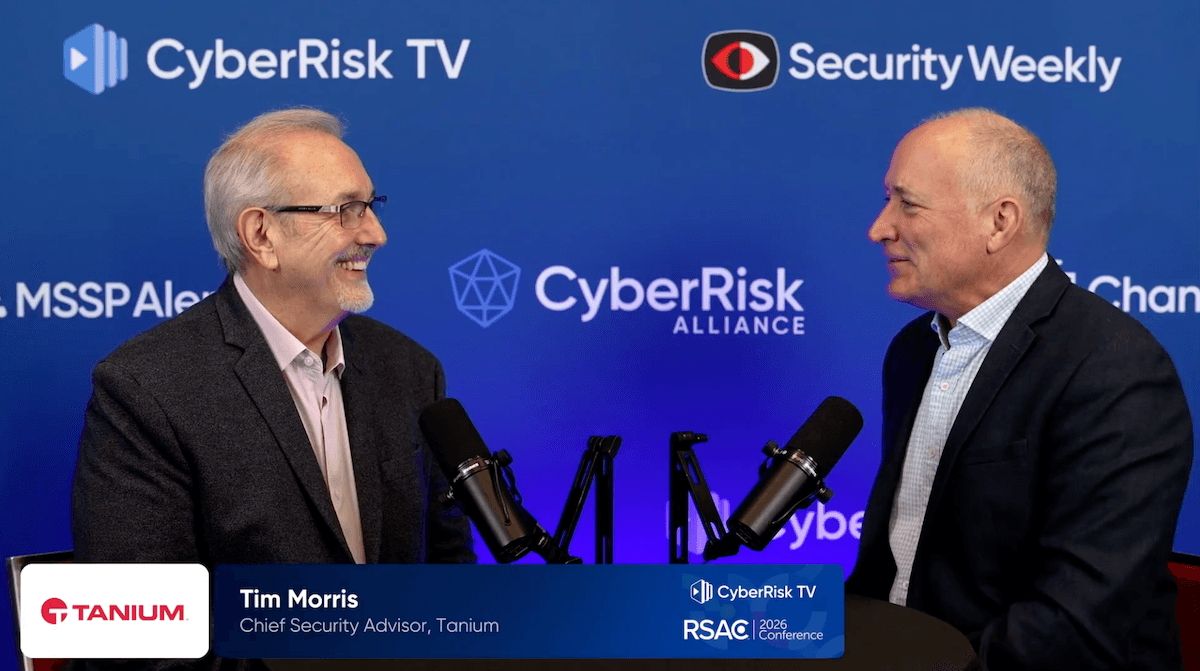
Die Sicherheitsbranche strebt ein gemeinsames Ziel an: einen autonomen Betrieb, der Bedrohungen erkennen, darauf reagieren und diese beseitigen kann, ohne dass ständig menschliches Eingreifen erforderlich ist. Doch wie Tim bei der RSAC 2026 erläutert, versuchen die meisten Unternehmen, einen entscheidenden Schritt zu überspringen.
Bevor ein Programm den Weg von reaktiv über proaktiv und präventiv hin zu autonom beschreiten kann, muss es zunächst das lösen, was er als „Schritt Null“ bezeichnet: Transparenz. Ohne vertrauenswürdige Echtzeitdaten zu jedem Endpunkt in der Umgebung fehlt die Grundlage für das, was er als „vertrauenswürdige Automatisierung“ bezeichnet, und ohne vertrauenswürdige Automatisierung gibt es schlichtweg keinen Weg zu einem autonomen Betrieb.
Tim stützt sich auf fast zwei Jahrzehnte Erfahrung mit der Tanium-Plattform von sowie auf seine berufliche Laufbahn im Bereich der Bewältigung von Malware-Ausbrüchen, der Incident Response und der Bedrohungssuche, um zu erläutern, warum fragmentierte Tools und veraltete Daten dazu geführt haben, dass Unternehmen in einer reaktiven Haltung feststecken. Er erläutert, wie die dezentrale Agent-Architektur von Tanium speziell entwickelt wurde, um das „Hub-and-Spoke“-Problem zu lösen, das das herkömmliche Endpunktmanagement beeinträchtigt, und ermöglicht so umgebungsweite Abfragen, die in der Regel innerhalb von Sekunden statt innerhalb einer Woche durchgeführt werden können. Er geht zudem darauf ein, wie die Integration agentenbasierter KI in Plattformen wie Microsoft Defender und ServiceNow nun eine systemübergreifende Koordination ermöglicht, die den autonomen Betrieb zu einem realistischen Ziel in naher Zukunft macht.
Falls Ihr Unternehmen derzeit prüft, wie ein glaubwürdiger Weg hin zu „ “ autonomen Sicherheitsabläufen gestaltet werden kann, oder falls Sie noch dabei sind, das grundlegende Problem der Transparenz zu lösen, das alles andere erschwert, bietet Ihnen dieses Gespräch konkrete, fundierte Einblicke, die Sie sich nicht entgehen lassen sollten. Sehen Sie sich das vollständige Video unten an.
Wichtige Erkenntnisse
- Reife geht der Autonomie voraus: Tim beschreibt einen klaren Entwicklungsverlauf von reaktiv über proaktiv und präventiv bis hin zu autonom und vertritt die Ansicht, dass Organisationen keine Stufen überspringen können – jede Reifestufe muss erst erreicht werden, bevor die nächste in greifbare Nähe rückt.
- Transparenz ist der erste Schritt auf dem Weg zu „“: Bevor man einer Automatisierung vertrauen kann, müssen Unternehmen ihren Daten vertrauen können. Tim bezeichnet „ “ – also Echtzeit-Transparenz – als Voraussetzung für das, was er als „vertrauenswürdige Automatisierung“ bezeichnet, die wiederum die Voraussetzung für einen autonomen Betrieb ist.
„Wenn ich den Daten nicht vertrauen kann, kann ich auch dem Ergebnis nicht vertrauen.“Tim Morris, Chief Security Advisor bei Tanium
- Fragmentierung behindert den Fortschritt: Da Sicherheits-, IT-Betriebs- und GRC-Teams den Daten aus den Systemen der anderen Teams nicht vertrauen können, bauen sie ihre eigenen, voneinander getrennten Datenpools auf. Dadurch entstehen fragmentierte, isolierte Umgebungen, die die Etablierung eines einheitlichen, ausgereiften Programms verhindern.
- Die Architektur ist entscheidend: verteilte Architektur vs. Hub-and-Spoke-: Die Gründer von Tanium haben sich bewusst von der Hub-and-Spoke-Architektur distanziert, die frühere Endpunktmanagement-Tools beeinträchtigte, und ein verteiltes Agentenmodell entwickelt, das von einem ursprünglich für Multiplayer-Spiele konzipierten Netzwerkprotokoll inspiriert ist. Dadurch kann die Plattform eine gesamte Umgebung in der Regel innerhalb von Sekunden statt Tagen abfragen.
- Endgeräte sind intelligent, keine „dummen“: Tim hinterfragt die Tendenz der Branche, Endgeräte wie „dumme“ Terminals aus den Kursen 70s oder 80s zu behandeln. Tatsächlich kennen Endpunkte ihren eigenen Status von Anfang bis Ende und können diese Informationen in Echtzeit an jedes beliebige Orchestrierungssystem weiterleiten, das Sie einsetzen.
- Von Anfang an als KI-Unternehmen konzipiert: Tim hebt Tanium von Anbietern ab, die lediglich KI-Funktionen in bestehende Produkte integriert haben, und argumentiert, dass die Plattform bereits von Anfang an – vor fast 20 Jahren – auf Selbstdiagnose und Selbstreparatur ausgelegt war.
„. Es [Tanium] wurde vor fast 20 Jahren von Anfang an als KI-Unternehmen gegründet.“Tim Morris, Chief Security Advisor bei Tanium
- Agentische KI ermöglicht systemübergreifende Orchestrierung: Strategische Integrationen mit Microsoft Defender und dem „Now Assist“-Agenten von ServiceNow ermöglichen es Tanium, über Chatbots hinaus zu einer echten agentischen Orchestrierung zu gelangen, bei der die Plattform als „Augen“ fungiert, ein Workflow-„Gehirn“ Anweisungen erteilt und die Agenten von Tanium als „Hände und Füße“ die Korrekturmaßnahmen ausführen.
„Wenn Sie Ihre gesamte Umgebung überblicken und innerhalb von 15 Sekunden genau wissen, wo der Fehler liegt, und diesen dann sofort beheben können, macht das den Unterschied aus.“Tim Morris, Chief Security Advisor bei Tanium
Weitere Ressourcen
- Tanium-Produktveröffentlichungen und Plattform-Updates: Bleiben Sie auf dem Laufenden über die neuesten Erweiterungen der Tanium-Plattform, Sicherheitsverbesserungen und Funktionsupdates, einschließlich Cloud- und On-Premises-Veröffentlichungen, die die in diesem Gespräch erörterte Echtzeit-Transparenz und die Grundlage für vertrauenswürdige Automatisierung unterstützen.
- Was KI-Automatisierung ist – und warum sie die Art und Weise verändert, wie IT-Teams ihre Abläufe skalieren: Eine praxisnahe Erläuterung, wie sich KI-gesteuerte Automatisierung von herkömmlichen regelbasierten Arbeitsabläufen unterscheidet, warum lernende Systeme zuverlässige Echtzeitdaten benötigen und was Unternehmen beachten sollten, bevor sie KI-Automatisierung in IT- und Sicherheitsanwendungsfällen einsetzen.
- Wie agentische KI den Sicherheitsbetrieb neu gestaltet – und was Teams wissen müssen, bevor sie diese Technologie in großem Maßstab einsetzen: Ein tieferer Einblick in die Funktionen der agentischen KI, die Tim in diesem Gespräch beschreibt, einschließlich der Vor- und Nachteile sowie der praktischen Schritte, die Unternehmen unternehmen müssen, bevor sie agentische KI im Sicherheitsbetrieb einsetzen.
- Tanium Automate – Orchestrierung und Automatisierung geschäftskritischer IT-Workflows: Dokumentation zu den Playbook-basierten Orchestrierungsfunktionen von Tanium Automate, die in direktem Zusammenhang mit der „vertrauenswürdigen Automatisierungsgrundlage“ stehen, die Tim als Voraussetzung für einen autonomen Betrieb beschreibt.
- Autonomer IT-Betrieb: Die Transformation des IT-Managements in Unternehmen: Sehen Sie sich an, wie Matt Quinn, CTO von Tanium, auf der RSAC 2026 erläutert, warum die Entscheidungsfindung in Echtzeit auf Endpunkt-Ebene die Grundlage für einen autonomen IT-Betrieb bildet – und wie Funktionen wie „Guardian AI Spotlight“ Unternehmen dabei unterstützen, den Einsatz von KI zu steuern und gleichzeitig die Automatisierung sicher auszuweiten.

