Highlights der Tanium-Produktinnovationen
Weiterentwicklung von Autonomous IT für Sicherheits- und IT-Betrieb durch KI
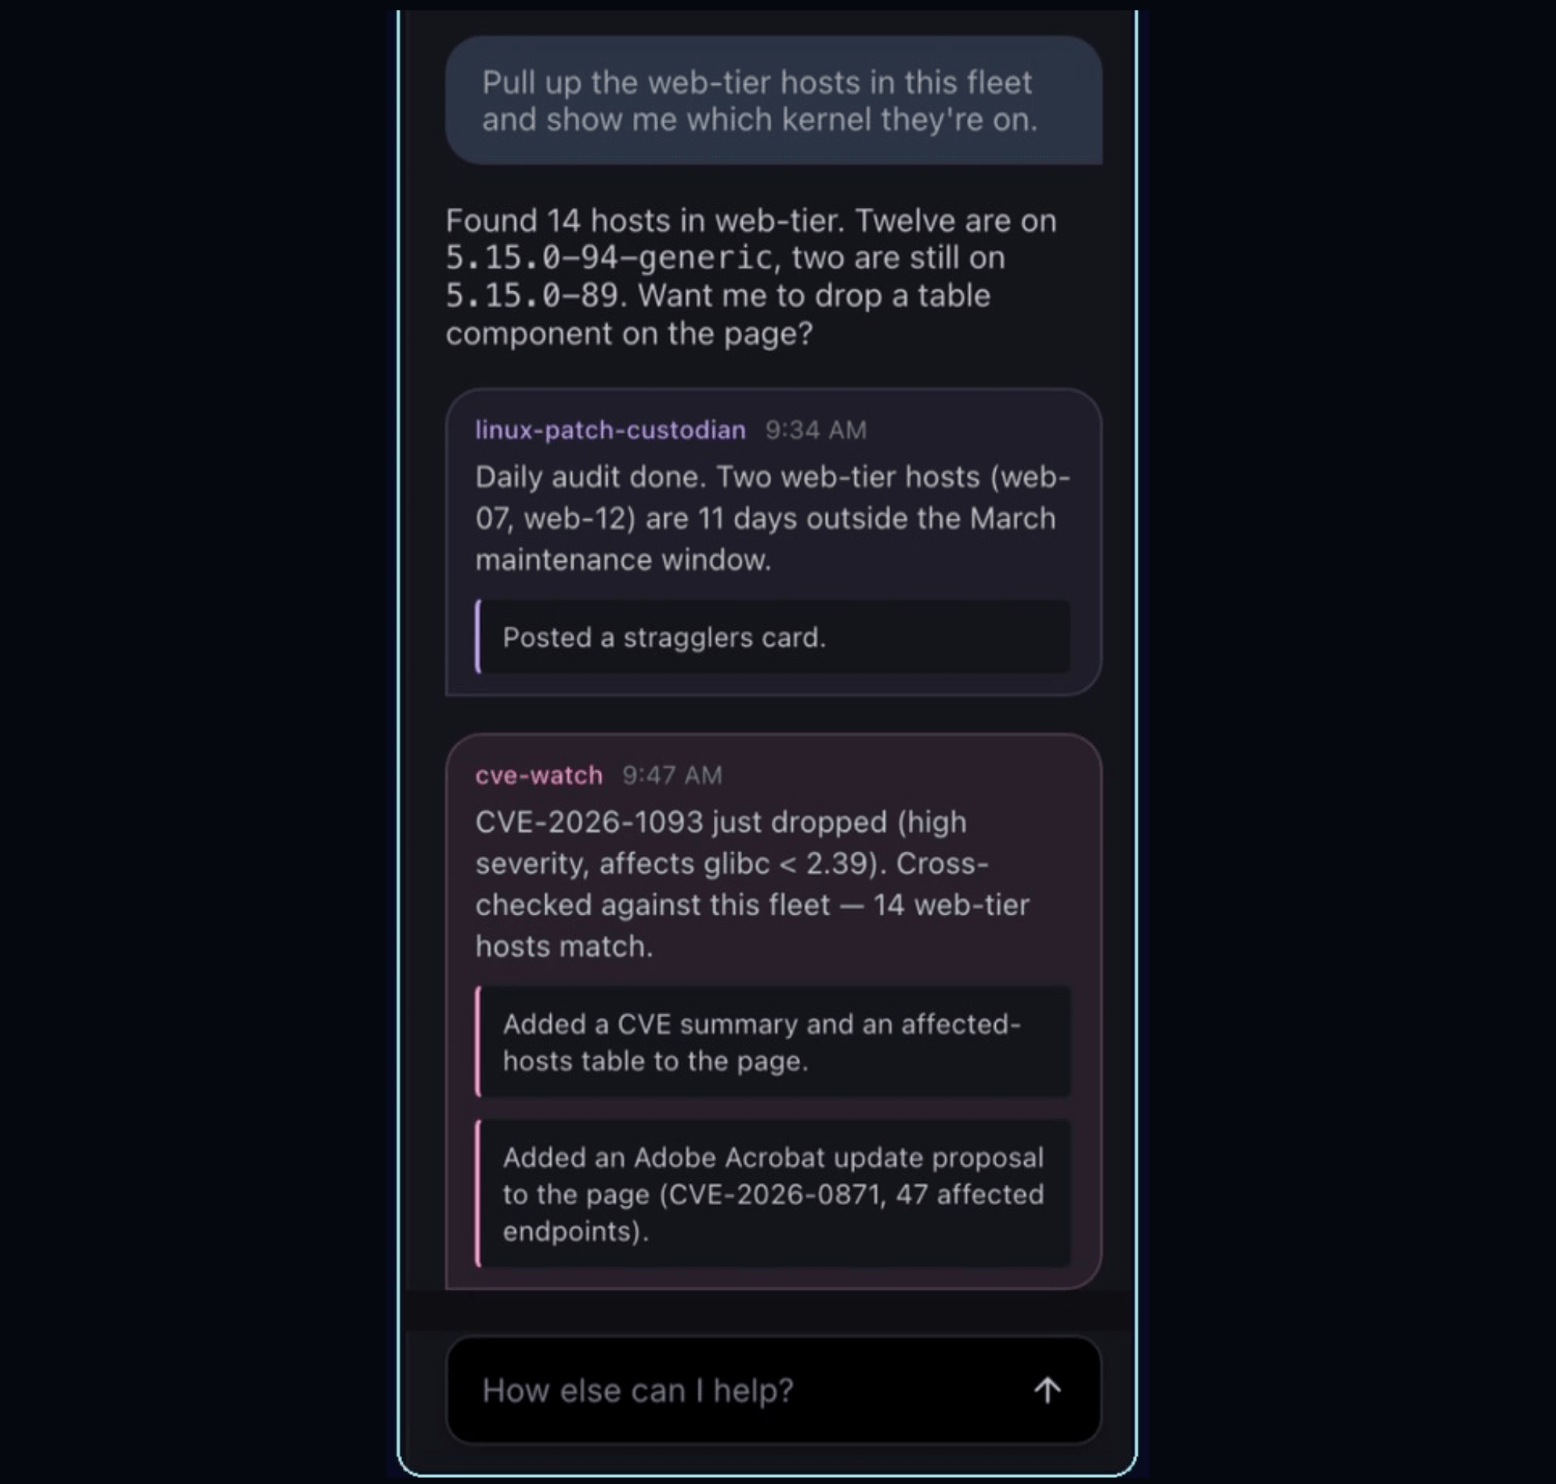
Weiterentwicklung von Agentic AI durch Tanium Atlas
Tanium Atlas ist das autonome Betriebssystem für IT und Sicherheit, das Operatoren in einer einzigen KI-gesteuerten Erfahrung von der Frage zur Lösung führt. Kein Wechsel zwischen Tools, keine manuellen Übergaben und keine tiefgreifenden Plattformkenntnisse erforderlich. Es wurde nativ auf der Tanium Autonomous IT Platform entwickelt und legt die volle Leistungsfähigkeit in die Hände eines einzelnen Operators, sodass dieser mit regulierten autonomen Aktionen sicher mit Maschinengeschwindigkeit agieren kann.
KI-Agenten im Hintergrund
Probleme erkennen, bevor sie eskalieren
- Überwachen Sie Ihre Umgebung kontinuierlich auf Systemebene
- Erfahren Sie von Problemen in dem Moment, in dem sie auftreten – noch bevor Sie danach fragen
Tanium Automate: Endpunkt-Ausführung + API-Schritt
Führen Sie verknüpfte Automatisierungen schneller aus
- Führen Sie flottenweite Automatisierungen mit Endpunkt-Geschwindigkeit durch
- Stellen Sie eine direkte Verbindung zu externen Systemen her, wenn Ihr Workflow es erfordert
Agentische Leistungsanalyse
Diagnostizieren Sie leistungsschwache Endpunkte mühelos in einem einzigen Tool
- Fragen Sie in einfacher Sprache, warum ein Gerät langsam ist
- Verfolgen Sie das Problem in Echtzeit mit KI-gestützter Untersuchung bis zur Grundursache zurück
Tanium Atlas MCP Server (wird in einem neuen Tab geöffnet)
Schneller untersuchen, ohne Ihren KI-Workflow zu verlassen
- Echtzeit-Endpunktdaten von Tanium über Claude, ChatGPT und mehr abfragen
- Jede Abfrage mit Benutzerberechtigungen steuern
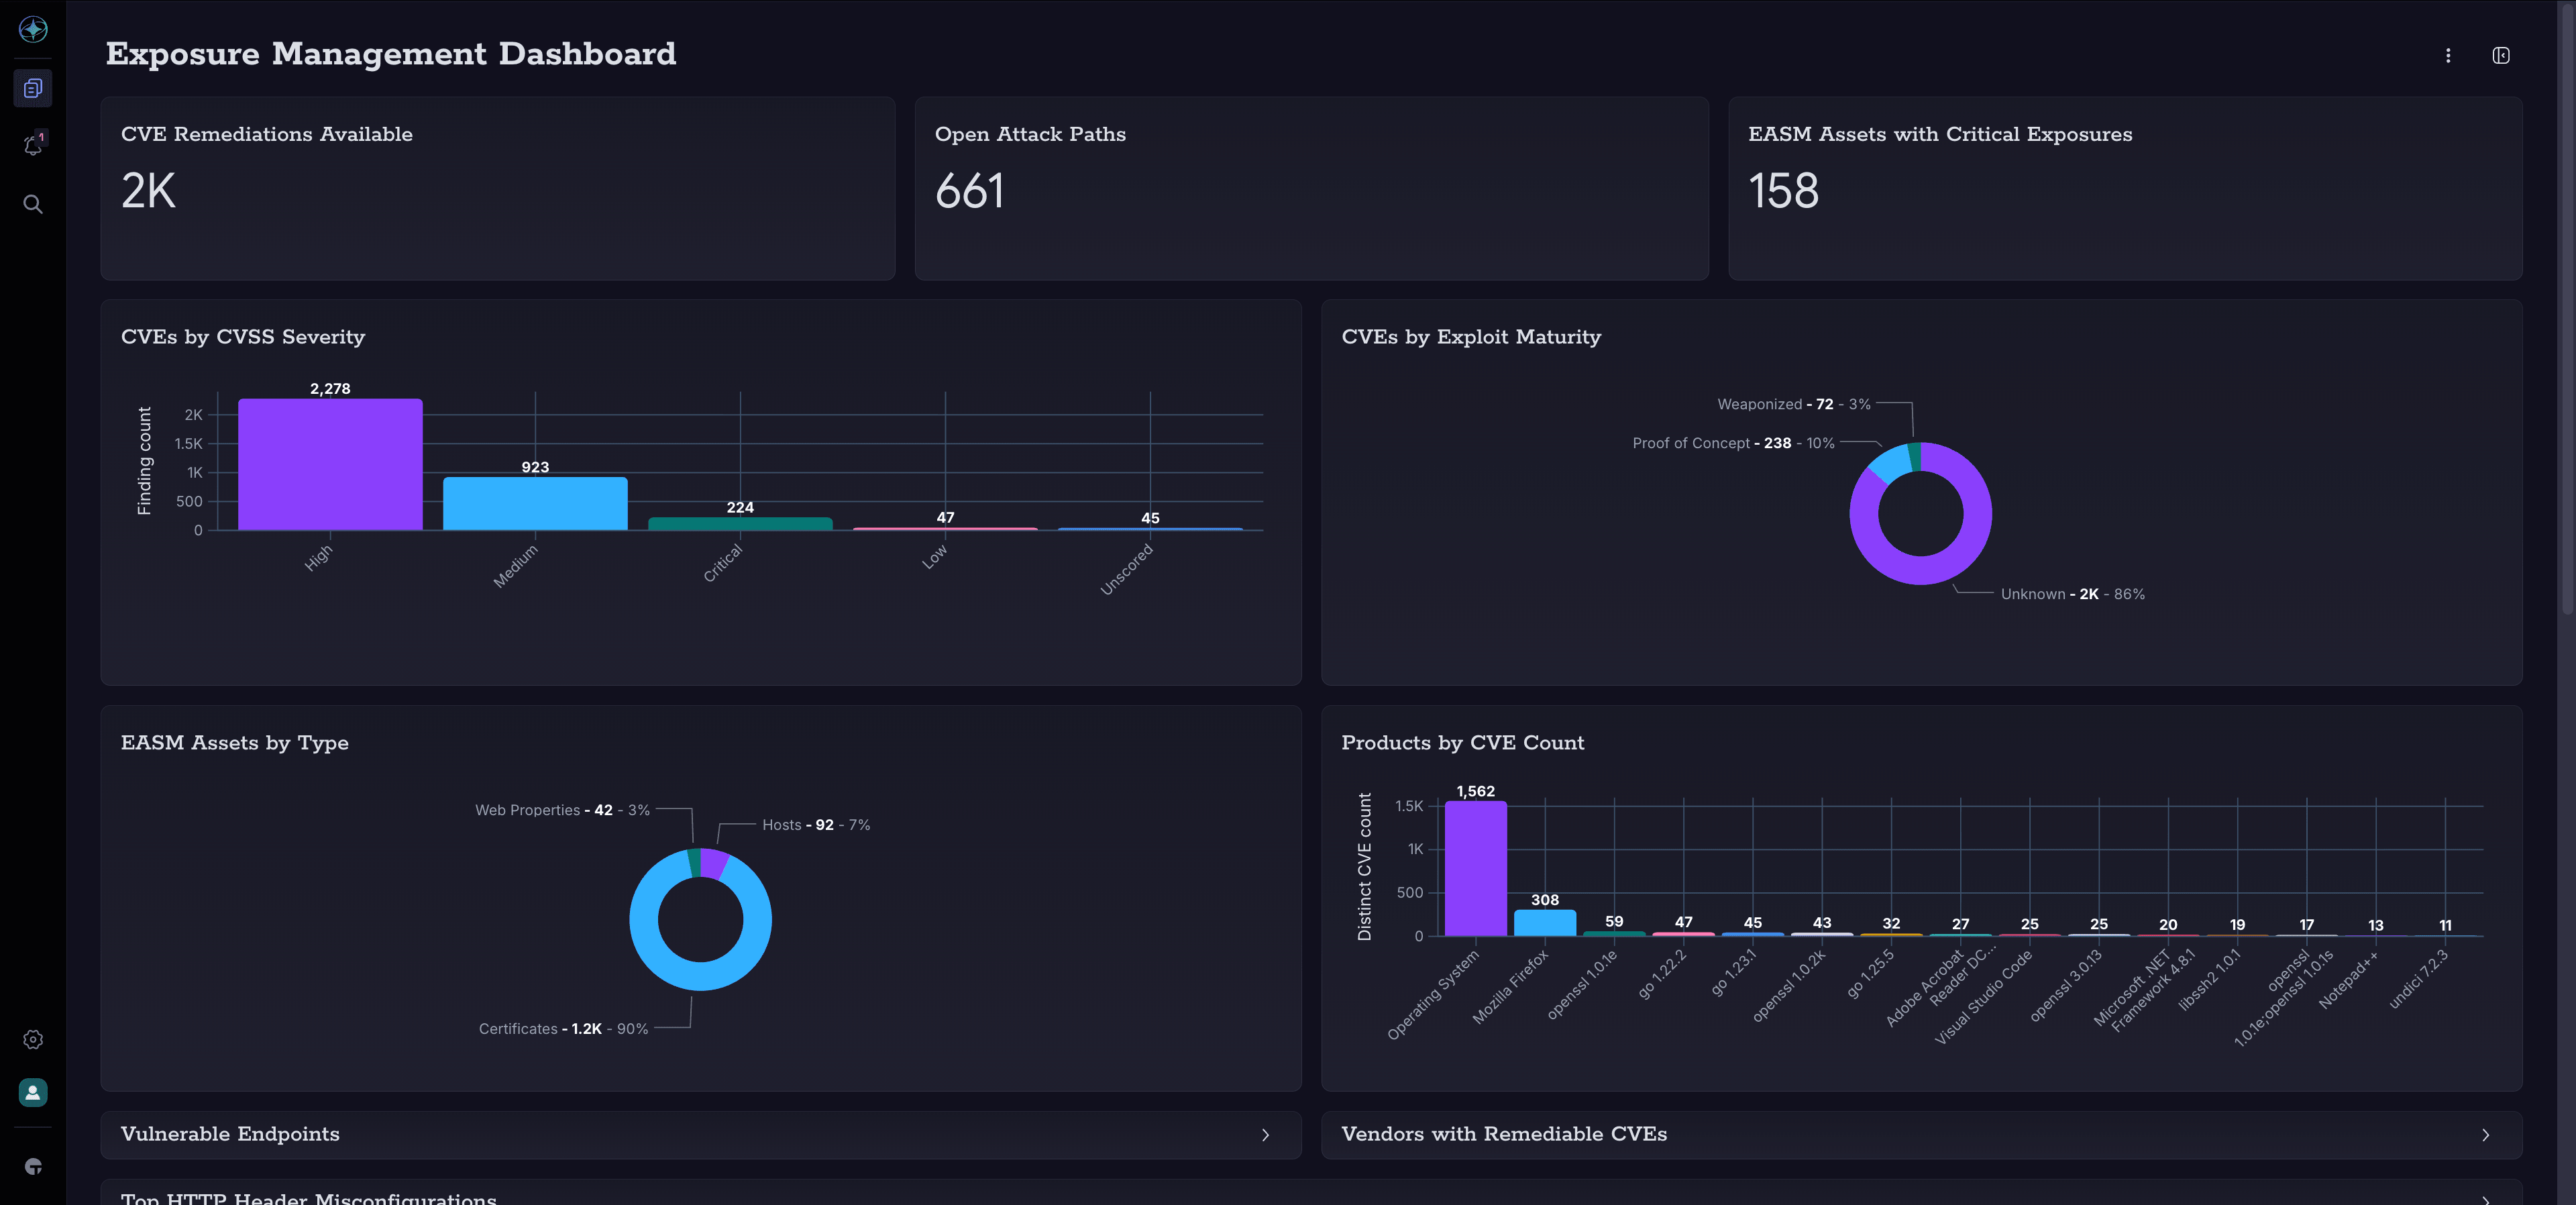
Exposure Management
KI beschleunigt das Auftreten neuer Schwachstellen, und den meisten Organisationen fehlt nach wie vor ein umfassender Überblick über ihre Angriffsfläche, um zu wissen, was tatsächlich gefährdet ist. Fragmentierte Tools vergrößern diese Lücke nur, sodass Teams länger als nötig exponiert bleiben und keinen klaren Überblick haben, was zuerst behoben werden sollte. Tanium schließt diese Lücke, indem es externe Erkenntnisse zur Angriffsfläche direkt mit Echtzeit-Endpunktinformationen verknüpft und die Wege nachverfolgt, die Angreifer nehmen würden – damit Teams das Wichtigste schnell beheben können.
External Attack Surface Management
Externe Asset-Erkennung und Behebung auf einer Plattform vereinen
- Kontinuierliche Erkennung und Inventarisierung von internetfähigen Assets – Hosts, Web-Properties und Zertifikate – alle 6–8 Stunden
- CVEs und Fehlkonfigurationsbefunde bei internetfähigen Assets direkt in Tanium Atlas anzeigen
Angriffspfad-Mapping
Priorisieren und implementieren Sie die Lösung, die die meisten Angriffswege schließt
- Sehen Sie die genauen Pfade, die Angreifer verketten könnten, um auf Ihre kritischen Assets zuzugreifen
- Implementieren Sie die Lösung, die gleichzeitig die meisten Pfade innerhalb von Tanium Atlas unterbricht
Security Operations
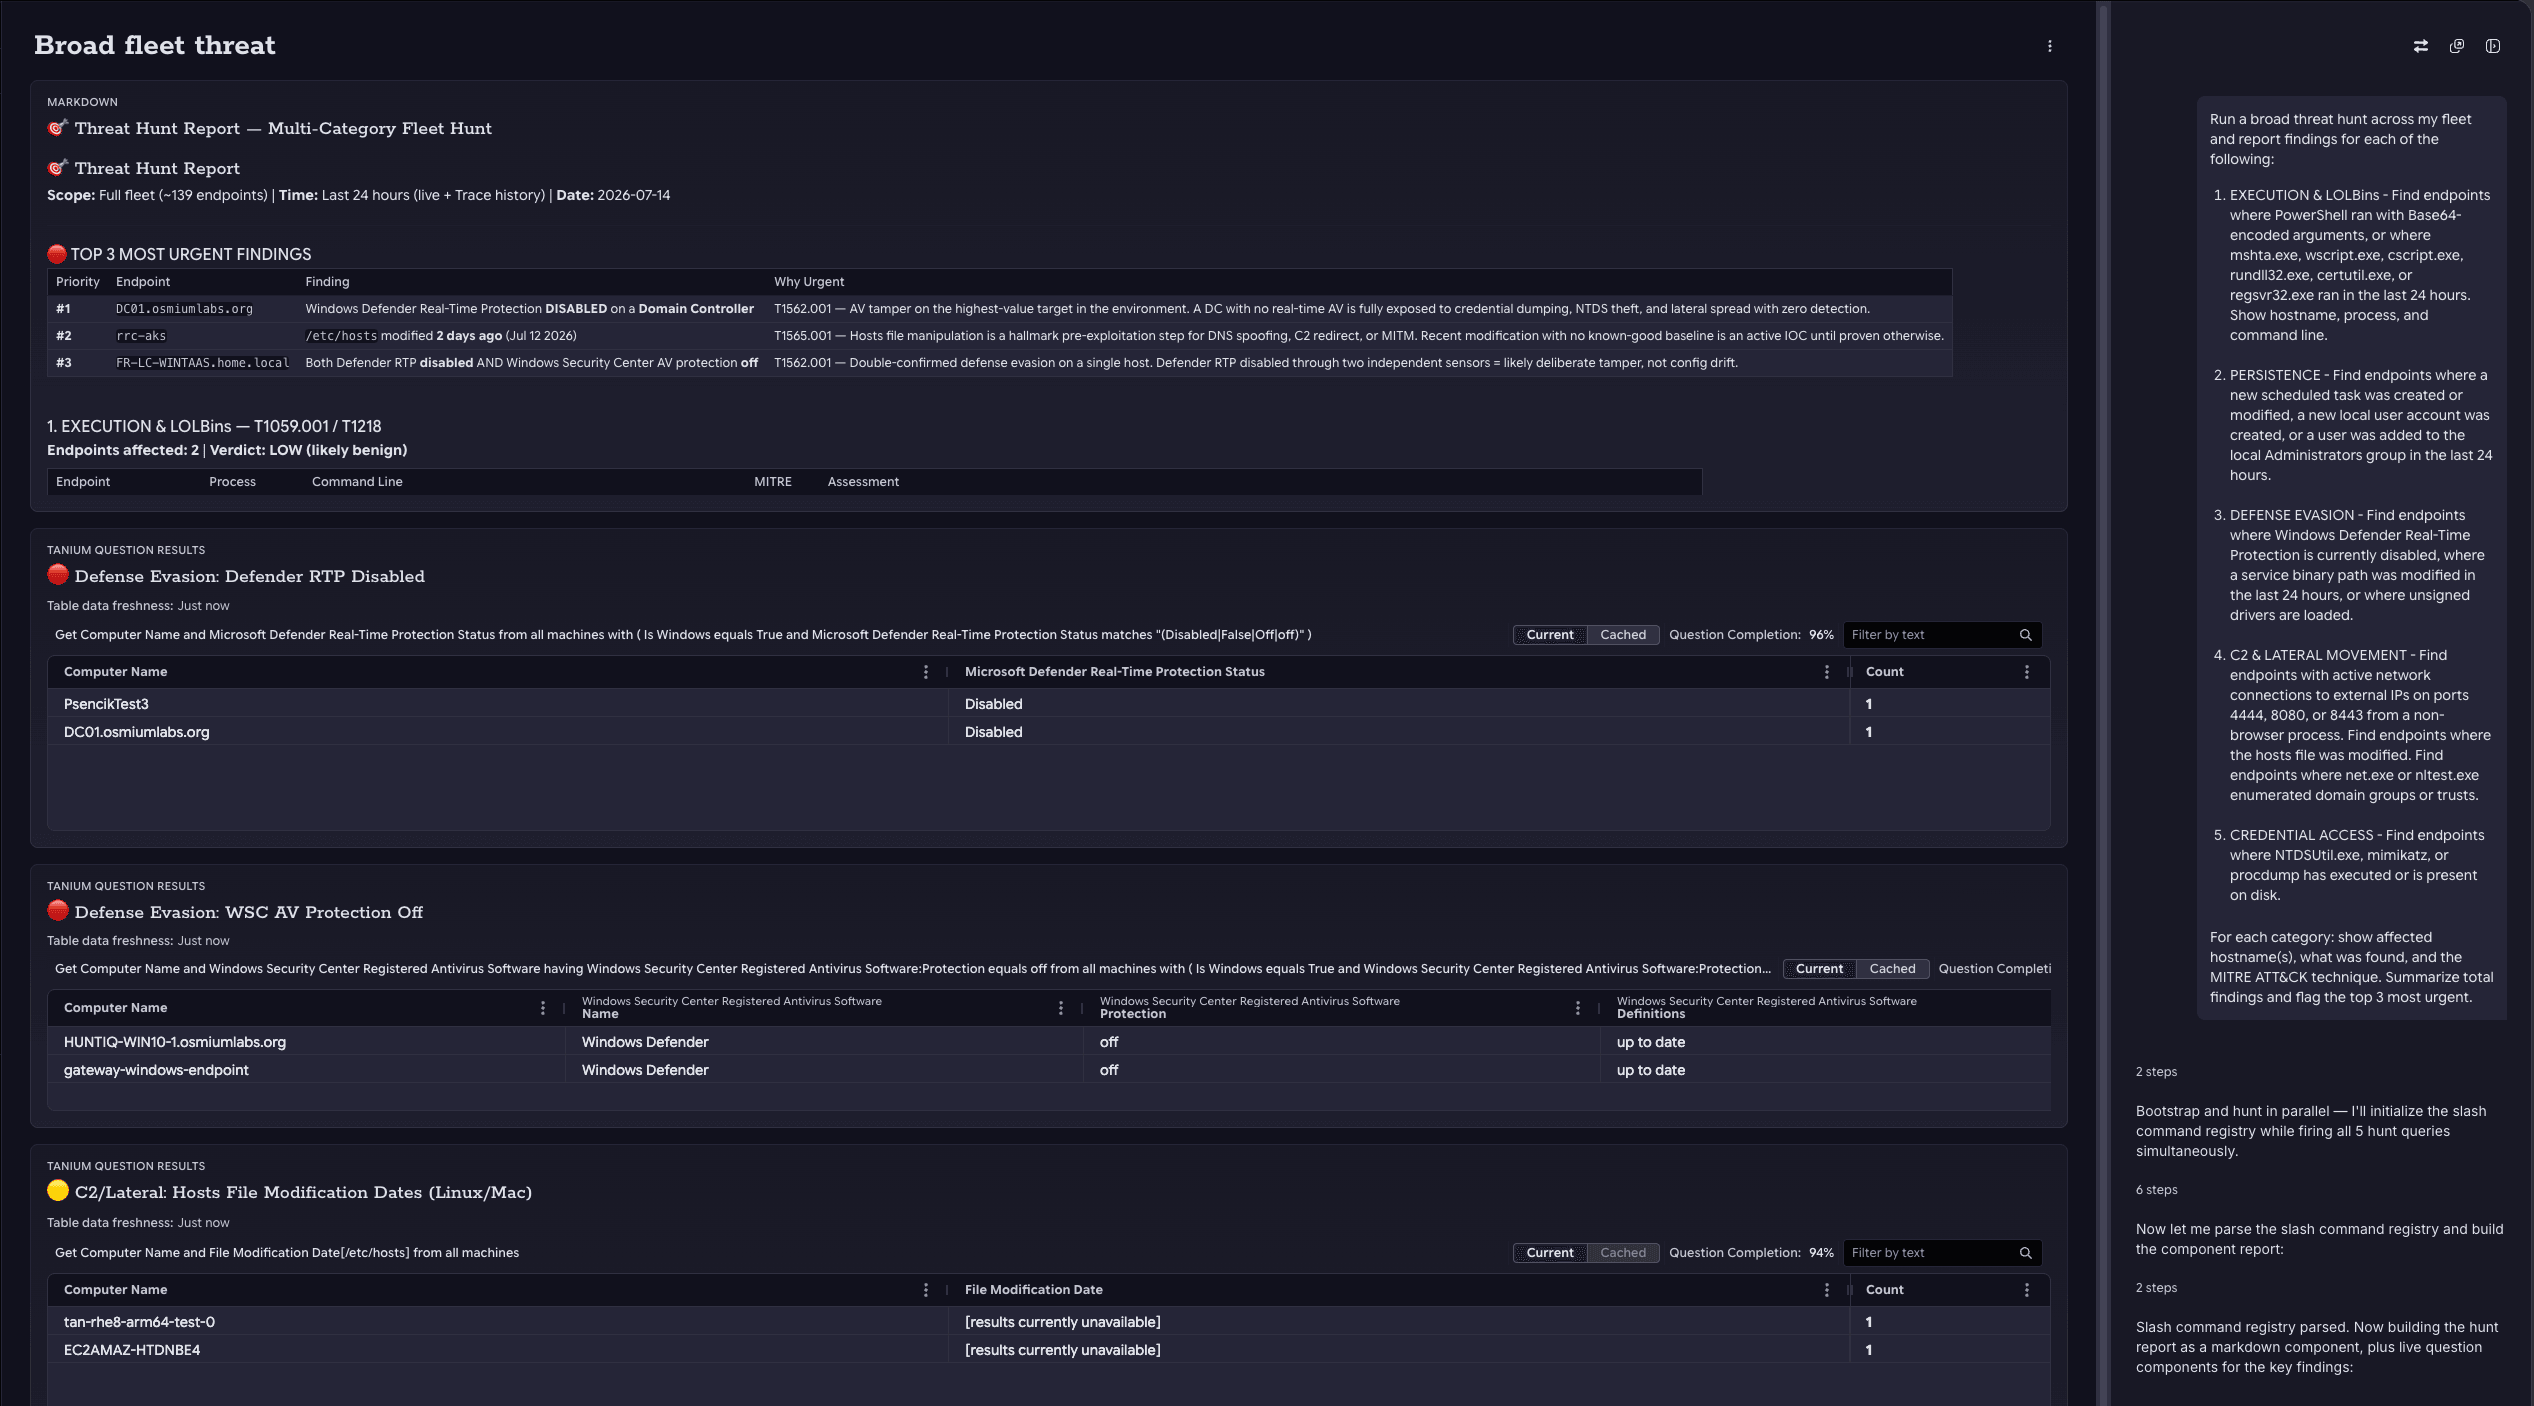
Threat Hunting ist eine der wertvollsten Aktivitäten, die ein SOC durchführen kann, und gleichzeitig eine der schwierigsten zu skalieren. Tanium Atlas ändert das. Mit Agent-Guided Threat Hunting beschreibt ein Sicherheitsteam eine Hunting-Hypothese in einfacher Sprache, woraufhin Tanium Atlas über Live-Endpunktdaten nachdenkt und die Hunting-Funktionen von Tanium orchestriert — wodurch Teams von einer Hypothese oder einem Threat-Intelligence-Signal zu einer validierten Maßnahme deutlich schneller gelangen als beim manuellen Hunting.
Agentengeführte Bedrohungssuche
Expertengerechte Suche zur Routine machen
- Führen Sie die Suche anhand von Live-Endpunktdaten durch, indem Sie Tanium Atlas eine Hypothese einfach in einfacher Sprache beschreiben
- Ergebnisse automatisch MITRE ATT&CK zuordnen
Tanium + Google Threat Intelligence
Schneller suchen, Rauschen reduzieren und mit Zuversicht handeln
- Suchen mit hochzuverlässigen Informationen starten
- Die Informationen anhand von Live-Endpunktdaten validieren
Weiterlesen
Autonomes Exposure-Management
Tanium Autonomous Exposure Management schließt den Kreislauf von der Schwachstelle bis zur Behebung – mit kontinuierlicher Erkennung über Endpunkte, Cloud und externe Assets, KI-gesteuerter Priorisierung von Angriffspfaden sowie automatisierten Behebungs-Workflows in einer einzigen, einheitlichen Plattform.
Wir stellen Agentic SecOps vor: Echtzeit-Endpunktdaten für das KI-gesteuerte SOC
Agent-gesteuertes Threat Hunting in Tanium Atlas verändert die Wirtschaftlichkeit einer Suche grundlegend: Beschreiben Sie eine Hypothese in einfacher Sprache, und Atlas führt die Suche in Echtzeit über Ihre Endpunkte durch, ordnet die Ergebnisse MITRE ATT&CK zu und verwandelt eine einmalige Suche in dauerhafte Erkennungsabdeckung.
Integration der Echtzeit-Endpunktdaten von Tanium in KI-Workflows von Unternehmen mithilfe von MCP
Tanium Atlas MCP Server verbindet Ihre Tanium-Endpunktdaten und -aktionen direkt mit den KI-Tools, die Ihr Team bereits verwendet – wie Claude und Microsoft Copilot –, sodass Analysten Antworten erhalten und Maßnahmen ergreifen können, ohne ihren KI-Workflow jemals verlassen zu müssen.
DEMO ANZEIGEN
Ihre größten IT-Herausforderungen: gelöst
Erhalten Sie eine personalisierte Live-Demo, die Ihnen genau zeigt, wie Tanium Ihren IT-Betrieb und Ihre Sicherheitslage stärken kann.
* Die Aussagen und Inhalte von Tanium bezüglich seiner Pläne, Ausrichtungen und Absichten können jederzeit nach alleinigem Ermessen von Tanium ohne vorherige Ankündigung geändert werden. Informationen zu potenziellen zukünftigen Produkten oder Funktionen sollen die allgemeine Produktausrichtung von Tanium skizzieren und sollten nicht als Grundlage für Kaufentscheidungen herangezogen werden, noch sind sie Bestandteil eines Vertrags. Es handelt sich weder um eine Zusage, ein Versprechen noch um eine rechtliche Verpflichtung. Die Entwicklung, Veröffentlichung und der Zeitplan zukünftiger Produkte oder Funktionen liegen ausschließlich im Ermessen von Tanium.

