Die Welt der IT-Sicherheit hat sich im vergangenen Jahr dramatisch verändert. Doch welche Veränderungen sind wirklich von Bedeutung, und wie sollten Unternehmen reagieren, um die Sicherheit ihrer Mitarbeiter und Daten zu gewährleisten?
In einem kürzlich von „ “ veranstalteten Tanium-Webinar mit dem Titel „ “ (wird in einem neuen Tab geöffnet), „Die Geheimnisse der schnellen Erkennung von Bedrohungen unter Verwendung von Petabytes an Daten“, kamen Experten von Accenture, Google und Tanium zu Wort. Sie vermittelten einen aufschlussreichen Einblick in die sich wandelnde Landschaft der IT-Sicherheit, identifizierten neue Bedrohungen und gaben Leitlinien zum Schutz der Unternehmensressourcen, selbst wenn die meisten Mitarbeiter von zu Hause aus arbeiten.
Im Rahmen des Webinars wurde zudem eine Demonstration der gemeinsamen Lösung der Tanium-Plattform mit Google Chronicle vorgestellt, Googles cloudbasierter Plattform zur Erfassung und Analyse von Petabytes an Telemetriedaten von „ “ (wird in einem neuen Tab geöffnet) in Echtzeit, um Sicherheitsbedrohungen in Unternehmensnetzwerken zu erkennen und zu beheben.
Die Zahl der Angriffe steigt, und die Angriffsflächen werden größer
Die IT-Sicherheit hat sich durch die Tatsache, dass während der Pandemie so viele Menschen von zu Hause aus gearbeitet haben, wahrscheinlich für immer verändert, sagt Nick Taylor, Geschäftsführer und Leiter des Bereichs Sicherheit für Großbritannien und Irland bei Accenture (öffnet in einem neuen Tab). Die Umstellung auf Remote-Arbeit und die damit einhergehende verstärkte Nutzung von Cloud-Diensten haben eine IT-Transformation beschleunigt, die bereits im Gange war.
Nun entwickelt sich dieser Wandel zu einem neuen Paradigma, das durch stark verteilte Belegschaften und eine zunehmende Abhängigkeit von Partnernetzwerken gekennzeichnet ist. Sicherheitsteams müssen ihre Investitionen und Prozesse entsprechend anpassen, da sie andernfalls neuen Angriffsformen und neuen Arten von Schwachstellen zum Opfer fallen werden.
In einer Welt, in der alle von zu Hause aus arbeiten, sind Unternehmensdaten und -geräte Gefahren ausgesetzt, wie nie zuvor. Laut Taylor sind Heimnetzwerke etwa 3,5 -mal so anfällig wie Unternehmensnetzwerke, was bedeutet, dass jeder Endpunkt in einem Heimbüro einem wesentlich höheren Risiko ausgesetzt ist als derselbe Endpunkt, wenn er sich in einem Unternehmensbüro befand.
Angreifer nutzen das durch die Pandemie verursachte Chaos aus. Taylor merkte an, dass:
- Es wurden über 60 000 Domains mit Namen registriert, die einen Bezug zu COVID19 haben. Viele dieser Domains werden für Phishing-Kampagnen unter , sowie für andere kriminelle Aktivitäten genutzt.
- Cyberkriminelle haben sich als die Weltgesundheitsorganisation ( ) (öffnet in einem neuen Tab) (WHO) ausgegeben und Verbrauchern angeboten, ihnen gegen eine geringe Abonnementgebühr aktuelle Informationen zu COVID-Infektionen in ihrer Region zuzusenden. Über das Anmeldeformular verschaffen sich die Kriminellen Zugang zu Kreditkartennummern und Bankkontodaten.
- Cyberkriminelle verbreiten zudem Falschinformationen, wie beispielsweise das Gerücht, dass COVID das Ergebnis von 5G Netzwerken sei.
- Kriminelle greifen Unternehmen der Biowissenschaften an, stehlen geistiges Eigentum und stören den Betrieb von Fabriken sowie die Lieferketten.
Auf der Grundlage von Branchenumfragen und Erkenntnissen aus dem Netzwerk von Accenture, dem etwa 90 CISOs angehören, legte Taylor folgende besorgniserregende Zahlen vor:
- Die Verweildauer der Angriffe ist lang: häufig zwischen 200 und 250 Tagen. In dieser Zeit haben Angreifer die Möglichkeit, Netzwerke zu erkunden, sich Zugang zu weiteren Ressourcen zu verschaffen und Daten für verschiedene Arten krimineller Aktivitäten zu entwenden.
- Das Angriffsvolumen hat sich in letzter Zeit verdoppelt, doch in Europa ist die Zahl der Sicherheitsvorfälle pro Jahr stabil geblieben. „Die Sicherheitshygiene hat sich deutlich verbessert“, sagte Taylor. Andernfalls würde die Zahl der Sicherheitsverletzungen parallel zum Angriffsvolumen steigen.
- Bei etwa 40 % der Sicherheitsvorfälle sind Dritte oder Partner von Dritten beteiligt, was einem Anstieg von etwa 10 % gegenüber dem Vorjahr entspricht.
- Die Zahl der böswilligen Angriffe durch Insider nimmt zu. Taylor führt dies darauf zurück, dass sich die Mitarbeiter aufgrund der über einen längeren Zeitraum andauernden isolierten Arbeitsweise von ihren Kollegen isoliert oder sogar entfremdet fühlen. Die Beschäftigten sind besorgt, dass die Pandemie Auswirkungen auf ihre Arbeitsplätze haben könnte. Manche beschließen, ihr Insiderwissen zu nutzen, um sich einen wirtschaftlichen Vorteil zu verschaffen. Möglicherweise laden sie Daten auf lokale Geräte herunter oder verkaufen Anmeldedaten im Dark Web.
- Etwa 60 % der Führungskräfte geben an, dass ihre Budgets nicht mit dem zunehmenden Ausmaß der Bedrohungen Schritt halten können. Auf die Sicherheit entfallen lediglich etwa 11 % der meisten IT-Budgets von Unternehmen. In vielen Organisationen sollte dies einen größeren Stellenwert einnehmen.
Was rät Accenture? Konzentrieren Sie sich zunächst darauf, dass die Menschen die erste Verteidigungslinie bilden. Bieten Sie Ihren Mitarbeitern die Schulungen an, die sie benötigen, um das Risiko gefährlicher Fehler zu verringern, und helfen Sie ihnen, sich auch im Homeoffice als Teil des gesamten Unternehmens zu fühlen.
Nutzen Sie zudem Lösungen wie die von Tanium und Google, um einen Überblick über Bedrohungen an Endgeräten zu gewinnen, damit Ihre IT-Abteilung bei auftretenden Bedrohungen schnell reagieren kann.
Erkennung und Behebung von Bedrohungen auf Endgeräten mit Tanium und Google Chronicle
Unternehmen, die daran interessiert sind, den Empfehlungen von Accenture zu folgen, können eine neue Lösung von Tanium und Google für ein einheitliches Endpunktmanagement und „ “-Zero-Trust-Initiativen nutzen: (wird in einem neuen Tab geöffnet).
Dieses neue Angebot von „ “ (wird in einem neuen Tab geöffnet), das von Tanium vertrieben wird, integriert die „ Threat Response“ von Tanium (wird in einem neuen Tab geöffnet) mit „ Chronicle“ (wird in einem neuen Tab geöffnet), der Sicherheitsanalyseplattform von Google Cloud, und unterstützt Unternehmen dabei, komplexe, lang andauernde Angriffe (Advanced Persistent Threats, APTs) zu erkennen, zu untersuchen und deren Ausmaß zu ermitteln.
Das integrierte Angebot ist besonders nützlich, um Sicherheitsanalysten bei der Suche nach „ “ und „Advanced Persistent Threats“ (öffnet in einem neuen Tab) zu unterstützen – Bedrohungen, die möglicherweise über Hunderte von Tagen hinweg unentdeckt in einem Netzwerk verbleiben.
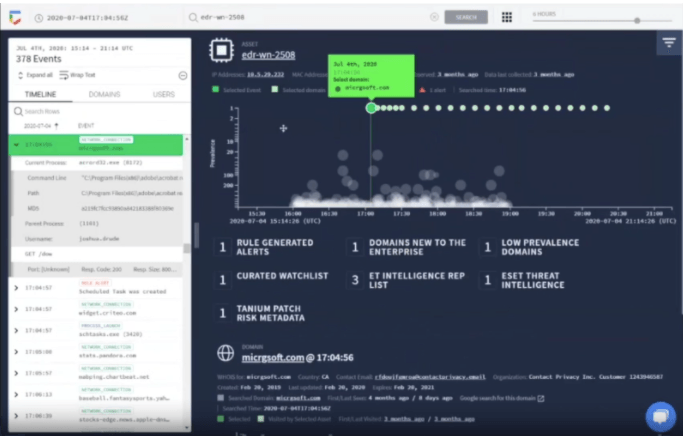
Abbildung 1. Durch die Integration in die Tanium-Plattform unterstützt Google Chronicle Sicherheitsanalysten dabei, Telemetriedaten von Endgeräten in Verbindung mit aktuellen Bedrohungsinformationen auszuwerten. Analysten können Bedrohungen, die Remote-Endpunkte betreffen, selbst in einer Homeoffice-Umgebung schnell eindämmen.
Google Chronicle speichert ein Petabyte an Endpunkt-Telemetriedaten, die von Tanium-Agenten gestreamt werden, und liefert damit Daten für ein ganzes Jahr. Mithilfe dieses riesigen Datenbestands können Analysten Ereignisse schnell miteinander in Zusammenhang bringen, um Angriffe zu identifizieren, die andernfalls unentdeckt bleiben würden. Die Suchtechnologie von Chronicle liefert Suchergebnisse sofort, sodass Analysten Bedrohungen so schnell wie möglich untersuchen und charakterisieren können.
So kann ein Sicherheitsanalyst beispielsweise mithilfe von Tanium und Chronicle Aktivitäten wie eine DNS-Anfrage für eine verdächtige Domain untersuchen und alle damit zusammenhängenden Aktivitäten der letzten zwölf Monate aufdecken.
Sobald die Anfrage für die verdächtige Domain identifiziert wurde, kann der Analyst mithilfe der Tanium-Plattform den betroffenen Endpunkt unverzüglich unter Quarantäne stellen und so die Bedrohung eindämmen.
Sehen Sie sich das Webinar „ “ (wird in einem neuen Tab geöffnet) unter gemeinsam mit Accenture, Google und Tanium an, um mehr darüber zu erfahren, wie Sie Ihre im Homeoffice tätigen Mitarbeiter vor Cyberkriminalität schützen können.
Um mehr über die Partnerschaft zwischen Tanium und Google zu erfahren, lesen Sie unsere aktuelle Pressemitteilung „ “ unter (wird in einem neuen Tab geöffnet).

