Wir haben uns über die neuesten Entwicklungen im Bereich der weltweiten Datensicherheitsvorfälle informiert und unter anderem die Herausforderungen erörtert, die durch staatlich geförderte Hackerangriffe entstehen. Im Laufe des Tages kristallisierten sich drei zentrale Themen heraus.
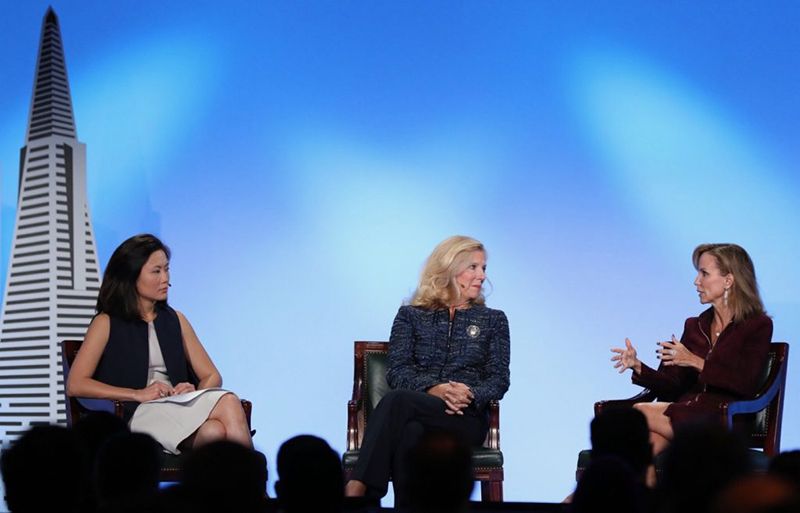
(Denise Zheng (links), Suzanne Spaulding (Mitte) und Fran Townsend (rechts) diskutierten im Raum CONVERGE1717 über staatlich geförderte Hackerangriffe.)
Kritische Infrastruktur, staatlich geförderte Hackerangriffe und die Bedeutung der Grundlagen der Cybersicherheit standen für die Referenten während der Plenarsitzungen am 2 . Tag bei CONVERGE17 im Vordergrund. Im Laufe des Tages kristallisierten sich drei zentrale Themen heraus:
- Staatlich unterstützte Hacker haben es auf kritische Infrastrukturen abgesehen
- Menschen sind unsere anfälligsten „Endpunkte“; und
- Unternehmen haben nach wie vor Schwierigkeiten, die Grundlagen der Cybersicherheit richtig umzusetzen.
Staatlich unterstützte Hacker haben es auf kritische Infrastrukturen abgesehen
Zwar stellt staatlich gefördertes Hacking für jede Organisation ein Problem dar, doch sind laut Denise Zheng, Vizepräsidentin des Business Roundtable, die eine Podiumsdiskussion zu diesem Thema moderierte, die Eigentümer und Betreiber kritischer Infrastrukturen der größten Bedrohung ausgesetzt.
„Cyberbedrohungen für kritische Infrastrukturen sind keine theoretischen Szenarien mehr“, sagte sie. „Sie sind real und richten sich gegen die Privatwirtschaft und die Regierung.“ Es stellt sich nun die Frage: Welche Rolle kommt dem Staat bei der Sicherung dieser Einrichtungen zu? „Wenn sie es mit von Nationalstaaten unterstützten Cyberakteuren zu tun haben, die über umfangreiche Ressourcen verfügen, hochentwickelt sind und den rechtlichen Schutz ihrer Regierung genießen“, sagte Zheng, „sollten wir dann ein Modell nach israelischem Vorbild anstreben, bei dem die Regierung eine gewisse Rolle bei der Überwachung von Bedrohungen spielt?“
Die Podiumsteilnehmerin Frances Townsend, Executive Vice President bei MacAndrews & Forbes, bezeichnete das Verhältnis zwischen der Tech-Branche und der US-Regierung als „angespannt“ und erklärte: „Ich bin skeptisch, ob Sie das schaffen können.“ Die Einführung eines israelischen Modells, bei dem staatliche Akteure in einem Unternehmen des privaten Sektors tätig sind, ist unwahrscheinlich und, offen gesagt, unangenehm. Börsennotierte Unternehmen müssen ihr Reputationsrisiko aufgrund ihrer Beziehungen zur Regierung bewerten. „Dies wirft Fragen hinsichtlich des Datenschutzes und der bürgerlichen Freiheiten auf und ist in den USA möglicherweise nicht umsetzbar.“
Ein geeigneterer Rahmen, so Townsend, wäre eine unabhängige Organisation, über die Bedrohungsinformationen anonym ausgetauscht werden könnten. Die Organisation könnte als „Aufsichtsinstanz zwischen der Privatwirtschaft und der Regierung“ fungieren, sagte sie.
Während Regierungen und Unternehmen sich mit diesen und anderen Herausforderungen auseinandersetzen, verändert sich die Art staatlich geförderter Angriffe. „Im Jahr 2011, als ich beim DHS anfing, betrachteten wir Akteure aus Nationalstaaten unter dem Gesichtspunkt ihrer Fähigkeiten und Absichten“, sagte Suzanne Spaulding, ehemalige Unterstaatssekretärin im Ministerium für Innere Sicherheit. „Wir sprachen darüber, dass es einige wichtige staatliche Akteure gab – China und Russland –, die über beträchtliche Fähigkeiten, aber eine geringe zerstörerische Absicht verfügten, sowie [Länder wie] Nordkorea und den Iran, die zwar über geringere Fähigkeiten, aber eine stärkere zerstörerische Absicht verfügten.“
Seitdem, so Spaulding, „beobachten wir eine zunehmende Raffinesse bei den Fähigkeiten derjenigen, die uns Schaden zufügen wollen, sowie wachsende Spannungen mit denjenigen, die über erhebliche Fähigkeiten verfügen.“
Unterdessen verschwimmt die Grenze zwischen kriminellen Handlungen aus finanziellen Motiven und staatlich motivierten Spionageaktivitäten. „Das lässt sich am deutlichsten am Beispiel Nordkoreas erkennen, wo man versucht, das Regime teilweise durch Cyberangriffe zu finanzieren“, sagte Spaulding. „Wir beobachten, dass Nationalstaaten nichtstaatliche Akteure als Auftragnehmer einsetzen.“ „Die Grenzen verschwimmen definitiv.“
Auch die Grenzen zwischen der physischen Sicherheit und der Cybersicherheit verschwimmen zunehmend, insbesondere für Organisationen, die an unserer kritischen Infrastruktur beteiligt sind. Laut Spaulding ist es unerlässlich, dass sich die für die physische Sicherheit einer Organisation Verantwortlichen und die für die Cybersicherheit Verantwortlichen als ein Team verstehen.
Tatsächlich ist es von entscheidender Bedeutung, einen breiten Querschnitt von Interessengruppen in Ihre Gespräche zum Thema Cybersicherheit einzubeziehen, um die gesamten geschäftlichen Auswirkungen eines Sicherheitsvorfalls zu erfassen. „Ihr IT-Experte kann Ihnen ebenso wenig etwas über die weitreichenden Folgen eines Cyberangriffs für Ihr Unternehmen sagen wie Ihr Elektriker über die weitreichenden Folgen eines Stromausfalls für Ihr Unternehmen“, sagte Spaulding. „Sie müssen über den Tellerrand der IT hinausblicken und das gesamte Team im Blick behalten.“
Menschen sind unsere anfälligsten „Endpunkte“
Ebenso wichtig ist es, sich ein klares Bild davon zu machen, wie sich Ihre Mitarbeiter voraussichtlich verhalten werden. „Wenn es kein anfälliges System gibt, gibt es immer eine anfällige Person“, sagte Chris Novak, Mitbegründer und globaler Direktor des Verizon Threat Research Advisory Center, während seines Vortrags „Ein Einblick in die Landschaft der Cyberbedrohungen“.
Er wies darauf hin, dass ein von 14 Nutzern auf irgendeine Form von Social-Engineering-Angriffen oder Phishing-Angriffen hereinfällt und ein Viertel von ihnen mehr als einmal darauf hereinfällt. Novak führte als Beispiel an, dass ihm eine Organisation, mit der er kürzlich zusammengearbeitet habe, berichtet habe: Als sie vierteljährliche Schulungen zur Sensibilisierung der Mitarbeiter für Cybersicherheit durchführten und anschließend Phishing-Simulationen durchführten, lag ihre Opferquote bei 3 %–4 %. Als das Training jedoch für einige Monate ausgesetzt wurde, stieg die Opferrate sprunghaft auf 38 % an. „Einige Organisationen geben an, dass das Verhältnis eher bei 60 % zu 70 % liegt“, sagte er.
Angesichts der Vielzahl von Angriffen, die über Phishing in Unternehmen eindringen, wies Spaulding darauf hin, dass Unternehmen weiterhin in die Schulung ihrer Mitarbeiter sowie in die Implementierung grundlegender Sicherheitsmaßnahmen wie Multi-Faktor-Authentifizierung, Netzwerksegmentierung und Anwendungs-Whitelisting investieren müssen.
„Es kommt ganz auf die Grundlagen an“, sagte Novak. „Unternehmen konzentrieren sich so sehr auf fortschrittliche und ausgefeilte Lösungen, dass wir dabei die Türen und Fenster offen lassen. Wenn Sie einige der grundlegenden Elemente vernachlässigen, werden Ihnen die Dinge nur so aus dem Fenster fliegen.“
Die Umsetzung der Grundlagen der Cyberhygiene scheint vielen Organisationen nicht zu gelingen. „Ich glaube nicht, dass man grundlegende Hygiene als selbstverständlich voraussetzen kann“, sagte Townsend. „Die Unternehmen haben viel unternommen, doch ich bin nach wie vor verblüfft, dass sie einige grundlegende Maßnahmen versäumt haben.“
Unternehmen haben nach wie vor Schwierigkeiten, die Grundlagen der Cybersicherheit richtig umzusetzen.
Die Grundlagen richtig zu gestalten, ist nicht einfach, insbesondere für Unternehmen im Großunternehmenbereich. So kann beispielsweise die Umstellung von der Ein-Faktor- auf die Mehrfaktor-Authentifizierung eine Vielzahl von Herausforderungen für ein Unternehmen mit sich bringen, nicht zuletzt den Widerstand von Nutzern, denen diese Vorstellung gegen den Strich geht. „Tatsächlich könnten die meisten dieser Vorfälle jedoch verhindert oder erheblich verlangsamt werden, wenn man nur über eine Multi-Faktor-Authentifizierung verfügen würde“, sagte Novak. „Und man muss es an mehreren Stellen haben. Jeder sagt uns: „Ja, das haben wir.“ Wenn wir jedoch genauer hinschauen, stellen wir fest, dass dies nicht in allen Bereichen der Organisation der Fall war. „Für Administratoren gab es diese Funktion beispielsweise nicht, sodass sich Gruppen schutzbedürftiger Personen bilden, die ins Visier genommen werden.“
Das Installieren von Patches ist eine häufig erwähnte und entscheidende Grundvoraussetzung für die Cyberhygiene, doch Novak erklärte: „Wichtiger als die bloße Fähigkeit, Patches zu installieren, ist es, zu wissen, was man eigentlich hat.“ Das Installieren von Patches muss Hand in Hand mit der Bestandsaufnahme der IT-Ressourcen gehen. Wenn Sie 99 % von „allem“ gepatcht haben, was ist dann dieses „alles“? Jede Organisation birgt in sich einen Spielplatz für Hacker. „Es sind jene Teile der Organisation, von denen die Organisation gar nicht weiß, dass sie sie besitzt.“
Zu Beginn einer Untersuchung eines Sicherheitsvorfalls besteht einer der ersten Schritte für Novak und sein Team darin, eine Bestandsaufnahme der Ressourcen anzufordern. „Wir haben eine Untersuchung zu einer Sicherheitslücke durchgeführt, bei der man uns drei verschiedene Bestandslisten vorgelegt hat, von denen jedoch keine der Wahrheit entsprach“, sagte er.
Im Rahmen einer weiteren Untersuchung in Japan erklärte er: „Wir haben uns in das System eingeklinkt und begonnen, die Aktivitäten der Angreifer zu verfolgen, und stellten fest, dass sie plötzlich vom Radar verschwanden, wir jedoch weiterhin beobachten konnten, dass Daten abgezogen wurden.“ Wir haben in der Umgebung Vermögenswerte entdeckt, für die niemand Rechenschaft ablegen konnte. Wir haben 30 000 Vermögenswerte gefunden, über die sie keine Aufzeichnungen hatten. Als wir sie danach fragten, teilten sie uns mit: „Wir übernehmen zwei bis drei Unternehmen pro Monat.“ „Es gibt also eine gewisse Ungenauigkeit hinsichtlich dessen, was sie als ihr Eigentum betrachten.“
Während Unternehmen sich damit abmühen, die Grundlagen in den Griff zu bekommen, entwickelt sich die Hacking-Branche weiter. Laut Novak agieren die meisten Gruppen, die im Dark Web Handel treiben, wie ein Unternehmen. „Wir sind alle hier, weil unsere Unternehmen darauf aus sind, erfolgreich zu sein, Geld zu verdienen und unsere Kunden zufrieden zu stellen“, sagte er. „Diese Leute tun genau dasselbe. Sie möchten Geld verdienen und ihre Kunden zufriedenstellen. Sie können diese Websites aufrufen und eine Ausschreibung für Malware einreichen. Es wird Leute geben, die sich geradezu darum reißen, Ihnen diese Malware zukommen zu lassen. Auf diesen Websites können Sie Botnetze sowie alles Mögliche erwerben, was Sie möglicherweise benötigen. „Es ist wichtig, dass die Menschen sich bewusst werden, wie leicht die Untergrundszene Zugang zu dieser Art von Daten und Informationen hat.“
Während Angriffe durch Nationalstaaten Stoff für Schlagzeilen in den Medien und unsere kollektive Angst liefern, „ist das in der Regel nicht sonderlich interessant“, sagte Orion Hindawi, CEO von Tanium, in seinem „ “ am ersten Tag im Rahmen eines Kamingesprächs mit Robert Hackett von Fortune. In vielen Fällen, so sagte er, „nutzt jemand eine bekannte Sicherheitslücke aus“, die bereits vor Monaten hätte behoben werden müssen.
Die gute Nachricht ist, dass niemand in dieser Branche isoliert an diesen Herausforderungen arbeitet. Wir können Informationen und wichtige Erkenntnisse bei Veranstaltungen wie CONVERGE sowie im Rahmen von Diskussionen im „ “ () und in der Tanium-Community () miteinander austauschen. Wir können die Mitarbeiterschulungen weiter optimieren, um Menschen – unsere anfälligsten „Endpunkte“ – mit dem Wissen auszustatten, das sie benötigen, um sicher zu bleiben. Und wir können neue Wege finden, um mit unseren Führungskräften und unseren Vorständen über die Notwendigkeit von Investitionen in die Cybersicherheit zu kommunizieren. Denn wenn man in einer Branche tätig ist, in der es keine Ziellinie gibt, kann man bestenfalls lernen, den Weg dorthin zu genießen.
Weitere Informationen aus „Tanium CONVERGE17“:
- CONVERGE17: Drei Erkenntnisse vom ersten Tag
- CONVERGE17: Entfesseln Sie Ihre innere Kraft
Haben Sie Fragen? Wir haben die Antworten. Nehmen Sie noch heute an der Diskussion teil und tauschen Sie sich mit Ihren Kollegen und den technischen Experten von Tanium in unserem „ “ () sowie in der Tanium-Anwender-Community () aus.
Möchten Sie Tanium in Aktion erleben? Vereinbaren Sie unter eine individuelle Vorführung oder nehmen Sie an unserem wöchentlichen Webinar teil. Sprechen Sie mit unseren Tanium-Experten bei unseren bevorstehenden Veranstaltungen im Rahmen der „ “ unter.
Über den Autor: Scott Rubin ist Chief Marketing Officer bei Tanium, wo er für die Bereiche Marketing, Kommunikation, Öffentlichkeitsarbeit und politische Angelegenheiten verantwortlich ist. Vor seiner Tätigkeit bei Tanium war Scott Partner bei der Risikokapitalgesellschaft Andreessen Horowitz, wo er Portfoliounternehmen in Bezug auf deren Kommunikations- und Markenstrategien beriet. Bevor er zu Andreessen Horowitz kam, war Scott als Direktor bei Google tätig, wo er sowohl im Bereich Public Policy als auch im Bereich Kommunikation arbeitete und zuletzt die globale Unternehmenskommunikation leitete.

