Da mittlerweile jedes Unternehmen ein potenzielles Ziel darstellt, könnte die Abwehr von Cyberangriffen das neue oberste Sicherheitsziel Ihres Unternehmens sein. Und wie ein altes Sprichwort sagt: „Vorbeugen ist besser als heilen.“ Aus Sicht der Cybersicherheit trifft dieses Sprichwort so sehr zu, dass wir ihm einen Namen gegeben haben: „ -Cyberhygiene“. (öffnet in einem neuen Tab)
Sie werden diesen Begriff häufig hören; er bezieht sich auf die bewährten Vorgehensweisen, die Sie befolgen sollten, um das Risiko, Ziel von Malware- oder Ransomware-Angriffen zu werden, erheblich zu verringern. Im Mai dieses Jahres erließ sogar der Präsident eine Verordnung mit dem Titel „ “ ( ) (öffnet in einem neuen Tab) , in der er die Privatwirtschaft dazu aufforderte, sich auf bewährte Sicherheitsverfahren zu konzentrieren.
Eine wirksame Cyberhygiene erfordert ständige Wachsamkeit und Pflege. Glücklicherweise wird diese fortlaufende Arbeit weitaus weniger aufwendig, wenn sich Ihre Mitarbeiter, Prozesse und Werkzeuge an diesen Grundprinzipien orientieren. Tanium ist seit Kurzem eine Partnerschaft mit Deep Instinct (wird in einem neuen Tab geöffnet) eingegangen, um Ihnen dabei zu helfen, Bedrohungen am Endpunkt effizient und effektiv abzuwehren und zu verhindern, bevor sie Schaden anrichten.
Das Abschließen Ihrer Türen und Fenster
Der einfachste Weg, sich nicht zur Zielscheibe zu machen, besteht darin, Angreifern keinen leichten Zugang zu Ihrem Grundstück zu gewähren – auch bekannt als „Türen und Fenster verschließen“. Dieser Begriff bezieht sich auf bewährte Hygienepraktiken, wie beispielsweise die genaue Kenntnis aller in Ihrer Umgebung vorhandenen Endgeräte, deren ordnungsgemäße Konfiguration, die Schulung Ihrer Mitarbeiter zu Sicherheitsrisiken im Zusammenhang mit „ “ – wie Phishing und dem Missbrauch von Zugangsdaten – sowie die konsequente Installation von Patches und Aktualisierungen Ihrer Software , um die Schwachstellen zu beseitigen, nach denen die meisten Hacker suchen.
Wir können jedoch noch mehr tun, um diese digitalen Türen und Fenster zu sichern. Aus diesem Grund sind wir eine Partnerschaft mit Deep Instinct eingegangen, um deren Präventionsplattform „ “ für Endgeräte-Sicherheit (öffnet in einem neuen Tab) in Schlüsselbereichen des Frameworks einzusetzen, mit dem wir Ihre Endgeräte schützen.
Einsatz von Wachposten zur Bewachung des Anwesens
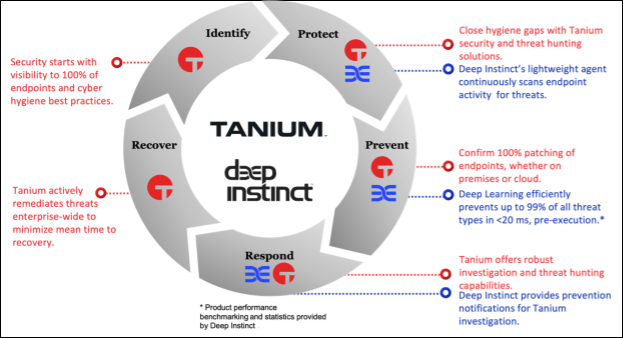
Um zu veranschaulichen, wie Tanium in Zusammenarbeit mit Deep Instinct Ihre Infrastruktur schützt und verteidigt, ist es hilfreich, dies im Rahmen eines Sicherheitslebenszyklus zu betrachten. Dieser Lebenszyklus durchläuft fünf Phasen.
Ihr Unternehmen kann zwar alle Türen und Fenster verschließen und zusätzlich Wachposten an jedem Eingang postieren – doch der ressourcenschonende Agent von Deep Instinct schützt den Endpunkt, indem er kontinuierlich nach Bedrohungen sucht. Wird eine Bedrohung erkannt, verhindert das System, dass diese ausgeführt wird, bevor sie Schaden anrichten kann. Schließlich sendet Deep Instinct als Reaktion darauf Telemetriedaten an die Tanium Threat Response-Konsole und liefert dabei Details zur Malware, anhand derer im restlichen Netzwerk nach ähnlichen Bedrohungen gesucht werden kann.
Betrachten wir ein Beispielszenario, um zu verstehen, welche Sicherheitsvorteile sich durch die Erweiterung Ihrer Tanium-Plattform um Deep Instinct ergeben:
- Da Ihr IT-Team weiß, dass man das, was man nicht sehen kann, auch nicht schützen kann, nutzt es die Tools von Tanium zur Erkennung und Bestandsaufnahme von Endgeräten ( ) unter (öffnet in einem neuen Tab),und , um alle Ihre Endgeräte zu identifizieren und zu erfassen.
- Ihr Sicherheitsteam schult Ihre Mitarbeiter in Bezug auf Sicherheitsbewusstsein und Richtlinien, um die Einhaltung von Maßnahmen zur Cyberhygiene zu fördern. Um Ihr Netzwerk und Ihre Endgeräte effizient und effektiv zu schützen, nutzt das Team die „ “-Sicherheitslösung von Tanium (wird in einem neuen Tab geöffnet) sowie die „Risk & Compliance“-Lösung von Tanium (wird in einem neuen Tab geöffnet) zusammen mit der „Endpoint Security“-Software von Deep Instinct (wird in einem neuen Tab geöffnet).
- Nehmen wir einmal an, ein Hacker greift Ihr Unternehmen an, indem er eine E-Mail versendet, die ein manipuliertes PDF-Dokument oder einen Link enthält, der die Nutzer zu einem Webformular auf einem mit dem Internet verbundenen Webserver weiterleitet. Wenn der Benutzer im Formular auf „Absenden“ klickt, wird Code ausgeführt, der eine Verbindung zu einem Command-and-Control-Server herstellt, um weitere schädliche Dateien herunterzuladen.
- Der ressourcenschonende Agent von Deep Instinct auf dem Endgerät nutzt prädiktive KI auf Basis von Deep Learning, um diese Art von Malware zu erkennen, bevor sie auf die Festplatte geschrieben wird, und verhindert so die Ausführung des Codes. Deep Instinct sendet daraufhin eine Warnmeldung sowie Telemetriedaten an Ihr Sicherheitsteam, die Einzelheiten zur Malware enthalten.
- Die Informationen werden in der Tanium Threat Response-Konsole angezeigt. Ihr Sicherheitsteam kann diese Informationen nutzen, um im gesamten Netzwerk nach ähnlichen Datei-Hash-Werten zu suchen und so sicherzustellen, dass diese bestimmte Malware an keiner anderen Stelle aufgetreten ist.
- In den seltenen Fällen, in denen es einer Angriffskampagne gelingt, ihren Angriffszyklus erfolgreich einzuleiten, können Sie mit Tanium den Endpunkt oder eine Gruppe von Endpunkten sofort unter Quarantäne stellen und so verhindern, dass sich der Angriff lateral ausbreitet. Anschließend können Sie eine beliebige Anzahl von Tanium-Tools einsetzen, um den Angriff zu beheben – sei es durch das Löschen von Dateien, das Installieren von Patches oder andere Maßnahmen, die alle in jedem erforderlichen Umfang durchgeführt werden können.
Erfahren Sie mehr über Deep Instinct
Deep Instinct wird auf Endgeräten parallel zu herkömmlicher oder modernster Antivirensoftware eingesetzt und bietet Funktionen, die weit über diese hinausgehen, um 99 % aller bekannten und unbekannten Bedrohungen abzuwehren, bevor diese Schaden anrichten können.
Durch den Einsatz von „ “ und Deep-Learning- -Künstlicher Intelligenz erweitern die Deep-Instinct-Agenten kontinuierlich ihre Erkennungsfähigkeiten, indem sie im Laufe der Zeit neue Zusammenhänge herstellen und neue Angriffsarten vorhersagen. Deep Instinct kann eine unglaublich große Bandbreite an böswilligen Angriffen – Zero-Day-Angriffe, Ransomware, dateibasierte Angriffe, dateilose Angriffe sowie Angriffe über die Lieferkette – in nur 20 Millisekunden erkennen, was 750 -mal schneller ist, als ein Angriff in der Regel benötigt, um einen Endpunkt zu verschlüsseln und zu infizieren.
Darüber hinaus zeigen die Benchmark-Ergebnisse von Deep Instinct eine Erkennungs- und Blockierungsrate von über 99 % (weit höher als bei anderen Endpoint-Schutzplattformen) sowie eine Falsch-Positiv-Rate von 0,1 %, was bedeutet, dass Ihr Sicherheitsteam deutlich weniger Zeit damit verbringen muss, die relevanten Signale von den Störsignalen zu unterscheiden oder die Software anzupassen, um Falsch-Positive zu reduzieren.
Ein bisschen mehr Ruhe schaffen
Letztendlich ist keine Lösung für die Cyberhygiene zu 100 % narrensicher, doch mit Tanium und Deep Instinct verfügen Sie über einen stärkeren Schutz Ihrer Endgeräte, einen klaren Überblick über Ihre gesamte Infrastruktur sowie eine zentrale Informationsquelle, anhand derer Sie abgewehrte Bedrohungen analysieren und sofort in großem Maßstab reagieren können.
Um mehr über unsere Partnerschaft zu erfahren und Ihre ganz persönliche Demo anzufordern, besuchen Sie die Deep Instinct-Partnerseite von „ “ unter (wird in einem neuen Tab geöffnet).

