Die Sicherheit wird immer schwieriger.
Die Angriffe nehmen sowohl an Zahl als auch an Raffinesse immer schneller zu. Gleichzeitig vergrößert sich die Angriffsfläche durch neue und anfällige IT-Ressourcen kontinuierlich.
Ein Unfall ist mittlerweile unvermeidlich, und wenn Sie in einen Unfall verwickelt werden, zählt jede Sekunde. Es wird zu einem Wettlauf gegen die Zeit, die Bedrohung zu untersuchen, sie zu stoppen und die Folgen zu beheben.
Glücklicherweise gibt es einen neuen – schnelleren – Weg, Vorfälle zu verhindern, darauf zu reagieren und Abhilfe zu schaffen.
In diesem Blog befassen wir uns mit folgenden Themen:
- Warum der übliche Ansatz, neben den Kerndiensten von Microsoft eine Vielzahl von Einzellösungen einzusetzen, nicht ausreicht, um Vorfälle zu verhindern, bevor sie erheblichen Schaden anrichten.
- Wie die neue Integration von Tanium mit Microsoft Sentinel die Prävention, Reaktion und Behebung von Vorfällen beschleunigt und eine integrierte End-to-End-Lösung für IT-Sicherheit und Betriebsfunktionen bietet.
Warum der gängige Ansatz zur Abwehr von Bedrohungen nicht funktioniert
Viele Organisationen verfolgen einen ähnlichen Ansatz beim Aufbau ihrer Sicherheitskapazitäten. Zunächst nutzen sie die Kerndienste von Microsoft als Grundlage für ihre IT-Sicherheitsmaßnahmen. Anschließend fügen sie immer mehr Punkt-Tools von Drittanbietern hinzu, wenn sie der Ansicht sind, dass sie die Sicherheitsfunktionen von Microsoft weiter ausbauen und verbessern müssen. In manchen Unternehmen werden unter Umständen mehrere Dutzend zusätzliche Sicherheitslösungen eingesetzt.
Auf den ersten Blick erscheint dieser Ansatz sinnvoll. Microsoft bietet eine breite Palette an fortschrittlichen Sicherheitsdiensten und -software an, die eine solide Grundlage für Sicherheitsfunktionen bilden. Allerdings funktionieren zusätzliche Punkt-Tools von Drittanbietern selten so, wie es beworben wird, um diese Funktionen zu erweitern und zu verbessern.
Die meisten Sicherheits-Tools von Drittanbietern sind:
- „Slow“. Sie nutzen eine herkömmliche Hub-and-Spoke-Architektur, die viel Bandbreite beansprucht und die Geschwindigkeit einschränkt, mit der sie Endgeräte erkennen und steuern können.
- Blind-us. Es fällt ihnen schwer, nicht verwaltete Endgeräte zu identifizieren, und oft übersehen sie sogar Geräte, die mit dem Netzwerk eines Unternehmens verbunden sind.
- Handbuch „“. Ihnen fehlen die präzisen, umfassenden Echtzeitdaten, die für eine zuverlässige Automatisierung der Funktionen erforderlich sind, und die Sicherheitsbeauftragten müssen die Schritte manuell ausführen und die Ergebnisse von Hand überprüfen.
Das Ergebnis? Obwohl Unternehmen erhebliche Investitionen in diesen Ansatz getätigt haben, kommt es nach wie vor vor, dass sie:
- Ihnen fehlt der nötige Überblick, um alle ihre Endpunkte zu sichern, wodurch Lücken in ihrer Angriffsfläche entstehen, die Angreifer ausnutzen können.
- Es dauert zu lange, potenzielle Vorfälle zu untersuchen, auf laufende Angriffe zu reagieren und die Endgeräte vollständig wieder in einen stabilen, sicheren Zustand zu versetzen.
- Dies führt zu einer erheblichen Komplexität ihres Sicherheits-Tool-Stacks und führt gleichzeitig zu uneinheitlichen Einblicken in ihre Umgebung.
Zusammenfassend lässt sich sagen: Bei diesem Ansatz haben IT-Sicherheits- und Betriebsteams Schwierigkeiten, ihre Umgebung so sicher zu halten, wie es erforderlich ist, und dabei die von ihnen geforderten Leistungsniveaus zu gewährleisten.
Unternehmen verfolgen diesen Ansatz, da dies – historisch gesehen – die einzige Möglichkeit war, die zentralen Sicherheitsdienste von Microsoft zu erweitern und zu verbessern. Nun steht Unternehmen jedoch ein neuer Ansatz zur Verfügung, mit dem sie schneller und effektiver für Sicherheit sorgen können.
Die Lösung: Bedrohungen mit Microsoft und Tanium abwehren
Tanium ist die führende Plattform für das Endpunktmanagement nach dem „ “-Ansatz. Es handelt sich um eine moderne, einheitliche Lösung, die unzählige Einzeltools von Drittanbietern ersetzt und ein umfassendes Spektrum an Funktionen für die Endpunktsicherheit und -verwaltung auf einer einzigen Plattform bereitstellt. Und nun wird Tanium eng in Microsoft Security integriert – in der ersten Phase unserer Arbeit insbesondere in Microsoft Sentinel.
Microsoft und Tanium ergänzen sich hervorragend und erweitern und verbessern gegenseitig ihre Funktionen. Microsoft stellt Tanium erweiterte Analysefunktionen, „ “, maschinelles Lernen („“) sowie eine umfassendere Palette ergänzender Sicherheitstools zur Verfügung. Tanium stellt Microsoft hochpräzise Echtzeitdaten sowie eine umfassende Palette skalierbarer, nahezu sofortiger Endpunktkontrollen zur Verfügung.
Durch ihre Zusammenarbeit schaffen Microsoft und Tanium eine Vielzahl neuer Vorteile und Funktionen für die Absicherung der IT-Umgebung. Gemeinsam können sie Ihnen Folgendes bieten:
- Verbesserte Sicherheitsen. Nutzen Sie einen risikobasierten Ansatz, um die Compliance und Sicherheit all Ihrer Endgeräte proaktiv zu ermitteln und zu verbessern und gleichzeitig sicherzustellen, dass alle Verwaltungs- und Sicherheitstechnologien einwandfrei funktionieren und ihre Leistung erbringen.
- Schnellere Ermittlungen. Führen Sie Untersuchungen und die Suche nach Bedrohungen mithilfe von Echtzeitdaten und Erfahrungswerten zügig durch und ermitteln Sie präzise den gesamten Umfang, die Tiefe und die Auswirkungen jedes Angriffs, dem Sie ausgesetzt sind.
- zur automatisierten Fehlerbehebung. Nutzen Sie die Echtzeitdaten und das Kontrollfenster von Tanium, um Konfigurationsabweichungen zu verhindern und den Zustand zu gewährleisten, der den Vorschriften am besten entspricht und die höchste Sicherheit bietet. Beheben Sie nach einer Untersuchung etwaige Probleme und bringen Sie Ihr Unternehmen wieder in einen konformen und soliden Zustand – sicher und effizient, unabhängig vom Umfang.
- für konvergente Lösungen. Optimieren Sie Ihre IT-Sicherheits- und Betriebs-Tool-Landschaft, indem Sie uneinheitliche 3rd-party -Punkt-Lösungen abschaffen und gleichzeitig eine genaue, in Echtzeit verfügbare und aus einer Hand stammende Informationsquelle über Ihre gesamte digitale Infrastruktur gewinnen.
Durch die Integration von Microsoft und Tanium können Unternehmen unzählige Einzeltools von Drittanbietern ersetzen, ihre Sicherheitsfunktionen optimieren sowie die Basisdienste von Microsoft verbessern und erweitern, um schneller und effektiver reagieren zu können – und um zahlreiche sicherheitsrelevante und betriebliche Herausforderungen zu bewältigen. Und so arbeiten sie zusammen.
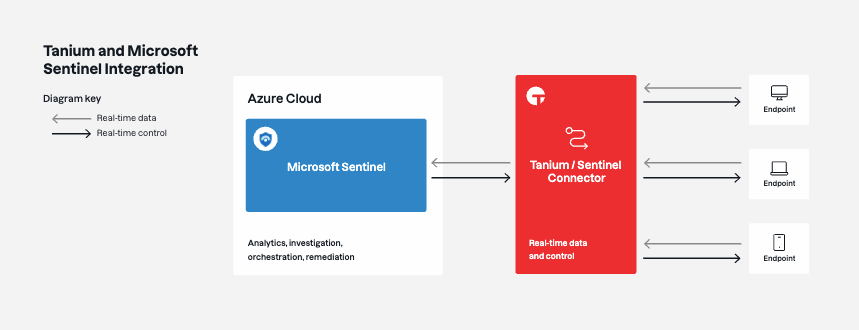
Eine echte Integration für durchgängige Sicherheit und IT-Arbeitsabläufe
Tanium ist kein eigenständiges „Zusatztool“, das parallel zu Microsoft eingesetzt wird. Stattdessen handelt es sich bei Tanium um eine tief integrierte Lösung, die ihre Funktionen innerhalb der Microsoft-Umgebungen bereitstellen kann. Tanium ist nun in Microsoft Sentinel integriert, sodass IT-Sicherheits- und Betriebsteams die Echtzeitdaten von Tanium direkt über die Sentinel-Konsole einsehen und bestimmte Tanium-Aktionen ausführen können. Dies ist natürlich erst der Anfang der Integration.
Durch die Erweiterung und Optimierung der nativen Tools von Microsoft – sowie durch deren Kombination mit den Echtzeitdaten und Endpunktkontrollen von Tanium – bietet diese Integration einen umfassenden Ansatz zur Verbesserung einer Reihe von Sicherheitsfunktionen, darunter:
- zur Vorbeugung von Zwischenfällen. Verfolgen Sie einen risikobasierten Ansatz, um die Sicherheit jedes Endgeräts proaktiv zu ermitteln und zu verbessern. Sorgen Sie dafür, dass Ihre Geräte den Branchenstandards und internen Richtlinien entsprechen, installieren Sie Patches in Echtzeit und informieren Sie sich über schwerwiegende Zero-Day-Bedrohungen, sobald diese auftreten, und schützen Sie sich sofort davor.
- zur Untersuchung von Vorfällen. Erkennen Sie Vorfälle umgehend und verschaffen Sie sich einen Überblick über den gesamten Verlauf der Angriffskette. Erkennen Sie, wenn Angreifer Microsoft-Dienste manipulieren, nutzen Sie die Endpunkt- und forensischen Daten von Tanium, um Untersuchungen mit Microsoft Sentinel zu optimieren, und führen Sie Echtzeit-Suchen durch, um kompromittierte Geräte zu identifizieren, die noch keinen Alarm ausgelöst haben.
- zur Behebung von Vorfällen. Wechseln Sie mit Tanium Threat Response nahtlos von der Untersuchung eines Vorfalls in Microsoft Sentinel zur Behebung desselben. Führen Sie eine breite Palette von Abhilfemaßnahmen durch, um Angriffe zu stoppen, Angreifer zu entfernen und die Endgeräte wieder in ihren sicheren, leistungsstarken Zustand vor dem Sicherheitsvorfall zu versetzen.
Dies ist jedoch nur eine Auswahl der Ergebnisse, die Microsoft und Tanium erzielen können. Gemeinsam bilden sie eine durchgängige Lösung, die jeden Endpunkt, jeden IT-Sicherheits- und Betriebs-Workflow sowie jedes Team in einer Umgebung vereint, die sich mit der Zeit zunehmend wie eine einzige Plattform anfühlen wird.
Durch die Kombination der fortschrittlichen Dienste und Software von Microsoft mit den Echtzeitdaten und der verteilten Architektur von Tanium kann diese Integration die Art und Weise verändern, wie IT-Sicherheits- und Betriebsteams ihre Umgebung schützen und verwalten.
Gemeinsam besser: Integrieren Sie Tanium in Ihre zentralen Microsoft-Dienste
Durch den gemeinsamen Einsatz der Sicherheitstools von Microsoft und Tanium erhalten Sie eine nahtlose Lösung, die Ihnen mehr Transparenz, höhere Leistung und eine Automatisierung nach dem „ “-Prinzip für Ihre IT-Sicherheits - und Betriebsfunktionen bietet.
Machen Sie noch heute den nächsten Schritt, um Tanium in Ihre Microsoft-Umgebung zu integrieren.
Demo-: Vereinbaren Sie einen Termin für eine Demo (wird in einem neuen Tab geöffnet) , um Microsoft und Tanium gemeinsam in Aktion zu erleben.
Erfahren Sie mehr über „“: Besuchen Sie unsere Website, um mehr über die Partnerschaft zwischen „ “, Tanium und Microsoft zu erfahren: (wird in einem neuen Tab geöffnet).
-Nachrichten: Lesen Sie unsere neueste Pressemitteilung zu „ “ unter (wird in einem neuen Tab geöffnet).

